Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le plug-in Microsoft Enterprise SSO est une fonctionnalité de Microsoft Entra ID qui fournit des fonctionnalités d’authentification unique (SSO) pour les appareils Apple. Ce plug-in utilise le cadre d'extension des applications d'authentification unique d'Apple.
- Pour les appareils iOS/iPadOS, le plug-in SSO d’entreprise inclut l’extension de l’application SSO.
- Pour les appareils macOS, le plug-in SSO d’entreprise inclut l’authentification unique de plateforme et l’extension d’application SSO.
L’extension d’application SSO fournit une authentification unique aux applications et aux sites Web qui utilisent Microsoft Entra ID pour l’authentification, y compris les applications Microsoft 365. Il réduit le nombre d’invites d’authentification que les utilisateurs reçoivent lors de l’utilisation d’appareils gérés par Mobile Gestion des appareils (MDM), y compris toute MDM qui prend en charge la configuration de profils SSO.
Cette fonctionnalité s’applique à :
macOS
Pour iOS/iPadOS, accédez à Utiliser le plug-in Microsoft Enterprise SSO sur les appareils iOS/iPadOS.
Sur les appareils macOS, vous pouvez configurer les paramètres d’extension d’application SSO à deux endroits dans Intune :
Modèle de fonctionnalités de l’appareil (cet article) : cette option configure uniquement l’extension d’application SSO et utilise votre fournisseur GPM, comme Intune, pour déployer les paramètres sur les appareils.
Utilisez cet article si vous souhaitez uniquement configurer les paramètres d’extension d’application SSO et ne souhaitez pas configurer également l’authentification unique de plateforme.
Catalogue de paramètres : cette option configure l’authentification unique de plateforme et l’extension d’application d’authentification unique ensemble. Vous utilisez Intune pour déployer les paramètres sur vos appareils.
Utilisez les paramètres du catalogue si vous souhaitez configurer les paramètres d’extension d’application et d’authentification unique de la plateforme. Pour plus d’informations, accédez à Configurer l’authentification unique de plateforme pour les appareils macOS dans Microsoft Intune.
Pour obtenir une vue d’ensemble de vos options d’authentification unique sur les appareils Apple, accédez à Vue d’ensemble de l’authentification unique et options pour les appareils Apple dans Microsoft Intune.
Cet article explique comment créer une stratégie de configuration d’extension d’application SSO pour les appareils Mac et Apple avec Intune, Jamf Pro et d’autres solutions MDM.
Si vous souhaitez configurer ensemble les paramètres d’authentification unique de plateforme et d’extension d’application SSO, accédez à Configurer l’authentification unique de plateforme pour les appareils macOS dans Microsoft Intune.
Prise en charge des applications
Pour que vos applications utilisent le plug-in Microsoft Enterprise SSO, vous avez deux options :
Option 1 – MSAL : les applications qui prennent en charge la bibliothèque d’authentification Microsoft (MSAL) tirent automatiquement parti du plug-in Microsoft Enterprise SSO. Par exemple, les applications Microsoft 365 prennent en charge MSAL. Par conséquent, ils utilisent automatiquement le plug-in.
Si votre organisation crée ses propres applications, votre développeur d’applications peut ajouter une dépendance au MSAL. Cette dépendance permet à votre application d’utiliser le plug-in Microsoft Enterprise SSO.
Pour un exemple de didacticiel, consultez Didacticiel : connecter des utilisateurs et appeler Microsoft Graph à partir d’une application iOS ou macOS.
Option 2 - Liste verte : les applications qui ne prennent pas en charge ou n’ont pas été développées avec MSAL peuvent utiliser l’extension d’application SSO. Ces applications incluent des navigateurs comme Safari et des applications qui utilisent les API d’affichage Web de Safari.
Pour ces applications non-MSAL, ajoutez l’ID ou le préfixe de l’offre groupée d’applications à la configuration de l’extension dans votre stratégie d’extension d’application SSO Intune (dans cet article).
Par exemple, pour autoriser une application Microsoft qui ne prend pas en charge MSAL, ajoutez
com.microsoft.à la propriété AppPrefixAllowList dans votre stratégie Intune. Soyez prudent avec les applications que vous autorisez, elles peuvent contourner les invites de connexion interactives pour l’utilisateur connecté.
Configuration requise
Pour utiliser le plug-in Microsoft Enterprise SSO sur les appareils macOS :
- L’appareil est géré par Intune.
- L’appareil doit prendre en charge le plug-in :
- macOS 10.15 et ultérieur
- L’application Portail d’entreprise Microsoft doit être installée et configurée sur l’appareil.
- La configuration requise pour le plug-in d’authentification unique pour les entreprises est configurée, y compris les URL de configuration réseau Apple.
Plug-in Microsoft Enterprise SSO vs. Extension Kerberos SSO
Lorsque vous utilisez l’extension d’application SSO, vous utilisez le type de charge utile SSO ou Kerberos pour l’authentification. L’extension d’application SSO est conçue pour améliorer l’expérience de connexion pour les applications et les sites web qui utilisent ces méthodes d’authentification.
Le plug-in Microsoft Enterprise SSO utilise le type de données utiles SSO avec authentification par redirection. Les types d'extension SSO redirection et Kerberos peuvent être utilisés en même temps sur un appareil. Veillez à créer des profils de l'appareil distincts pour chaque type d'extension que vous prévoyez d'utiliser sur vos appareils.
Pour déterminer le type d’extension SSO correct pour votre scénario, utilisez le tableau suivant :
| Plug-in Microsoft Enterprise SSO pour les appareils Apple | Extension d’application d’authentification unique avec Kerberos |
|---|---|
| Utilise le type d’extension d’application SSO de Microsoft Entra ID | Utilise le type d’extension d’application SSO Kerberos |
| Prend en charge les applications suivantes : - Microsoft 365 - Applications, sites Web ou services intégrés à Microsoft Entra ID |
Prend en charge les applications suivantes : - Applications, sites web ou services intégrés à AD |
Pour plus d’informations sur l’extension d’application SSO, accédez à Vue d’ensemble et options SSO pour les appareils Apple dans Microsoft Intune.
Créer une stratégie de configuration d’extension d’application d’authentification unique
Cette section montre comment créer une stratégie d’extension d’application SSO. Pour plus d’informations sur l’authentification unique de la plateforme, accédez à Configurer l’authentification unique de la plateforme pour les appareils macOS dans Microsoft Intune.
Dans le Centre d’administration Microsoft Intune, créez un profil de configuration d’appareil. Ce profil comprend les paramètres permettant de configurer l’extension d’application SSO sur les appareils.
Connectez-vous au Centre d’administration Microsoft Intune.
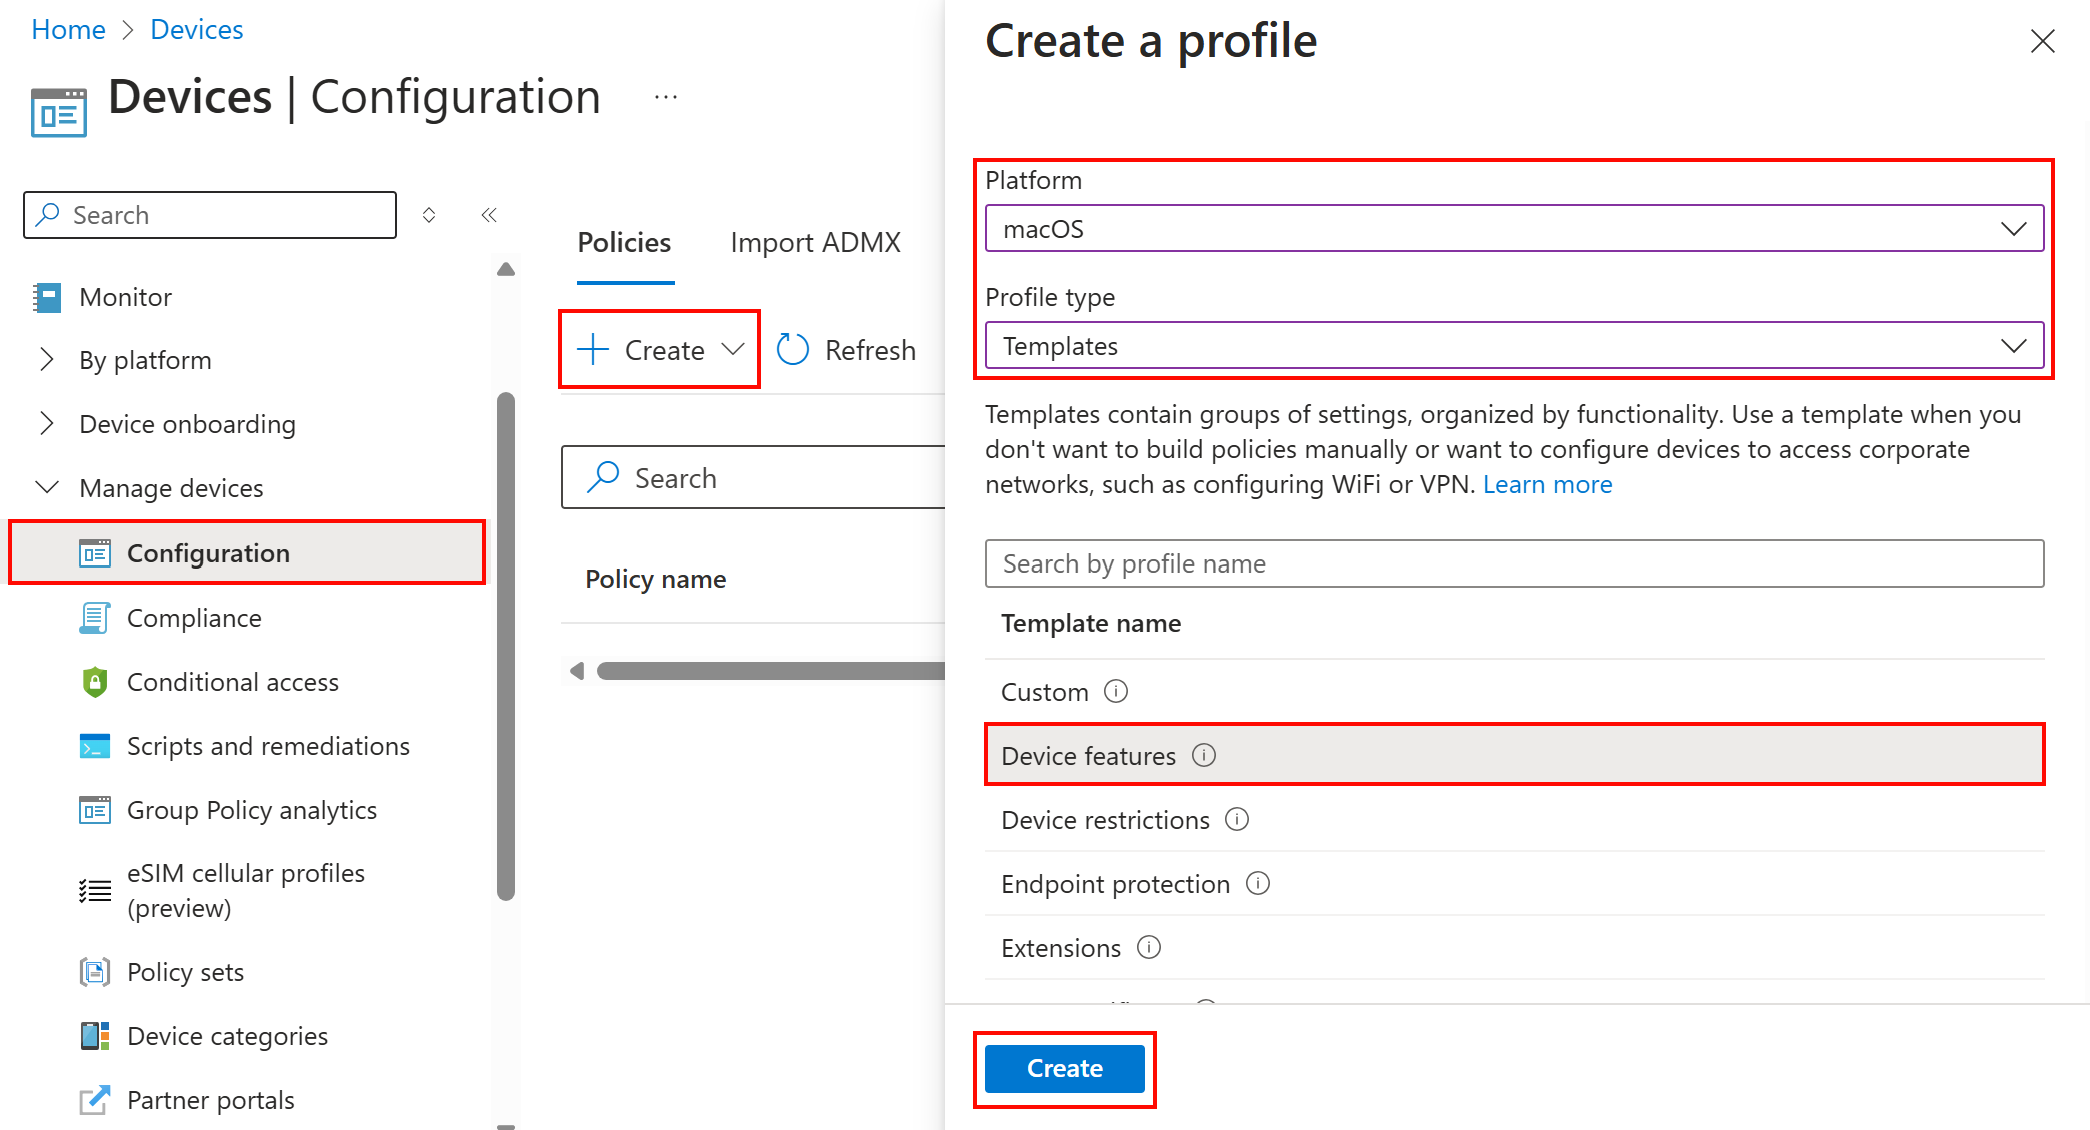
Sélectionnez Appareils>Gérer les appareils>Configuration>Créer une>stratégie.
Entrez les propriétés suivantes :
- Plateforme : Sélectionnez macOS.
- Type de profil : Sélectionner des modèles Fonctionnalités>de l’appareil.
Sélectionnez Create (Créer) :
Dans Informations de base, entrez les propriétés suivantes :
- Nom : attribuez un nom descriptif à la stratégie. Nommez vos stratégies afin de pouvoir les identifier facilement ultérieurement. Par exemple, un nom de stratégie approprié est extension d’application macOS-SSO.
- Description : entrez une description pour la stratégie. Ce paramètre est facultatif, mais recommandé.
Sélectionnez Suivant.
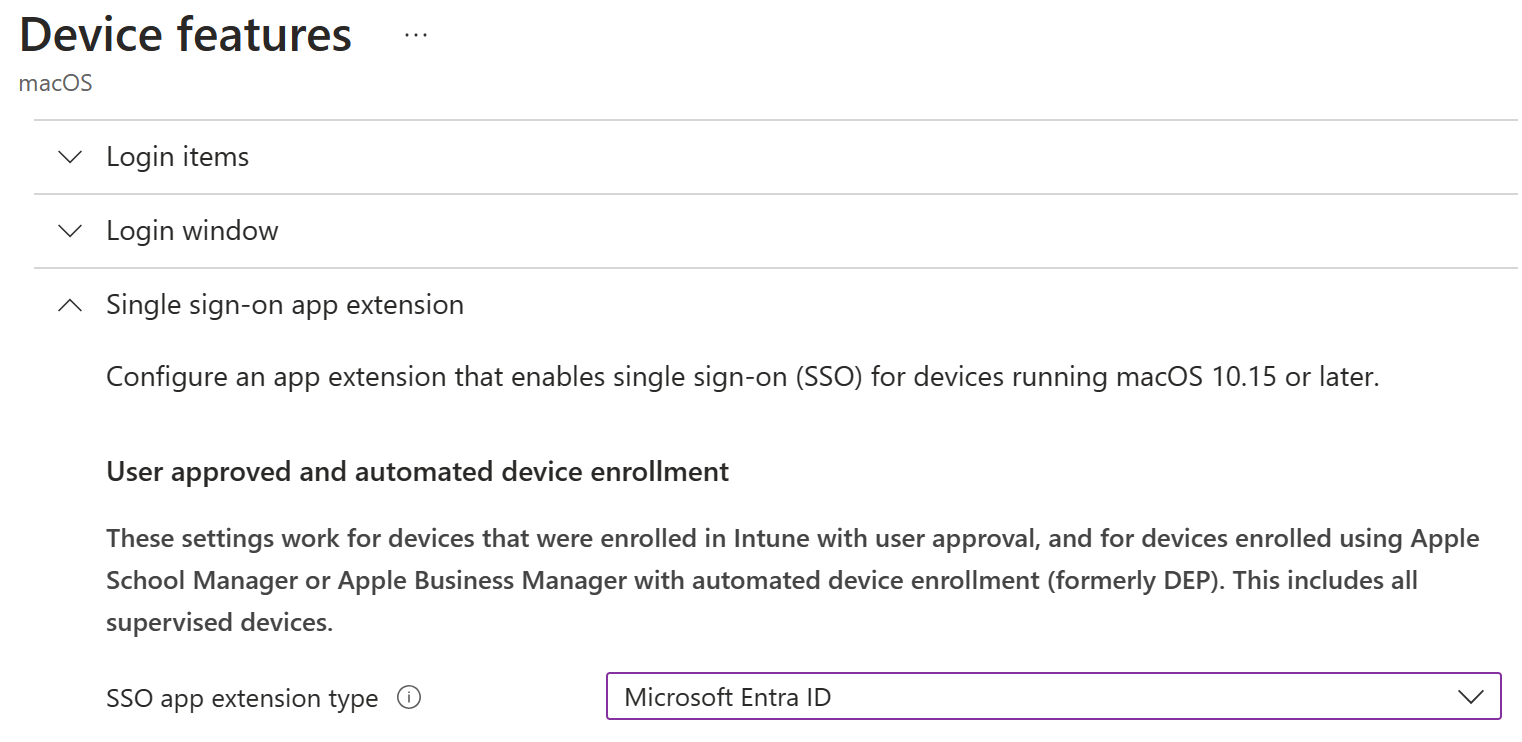
Dans Paramètres de configuration, sélectionnez Extension d’application d’authentification unique et configurez les propriétés suivantes :
Type d’extension d’application SSO : Sélectionner Microsoft Entra ID :
ID de l’ensemble d’applications : entrez une liste d’ID d’ensemble pour les applications qui ne prennent pas en charge MSAL et qui sont autorisées à utiliser l’authentification unique. Pour plus d’informations, consultez le site Applications qui n’utilisent pas MSAL.
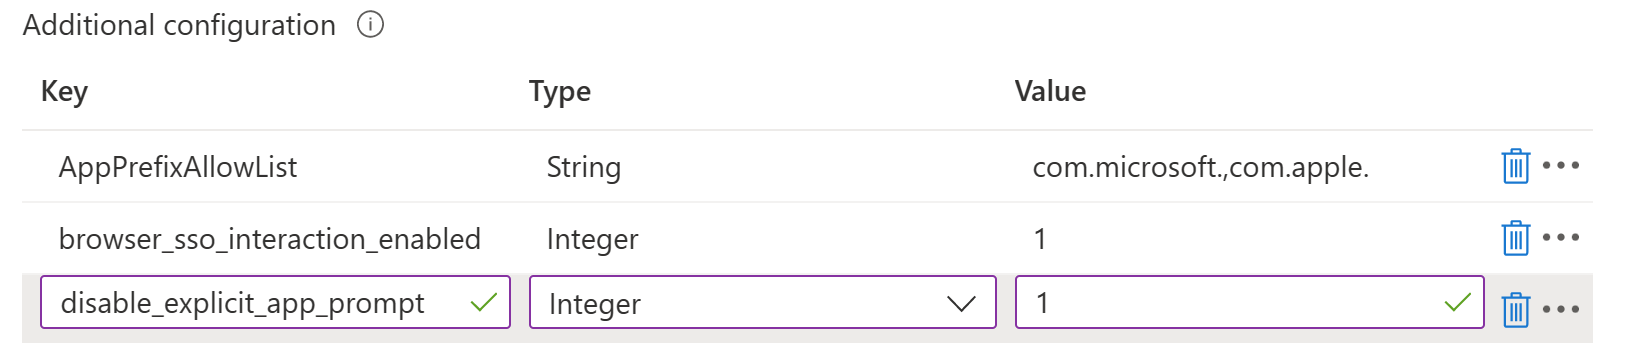
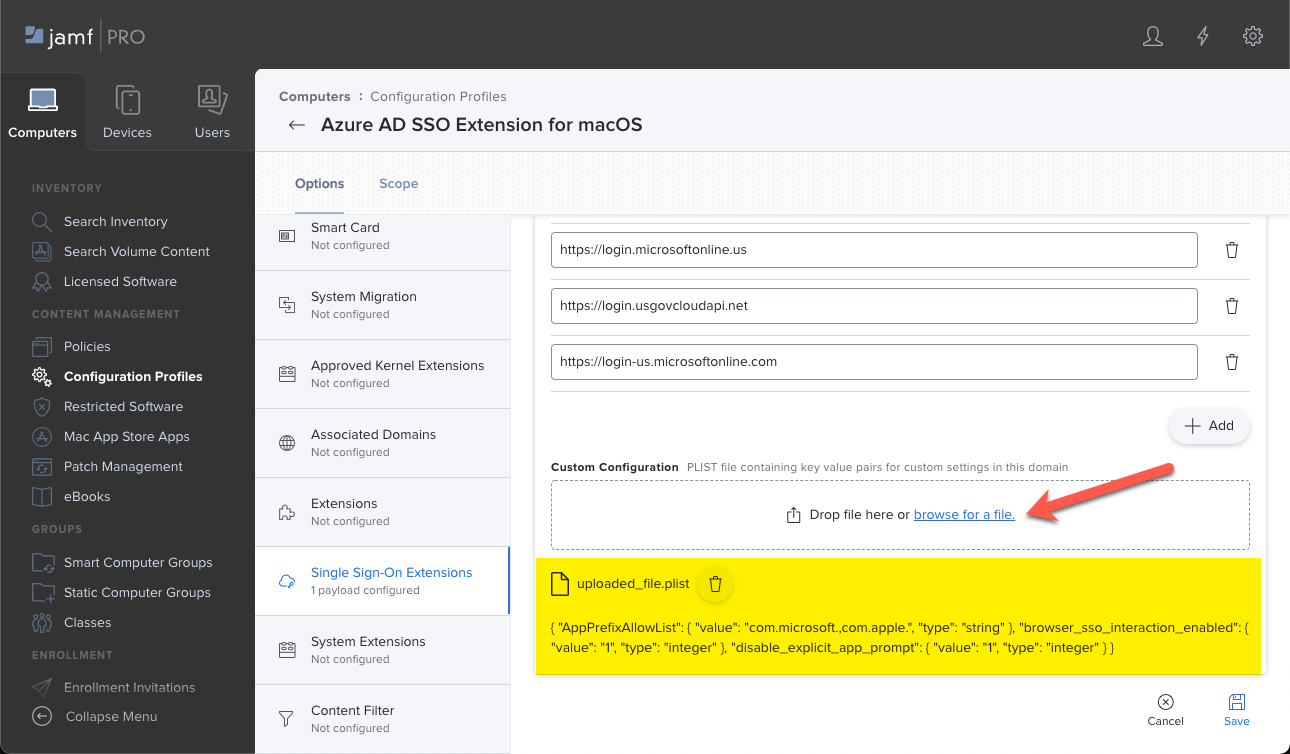
Configuration supplémentaire : pour personnaliser l’expérience de l’utilisateur final, vous pouvez ajouter les propriétés suivantes. Ces propriétés sont les valeurs par défaut utilisées par l’extension d’application SSO, mais elles peuvent être personnalisées en fonction des besoins de votre organisation :
Clé Type Description AppPrefixAllowList String Valeur recommandée : com.microsoft.,com.apple.
Entrez une liste de préfixes pour les applications qui ne prennent pas en charge MSAL et qui sont autorisées à utiliser l’authentification unique. Par exemple, entrezcom.microsoft.,com.apple.pour autoriser toutes les applications Microsoft et Apple.
Veillez à ce que ces applications répondent aux exigences de liste d’autorisation.browser_sso_interaction_enabled Entier Valeur recommandée : 1
Lorsque la valeur est1, les utilisateurs peuvent se connecter à partir du navigateur Safari et à partir d’applications qui ne prennent pas en charge MSAL. L’activation de ce paramètre permet aux utilisateurs de démarrer l’extension à partir de Safari ou d’autres applications.disable_explicit_app_prompt Entier Valeur recommandée : 1
Certaines applications peuvent appliquer à tort les invites de l’utilisateur final au niveau de la couche protocole. Si vous rencontrez ce problème, les utilisateurs sont invités à se connecter, même si le plug-in Microsoft Enterprise SSO fonctionne pour d’autres applications.
Si vous spécifiez la valeur1(un), vous réduisez ces invites.Conseil
Pour plus d’informations sur ces propriétés et sur d’autres propriétés que vous pouvez configurer, accédez à Plug-in Microsoft Enterprise SSO pour les appareils Apple.
Une fois que vous avez terminé de configurer les paramètres recommandés, ils ressemblent aux valeurs suivantes dans votre profil de configuration Intune :
Poursuivez la création du profil, puis attribuez-le aux utilisateurs ou aux groupes qui reçoivent ces paramètres. Pour obtenir des instructions spécifiques, accédez à Créer le profil.
Pour obtenir des instructions sur l’attribution de profils, accédez à Affecter des profils d’utilisateur et d’appareil.
Lorsque la stratégie est prête, vous l’attribuez à vos utilisateurs. Microsoft vous recommande d’attribuer la stratégie lorsque l’appareil s’inscrit dans Intune. Mais il peut être attribué à tout moment, y compris sur les appareils existants. Lorsque l’appareil s’enregistre auprès du service Intune, il reçoit ce profil. Pour plus d’informations, accédez à Intervalles d’actualisation de la stratégie.
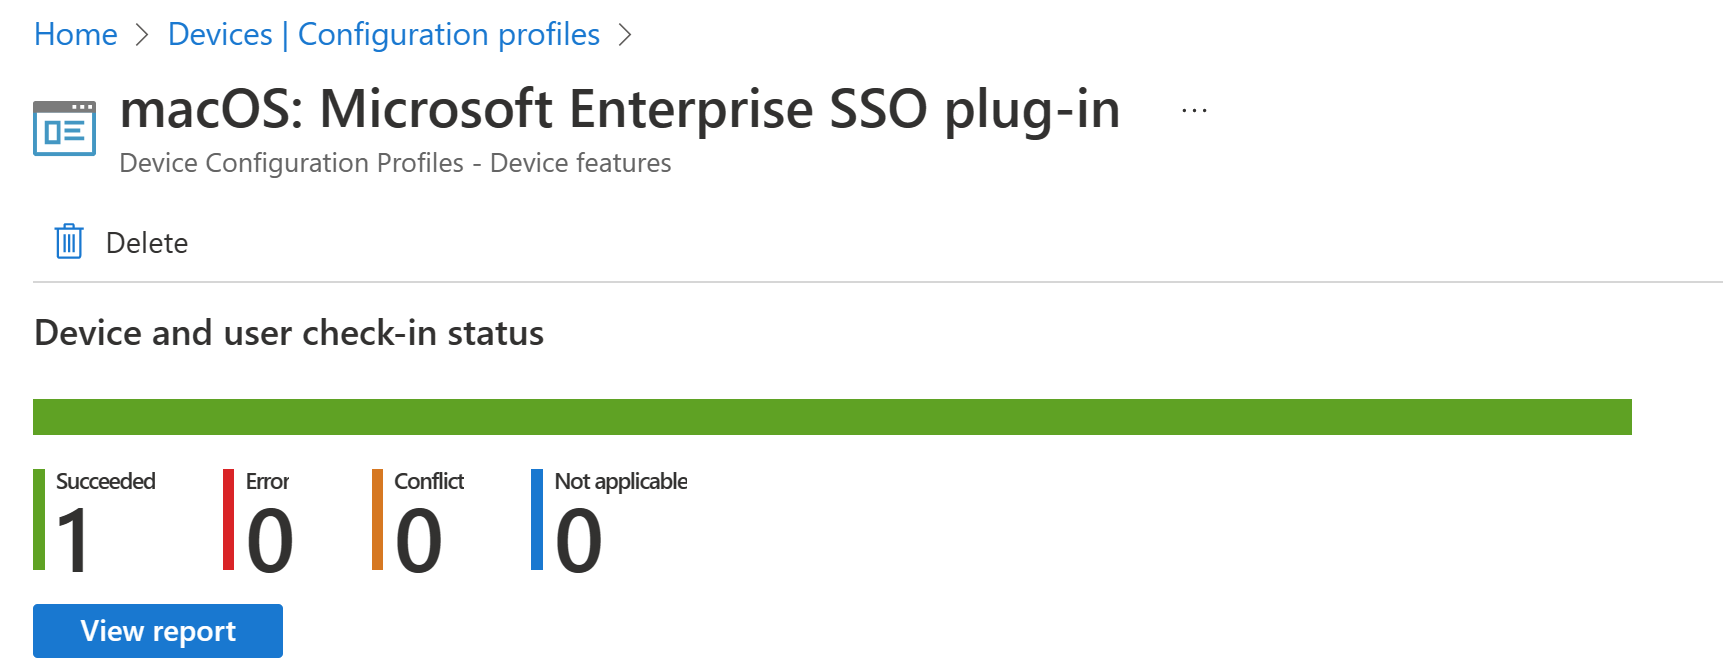
Pour case activée que le profil est correctement déployé, dans le Centre d’administration Intune, accédez à Gestion des appareils>,Configuration> desappareils>, sélectionnez le profil que vous avez créé et générez un rapport :
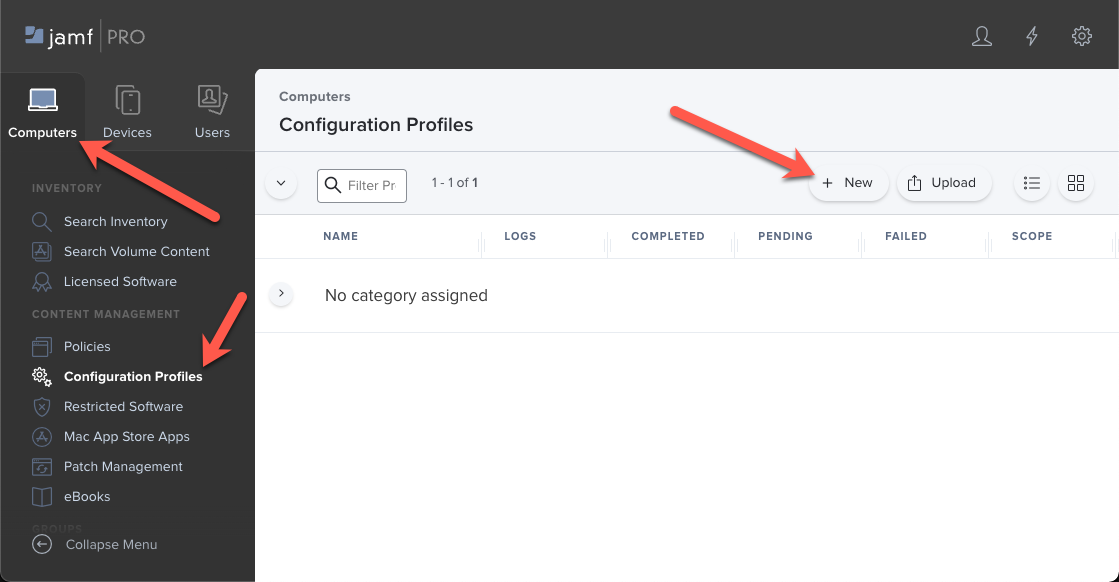
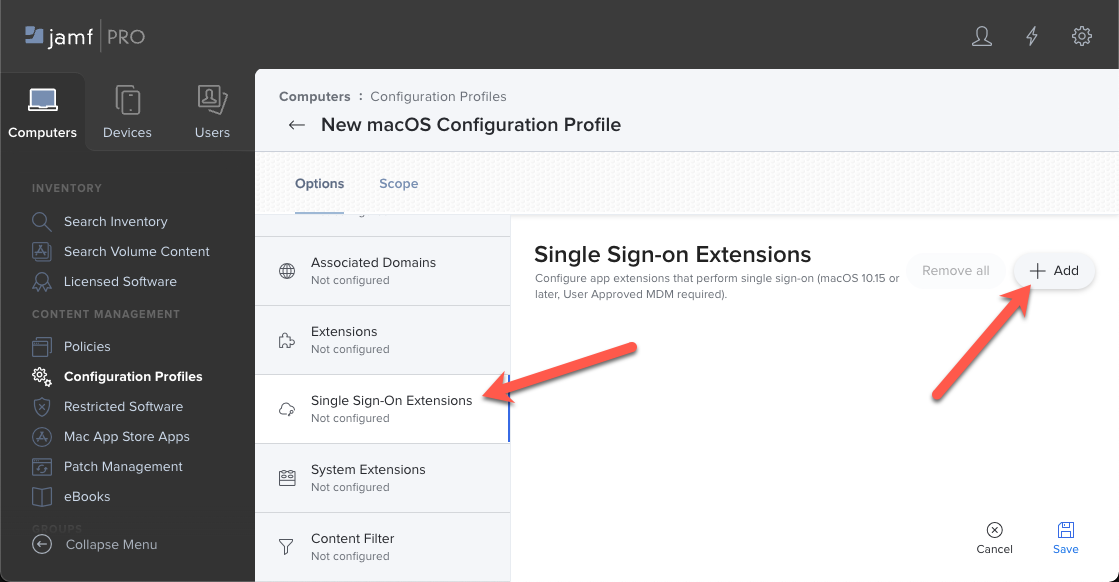
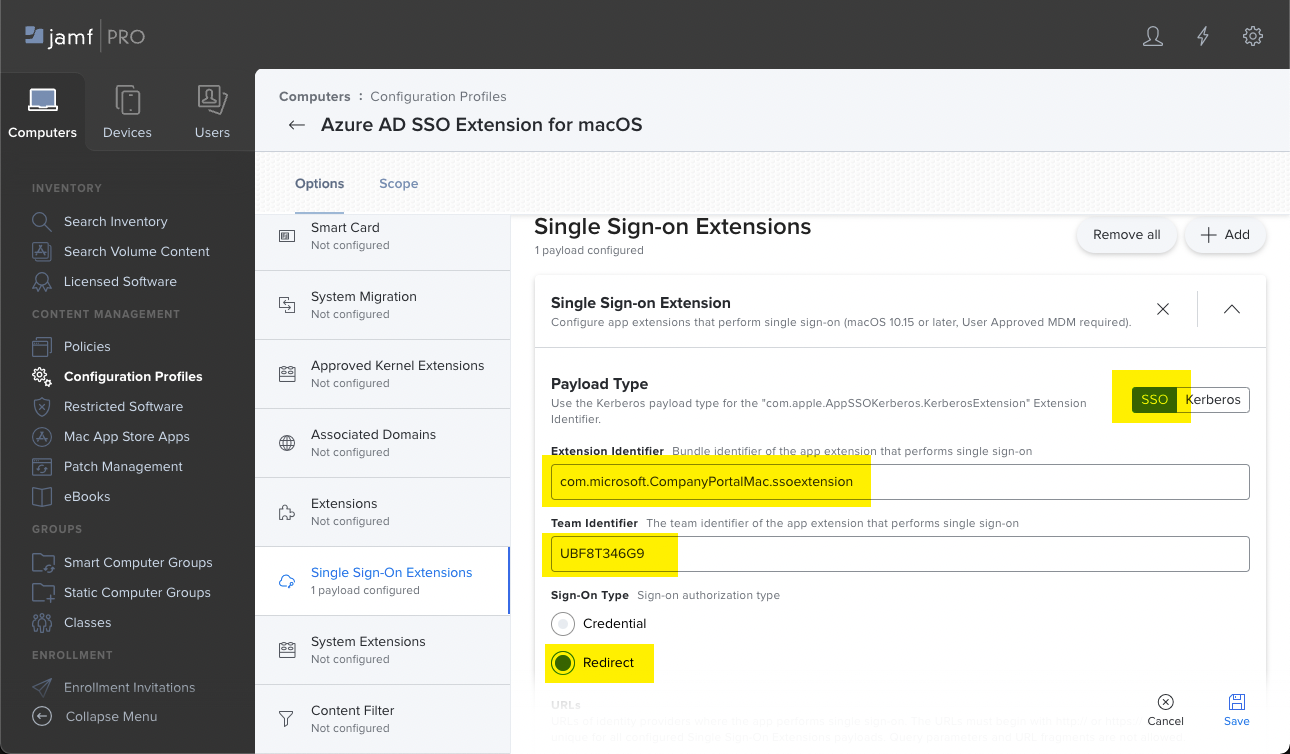
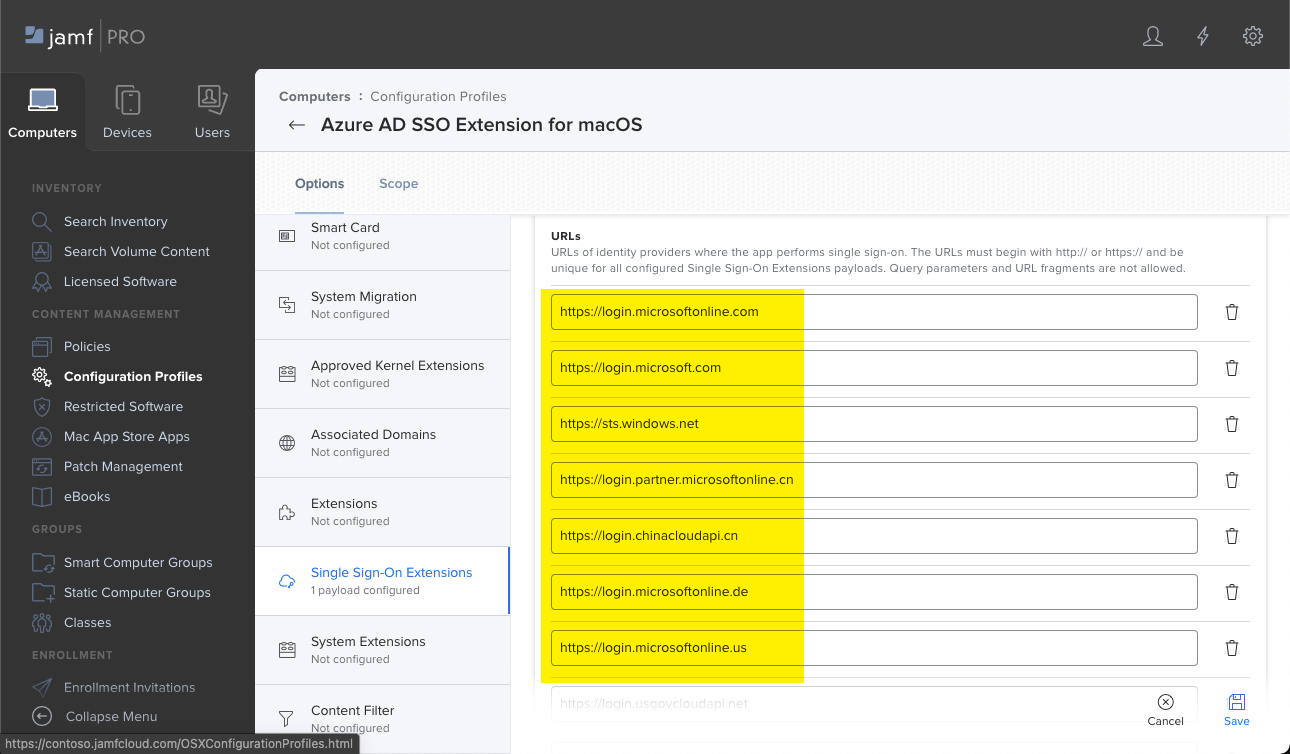
Expérience de l’utilisateur final
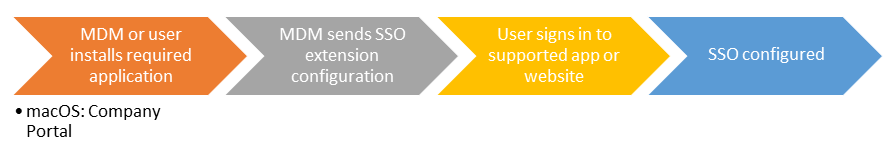
Si vous ne déployez pas l’application Portail d'entreprise à l’aide d’une stratégie d’application, les utilisateurs doivent l’installer manuellement. Les utilisateurs n’ont pas besoin d’utiliser l’application Portail d'entreprise, elle doit simplement être installée sur l’appareil.
Les utilisateurs se connectent à n’importe quelle application ou tout site web pris en charge pour démarrer l’extension. L’amorçage est le processus de première connexion, qui configure l’extension.
Une fois que les utilisateurs se connectent avec succès, l’extension est automatiquement utilisée pour se connecter à toute autre application ou tout site web pris en charge.
Vous pouvez tester l’authentification unique en ouvrant Safari en mode privé (ouvre le site web d’Apple) et en ouvrant le https://portal.office.com site. Aucun nom d’utilisateur ni mot de passe n’est requis.
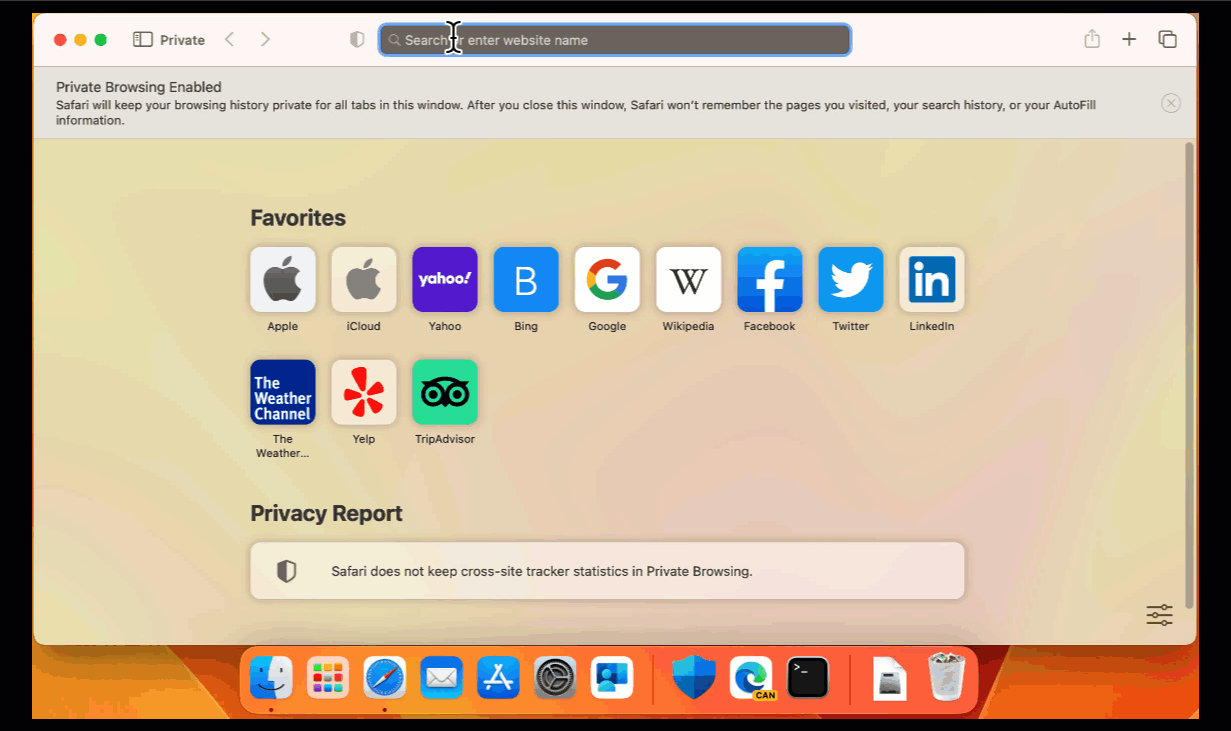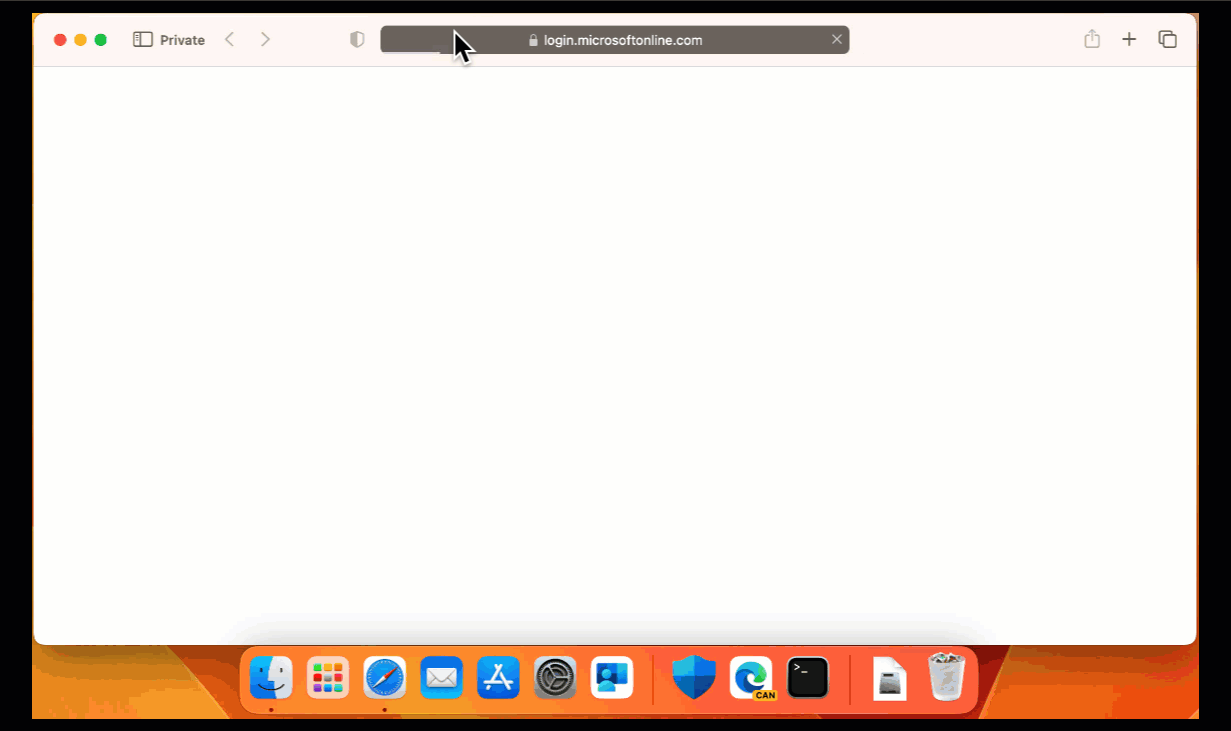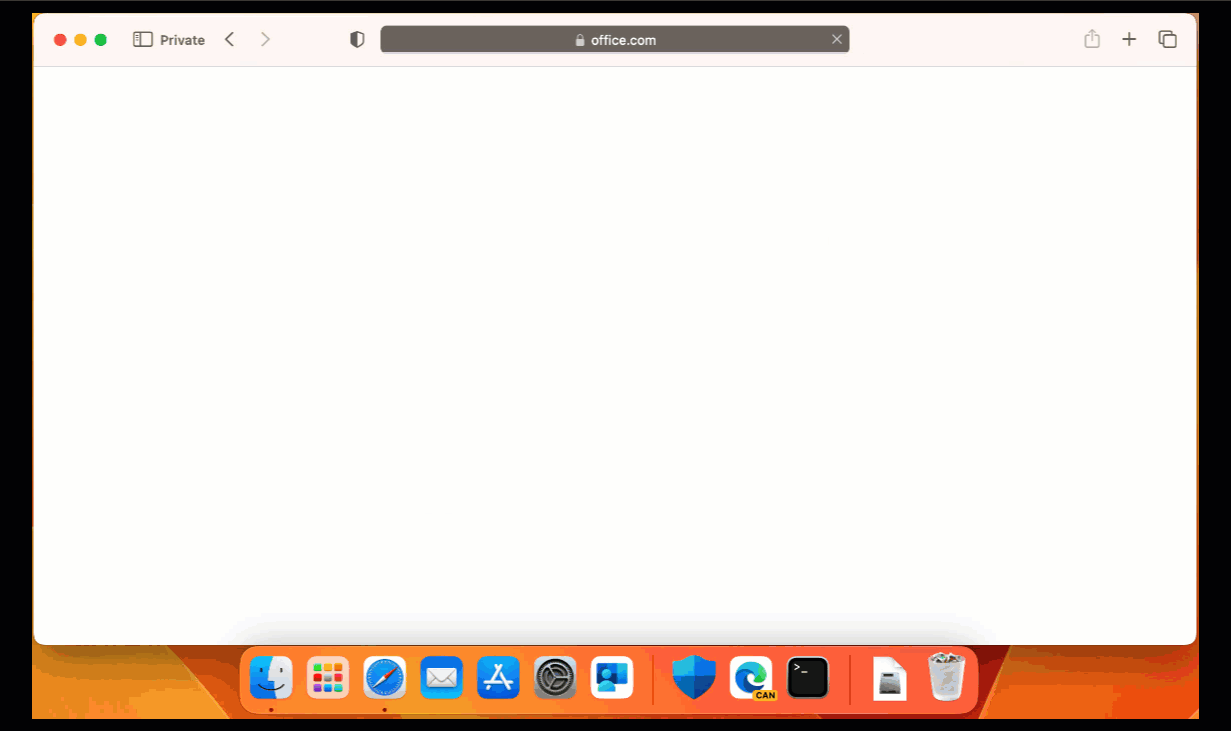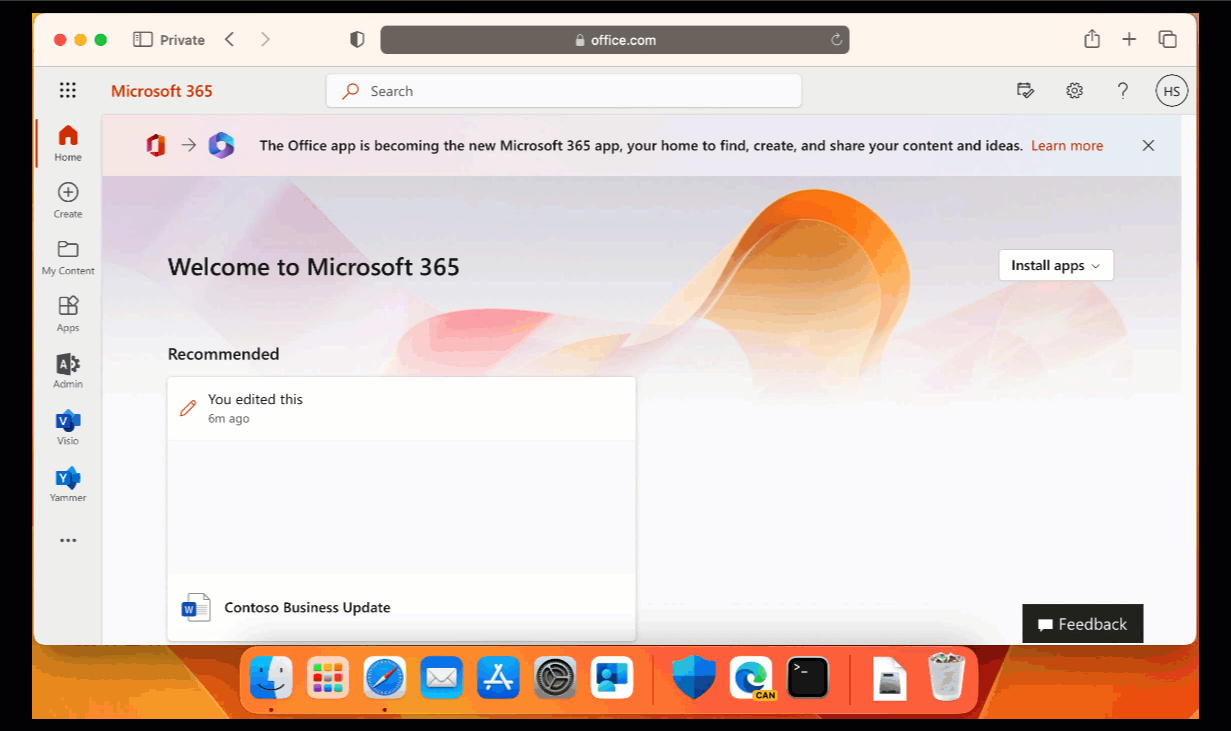
Sur macOS, lorsque les utilisateurs se connectent à une application professionnelle ou scolaire, ils sont invités à accepter ou non l’authentification unique. Il peut sélectionner Ne plus me demander pour désactiver l’authentification unique et bloquer les demandes futures.
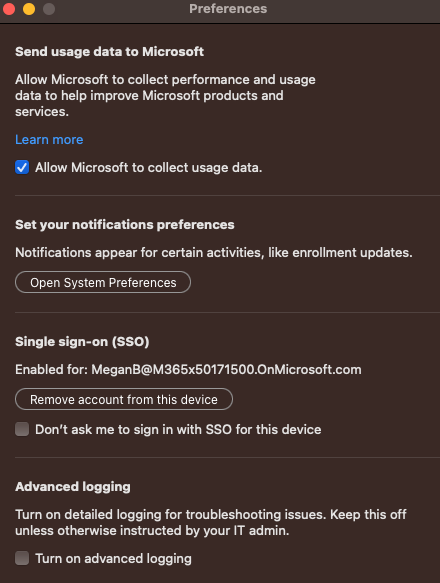
Les utilisateurs peuvent aussi gérer leurs préférences d’authentification unique dans l’application Portail d’entreprise pour macOS. Pour modifier les préférences, accédez à la barre > de menus de l’application du Portail d’entreprise Paramètres du Portail d’entreprise>. Ils peuvent sélectionner ou désélectionner Ne pas me demander de me connecter avec l’authentification unique pour cet appareil.
Conseil
En savoir plus sur le fonctionnement du plug-in SSO et sur la résolution des problèmes liés à l’extension SSO de Microsoft Entreprise avec le guide de résolution des problèmes SSO pour les appareils Apple.
Articles connexes
Pour plus d’informations sur le plug-in Microsoft Enterprise SSO, accédez à Microsoft Enterprise SSO plug-in pour les appareils Apple.
Pour obtenir des informations d’Apple sur la charge utile de l’extension à authentification unique, accédez aux paramètres de la charge utile des extensions à authentification unique (ouvre le site Web d’Apple).
Pour plus d’informations sur la résolution des problèmes liés à l’extension Microsoft Enterprise SSO, accédez à la rubrique Résolution des problèmes liés au plug-in de l’extension Microsoft Enterprise SSO sur les appareils Apple.