Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Remarque
Cet article concerne les fournisseurs tiers de défense contre les menaces mobiles. Pour plus d’informations sur Microsoft Defender pour point de terminaison, consultez Microsoft Defender pour point de terminaison.
Intune peut intégrer les données d’un fournisseur Mobile Threat Defense (MTD) comme source d’informations pour les stratégies de conformité des appareils et les règles d’accès conditionnel des appareils. Utilisez ces informations pour protéger les ressources d’entreprise telles qu’Exchange et SharePoint en bloquant l’accès à partir d’appareils mobiles compromis.
Intune peut utiliser ces mêmes données comme source pour les appareils non inscrits à l’aide de stratégies de protection d’applications Intune. Les administrateurs peuvent utiliser ces informations pour aider à protéger les données d’entreprise au sein d’une application protégée par Microsoft Intune, et émettre un blocage ou une réinitialisation sélective.
Support du cloud secteur public
Les connecteurs Mobile Threat Defense (MTD) pour les appareils Android et iOS/iPadOS sont disponibles dans les clouds souverains suivants, à condition que les partenaires MTD prennent également en charge ces environnements. Lorsque vous vous connectez à votre client, vous pouvez afficher les connecteurs disponibles dans cet environnement spécifique :
- Cloud de la communauté du gouvernement américain (GCC) High
- 21Vianet
Pour en savoir plus sur Intune et les clouds du secteur public, consultez :
- Microsoft Intune pour le gouvernement américain GCC High support
- Microsoft Intune pour le gouvernement américain GCC High et DoD description du service
- Microsoft Intune géré par 21Vianet en Chine
Protéger les ressources de l'entreprise
Il peut être utile d’intégrer les informations provenant des fournisseurs MTD pour protéger les ressources de l’entreprise contre les menaces qui affectent les plateformes mobiles.
En règle générale, les entreprises sont proactives dans la protection des PC contre les vulnérabilités et les attaques, tandis que les appareils mobiles ne sont souvent pas surveillés et non protégés. Alors que les plateformes mobiles offrent maintenant une protection intégrée grâce notamment à l’isolation d’application et à la vérification des applications des App Stores, elles restent vulnérables aux attaques sophistiquées. De plus en plus d’employés utilisent des appareils pour travailler et accéder à des informations sensibles ; c’est pourquoi les informations provenant des fournisseurs MTD peuvent vous aider à protéger les appareils et vos ressources contre des attaques de plus en plus sophistiquées.
Connecteurs de protection contre les menaces mobiles Intune
Intune utilise un connecteur Mobile Threat Defense pour créer un canal de communication entre Intune et le fournisseur MTD que vous avez choisi. Les partenaires Intune MTD proposent des applications intuitives et faciles à déployer pour les appareils mobiles. Ces applications analysent activement les informations sur les menaces à partager avec Intune. Intune peut utiliser ces données pour générer des rapports ou à des fins de mise en œuvre.
Par exemple, une application MTD connectée signale au fournisseur MTD qu’un téléphone sur votre réseau est actuellement connecté à un réseau vulnérable aux attaques de l’intercepteur. Ces informations sont classées à un niveau de risque approprié : faible, moyen ou élevé. Ce niveau de risque est ensuite comparé aux autorisations de niveau de risque que vous définissez dans Intune. Sur la base de cette comparaison, vous pouvez révoquer l’accès à certaines ressources lorsque l’appareil est compromis.
Rôle de défense des menaces mobiles pour Android
Sur les appareils Android Enterprise entièrement gérés et appartenant à l’entreprise avec profil professionnel, vous pouvez accorder à votre partenaire MTD des autorisations de sécurité étendues via le connecteur MTD. Lorsqu’elle est activée, l’application MTD reçoit des exemptions de suspension d’application, de mise en veille prolongée, de restrictions d’alimentation et de contrôles utilisateur, ce qui aide l’application à maintenir une protection continue contre les menaces sur les appareils gérés. Vous pouvez accorder ces autorisations à un partenaire MTD à la fois. Pour Microsoft Defender pour point de terminaison, vous pouvez également activer le lancement automatique de l’application lors de la configuration de l’appareil. Pour plus d’informations sur la configuration des bascules de rôle MTD, consultez Options de bascule de Défense contre les menaces mobiles.
État du connecteur
Lorsque vous ajoutez un connecteur Mobile Threat Defense à votre client, le status affiche l’un des états suivants :
| État du connecteur | Définition | Messages de menace pour l’appareil bloqués ? | Synchronisation des applications Vous avez bloqué vos messages de demande ? | Vous avez bloqué vos messages de demande de synchronisation de certificats ? |
|---|---|---|---|---|
| Indisponible | Le connecteur n’est pas provisionné. Le partenaire MTD doit parler à Intune pour le configurer à nouveau. | Oui (à partir de 2308) | Oui (à partir de 2308) | Oui (à partir de 2601) |
| Non configuré | La configuration du connecteur n’est pas terminée. Des étapes ou des autorisations supplémentaires peuvent être requises au sein d’Intune ou du partenaire MTD pour que ce status passe à Disponible. | Oui (à partir de 2309) | Oui (à partir de 2309) | Oui (à partir de 2601) |
| Disponible | La configuration du connecteur est terminée. Au moins un bouton bascule de plateforme doit être activé pour que ce status passe à Activé. | Non | Non | Non |
| Enabled | La configuration du connecteur est terminée et au moins un bouton bascule de plateforme est actuellement activé pour ce connecteur. | Non | Non | Non |
| Ne répond pas | Le connecteur n’est pas réactif. Si le status du connecteur ne répond pas pendant le nombre de jours défini dans Nombre de jours jusqu’à ce que le partenaire ne réponde plus, Intune ignore l’état de conformité. | Non | Non | Non |
| Erreur | Le connecteur a un code d’erreur. Certains partenaires MTD peuvent choisir d’envoyer ce code en cas d’erreur. | Non | Non | Non |
Données collectées par Intune pour Mobile Threat Defense
Intune peut collecter et partager deux types de données d’inventaire avec des partenaires MTD (Mobile Threat Defense) afin d’améliorer les capacités d’analyse des menaces. Les deux services sont facultatifs ; Aucune information n’est partagée par défaut. Un administrateur Intune doit activer explicitement ces fonctionnalités dans les paramètres du connecteur Mobile Threat Defense avant que les données ne soient partagées.
Inventaire des applications (synchronisation des applications)
La synchronisation des applications pour les appareils iOS/iPadOS permet aux partenaires MTD de demander des métadonnées sur les applications installées sur les appareils inscrits. Lorsque vous activez cette fonctionnalité, votre fournisseur de service MTD reçoit les inventaires des appareils iOS/iPadOS d’entreprise et personnels pendant les intervalles de case activée de l’appareil.
Les données partagées incluent :
- ID de l’application
- Version de l’application
- Version abrégée de l’application
- Nom de l'application
- Taille du bundle d’applications
- Taille dynamique de l’application
- Si l’application est signée de manière ad hoc (à partir de 2309)
- Si l’application est installée à partir de l’application Microsoft Store (à partir de 2309)
- S’il s’agit d’une application bêta (installée via TestFlight) (à partir de 2309)
- Indique si l’application est une application achetée en volume basée sur l’appareil (à partir de 2309)
- Validation, ou non, de l’application
- Gestion, ou non, de l’application
Inventaire des certificats (synchronisation des certificats)
La synchronisation des certificats pour les appareils iOS/iPadOS permet aux partenaires MTD pris en charge de demander des informations sur les certificats installés sur les appareils inscrits. Lorsque vous activez cette fonctionnalité, votre fournisseur de services MTD reçoit les inventaires de certificats des appareils iOS/iPadOS d’entreprise et personnels pendant les intervalles de case activée de l’appareil.
Les données partagées incluent :
- Account ID
- ID d’Entra ID de l’appareil
- Propriétaire de l’appareil
- Liste de certificats
- Nom commun
- Data
- Est une identité
Les partenaires Mobile Threat Defense suivants prennent en charge la synchronisation des certificats :
- Zimperium
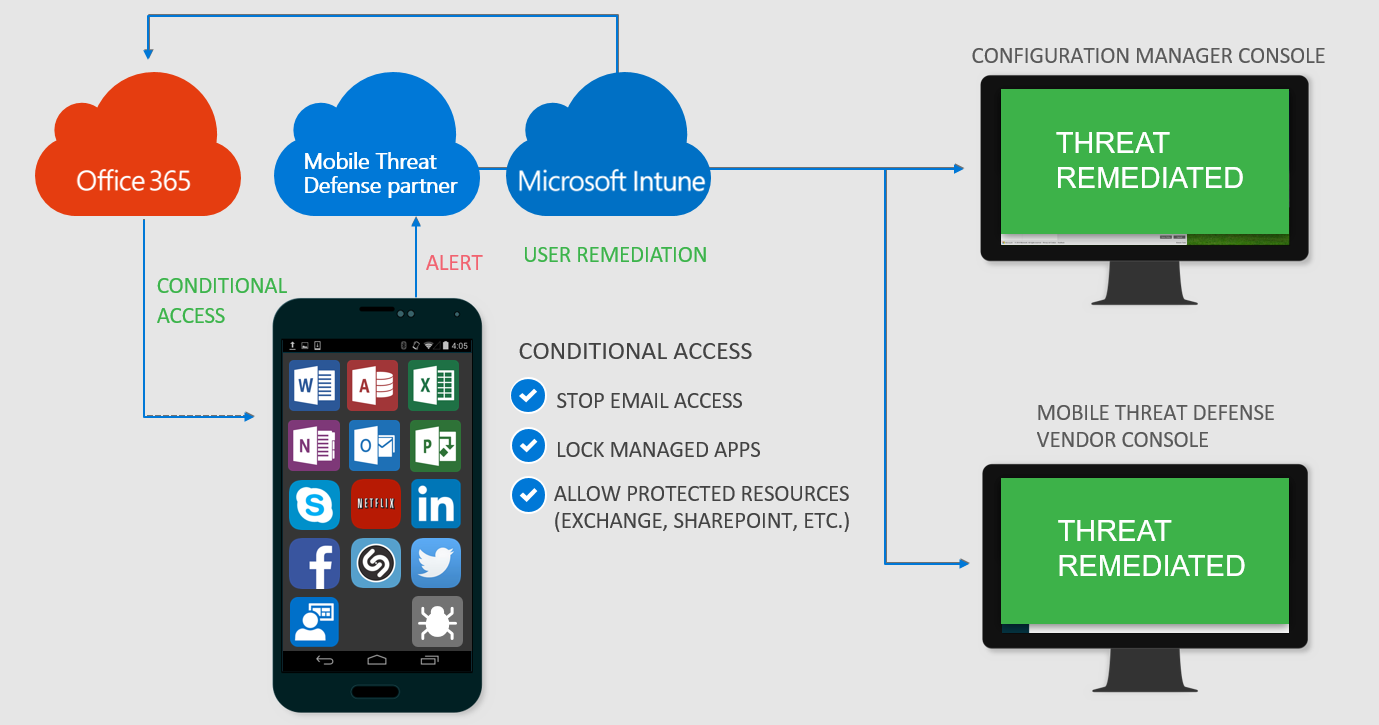
Exemples de scénarios pour les appareils inscrits utilisant des stratégies de conformité des appareils
Lorsque la solution Mobile Threat Defense considère qu’un appareil est infecté :
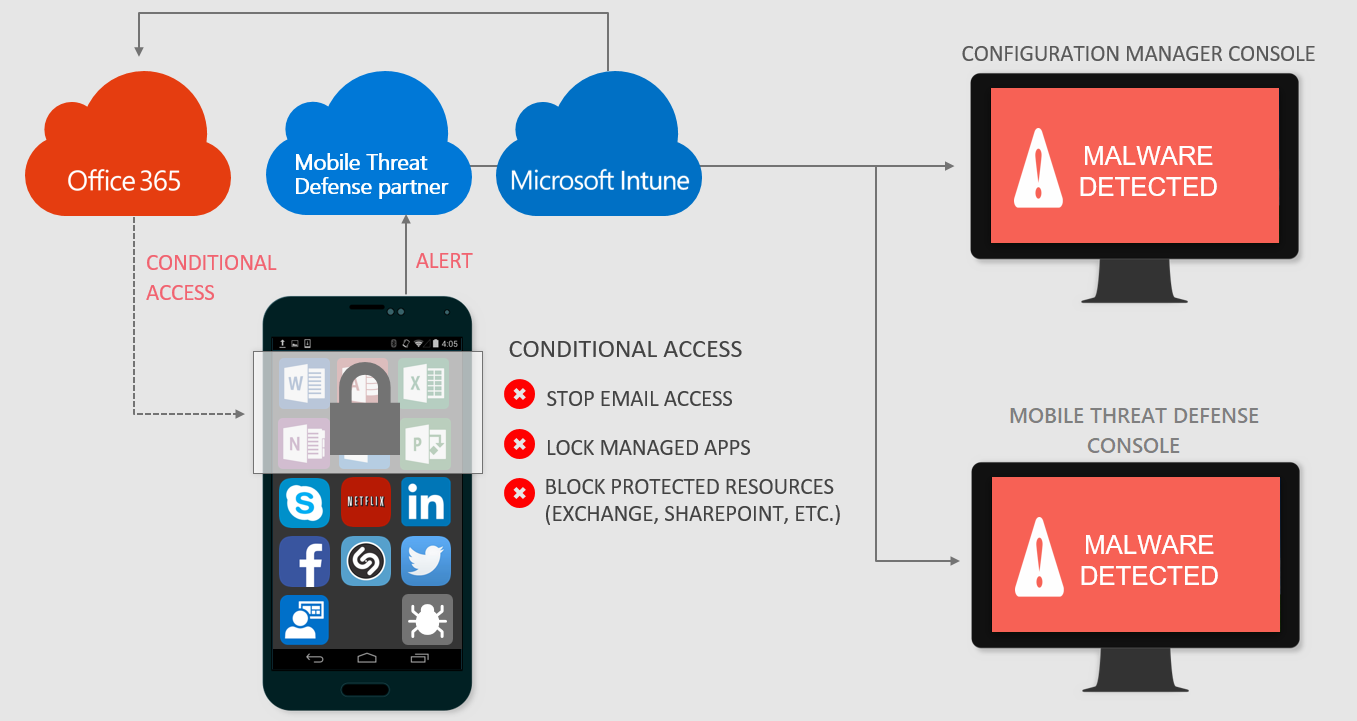
L’accès est accordé lorsque la menace est supprimée sur l’appareil :
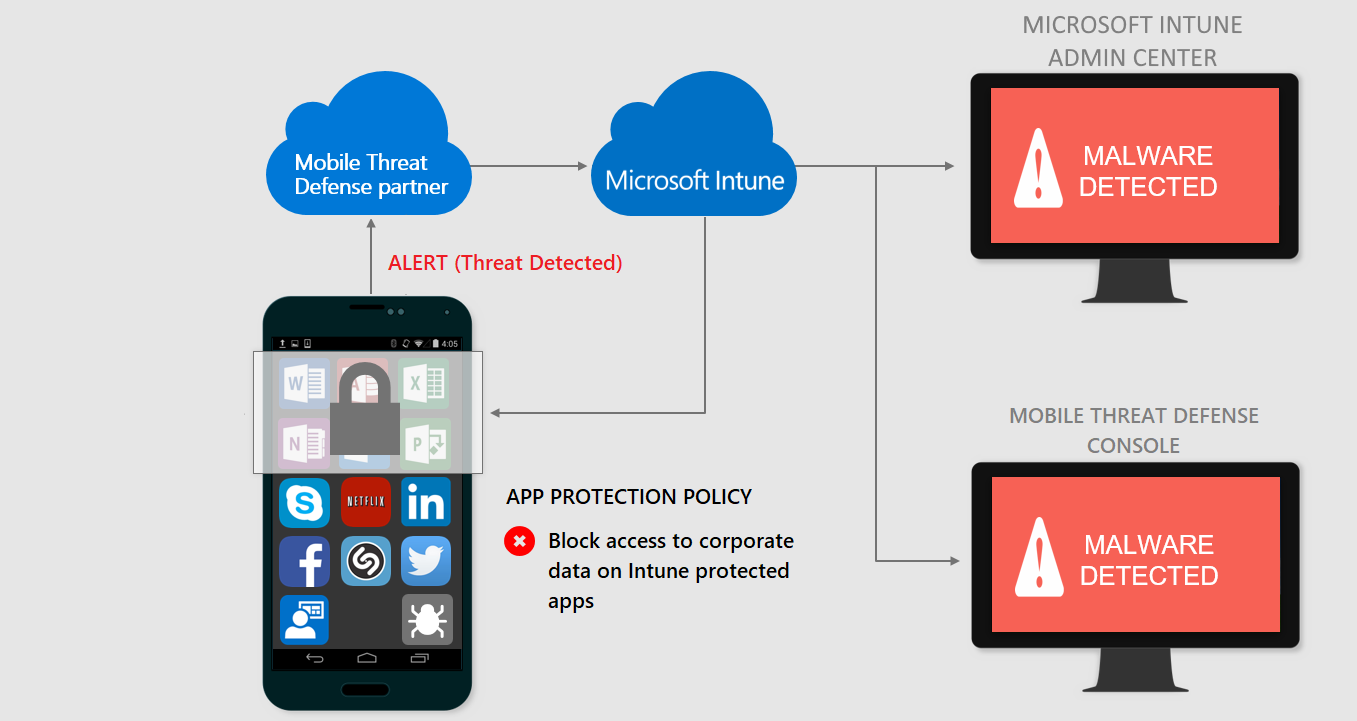
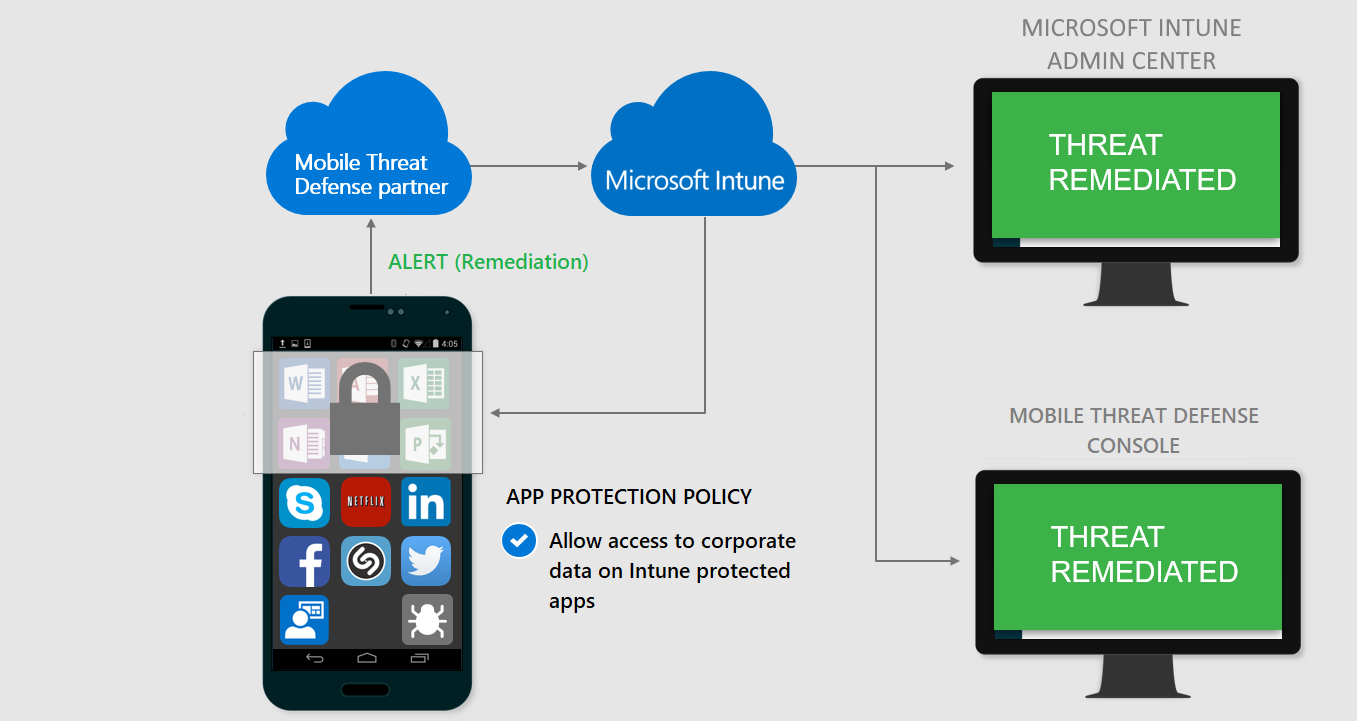
Exemples de scénarios pour les appareils non inscrits utilisant des stratégies de protection d’applications Intune
Lorsque la solution Mobile Threat Defense considère qu’un appareil est infecté :
L’accès est accordé lorsque la menace est supprimée sur l’appareil :
Remarque
Utilisez un fournisseur Mobile Threat Defense par locataire et par plateforme.
Pour la conformité des appareils, vous pouvez utiliser plusieurs fournisseurs de défense des menaces mobiles avec un seul client Intune. Toutefois, lorsque vous configurez deux fournisseurs ou plus pour la même plateforme, tous les appareils qui exécutent cette plateforme doivent installer chaque application MTD et rechercher les menaces. Si une application configurée ne parvient pas à envoyer une analyse, l’appareil est marqué comme non conforme.
Cette recommandation ne s’applique pas à Defender pour point de terminaison. Vous pouvez utiliser Defender pour point de terminaison avec une application MTD tierce et vérifier la conformité séparément en déployant différentes stratégies de conformité sur différents groupes.
Partenaires de la défense contre les menaces mobiles
Découvrez comment protéger l’accès aux ressources de l’entreprise en fonction des risques liés aux appareils, au réseau et aux applications à l’aide des éléments suivants :
- Un meilleur mobile - (Android, iOS/iPadOS)
- BlackBerry Protect Mobile - (Android, iOS/iPadOS)
- Check Point Harmony Mobile - (Android, iOS/iPadOS)
- CrowdStrike Falcon pour mobile - (Android, iOS/iPadOS)
- iVerify Enterprise - (Android, iOS/iPadOS)
- Jamf Mobile Threat Defense - (Android, iOS/iPadOS)
- Lookout for Work - (Android, iOS/iPadOS)
- Microsoft Defender pour point de terminaison - (Android, iOS/iPadOS, Windows)
- Pradeo - (Android, iOS/iPadOS)
- SentinelOne - (Android, iOS/iPadOS)
- Sophos Mobile - (Android, iOS/iPadOS)
- Symantec Endpoint Protection Mobile - (Android, iOS/iPadOS)
- Trellix Mobile Security - (Android, iOS/iPadOS)
- Trend Micro Mobile Security as a Service - (Android, iOS/iPadOS)
- Mobile - de confiance(Android, iOS/iPadOS)
- Centre - de sécurité Windows(Windows) - Pour plus d’informations sur les versions de Windows qui prennent en charge ce connecteur, consultez Protection des données pour Windows MAM.
- Zimperium - (Android, iOS/iPadOS)