Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Lorsque vous créez une stratégie, vous pouvez utiliser des filtres d’affectation pour affecter une stratégie en fonction des règles que vous créez. Vous pouvez appliquer des filtres d’affectation aux appareils Intune inscrits et aux applications gérées par Intune. Pour obtenir une vue d’ensemble des filtres d’affectation, accédez à Utiliser des filtres lors de l’attribution de vos applications, stratégies et profils dans Microsoft Intune.
Lorsque vous créez des filtres d’affectation, vous devez prendre en compte certaines recommandations en matière de performances.
Cet article répertorie et décrit les recommandations relatives au regroupement, au ciblage et au filtrage d’Intune pour vos stratégies et applications. L’objectif est de vous aider à prendre des décisions en matière d’architecture et de conception pour les déploiements Intune dans des environnements de grande taille.
Ces recommandations de performances et leur implémentation peuvent être différentes et dépendre de votre propre environnement & d’autres facteurs, notamment la facilité de gestion et la simplicité.
Contenu de cet article :
- Obtenir une vue d’ensemble des concepts de regroupement et de ciblage d’Intune
- Obtenir des recommandations en matière de performances
Pour obtenir des instructions sur les groupes dynamiques, accédez à Créer des règles plus simples et plus efficaces pour les groupes dynamiques dans Microsoft Entra ID.
Vue d’ensemble des concepts de regroupement et de ciblage d’Intune
Passons en revue les fonctionnalités de regroupement, de ciblage et de filtrage disponibles dans Intune.
Groupes Microsoft Entra
Intune utilise presque exclusivement des groupes Microsoft Entra pour le regroupement et le ciblage. Lorsque vous sélectionnez Groupes dans le Centre d’administration Microsoft Intune, vous voyez des groupes Microsoft Entra.
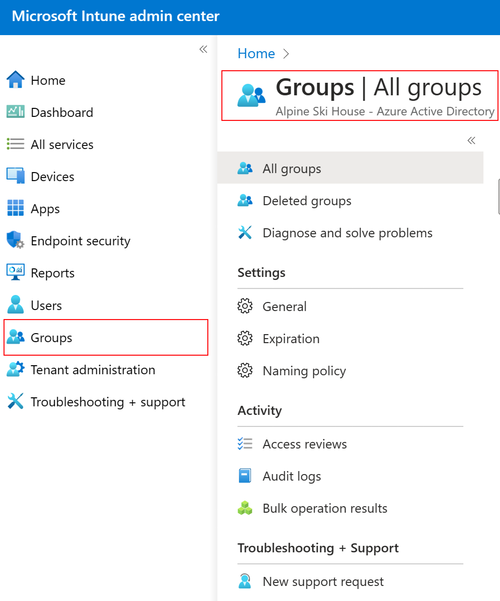
Les groupes Microsoft Entra constituent une partie importante d’Intune, car ces groupes sont :
- Objets utilisés pour affecter des applications, des stratégies et d’autres charges de travail aux utilisateurs et aux appareils
- Permet de définir les appareils que les administrateurs peuvent afficher et gérer dans le Centre d’administration Intune, comme les groupes d’étendue dans le contrôle d’accès en fonction du rôle (RBAC)
Groupes virtuels
Les affectations Tous les utilisateurs et Tous les appareils sont des groupes « virtuels » Intune. Ces groupes virtuels sont disponibles par défaut dans tous les locataires Intune et n’entraînent aucune surcharge de gestion. Par exemple, vous n’avez pas besoin de créer ou d’ajuster des règles de Microsoft Entra ID pour conserver leurs membres remplis.
Les groupes Tous les utilisateurs et Tous les appareils sont également hautement évolutifs et optimisés, principalement parce qu’ils n’ont pas besoin d’être synchronisés à partir de Microsoft Entra ID de la même manière que les autres groupes.
Filtres d’affectation
Une fois l’application ou la stratégie affectée à un groupe virtuel ou à une Microsoft Entra ID, vous pouvez utiliser des filtres d’attribution pour restreindre l’étendue d’attribution de ces applications et stratégies à des groupes d’utilisateurs ou d’appareils spécifiques.
Votre filtre d’affectation filtre les appareils entrants (ou sortants) de cette affectation en fonction de leurs propriétés.
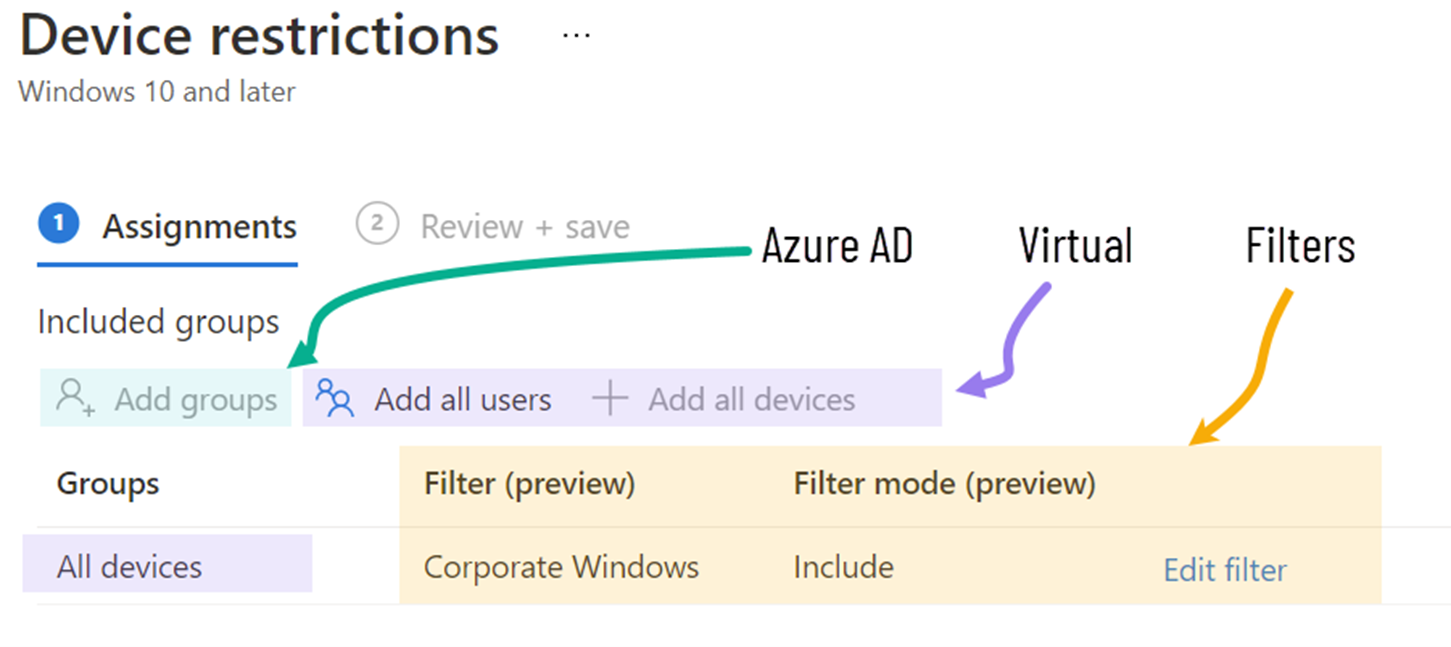
Le filtrage est une évaluation de l’applicabilité à haute performance et à faible latence au case activée de l’appareil, sans qu’il soit nécessaire de précalculer l’appartenance au groupe.
Recommandations en matière de performances
Cette section contient quelques recommandations qui peuvent améliorer les performances lorsque vous attribuez vos stratégies dans Microsoft Intune.
Ces recommandations portent sur l’amélioration des performances et la réduction de la latence dans l’attribution des charges de travail. Ils ont le plus d’impact lorsque vous travaillez dans de grands environnements Intune, comme les environnements avec >100 000 appareils. Ces recommandations doivent être prises en compte avec d’autres aspects de conception, tels que la facilité de gestion, la facilité d’utilisation, l’administration basée sur les rôles et la simplicité.
Utiliser les groupes virtuels intégrés
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
 Utilisez les groupes virtuels Tous les utilisateurs et Tous les appareils au lieu de créer votre propre version de tous les utilisateurs/tous les appareils à l’aide des groupes dynamiques Microsoft Entra. |
 Ne créez pas vos propres groupes dynamiques « Tous les utilisateurs » ou « Tous les appareils » pour le ciblage de stratégie et d’application dans Intune. |
Les groupes plus importants prennent plus de temps pour synchroniser les mises à jour d’adhésion entre Microsoft Entra ID et Intune. Tous les utilisateurs et Tous les appareils sont généralement les groupes les plus volumineux dont vous disposez. Si vous attribuez des charges de travail Intune à des groupes de Microsoft Entra volumineux comprenant de nombreux utilisateurs ou appareils, des retards de synchronisation peuvent se produire dans votre environnement Intune. Cet arriéré a un impact sur les stratégies et les déploiements d’applications, qui prennent plus de temps pour atteindre les appareils gérés.
La mise à jour de Microsoft Entra vers Intune se produit généralement dans les 5 minutes. Ce n’est pas instantané. Ce délai peut affecter les affectations d’inscription. Les administrateurs doivent inscrire les appareils après quelques minutes, et non immédiatement après avoir ajouté les utilisateurs inscrits à un groupe.
Les groupes Tous les utilisateurs et Tous les appareils sont des objets de regroupement Intune uniquement qui n’existent pas dans Microsoft Entra ID. Il n’existe pas de synchronisation continue entre Microsoft Entra ID et Intune. Ainsi, l’adhésion au groupe est instantanée.
Remarque
Pour plus d’informations sur les intervalles d’actualisation de stratégie Intune case activée, accédez à Intune Intervalles d’actualisation de stratégie.
Vous pouvez également appliquer cette optimisation à d’autres groupes volumineux et susceptibles d’évoluer fréquemment, comme « Tous les appareils Windows » ou « Tous les appareils iOS ». Au lieu de créer et de cibler ces groupes, utilisez les groupes virtuels « Tous les utilisateurs » ou « Tous les appareils » existants, car les stratégies et applications Intune sont automatiquement définies par plateforme.
Si vous utilisez de très grands groupes dans Intune (plus de 100 000 membres), attendez-vous à un certain retard initial dans le ciblage. Il existe un processus de première configuration qui se produit entre Microsoft Entra ID et Intune. La première synchronisation complète prend toujours plus de temps que les synchronisations incrémentielles suivantes.
Réutiliser les groupes
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
|
Réutilisez les mêmes objets de groupe pour l’attribution de plusieurs stratégies. |
Ne créez pas de copies en double du même groupe pour cibler différentes stratégies.
Ne créez pas de « groupes d’applications » ou de « groupes de stratégies » dédiés. |
En coulisses, Intune convertit les membres du groupe Microsoft Entra en messages ciblant les affectations pour chaque utilisateur et appareil. Ce processus est hautement optimisé lorsque les objets du groupe sont les mêmes.
Par exemple, le regroupement et le ciblage d’Intune fonctionnent mieux lorsque le groupe d’utilisateurs « Ingénierie » est ciblé avec 10 stratégies. Cela ne fonctionne pas mieux lorsque les utilisateurs d’ingénierie sont membres de 10 groupes différents, chaque groupe étant affecté à une stratégie différente.
Nous avons vu que quelques conceptions n’utilisent pas ces conseils. Par exemple, les administrateurs informatiques créent un groupe « Install_Edge », créent un groupe « Deploy_Edge_Config_Policy », puis placent les mêmes appareils dans chaque groupe, ce qui n’est pas recommandé pour les performances.
Un modèle similaire et non recommandé consiste à créer des « groupes d’applications ». Un groupe d’applications est lorsque chaque application a plusieurs groupes Microsoft Entra créés pour elle. Par exemple, pour gérer l’application Microsoft Edge, un administrateur crée les groupes suivants :
- Edge_Required
- Edge_Available
- Edge_Uninstall
L’administrateur ajoute des utilisateurs individuels ou des appareils dans ces groupes. Ces groupes d’applications augmentent considérablement le nombre de groupes Microsoft Entra auxquels Intune doit s’abonner et surveiller les mises à jour d’adhésion, ce qui est moins efficace. Une conception inefficace de la synchronisation de groupe affecte la rapidité de création et de remise des nouveaux devoirs sur les appareils.
Apporter des modifications de groupe incrémentielles
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
|
Soyez prudent avec les modifications d’imbrication de grands groupes dans Microsoft Entra ID. |
N’effectuez pas de modifications d’imbrication de grands groupes en même temps. |
Une modification importante de l’appartenance à un groupe dans Microsoft Entra ID peut générer des rafales de modifications de ciblage dans Intune. Ces rafales peuvent retarder le ciblage d’autres affectations dans votre environnement.
Si un ensemble d’administrateurs gère vos groupes et qu’un autre ensemble gère Microsoft Entra ID, vous devez communiquer l’impact que les modifications de Microsoft Entra ID peuvent avoir sur le ciblage d’Intune.
Par exemple, si un administrateur de Microsoft Entra imbrique de nouveaux grands groupes dans un groupe existant qu’Intune utilise pour le ciblage, Intune commence à synchroniser tous les groupes et appartenances aux groupes. Le temps nécessaire au traitement de toutes les adhésions dépend du nombre et de la taille des modifications de groupe apportées dans Microsoft Entra ID.
Cette recommandation s’applique également lorsque les groupes ne sont « pas imbriqués ». Pour plus d’informations sur les groupes imbriqués, accédez à Gérer les groupes et l’appartenance aux groupes Microsoft Entra.
Utiliser des filtres d’attribution pour inclure et exclure
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
|
Utilisez les filtres d’attribution pour obtenir la bonne combinaison utilisateur+appareil pour le ciblage. |
Ne mélangez pas les groupes d’utilisateurs et les groupes d’appareils lorsque vous utilisez les groupes Inclure et Exclure. |
Cette recommandation est également une déclaration de support. Nous ne recommandons pas ou ne prenons pas en charge la création d’affectations à des groupes d’utilisateurs et l’exclusion d’un groupe d’appareils de cette affectation, ou vice-versa.
Cette recommandation existe en raison de la caractéristique de synchronisation/latence des groupes dynamiques. L’adhésion aux groupes exclus n’est pas instantanée, ce qui peut entraîner des cas où les appareils reçoivent de manière incorrecte des affectations d’application ou de stratégie. Pour mieux comprendre, accédez à Attribuer des stratégies et des profils – matrice de prise en charge.
Au lieu d’exclusions mixtes, nous vous recommandons d’attribuer à un groupe d’utilisateurs. Utilisez ensuite les filtres d’affectation pour inclure ou exclure dynamiquement les appareils appropriés.
Utiliser des filtres d’attribution plutôt que des groupes dynamiques pour le ciblage de propriétés d’appareil
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
|
Utilisez des filtres pour les propriétés simples des appareils (type de système d’exploitation, fabricant, modèle, propriétaire, catégorie d’appareil). |
N’utilisez pas de groupes dynamiques pour des propriétés d’appareil simples lorsque le groupe est uniquement utilisé par Intune. |
Les groupes d’appareils dynamiques qui utilisent des règles de propriété simples (comme device.deviceOSType -eq "Windows" ou device.deviceOwnership -eq "Company") introduisent des étapes de traitement supplémentaires sans avantage lorsque le groupe est uniquement consommé par Intune. Les filtres d’affectation évaluent les mêmes propriétés au niveau de l’appareil case activée entrant, directement, sans nécessiter d’évaluation de l’appartenance au groupe.
Par exemple, au lieu de créer un groupe dynamique avec la règle device.deviceOSType -eq "Windows" et d’affecter une stratégie à ce groupe, vous pouvez affecter la stratégie à Tous les appareils et appliquer un filtre avec la règle operatingSystemSKU -eq "Windows". Le résultat est identique, mais le filtre est évalué à case activée-in, sans dépendre du traitement de l’appartenance au groupe.
Envisagez de migrer des groupes d’appareils dynamiques vers des filtres d’attribution lorsque :
- Le groupe est utilisé uniquement pour la stratégie Intune ou les attributions d’applications (pas l’accès conditionnel, les licences ou d’autres services).
- La règle de groupe utilise les propriétés d’appareil que les filtres d’attribution prennent en charge, telles que la version du système d’exploitation, le fabricant, le modèle, la propriété ou la catégorie.
- Vous souhaitez simplifier votre architecture de ciblage et réduire les dépendances sur l’évaluation de l’appartenance aux groupes.
Remarque
Les groupes dynamiques restent nécessaires pour le ciblage de profils Autopilot, les scénarios de charge de travail croisée (accès conditionnel, licences) et le regroupement basé sur l’utilisateur. Pour obtenir des instructions sur les groupes dynamiques, accédez à Créer des règles plus simples et plus efficaces pour les groupes dynamiques dans Microsoft Entra ID.
Éviter memberOf les règles de groupe dynamique
| DO | PRATIQUES DÉCONSEILLÉES |
|---|---|
Utilisez des comparaisons directes de propriétés (-eq, , -startsWith-in) dans les règles de groupe dynamique. |
N’utilisez pas l’opérateur dans des memberOf règles de groupe dynamique pour le ciblage d’Intune. |
L’opérateur memberOf déclenche des recherches transitives d’appartenance à des groupes, ce qui ajoute une complexité de traitement significative. Dans les environnements étendus, memberOfles règles basées sur peuvent entraîner des temps d’évaluation longs et produire des résultats d’appartenance inattendus en raison de la nature récursive de la recherche.
Si vous devez cibler des appareils en fonction de leur appartenance à un autre groupe, évaluez si le scénario peut être repensé à l’aide d’une propriété d’appareil directe ou d’un filtre d’affectation. Par exemple, au lieu de , déterminez si les appareils partagent un attribut commun (comme le nom du device.memberOf -any (group.objectId -in ['<groupId>'])profil d’inscription, la catégorie d’appareil ou le fabricant) qui peut être utilisé dans une règle ou un filtre plus simple.
Remarque
Pour plus d’informations sur l’optimisation des règles pour les groupes dynamiques, voir Optimiser l’efficacité des règles.
Résumé
Lors de la création et de la gestion des devoirs dans Intune, intégrez certaines de ces recommandations. Utilisez des groupes ou des groupes virtuels, et appliquez des filtres d’attribution pour affiner l’étendue du ciblage. Gardez les bonnes pratiques à l’esprit :
- Ne créez pas votre propre version des groupes « Tous les utilisateurs » ou « Tous les appareils ». Utilisez les groupes virtuels Intune, car ils ne nécessitent pas la synchronisation de Microsoft Entra ID lorsqu’un nouvel utilisateur ou appareil est ajouté à l’environnement.
- Pour optimiser votre ciblage, réutilisez autant que possible les groupes.
- Soyez prudent lorsque vous apportez des modifications d’imbrication importantes aux groupes Intune. Intune doit traiter toutes ces modifications et calculer les modifications effectives pour tous les membres de tous les groupes affectés par cette modification.
- Intune ne prend pas en charge les exclusions de groupes mixtes. Par conséquent, utilisez les filtres d’affectation pour inclure et exclure dynamiquement des appareils en plus des affectations de groupe ou de groupe virtuel.
- Utilisez des filtres d’attribution au lieu de groupes d’appareils dynamiques lorsque le groupe est uniquement consommé par Intune.
- Éviter
memberOfles règles de groupe dynamique. Utilisez plutôt des comparaisons directes de propriétés.
Pour obtenir des instructions sur le choix entre les méthodes de ciblage (groupes virtuels, groupes statiques, groupes dynamiques, filtres d’affectation et regroupement de périodes d’inscription), accédez à la rubrique Choisir la méthode de ciblage appropriée dans Microsoft Intune.
Articles connexes
- Choisir la bonne méthode de ciblage dans Microsoft Intune
- Utiliser des filtres pour l’affectation de vos applications, stratégies et profils
- Propriétés de l’appareil pris en charge lors de la création de filtres
- Charges de travail prises en charge pendant la création de filtres
- Filtrer les rapports et résoudre les problèmes