Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Une fois qu’un administrateur a configuré Mobilité et sécurité de base dans le organization comme décrit dans Configurer Mobilité et sécurité de base dans Microsoft 365 pour les entreprises, un administrateur doit configurer des stratégies qui sont appliquées aux appareils.
Pour connaître les appareils pris en charge et les paramètres de stratégie, consultez Paramètres de stratégie dans Mobilité et sécurité de base.
Cet article explique comment créer, afficher, modifier et supprimer des stratégies de sécurité des appareils dans Mobilité et sécurité de base.
Pour plus d’informations sur Mobilité et sécurité de base, consultez Vue d’ensemble des Mobilité et sécurité de base dans Microsoft 365 pour les entreprises.
Vous pouvez utiliser Mobilité et sécurité de base pour créer des stratégies d’appareil qui aident à protéger vos informations organization sur Microsoft 365 contre tout accès non autorisé. Vous pouvez appliquer des stratégies à l’appareil pris en charge dans votre organization où l’utilisateur dispose d’une licence Microsoft 365 applicable et inscrit l’appareil dans Mobilité et sécurité de base.
Ce qu'il faut savoir avant de commencer
Vous ouvrez la page Mobilité et sécurité de base à l’adresse https://compliance.microsoft.com/basicmobilityandsecurity.
Pour vous connecter à Security & Compliance PowerShell, consultez Se connecter à La sécurité & Conformité PowerShell.
Avant de déployer des stratégies dans Mobilité et sécurité de base, informez les utilisateurs sur les résultats potentiels de l’inscription de leurs appareils. Selon la façon dont vous configurez les stratégies, les appareils non conformes peuvent être affectés négativement. Par exemple :
- Blocage de l’accès aux données Microsoft 365.
- Blocage des applications installées.
- Blocage de l’accès aux photos et aux informations personnelles sur l’appareil.
- Suppression de données de l’appareil.
Les stratégies dans Mobilité et sécurité de base remplacent les stratégies de boîte aux lettres des appareils mobiles dans Exchange Online (configurées dans le centre d’administration Exchange à https://admin.exchange.microsoft.com/#/mobiledevicemailboxpolicy l’emplacement ou dans Exchange Online PowerShell à l’aide des applets de commande *-MobileDeviceMailboxPolicy ou *-ActiveSyncMailboxPolicy). Une fois qu’un appareil est inscrit dans Mobilité et sécurité de base, toute stratégie de boîte aux lettres d’appareil mobile qui s’applique à l’appareil est ignorée.
Vous devez disposer d’autorisations pour pouvoir effectuer les procédures décrites dans cet article. Vous avez le choix parmi les options suivantes :
autorisations Microsoft Entra : l’appartenance aux rôles Administrateur* général ou Administrateur de conformité donne aux utilisateurs les autorisations et autorisations requises pour d’autres fonctionnalités dans Microsoft 365.
Importante
* Microsoft vous recommande d’utiliser des rôles avec le moins d’autorisations. L’utilisation de comptes avec autorisation inférieure permet d’améliorer la sécurité de vos organization. Le rôle d’administrateur général dispose de privilèges élevés. Il doit être limité aux scénarios d’urgence lorsque vous ne pouvez pas utiliser un rôle existant.
Pour plus d’informations sur ce qui se passe lorsque vous supprimez des utilisateurs de groupes qui attribuent des stratégies, consultez la section Que se passe-t-il lorsque vous supprimez une stratégie ou supprimez un utilisateur d’une stratégie ? plus loin dans cet article.
Vous ne pouvez pas utiliser un compte d’administrateur délégué pour gérer Mobilité et sécurité de base. Pour plus d’informations sur l’administration déléguée, consultez Partenaires : Offre d’administration déléguée.
Vous souhaitez poser des questions ? Consultez les questions fréquentes (FAQ) Mobilité et sécurité de base.
Créer des stratégies dans Mobilité et sécurité de base
Par défaut, il n’existe aucune stratégie dans Mobilité et sécurité de base.
Pour créer une stratégie, procédez comme suit.
Dans la page Mobilité et sécurité de base à l’adresse https://compliance.microsoft.com/basicmobilityandsecurity, sélectionnez l’onglet Stratégies.
Sous l’onglet Stratégies , sélectionnez
 Créer pour démarrer l’Assistant Nouvelle stratégie.
Dans la page Nom de la stratégie, configurez les paramètres suivants :
- Nom Entrez un nom unique et descriptif pour la stratégie. Vous ne pouvez pas modifier le nom de la stratégie après l’avoir créée.
- Description Entrez une description facultative pour la stratégie.
Lorsque vous avez terminé sur la page Nom de la stratégie, sélectionnez Suivant.
Dans la page Conditions requises pour l’accès , configurez les paramètres suivants :
Configurez les exigences d’accès aux appareils. Les paramètres disponibles sont décrits dans la section Conditions d’accès du tableau paramètres de stratégie dans Mobilité et sécurité de base.
Si un appareil ne répond pas aux exigences ci-dessus, sélectionnez l’une des valeurs suivantes :
Autoriser l’accès (l’inscription de l’appareil est requise) : cette valeur est la valeur par défaut. Si un utilisateur tente d’accéder aux ressources de l’entreprise à l’aide d’une application prise en charge sur un appareil non inscrit, l’accès est bloqué. L’utilisateur est invité à inscrire l’appareil ; l’inscription des appareils démarre automatiquement.
Bloquer l’accès : si un utilisateur tente d’accéder aux ressources de l’entreprise à l’aide d’une application prise en charge sur un appareil non inscrit, l’utilisateur n’est pas invité à inscrire l’appareil ; il doit démarrer l’inscription de l’appareil manuellement.
Remarque
- Vous ne pouvez pas modifier ce paramètre après avoir créé la stratégie.
- Ce paramètre contrôle les applets de commande dans Security & Compliance PowerShell que vous utilisez pour gérer les stratégies. Pour plus d’informations, consultez la section Gérer les stratégies dans Sécurité & Conformité powerShell plus loin dans cet article.
Lorsque vous avez terminé d’accéder à la page Conditions requises pour l’accès , sélectionnez Suivant.
Dans la page Configurations , configurez les paramètres disponibles. Les paramètres sont décrits dans la section Configurations du tableau paramètres de stratégie dans Mobilité et sécurité de base.
Lorsque vous avez terminé sur la page Configurations , sélectionnez Suivant.
Dans la page Déploiement , configurez l’une des options suivantes :
Nous allons enregistrer cette stratégie, mais elle ne sera pas appliquée aux appareils de votre organization : cette valeur est la valeur par défaut. La stratégie est enregistrée, mais n’est appliquée à aucun appareil. Vous pouvez appliquer la stratégie à un ou plusieurs groupes de sécurité ultérieurement.
Sélectionnez un ou plusieurs groupes de sécurité qui contiennent les personnes auxquelles vous souhaitez appliquer cette stratégie :
Importante
Nous vous recommandons d’appliquer une nouvelle stratégie à quelques utilisateurs de test (un groupe de tests désigné avec quelques membres désignés). Vérifiez que la stratégie fonctionne comme prévu avant de la déployer sur votre organization.
Après avoir étendu cette section, commencez à taper le nom du groupe dans la zone, puis sélectionnez le groupe lorsqu’il apparaît. Le groupe sélectionné apparaît sous la zone.
Pour supprimer un groupe sélectionné, sélectionnez
 l’entrée .
Répétez ces étapes autant de fois que nécessaire.
Les types de groupes de sécurité suivants sont pris en charge :
Groupes d’utilisateurs : pour créer des groupes de sécurité d’utilisateurs dans le Centre d’administration Microsoft 365, consultez Créer, modifier ou supprimer un groupe de sécurité.
Business Basic et Business Standard incluent Microsoft Entra Gratuit, qui prend en charge la création de groupes d’utilisateurs attribués (pas de groupes d’utilisateurs dynamiques), bien que le groupe d’utilisateurs dynamiques Tous les utilisateurs intégré soit disponible. Pour créer des groupes d’utilisateurs attribués dans le centre d’administration Microsoft Entra, consultez Créer un groupe de base et ajouter des membres. Utilisez les paramètres suivants :
- Type de groupe : Sécurité (par défaut).
- Microsoft Entra rôles peuvent être attribués au groupe : Non (valeur par défaut).
- Membres : (Étape 10) : sélectionnez Aucun membre sélectionné. Dans la page Ajouter des membres qui s’ouvre, sélectionnez l’onglet Utilisateurs pour sélectionner les utilisateurs à ajouter au groupe.
Groupes d’appareils affectés : de même, Microsoft Entra Gratuit prend en charge la création de groupes d’appareils attribués (pas de groupes d’appareils dynamiques). Pour créer des groupes d’appareils attribués dans le centre d’administration Microsoft Entra, consultez Créer un groupe de base et ajouter des membres. Utilisez les paramètres suivants :
- Type de groupe : Sécurité (par défaut).
- Microsoft Entra rôles peuvent être attribués au groupe : Non (valeur par défaut).
- Membres : (Étape 10) : sélectionnez Aucun membre sélectionné. Dans la page Ajouter des membres qui s’ouvre, sélectionnez l’onglet Appareils pour sélectionner les appareils à ajouter au groupe.
Lorsque vous avez terminé sur la page Déploiement , sélectionnez Suivant.
Dans la page Révision , passez en revue vos paramètres. Vous pouvez sélectionner Modifier dans chaque section pour modifier les paramètres de la section. Vous pouvez également sélectionner Précédent ou la page spécifique dans l’Assistant.
Lorsque vous avez terminé d’accéder à la page Révision, sélectionnez Envoyer.
Dans la page Stratégie de mobilité et de sécurité de base créée, vous pouvez sélectionner les liens pour afficher la stratégie et en savoir plus sur les stratégies Mobilité et sécurité de base.
Lorsque vous avez terminé dans la page Stratégie de mobilité et de sécurité de base créée , sélectionnez Terminé.
De retour sous l’onglet Stratégies de la page Mobilité et sécurité de base, la nouvelle stratégie est répertoriée. La valeur État est Activé... pendant quelques minutes. Lorsque vous actualisez la page, la valeur État est Activé.
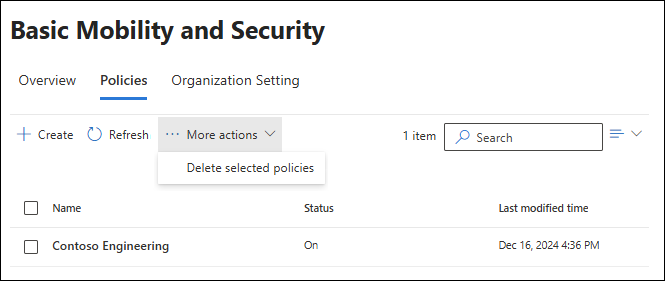
La stratégie est envoyée aux utilisateurs concernés la prochaine fois qu’ils se connectent à Microsoft 365 sur leur appareil.
Après avoir déployé la stratégie, si l’utilisateur n’a jamais eu de stratégie Mobilité et sécurité de base appliquée à son appareil, il obtient une notification pour inscrire et activer Mobilité et sécurité de base sur son appareil. Pour plus d’informations, consultez Inscrire votre appareil mobile à l’aide de Mobilité et sécurité de base.
Tant qu’ils n’ont pas terminé l’inscription dans Mobilité et sécurité de base, l’accès à la messagerie, à OneDrive et à d’autres services dans Microsoft 365 est limité. Une fois l’inscription terminée, ils ont accès aux services Microsoft 365 et la stratégie est appliquée à leur appareil.
Conseil
Une valeur de priorité non modifiable est affectée à chaque stratégie en fonction de l’ordre dans lequel elle a été créée. Les stratégies plus anciennes ont une priorité plus élevée (une valeur numérique inférieure). Sous l’onglet Stratégies de la page Mobilité et sécurité de base, les stratégies sont affichées dans l’ordre dans lequel elles ont été créées et appliquées.
Si une stratégie s’applique intentionnellement ou involontairement au même utilisateur en fonction de ses appartenances à un groupe, la première stratégie applicable (priorité la plus élevée) est appliquée à l’utilisateur, et aucune autre stratégie n’est appliquée (il n’y a pas de combinaison ou de fusion de paramètres à partir de différentes stratégies). Pour éviter toute confusion et l’application involontaire de stratégies, suivez les instructions suivantes :
- Utilisez des groupes non ambigus pour attribuer des stratégies. Configurez les exceptions globales en fonction des besoins.
- Utilisez des groupes avec moins d’utilisateurs dans des stratégies de priorité plus élevée, et des groupes avec plus d’utilisateurs dans des stratégies de priorité inférieure.
- Configurez des stratégies de priorité plus élevée pour avoir des paramètres plus stricts ou plus spécialisés que les stratégies de priorité inférieure.
Afficher les stratégies dans Mobilité et sécurité de base
Sous l’onglet Stratégies de la page Mobilité et sécurité de base à l’emplacement https://compliance.microsoft.com/basicmobilityandsecurity, les propriétés suivantes s’affichent dans la liste des stratégies :
- Name
- État
- Heure de la dernière modification
Pour modifier la liste des stratégies de l’espacement normal à l’espacement compact, sélectionnez  Modifier l’espacement de liste en compact ou normal, puis sélectionnez
 Liste compacte.
Utilisez la  zone De recherche et une valeur correspondante pour rechercher des stratégies spécifiques.
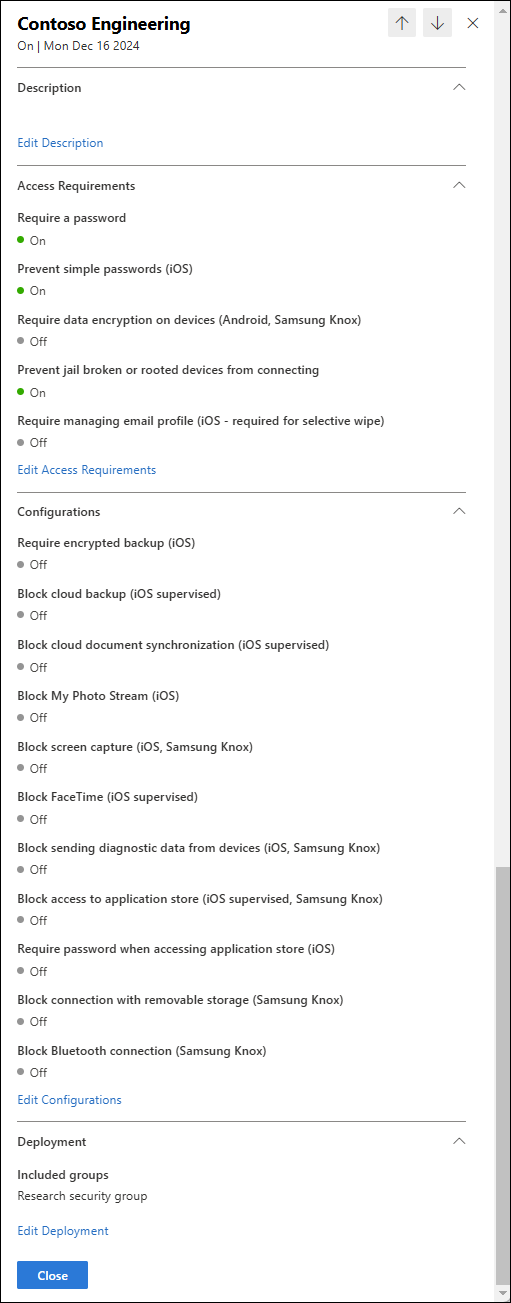
Pour afficher les détails d’une stratégie, sélectionnez-la en cliquant n’importe où dans la ligne autre que la zone case activée en regard du nom pour ouvrir le menu volant des détails de la stratégie.
Conseil
Pour afficher les détails des autres stratégies sans quitter le menu volant de détails, utilisez  l’élément Précédent et l’élément suivant en haut du menu volant.
Modifier les stratégies dans Mobilité et sécurité de base
Sous l’onglet Stratégies de la page Mobilité et sécurité de base à l’emplacement https://compliance.microsoft.com/basicmobilityandsecurity, sélectionnez une stratégie en cliquant n’importe où dans la ligne autre que la zone case activée en regard du nom pour ouvrir le menu volant des détails de la stratégie.
Les sections disponibles dans le menu volant détails correspondent aux pages de l’Assistant lorsque vous avez créé la stratégie :
- Description
- Condition d’accès
- Configurations
- Déploiement
Sélectionnez le lien Modifier dans la section correspondante pour ouvrir un autre menu volant afin de modifier les paramètres disponibles. Lorsque vous avez terminé, sélectionnez Enregistrer pour revenir au menu volant détails de la stratégie, puis sélectionnez Fermer.
Conseil
Vous ne pouvez pas modifier le nom ou Si un appareil ne répond pas aux exigences ci-dessus, alors... sur les stratégies existantes.
Supprimer des stratégies dans Mobilité et sécurité de base
Importante
Pour plus d’informations sur ce qui se passe lorsque vous supprimez des stratégies affectées, consultez la section Que se passe-t-il lorsque vous supprimez une stratégie ou supprimez un utilisateur d’une stratégie ? plus loin dans cet article.
Vous ne pouvez pas supprimer la dernière stratégie dans le organization. La stratégie reste avec la valeur ÉtatSuppression.... Pour terminer la suppression de la dernière stratégie, créez au moins une autre stratégie.
Sous l’onglet Stratégies de la page Mobilité et sécurité de base sur https://compliance.microsoft.com/basicmobilityandsecurity, sélectionnez une ou plusieurs stratégies en sélectionnant la zone case activée en regard du nom.
Sélectionnez
 Autres actionsSupprimer les stratégies> sélectionnées.
Sélectionnez Oui dans la boîte de dialogue d’avertissement qui s’ouvre.
De retour sous l’onglet Stratégies de la page Mobilité et sécurité de base, la valeur État de la stratégie passe à Suppression... pendant quelques minutes. Finalement, une fois que vous avez sélectionné  **Actualiser, la stratégie n’est plus listée.
Gérer les stratégies dans Security & Compliance PowerShell
Dans PowerShell sécurité & conformité, les éléments de base d’une stratégie dans Mobilité et sécurité de base sont les suivants :
- La règle d’appareil : spécifie les paramètres de stratégie et les groupes de sécurité auxquels la stratégie s’applique.
- Stratégie d’appareil : requise par la règle d’appareil. Vous pouvez définir le nom, les commentaires facultatifs et activer ou désactiver la stratégie et la règle associée.
La différence entre ces deux éléments n’est pas évidente lorsque vous gérez des stratégies sous l’onglet Stratégies de la page Mobilité et sécurité de base :
- Lorsque vous créez une stratégie sous l’onglet Stratégies de la page Mobilité et sécurité de base, vous créez en même temps une stratégie d’appareil et la règle d’appareil associée. Le nom de la stratégie (par exemple, Contoso Engineering) est utilisé dans le nom de la règle (par exemple, Contoso Engineering{2b18}).
- Lorsque vous supprimez une stratégie sous l’onglet Stratégies de la page Mobilité et sécurité de base, la stratégie d’appareil et la règle d’appareil associée sont supprimées en même temps.
Dans PowerShell sécurité & conformité, la différence entre les stratégies d’appareil et les règles d’appareil est évidente :
- Dans PowerShell, vous créez d’abord la stratégie d’appareil, puis vous créez la règle d’appareil qui spécifie la stratégie d’appareil (la création de la règle nécessite une stratégie disponible).
- Dans PowerShell, vous spécifiez le nom de la stratégie d’appareil lorsque vous la créez. Lorsque vous créez la règle d’appareil, vous identifiez la stratégie à laquelle la règle s’applique, et le nom de la stratégie (par exemple, Contoso Engineering) est utilisé dans le nom de la règle (par exemple, Contoso Engineering{2b18}). Vous ne pouvez pas modifier le nom de la stratégie d’appareil après l’avoir créée.
- Lorsque vous supprimez une stratégie d’appareil de PowerShell, la règle d’appareil associée est automatiquement supprimée après quelques minutes. Si vous supprimez d’abord la règle d’appareil, la stratégie d’appareil associée n’est pas automatiquement supprimée.
Les applets de commande que vous utilisez pour gérer les stratégies d’appareil et les règles d’appareil dépendent de ce que vous souhaitez pour les appareils qui ne répondent pas aux paramètres des exigences d’accès décrits dans le tableau sur Paramètres de stratégie dans Mobilité et sécurité de base :
- Autoriser l’accès : utilisez les applets de commande *-DeviceConfigurationPolicy et *-DeviceConfigurationRule . Ces stratégies sont constituées de stratégies de configuration d’appareil et de règles de configuration d’appareil.
- Bloquer l’accès : utilisez les applets de commande *-DeviceConditionalAccessPolicy et *-DeviceConditionalAccessRule . Ces stratégies sont constituées de stratégies d’accès conditionnel d’appareil et de règles d’accès conditionnel d’appareil.
Les applets de commande *-DeviceConfigurationPolicy et *-DeviceConditionalAccessPolicy contiennent les mêmes paramètres disponibles.
Les applets de commande *-DeviceConfigurationRule et *-DeviceConditionalAccessRule diffèrent par un paramètre : le paramètre AllowJailbroken est disponible uniquement sur les applets de commande New-DeviceConditionalAccessPolicy et Set-DeviceConditionalAccessPolicy .
Conseil
L’applet de commande Get-DevicePolicy retourne des résultats pour les deux types de stratégies d’appareil (stratégies de configuration d’appareil et stratégies d’accès conditionnel des appareils).
Utilisez les applets de commande *_DeviceTenantPolicy et *-DeviceTenantRule pour gérer les paramètres de organization pour Mobilité et sécurité de base. Pour plus d’informations, consultez Utiliser PowerShell pour configurer les paramètres de organization dans Mobilité et sécurité de base.
Utiliser PowerShell pour créer des stratégies dans Mobilité et sécurité de base
La création d’une stratégie dans Mobilité et sécurité de base à l’aide de La sécurité & Conformité powerShell est un processus en deux étapes :
- Créez la stratégie d’appareil.
- Créez la règle d’appareil qui spécifie la stratégie d’appareil à laquelle la règle s’applique.
Les seules différences entre les valeurs par défaut des stratégies créées sous l’onglet Stratégies de la page Mobilité et sécurité de base et les règles d’appareil créées dans PowerShell sont les suivantes :
-
PasswordRequired est
$falsepar défaut dans PowerShell. -
AllowSimplePassword est
$falsepar défaut dans PowerShell.
Étape 1 : Utiliser PowerShell pour créer une stratégie d’appareil
Dans Security & Compliance PowerShell, utilisez la syntaxe de l’une des commandes suivantes pour créer une stratégie d’appareil :
Autoriser l’accès :
New-DeviceConfigurationPolicy -Name "<PolicyName>" [-Comment "<OptionalComment>"] [-Enabled <$true | false>]Bloquer l’accès :
New-DeviceConditionalAccessPolicy -Name "<PolicyName>" [-Comment "<OptionalComment>"] [-Enabled <$true | false>]
Remarques :
- Vous ne pouvez pas modifier le nom de la stratégie après l’avoir créée.
- Le paramètre Enabled avec la valeur
$falsevous permet de créer la stratégie désactivée (la valeur État de la stratégie est Désactivée sous l’onglet Stratégies de la page Mobilité et sécurité de base). Si vous n’utilisez pas ce paramètre ou si vous spécifiez la valeur , la stratégie$trueest activée (la valeur État est Activée). Vous pouvez également désactiver la stratégie après l’avoir créée. - Vous ne pouvez pas modifier le type de stratégie d’appareil (stratégie de configuration d’appareil ou stratégie d’accès conditionnel de l’appareil) après l’avoir créé.
Cet exemple crée une stratégie de configuration d’appareil nommée Contoso Engineering avec le commentaire facultatif spécifié :
New-DeviceConfigurationPolicy -Name "Contoso Engineering" -Comment "Policy with more restrictive settings."
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez New-DeviceConfigurationPolicy ou New-DeviceConditionalAccessPolicy.
Étape 2 : Utiliser PowerShell pour créer une règle d’appareil
Dans Security & Compliance PowerShell, utilisez la syntaxe de l’une des commandes suivantes pour créer une règle d’appareil :
Autoriser l’accès :
New-DeviceConfigurationRule -Policy "<DeviceConfigurationPolicyName>" -TargetGroups "SecurityGroupGUID1","SecurityGroupGUID2",..."SecurityGroupGUIDN" [<Access Requirement settings>] [Configuration settings] [<PowerShell exclusive settings>]Bloquer l’accès :
New-DeviceConditionalAccessRule -Policy "<DeviceConfigurationPolicyName>" -TargetGroups "SecurityGroupGUID1","SecurityGroupGUID2",..."SecurityGroupGUIDN" [<Access Requirement settings>] [Configuration settings] [<PowerShell exclusive settings>]
Remarques :
Stratégie : utilisez le nom de la stratégie d’appareil que vous avez créée à l’étape précédente. Après avoir créé la règle, vous ne pouvez pas associer une autre stratégie d’appareil.
TargetGroups : spécifiez un ou plusieurs groupes de sécurité auxquels la stratégie s’applique (séparez plusieurs valeurs par des virgules). Vous identifiez les groupes par valeur GUID :
- Pour créer une règle qui ne s’applique à personne (correspond à la stratégie Nous allons enregistrer cette stratégie, mais elle ne sera appliquée à aucun appareil de votre paramètre organization à l’étape 5 lorsque vous créez la stratégie sous l’onglet Destinataires de la page Mobilité de base et sécurité), utilisez la valeur
00000000-0000-0000-0000-000000000000. - Spécifiez la valeur GUID d’un ou de plusieurs groupes de sécurité. Pour rechercher les valeurs GUID des groupes de sécurité disponibles, utilisez les procédures suivantes :
Si vous ne l’avez pas déjà fait, installez le module PowerShell Microsoft.Graph.Groups en exécutant la commande suivante dans la fenêtre PowerShell actuelle :
Install-Module Microsoft.GraphRépondez oui aux invites concernant l’installation du fournisseur NuGet ou l’installation à partir de PSGallery.
Connectez-vous à Microsoft.Graph.Groups PowerShell en exécutant la commande suivante :
Connect-MgGraph -Scopes "Group.ReadWrite.All"Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Connect-MgGraph.
Exécutez la commande suivante :
Get-MgGroupUtilisez la valeur DisplayName pour rechercher et copier la valeur Id à utiliser.
Conseil
Vous devrez peut-être réduire la taille de police dans la fenêtre PowerShell et réexécuter la commande pour afficher clairement toutes les valeurs. Par exemple, cliquez dans la fenêtre et utilisez la roulette de défilement de votre souris pour faire défiler vers le bas, puis réexécutez la commande.
Vous ne pouvez pas utiliser Groupes Microsoft 365 dans les règles d’appareil (la valeur de la propriété GroupTypes est
Unified).Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Get-MgGroup.
- Pour créer une règle qui ne s’applique à personne (correspond à la stratégie Nous allons enregistrer cette stratégie, mais elle ne sera appliquée à aucun appareil de votre paramètre organization à l’étape 5 lorsque vous créez la stratégie sous l’onglet Destinataires de la page Mobilité de base et sécurité), utilisez la valeur
Les paramètres qui correspondent aux paramètres de stratégie de la page Mobilité et sécurité de base sont décrits dans le tableau paramètres de stratégie dans Mobilité et sécurité de base. Les paramètres exclusifs à PowerShell sont décrits dans Paramètres de stratégie exclusifs dans Sécurité & Conformité PowerShell.
Le paramètre AllowJailbroken n’est pas disponible sur l’applet de commande New-DeviceConfigurationRule .
Cet exemple crée une règle de configuration d’appareil avec les valeurs suivantes :
- Stratégie de configuration d’appareil associée : Contoso Engineering
- La règle ne s’applique à personne (
00000000-0000-0000-0000-000000000000). - Utilisez les valeurs par défaut pour tous les paramètres.
New-DeviceConfigurationRule -Policy "Contoso Engineering" -TargetGroups "00000000-0000-0000-0000-000000000000"
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez New-DeviceConfigurationRule et New-DeviceConditionalAccessRule.
Utiliser PowerShell pour afficher les stratégies d’appareil
Pour renvoyer une liste récapitulative de toutes les stratégies d’appareil, utilisez les commandes suivantes :
Stratégies de configuration de l’appareil (autoriser l’accès) :
Get-DeviceConfigurationPolicy | Format-Table Name,EnabledStratégies d’accès conditionnel de l’appareil (Bloquer l’accès) :
Get-DeviceConditionalAccessPolicy | Format-Table Name,EnabledToutes les stratégies d’appareil :
Get-DevicePolicy | Format-Table Name,Type,EnabledConseil
La propriété Type indique
DeviceSettingspour les stratégies de configuration d’appareil ouDeviceConditionalAccesspour les stratégies d’accès conditionnel de l’appareil.
Pour retourner des informations détaillées sur une stratégie d’appareil spécifique, utilisez la syntaxe de l’une des commandes suivantes :
Stratégies de configuration de l’appareil (autoriser l’accès) :
Get-DeviceConfigurationPolicy -Identity "<PolicyName>"Stratégies d’accès conditionnel de l’appareil (Bloquer l’accès) :
Get-DeviceConditionalAccessPolicy -Identity "<PolicyName>"L’un ou l’autre type de stratégie d’appareil :
Get-DevicePolicy -Identity "<PolicyName>"
Cet exemple retourne toutes les valeurs de propriété de la stratégie de configuration d’appareil nommée Cadres.
Get-DeviceConfigurationPolicy -Identity "Executives"
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Get-DeviceConfigurationPolicy, Get-DeviceConditionalAccessPolicy et Get-DevicePolicy.
Utiliser PowerShell pour afficher les règles d’appareil
Pour renvoyer une liste récapitulative de toutes les règles d’appareil, utilisez les commandes suivantes :
Règles de configuration de l’appareil (autoriser l’accès) :
Get-DeviceConfigurationRule | Format-Table Name,TargetGroups,ModeRègles d’accès conditionnel de l’appareil (Bloquer l’accès) :
Get-DeviceConditionalAccessRule | Format-Table Name,TargetGroups,Mode
Pour retourner des informations détaillées sur une règle d’appareil spécifique, utilisez la syntaxe de l’une des commandes suivantes :
Règles de configuration de l’appareil (autoriser l’accès) :
Get-DeviceConfigurationRule -Identity "<RuleName>" | Format-List [<Specific properties to view>]Règles d’accès conditionnel de l’appareil (Bloquer l’accès) :
Get-DeviceConditionalAccessRule -Identity "<RuleName>" | Format-List [<Specific properties to view>]
Cet exemple retourne toutes les valeurs de propriété de la règle de configuration d’appareil nommée Executives{2b18}.
Get-DeviceConfigurationRule -Identity "Executives{2b18}"
Cet exemple retourne les groupes cibles et toutes les propriétés associées au mot de passe pour la même règle.
Get-DeviceConfigurationRule -Identity "Executives{2b18}" | Format-List TargetGroups,*Password*
Cet exemple montre comment développer la liste complète des valeurs GUID du groupe de sécurité dans la propriété TargetGroups pour la règle spécifiée.
Get-DeviceConfigurationRule -Identity "Executives{2b18}" | Select-Object -ExpandProperty TargetGroups
Conseil
La valeur de la propriété Disabled dans la sortie de Get-DeviceConfigurationRule ne signifie rien. Vous activez ou désactivez la stratégie à l’aide du paramètre Enabled sur les applets de commande New-DeviceConfigurationPolicy ou Set-DeviceConfigurationPolicy .
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Get-DeviceConfigurationRule et Get-DeviceConditionalAccessRule.
Utiliser PowerShell pour modifier les stratégies d’appareil
Outre la spécification du nom de la stratégie, les mêmes paramètres sont disponibles lorsque vous modifiez une stratégie d’appareil dans PowerShell que lorsque vous créez la stratégie comme décrit dans la section Étape 1 : Utiliser PowerShell pour créer une stratégie d’appareil plus haut dans cet article.
Pour modifier une stratégie d’appareil, utilisez la syntaxe de l’une des commandes suivantes :
Stratégies de configuration de l’appareil (autoriser l’accès) :
Set-DeviceConfigurationPolicy -Identity "<PolicyName>" [-Comment "<OptionalComment>"] [-Enabled <$true | $false>]Stratégies d’accès conditionnel de l’appareil (Bloquer l’accès) :
Set-DeviceConditionalAccessPolicy -Identity "<PolicyName>" [-Comment "<OptionalComment>"] [-Enabled <$true | $false>]
Cet exemple désactive la stratégie de configuration d’appareil nommée Cadres.
Set-DeviceConfigurationPolicy -Identity "Executives" -Enabled $false
Sous l’onglet Stratégies de la page Mobilité et sécurité de base, la valeur État passe de Activé à Désactivé.
Pour activer une stratégie désactivée, utilisez la valeur $true du paramètre Enabled .
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Set-DeviceConfigurationPolicy et Set-DeviceConditionalAccessPolicy.
Utiliser PowerShell pour modifier les règles d’appareil
Outre la spécification de la stratégie d’appareil associée, les mêmes paramètres sont disponibles lorsque vous créez une règle, comme décrit dans la section Étape 2 : Utiliser PowerShell pour créer une règle d’appareil plus haut dans cet article.
Pour modifier une règle d’appareil, utilisez la syntaxe de l’une des commandes suivantes :
Règles de configuration de l’appareil (autoriser l’accès) :
Set-DeviceConfigurationRule -Identity "<RuleName>" -TargetGroups "SecurityGroupGUID1","SecurityGroupGUID2",..."SecurityGroupGUIDN" [<Access Requirement settings>] [Configuration settings] [<PowerShell exclusive settings>]Règles d’accès conditionnel de l’appareil (Bloquer l’accès) :
Set-DeviceConditionalAccessRule -Identity "<RuleName>" -TargetGroups "SecurityGroupGUID1","SecurityGroupGUID2",..."SecurityGroupGUIDN" [-AllowJailBroken <$true | $false>] [<Other Access Requirement settings>] [Configuration settings] [<PowerShell exclusive settings>]
Remarque
Une valeur pour le paramètre TargetGroups est requise dans cette commande et remplace les valeurs existantes. Pour rechercher les valeurs existantes, remplacez RuleIdentity> par <le nom de la règle d’appareil, puis exécutez l’une des commandes applicables suivantes :
Get-DeviceConfigurationRule -Identity "<RuleIdentity>" | Select-Object -ExpandProperty TargetGroups
Get-DeviceConditionalAccessRule -Identity "<RuleIdentity>" | Select-Object -ExpandProperty TargetGroups
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Set-DeviceConfigurationRule et Set-DeviceConditionalAccessRule.
Utiliser PowerShell pour supprimer des stratégies d’appareil
Conseil
Lorsque vous utilisez PowerShell pour supprimer une stratégie d’appareil, la règle d’appareil associée est également marquée pour suppression. Pendant les prochaines minutes, la sortie de l’applet de commande Get-DeviceConfigurationRule pour la règle a la valeur PendingDeletionde la propriété Mode . Cet état correspond à la valeur ÉtatSuppression... sous l’onglet Stratégies de la page Mobilité et sécurité de base. Après quelques minutes, la règle d’appareil est également supprimée.
Vous pouvez supprimer la stratégie d’appareil de la dernière stratégie restante dans votre organization, mais la règle d’appareil associée n’est pas supprimée ni amovible. Pour plus d’informations, consultez la section suivante.
Pour supprimer une stratégie d’appareil dans PowerShell, utilisez la syntaxe de l’une des commandes suivantes :
Stratégies de configuration de l’appareil (autoriser l’accès) :
Remove-DeviceConfigurationPolicy -Identity "<PolicyName>"Stratégies d’accès conditionnel de l’appareil (Bloquer l’accès) :
Remove-DeviceConditionalAccessPolicy -Identity "<PolicyName>"
Cet exemple supprime la stratégie de configuration d’appareil nommée Service marketing.
Remove-DeviceConfigurationPolicy -Identity "Marketing Department"
La règle de configuration d’appareil associée nommée Marketing Department{xxx} est automatiquement supprimée au bout de quelques minutes.
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Remove-DeviceConfigurationPolicy et Remove-DeviceConditionalAccessPolicy.
Utiliser PowerShell pour supprimer des règles d’appareil
Conseil
Lorsque vous utilisez PowerShell pour supprimer une règle d’appareil, la stratégie d’appareil associée n’est pas supprimée. Vous devez donc la supprimer manuellement.
Vous ne pouvez pas supprimer la règle d’appareil de la dernière stratégie restante dans votre organization. Quelle que soit la façon dont vous avez essayé de la supprimer (sous l’onglet StratégiesMobilité et sécurité de base page, en supprimant d’abord la stratégie d’appareil associée ou en supprimant directement la règle d’appareil), la valeur Mode de la dernière règle d’appareil reste dans l’état PendingDeletion . Pour terminer la suppression de la règle, créez une ou plusieurs stratégies (stratégies d’appareil et règles d’appareil associées) dans la page Mobilité et sécurité de base ou dans PowerShell comme décrit précédemment.
Pour supprimer une règle d’appareil dans PowerShell, utilisez la syntaxe de l’une des commandes suivantes :
Règles de configuration de l’appareil (autoriser l’accès) :
Remove-DeviceConfigurationRule -Identity "<PolicyName>"Règles d’accès conditionnel de l’appareil (Bloquer l’accès) :
Remove-DeviceConditionalAccessRule -Identity "<PolicyName>"
Cet exemple supprime la règle de configuration d’appareil nommée Service marketing.
Remove-DeviceConfigurationRule -Identity "Marketing Department"
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Remove-DeviceConfigurationRule et Remove-DeviceConditionalAccessRule.
Que se passe-t-il lorsque vous supprimez une stratégie ou supprimez un utilisateur d’une stratégie ?
Lorsque vous supprimez une stratégie ou supprimez un utilisateur d’une stratégie, les informations susceptibles d’être supprimées de l’appareil sont décrites dans le tableau suivant :
| Éléments supprimés | iOS/iPadOS | Android | Samsung KNOX |
|---|---|---|---|
| Profils de messagerie managés* | Oui | Non | Non |
| Sauvegarde cloud bloquée | Oui | Non | Non |
* Si la stratégie a été déployée avec l’option Exiger la gestion du profil de messagerie (iOS - requis pour la réinitialisation sélective) sélectionnée, le profil de messagerie managé et le courrier électronique mis en cache dans ce profil sont supprimés de l’appareil.
La stratégie est supprimée de l’appareil affecté la prochaine fois que l’appareil s’archive avec Mobilité et sécurité de base. Si vous déployez une nouvelle stratégie qui s’applique à l’appareil, les utilisateurs sont invités à s’inscrire à nouveau dans Mobilité et sécurité de base.
Vous pouvez également réinitialiser complètement un appareil mobile ou réinitialiser de manière sélective les informations organisationnelles de l’appareil. Pour plus d’informations, consultez Réinitialiser un appareil mobile dans Mobilité et sécurité de base.