Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Dans Mobilité et sécurité de base dans Microsoft 365 entreprise De base et Business Standard, vous pouvez utiliser la page Appareils actifs dans le Centre d’administration Microsoft 365 ou Microsoft Graph PowerShell pour obtenir des détails sur les appareils de votre organization.
Pour plus d’informations sur Mobilité et sécurité de base, consultez Vue d’ensemble des Mobilité et sécurité de base dans Microsoft 365 pour les entreprises.
Ce qu'il faut savoir avant de commencer
Vous ouvrez la page Appareils actifs pour Mobilité et sécurité de base à l’adresse https://admin.microsoft.com/Adminportal/Home?#/IntuneDevices/?isMifo=true.
Si ce n’est déjà fait, installez le Kit de développement logiciel (SDK) Microsoft Graph PowerShell en exécutant la commande suivante dans une fenêtre PowerShell avec élévation de privilèges (une fenêtre PowerShell que vous ouvrez en sélectionnant Exécuter en tant qu’administrateur) :
Install-Module Microsoft.Graph -Scope AllUsersRépondez oui aux directives relatives à l’installation du fournisseur NuGet ou à l’installation à partir de PSGallery.
Pour exécuter le script à venir, la stratégie d’exécution PowerShell sur votre ordinateur doit être définie sur RemoteSigned (ce n’est pas le cas par défaut). Pour obtenir des instructions, consultez Définir la stratégie d’exécution PowerShell sur RemoteSigned.
Vous devez disposer d’autorisations pour pouvoir effectuer les procédures décrites dans cet article. Vous avez le choix parmi les options suivantes :
autorisations Microsoft Entra : l’appartenance aux rôles Administrateur* général ou Lecteurs d’annuaire donne aux utilisateurs les autorisations et autorisations requises pour d’autres fonctionnalités dans Microsoft 365.
Importante
* Microsoft vous recommande d’utiliser des rôles avec le moins d’autorisations. L’utilisation de comptes avec autorisation inférieure permet d’améliorer la sécurité de vos organization. Le rôle d’administrateur général dispose de privilèges élevés. Il doit être limité aux scénarios d’urgence lorsque vous ne pouvez pas utiliser un rôle existant.
Vous ne pouvez pas utiliser un compte d’administrateur délégué pour gérer Mobilité et sécurité de base. Pour plus d’informations sur l’administration déléguée, consultez Partenaires : Offre d’administration déléguée.
Vous souhaitez poser des questions ? Consultez les questions fréquentes (FAQ) Mobilité et sécurité de base.
Utiliser la page Appareils actifs pour afficher les détails de l’appareil
Sous l’onglet Vue d’ensemble de la page Mobilité et sécurité de base à l’adresse https://compliance.microsoft.com/basicmobilityandsecurity, sélectionnez Gérer les appareils. Ou, pour accéder directement à la page Appareils actifs , utilisez https://admin.microsoft.com/Adminportal/Home?#/IntuneDevices/?isMifo=true.
Sous l’onglet Entièrement géré de la page Appareils actifs , les propriétés suivantes s’affichent dans la liste des appareils :
- Nom du périphérique
- Nom d’affichage
- Username
- Système d’exploitation
- Action de l’appareil
- Dernière case activée
Pour modifier la liste des appareils d’un espacement normal à un espacement compact, sélectionnez  Modifier l’espacement de la liste en compact ou normal, puis sélectionnez
 Liste compacte.
Utilisez la  zone De recherche et une valeur correspondante pour rechercher des appareils spécifiques.
Pour afficher les détails d’un appareil spécifique, cliquez n’importe où dans la ligne autre que la zone case activée en regard de la première colonne. Le menu volant de détails qui s’ouvre contient les informations suivantes :
- Nom d’affichage
- Username
- Version du système d’exploitation
- Action de l’appareil
- Dernière case activée
- Type de gestion
- Numéro de série
Conseil
Pour effectuer une action sur un appareil ( Réinitialisation aux paramètres d’usine,
 Supprimer les données d’entreprise ou
 Supprimer), consultez Réinitialiser les appareils inscrits dans Mobilité et sécurité de base.
Utiliser Microsoft Graph PowerShell pour afficher les détails de l’appareil
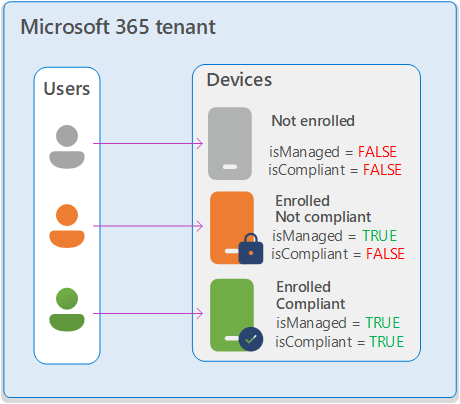
Les applets de commande d’appareil dans Microsoft Graph PowerShell affichent les status d’inscription et de conformité des appareils reconnus :
-
propriété isManaged :
- True : l’appareil est inscrit dans Mobilité et sécurité de base.
- False : l’appareil n’est pas inscrit dans Mobilité et sécurité de base.
-
propriété isCompliant :
- True : l’appareil est conforme aux paramètres de la stratégie applicable dans Mobilité et sécurité de base.
- False : l’appareil n’est pas conforme aux paramètres de la stratégie applicable dans Mobilité et sécurité de base.
Ces informations sont illustrées dans le diagramme suivant :
Utiliser l’applet de commande Get-MgDevice pour afficher les détails de l’appareil
Ouvrez une fenêtre PowerShell et connectez-vous à votre organization Microsoft 365 dans Microsoft Graph en exécutant la commande suivante :
Connect-MgGraph -Scopes Device.Read.All,User.Read.AllPour plus d’informations sur la connexion, consultez Se connecter à Microsoft Graph PowerShell.
Exécutez la commande suivante :
Get-MgDevice -All -ExpandProperty "registeredOwners" | Where-Object {($_.RegisteredOwners -ne $null) -and ($_.RegisteredOwners.Count -gt 0)}
En fonction de la largeur de votre écran, de la largeur de la fenêtre PowerShell et de la taille de police dans la fenêtre PowerShell, les informations suivantes sont affichées :
- DeletedDateTime
- ID
- AccountEnabled
- ApproximateLastSignInDateTime
- ComplianceExpirationDateTime
- DeviceId
- DeviceMetadata
- DeviceVersion
- DisplayName
- IsCompliant
- IsManaged
Pour obtenir des informations détaillées sur la syntaxe et les paramètres, consultez Get-MgDevice.
Créer un script PowerShell pour obtenir les détails de l’appareil
Copiez le texte suivant dans le Bloc-notes et enregistrez-le en tant que
Get-MgGraphDeviceOwnership.ps1(fichier de script PowerShell) à un emplacement facile à trouver. Par exemple, enregistrez le fichier dans le dossier C :\My Documents.param ( [Parameter(Mandatory = $false)] [PSObject[]]$Users = @(), [Parameter(Mandatory = $false)] [Switch]$Export, [Parameter(Mandatory = $false)] [String]$ExportFileName = "UserDeviceOwnership_" + (Get-Date -Format "yyMMdd_HHMMss") + ".csv", [Parameter(Mandatory = $false)] [String]$ExportPath = [Environment]::GetFolderPath("Desktop") ) #Clearing the screen Clear-Host #Preparing the output object $deviceOwnership = @() if ($users.Count -eq 0) { Write-Output "No user has been provided, gathering data for all devices in the tenant" #Getting all Devices and their registered owners $devices = Get-MgDevice -All -Property * -ExpandProperty registeredOwners #For each device which has a registered owner, extract the device data and the registered owner data foreach ($device in $devices) { $DeviceOwners = $device | Select-Object -ExpandProperty 'RegisteredOwners' #Checking if the DeviceOwners Object is empty if ($DeviceOwners -ne $null) { foreach ($DeviceOwner in $DeviceOwners) { $OwnerDictionary = $DeviceOwner.AdditionalProperties $OwnerDisplayName = $OwnerDictionary.Item('displayName') $OwnerUPN = $OwnerDictionary.Item('userPrincipalName') $OwnerID = $deviceOwner.Id $deviceOwnership += [PSCustomObject]@{ DeviceDisplayName = $device.DisplayName DeviceId = $device.DeviceId DeviceOSType = $device.OperatingSystem DeviceOSVersion = $device.OperatingSystemVersion DeviceTrustLevel = $device.TrustType DeviceIsCompliant = $device.IsCompliant DeviceIsManaged = $device.IsManaged DeviceObjectId = $device.Id DeviceOwnerID = $OwnerID DeviceOwnerDisplayName = $OwnerDisplayName DeviceOwnerUPN = $OwnerUPN ApproximateLastLogonTimestamp = $device.ApproximateLastSignInDateTime } } } } } else { #Checking that userid is present in the users object Write-Output "List of users has been provided, gathering data for all devices owned by the provided users" foreach ($user in $users) { $devices = Get-MgUserOwnedDevice -UserId $user.Id -Property * foreach ($device in $devices) { $DeviceHashTable = $device.AdditionalProperties $deviceOwnership += [PSCustomObject]@{ DeviceId = $DeviceHashTable.Item('deviceId') DeviceOSType = $DeviceHashTable.Item('operatingSystem') DeviceOSVersion = $DeviceHashTable.Item('operatingSystemVersion') DeviceTrustLevel = $DeviceHashTable.Item('trustType') DeviceDisplayName = $DeviceHashTable.Item('displayName') DeviceIsCompliant = if ($DeviceHashTable.ContainsKey('isCompliant')) {$DeviceHashTable.Item('isCompliant')} else {$null} DeviceIsManaged = if ($DeviceHashTable.ContainsKey('isManaged')) {$DeviceHashTable.Item('isManaged')} else {$null} DeviceObjectId = $device.Id DeviceOwnerUPN = $user.UserPrincipalName DeviceOwnerID = $user.Id DeviceOwnerDisplayName = $user.DisplayName ApproximateLastLogonTimestamp = $DeviceHashTable.Item('approximateLastSignInDateTime') } } } } $deviceOwnership if ($export) { $exportFile = Join-Path -Path $exportPath -ChildPath $exportFileName $deviceOwnership | Export-Csv -Path $exportFile -NoTypeInformation Write-Output "Data has been exported to $exportFile" }Ouvrez une fenêtre PowerShell et connectez-vous à votre organization Microsoft 365 dans Microsoft Graph en exécutant la commande suivante :
Connect-MgGraph -Scopes Device.Read.All,User.Read.AllPour plus d’informations sur la connexion, consultez Se connecter à Microsoft Graph PowerShell.
Utilisez la syntaxe suivante pour exécuter le script :
& <path to script>\Get-MgGraphDeviceOwnership.ps1 [-Users <UserIds>] [-Export] [-ExportPath "<File path>"] [-ExportFileName "<FileName>"]- Si vous n’utilisez pas le paramètre Users, le script retourne des informations sur tous les appareils du organization. Les exemples à venir montrent comment utiliser le paramètre Users pour des utilisateurs individuels ou des membres de groupe.
- Le commutateur Exporter exporte les résultats du script dans un fichier CSV. Si vous n’utilisez pas les paramètres ExportPath ou ExportFileName , le chemin d’accès par défaut est le dossier Desktop et le nom de fichier par défaut est
UserDeviceOwnership_<Date>_<Time>.csv. - Si vous accédez au dossier où se trouve le script (par exemple, exécutez la commande
cd C:\My Documentsdans la fenêtre PowerShell), vous pouvez remplacer par& C:\My Documents\.\dans toutes les commandes lorsque vous exécutez le script.
Cet exemple retourne les détails de l’appareil pour l’utilisateur spécifié.
& C:\My Documents\Get-MgGraphDeviceOwnership.ps1 -Users (Get-MgUser -UserId "laura@contoso.com")
Cet exemple retourne les détails de l’appareil pour les utilisateurs du groupe de sécurité FinanceStaff et exporte les résultats vers le fichier et l’emplacement spécifiés.
$groupId = Get-MgGroup -Filter "displayName eq 'FinanceStaff'" | Select-Object -ExpandProperty Id

$Users = Get-MgGroupMember -GroupId $groupId | Select-Object -ExpandProperty Id | ForEach-Object {Get-MgUser -UserId $_}

& C:\My Documents\Get-MgGraphDeviceOwnership.ps1 -User $Users -Export -ExportPath "C:\My Documents" -ExportFileName "Contoso FinanceStaff Devices 2024-12-19.csv"