Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le modèle de niveau services de domaine Active Directory (AD DS) est une architecture de sécurité qui sépare les identités administratives, les stations de travail et les ressources gérées en niveaux d’approbation. Il empêche les cyber-attaques qui compromissent un appareil de l’utilisateur final de voler des informations d’identification à privilèges plus élevés et de monter jusqu’au plan de contrôle d’identité. Cette approche de hiérarchisation logique est enracinée dans les privilèges d’identité, plutôt que dans la segmentation du réseau physique, bien que les deux approches soient complémentaires.
Cet article explique comment le modèle de niveau regroupe les ressources dans le niveau 0, le niveau 1 et le niveau 2, comment les stations de travail à accès privilégié (PAW) appliquent des limites de niveau et comment adopter le modèle dans votre environnement.
Fonctionnement du modèle de niveau avec le modèle d’accès d’entreprise
Le modèle applique des principes de sécurité axés sur l’intégrité similaires au modèle Biba : les systèmes à faible niveau de fiabilité ne doivent pas influencer les systèmes à haut niveau de fiabilité. La même approche de migration recommandée par les livres blancs Atténuation des attaques Pass-the-Hash (PtH) (v1 et v2) conforte cette approche. Ces documents formalisent le risque de vol d’identifiants et de mouvement latéral dans Active Directory, et éclairent la conception de l’administration hiérarchisée, des PAW et des contrôles d’isolation des informations d’identification.
Le modèle d’accès d’entreprise (EAM) fournit une infrastructure plus large pour sécuriser l’accès entre les systèmes locaux, plusieurs clouds, l’accès utilisateur et les chemins d’accès aux applications. Le modèle de niveau AD DS est un composant de l’EAM comme méthode clé pour empêcher l’escalade de privilèges non autorisés et appliquer la hiérarchie administrative pour AD DS et les dépendances étroitement associées.
Pour télécharger le modèle et passer en revue les instructions de déploiement, consultez le référentiel de modèles de niveau Active Directory et le site de documentation du déploiement.
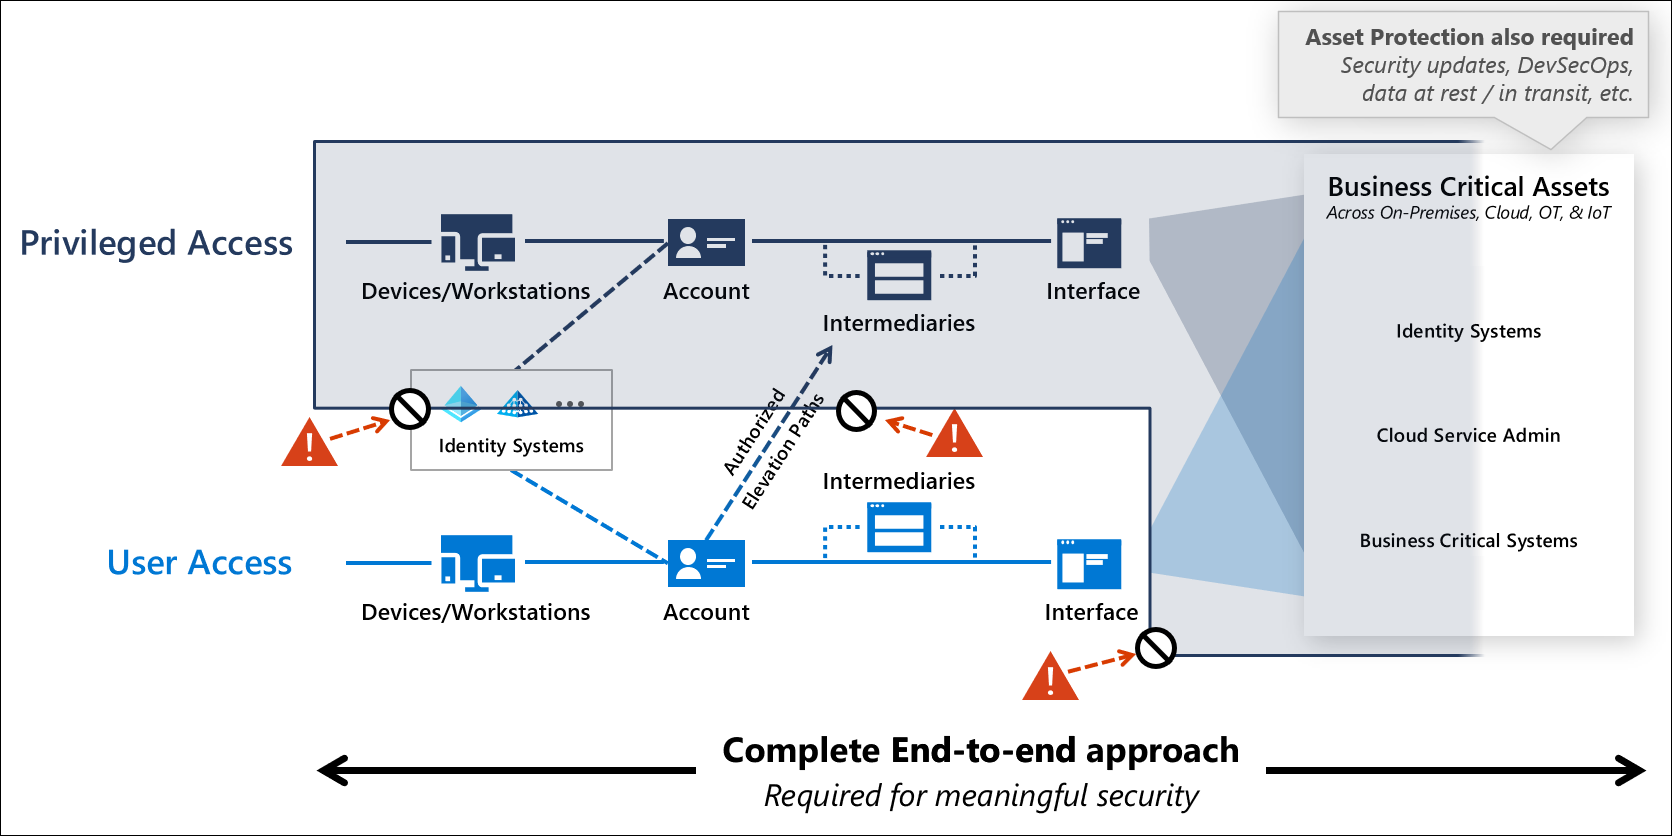
Le diagramme montre deux plans horizontaux. Le plan d’accès privilégié supérieur contient des appareils et des stations de travail, un compte, des intermédiaires et une interface qui accèdent à une zone ombrée de systèmes d’identité et de ressources critiques pour l’entreprise entre les ressources locales, cloud, OT et IoT. Le plan d’accès utilisateur inférieur contient les quatre mêmes éléments pour le travail quotidien. Les flèches en pointillés marquent les chemins d’élévation autorisés du plan d’accès utilisateur jusqu’au plan d’accès privilégié. Les icônes d’avertissement rouge et les symboles d’interdiction bloquent les chemins d’accès non autorisés des appareils utilisateur aux systèmes d’identité, des comptes d’utilisateur aux intermédiaires privilégiés et des interfaces utilisateur aux systèmes critiques pour l’entreprise. Un encadré intitulé « Asset Protection » entoure l’ensemble du modèle et énumère les mises à jour de sécurité, le DevSecOps et la protection des données au repos et en transit. Une légende en dessous lit « Approche complète de bout en bout requise pour une sécurité significative ».
Limites de confiance pour l’administration à plusieurs niveaux
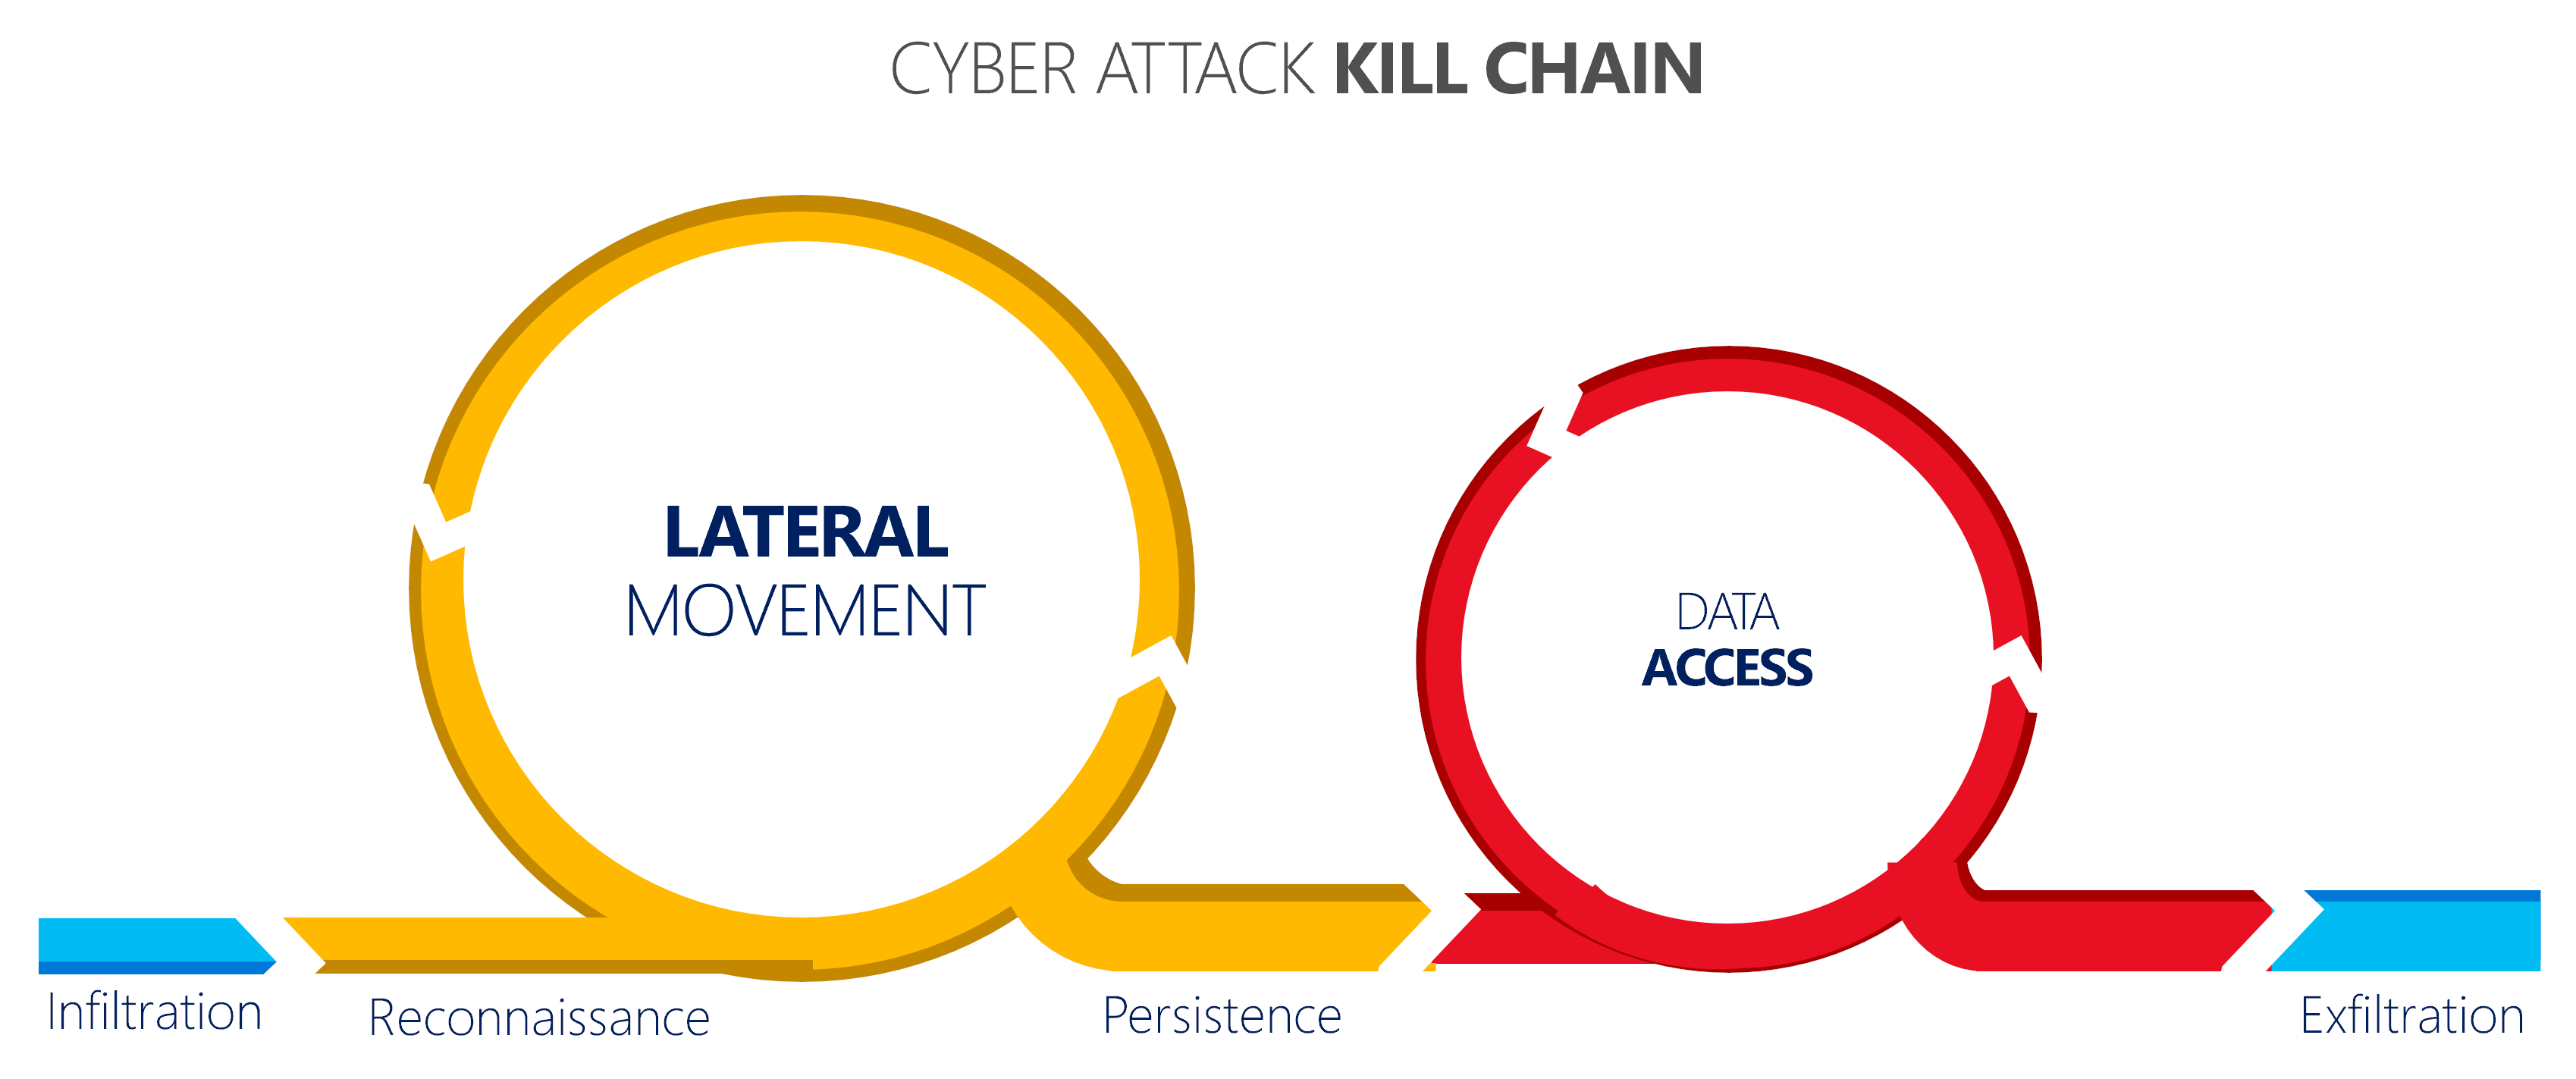
Le modèle de niveau AD DS suppose que les cyber-attaques ciblent généralement les points de terminaison des utilisateurs finaux qui disposent d’un accès à Internet, d’un e-mail et d’autres canaux de communication. Les cyberattaquants compromettent fréquemment ces terminaux ou utilisent l’ingénierie sociale pour y accéder. Après qu’un cyber-attaquant vole des informations d’identification, ils suivent une chaîne de destruction de cyber-attaque : infiltration, reconnaissance, mouvement latéral, persistance, accès aux données et exfiltration.
Le modèle de niveau AD DS empêche cette chaîne de destruction en garantissant que les administrateurs n’utilisent jamais d’informations d’identification de niveau supérieur sur des systèmes de niveau inférieur, qu’ils soient à l’intérieur ou à l’extérieur de la structure d’unité d’organisation du modèle de niveau.
Ressources de niveau 0, niveau 1 et niveau 2 dans le modèle de niveau AD DS
Le modèle de niveau AD DS regroupe les identités, les systèmes et les applications en trois niveaux en fonction de leur étendue de contrôle sur l’environnement. Le tableau suivant récapitule l’étendue, les exemples de ressources et les stations de travail d’accès privilégié (PAW) requises pour chaque niveau.
| Tier | Scope | Exemples de ressources | Trafic PAW |
|---|---|---|---|
| Niveau 0 | Plan de contrôle d’identité | Contrôleurs de domaine, AD FS, AD CS, Microsoft Entra Connect, comptes d’administrateur de niveau 0 et groupes | PAW de niveau 0 |
| Niveau 1 | Serveurs et applications d’entreprise | Serveurs membres, Exchange Server, SharePoint Server, SQL Server, applications métier,comptes d’administration de serveur | PAW de niveau 1 |
| Niveau 2 | Appareils et comptes des utilisateurs finaux | Stations de travail des utilisateurs finaux, comptes d’administrateur de support technique, rôles d’administrateur de compte d’utilisateur final | PAW de niveau 2 |
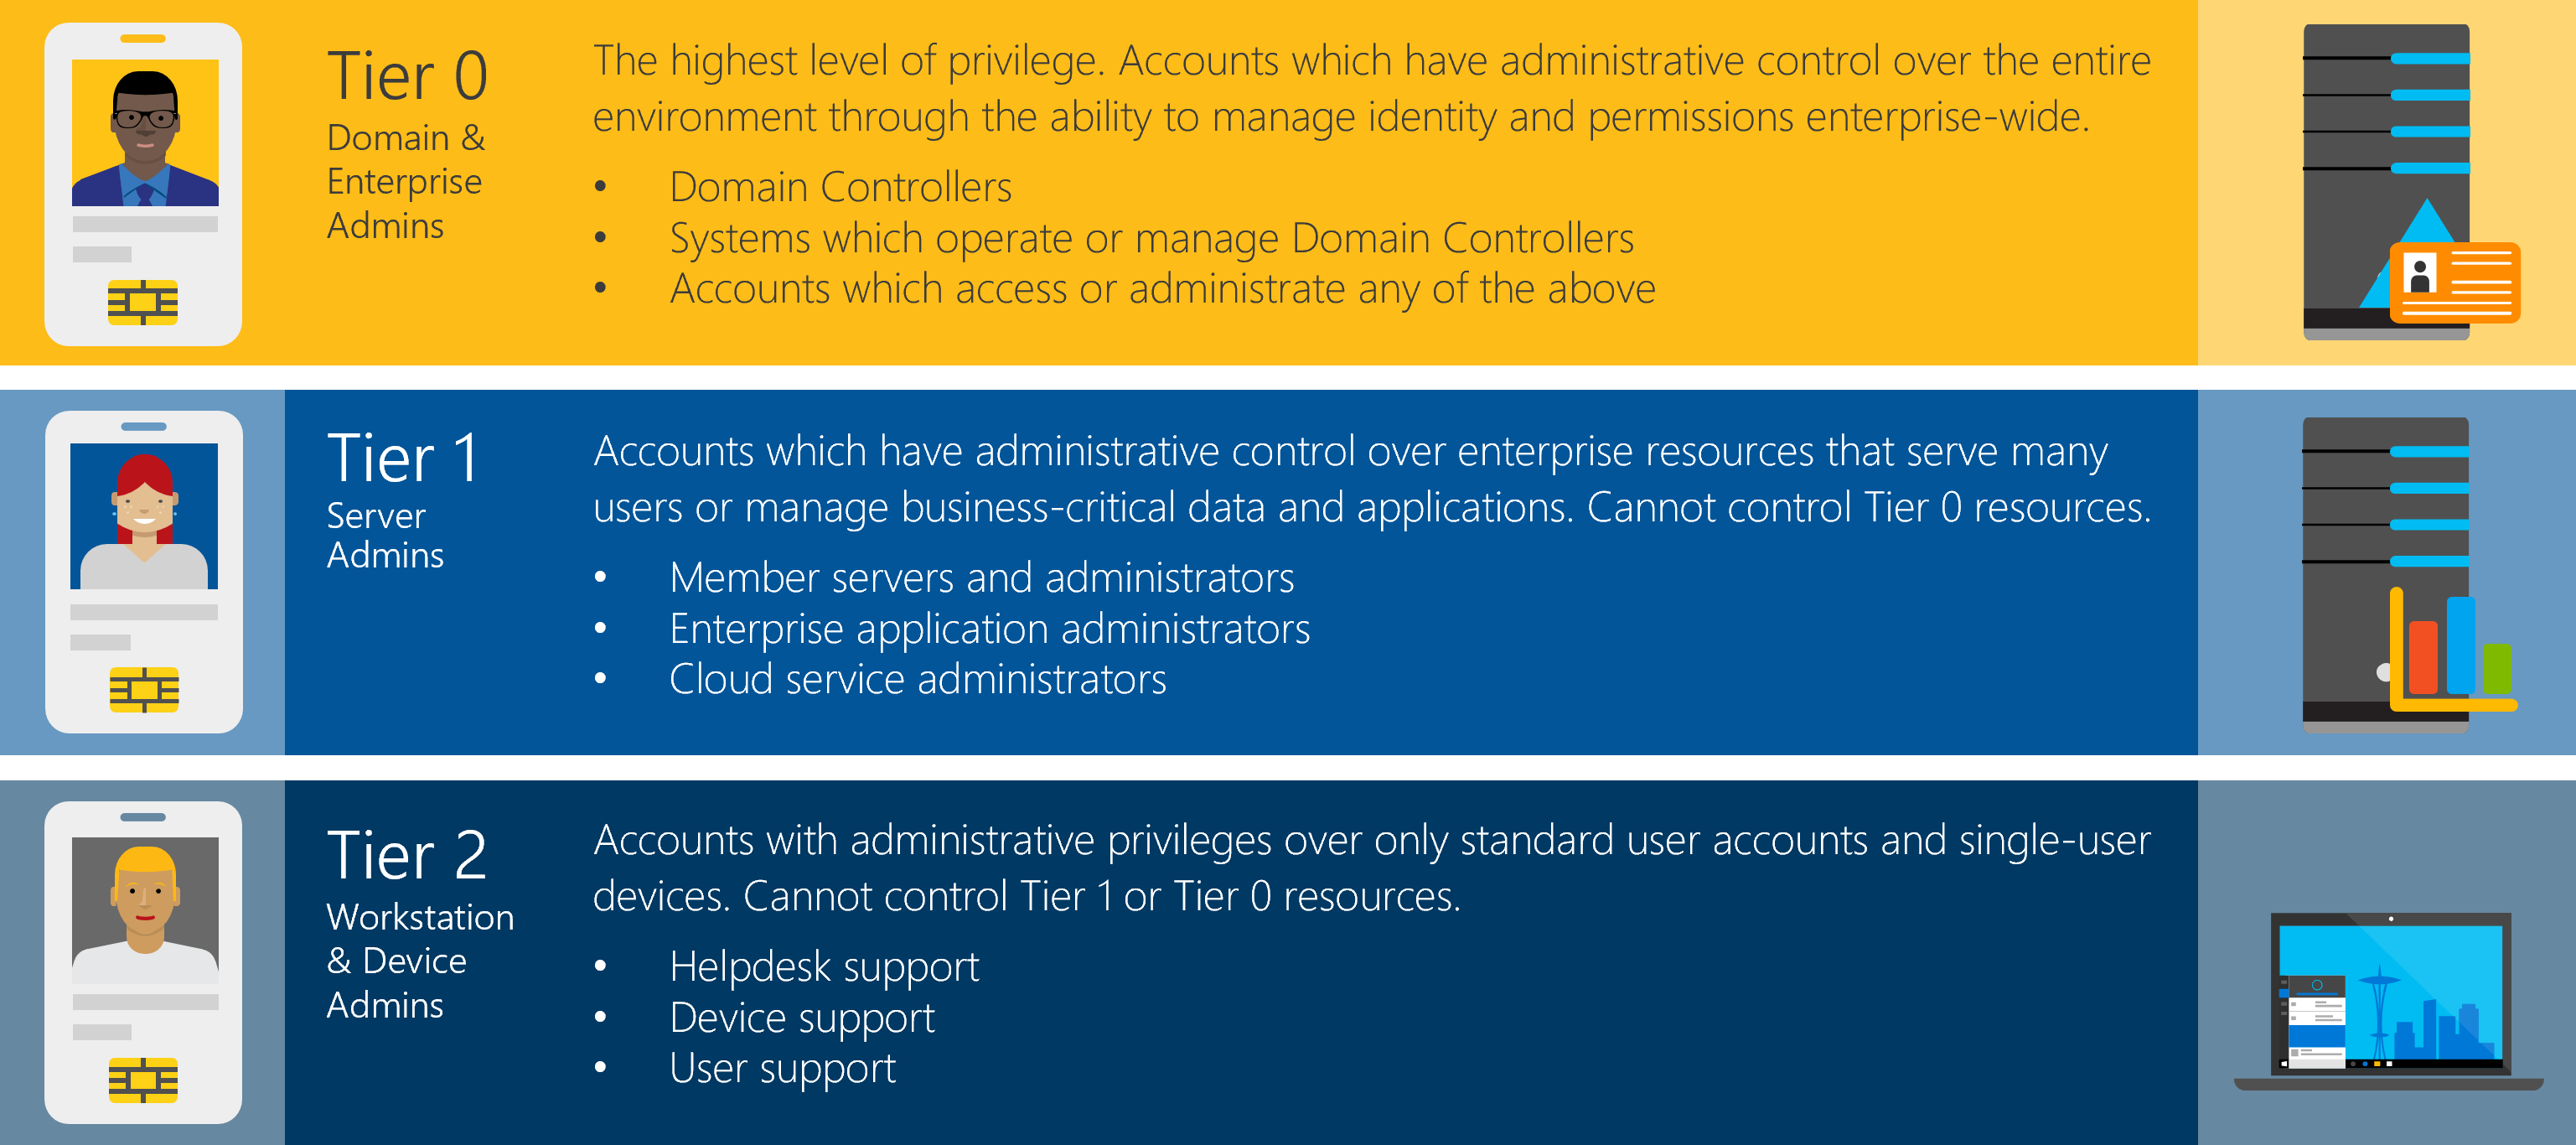
Le diagramme montre trois niveaux empilés. Le niveau 0, les administrateurs de domaine et d’entreprise disposent du niveau de privilège et de contrôle administratif le plus élevé sur l’ensemble de l’environnement grâce à la possibilité de gérer les identités et les autorisations à l’échelle de l’entreprise. Il couvre les contrôleurs de domaine, les systèmes qui opèrent ou gèrent des contrôleurs de domaine et des comptes qui accèdent ou administrent l’un de ces systèmes. Le niveau 1, les administrateurs de serveur ont un contrôle administratif sur les ressources d’entreprise qui servent de nombreux utilisateurs ou contiennent des données et des applications critiques pour l’entreprise, mais qui ne peuvent pas contrôler les ressources de niveau 0. Il couvre les serveurs membres et leurs administrateurs, les administrateurs d’applications d’entreprise et les administrateurs de service cloud. Le niveau 2, les administrateurs de station de travail et d’appareil disposent de privilèges d’administration sur uniquement les comptes d’utilisateurs standard et les appareils mono-utilisateurs et ne peuvent pas contrôler les ressources de niveau 1 ou de niveau 0. Il couvre le support technique, la prise en charge des appareils et les rôles de support utilisateur.
Principes de conception du modèle à niveaux
Appliquez ces principes lorsque vous décidez si une ressource, un compte ou une solution appartient à un niveau particulier :
- Privilège minimum au sein de chaque niveau. Même dans le niveau 0, tous les comptes n’ont pas besoin de droits d’administrateur de domaine. Limitez les autorisations au strict minimum nécessaire pour chaque rôle.
- Aucune information d’identification partagée entre les niveaux. Un compte, un compte de service ou un groupe doit fonctionner dans un seul niveau. La réutilisation des identifiants entre les niveaux fait s’effondrer la frontière de confiance.
- Aucune charge de travail métier dans le niveau 0. Les serveurs d’applications, les applications métier et les charges de travail à usage général appartiennent au niveau 1, même lorsqu’un administrateur AD les possède.
- Séparation des tâches. Conservez les opérateurs, les approbateurs et les auditeurs comme rôles distincts, en particulier dans le niveau 0. Évitez de concentrer toutes les fonctions privilégiées dans une seule équipe.
- L’endiguement, et non le périmètre, est la limite. La segmentation du réseau prend en charge le modèle, mais ne la remplace pas. Les informations d’identification et le clavier définissent le niveau, et non l’adresse IP.
Anti-modèles courants à éviter
Ces modèles apparaissent fréquemment lorsque les équipes adoptent le modèle de niveau AD DS. Chaque motif anéantit les protections que le modèle est conçu pour fournir :
- Tout regrouper en niveau 0. Le traitement de toutes les infrastructures ou de chaque serveur comme niveau 0 dilue le niveau 0 et augmente la surface d’attaque du plan de contrôle d’identité.
- Travail quotidien avec les administrateurs de domaine. Les administrateurs qui utilisent des comptes d’administrateur de domaine équivalents pour les tâches de routine exposent les informations d’identification avec privilèges les plus élevés aux stations de travail de niveau inférieur.
- Surveillance, sauvegarde ou agents EDR avec des droits d’administrateur de domaine. Les agents exécutés avec des privilèges de niveau 0 sur des hôtes de niveau 1 ou de niveau 2 créent des chemins d’exposition des identifiants vers le plan de contrôle de l’identité.
- Comptes de service partagés entre les niveaux. Un compte de service utilisé sur les serveurs de niveau 0 et de niveau 1 transforme chaque serveur de niveau 1 en point d’exposition d’informations d’identification de niveau 0.
- Considérer les serveurs de saut comme niveau distinct. Un serveur de saut hérite du niveau de confiance de tout identifiant qui y transite. Un serveur de rebond utilisé pour atteindre les contrôleurs de domaine est une ressource de niveau 0.
Niveau 0 - Plan de contrôle d’identité
Le niveau 0 contient des ressources et des identités qui contrôlent directement ou indirectement le service d’annuaire et les autorisations à l’échelle de l’entreprise :
- Comptes et groupes d’administration de niveau 0, y compris les groupes intégrés Active Directory tels que les opérateurs de sauvegarde et les opérateurs de serveur.
- Contrôleurs de domaine AD DS et composants principaux du service d’annuaire.
- Services d’identité tels que Microsoft Entra Connect, Microsoft Entra proxy d’application, Services ADFS (AD FS) et Active Directory Certificate Services (AD CS).
- Systèmes qui exploitent ou gèrent des systèmes d’identité de niveau 0, notamment des systèmes de sauvegarde, de surveillance, de mise à jour corrective, d’hyperviseur, d’antivirus et de détection et de réponse de point de terminaison (EDR), ou tout agent disposant d’un contrôle direct au niveau du système d’exploitation ou au niveau de l’objet AD.
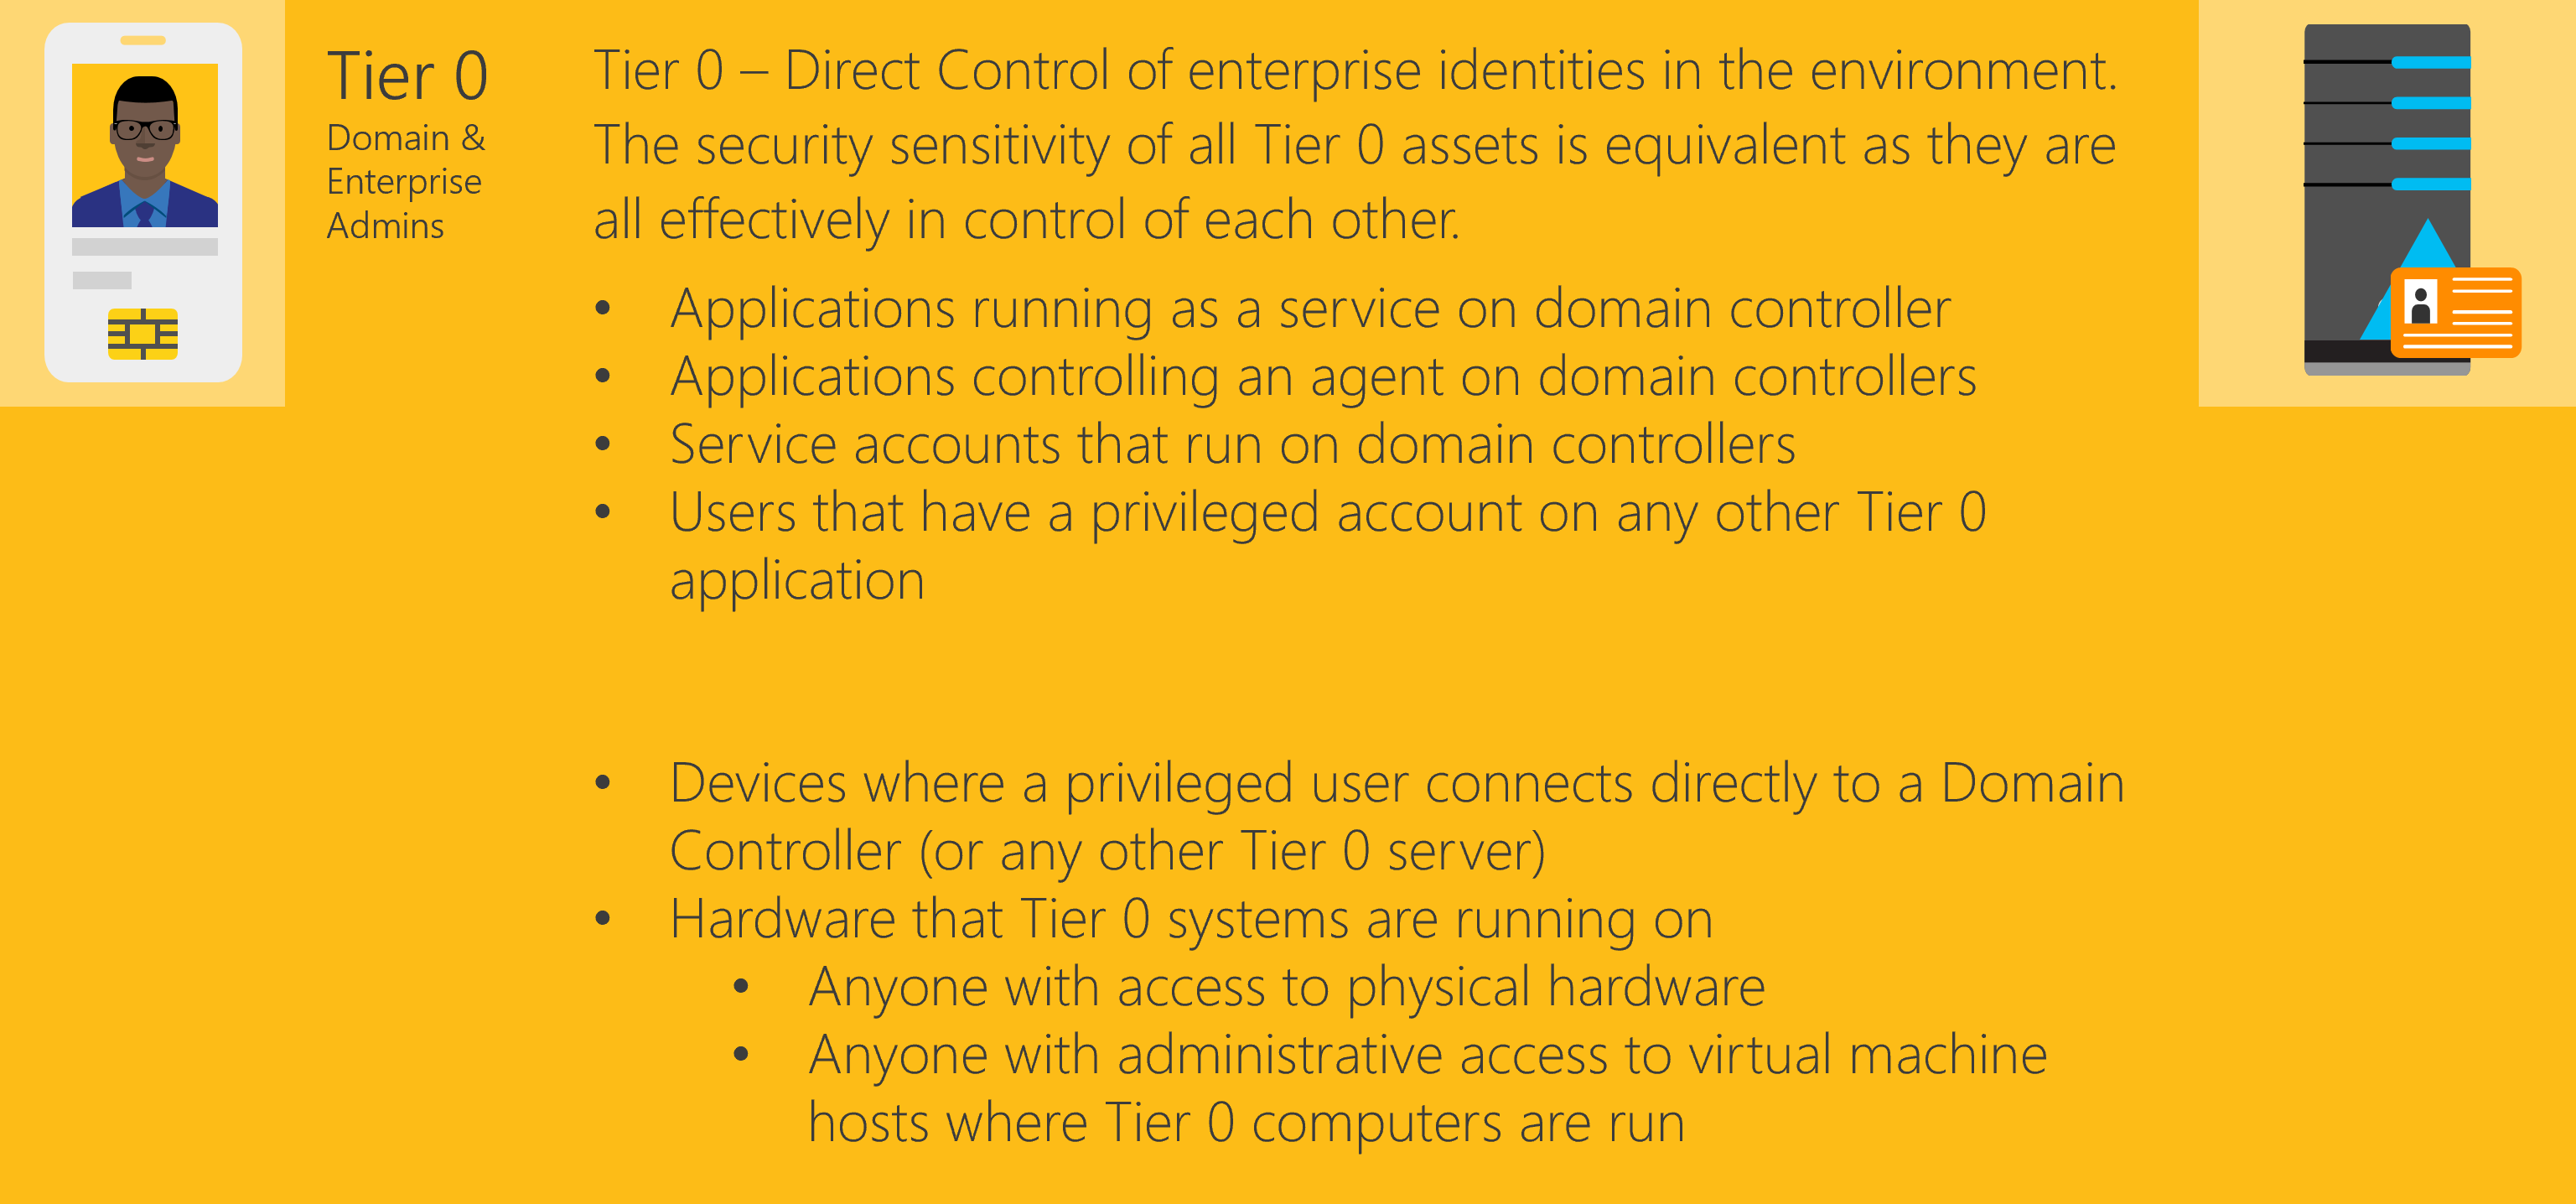
Le diagramme explique que le niveau 0 représente le contrôle direct des identités d’entreprise et que la sensibilité de sécurité de toutes les ressources de niveau 0 est équivalente, car elles sont toutes efficacement en contrôle les unes des autres. Le premier groupe répertorie les ressources logicielles et d’identité de niveau 0 : les applications s’exécutant en tant que service sur un contrôleur de domaine, les applications contrôlant un agent sur les contrôleurs de domaine, les comptes de service qui s’exécutent sur les contrôleurs de domaine et les utilisateurs disposant d’un compte privilégié sur n’importe quelle autre application de niveau 0. Le deuxième groupe répertorie le matériel de niveau 0 et les ressources d’accès : les appareils où un utilisateur privilégié se connecte directement à un contrôleur de domaine ou à tout autre serveur de niveau 0, le matériel sur lequel les systèmes de niveau 0 s’exécutent, toute personne disposant d’un accès à ce matériel physique et toute personne disposant d’un accès administratif aux hôtes de machine virtuelle où les ordinateurs de niveau 0 s’exécutent.
Niveau 1 - Gestion des applications et des serveurs d’entreprise
Le niveau 1 contient des serveurs membres et les identités qui les gèrent :
- Serveurs membres et rôles d’administrateur de serveur.
- Solutions de gestion de l’infrastructure informatique (ITIM) qui contrôlent les serveurs de niveau 1.
- Microsoft applications serveur telles que Exchange Server, SharePoint Server et SQL Server.
- Solutions de serveur tierces.
- Applications métiers.
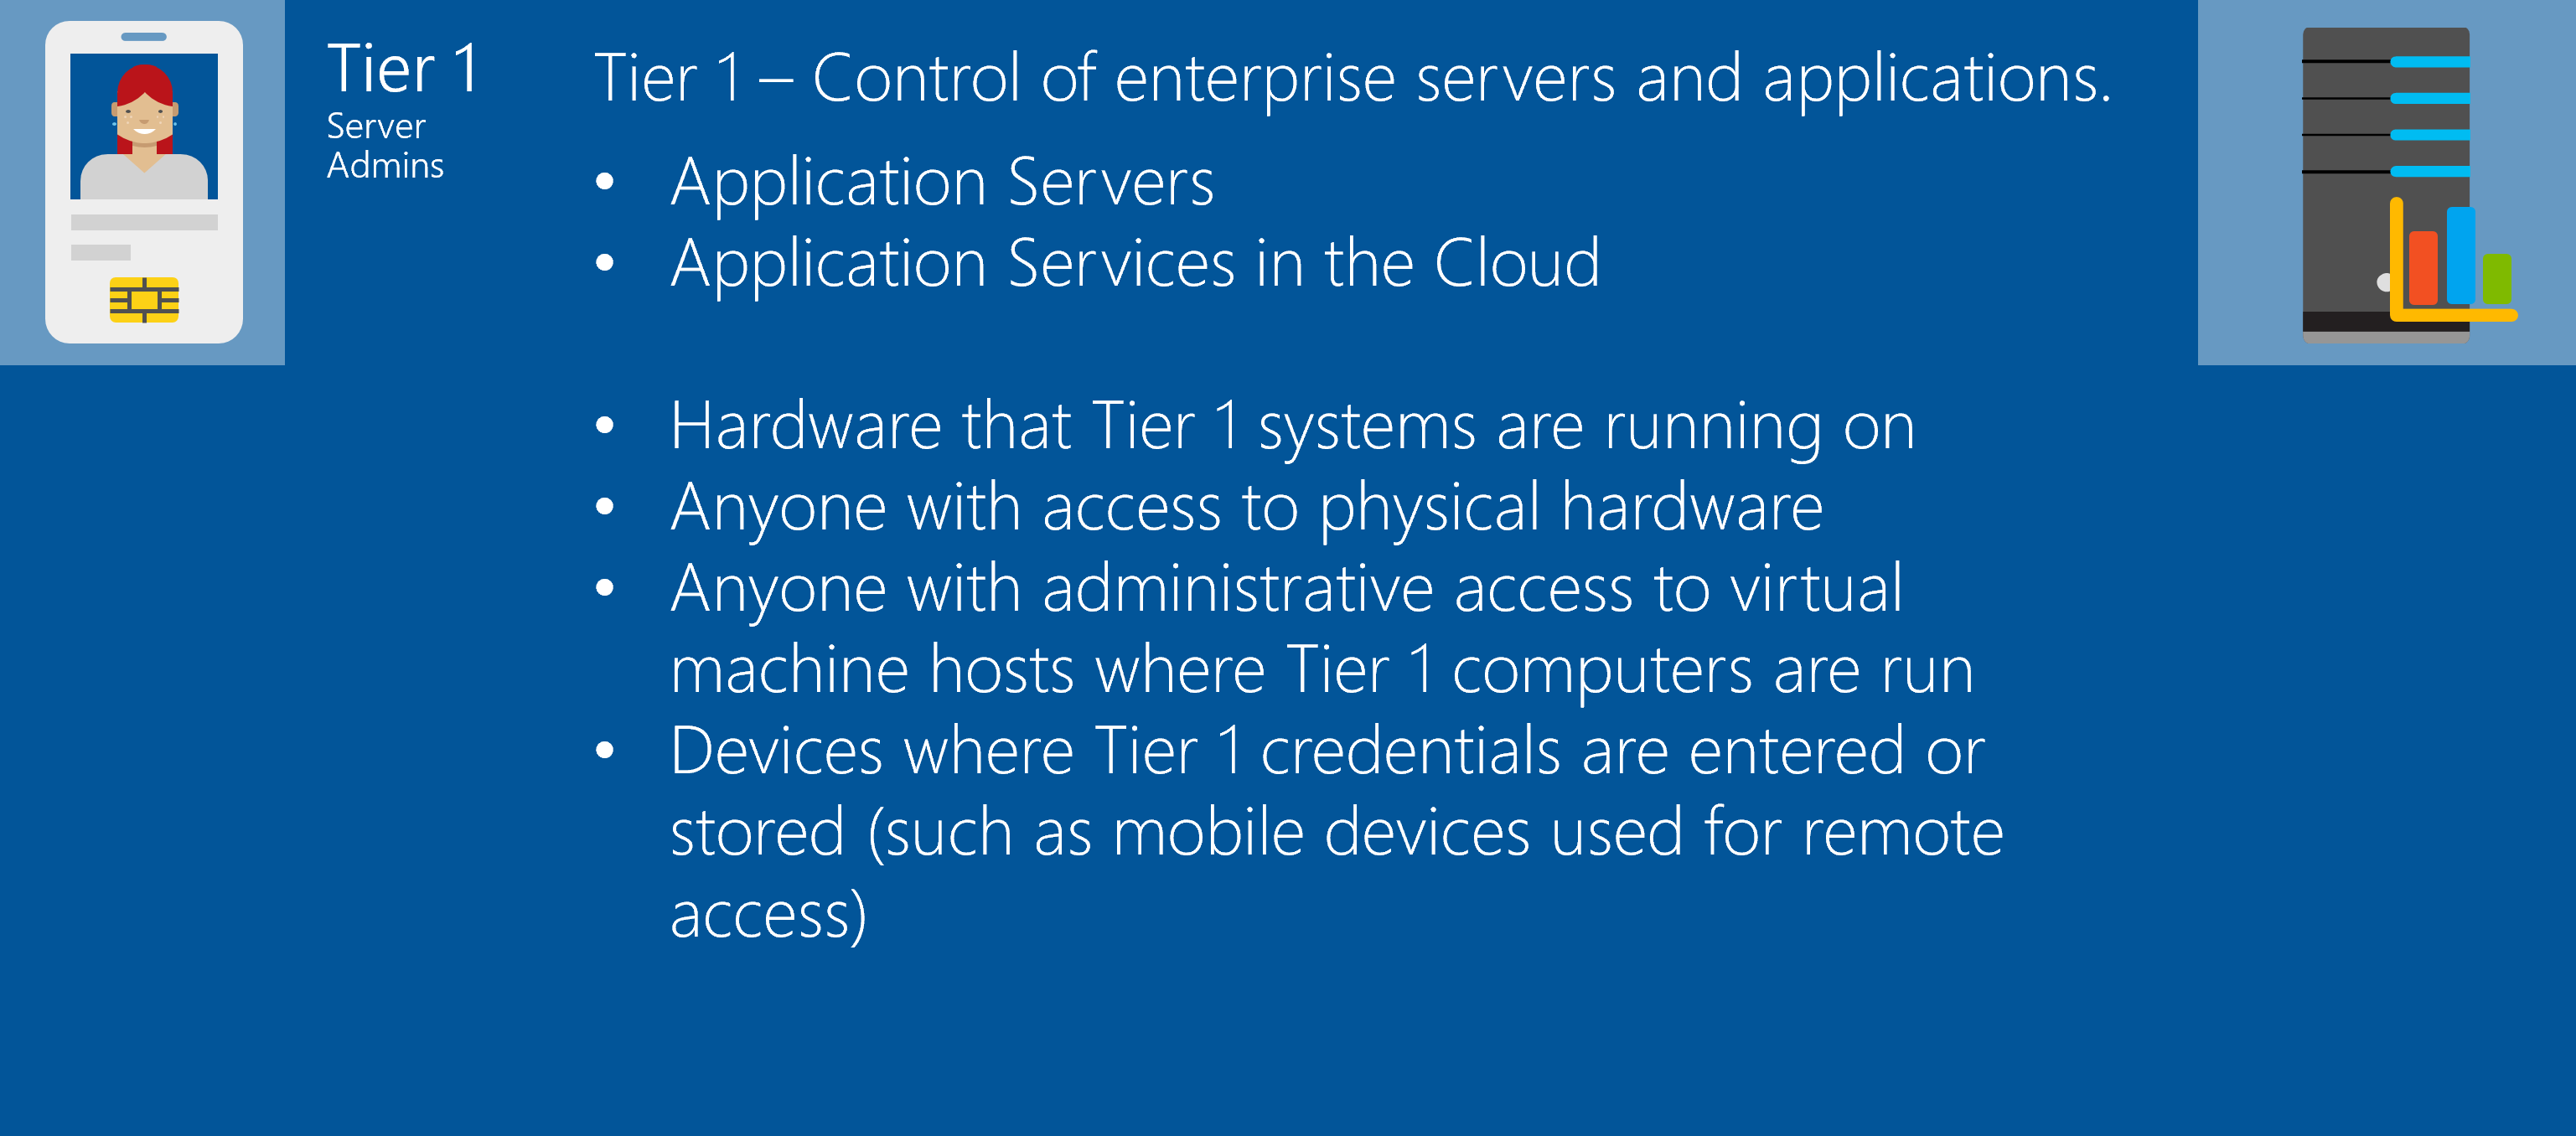
Le diagramme explique que le niveau 1 représente le contrôle des serveurs et applications d’entreprise. Le premier groupe répertorie les ressources de charge de travail de niveau 1 : serveurs d’applications et services d’application dans le cloud. Le deuxième groupe répertorie le matériel de niveau 1 et les ressources d’accès : le matériel sur lequel les systèmes de niveau 1 s’exécutent, toute personne ayant accès à ce matériel physique, toute personne disposant d’un accès administratif aux hôtes de machine virtuelle où les ordinateurs de niveau 1 s’exécutent et les appareils où les informations d’identification de niveau 1 sont entrées ou stockées, comme les appareils mobiles utilisés pour l’accès à distance.
Niveau 2 - Prise en charge du compte d’utilisateur final et de l’appareil
Le niveau 2 contient les identités qui gèrent les appareils et comptes des utilisateurs finaux, notamment les rôles de support technique et de support des appareils, les rôles d’administrateur d’appareil de l’utilisateur final et les rôles d’administrateur de compte d’utilisateur final.
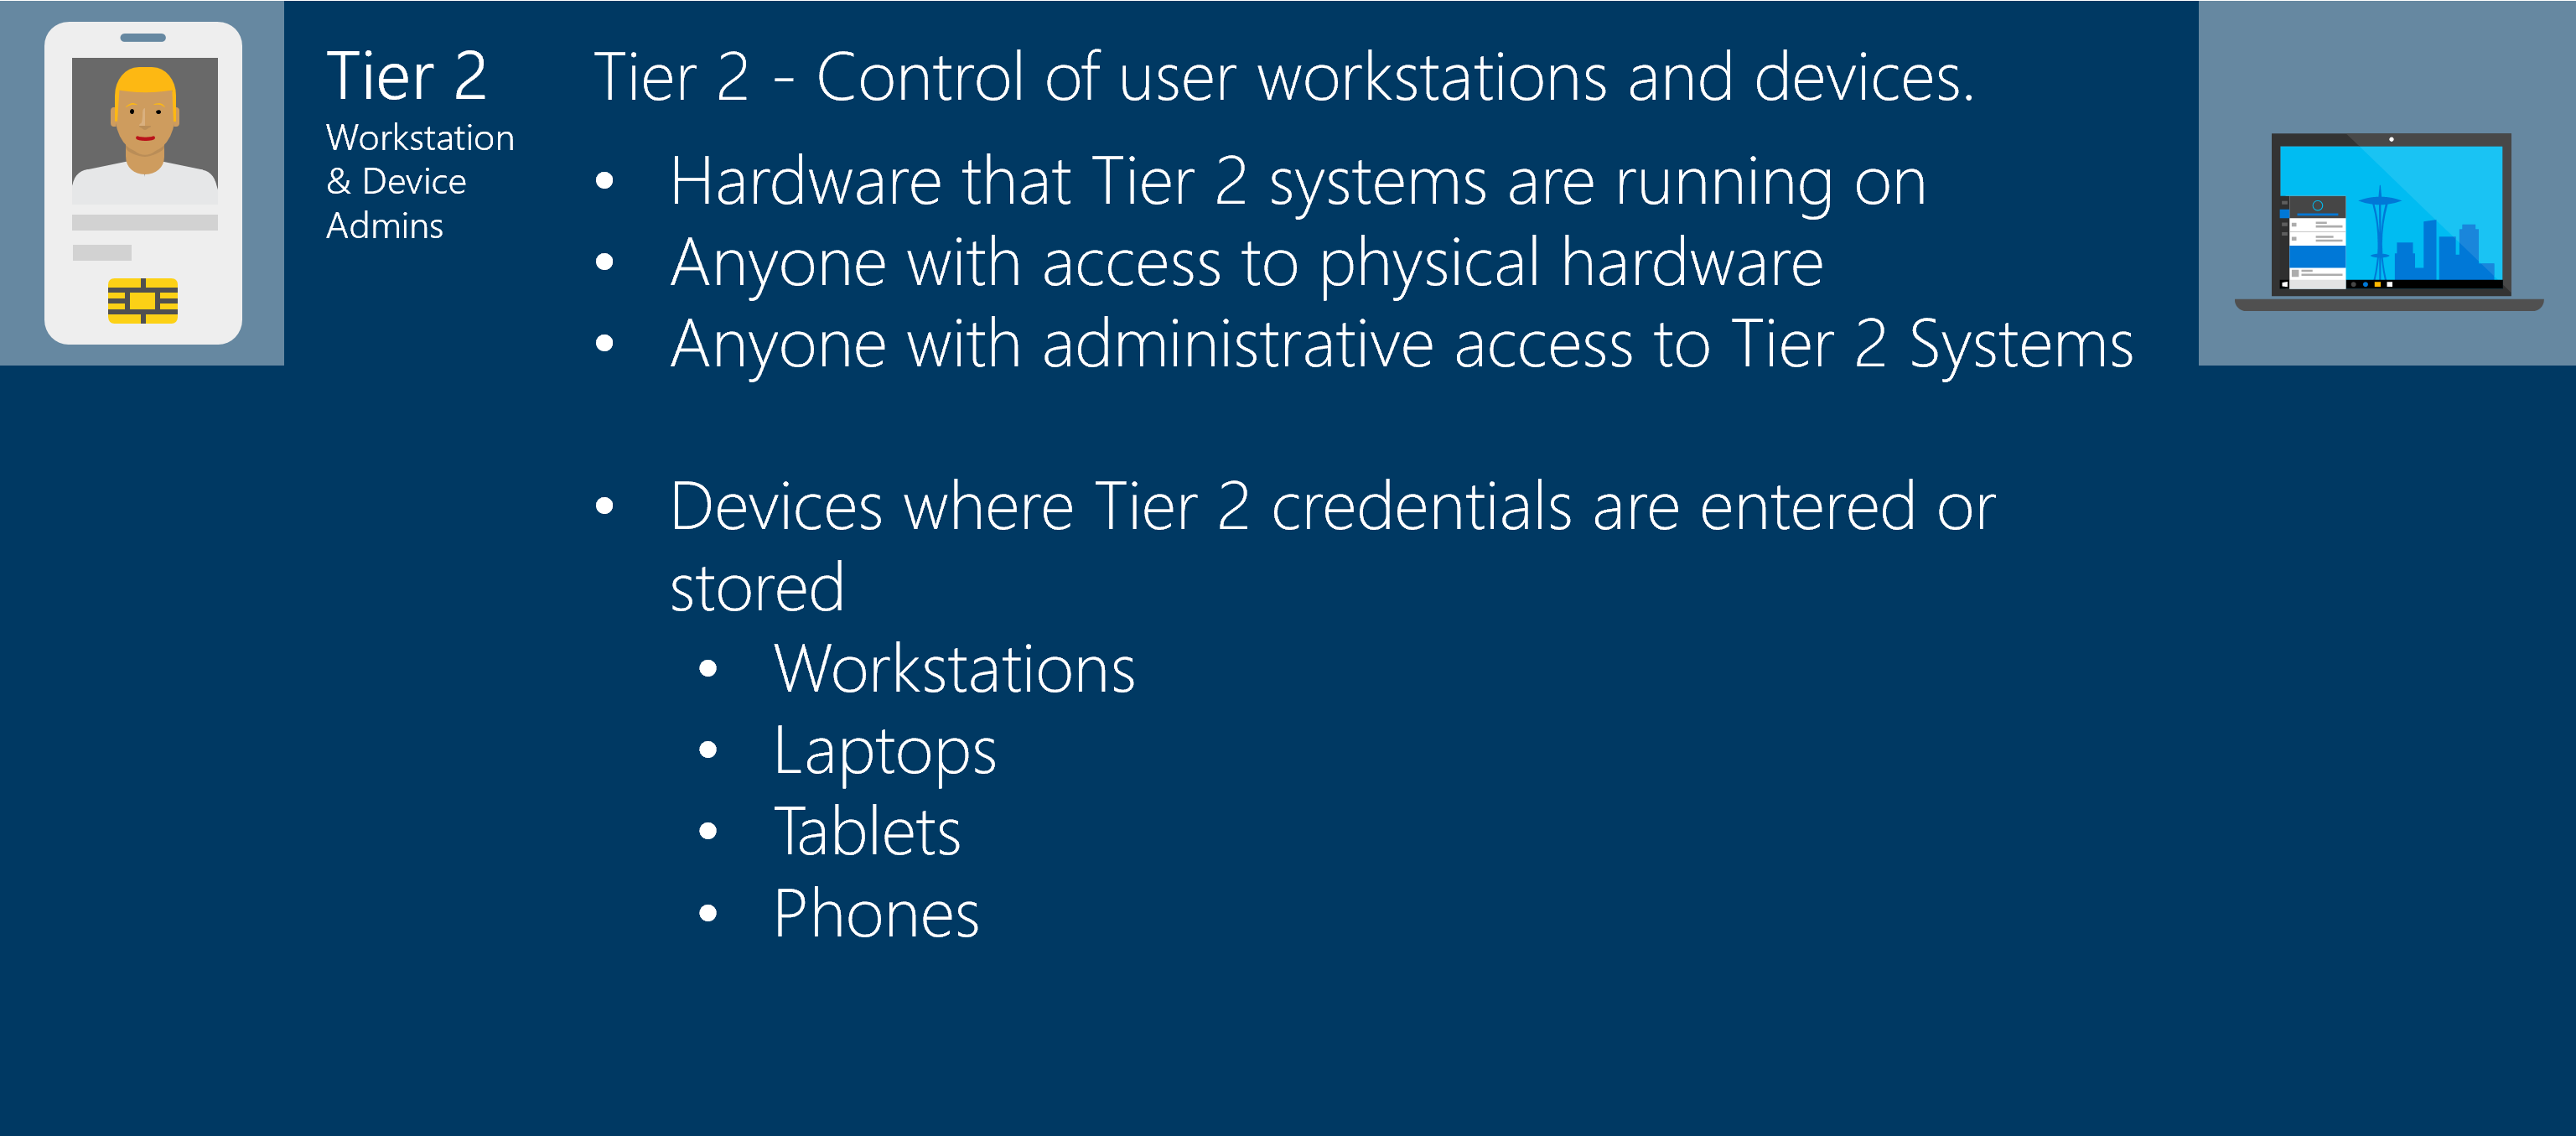
Le diagramme explique que le niveau 2 représente le contrôle des stations de travail et des appareils utilisateur. Il répertorie le matériel de niveau 2 et les ressources d’accès : le matériel sur lequel les systèmes de niveau 2 s’exécutent, toute personne ayant accès à ce matériel physique et à toute personne disposant d’un accès administratif aux systèmes de niveau 2. Il répertorie également les appareils où les informations d’identification de niveau 2 sont entrées ou stockées, notamment les stations de travail, les ordinateurs portables, les tablettes et les téléphones.
Stations de travail d’accès privilégié requises pour chaque niveau
Le modèle de niveau AD DS fonctionne uniquement lorsque vous démarrez à partir d’une station de travail administrative approuvée qui correspond au niveau que vous administrez : un PAW de niveau 0 pour les ressources de niveau 0, un PAW de niveau 1 pour le niveau 1 et un PAW de niveau 2 pour le niveau 2. Pour la gestion basée sur le cloud des zones d’atterrissage privilégiées, utilisez une station de travail d’accès privilégié pour la gestion des services cloud (PAWCSM) qui correspond à l’étendue privilégiée cible.
Si un administrateur de niveau se connecte à une station de travail d’utilisateur final non approuvée ou à une station de travail à partir du niveau incorrect, les informations d’identification de niveau supérieur sont exposées à un environnement non approuvé inférieur. Cette exposition réduit la limite de confinement sur laquelle repose le modèle de niveau AD DS. La confiance commence au premier clavier physique utilisé pour se connecter.
Pour plus d’informations, consultez la vue d’ensemble des stations de travail d’accès privilégié.
Utiliser un PAW pour accéder aux ressources de niveau 0
À partir d’un PAW de niveau 0, vous devrez peut-être effectuer plusieurs tronçons ou utiliser différentes solutions avant d’atteindre le point de terminaison de niveau 0. La complexité du réseau nécessite parfois des serveurs de saut de niveau 0 pour simplifier les règles de pare-feu. Les solutions de coffre-fort fournissent des workflows d’approbation et un accès juste-à-temps (JIT) aux comptes privilégiés.
Le principe fondamental est que le clavier physique fiable et sécurisé constitue le point de départ, et que tous les relais ou solutions intermédiaires restent au même niveau de confiance que le point de terminaison cible.
Nettoyer le clavier physique approuvé
Le clavier physique approuvé propre est la station de travail où vous vous connectez physiquement pour commencer une session privilégiée. Pour que le modèle de niveaux AD DS reste valable, cette station de travail doit :
- Être durci et réservé à un usage administratif pour un niveau donné.
- Restez libre des charges de travail de productivité telles que l’e-mail, la navigation web et les logiciels non gérés.
- Correspond au niveau de la ressource cible. Une session de niveau 0 doit provenir d’un PAW de niveau 0, jamais à partir d’un appareil de niveau 2 que vous utilisez également pour le travail quotidien.
- Avoir vérifié la provenance de la chaîne d’approvisionnement et des contrôles de sécurité physiques. Un PAW compromis peut exposer les informations d’identification et interrompre le modèle.
- Être utilisé exclusivement pour les tâches administratives. L’utilisation d’un PAW pour le travail non administratif augmente le risque de compromission.
Si vous tapez des informations d’identification de niveau supérieur sur une station de travail de niveau inférieur, vous exposez immédiatement ces informations d’identification à cet environnement de confiance inférieure. Le clavier, et non la destination, définit le niveau de confiance effectif de la session.
Modèle de soutien à distance
Le modèle de reach-back décrit comment une session initiée depuis une PAW propre accède à une ressource de niveau supérieur sans réduire le niveau de confiance de la session. La session est initiée à partir d’un PAW qui correspond au tier de destination, au moyen de solutions approuvées d’élévation JIT ou de coffre-fort d’identifiants. Les stations de travail de niveau inférieur n’ouvrent jamais de session sur des terminaux de niveau supérieur à l’aide d’informations d’identification du niveau supérieur.
Tout serveur de saut intermédiaire, hôte bastion ou passerelle de gestion à distance hérite du niveau de confiance de chaque identifiant qui le touche. Un serveur de rebond utilisé pour atteindre un contrôleur de domaine est donc une ressource de niveau 0, même si le réseau le place dans un segment de périmètre. Ce confinement empêche les attaques de type pass-the-hash et pass-the-ticket de se propager d’un niveau à l’autre, même lorsque des attaquants compromettent des appareils individuels des niveaux inférieurs.
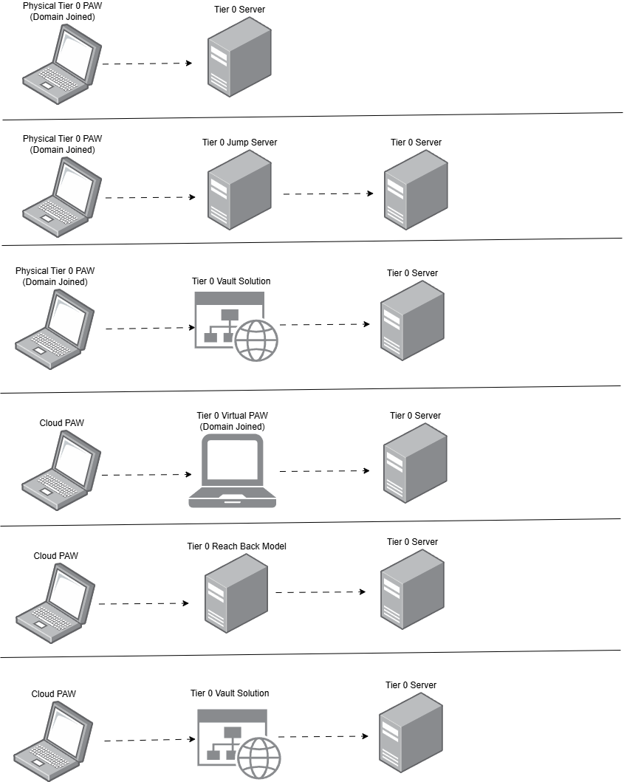
Le diagramme montre six chemins d’accès d’une station de travail d’accès privilégié (PAW) vers un serveur de niveau 0, organisé en tant que lignes. Les trois premières lignes commencent à partir d’un PAW physique joint à un domaine : la ligne 1 connecte le PAW directement au serveur de niveau 0, la ligne 2 se connecte via un serveur de saut de niveau 0 avant d’atteindre le serveur de niveau 0, et la ligne 3 se connecte via une solution de coffre de niveau 0 avant d’atteindre le serveur de niveau 0. Les trois dernières lignes commencent à partir d’un PAW cloud : la ligne quatre se connecte via un PAW virtuel de niveau 0 joint au domaine avant d’atteindre le serveur de niveau 0, la ligne 5 se connecte via un modèle de retour de niveau 0 avant d’atteindre le serveur de niveau 0, et la ligne six se connecte via une solution de coffre de niveau 0 avant d’atteindre le serveur de niveau 0.
Conserver le niveau 0 étroitement délimité
Le niveau 0 est le niveau le plus sensible dans le modèle de niveau AD DS. Gardez-le aussi petit que possible. Chaque compte, serveur ou application supplémentaire de niveau 0 développe la surface d’attaque du plan de contrôle d’identité.
Meilleures pratiques pour conserver le niveau 0 petit
- Réduisez le nombre d’administrateurs de niveau 0 humain. Un objectif courant consiste à limiter à moins de cinq le nombre de personnes disposant d’un accès équivalent à celui des Administrateurs du domaine, et à n’avoir aucun compte de service disposant de privilèges d’Administrateur du domaine.
- Réduisez les serveurs de niveau 0 à ce qui est requis pour le contrôle d’identité et la récupération.
- Tous les comptes de niveau 0 ne doivent pas être membres des administrateurs de domaine. Appliquez le privilège minimum dans le niveau 0.
- Évitez d’apporter des solutions non de niveau 0, telles que des applications métier, dans le niveau 0.
- Reconnaissez que le fait de limiter le Tier 0 entraîne souvent un transfert de responsabilités entre les équipes :
- Les équipes de Active Directory centralisées peuvent posséder une validation de sauvegarde et une préparation à la récupération.
- Les spécialistes de niveau 1 offrent une prise en charge sans développer le niveau 0.
- Les équipes de sécurité passent de l’appartenance aux administrateurs de domaine à des rôles d’audit qui s’alignent sur les privilèges minimum.
Migrer des serveurs et des solutions de gestion vers le niveau 1
Concentrez-vous sur la migration de solutions et d’identités qui gèrent les serveurs membres :
- Commencez par des solutions qui gèrent tous les niveaux 1, tels que la sauvegarde, la surveillance, la mise à jour corrective et les hyperviseurs.
- Identifiez les comptes de service surutilisé et sur-autorisés, puis fractionnez-les pour réduire le rayon d’explosion.
- Traitez la migration de niveau 1 comme un exercice d’analyse, de planification et d’amélioration de la sécurité. Ne le traitez pas comme un simple déplacement d’objets entre des unités d’organisation.
Migrer les appareils et le cycle de vie des identités des utilisateurs finaux vers le niveau 2
La migration des ressources de niveau 2 se concentre sur la gestion des appareils et le cycle de vie des identités des utilisateurs finaux :
- Comprendre le cycle de vie actuel des identités dans l’entreprise, y compris les workflows d’arrivée, de mobilité interne et de départ.
- Comprenez comment vous joignez des appareils au domaine, les gérez et les retirez du service pour les utilisateurs finaux.
- Migrez vers des appareils gérés par le cloud, le cas échéant.
- Identifiez les dépendances d’application sur des unités d’organisation spécifiques. Par exemple, les chemins d’unité d’organisation codés en dur peuvent entraîner des échecs après la migration.
Adopter le modèle de niveau AD DS
Le déploiement technique du modèle de niveau AD DS est souvent rapide et peut être effectué en quelques minutes après l’exécution des scripts de déploiement. L’alignement organisationnel, les rôles et les responsabilités et les mises à jour des processus prennent plus de temps et sont des facteurs importants pour la réussite à long terme.
Suivez ces étapes générales pour adopter le modèle de niveau AD DS :
- Aligner sur l’étendue et le parrainage. Définissez les limites, les propriétaires et l’impact attendu avec le leadership.
- Inventaire et classification des ressources. Identifiez les équivalents de niveau 0 et les ressources de niveau 1 à valeur élevée.
- Concevez le modèle d’exploitation. Définissez des personnages administratifs, des PPA et des flux de travail opérationnels.
- Implémentez la structure et les contrôles. Créez les unités d’organisation, les groupes, les stratégies de groupe et les restrictions d’accès requises.
- Pilotez et migrez en phases, à compter du niveau 0, puis du niveau 1, puis du niveau 2.
- Validez en continu. Surveillez la dérive, auditez l’activité privilégiée et détectez les violations de niveau.
Activités de renforcement post-déploiement pour le modèle de niveau AD DS
Après avoir déployé le modèle de niveau AD DS, effectuez les activités suivantes pour renforcer et rendre l’environnement opérationnel :
- Vérifiez les exigences de renforcement de la sécurité supplémentaires, telles que les bases de référence SHF (Security Hardening Framework) et l’environnement d’exploitation standard (SOE).
- Planifier le nettoyage des stratégies de groupe héritées obsolètes.
- Déployez des solutions « clavier propre » : paW locaux pour le niveau 0 et le niveau 1, et les PAWs cloud (PAWCSM) pour la gestion privilégiée basée sur le cloud.
- Renforcer les systèmes d’exploitation AD DS et contrôleur de domaine.
- Identifiez les serveurs équivalents de niveau 0 et migrez-les.
- Intégrer les ressources de niveau 1 à valeur élevée dans le modèle.