Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Fontos
2025. május 1-jére az Azure AD B2C már nem lesz elérhető az új ügyfelek számára. További információ a GYIK-ben.
Előfordulhatnak olyan helyzetek, amikor manuálisan szeretne fogyasztói fiókokat létrehozni az Azure Active Directory B2C (Azure AD B2C) címtárban. Az Azure AD B2C-címtárban lévő fogyasztói fiókok leggyakrabban akkor jönnek létre, amikor a felhasználók az egyik alkalmazás használatára regisztrálnak, de programozott módon és az Azure Portal használatával is létrehozhatja őket. Ez a cikk a felhasználók létrehozásának és törlésének Azure Portal módszerére összpontosít.
Felhasználók hozzáadásához vagy törléséhez a fiókhoz hozzá kell rendelni a Felhasználói rendszergazdai szerepkört.
Felhasználói fiókok típusai
A felhasználói fiókok áttekintése a Azure AD B2C háromféle felhasználói fiók hozható létre egy Azure AD B2C címtárban:
- Munka
- Vendég
- Fogyasztó
Ez a cikk a fogyasztói fiókokkal való munkavégzésre helyezi a hangsúlyt az Azure portálon. További információ a munkahelyi és vendégfiókok létrehozásáról és törléséről: Felhasználók hozzáadása vagy törlése a Microsoft Entra ID használatával.
Fogyasztói felhasználó létrehozása
- Jelentkezzen be a Azure portalra.
- Ha több bérlőhöz is hozzáférése van, a felső menüben a Beállítások ikont választva váltson az Azure AD B2C-bérlőre a Címtárak + előfizetések menüből.
- A bal oldali menüben válassza a Microsoft Entra ID lehetőséget. Vagy válassza a Minden szolgáltatás lehetőséget, és keresse meg és válassza ki a Microsoft Entra azonosítót.
- A Kezelés alatt válassza a Felhasználókat.
- Válassza az Új felhasználó lehetőséget.
- Válassza az Azure AD B2C felhasználó létrehozása lehetőséget.
- Válasszon egy bejelentkezési módot , és adjon meg egy e-mail-címet vagy egy felhasználónevet az új felhasználóhoz. Az itt kiválasztott bejelentkezési módszernek meg kell egyeznie a Azure AD B2C bérlő helyi fiókidentitás-szolgáltatójához megadott beállítással (lásd:Identitásszolgáltatók> a Azure AD B2C bérlőben).
- Adja meg a felhasználó nevét . Ez általában a felhasználó teljes neve (keresztnév és vezetéknév).
- (Nem kötelező) A bejelentkezés letiltását is megteheti, ha késleltetni szeretné a felhasználó bejelentkezési képességét. A bejelentkezést később a felhasználó profiljának szerkesztésével engedélyezheti a Azure Portal.
- Válassza az Automatikus jelszó létrehozása vagy a Jelszó létrehozása lehetőséget.
- Adja meg a felhasználó keresztnevét és vezetéknevét.
- Válassza a Create gombot.
Hacsak nem választotta a Bejelentkezés letiltása lehetőséget, a felhasználó most már bejelentkezhet a megadott bejelentkezési módszerrel (e-mail-cím vagy felhasználónév).
Felhasználó jelszavának alaphelyzetbe állítása
Rendszergazdaként visszaállíthatja a felhasználó jelszavát, ha a felhasználó elfelejti a jelszavát. A felhasználó jelszavának alaphelyzetbe állításakor a rendszer automatikusan létrehoz egy ideiglenes jelszót a felhasználó számára. Az ideiglenes jelszó soha nem jár le. Amikor a felhasználó legközelebb bejelentkezik, a jelszó továbbra is működni fog, függetlenül attól, hogy mennyi idő telt el az ideiglenes jelszó létrehozása óta. Ezután a felhasználónak új jelszót kell beállítania, ami állandó.
Fontos
Mielőtt alaphelyzetbe állítja a felhasználó jelszavát, állítson be egy kényszerített jelszó-visszaállítási folyamatot az Azure Active Directory B2C-ben, különben a felhasználó nem fog tudni bejelentkezni.
Felhasználó jelszavának alaphelyzetbe állítása:
- Az Azure AD B2C könyvtárban válassza a Felhasználók lehetőséget, majd válassza ki azt a felhasználót, akinek a jelszavát újra szeretné beállítani.
- Keresse meg és jelölje ki az alaphelyzetbe állítást igénylő felhasználót, majd válassza a Jelszó kérése lehetőséget.
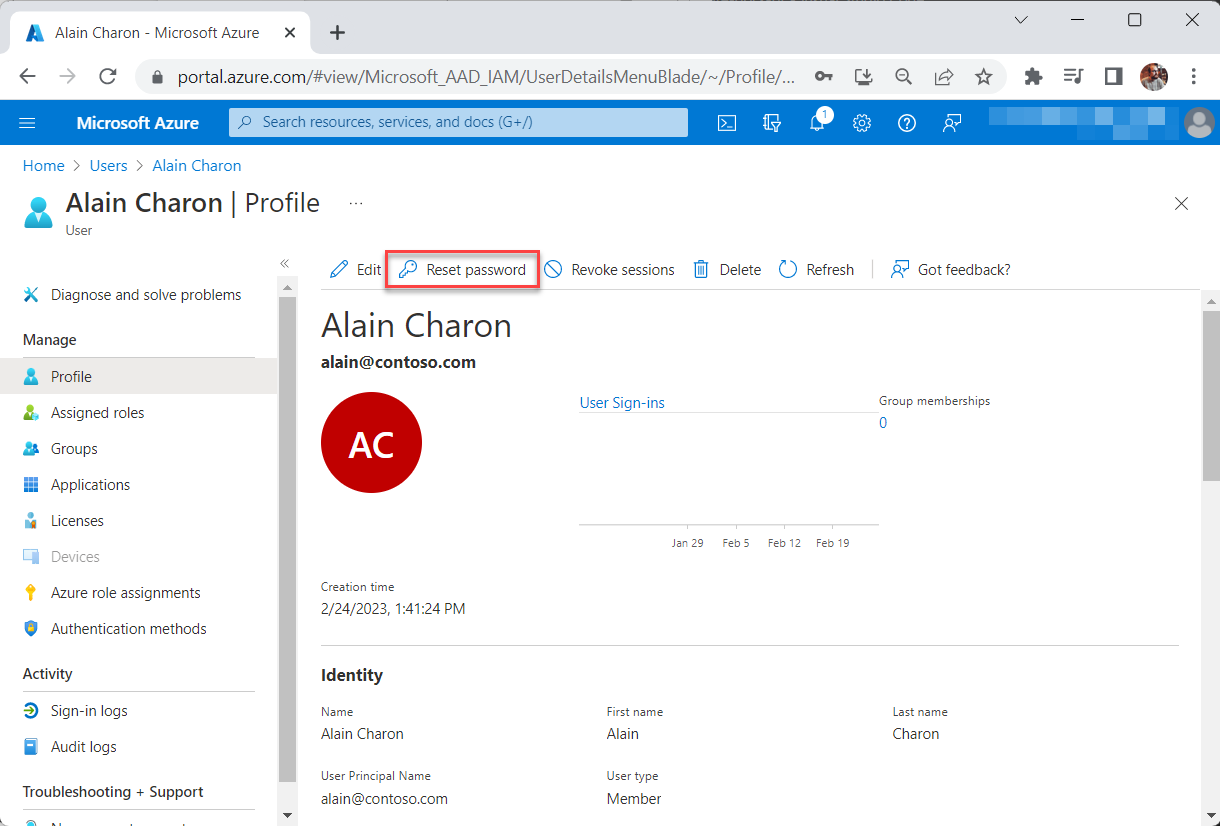
- A Jelszó alaphelyzetbe állítása oldalon válassza a Jelszó alaphelyzetbe állítása lehetőséget.
- Másolja ki a jelszót, és adja meg a felhasználónak. A következő bejelentkezési folyamat során a felhasználónak módosítania kell a jelszót.
Fogyasztói felhasználó törlése
- Az Azure AD B2C-címtárban válassza a Felhasználók lehetőséget, majd válassza ki a törölni kívánt felhasználót.
- Válassza a Törlés, majd az Igen lehetőséget a törlés megerősítéséhez.
A felhasználó törlését követő 30 napon belül történő visszaállításával vagy a felhasználó végleges törlésével kapcsolatos részletekért tekintse meg a Microsoft Entra-azonosítóval nemrég törölt felhasználó visszaállítását vagy eltávolítását ismertető cikket.
Fogyasztói felhasználók exportálása
- A Azure AD B2C címtárban keressen rá a Microsoft Entra ID kifejezésre.
- Válassza a Felhasználók, majd a Tömeges műveletek és a Felhasználók letöltése lehetőséget.
- Válassza a Start gombot, majd a Fájl készen áll! Kattintson ide a letöltéshez.
Ha a felhasználókat a Tömeges műveletek opcióval tölti le, a CSV-fájl a objectID@B2CDomain formátumú UPN-attribútummal jeleníti meg a felhasználókat. Ez a tervezés szerint történik, mivel az UPN-információk így vannak tárolva a B2C-bérlőben.
Fogyasztói felhasználó munkamenetének visszavonása
Az Azure AD B2C jelenleg nem támogatja a felhasználói munkamenet visszavonását az Azure portálról. Ezt a feladatot azonban a Microsoft Graph PowerShell vagy a Microsoft Graph API használatával is elérheti. Ha a Microsoft Graph PowerShell használatát választja, kövesse az alábbi lépéseket:
- Ha még nem tette meg, telepítse a Microsoft Graph PowerShell-modult .
- A Windows PowerShellben futtassa a következő parancsot, majd válaszoljon a kérésekre. Ez a parancs lehetővé teszi, hogy a szükséges hatókörökkel bejelentkezhet. A szükséges hatókörökhöz való hozzájáruláshoz be kell jelentkeznie a Azure AD B2C rendszergazdai fiókjával:
Connect-MgGraph -Scopes "User.ReadWrite.All" - A sikeres bejelentkezés után futtassa a következő parancsot a Windows PowerShellben. Cserélje le
$userIda fogyasztói felhasználó objectId vagy UPN-re.Revoke-MgUserSign -UserId $userId
Következő lépések
Automatizált felhasználókezelési forgatókönyvekért, például a felhasználók másik identitásszolgáltatótól a Azure AD B2C címtárba való áttelepítéséért lásd: Azure AD B2C: Felhasználók migrálása.