Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a cikk a Fiber Channel (FC) Storage Area Network (SAN) külső tárolót használó, a virtuális gépek biztonsági mentési forgalmának dedikált biztonsági mentési hálózatát tartalmazó, szétszerelt Azure Local-fürtök hálózati referenciamintáját ismerteti. A fürtméretek egyetlen csomóponttól 64 csomópontig terjedhetnek, és több állványon oszlanak el.
A levél-gerinc hálózat architektúrájáról, a forgalomáramlásról, valamint az olyan kulcsfontosságú fogalmakról, mint a virtuális útválasztás és továbbítás (VRF), a virtuális bővíthető LAN (VXLAN), továbbá a számítási levélkapcsolók és a szolgáltatás levélkapcsolók szerepe, tekintse meg a hálózati referenciaminták áttekintését a nem összesített üzembe helyezések esetében.
Mikor érdemes ezt a mintát használni?
Ezt a mintát akkor használja, ha az üzembe helyezés megfelel a következő feltételeknek:
- A tárolót egy külső Fibre Channel (FC) SAN biztosítja, az Ethernet-hálózattól elkülönítve.
- A virtuális gépek biztonsági mentési forgalmához szükség van egy dedikált vendégalapú biztonsági mentési hálózatra.
- A fürt egy vagy több, legfeljebb 64 csomópontot tartalmazó állványra terjed ki.
Ha az üzembe helyezéshez nincs szükség dedikált biztonsági mentési hálózatra, tekintse meg inkább a Fibre Channel-mintát biztonsági mentési hálózat nélkül .
Az architektúra áttekintése
Ez a minta egy levél-gerinc (Clos) topológiát használ a következő összetevőkkel:
- Levélkapcsolók (az állvány tetején) az egyes állványokon a kiszolgálókapcsolat érdekében.
- Gerinckapcsolók állványok közötti átvitelhez.
- Szolgáltatáslevél kapcsolók az adatközpontok peering kapcsolatokhoz, az útvonalszivárgáshoz és a szolgáltatásihardver integrációjához.
- Fibre Channel kapcsolók tárolóháló-kapcsolathoz (az Ethernet-hálótól elkülönítve).
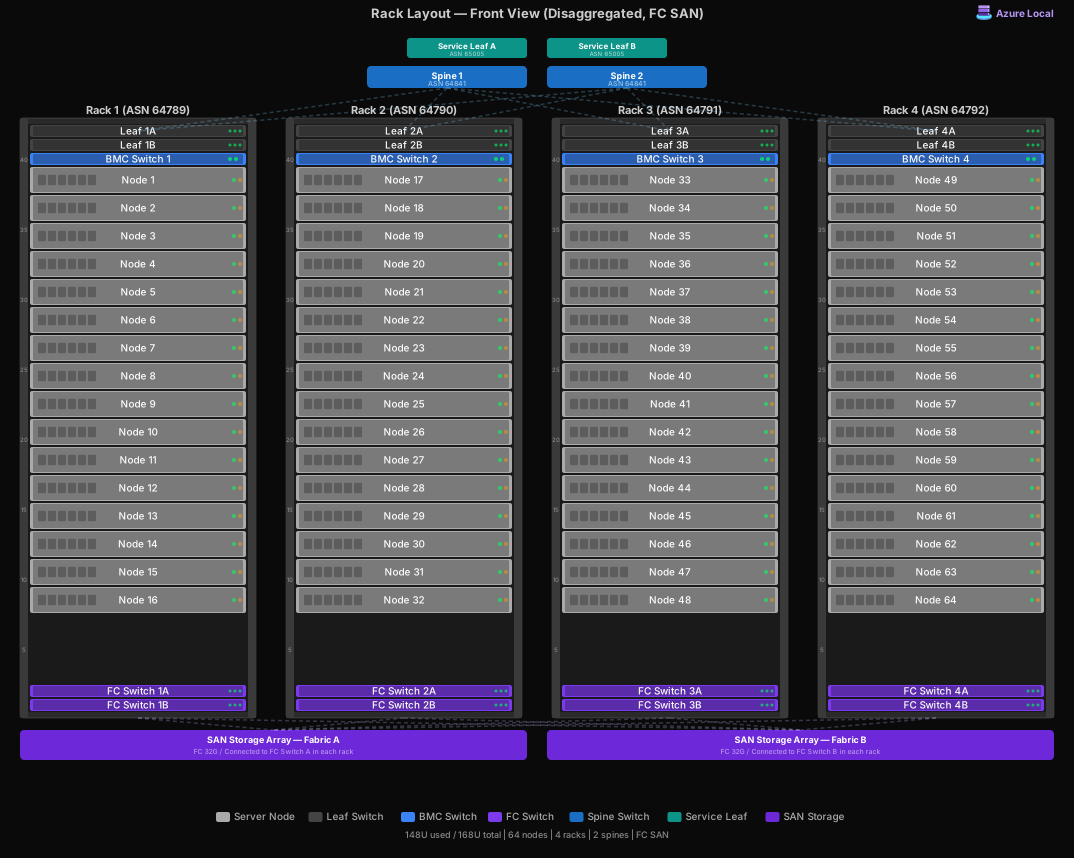
Az aláfedés, az átfedés és a virtuális útválasztás és továbbítás (VRF) szegmentálásának együttműködéséről további információt talál a Hogyan működik a hálózat című témakörben.
VLAN–VXLAN hálózati azonosító (VNI) leképezése
A fürtön belüli Virtualizált Útvonalválasztás és Továbbítás (VRF) egységben található minden VXLAN-hálózati azonosító (VNI) a forgalom izolációjának fenntartása érdekében. Minden egyes VLAN egyedi VNI-hez van leképezve, és ez a leképezés minden racken konzisztens. Az alábbi táblázat egy példakonfigurációt mutat be a több állványra kiterjedő elkülönített telepítésekhez.
| VLAN | Név | VNI | Alkalmazás célja |
|---|---|---|---|
| 7 | Azure Helyi infrastruktúra alhálózata | 10007 | A VLAN hozzáférési módban van konfigurálva a levélen az Azure Helyi felügyelethez. |
| 1711 | Fürt alhálózata 1 | 11711 | A VLAN-t hozzáférési módban konfigurálták a fürt megosztott kötet (CSV) és az élő áttelepítési forgalom kezelésére. |
| 1712 | Fürt alhálózata 2 | 11712 | A VLAN-t hozzáférési módban konfigurálták a fürt megosztott kötet (CSV) és az élő áttelepítési forgalom kezelésére. |
| 300 | Alhálózat biztonsági mentése | 10300 | A levél törzs módban konfigurált VLAN a dedikált biztonsági mentési hálózati forgalomhoz. |
| 100 | Bérlő 1 | 10100 | A VLAN trunk módban van beállítva az 1. bérlő logikai hálózata (LNET) virtuális gép forgalmának kezelésére. |
| 200 | 2. bérlő | 10200 | A VLAN a 2. bérlő logikai hálózatának (LNET) virtuális gép forgalmához trunk módban van konfigurálva a leaf-en. |
A levél- és gerincszövetre vonatkozó követelmények
A levél-gerinc Clos üzembe helyezésekhez szükséges kapcsolási képességek teljes listájáért, beleértve az underlay hálózatot, overlay hálózatot, szegmentálást, szolgáltatásminőséget (QoS), magas rendelkezésre állást és a méretezési követelményeket, tekintse meg a levél és gerinc szövet követelményei.
Gazdagép hálózati adapterének konfigurálása
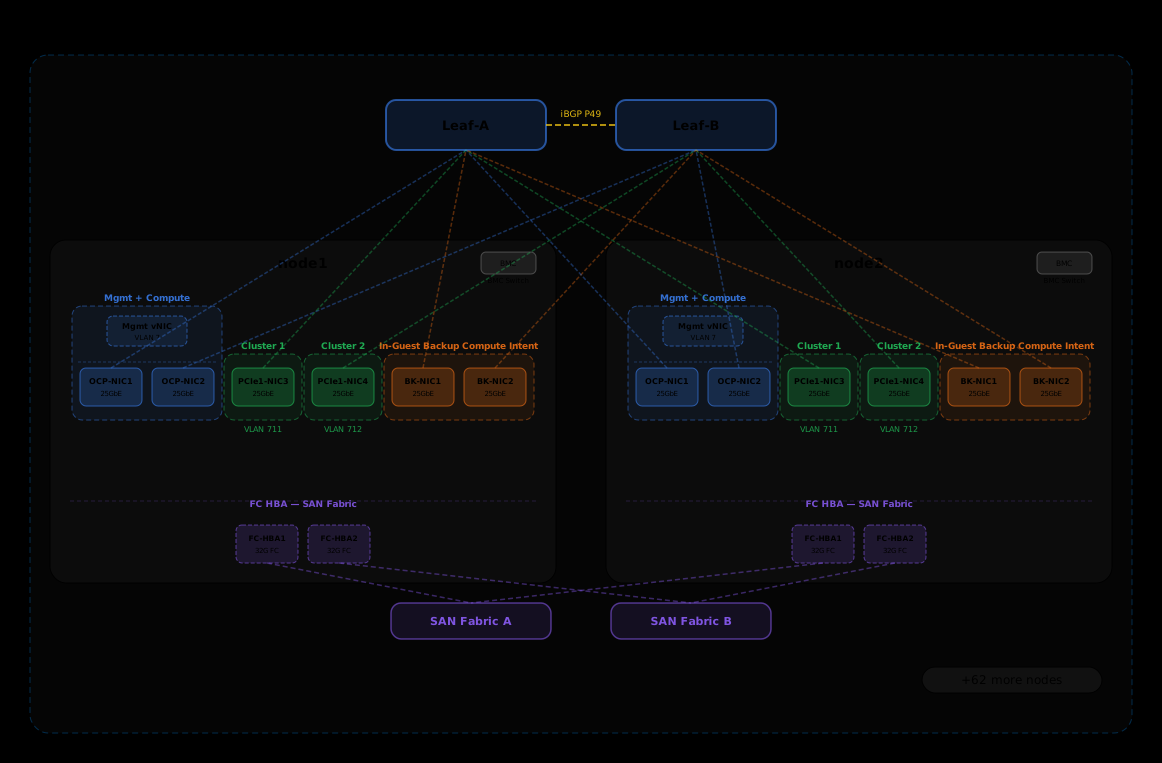
Minden kiszolgálócsomópont hat hálózati adapterporton keresztül csatlakozik a hálózathoz három kétportos hálózati adapteren keresztül.
Ebben a mintában:
- A felügyeleti és számítási szándékhoz használjon két hálózati adapterportot .
- Használjon két hálózati adapterportot a fürthálózatokhoz.
- Használjon két hálózati adapterportot a dedikált biztonsági mentési számítási szándékhoz.
Alaplapi felügyeleti vezérlő (BMC) hálózati adapter
Minden kiszolgálóhoz tartozik egy Baseboard Management Controller (BMC) hálózati port is a sávon kívüli felügyelethez. A BMC-forgalom nem halad át a levélkapcsolókon keresztül. A BMC kapcsolók csatlakoznak a szolgáltatás levélpárhoz, így a sávon kívüli felügyelet a hálón keresztül egy dedikált útvonalon történik. Ez a kialakítás biztosítja, hogy a levélhiba ne befolyásolja a kiszolgálók távoli felügyeletének képességét, és a BMC-forgalom elkülönítve legyen a számítási és tárolási számítási feladatoktól. A BMC-eszközök a 3. rétegbeli hálózaton keresztül érhetők el, a hozzáférés pedig tűzfalszolgáltatásokon keresztül szabályozható.
Kapcsolónkénti portelosztás
Az alábbi táblázat a gazdahálózati portok levélenkénti fizikai kapcsolónkénti lefoglalását mutatja be. Mindegyik állvány 16 csomópontból áll:
| Porttartomány | Funkció | Leaf VLAN-ek | Levél B VLAN-jai | Notes |
|---|---|---|---|---|
| 1-16 | Felügyeleti és számítási portok | VLAN 7 a felügyelethez. 100-ás és 200-os VLAN-okat a bérlők számára. | VLAN 7 a felügyelethez. 100-ás és 200-os VLAN-okat a bérlők számára. | Natív VLAN 7 hozzáférési módban. 100 és 200 VLAN-okat a bérlőknek trunk módban. |
| 17-32 | Klaszter hálózati portjai | VLAN 1711 az 1. fürthálózathoz. | VLAN 1712 a 2. fürthálózathoz. | 1. port az 1. fürthálózathoz. 2. port a 2. klaszterhálózathoz. Mindkét VLAN hozzáférési módban van. |
| 33-48 | Számítási portok biztonsági mentése | VLAN 300 biztonsági mentési hálózathoz. | VLAN 300 biztonsági mentési hálózathoz. | A harmadik hálózati adapterport dedikált biztonsági mentési számítási célra. VLAN 300 trunk módban. |
| 49 | Belső BGP (iBGP) társviszony-létesítés levélkapcsolók között | N/A | N/A | 3. rétegbeli útválasztás. |
| 50 | Fenntartva | N/A | N/A | N/A |
| 51-52 | Külső BGP (eBGP) uplinkek spine kapcsolókhoz | N/A | N/A | 3. rétegbeli útválasztás. |
| 53-56 | Fenntartva | N/A | N/A | N/A |
Hálózati ATC-célok
A szétválasztott telepítésekben a Hálózati ATC két szándékot kezel: a kezelési és számítási szándékot, valamint a mentési számítási szándékot. A fürt hálózatai önálló hálózati portokat használnak (amelyeket a Network ATC nem kezel) a Server Message Block (SMB) Multichannel maximalizálására a Cluster Shared Volume (CSV) és az élő migrációs forgalom számára, külön tárolási szándék megadása nélkül.
- Felügyeleti és számítási cél – Switch Embedded Teaming (SET) kapcsoló a felügyeleti virtuális hálózati interfésszel (első hálózati adapter).
- Biztonsági mentési számítási cél — a biztonsági mentési hálózati forgalomhoz dedikált Switch Embedded Teaming (SET) kapcsoló (harmadik hálózati adapter).
Note
Szétválasztott üzembe helyezések esetén a fürthálózatok különálló hálózati portokat használnak, és ezeket nem kezeli semmilyen hálózati ATC konfigurációs szándék. Ezeknek a fürthálózatoknak a konfigurációja automatikusan megtörténik, amint a felhasználó megadja az alhálózatokat és a VLAN-adatokat az Azure Portalon vagy ARM-sablonon keresztül.
- 1. fürthálózat – Önálló hálózati adapter (második hálózati adapter, 1- port).
- 2. fürthálózat – Önálló hálózati adapter (második hálózati adapter, 2. port).
A szolgáltatásminőség (QoS) beállításai
Mivel az összes forgalom – a megosztott fürtkötet (CSV), a live migráció és a fürt szívverési jele – TCP-n fut, nincs szükség veszteségmentes Ethernetre. A prioritási folyamatvezérlés (PFC) minden prioritáson le van tiltva, így nincsenek szünetkeretek.
A forgalom besorolása 802.1p szolgáltatásosztálycímkék (CoS) használatával történik, és minden osztály egy dedikált üzenetsorhoz van rendelve explicit továbbfejlesztett átviteli kijelölési (ETS) sávszélesség-foglalásokkal, amelyeket súlyozott Round-Robin (WRR) ütemezéssel kényszerítenek ki:
- A CSV/Live Migration (3. prioritás) 20% foglalást kap a virtuális gépek migrálása során a megfelelő átviteli sebesség biztosítása érdekében.
- A fürtszívdobbanás (7. prioritás) 1% vagy 2% foglal le, ami elegendő az alacsony terhelésű életjel-forgalomhoz.
- Az alapértelmezett forgalom (0. prioritás) elnyeli a kapcsolat számára rendelkezésre álló sávszélesség fennmaradó 79% vagy 78%-át.
Normál körülmények között az összes osztály elérheti a teljes vonalsebességet. A sávszélesség-garanciák csak a torlódások során érvényesek.
Note
A Fibre Channel (FC) SAN-konfigurációban a tárolási forgalom teljes egészében a Fibre Channel hálón fut, az Ethernet-hálózattól elkülönítve. Az Ethernet-kapcsolókon nincs szükség tárolási szolgáltatásminőségi (QoS) szabályzatokra. A biztonsági mentési forgalom a dedikált biztonsági mentési erőforráson keresztül áramlik, és nem osztja meg a sávszélességet a felügyeleti vagy a fürtforgalommal.
| Prioritás (802.1p) | Description | PFC / Keret felfüggesztése | ETS sávszélesség (25 GbE) | ETS sávszélesség (10 GbE) |
|---|---|---|---|---|
| 0 | Alapértelmezett forgalom | No | 79% | 78% |
| 1-2 | N/A | N/A | N/A | N/A |
| 3 | CSV / Élő migrálás | No | 20% | 20% |
| 4-6 | N/A | N/A | N/A | N/A |
| 7 | Fürt szívverése | No | 1% | 2% |
Szálcsatornás gazdagépbusz-adapterek (HBA-k)
Minden kiszolgálóhoz kétportos fibre channel host bus adapterek (HBA-k) csatlakoznak a tárolóhálóhoz. Ezek az adapterek nem igényelnek Ethernet-hálózati kapcsolatot.
- A szálcsatornás HBA A port az A szálcsatornás tárolókapcsolóhoz csatlakozik.
- A Fibre Channel HBA B portja a B Fibre Channel tárolókapcsolóhoz csatlakozik.
Az alábbi ábra a gazdagépek hálózatkezelésének, biztonsági mentési hálózatának és Fiber Channel adaptereinek beállításának logikai ábrázolását mutatja be ebben a sémában.
Számítási feladatok elhelyezési szempontjai
Többállványos Clos-hálókban a számítási feladatok fizikai helye hatással van a forgalmi mintákra és a sávszélességre vonatkozó követelményekre. Bár a levél-gerinc topológia egyenlő költségű útvonalakat biztosít a két állvány között, a számítási feladatok elhelyezése egyenetlen forgalomeloszlást hozhat létre, amely hatással van a teljesítményre.
Főbb szempontok:
- Nagy kelet-nyugati forgalmú számítási feladatok – A számítási feladatok ugyanazon az állványon vagy a szomszédos állványokon való együttes elhelyezése csökkenti a gerinc sávszélesség-felhasználását.
- A nagy tárolási kapacitású számítási feladatok telíthetik a levél-gerinc felmenőket, ha sok állványon oszlanak el.
- A nagy teljesítménysűrűségű állványok hő- vagy energiaeloszlási okokból kényszeríthetik a terhelés szétterjedését az állványokon, ami növeli az állványok közötti forgalmat.
- Biztonsági mentési forgalom – A biztonsági mentési feladatok futtatásakor a virtuális gépek a dedikált biztonsági mentési számítási szándékon keresztül küldik el a forgalmat. A biztonsági mentési ablakok ütemezése és a nagy erőforrásigényű virtuális gépek közös elhelyezése csökkentheti az állványok közötti forgalmat a gerinchivatkozásokon.
Note
Az Azure Local jelenleg nem biztosít szigorú számítási feladatok elhelyezés vezérlésére szolgáló lehetőségeket (állvány-affinitás). A rendszergazdáknak tisztában kell lenniük azzal, hogy a számítási feladatok egyenetlen eloszlása szükségessé teheti a gerinc-levél sávszélesség arányának módosítását vagy a gerinckapacitás hozzáadását.