A platformmetrikák az Azure-erőforrások különböző aspektusainak teljesítményét mérik. Platformtelemetria adatgyűjtési szabályok (DCRs) lehetővé teszik a platformmetrikák gyűjtését és exportálását a támogatott Azure erőforrásokból. Ez a cikk bemutatja, hogyan hozhat létre DCR-t a metrikák exportálásához.
Megjegyzés:
Bár a DCR-eket és a diagnosztikai beállításokat egyszerre használhatja, le kell tiltania a metrikák diagnosztikai beállításait, ha DCR-eket használ az ismétlődő adatgyűjtés elkerülése érdekében.
Összehasonlítás a diagnosztikai beállításokkal
A funkció előtt csak diagnosztikai beállítások használatával exportálhat platformmetrikákat. A tartományvezérlőket még nem támogató erőforrástípusokhoz továbbra is szükség van diagnosztikai beállításokra.
A platform telemetriai DCR-ei számos előnnyel járnak a diagnosztikai beállításokkal szemben:
- A DCR-konfiguráció lehetővé teszi a metrikák dimenziókkal való exportálását.
- A DCR-konfiguráció lehetővé teszi a metrikanév alapján történő szűrést, így csak a szükséges metrikákat exportálhatja.
- A DCR-ek rugalmasabbak és méretezhetők, mint a diagnosztikai beállítások. Egyetlen DCR használata több erőforrással, míg minden erőforráshoz külön diagnosztikai beállítás szükséges.
- A DCR-ek végpontok közötti késése három percen belül van, míg a diagnosztikai beállítások exportálási késése 6–10 perc.
Exportálási célállomások
A metrikák a következő célhelyekre exportálhatók.
| Cél típusa |
Részletek |
| Log Analytics-munkaterületek |
A Log Analytics-munkaterületekre való exportálás több régióra is kiterjedhet. A Log Analytics-munkaterületnek és a DCR-nek ugyanabban a régióban kell lennie, de a figyelt erőforrások bármelyik régióban lehetnek. A log analytics-munkaterületre küldött metrikákat a rendszer a AzureMetricsV2 táblában tárolja. |
| Azure Storage-fiókok |
A tárfióknak, a DCR-nek és a figyelt erőforrásoknak ugyanabban a régióban kell lenniük. |
| Event Hubs |
Az Event Hubsnak, a DCR-nek és a figyelt erőforrásoknak ugyanabban a régióban kell lenniük. |
Megjegyzés:
A metrikák exportálásának késése körülbelül 3 perc. A kezdeti beállítás után akár 15 percet is hagyhat arra, hogy a metrikák megjelenjenek a célhelyen.
Korlátozások
A metrikák exportálásának DCR-jeire a következő korlátozások vonatkoznak:
- DCR-enként csak egy céltípus adható meg. Ha több célhelyre szeretne küldeni, hozzon létre több DCR-t.
- Egyetlen Azure-erőforráshoz legfeljebb 5 DCR társítható.
- A metrikák DCR-vel való exportálása nem támogatja az óránkénti szemcsés metrikák exportálását.
Támogatott erőforrások és régiók
A támogatott erőforrások és a támogatott régiók aktuális listájáért lásd: Metrikák exportált támogatott erőforrások és régiók.
Adatgyűjtési szabály (DCR) létrehozása metrikák exportálásához
Adatgyűjtési szabály (DCR) létrehozása metrikák exportálásához a Azure portál, Azure CLI, Azure PowerShell, REST API, Bicep vagy ARM-sablon használatával. A parancssori példák az aktuálisan kiválasztott előfizetést használják.
Fontos
A platform telemetriai adatainak Storage-fiókokba vagy Event Hubsba való küldéséhez az erőforrásnak, az adatgyűjtési szabálynak és a céltárfióknak vagy az Event Hubsnak mind ugyanabban a régióban kell lennie.
Adatgyűjtési szabály létrehozása az Azure Portal használatával
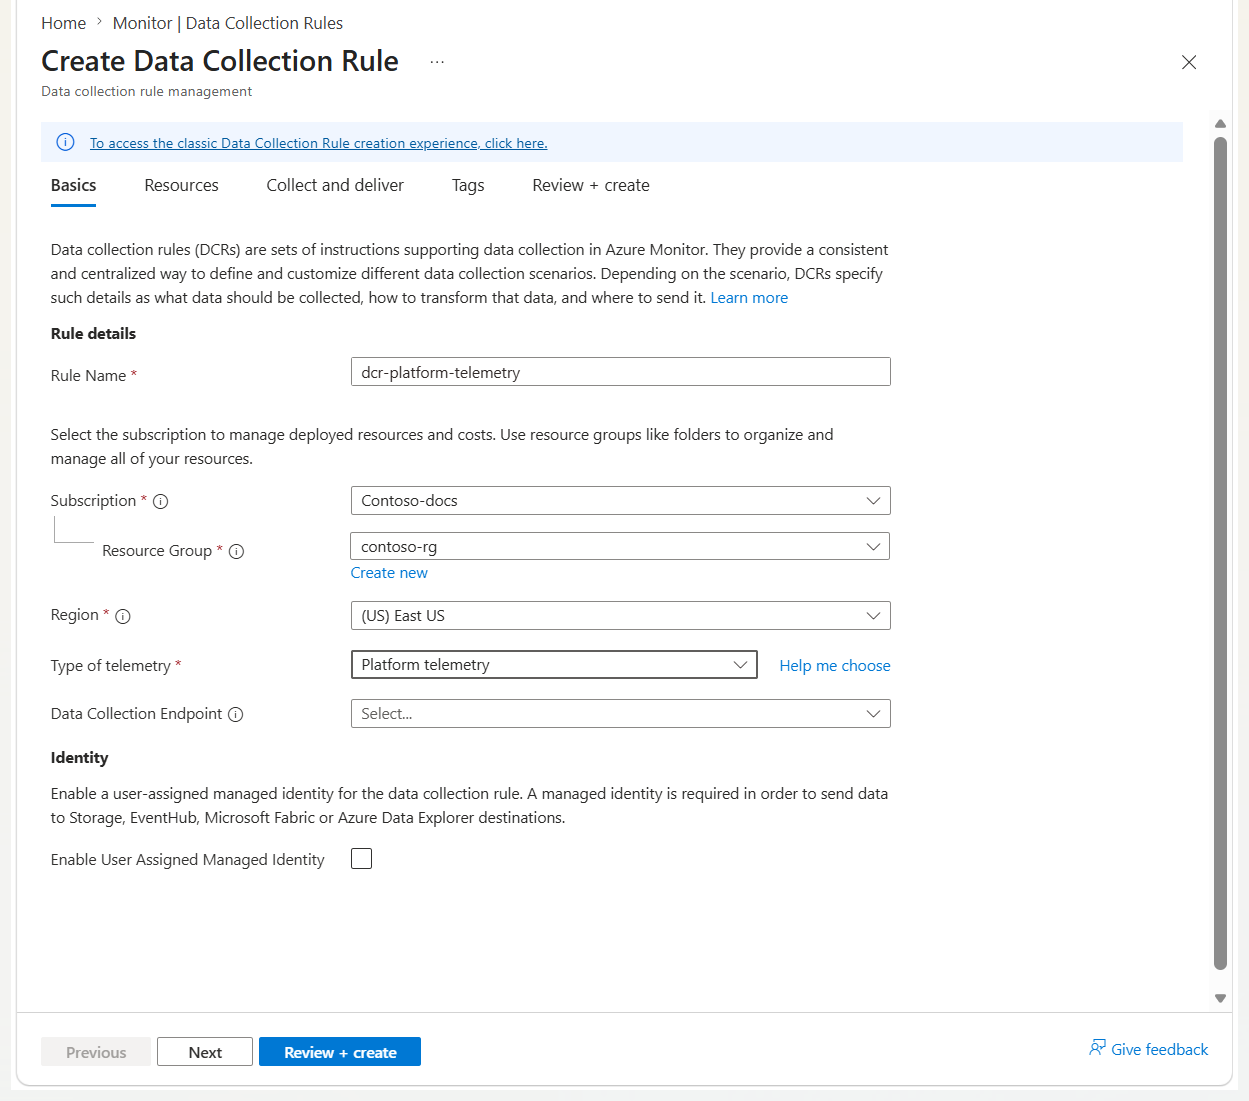
Az Azure Portal Monitor menüjében válassza az Adatgyűjtési szabályok , majd a Létrehozás lehetőséget.
Az Adatgyűjtési szabály létrehozása lapon adjon meg egy szabálynevet, válassza ki a DCR előfizetését, erőforráscsoportját és régióját .
Válassza a PlatformTelemetrialehetőséget a telemetriai típushoz , és engedélyezze a felügyelt identitást , ha metrikákat szeretne küldeni egy tárfiókba vagy eseményközpontba.
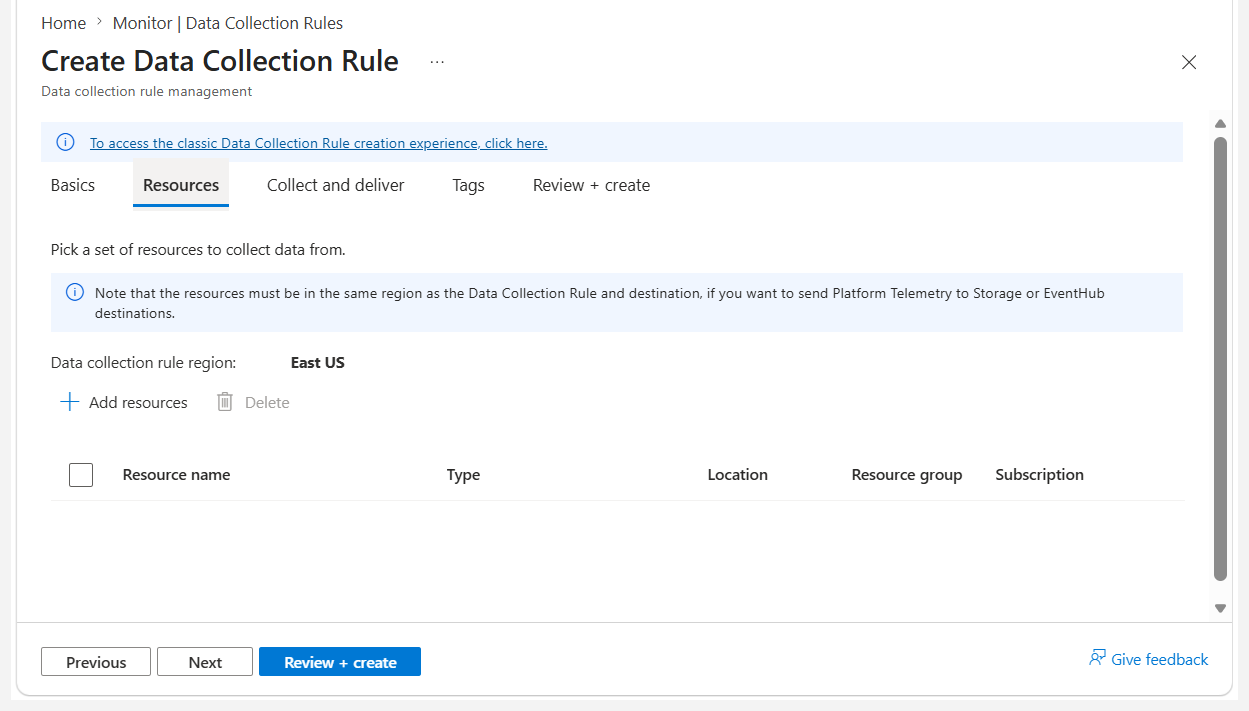
Az Erőforrások lapon válassza az Erőforrások hozzáadása lehetőséget a metrikák gyűjtéséhez használni kívánt erőforrások hozzáadásához.
A Tovább gombra kattintva lépjen a Gyűjtés és kézbesítés lapra.
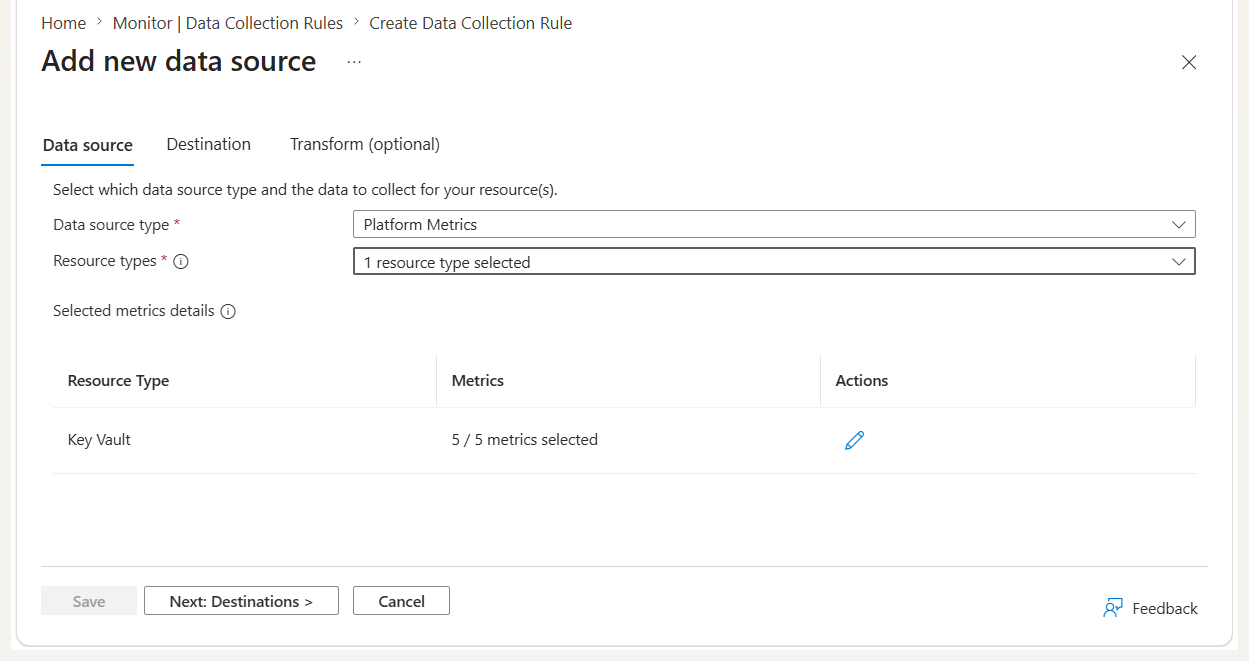
Válassza az Új adatforrás hozzáadása lehetőséget.
A rendszer automatikusan kiválasztja az előző lépésben megadott erőforrás erőforrástípusát. Adjon hozzá további erőforrástípusokat, ha ezt a szabályt szeretné használni, hogy a jövőben több erőforrástípusból gyűjtsön metrikákat. Válassza ki az erőforrástípus műveleteit , ha el szeretné távolítani a hozzá gyűjtött metrikák egy részét. Alapértelmezés szerint a rendszer összegyűjti az erőforráshoz elérhető összes metrikát.
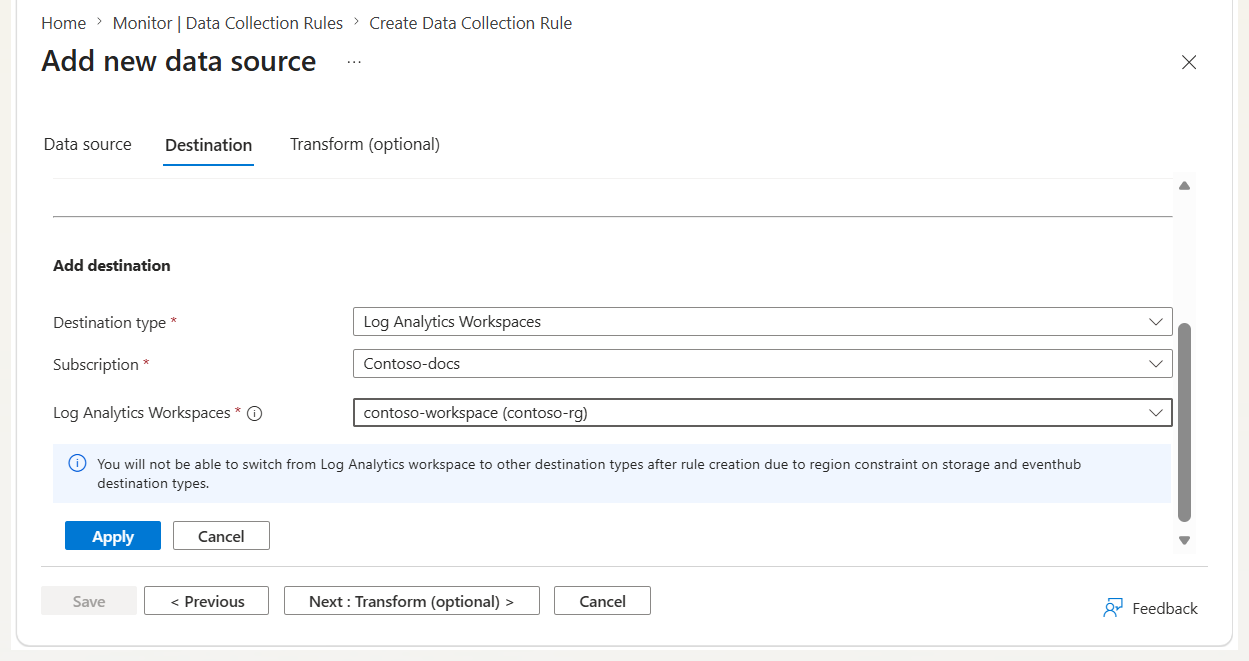
A Következő célhelyek lehetőséget választva lépjen a Célhelyek lapra.
Válassza a Cél hozzáadása lehetőséget, majd a hozzáadni kívánt céltípust . A szükséges mezők a kiválasztott céltípustól függően változnak.
Megjegyzés:
Ha metrikákat szeretne küldeni egy tárfiókba vagy eseményközpontba, a metrikákat, a DCR-t és a tárfiókot vagy eseményközpontot létrehozó erőforrásnak ugyanabban a régióban kell lennie. Metrikák Log Analytics-munkaterületre való küldéséhez a DCR-nek ugyanabban a régióban kell lennie, mint a Log Analytics-munkaterület. A metrikákat létrehozó erőforrás bármely régióban lehet.
Válassza a Mentés , majd a Véleményezés és létrehozás lehetőséget.
Az alábbi Azure CLI példa a az monitor data-collection rule create parancsot használja.
Adatgyűjtési szabály létrehozása az Azure CLI használatával
Hozzon létre egy JSON-fájlt, amely tartalmazza a gyűjteményszabály specifikációját. További információ: Adatgyűjtési szabály (DCR) struktúra a metrikák exportálásához. A JSON-mintafájlokról a JSON-objektumok exportálása mintametrikák című témakörben olvashat.
Fontos
A szabályfájl formátuma megegyezik a PowerShellhez és a REST API-hoz használt formátummal, de a fájl nem tartalmazhat identity, a vagy location.kind Ezek a paraméterek a az monitor data-collection rule create parancsban vannak megadva.
# Set variables
resourceGroupName="<ResourceGroupName>"
dataCollectionRuleName="<DataCollectionRuleName>"
azureRegion="<AzureRegion>"
ruleFilePath="<RuleFilePath>"

# Create the data collection rule
az monitor data-collection rule create --name "$dataCollectionRuleName" \
  --resource-group "$resourceGroupName" \
  --location "$azureRegion" \
  --kind PlatformTelemetry \
  --identity "{type:'SystemAssigned'}" \
  --rule-file "$ruleFilePath"
Megjegyzés:
Azure CLI parancsok az aktuális PARANCSSOR-környezet Azure Resource Manager végpontját használják, ezért management.azure.com nem kell megadni a parancs szintaxisában.
Tárfiók- és Event Hubs-célhelyekhez engedélyezze a DCR-hez a felügyelt identitást a(z) --identity "{type:'SystemAssigned'}" használatával. A Log Analytics-munkaterületekhez nincs szükség identitásra.
A DCR id elemének használatával társítást hozhat létre, a principalId segítségével pedig szerepkört rendelhet hozzá. Az alábbi kimeneti részlet ezeket a tulajdonságokat mutatja be.
Output:
{
  "id": "/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myResourceGroup/providers/Microsoft.Insights/dataCollectionRules/myDataCollectionRule",
  "identity": {
    "principalId": "eeeeeeee-ffff-aaaa-5555-666666666666",
    "tenantId": "aaaabbbb-0000-cccc-1111-dddd2222eeee",
    "type": "systemAssigned"
  }
}
Írási engedélyek megadása a felügyelt identitáshoz
A DCR által használt felügyelt identitásnak írási engedélyekkel kell rendelkeznie a célhelyhez, ha a cél egy tárfiók vagy eseményközpont. A szabály felügyelt identitására vonatkozó engedélyek megadásához rendelje hozzá a megfelelő szerepkört az entitáshoz.
Az alábbi táblázat az egyes céltípusokhoz szükséges szerepköröket mutatja be:
| Cél típusa |
That is not necessary since there are no changes to apply. |
| Log Analytics-munkaterület |
nem kötelező |
| Azure Storage-fiók |
Storage Blob Data Contributor |
| Event Hubs |
Azure Event Hubs Data Sender |
A szerepkörök hozzárendelésével kapcsolatos további információkért lásd: Azure-szerepkörök hozzárendelése felügyelt identitáshoz.
Rendelje hozzá a megfelelő szerepkört a DCR felügyelt identitásához. Az alábbi példa hozzárendeli a Storage Blob Data Contributor szerepkört egy tárfiók DCR-jének felügyelt identitásához.
Az alábbi Azure CLI példa a az role assignment create parancsot használja.
# Set variables
resourceGroupName="<ResourceGroupName>"
storageAccountName="<StorageAccountName>"
principalId="<PrincipalId>"
roleDefinitionName="Storage Blob Data Contributor"

# Get the subscription ID from the current Azure CLI context
subscriptionId=$(az account show --query id --output tsv)

# Build destination storage account resource ID
storagePath="/subscriptions/$subscriptionId/resourceGroups/$resourceGroupName"
storageProvider="Microsoft.Storage/storageAccounts/$storageAccountName"
storageAccountResourceId="$storagePath/providers/$storageProvider"

# Grant write access to the storage account
az role assignment create --assignee "$principalId" \
  --role "$roleDefinitionName" \
  --scope "$storageAccountResourceId"
Adatgyűjtési szabály társítása
Az adatgyűjtési szabály létrehozása után hozzon létre egy adatgyűjtési szabálytársítást (DCRA) a szabály és a figyelendő erőforrás társításához.
Az alábbi Azure CLI példa a az monitor data-collection rule association create parancsot használja. A DCR-t egy kulcstárhoz társítja.
# Set variables
resourceGroupName="<ResourceGroupName>"
associationName="<AssociationName>"
dataCollectionRuleName="<DataCollectionRuleName>"
keyVaultName="<KeyVaultName>"

# Get the subscription ID from the current Azure CLI context
subscriptionId=$(az account show --query id --output tsv)

# Build data collection rule resource ID
rulePath="/subscriptions/$subscriptionId/resourceGroups/$resourceGroupName"
ruleProvider="Microsoft.Insights/dataCollectionRules/$dataCollectionRuleName"
dataCollectionRuleId="$rulePath/providers/$ruleProvider"

# Build Key Vault resource ID
keyVaultPath="/subscriptions/$subscriptionId/resourceGroups/$resourceGroupName"
keyVaultProvider="Microsoft.KeyVault/vaults/$keyVaultName"
keyVaultResourceId="$keyVaultPath/providers/$keyVaultProvider"

# Create the data collection rule association
az monitor data-collection rule association create --name "$associationName" \
  --rule-id "$dataCollectionRuleId" \
  --resource "$keyVaultResourceId"
Az alábbi Azure PowerShell példa a New-AzDataCollectionRule parancsmagot használja.
Adatgyűjtési szabály létrehozása Azure PowerShell használatával
Hozzon létre egy JSON-fájlt, amely tartalmazza a gyűjteményszabály specifikációját. További információ: Adatgyűjtési szabály (DCR) struktúra a metrikák exportálásához. A JSON-mintafájlokról a JSON-objektumok exportálása mintametrikák című témakörben olvashat.
# Set variables
$resourceGroupName = "<ResourceGroupName>"
$dataCollectionRuleName = "<DataCollectionRuleName>"
$ruleFilePath = "<RuleFilePath>"

# Define parameters for New-AzDataCollectionRule
$newAzDataCollectionRuleParams = @{
    Name              = $dataCollectionRuleName
    ResourceGroupName = $resourceGroupName
    JsonFilePath      = $ruleFilePath
}

# Create the data collection rule
New-AzDataCollectionRule @newAzDataCollectionRuleParams
Megjegyzés:
Azure PowerShell parancsmagok az aktuális Az-környezet Azure Resource Manager végpontját használják, ezért management.azure.com nem kell megadni a parancsmag szintaxisában.
A DCR Id használatával létrehozhat egy társítást, a(z) IdentityPrincipalId használatával pedig szerepkört rendelhet hozzá. Az alábbi kimeneti részlet ezeket a tulajdonságokat mutatja be.
Output:
Id                                        : /subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myResourceGroup/providers/Microsoft.Insights/dataCollectionRules/myDataCollectionRule
IdentityPrincipalId                       : eeeeeeee-ffff-aaaa-5555-666666666666
IdentityTenantId                          : aaaabbbb-0000-cccc-1111-dddd2222eeee
IdentityType                              : systemAssigned
IdentityUserAssignedIdentity              : {
                                            }
Írási engedélyek megadása a felügyelt identitáshoz
A DCR által használt felügyelt identitásnak írási engedélyekkel kell rendelkeznie a célhelyhez, ha a cél egy tárfiók vagy eseményközpont.
A szabály felügyelt identitására vonatkozó engedélyek megadásához rendelje hozzá a megfelelő szerepkört az entitáshoz.
Az alábbi táblázat az egyes céltípusokhoz szükséges szerepköröket mutatja be:
| Cél típusa |
That is not necessary since there are no changes to apply. |
| Log Analytics-munkaterület |
nem kötelező |
| Azure Storage-fiók |
Storage Blob Data Contributor |
| Event Hubs |
Azure Event Hubs Data Sender |
További információ: Azure-szerepkörök hozzárendelése felügyelt identitáshoz.
Rendelje hozzá a megfelelő szerepkört a DCR felügyelt identitásához a(z) New-AzRoleAssignment használatával. Az alábbi példa a Azure Event Hubs Data Sender DCR felügyelt identitásához rendeli hozzá a szerepkört az előfizetés szintjén.
Az alábbi Azure PowerShell példa a New-AzRoleAssignment parancsmagot használja.
# Set variables
$principalId = "<PrincipalId>"
$roleDefinitionName = "Azure Event Hubs Data Sender"

# Get the subscription ID from the current Azure PowerShell context
$subscriptionId = (Get-AzContext).Subscription.Id
$scope = "/subscriptions/$subscriptionId"

# Define parameters for New-AzRoleAssignment
$newAzRoleAssignmentParams = @{
  ObjectId           = $principalId
    RoleDefinitionName = $roleDefinitionName
    Scope              = $scope
}

# Grant write access to Event Hubs
New-AzRoleAssignment @newAzRoleAssignmentParams
Adatgyűjtési szabály társítása
Az adatgyűjtési szabály létrehozása után hozzon létre egy adatgyűjtési szabálytársítást (DCRA) a szabály és a figyelendő erőforrás társításához.
Az alábbi Azure PowerShell példa a New-AzDataCollectionRuleAssociation parancsmagot használja. A DCR-t egy kulcstárolóhoz társítja.
# Set variables
$resourceGroupName = "<ResourceGroupName>"
$associationName = "<AssociationName>"
$keyVaultName = "<KeyVaultName>"
$dataCollectionRuleName = "<DataCollectionRuleName>"

# Get the subscription ID from the current Azure PowerShell context
$subscriptionId = (Get-AzContext).Subscription.Id

# Build data collection rule resource ID
$rulePath = "/subscriptions/$subscriptionId/resourceGroups/$resourceGroupName"
$ruleProvider = "Microsoft.Insights/dataCollectionRules/$dataCollectionRuleName"
$dataCollectionRuleId = "$rulePath/providers/$ruleProvider"

# Build Key Vault resource ID
$keyVaultPath = "/subscriptions/$subscriptionId/resourceGroups/$resourceGroupName"
$keyVaultProvider = "Microsoft.KeyVault/vaults/$keyVaultName"
$keyVaultResourceId = "$keyVaultPath/providers/$keyVaultProvider"

# Define parameters for New-AzDataCollectionRuleAssociation
$newAzDataCollectionRuleAssociationParams = @{
  AssociationName      = $associationName
  ResourceUri          = $keyVaultResourceId
    DataCollectionRuleId = $dataCollectionRuleId
}

# Create the data collection rule association
New-AzDataCollectionRuleAssociation @newAzDataCollectionRuleAssociationParams
Az alábbi REST-példa a Data Collection Rules - Create REST API-műveletet használja.
A metrikák adatgyűjtési szabályának létrehozásához a következő lépések szükségesek:
- Hozza létre az adatgyűjtési szabályt.
- Adjon engedélyeket a szabály felügyelt identitásához a célhelyre való íráshoz.
- Adatgyűjtési szabály társítása.
Az adatgyűjtési szabály létrehozása
Ha A REST API használatával szeretne DCR-t létrehozni, hitelesített kérést kell végrehajtania egy tulajdonosi jogkivonat használatával. Az Azure Monitorral való hitelesítésről további információt az Azure Monitor-kérelmek hitelesítése című témakörben talál.
Küldje el a DCR JSON-objektumot kérelemtörzsként a következő végpontra.
PUT https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Insights/dataCollectionRules/{dataCollectionRuleName}?api-version={apiVersion}
Authorization: Bearer {accessToken}
Content-Type: application/json
A hasznos teher egy JSON-objektum, amely egy gyűjteményszabályt definiál. A hasznos adatok a kérelem törzsében lesznek elküldve. A JSON-struktúrával kapcsolatos további információkért lásd a metrikák exportálásának adatgyűjtési szabályának (DCR) szerkezetét. A DCR JSON-objektumok mintáit a JSON-objektumok exportálását szolgáló mintametrikák című témakörben talál.
Írási engedélyek megadása a felügyelt identitáshoz
A DCR által használt felügyelt identitásnak írási engedélyekkel kell rendelkeznie a célhelyhez, ha a cél egy tárfiók vagy eseményközpont. A szabály felügyelt identitására vonatkozó engedélyek megadásához rendelje hozzá a megfelelő szerepkört az entitáshoz.
Az alábbi táblázat az egyes céltípusokhoz szükséges szerepköröket mutatja be:
| Cél típusa |
That is not necessary since there are no changes to apply. |
| Log Analytics-munkaterület |
nem kötelező |
| Azure Storage-fiók |
Storage Blob Data Contributor |
| Event Hubs |
Azure Event Hubs Data Sender |
További információ: Azure-szerepkörök hozzárendelése felügyelt identitáshoz.
Ha rest használatával szeretne szerepkört hozzárendelni egy felügyelt identitáshoz, olvassa el a Szerepkör-hozzárendelések – Létrehozás című témakört.
Adatgyűjtési szabály társítása
Az adatgyűjtési szabály létrehozása után hozzon létre egy adatgyűjtési szabálytársítást (DCRA) a szabály és a figyelendő erőforrás társításához.
Az alábbi REST-példa a Data Collection Rule Associations - Create REST API-műveletet használja. A DCR-t egy virtuális géphez társítja.
PUT https://management.azure.com/subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Compute/virtualMachines/{virtualMachineName}/providers/Microsoft.Insights/dataCollectionRuleAssociations/{associationName}?api-version={apiVersion}
Authorization: Bearer {accessToken}
Content-Type: application/json

{
  "properties": {
    "description": "<AssociationDescription>",
    "dataCollectionRuleId": "/subscriptions/<SubscriptionId>/resourceGroups/<ResourceGroupName>/providers/Microsoft.Insights/dataCollectionRules/<DataCollectionRuleName>"
  }
}
Az alábbi Bicep példa az erőforrástípust Microsoft.Insights/dataCollectionRules használja.
Adatgyűjtési szabály létrehozása Bicep-sablonokkal
Mentse a sablont a következőként metrics-export.bicep: . Metrikákat küld egy meglévő Log Analytics munkaterületre. Az előfizetés, az erőforráscsoport és a munkaterület neve azonosítja a munkaterületet. A(z) Metrics-Group-All esetén a(z) metricName használatával gyűjtheti be az erőforrástípus összes metrikáját, vagy használhat egy adott metrikanevet.
Szabály létrehozása a kijelölt metrikák munkaterületre való exportálásához
param subscriptionId string = '<SubscriptionId>'
param resourceGroupName string = '<ResourceGroupName>'
param dataCollectionRuleName string = '<DataCollectionRuleName>'
param azureRegion string = '<AzureRegion>'
param workspaceName string = '<WorkspaceName>'
param resourceType string = '<ResourceType>'
param metricName string = '<MetricName>'
param dataSourceName string = '<DataSourceName>'
param destinationName string = '<DestinationName>'

var workspaceResourceId = resourceId(
  subscriptionId,
  resourceGroupName,
  'Microsoft.OperationalInsights/workspaces',
  workspaceName
)
var metricStream = '${resourceType}:${metricName}'

resource dataCollectionRule 'Microsoft.Insights/dataCollectionRules@<ApiVersion>' = {
  name: dataCollectionRuleName
  location: azureRegion
  kind: 'PlatformTelemetry'
  identity: {
    type: 'SystemAssigned'
  }
  properties: {
    dataSources: {
      platformTelemetry: [
        {
          streams: [
            metricStream
          ]
          name: dataSourceName
        }
      ]
    }
    destinations: {
      logAnalytics: [
        {
          workspaceResourceId: workspaceResourceId
          name: destinationName
        }
      ]
    }
    dataFlows: [
      {
        streams: [
          metricStream
        ]
        destinations: [
          destinationName
        ]
      }
    ]
  }
}
Paraméterfájl
Mentse a következő paramétereket metrics-export.bicep a(z) metrics-export.bicepparam melletti elemként.
using './metrics-export.bicep'

param subscriptionId = '<SubscriptionId>'
param resourceGroupName = '<ResourceGroupName>'
param dataCollectionRuleName = '<DataCollectionRuleName>'
param azureRegion = '<AzureRegion>'
param workspaceName = '<WorkspaceName>'
param resourceType = '<ResourceType>'
param metricName = '<MetricName>'
param dataSourceName = '<DataSourceName>'
param destinationName = '<DestinationName>'
Minta DCR-sablon
Ez a sablon exportálja az összes metrikát a virtuális gépekről, a virtuálisgép-méretezési csoportokból, a Redis-gyorsítótárakból és a kulcstartókból egy Log Analytics munkaterületre.
Szabály létrehozása az összes metrikának négy erőforrástípusból való exportálásához
param subscriptionId string = '<SubscriptionId>'
param resourceGroupName string = '<ResourceGroupName>'
param dataCollectionRuleName string = '<DataCollectionRuleName>'
param azureRegion string = '<AzureRegion>'
param workspaceName string = '<WorkspaceName>'
param dataSourceName string = '<DataSourceName>'
param destinationName string = '<DestinationName>'

var workspaceResourceId = resourceId(
  subscriptionId,
  resourceGroupName,
  'Microsoft.OperationalInsights/workspaces',
  workspaceName
)
var metricStreams = [
  'Microsoft.Compute/virtualMachines:Metrics-Group-All'
  'Microsoft.Compute/virtualMachineScaleSets:Metrics-Group-All'
  'Microsoft.Cache/redis:Metrics-Group-All'
  'Microsoft.KeyVault/vaults:Metrics-Group-All'
]

resource dataCollectionRule 'Microsoft.Insights/dataCollectionRules@<ApiVersion>' = {
  name: dataCollectionRuleName
  location: azureRegion
  kind: 'PlatformTelemetry'
  identity: {
    type: 'SystemAssigned'
  }
  properties: {
    dataSources: {
      platformTelemetry: [
        {
          streams: metricStreams
          name: dataSourceName
        }
      ]
    }
    destinations: {
      logAnalytics: [
        {
          workspaceResourceId: workspaceResourceId
          name: destinationName
        }
      ]
    }
    dataFlows: [
      {
        streams: metricStreams
        destinations: [
          destinationName
        ]
      }
    ]
  }
}
Az alábbi ARM-sablon az erőforrástípust Microsoft.Insights/dataCollectionRules használja.
Adatgyűjtési szabály létrehozása ARM-sablonokkal
Mentse a sablont a következőként metrics-export.json: . Metrikákat küld egy meglévő Log Analytics munkaterületre. Az előfizetés, az erőforráscsoport és a munkaterület neve azonosítja a munkaterületet. A(z) Metrics-Group-All esetében a(z) metricName használatával gyűjtheti össze az erőforrástípus összes metrikáját, vagy használhat egy adott metrikanevet.
Szabály létrehozása a kijelölt metrikák munkaterületre való exportálásához
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "parameters": {
    "subscriptionId": {
      "type": "string",
      "defaultValue": "<SubscriptionId>"
    },
    "resourceGroupName": {
      "type": "string",
      "defaultValue": "<ResourceGroupName>"
    },
    "dataCollectionRuleName": {
      "type": "string",
      "defaultValue": "<DataCollectionRuleName>"
    },
    "azureRegion": {
      "type": "string",
      "defaultValue": "<AzureRegion>"
    },
    "workspaceName": {
      "type": "string",
      "defaultValue": "<WorkspaceName>"
    },
    "resourceType": {
      "type": "string",
      "defaultValue": "<ResourceType>"
    },
    "metricName": {
      "type": "string",
      "defaultValue": "<MetricName>"
    },
    "dataSourceName": {
      "type": "string",
      "defaultValue": "<DataSourceName>"
    },
    "destinationName": {
      "type": "string",
      "defaultValue": "<DestinationName>"
    }
  },
  "variables": {
    "workspaceResourceId": "[resourceId(parameters('subscriptionId'), parameters('resourceGroupName'), 'Microsoft.OperationalInsights/workspaces', parameters('workspaceName'))]",
    "metricStream": "[concat(parameters('resourceType'), ':', parameters('metricName'))]"
  },
  "resources": [
    {
      "type": "Microsoft.Insights/dataCollectionRules",
      "apiVersion": "<ApiVersion>",
      "name": "[parameters('dataCollectionRuleName')]",
      "location": "[parameters('azureRegion')]",
      "kind": "PlatformTelemetry",
      "identity": {
        "type": "SystemAssigned"
      },
      "properties": {
        "dataSources": {
          "platformTelemetry": [
            {
              "streams": [
                "[variables('metricStream')]"
              ],
              "name": "[parameters('dataSourceName')]"
            }
          ]
        },
        "destinations": {
          "logAnalytics": [
            {
              "workspaceResourceId": "[variables('workspaceResourceId')]",
              "name": "[parameters('destinationName')]"
            }
          ]
        },
        "dataFlows": [
          {
            "streams": [
              "[variables('metricStream')]"
            ],
            "destinations": [
              "[parameters('destinationName')]"
            ]
          }
        ]
      }
    }
  ]
}
Paraméterfájl
Mentse a következő paramétereket metrics-export.json néven a következőhöz: metrics-export.parameters.json.
{
  "$schema": "https://schema.management.azure.com/schemas/2015-01-01/deploymentParameters.json#",
  "contentVersion": "1.0.0.0",
  "parameters": {
    "subscriptionId": {
      "value": "<SubscriptionId>"
    },
    "resourceGroupName": {
      "value": "<ResourceGroupName>"
    },
    "dataCollectionRuleName": {
      "value": "<DataCollectionRuleName>"
    },
    "azureRegion": {
      "value": "<AzureRegion>"
    },
    "workspaceName": {
      "value": "<WorkspaceName>"
    },
    "resourceType": {
      "value": "<ResourceType>"
    },
    "metricName": {
      "value": "<MetricName>"
    },
    "dataSourceName": {
      "value": "<DataSourceName>"
    },
    "destinationName": {
      "value": "<DestinationName>"
    }
  }
}
Minta DCR-sablon
Ez a sablon exportálja az összes metrikát a virtuális gépekről, a virtuálisgép-méretezési csoportokból, a Redis-gyorsítótárakból és a kulcstartókból egy Log Analytics munkaterületre.
Szabály létrehozása az összes metrikának négy erőforrástípusból való exportálásához
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "parameters": {
    "subscriptionId": {
      "type": "string",
      "defaultValue": "<SubscriptionId>"
    },
    "resourceGroupName": {
      "type": "string",
      "defaultValue": "<ResourceGroupName>"
    },
    "dataCollectionRuleName": {
      "type": "string",
      "defaultValue": "<DataCollectionRuleName>"
    },
    "azureRegion": {
      "type": "string",
      "defaultValue": "<AzureRegion>"
    },
    "workspaceName": {
      "type": "string",
      "defaultValue": "<WorkspaceName>"
    },
    "dataSourceName": {
      "type": "string",
      "defaultValue": "<DataSourceName>"
    },
    "destinationName": {
      "type": "string",
      "defaultValue": "<DestinationName>"
    }
  },
  "variables": {
    "workspaceResourceId": "[resourceId(parameters('subscriptionId'), parameters('resourceGroupName'), 'Microsoft.OperationalInsights/workspaces', parameters('workspaceName'))]",
    "metricStreams": [
      "Microsoft.Compute/virtualMachines:Metrics-Group-All",
      "Microsoft.Compute/virtualMachineScaleSets:Metrics-Group-All",
      "Microsoft.Cache/redis:Metrics-Group-All",
      "Microsoft.KeyVault/vaults:Metrics-Group-All"
    ]
  },
  "resources": [
    {
      "type": "Microsoft.Insights/dataCollectionRules",
      "apiVersion": "<ApiVersion>",
      "name": "[parameters('dataCollectionRuleName')]",
      "location": "[parameters('azureRegion')]",
      "kind": "PlatformTelemetry",
      "identity": {
        "type": "SystemAssigned"
      },
      "properties": {
        "dataSources": {
          "platformTelemetry": [
            {
              "streams": "[variables('metricStreams')]",
              "name": "[parameters('dataSourceName')]"
            }
          ]
        },
        "destinations": {
          "logAnalytics": [
            {
              "workspaceResourceId": "[variables('workspaceResourceId')]",
              "name": "[parameters('destinationName')]"
            }
          ]
        },
        "dataFlows": [
          {
            "streams": "[variables('metricStreams')]",
            "destinations": [
              "[parameters('destinationName')]"
            ]
          }
        ]
      }
    }
  ]
}
Adatgyűjtés ellenőrzése
A DCR létrehozása után legfeljebb 30 percet hagyhat, hogy az első platformmetrikaadatok megjelenjenek a Log Analytics munkaterületen. Amint az adatok áramlani kezdenek, a platformmetrikák idősorainak Log Analytics-munkaterületre, tárfiókba vagy Event Hubsba történő továbbításának késleltetése az erőforrás típusától függően körülbelül három perc.
Exportált adatok
Az alábbi példák az egyes célhelyekre exportált adatokat mutatják be.
Log Analytics-munkaterület
A Log Analytics-munkaterületre exportált adatokat a rendszer a AzureMetricsV2 Log Analytics-munkaterület táblájában tárolja a következő formátumban:
| oszlop |
Típus |
Description |
| Average |
valódi |
Az időtartományban gyűjtött átlagérték. |
| _BilledSize |
valódi |
A rekord mérete bájtokban. |
| Számlál |
valódi |
Az időtartomány során gyűjtött minták száma. |
| Dimenzió |
dynamic |
A metrika társított dimenziója JSON formátumban. |
| _Felszámítható-e |
karakterlánc |
Meghatározza, hogy az adatok bevitelének költsége számlázható-e. Ha az _IsBillable értéke false, a bevitel nem kerül kiszámlázásra az Azure-fiókodban. |
| Legnagyobb érték |
valódi |
Az időtartományban gyűjtött maximális érték. |
| MetricCategory |
karakterlánc |
A metrikai kategória neve. |
| Metrikanév |
karakterlánc |
A metrika megjelenítendő neve. |
| MetrikusErőforrásTípus |
karakterlánc |
Az Azure-erőforrás metrikát jelentő erőforrástípusa. |
| Legkevesebb |
valódi |
A megadott időtartományban gyűjtött minimális érték. |
| _ResourceId (erőforrás azonosító) |
karakterlánc |
Egy egyedi azonosító a forrás számára, amelyhez a rekord kapcsolódik. |
| Forrásrendszer |
karakterlánc |
Az ügynök típusa, amely által az esemény rögzítésre került. Windows-ügynök esetében például a OpsManager a közvetlen csatlakozást vagy az Operations Managert jelenti, Linux az összes Linux-ügynökre vonatkozik, vagy Azure az Azure Diagnostics-ra. |
| _SubscriptionId (előfizetési azonosító) |
karakterlánc |
Annak az előfizetésnek az egyedi azonosítója, amelyhez a rekord társítva van |
| BérlőAzonosító (TenantId) |
karakterlánc |
A Log Analytics-munkaterület azonosítója |
| GenerálásiIdőpont |
datetime |
Időbélyeg (UTC) a rekord létrehozásakor. |
| TimeGrain |
karakterlánc |
A metrika időbeli felbontása. |
| Total |
valódi |
Az időtartomány összes értékének összege. |
| Típus |
karakterlánc |
A táblázat neve |
| Egység neve |
karakterlánc |
A metrika egysége. |
Example:
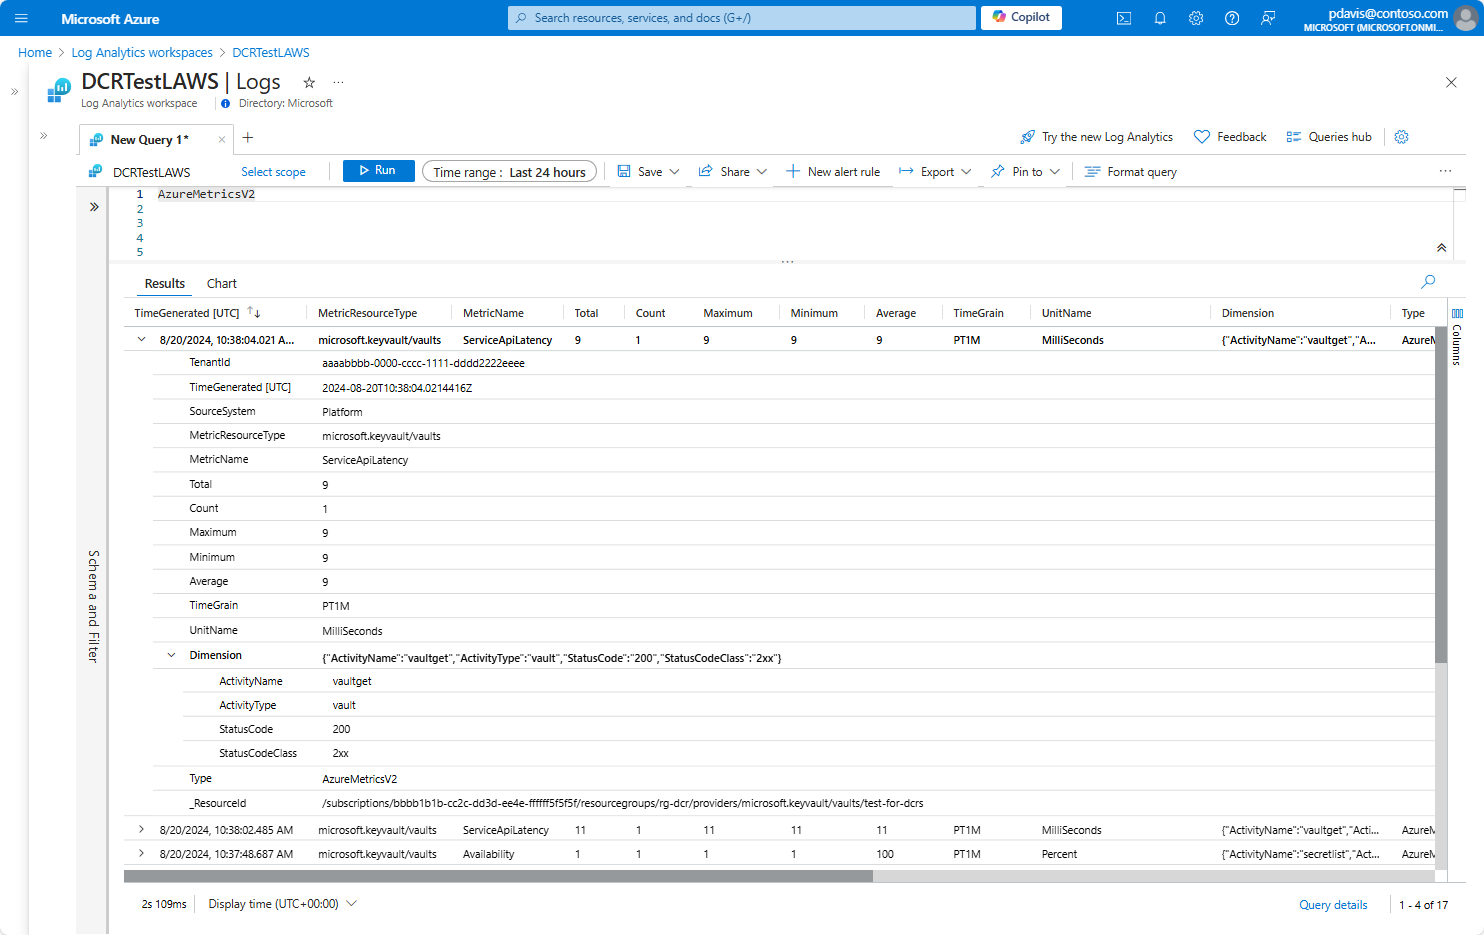
Storage fiókok
Az alábbi példa egy tárfiókba exportált adatokat mutatja be:
{
  "Average": "31.5",
  "Count": "2",
  "Maximum": "52",
  "Minimum": "11",
  "Total": "63",
  "resourceId": "/subscriptions/a0a0a0a0-bbbb-cccc-dddd-e1e1e1e1e1e1/resourcegroups/rg-dcrs/providers/microsoft.keyvault/vaults/dcr-vault",
  "time": "2024-08-20T14:13:00.0000000Z",
  "unit": "MilliSeconds",
  "metricName": "ServiceApiLatency",
  "timeGrain": "PT1M",
  "dimension": {
    "ActivityName": "vaultget",
    "ActivityType": "vault",
    "StatusCode": "200",
    "StatusCodeClass": "2xx"
  }
}
Event Hubs
Az alábbi példa egy Event Hubsba exportált metrikát mutat be.
{
  "Average": "1",
  "Count": "1",
  "Maximum": "1",
  "Minimum": "1",
  "Total": "1",
  "resourceId": "/subscriptions/a0a0a0a0-bbbb-cccc-dddd-e1e1e1e1e1e1/resourcegroups/rg-dcrs/providers/microsoft.keyvault/vaults/dcr-vault",
  "time": "2024-08-22T13:43:00.0000000Z",
  "unit": "Count",
  "metricName": "ServiceApiHit",
  "timeGrain": "PT1M",
  "dimension": {
    "ActivityName": "keycreate",
    "ActivityType": "key"
  },
  "EventProcessedUtcTime": "2024-08-22T13:49:17.1233030Z",
  "PartitionId": 0,
  "EventEnqueuedUtcTime": "2024-08-22T13:46:04.5570000Z"
}
Adatgyűjtés ellenőrzése és hibaelhárítása
A DCR telepítése után eltarthat néhány percig, amíg a módosítások érvénybe lépnek, és adatokat gyűjtenek a frissített DCR-vel. Ha nem látja az összegyűjtött adatokat, használja a DCR monitorozási funkcióit, amelyek metrikákat és naplókat tartalmaznak a hibaelhárításhoz.
A DCR-metrikákat a rendszer automatikusan összegyűjti az összes DCR-hez, és elemezheti őket a Metrics Explorerrel, például a többi Azure-erőforrás platformmetrikáival. Engedélyezze a DCR hibanaplókat a részletes hibainformációk megszerzéséhez, ha az adatfeldolgozás nem sikerül.
- Ellenőrizze a
Logs Ingestion Bytes per Min és Logs Rows Received per Min metrikákat, hogy megbizonyosodjon arról, az adatok elérik az Azure Monitort. Ha nem, ellenőrizze az adatforrást, hogy a várt módon küldi-e el az adatokat.
- Ellenőrizze
Logs Rows Dropped per Min , hogy vannak-e kihagyott sorok. Ez nem feltétlenül jelez hibát, mivel egy transzformáció elvetheti a sorokat. Ha az elvetett sorok megegyeznek Logs Rows Dropped per Min-val, akkor nem kerül be adat a munkaterületre. Vizsgálja meg, Logs Transformation Errors per Min hogy vannak-e átalakítási hibák.
- Ellenőrizze
Logs Transformation Errors per Min , hogy vannak-e hibák a bejövő adatokra alkalmazott átalakítások során. Ennek oka lehet az adatstruktúra változásai vagy maga az átalakítás.
- Ellenőrizze a
DCRLogErrors táblában az esetlegesen naplózott betöltési hibákat. Ez további részleteket nyújthat a probléma kiváltó okának azonosításához.
Következő lépések
