Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ha a figyelt alkalmazás vagy infrastruktúra tűzfal mögött található, konfigurálnia kell a hálózati hozzáférést az Azure Monitor-szolgáltatásokkal való kommunikáció engedélyezéséhez.
Az Azure Monitor szolgáltatáscímkéket használ, amelyek dinamikus módon kezelik a hálózati hozzáférést, különösen akkor, ha azure-beli hálózati biztonsági csoportokat, Azure Firewallt vagy új generációs tűzfalakat (NGFW) használ, amelyek képesek a szolgáltatáscímkék implementálására. A szolgáltatáscímkéket nem támogató hibrid vagy helyszíni erőforrások, illetve a szolgáltatáscímkéket nem támogató hálózati szegélyvezérlők esetén programozott módon kérje le az egyenértékű IP-címlistákat, vagy töltse le őket JSON-fájlként. További információ: Szolgáltatáscímkék a helyszínen.
Az összes szükséges kivétel lefedéséhez használja a szolgáltatáscímkéket ActionGroup, ApplicationInsightsAvailabilityés AzureMonitora . A szolgáltatáscímkék nem helyettesítik az ügyfél Azure-erőforrása és más szolgáltatáscímke-erőforrások közötti bérlőközi kommunikációhoz szükséges érvényesítési és hitelesítési ellenőrzéseket.
Kimenő forgalom
Az alábbi Azure Monitor-szolgáltatásszakaszok mindegyike kimenő forgalmi szabályokat (célhelyet) igényel, kivéve, ha másként van feltüntetve. A rendelkezésre állás monitorozásához és a műveleti csoport webhookjaihoz például bejövő tűzfalszabályokra (forrás) van szükség.
Megjegyzés:
Az Azure Government a legfelső szintű tartományt .us használja ahelyett, hogy .coma .
Hasonlítsa össze az Azure Nyilvános és az Azure Government-végpontokat a gyakori Azure-szolgáltatásokhoz.
Application Insights-betöltés
Meg kell nyitnia a következő kimenő portokat a tűzfalon, hogy az Application Insights SDK vagy az Application Insights-ügynök adatokat küldjön a portálra.
Megjegyzés:
Az IPv6-támogatás meghatározott végpontokra korlátozódik:
-
{region].in.applicationinsights.azure.comaz IPv4 és az IPv6 protokollt egyaránt támogatja. -
{region}.livediagnostics.monitor.azure.comjelenleg csak az IPv4-et támogatja; Az IPv6-támogatás tervezett. - A globális betöltési végpontok nem támogatják az IPv6-ot, és elavultak. További részletekért lásd a nyugdíjazási bejelentést
| Cél | Állomásnév | Típus | Kikötők |
|---|---|---|---|
| Telemetria | dc.applicationinsights.azure.comdc.applicationinsights.microsoft.comdc.services.visualstudio.com{region}.in.applicationinsights.azure.com |
Globális Globális Globális Regionális |
443 |
| Élő metrikák | live.applicationinsights.azure.comrt.applicationinsights.microsoft.comrt.services.visualstudio.com{region}.livediagnostics.monitor.azure.comPélda: {region}westus2 |
Globális Globális Globális Regionális |
443 |
Az Application Insights-ügynök konfigurálása
Az Application Insights-ügynök konfigurációja csak akkor szükséges, ha módosításokat végez.
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Konfiguráció | management.core.windows.net |
443 |
| Konfiguráció | management.azure.com |
443 |
| Konfiguráció | login.windows.net |
443 |
| Konfiguráció | login.microsoftonline.com |
443 |
| Konfiguráció | secure.aadcdn.microsoftonline-p.com |
443 |
| Konfiguráció | auth.gfx.ms |
443 |
| Konfiguráció | login.live.com |
443 |
| Telepítés |
globalcdn.nuget.org, packages.nuget.org ,api.nuget.org/v3/index.jsonnuget.org, api.nuget.orgdc.services.vsallin.net |
443 |
Rendelkezésreállási tesztek
A rendelkezésre állási tesztekhez bejövő tűzfal-hozzáférés szükséges, és a legjobban szolgáltatáscímkékkel és egyéni fejlécekkel vannak konfigurálva. További információ: Rendelkezésre állási tesztelés tűzfal mögött.
Naplók Lekérdezési API-végpontok
2025. július 1-től a Log Analytics a TLS 1.2-s vagy újabb verzióját kényszeríti ki a biztonságos kommunikációhoz. További információ: Biztonságos naplók adatok átvitele.
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Application Insights | api.applicationinsights.ioapi1.applicationinsights.ioapi2.applicationinsights.ioapi3.applicationinsights.ioapi4.applicationinsights.ioapi5.applicationinsights.ioapi.applicationinsights.azure.com*.api.applicationinsights.azure.com |
443 |
| Log Analytics | api.loganalytics.io*.api.loganalytics.ioapi.loganalytics.azure.comapi.monitor.azure.com*.api.monitor.azure.com |
443 |
| Azure Data Explorer | ade.loganalytics.ioade.applicationinsights.ioadx.monitor.azure.com*.adx.monitor.azure.com*.adx.applicationinsights.azure.comadx.applicationinsights.azure.comadx.loganalytics.azure.com*.adx.loganalytics.azure.com |
443 |
Logs Ingestion API-végpontok
2026. március 1-től a naplóbetöltés a TLS 1.2-s vagy újabb verzióját kényszeríti ki a biztonságos kommunikációhoz. További információ: Biztonságos naplók adatok átvitele.
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Naplók betöltési API-ja | *.ingest.monitor.azure.comprod.la.ingest.monitor.core.windows.NET*.prod.la.ingestion.msftcloudes.comprod.la.ingestion.msftcloudes.com*.prod.la.ingest.monitor.core.windows.NET |
443 |
Application Insights-elemzés
| Cél | Állomásnév | Kikötők |
|---|---|---|
| CDN (Content Delivery Network) | applicationanalytics.azureedge.net |
80 443 |
| Media CDN | applicationanalyticsmedia.azureedge.net |
80 443 |
Log Analytics-portál
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Portal | portal.loganalytics.io |
443 |
Application Insights Azure Portal-bővítmény
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Application Insights-bővítmény | stamp2.app.insightsportal.visualstudio.com |
80 443 |
| Application Insights-bővítmény – CDN | insightsportal-prod2-cdn.aisvc.visualstudio.cominsightsportal-prod2-asiae-cdn.aisvc.visualstudio.cominsightsportal-cdn-aimon.applicationinsights.io |
80 443 |
Application Insights SDK-k (szoftverfejlesztői készletek)
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Application Insights JS SDK CDN | az416426.vo.msecnd.netjs.monitor.azure.com |
80 443 |
Műveletcsoport webhookjai
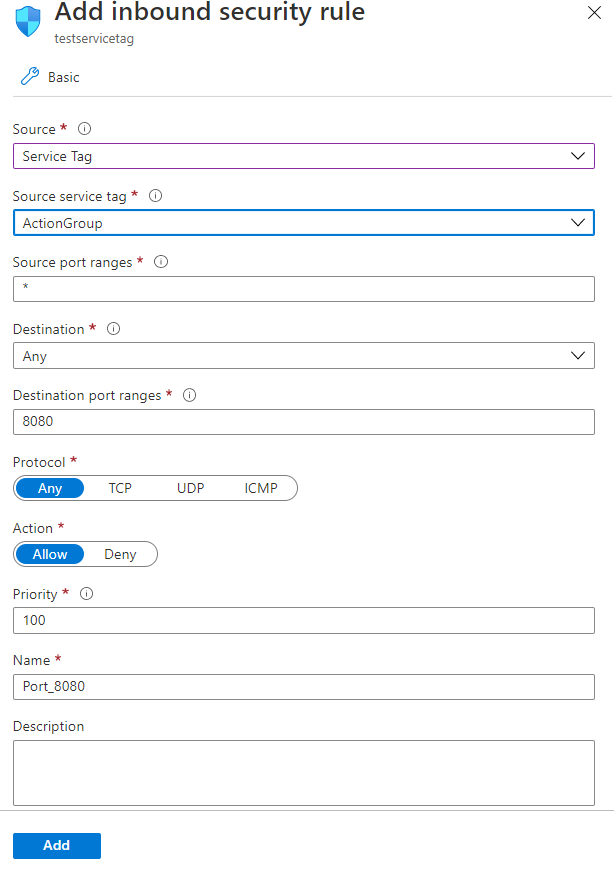
A webhookok bejövő hálózati hozzáférést igényelnek. Ne kelljen frissíteni a tűzfalat és a hálózati konfigurációkat az ActionGroup szolgáltatáscímkével. Másik lehetőségként lekérdezheti a műveletcsoportok által használt IP-címek aktuális listáját a Get-AzNetworkServiceTag PowerShell-paranccsal vagy más helyszíni szolgáltatáscímkékkel .
Íme egy példa egy bejövő biztonsági szabályra actionGroup szolgáltatáscímkével:
Application Insights Profiler
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Ügynök | agent.azureserviceprofiler.net*.agent.azureserviceprofiler.netprofiler.monitor.azure.com |
443 |
| Portal | gateway.azureserviceprofiler.netdataplane.diagnosticservices.azure.com |
443 |
| Storage | *.core.windows.net |
443 |
Snapshot Debugger
Megjegyzés:
A .NET-hez készült Application Insights Profiler és a Snapshot Debugger azonos IP-címekkel rendelkezik.
| Cél | Állomásnév | Kikötők |
|---|---|---|
| Ügynök | agent.azureserviceprofiler.net*.agent.azureserviceprofiler.netsnapshot.monitor.azure.com |
443 |
| Portal | gateway.azureserviceprofiler.netdataplane.diagnosticservices.azure.com |
443 |
| Storage | *.core.windows.net |
443 |
Azure Government végpontok
Azure Government a .us legfelső szintű tartományt használja ahelyett, hogy .coma . Az alábbi táblázat a Azure Government felhőben Azure Monitor szolgáltatások végpontjait sorolja fel.
| Endpoint | Cél | Port |
|---|---|---|
*.ods.opinsights.azure.us |
Adatok betöltése | 443 |
*.oms.opinsights.azure.us |
Azure Monitor-ügynök előkészítése | 443 |
dc.services.visualstudio.com |
Ügynöktelemetria (Application Insights, nyilvános felhő) | 443 |
global.handler.control.monitor.azure.us |
Hozzáférés-ellenőrző szolgáltatás | 443 |
<cluster-region-name>.handler.control.monitor.azure.us |
Az adott fürt adatgyűjtési szabályainak lekérése | 443 |
*.ingest.monitor.azure.us |
Tárolóelemzések – naplóbetöltési végpont | 443 |
*.metrics.ingest.monitor.azure.us |
Azure Monitor Prometheus felügyelt szolgáltatása – metrikák betöltési végpontja | 443 |
További információ: A Kubernetes-fürtök figyelésére vonatkozóglobális Azure Government és globális Azure és hálózati tűzfalkövetelmények összehasonlítása.
Gyakori kérdések
Ez a szakasz választ ad a gyakori kérdésekre.
Monitorozhatok intranetes webkiszolgálót?
Igen, de tűzfal-kivételek vagy proxyátirányítások használatával engedélyeznie kell a szolgáltatásaink felé történő forgalmat.
Tekintse meg az Azure Monitor által használt IP-címeket a szolgáltatások és IP-címek teljes listájának áttekintéséhez.
Hogyan átirányítani a forgalmat a kiszolgálóról egy átjáróra az intraneten?
A konfiguráció végpontjai felülírásával átirányíthatja a forgalmat a kiszolgálóról az intraneten lévő átjáróra. Ha a Endpoint tulajdonságok nem szerepelnek a konfigurációban, ezek az osztályok az Azure Monitor által használt IP-címeken dokumentált alapértelmezett értékeket használják.
Az átjárónak a végpont alapcímére kell irányítania a forgalmat. A konfigurációban cserélje le az alapértelmezett értékeket a következőre http://<your.gateway.address>/<relative path>: .