Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az Azure Monitor automatikusan gyűjti a gazdagép-metrikákat és tevékenységnaplókat az Azure-beli virtuális gépekről, a virtuális gép méretezési csoportokból és az Azure Arc-kompatibilis kiszolgálókról. A vendég operációs rendszer és a számítási feladatok teljes figyeléséhez általában olyan naplóadatokat is kell gyűjtenie, amelyek alapértelmezés szerint nem lesznek összegyűjtve. Ez a cikk bemutatja, hogyan hozhat létre adatgyűjtési szabályokat (DCR-eket) az Azure Portal használatával a gyakori virtuálisgép-adatforrásokhoz.
A cikk hatóköre
Ha alapvető adatgyűjtési követelményekkel rendelkezik, az ebben a cikkben szereplő útmutatónak és az egyes adatforrásokhoz kapcsolódó cikkeknek elegendőnek kell lenniük. Az Azure Portal anélkül hozhatja létre és szerkesztheti a DCR-t, hogy meg kellene ismernie a struktúráját, vagy manuálisan társítania kellene azt a virtuális géppel. A DCR létrehozása és a virtuálisgép-erőforrások hozzáadása az Azure Monitor-ügynök Azure portálon keresztül történő telepítéséhez is ajánlott. A Azure Monitor-ügynök szükség esetén automatikusan települ, és létrejön egy társítás a DCR és az egyes kiválasztott virtuális gépek között.
Ha speciális funkciókra, például átalakításokra van szüksége, vagy dcRs-eket szeretne létrehozni és hozzárendelni az Azure CLI, az Azure Policy vagy más módszerek használatával, olvassa el az adatgyűjtési szabályok (DCRs) JSON használatával történő létrehozását ismertető témakört. Az Ön által is létrehozott minta DCR-eket megtekintheti az Azure Monitor virtuális gépeinek adatgyűjtési szabály mintáiban.
Előfeltételek
- Log Analytics-munkaterület , ahol legalább közreműködői jogosultságokkal rendelkezik a konfigurált adatok gyűjtéséhez.
- DCR-objektumok munkaterületen való létrehozásához szükséges engedélyek.
- Ahhoz, hogy adatokat küldjön a bérlők között, először engedélyeznie kell az Azure Lighthouse-t.
- További előfeltételekért tekintse meg az egyes adatforrások részletes cikkét.
Fontos
Ha a Log Analytics-munkaterület hálózati biztonsági szegélyhez van társítva, olvassa el az Azure Monitor konfigurálása hálózati biztonsági szegélyrel a Log Analytics-munkaterület konfigurálásához című témakört.
Adatgyűjtési szabály (DCR) létrehozása
Figyelmeztetés
Ha egy meglévő adatgyűjtési szabályt (DCR-t) szerkeszt az Azure Portal használatával, az felülírja a DCR JSON-jának közvetlen szerkesztésével végrehajtott módosításokat, ha ezek a funkciók nem támogatottak a portálon. Ha például olyan adatforráshoz ad hozzá átalakítást egy DCR-hez, amely nem teszi lehetővé az átalakítás létrehozását a portálon, akkor az átalakítás el lesz távolítva, ha később szerkessze a DCR-t a portálon. Ebben az esetben a JSON közvetlen szerkesztésével a DCR-t továbbra is módosítania kell.
Az Azure Portal Monitorlétrehozása lehetőséget a DCR létrehozási paneljének megnyitásához.
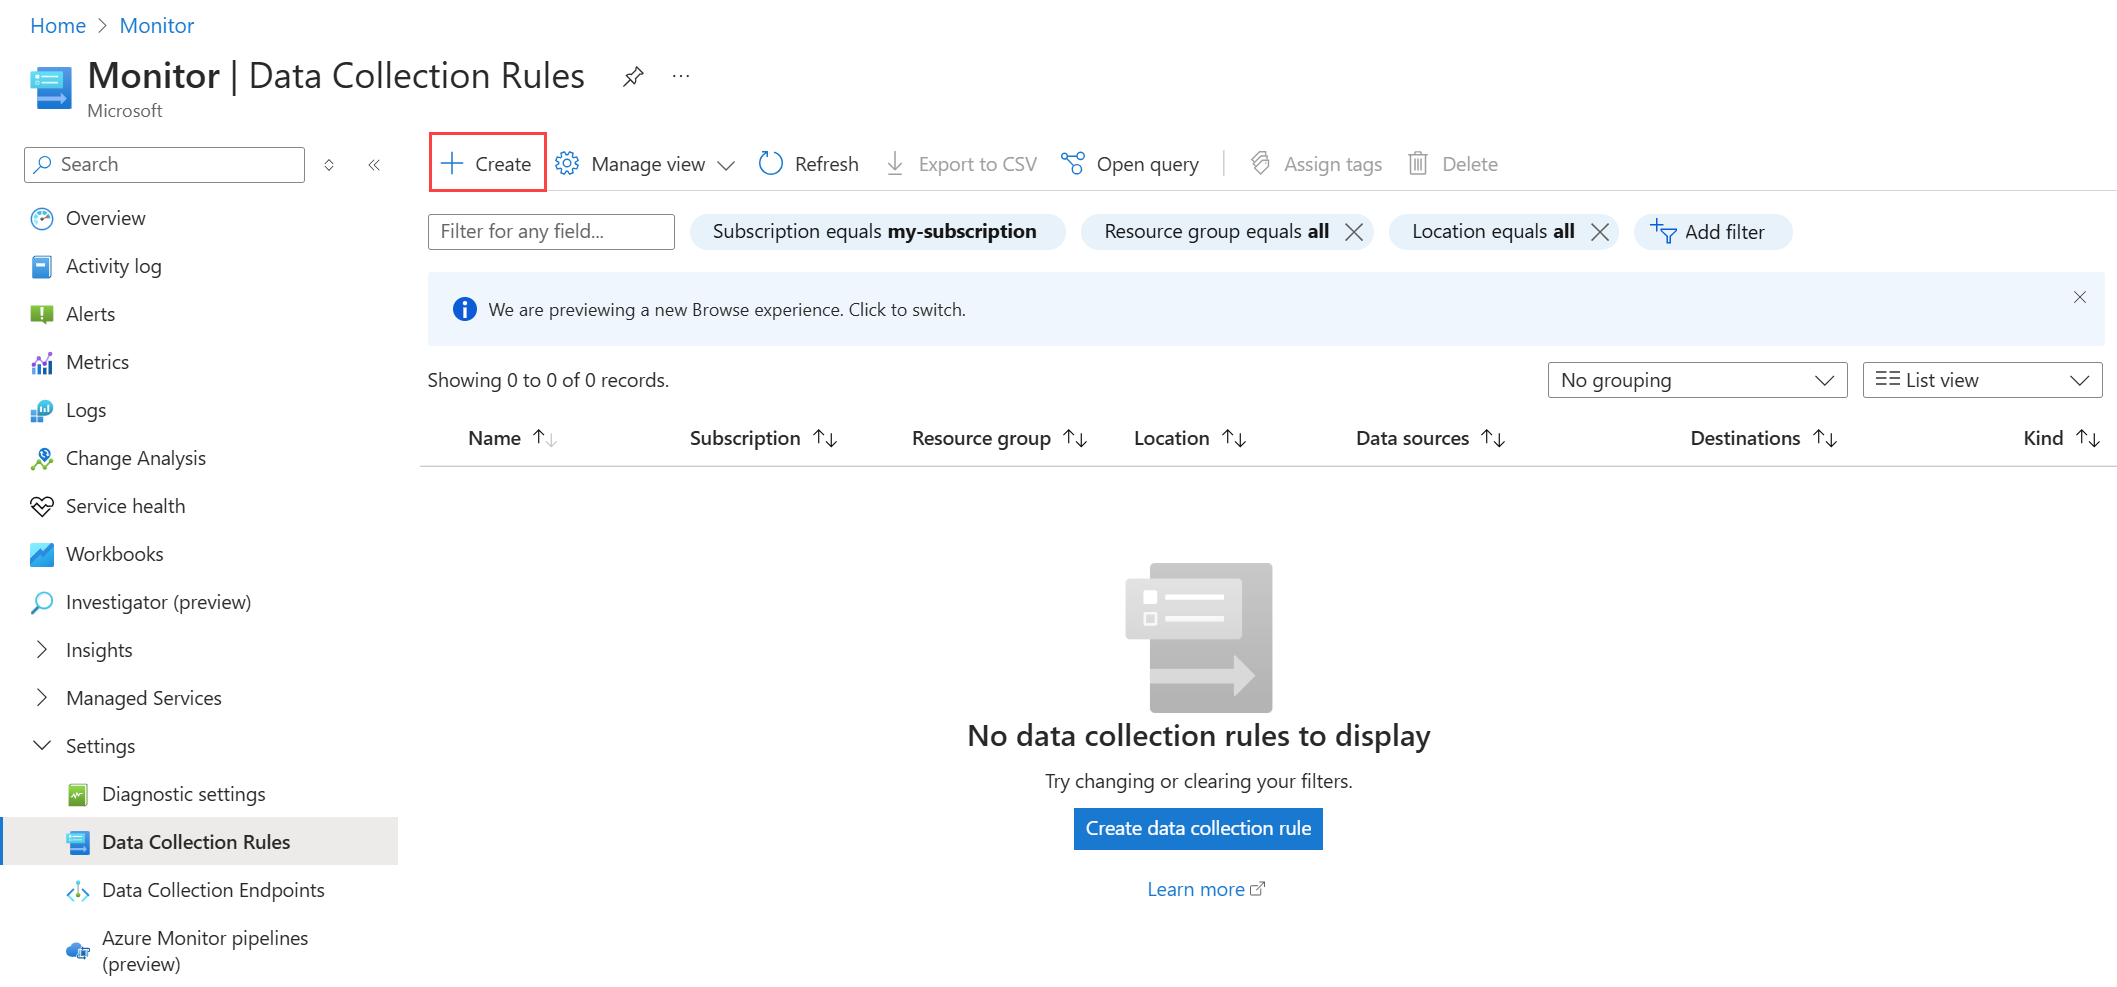
Amikor létrehoz egy DCR-t a Azure portálon, az alapértelmezett felületet használja. A panel tetején egy banner látható, amely a klasszikus létrehozási felületre mutató hivatkozást tartalmaz, ha arra van szüksége. A használni kívánt felülettel kapcsolatos útmutatásért kattintson az alábbi fülre.
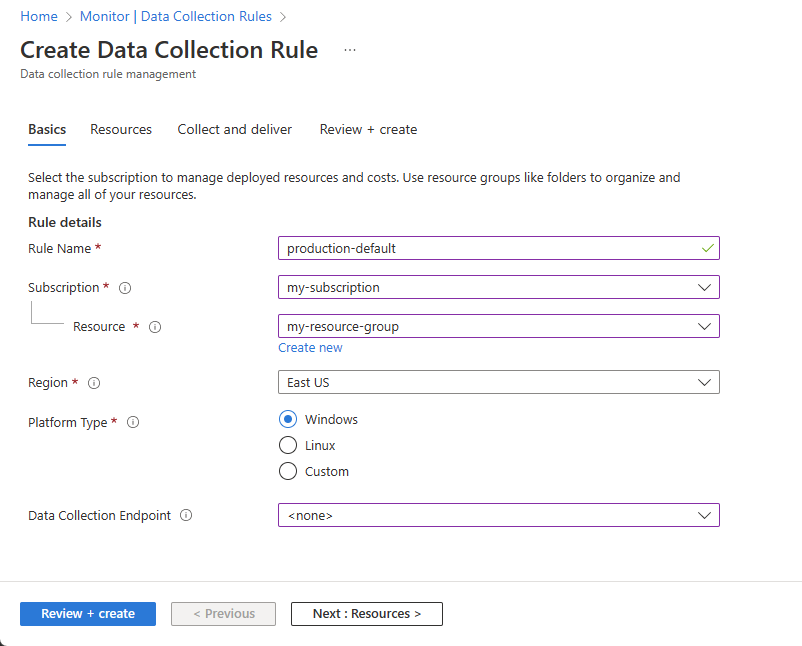
Az Alapszintű beállítások lap alapvető információkat tartalmaz a DCR-ről.
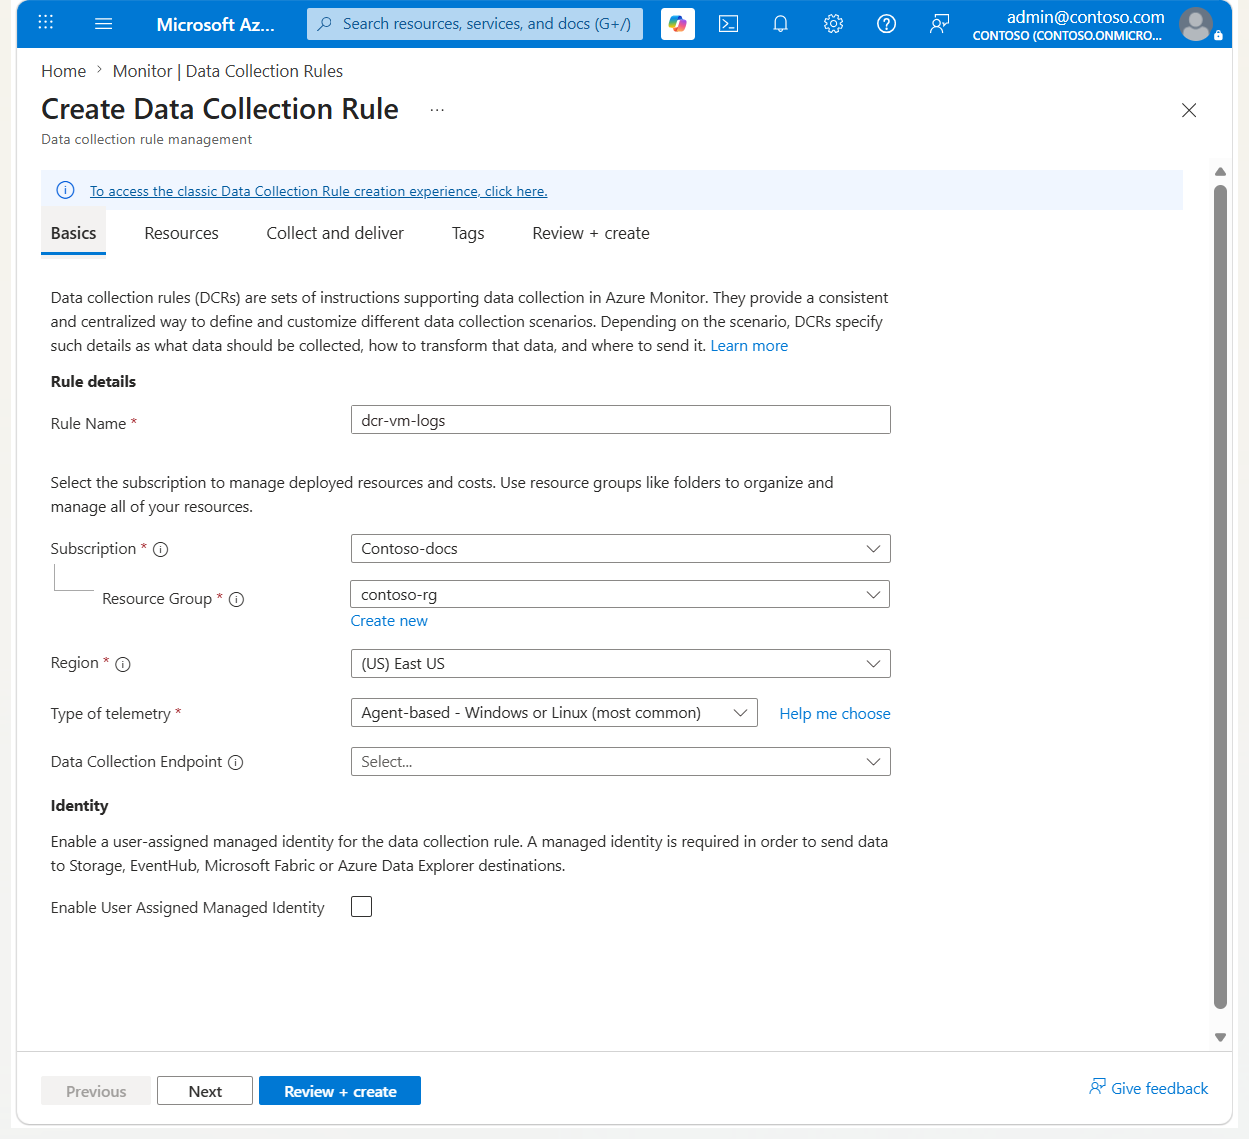
| Beállítás | Leírás |
|---|---|
| Szabály neve | A DCR neve. A névnek leírónak kell lennie, amely segít azonosítani a szabályt. |
| Előfizetés | A DCR tárolására használt előfizetés. Nem szükséges, hogy az előfizetés megegyezzen a virtuális gépek előfizetésével. |
| Erőforráscsoport | A DCR tárolására használt erőforráscsoport. Az erőforráscsoportnak nem kell a virtuális gépekkel azonos erőforráscsoportnak lennie. |
| Régió | A DCR tárolására használt Azure-régió. A régiónak meg kell egyeznie a DCR célhelyén használt Log Analytics-munkaterület vagy Azure Monitor-munkaterület régiójával. Ha különböző régiókban vannak munkaterületek, hozzon létre több DCR-t, amelyek ugyanahhoz a gépcsoporthoz társíthatók. |
| Telemetria típusa | Megadja a DCR által gyűjtött telemetriai adatok típusát. Ez a kijelölés hatással van a kijelölhető erőforrásokra és a DCR-hez létrehozható adatfolyamokra. A legördülő menüben rövid leírást kaphat az egyes lehetőségekről. A további részletek megtekintéséhez válassza a Segítsen a választásban lehetőséget, beleértve, hogy az egyes lehetőségeknél milyen típusú adatforrást és célt választhat, valamint hogy szükség van-e DCE-re vagy felügyelt entitásra.1 Platformtelemetria esetén lásd: Adatgyűjtési szabály (DCR) létrehozása a metrikák exportálásához. |
| Adatgyűjtési végpont | Megadja az adatgyűjtéshez használt adatgyűjtési végpontot (DCE ). A DCE-re csak akkor van szükség, ha olyan adatforrást használ, amelyhez szükség van rá. Válassza a Súgó a választáshoz lehetőséget a Telemetria típusa mellett a DCE-t igénylő adatforrások azonosításához. A legtöbb implementációhoz egyetlen DCE-t használhat minden Log Analytics-munkaterülethez. A DCE létrehozásának részleteiért lásd: Adatgyűjtési végpont létrehozása . |
| Felügyelt identitás engedélyezése | Megadja, hogy engedélyezi-e a felügyelt identitást a DCR-hez. Válassza a Segítsen választani lehetőséget a telemetria típusa mellett a felügyelt identitást igénylő adatforrások azonosításához. |
1 Ez a beállítás beállítja az kind attribútumot a DCR-ben. Az attribútumhoz más értékeket is beállíthat, de az értékek nem választhatók ki a portálon.
Erőforrások hozzáadása
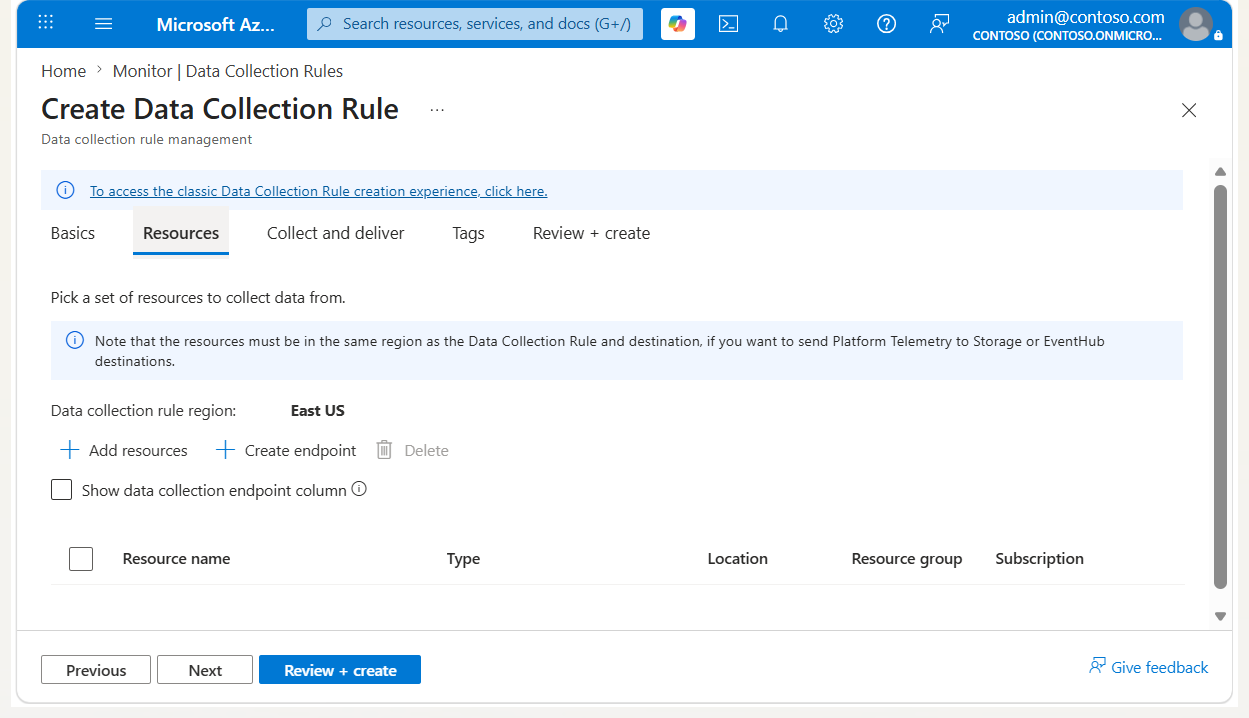
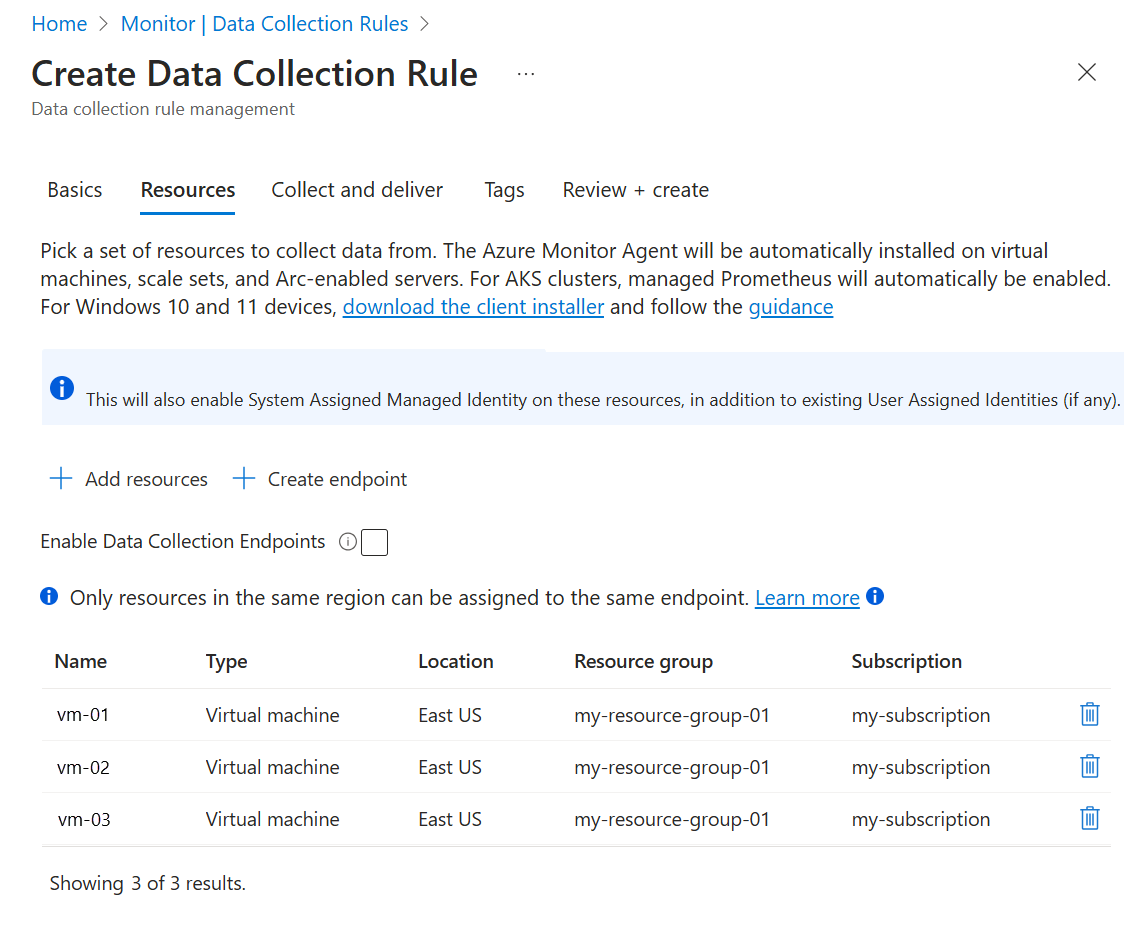
Az Erőforrások panelen válassza az Erőforrások hozzáadása lehetőséget a DCR-t használó erőforrások hozzáadásához. Még nem kell erőforrásokat hozzáadnia, mivel a létrehozás után frissítheti a DCR-t, és bármilyen erőforrást hozzáadhat vagy eltávolíthat. A portál emlékeztetőként jeleníti meg a DCR régióját, mivel egyes telemetriai típusok megkövetelik, hogy a DCR és az erőforrások ugyanabban a régióban legyenek. Nem vehet fel rugalmas orchestrationnel rendelkező virtuális gép méretezési csoportot erőforrásként egy DCR-hez. Ehelyett adja hozzá a virtuális gép-méretezési csoport minden egyes virtuális gépét.
Fontos
Amikor erőforrásokat ad hozzá egy DCR-hez, az Azure Portalon az alapértelmezett beállítás az, hogy engedélyezi a rendszer által hozzárendelt felügyelt identitást az erőforrásokhoz. Meglévő alkalmazások esetében, ha a felhasználó által hozzárendelt felügyelt identitás már be van állítva, ha nem adja meg a felhasználó által hozzárendelt identitást, amikor hozzáadja az erőforrást egy DCR-hez a portál használatával, a gép alapértelmezés szerint a DCR által alkalmazott rendszer által hozzárendelt identitást használja.
Adatfolyamok hozzáadása
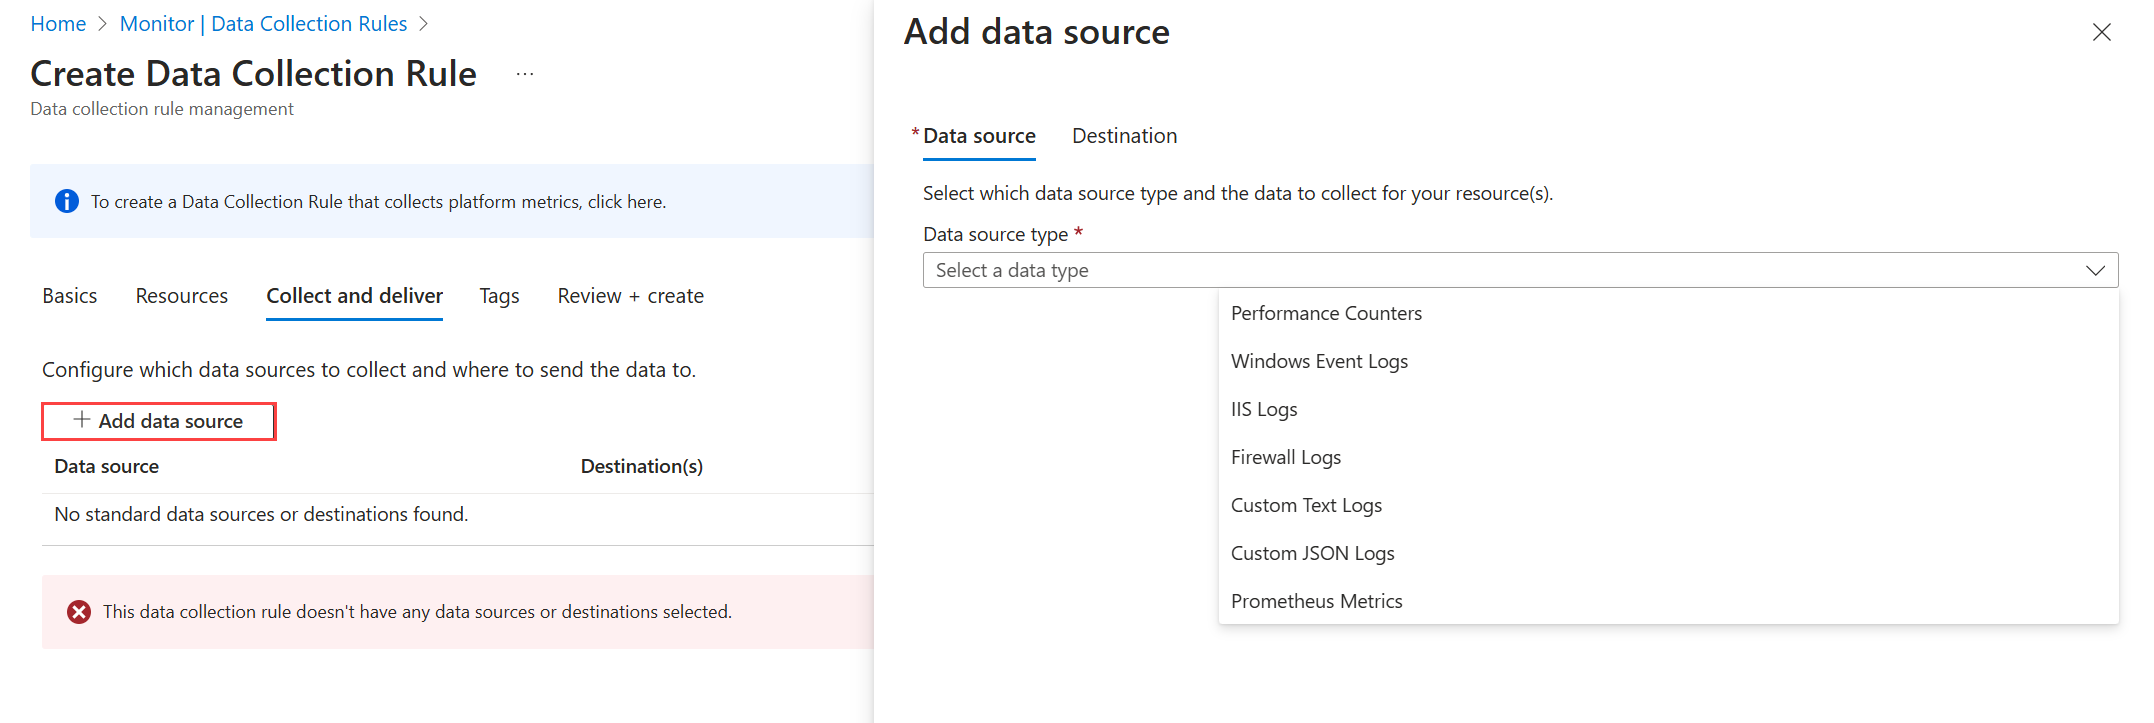
A Gyűjtés és kézbesítés lapon válassza az Új adatfolyam hozzáadása lehetőséget az adatforrások és a célhelyek DCR-hez való hozzáadásához és konfigurálásához. Több adatforrást is hozzáadhat ugyanahhoz a DCR-hez, vagy több dcR-t is létrehozhat különböző adatforrásokkal. A DCR legfeljebb 10 adatforrással rendelkezhet, a virtuális gépek pedig tetszőleges számú DCR-t használhatnak.
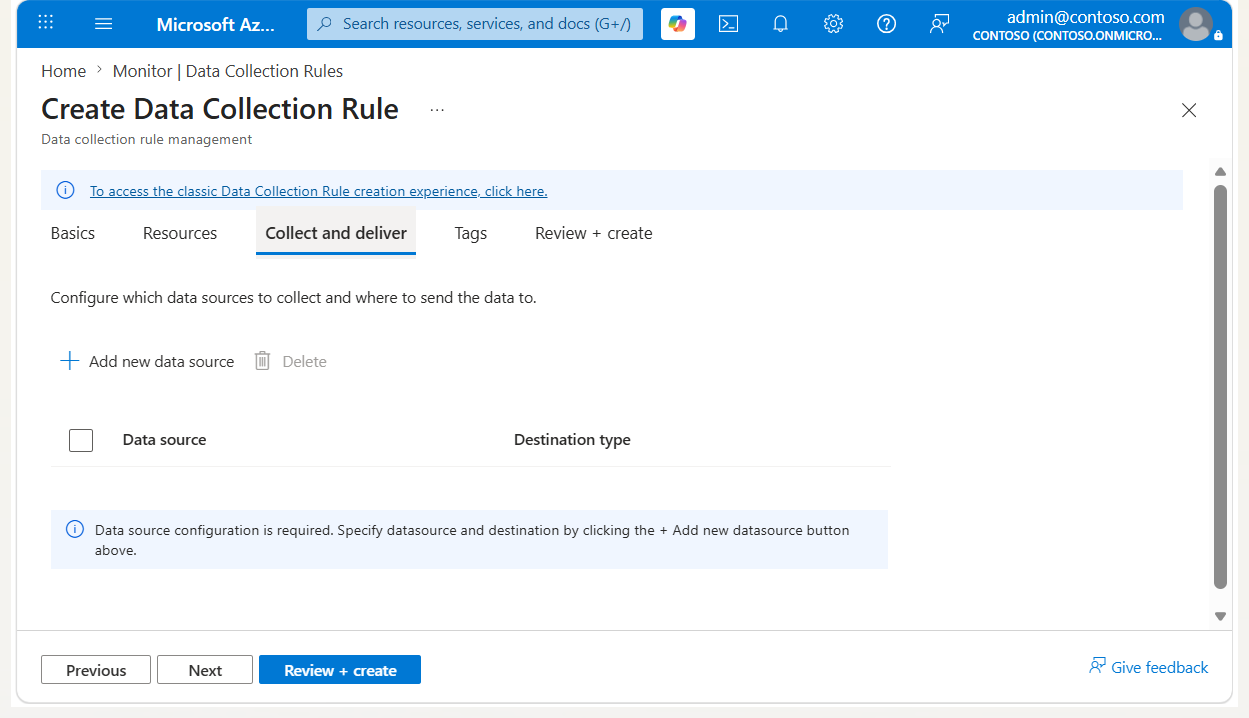
| Beállítás | Leírás |
|---|---|
| Adatforrás | Válasszon ki egy adatforrástípust , és adja meg a mezők értékeit a kiválasztott adatforrástípus alapján. Az adatforrások egyes típusainak konfigurálásával kapcsolatos részletekért tekintse meg az Adatforrások hozzáadása című témakört. |
| Cél | Adjon hozzá egy vagy több célhelyet minden adatforráshoz. Egyes adatforrások csak egyetlen célhelyet engedélyeznek. Ha több célhelyre van szüksége, hozzon létre egy másik DCR-t. Bár egyes adatforrásokhoz több azonos típusú célhelyet is kijelölhet, vegye figyelembe, hogy ez ismétlődő adatokat küld minden célhelynek, és növeli a költségeket. Tekintse meg az egyes adattípusok részleteit a támogatott célhelyekhez. |
Adatforrások hozzáadása
Az alábbi táblázat felsorolja azokat az adattípusokat, amelyeket az Azure Monitorral rendelkező virtuálisgép-ügyfélről gyűjthet, és hová küldheti ezeket az adatokat. Az adatforrás konfigurálásáról a csatolt cikkből tájékozódhat.
| Adatforrás | Leírás | Ügyfél operációs rendszere | Célpontok |
|---|---|---|---|
| Windows események | A Windows eseménynaplózási rendszernek küldött információk, beleértve a sysmon-eseményeket is | Windows | Log Analytics-munkaterület |
| teljesítményszámlálók | Numerikus értékek, amelyek az operációs rendszer és a számítási feladatok különböző aspektusainak teljesítményét mérik | Windows Linux |
Azure Monitor-metrikák (előzetes verzió) Log Analytics-munkaterület |
| OpenTelemetry-metrikák | OpenTelemetry teljesítményszámlálók a vendég operációs rendszerből | Windows Linux |
Azure Monitor-munkaterület |
| Syslog | A Linux eseménynaplózási rendszernek küldött információk | Linux | Log Analytics-munkaterület |
| Szövegnapló | A helyi lemezen lévő szöveges naplófájlba küldött információk | Windows Linux |
Log Analytics-munkaterület |
| JSON-napló | A helyi lemezen lévő JSON-naplófájlba küldött információk | Windows Linux |
Log Analytics-munkaterület |
| IIS-naplók | Az Internet Information Service (IIS) naplói a Windows-gépek helyi lemezéről | Windows | Log Analytics-munkaterület |
| SNMP-csapdák | A Syslog adattáblába vagy egyéni szövegtáblába küldött SNMP-lekérdezések és -trapadatok | Linux | Log Analytics-munkaterület |
| Windows tűzfalnaplók | A DCR és a Biztonsági és naplózási megoldás által a Marketplace-ről gyűjtött Windows-ügyfél- és kiszolgálói tűzfalnapló-adatok az Azure Portalon | Windows | Log Analytics-munkaterület |
Művelet ellenőrzése
A DCR létrehozása után akár 5 percig is eltarthat, amíg az adatok el lesznek küldve a célhelyekre. A Log Analytics-munkaterület adatainak lekérdezésével ellenőrizheti, hogy az ügynök működik-e, és hogy az adatok gyűjtése folyamatban van-e.
Ügynök működésének ellenőrzése
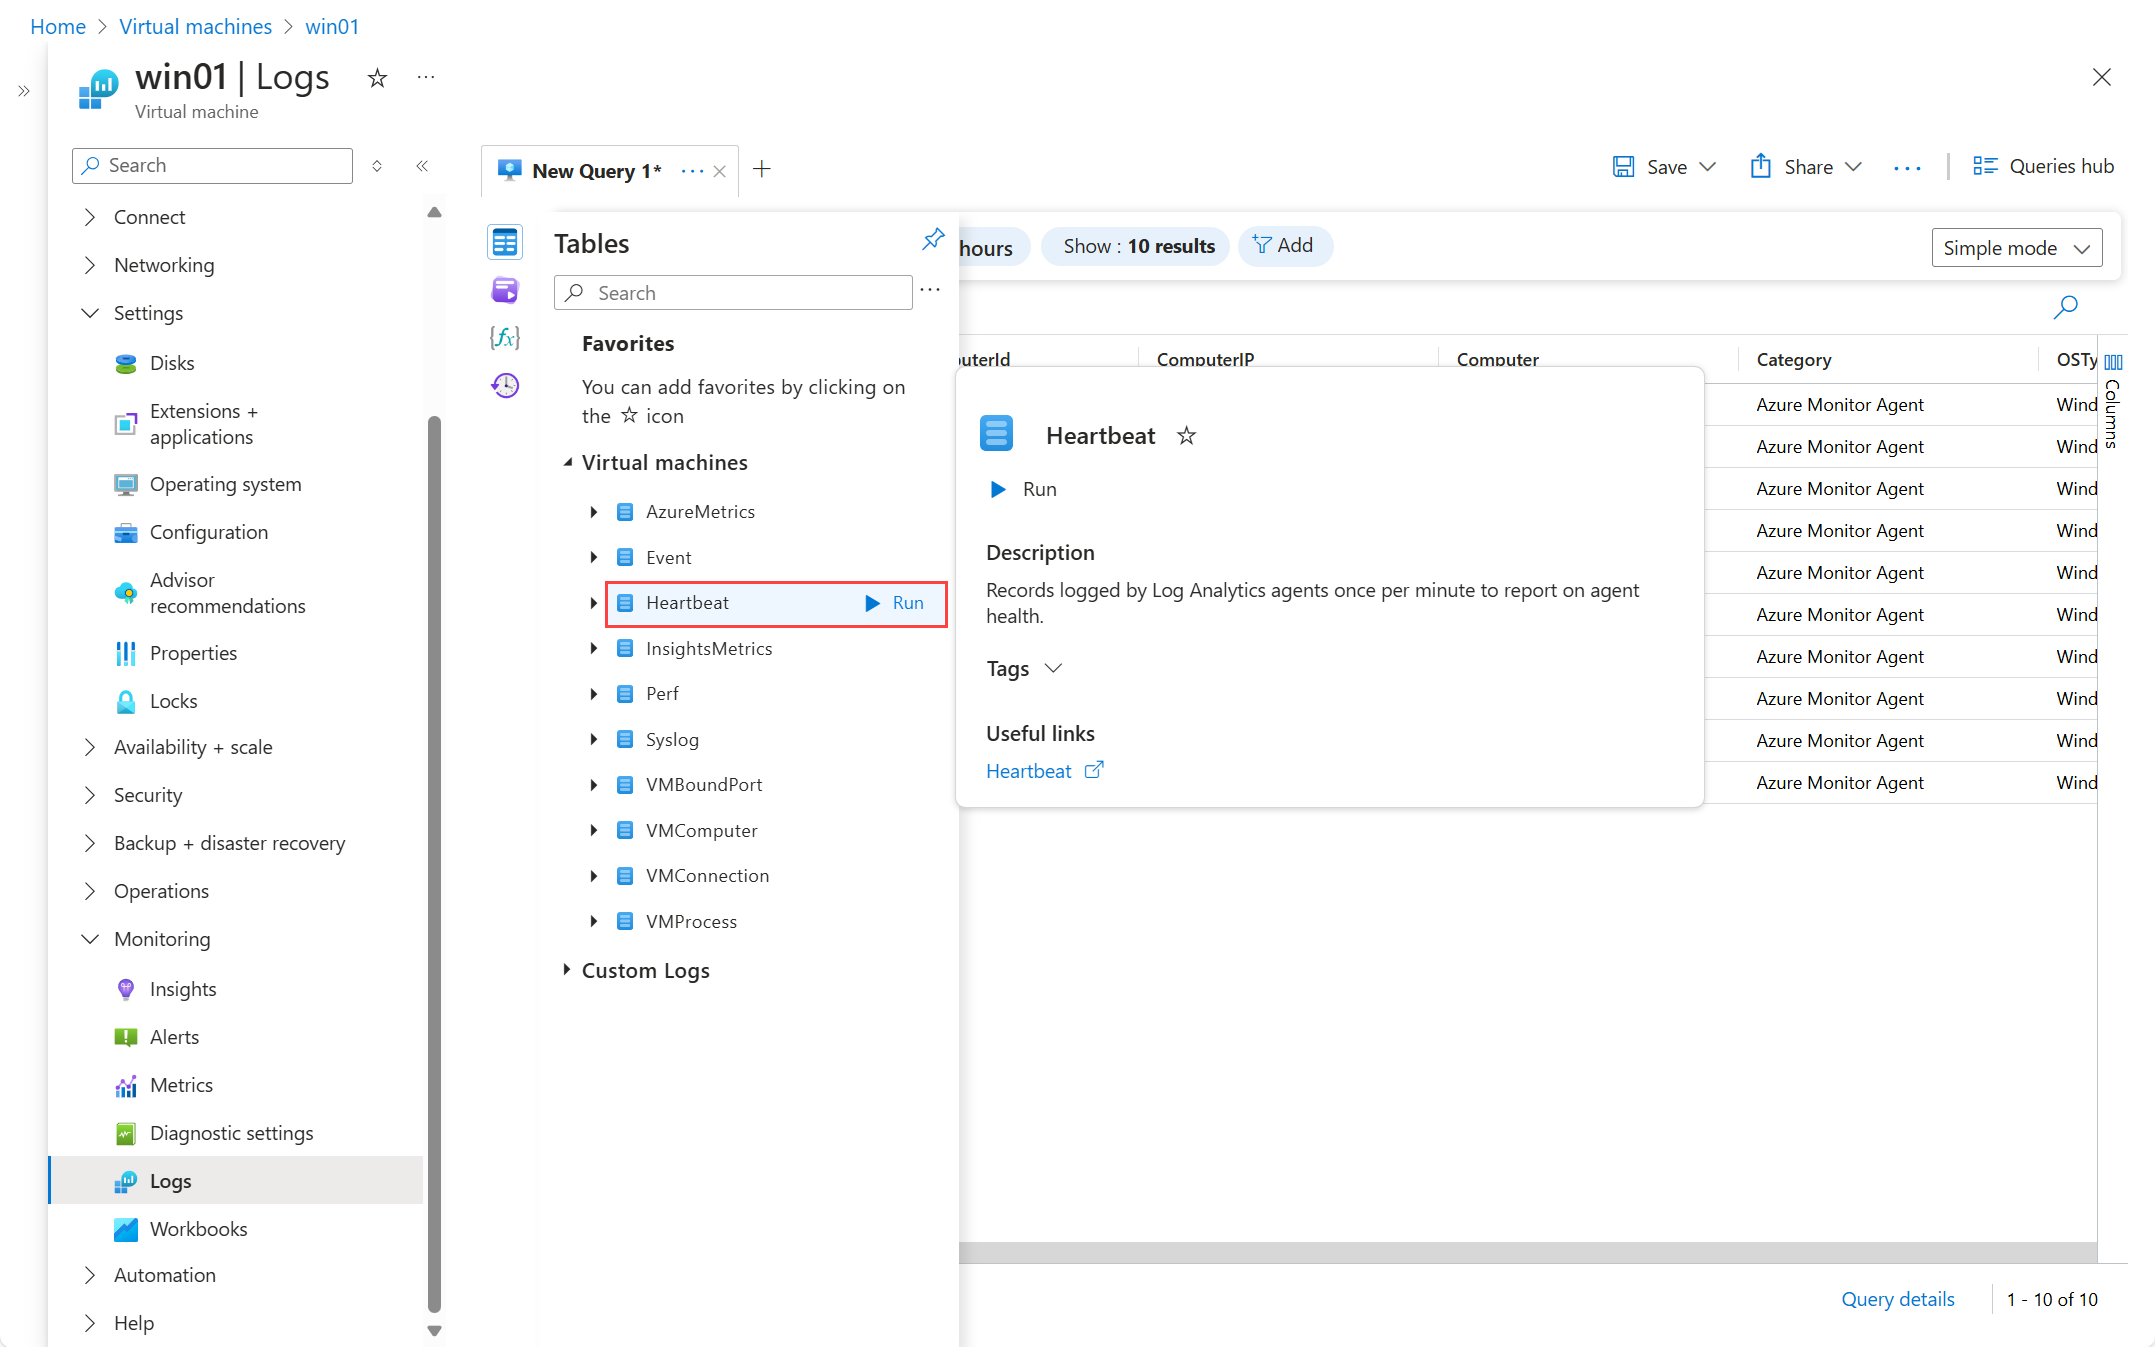
Ellenőrizze, hogy az ügynök működik-e, és megfelelően kommunikál-e az Azure Monitorral a virtuális gép szívverésének ellenőrzésével. Ha egy ügynök megfelelően kommunikál az Azure Monitorral, percenként egy rekordot küld a Szívverés táblába.
Az Azure Portal virtuális gépéről válassza a Naplók lehetőséget, majd kattintson a Táblák gombra. A Virtuális gépek kategória alatt kattintson a Szívverés melletti Futtatás gombra. Ha az ügynök megfelelően kommunikál, látnia kell a virtuális gép szívverési rekordjait.
Rekordok fogadásának ellenőrzése
Miután meggyőződött arról, hogy az ügynök megfelelően kommunikál, győződjön meg arról, hogy a várt adatok gyűjtése folyamatban van. Használja ugyanazt a folyamatot, mint a fenti, hogy megtekintse a táblázatban szereplő adatokat a konfigurált adatforráshoz. Az alábbi táblázat az egyes adatforrások kategóriáját és táblázatát sorolja fel.
| Adatforrás | Kategória | Táblázat |
|---|---|---|
| Windows események | Virtual Machines | Esemény |
| teljesítményszámlálók | Virtual Machines | Teljesítmény |
| OpenTelemetry-metrikák | Virtual Machines | Azure Monitor-munkaterület |
| Syslog | Virtual Machines | Rendszernapló |
| IIS-naplók | Virtual Machines | W3CIISLog |
| Szövegnapló | Egyéni naplók | <Egyéni tábla neve> |
| JSON-napló | Egyéni naplók | <Egyéni tábla neve> |
Ismétlődő adatriasztás
Ügyeljen a következő forgatókönyvekre, amelyek ismétlődő adatok gyűjtését eredményezhetik, ami növeli a számlázási díjakat:
- Több dcR létrehozása, amelyek azonos adatforrással rendelkeznek, és ugyanahhoz a virtuális géphez társítják őket. Ha ugyanazzal az adatforrással rendelkező DCR-ekkel rendelkezik, konfigurálja őket úgy, hogy egyedi adatokra szűrjenek.
- Olyan DCR létrehozása, amely biztonsági naplókat gyűjt, és engedélyezi a Microsoft Sentinelt ugyanazokhoz a virtuális gépekhez. Ebben az esetben ugyanazok az események lesznek elküldve az Esemény táblába (Azure Monitor) és a SecurityEvent táblába (Microsoft Sentinel).
- DCR létrehozása egy olyan virtuális géphez, amely ugyanazon a gépen futtatja az örökölt Log Analytics-ügynököt is. Mindkettő gyűjthet azonos adatokat, és ugyanabban a táblában tárolhatja azokat. Kövesse a Log Analytics-ügynökből az Azure Monitor-ügynökbe való migrálásra vonatkozó útmutatást az örökölt ügynökről való migráláshoz.
Az Azure Portalon egy VM-hez társított adatgyűjtési szabályok listájának megjelenítéséhez lásd: Az adatgyűjtési szabálytársítások kezelése az Azure Monitorban. A következő PowerShell-paranccsal is listázhatja a virtuális gépek összes DCR-ét:
Get-AzDataCollectionRuleAssociation -resourceUri <vm-resource-id>
Kapcsolódó tartalom
- Az Azure Monitor Agent áttekintése – Tekintse át, hogyan gyűjt adatokat az Azure Monitor Agent a virtuális gépekről.
- Adatgyűjtési szabályok az Azure Monitorban – Megtudhatja, hogyan határozzák meg a DCR-ek a forrásokat, a célhelyeket és a társításokat.
- Teljesítményszámlálók gyűjtése virtuális gépekről az Azure Monitorral – Teljesítményszámláló-gyűjtemény konfigurálása naplóalapú monitorozáshoz.
- Oktatóanyag: Vendégnaplók gyűjtése Egy Azure-beli virtuális gépről – Útmutató Windows-eseménynaplók vagy Syslog-naplók monitorozott virtuális gépről történő gyűjtéséhez.