Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A szuverén célzóna (SLZ) az Azure célzóna-platform célzóna architektúrájának egyik változata. Úgy van kialakítva, hogy segítsen felgyorsítani a szuverén követelményekkel rendelkező ügyfeleket annak érdekében, hogy megfeleljenek a saját specifikus szuverén igényeiknek és követelményeiknek.
Szuverén célzóna (SLZ) architektúrája
Az SLZ-architektúra az Azure célzóna architektúráján alapul, amely skálázható és biztonságos alapot biztosít a számítási feladatok Azure-ban való üzembe helyezéséhez és kezeléséhez. Az SLZ ugyanazokat az alapul szolgáló tervezési alapelveket és tervezési területeket alkalmazza, ugyanakkor további vezérlőket és elveket is tartalmaz a szuverén nyilvános felhőben meghatározott szuverén követelmények kezelése érdekében.
- Csillagpontos és küllős
- Virtual WAN
- Csak a felügyeleti csoport hierarchiája
- Felügyeleti csoport hierarchia vezérlőkkel és alapelvekkel
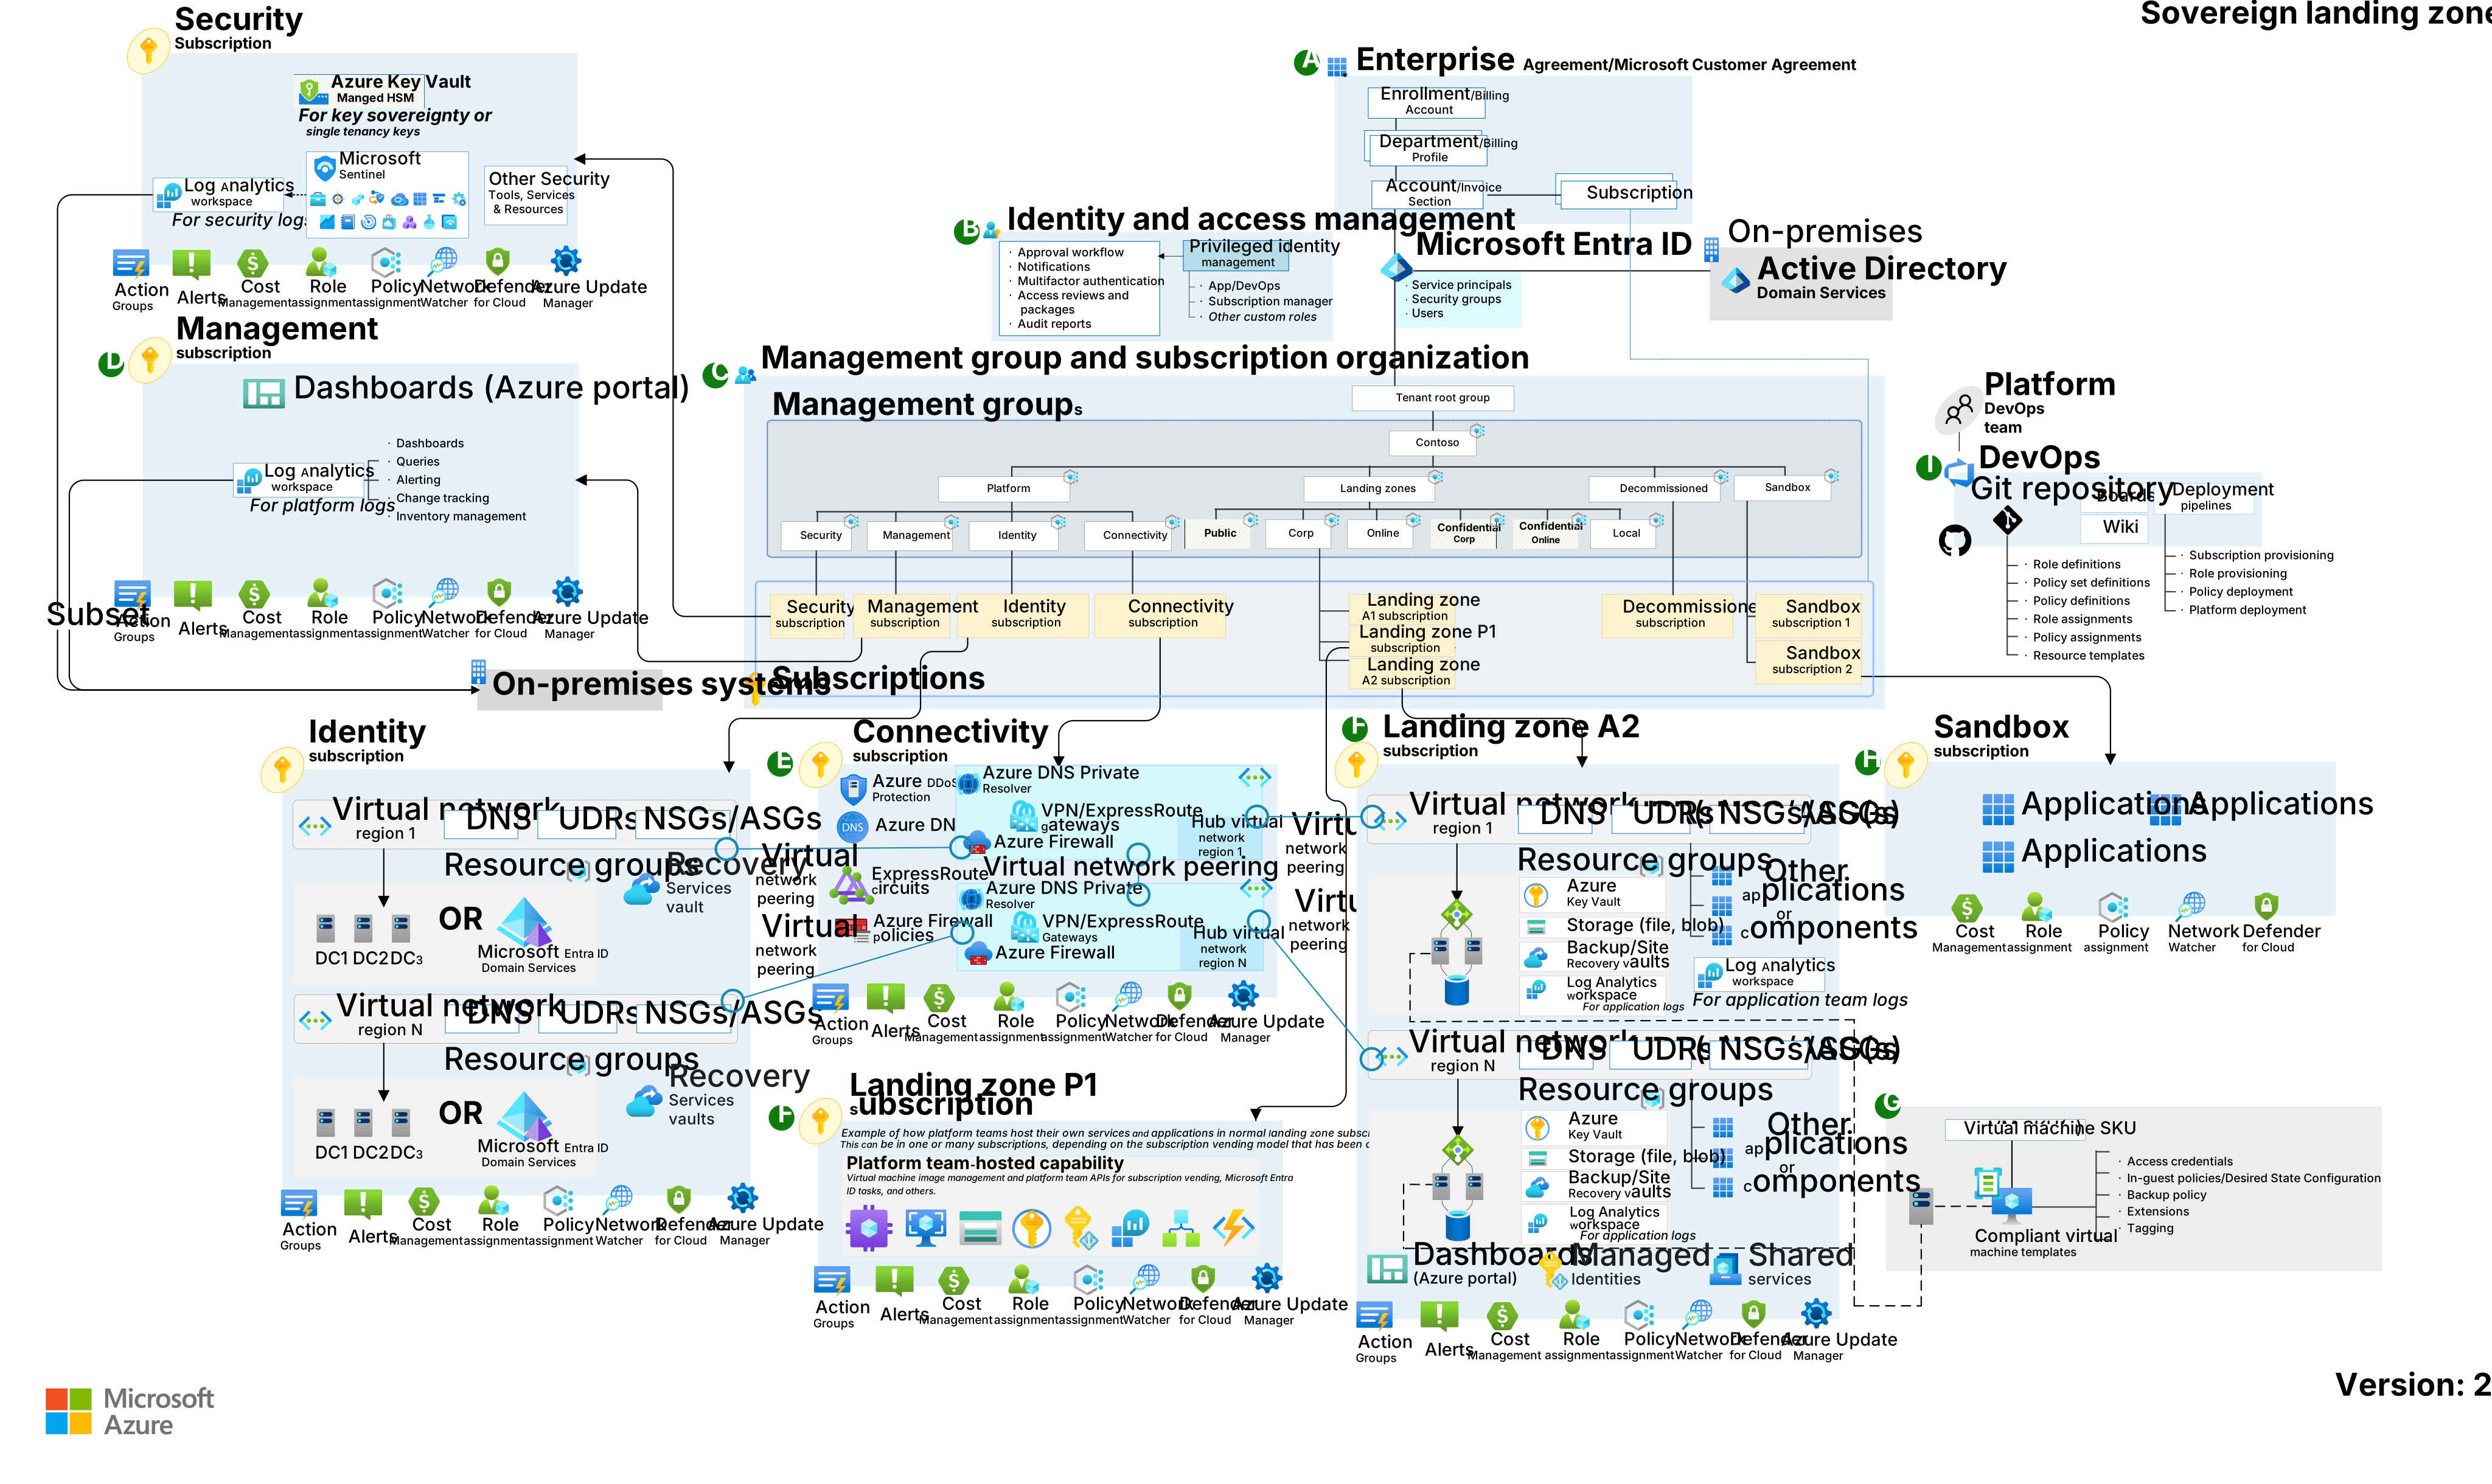
Szuverén célzóna architektúrájának fogalmi tervezése a központi és küllős hálózati topológiával. Töltse le az architektúra Visio-fájlját vagy PDF-fájlját .
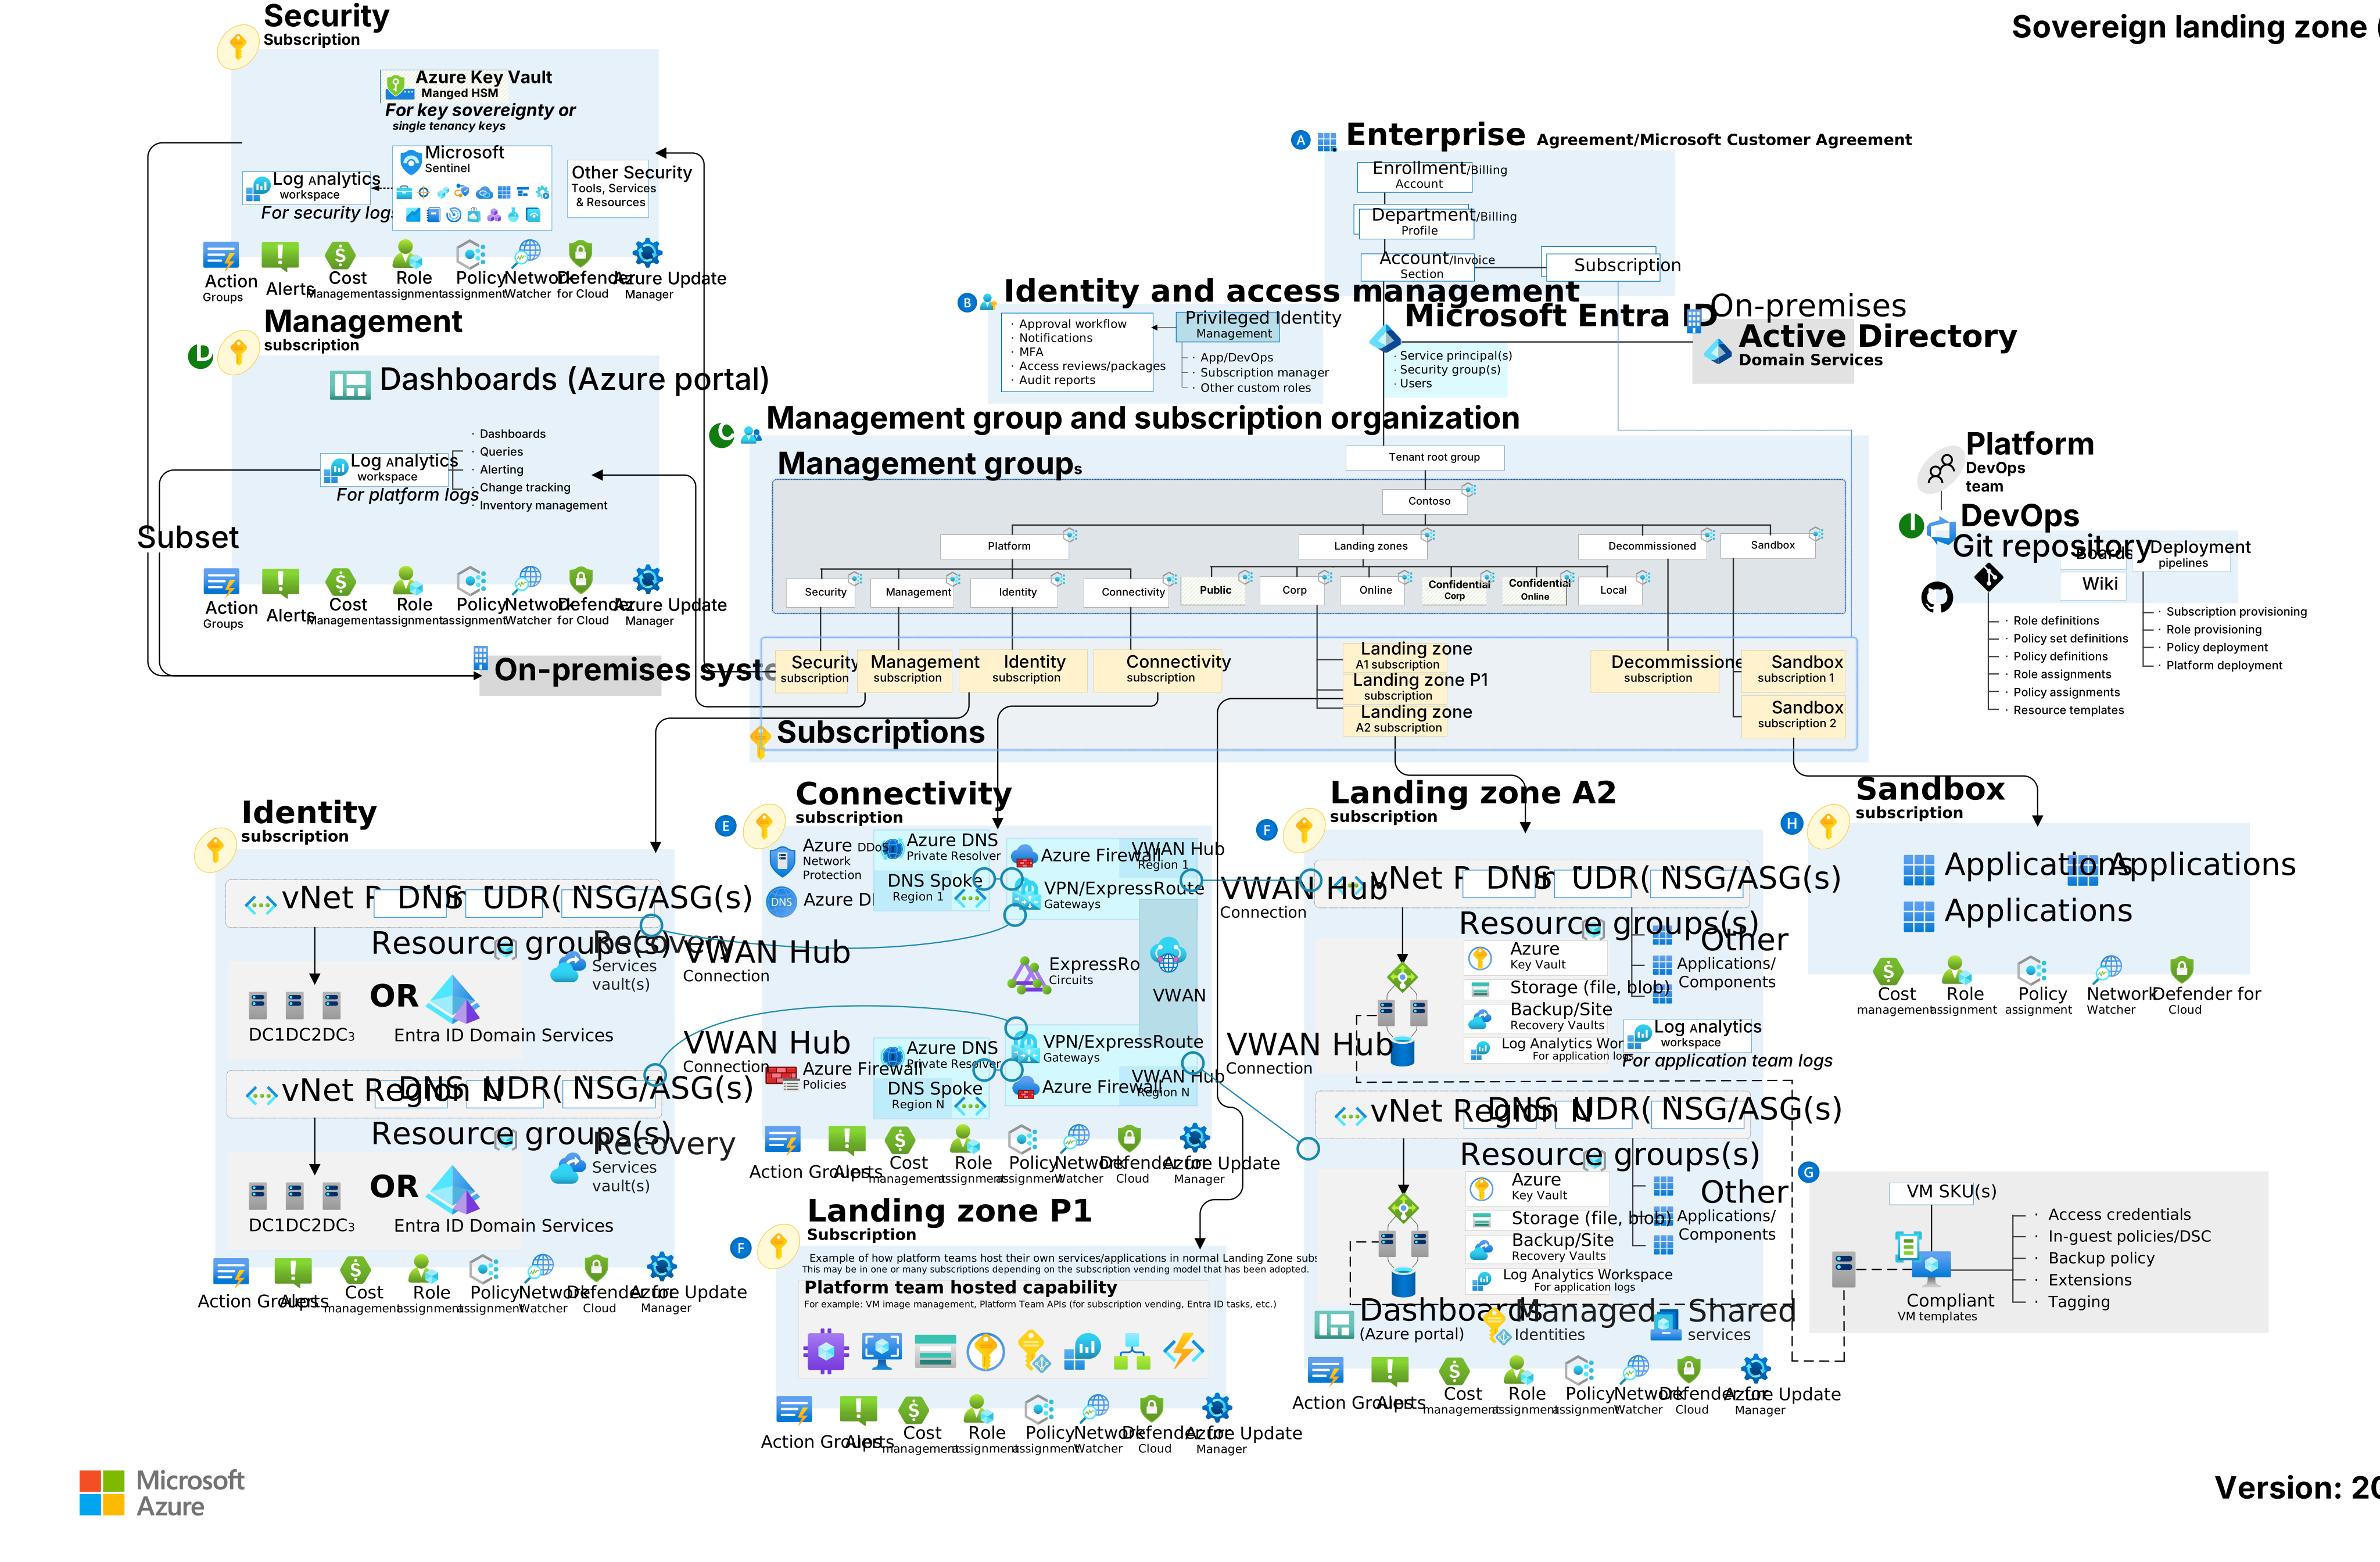
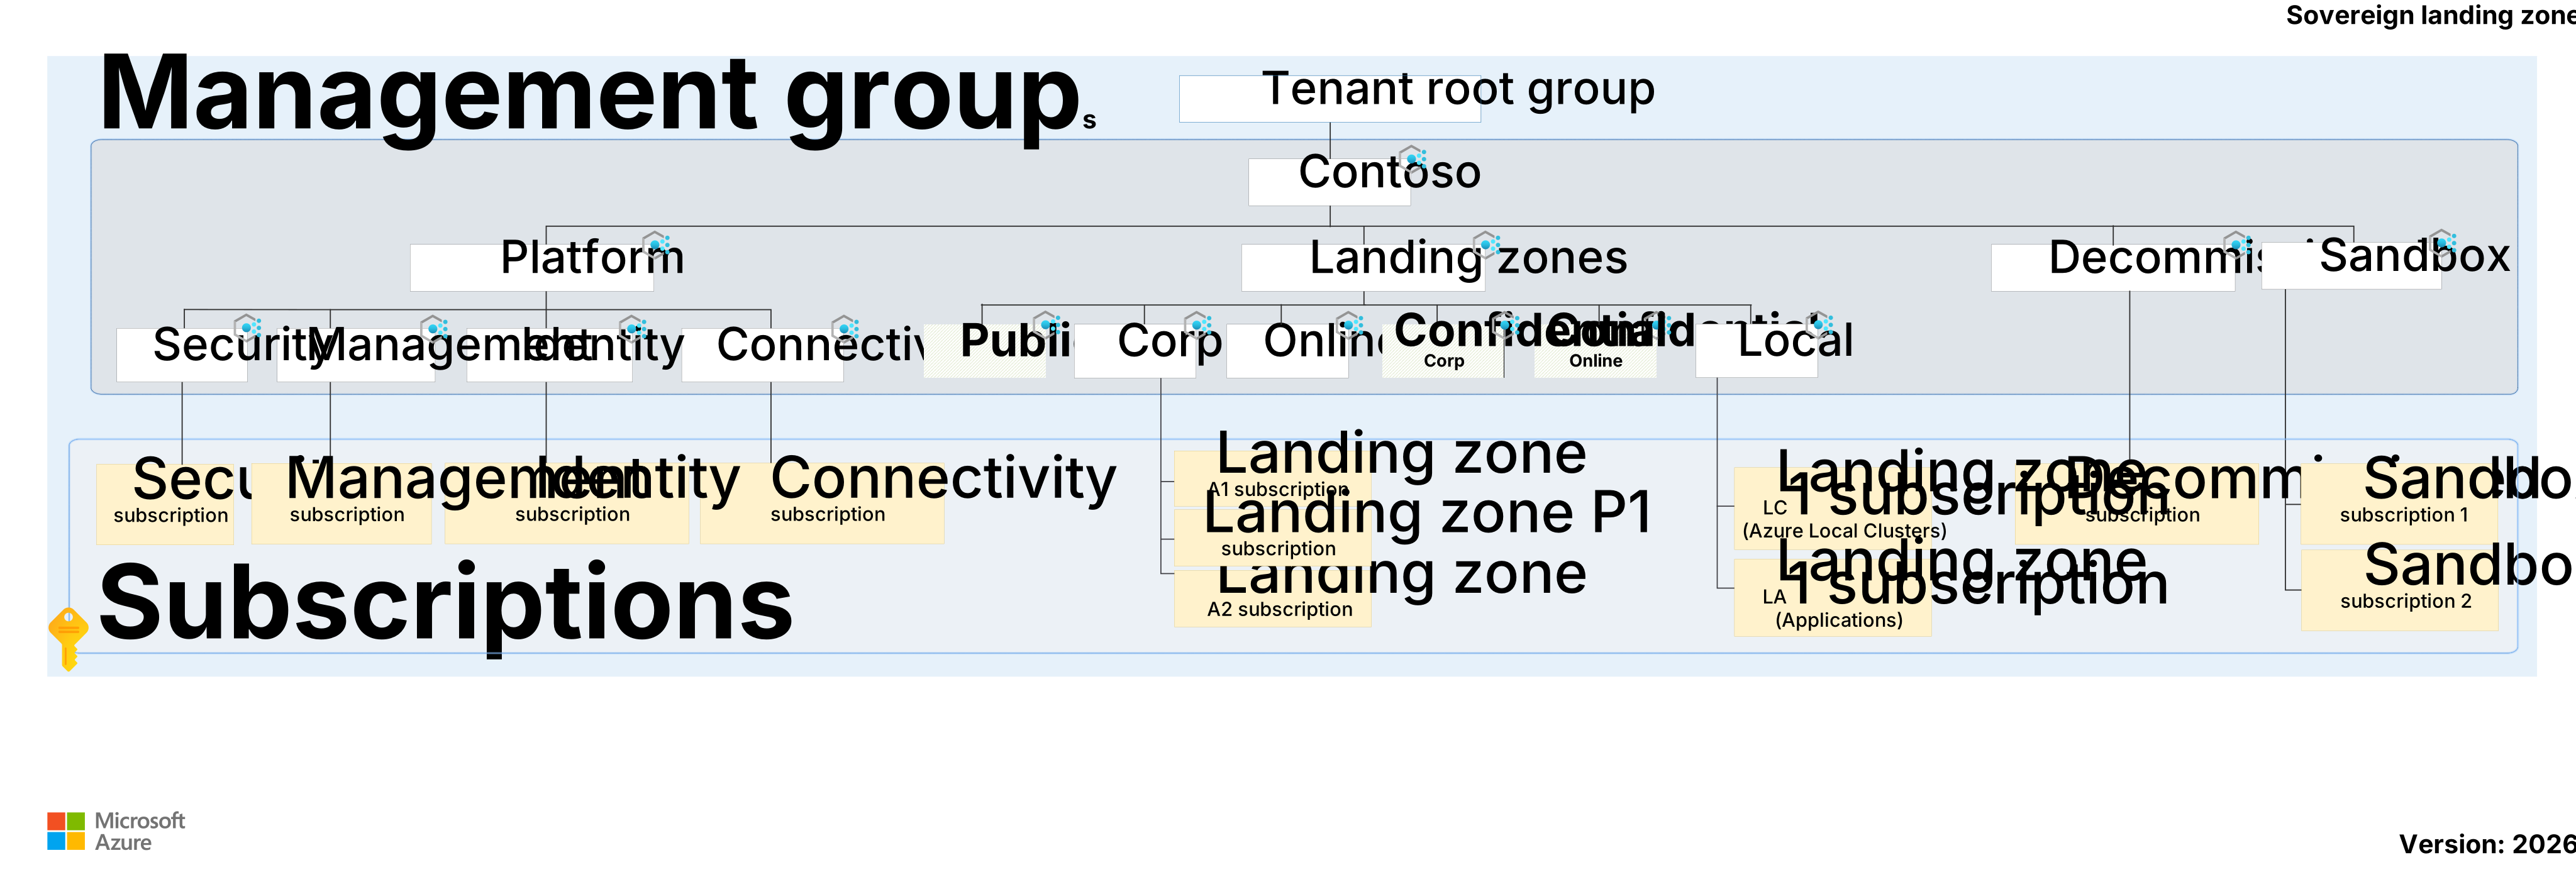
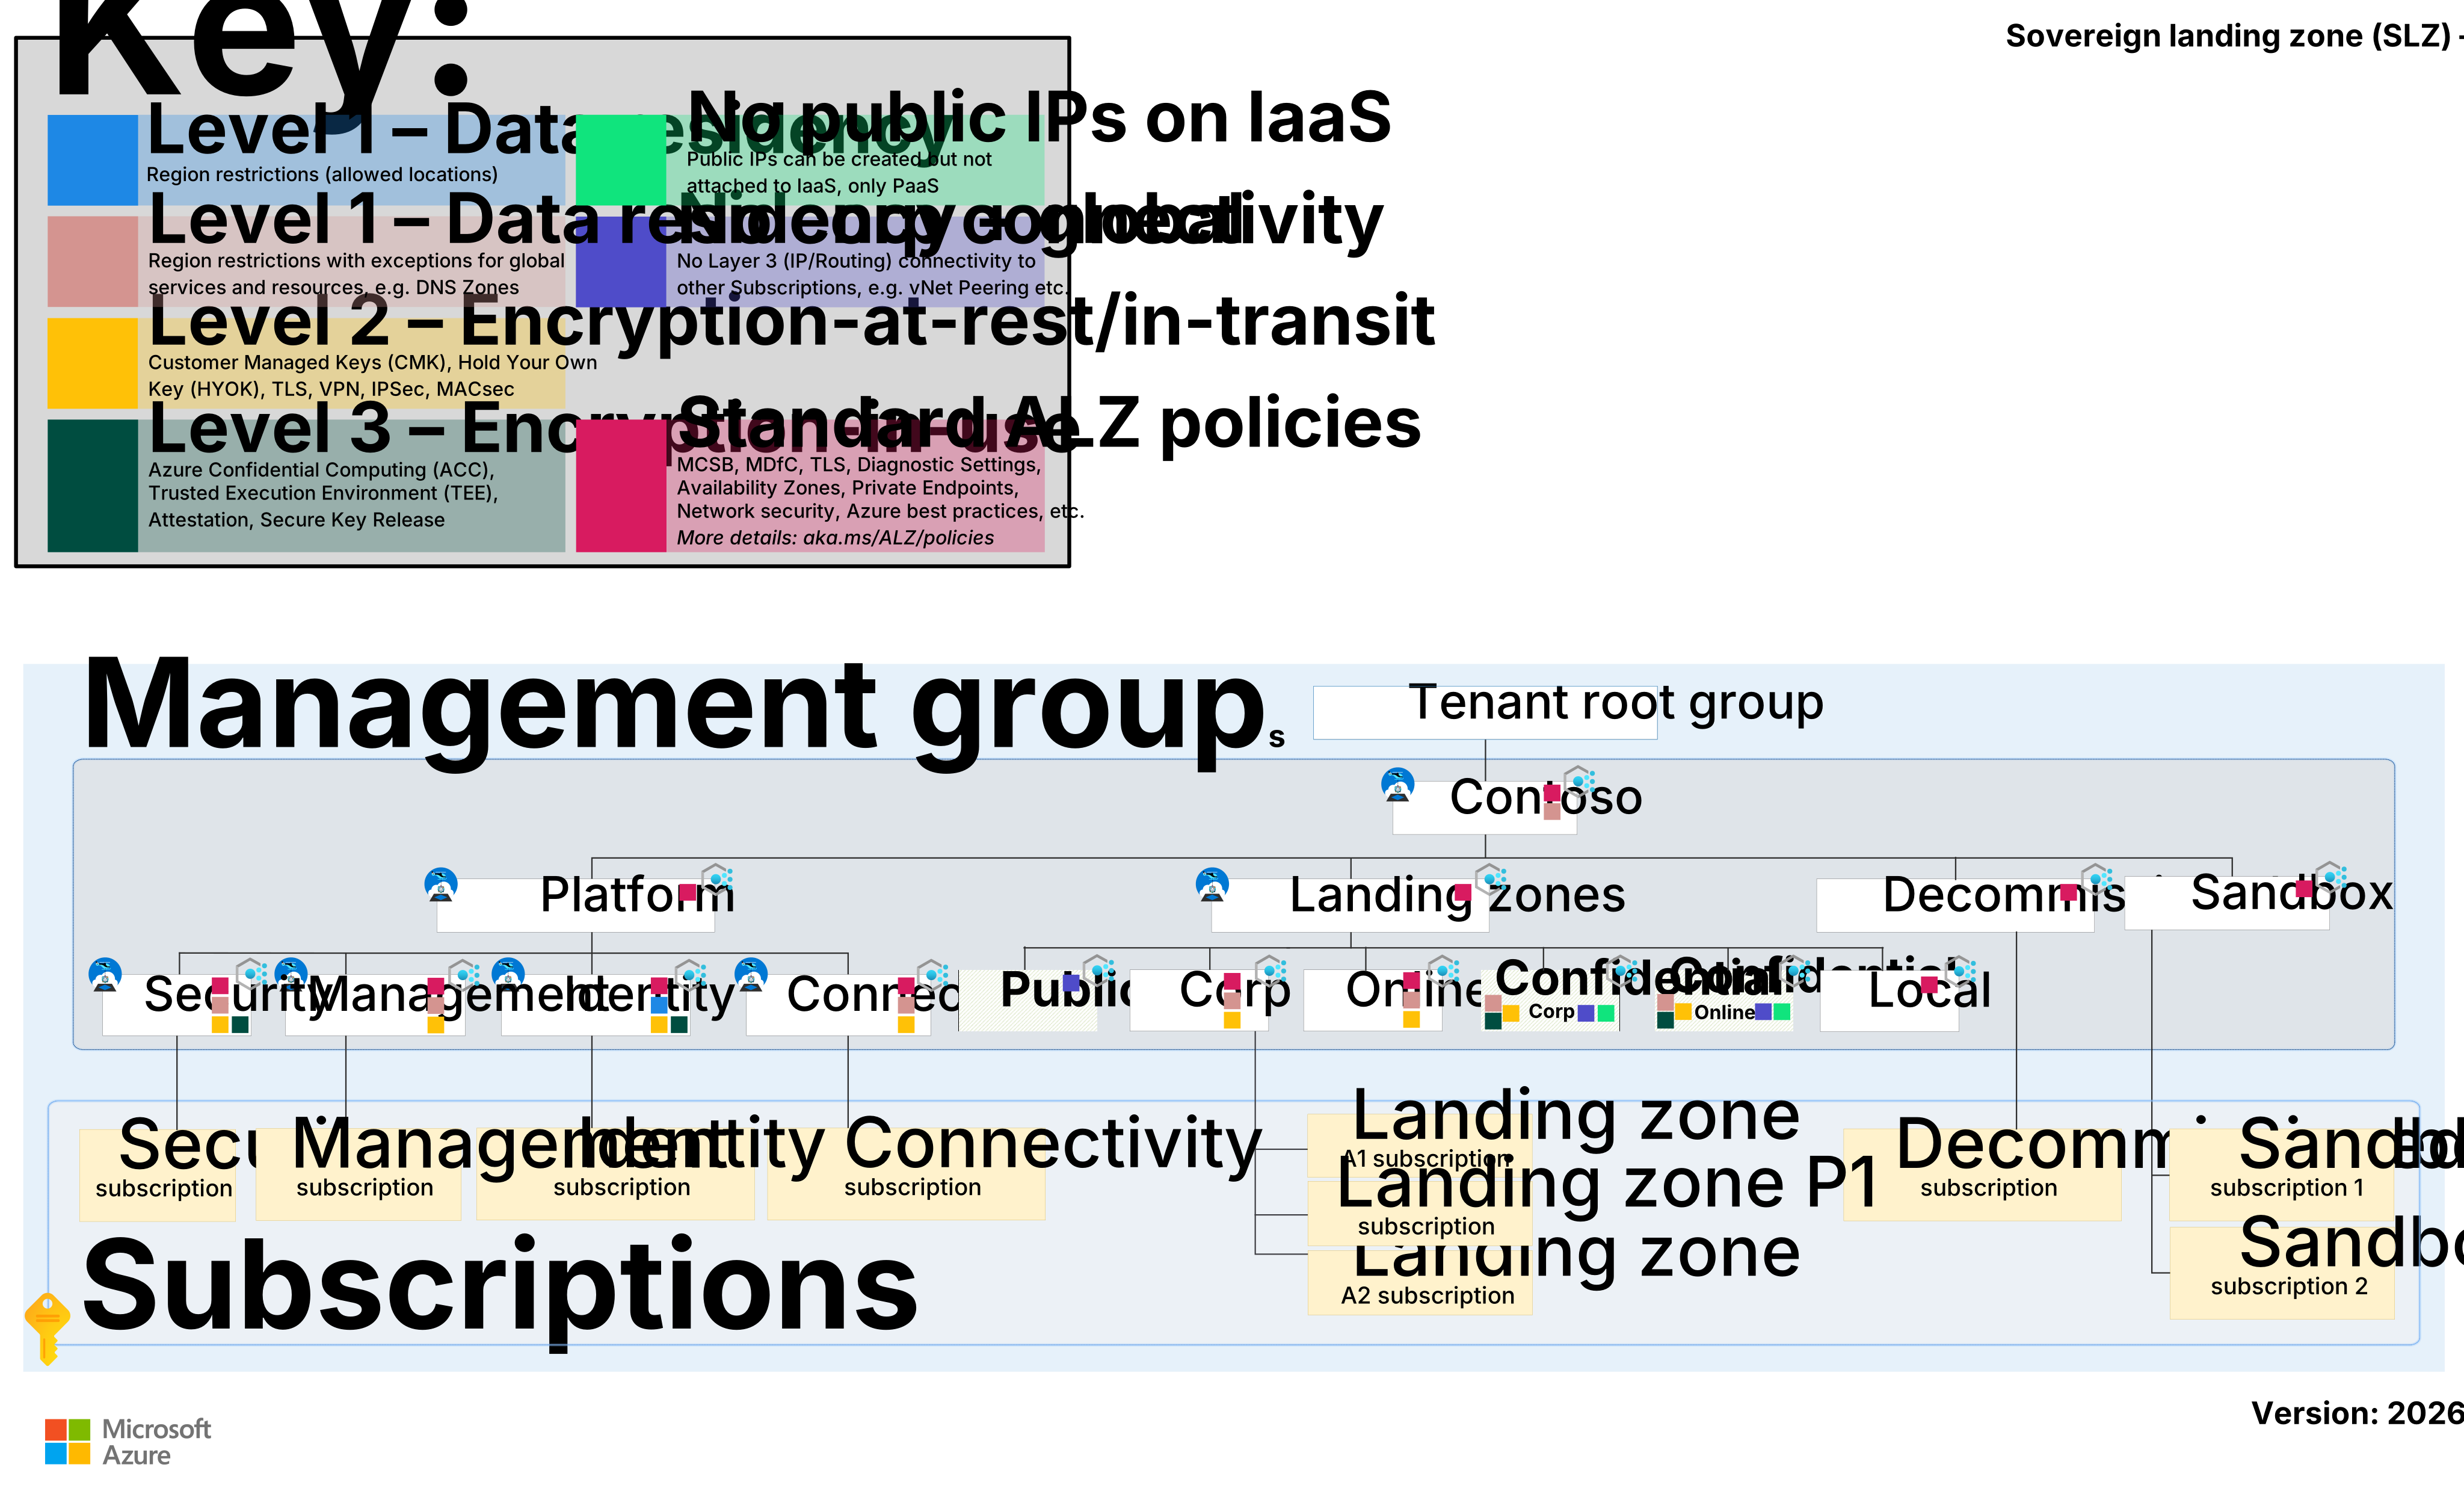
Tervezési terület különbségei az SLZ és az Azure célzónák között.
Az SLZ bizonyos tervezési területeken eltér az Azure "landing zone"-tól a szuverén követelmények kielégítése érdekében. Az alábbi táblázatok a tervezési területekhez viszonyított főbb különbségeket mutatják be.
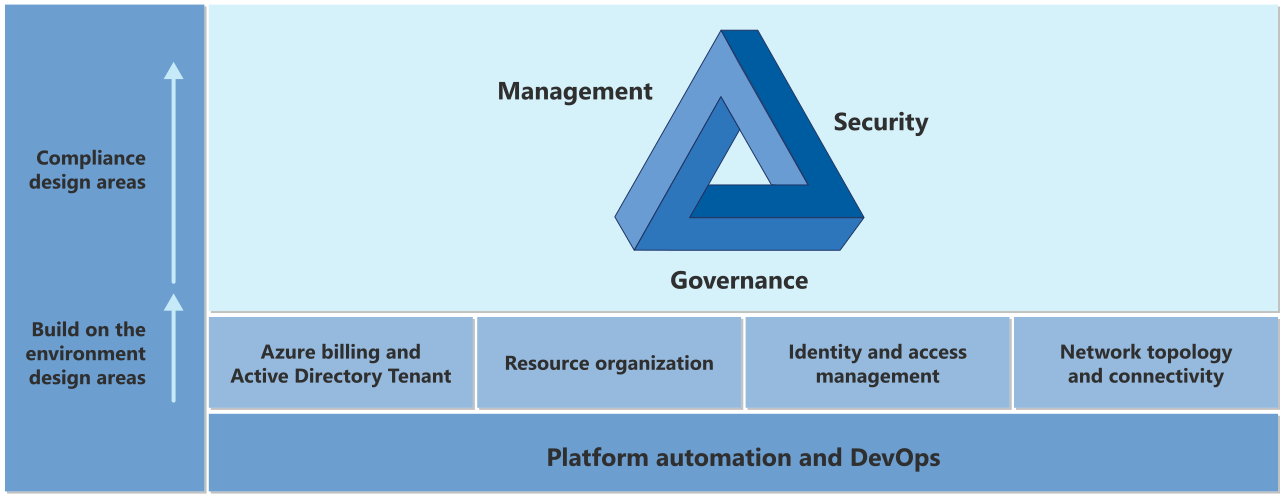
Környezettervezési területek
| Tervezési terület | Különbség az SLZ-ben |
|---|---|
| Azure-számlázás és Active Directory-bérlői fiók | Nincsenek módosítások |
| Erőforrás-rendszerezés | A Landing Zones felügyeleti csoport alá tartozó Public, Confidential Corp és Confidential Online felügyeleti csoportok hozzáadása. |
| Identitás- és hozzáférés-kezelés | Nincsenek módosítások |
| Hálózati topológia és kapcsolat | Nincsenek módosítások |
Megfelelőségi tervezési területek
| Tervezési terület | Különbség az SLZ-ben |
|---|---|
| Biztonság, felügyelet és irányítás | A szervezeti szuverenitási követelményektől függően további Azure-szabályzatok alkalmazhatók vagy szükségesek. Lásd : A szuverén nyilvános felhő vezérlői és alapelvei , valamint az SLZ vezérlőinek és alapelveinek implementálásának részletei. |
| Platformautomatizálás és DevOps | Nincsenek módosítások |