Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A következőkre vonatkozik: Azure SQL Database
A hálózati biztonsági perimeter (preview) biztosítja a bejövő és kimenő hálózati forgalmat az Azure SQL Database és más platform as a service (PaaS) erőforrások között, mint például az Azure Storage és az Azure Key Vault. Blokkolja az Azure erőforrásokkal való kommunikációs kísérleteket a peremhatáron kívül.
Note
Előzetes verziójú funkcióként a cikkben bemutatott technológia a Microsoft Azure előzetes verziójának kiegészítő használati feltételeire vonatkozik.
Első lépések
Az Azure Portalon keresse meg a hálózati biztonsági szegélyt az erőforráslistában, majd válassza a Létrehozás lehetőséget.
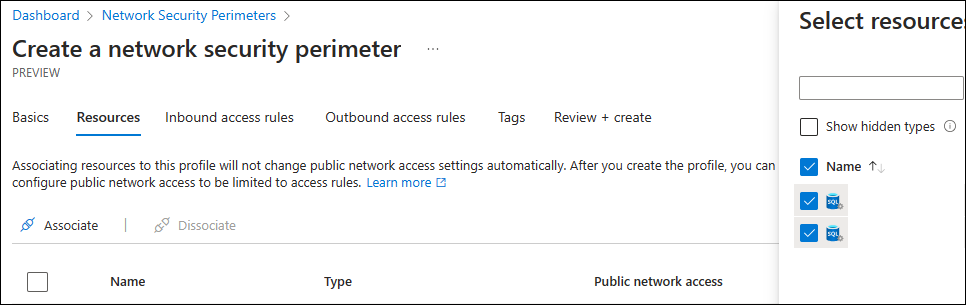
Adjon meg egy nevet és egy régiót, majd válassza ki az előfizetést.
Az Erőforrások szakaszban válassza a Hozzáadás gombot, és lépjen a szegélyhez társítani kívánt SQL Database-adatbázishoz.
Adj hozzá egy bejövő hozzáférési szabályt. A forrástípus lehet IP-cím, előfizetés vagy más hálózati biztonsági szegély.
Adj hozzá egy kimenő hozzáférési szabályt, hogy a peremén belüli erőforrások csatlakozzanak a peremén kívüli erőforrásokhoz.
Ha már van Azure SQL Database-ed, és hálózati biztonsági perimetert szeretnél hozzáadni, használd a következő lépéseket:
Az Azure Portalon keresse meg a meglévő hálózati biztonsági szegélyt.
Válassza a Társított erőforrások lehetőséget a Beállítások menüben.
Válassza a Hozzáadás gombot, és válassza az Erőforrások társítása meglévő profillal lehetőséget.
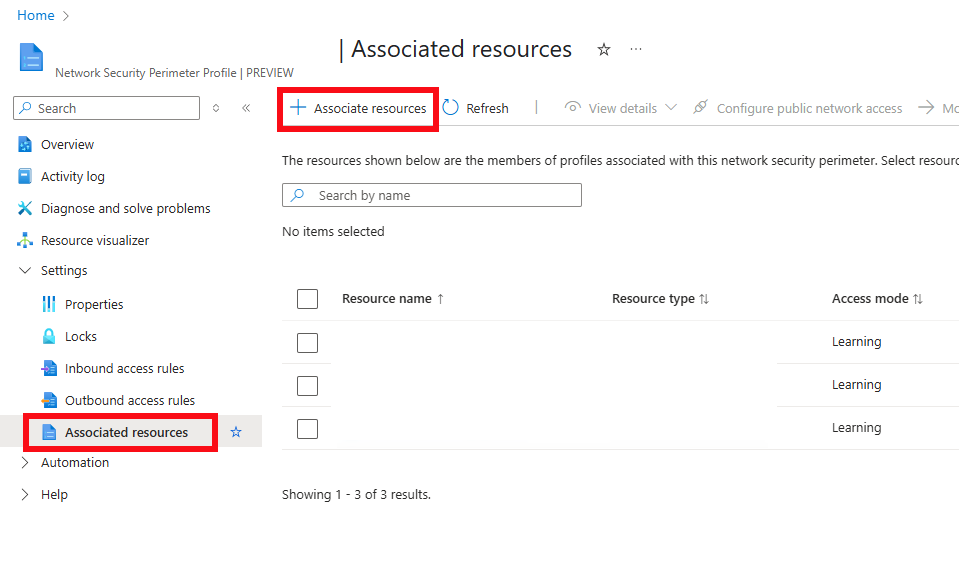
Válaszd ki a profilodat a legördülő listából, és válaszd a Hozzáadást.
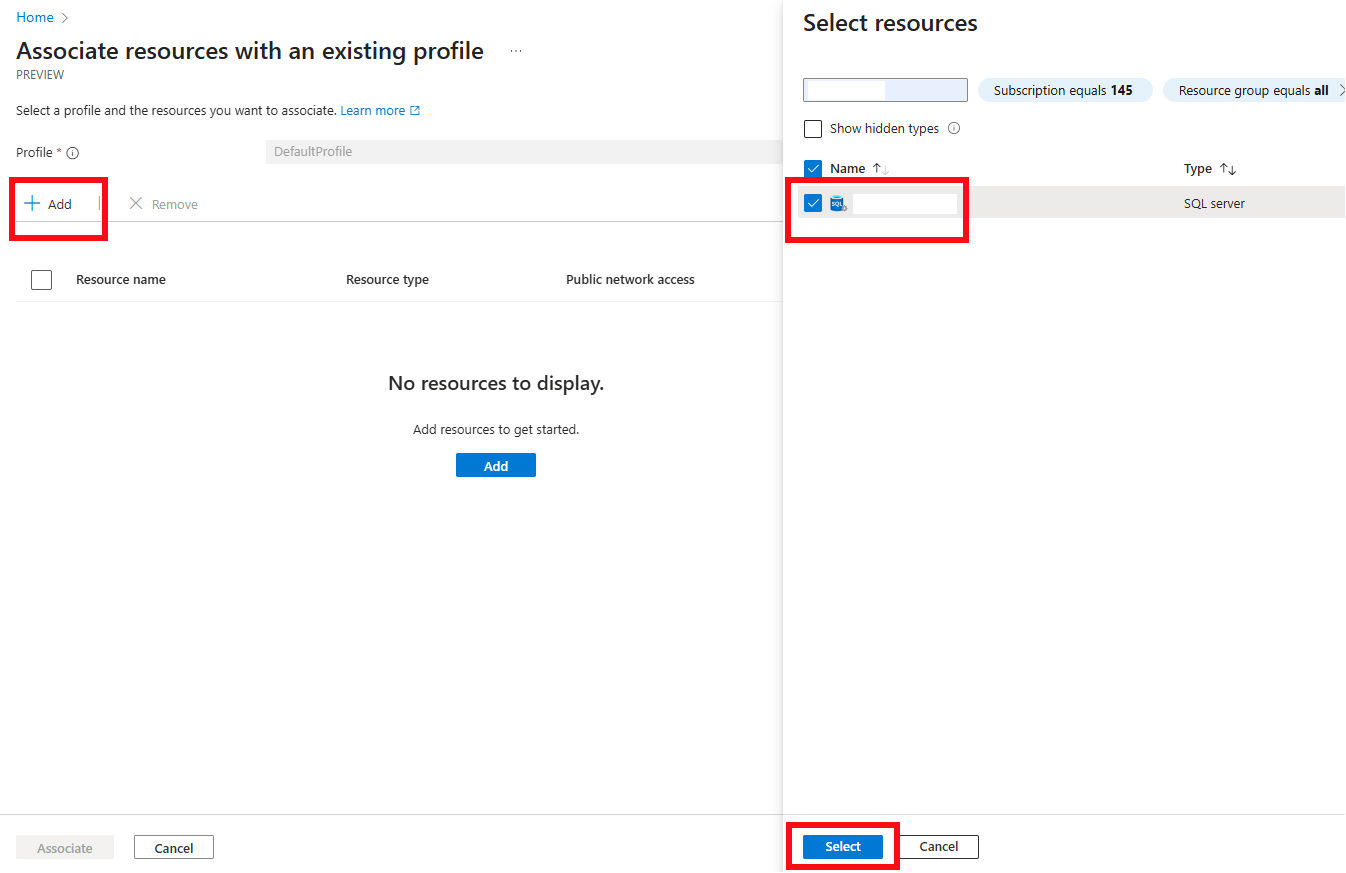
Keresse meg az SQL adatbázis erőforrását, válassza ki a szükséges erőforrást, majd válassza a Associate.
Használj SQL Database-t hálózati biztonsági periméterrel
Alapértelmezés szerint a hálózati biztonsági periméter átmeneti módot használ, amelyet korábban tanulási módnak hívtak, és amellyel az SQL Database-be és onnan induló forgalmat lehet rögzíteni. A hálózati forgalmat egy Log Analytics munkaterületre vagy egy Azure Storage fiókra rögzítheted a Diagnostic Logging for Azure Network Security Perimeter segítségével. Ha készen állsz, kapcsold be a perimétert Kényszerített módra. Kényszerített módban a megtagadott hozzáférés a következő hibát adja vissza:
Error 42118
Login failed because the network security perimeter denied inbound access.
Funkciók támogatása
Nem minden Azure SQL Database funkció ugyanúgy lép kapcsolatba a hálózati biztonsági perimeterrel. Egyes funkciók adatokat mozgatnak a logikai kiszolgálók között, mások kimenő kapcsolatot létesítenek más Azure-szolgáltatásokhoz, némelyek pedig egyáltalán nem működnek a biztonsági peremen belül. Az alábbi táblázat az eddig dokumentált jellemzőket mutatja be. A lista bővül, ahogy egyre több funkció esik át a peremellenőrzésen. Válassz egy funkciót, hogy többet megtudj arról, hogyan működik a hálózati biztonsági perén, beleértve a beállítási lépéseket és a korlátozásokat.
| Funkció | Peremtámogatás | Amit tudnia kell |
|---|---|---|
| Bővített események | Supported | A event_file célpont és az eseményadatokat olvasó függvények kifelé kapcsolódnak az Azure Storage-hoz. Kényszerített módban használj menedzselt identitást, vagy adj hozzá egy kimenő FQDN szabályt a tároló fiókhoz, amikor SAS tokent használsz. |
| Rugalmas lekérdezés | Egyetlen peremen belül támogatott | Az adatbázis, amely a lekérdezést futtatja, és a távoli adatbázisnak ugyanabban a peremben kell lennie. Az elasztikus lekérdezéshez nincs szükség saját peremkonfigurációra. |
| SQL adatszinkronizálás | Tervezésből adódóan nem támogatott | A adatszinkronizálás proxy szolgáltatásként fut, nem Azure erőforrásként, így nincs FQDN vagy IP-címe, amire perénmérő szabályokat írhatna. Egy periméter blokkolja azokat a hálózati útvonalakat, amelyeket a adatszinkronizálás igényel mind átmeneti, mind kényszerített módban. |
Korlátozások
- Az Azure SQL Database logikai kiszolgálói nem társíthatók hálózati biztonsági szegélyhez, ha egy vagy több dedikált SQL-készletet (korábban SQL DW-t) tartalmaznak.
- Az Azure SQL Database hálózati biztonsági periméter támogatása elérhető az Azure nyilvános felhő régióiban. Ez nem érhető el az Azure Government-ben. A felvett szolgáltatások aktuális listáját lásd itt: Felvett privát hivatkozási erőforrások.