Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ebben a cikkben megismerheti Microsoft Foundry alapvető szerepköralapú hozzáférés-vezérlési (RBAC) fogalmait, beleértve a hatóköröket, a beépített szerepköröket és a gyakori vállalati hozzárendelési mintákat.
Tipp
Az RBAC-szerepkörök a Microsoft Entra ID használatával történő hitelesítéskor érvényesek. Ha ehelyett kulcsalapú hitelesítést használ, a kulcs szerepkörkorlátozások nélkül biztosít teljes hozzáférést. Microsoft Entra ID hitelesítés használatát javasolja a jobb biztonság és részletes hozzáférés-vezérlés érdekében.
Az Microsoft Foundry hitelesítéséről és engedélyezéséről további információt a Hitelesítés és engedélyezés című témakörben talál.
Minimális szerepkör-hozzárendelések az első lépésekhez
Ahhoz, hogy az új felhasználók az Azure-t és a Microsoft Foundryt használhassák, kezdje ezekkel a minimális hozzárendelésekkel, így mind a felhasználói főszereplő, mind a projekt által felügyelt identitás elérhesse a Foundry funkcióit.
Az aktuális hozzárendeléseket a A felhasználó hozzáférésének ellenőrzése egyetlen Azure erőforráshoz használatával ellenőrizheti.
Rendelje hozzá a Foundry-erőforráson a Foundry-felhasználó szerepkört az Ön felhasználói rendszerbiztonsági tagja részére.
Important
Az Foundry RBAC-szerepköröket nemrég átnevezték. Foundry user, Foundry Owner, Foundry-fióktulajdonos és Foundry Project Manager korábban Azure AI-felhasználónak, Azure AI-tulajdonosnak, Azure AI-fióktulajdonosnak és Azure AI-Project-kezelőnek hívták. Előfordulhat, hogy egyes helyeken továbbra is a korábbi elnevezések jelennek meg, amíg az átnevezés fokozatosan bevezetésre kerül. A szerepkör-azonosítók és az alapvető jogosultságok az átnevezés ellenére változatlanok maradnak.
Rendelje hozzá a Foundry User szerepkört a Foundry-erőforráson a projekt felügyelt identitásához.
Ha a felhasználóknak meg kell tekinteniük a kvótát, vagy futtatniuk kell az üzembehelyezési jogosultsági ellenőrzéseket, rendelje hozzá a Cognitive Services Használati adatok olvasó szerepkörét az előfizetés hatókörébe. További információ: Hozzáférési kvóta és használati adatok.
Ha a projektet létrehozó felhasználó szerepköröket rendelhet hozzá (például ha az előfizetés vagy az erőforráscsoport hatókörében a Azure Tulajdonos szerepkörrel rendelkezik), mindkét hozzárendelés automatikusan hozzáadódik, amikor a projekt a Microsoft Foundry portál felhasználói felületén keresztül jön létre.
Tipp
Ha egy felhasználónak vagy szolgáltatásnévnek csak kapcsolatba kell lépnie az ügynökökkel (például a Responses API meghívásával), azok létrehozása vagy módosítása nélkül, akkor a Foundry Agent Consumer szerepkört rendelje hozzá a Foundry User helyett. Ez a szerepkör minimális jogosultsági hozzáférést biztosít az ügynökfelhasználók számára.
Az Öntödei felhasználói szerepkör manuális hozzárendeléséhez kövesse az alábbi gyors lépéseket.
A Foundry User szerepkör hozzárendelése a felhasználói azonosítóhoz
Az Azure portálon nyissa meg a Foundry erőforrást, és lépjen a Access control (IAM). Hozzon létre egy szerepkör-hozzárendelést a(z) Foundry-felhasználó számára, állítsa a(z) Tagok beállítást erre: Felhasználó, csoport vagy szolgáltatásnév, válassza ki a felhasználói identitását, majd válassza az Áttekintés + hozzárendelés lehetőséget.
A Foundry felhasználói szerepkör hozzárendelése a projekt felügyelt identitásához
Az Azure portálon nyissa meg a Foundry erőforrást, és lépjen a Access control (IAM). Hozzon létre egy szerepkör-hozzárendelést a Foundry-felhasználó számára, állítsa a Tagok értékét Felügyelt identitás értékre, válassza ki a projekt felügyelt identitását, majd válassza a Felülvizsgálat + hozzárendelés lehetőséget.
Terminológia a szerepköralapú hozzáférés-vezérléshez a Foundryben
Az Microsoft Foundry szerepköralapú hozzáférés-vezérlésének megismeréséhez fontolja meg két kérdést a vállalata számára.
- Milyen engedélyekkel rendelkezzen a csapatom a Microsoft Foundryben való építkezéskor?
- Milyen hatókörrel rendelek engedélyeket a csapatomhoz?
Ezeknek a kérdéseknek a megválaszolásához az alábbiakban a cikkben használt egyes terminológiák leírását találja.
- Engedélyek: Engedélyezett vagy elutasított műveletek, amelyeket egy identitás végrehajthat egy erőforráson, például olvasás, írás, törlés vagy vezérlősík- és adatsík-műveletek kezelése.
- Scope: Azon Azure erőforrások készlete, amelyekre egy szerepkör-hozzárendelés vonatkozik. A tipikus hatókörök közé tartozik az előfizetés, az erőforráscsoport, a Foundry-erőforrás, a Foundry-projekt vagy egy egyes ügynök.
- Role: Az engedélyek nevesített gyűjteménye, amely meghatározza, hogy mely műveletek hajthatók végre Azure erőforrásokon egy adott hatókörben.
Az identitások a vállalati követelményeknek megfelelően meghatározott engedélyekkel rendelkező szerepkört kapnak egy kiválasztott hatókörben.
A Microsoft Foundryben vegye figyelembe a következő hatóköröket a szerepkör-hozzárendelések végrehajtásakor.
- Foundry erőforrás: Az Microsoft Foundry-környezet rendszergazdai, biztonsági és monitorozási határát meghatározó legfelső szintű hatókör.
- Foundry projekt: Egy Foundry erőforráson belüli alhatókör, amely a munka rendszerezésére és a hozzáférés-vezérlés érvényesítésére szolgál a Foundry API-k, eszközök és fejlesztői munkafolyamatok esetében.
- Ügynök: Egy öntödei projekt szűkebb hatóköre, amely egy adott ügynökre vonatkozik. Az ebben a hatókörben lévő szerepkör-hozzárendelések jelenleg csak az ügynökvégpont-hozzáférésre vannak kiértékelve, ezért ezzel a hatókörrel hozzáférést biztosíthat egy adott ügynök végpontjaihoz anélkül, hogy végpont-hozzáférést biztosítanának a projekt összes ügynökének. További információt a következő cikkben talál: Ügynöki hatókörű szerepkör-hozzárendelések.
Beépített szerepkörök
A Foundry built-in szerepköre Microsoft által létrehozott szerepkör, amely a csapattagokhoz hozzárendelhető gyakori hozzáférési forgatókönyveket ismerteti. A Azure használt legfontosabb beépített szerepkörök közé tartozik a Tulajdonos, a Közreműködő és az Olvasó. Ezek a szerepkörök nem kifejezetten a Foundry erőforrás-engedélyekre vonatkoznak.
Az Öntödei erőforrások esetében további beépített szerepkörök használatával kövesse a minimális jogosultsági hozzáférési alapelveket. Az alábbi táblázat a Foundry fő beépített szerepköreinek listáját tartalmazza, valamint a AI + Machine Learning beépített szerepkörök pontos szerepkör-definícióira mutató hivatkozásokat.
| Szerepet | Leírás |
|---|---|
| Öntödei ügynök fogyasztója | Hozzáférést biztosít az ügynökvégpontokkal való interakcióhoz egy Foundry-projektben. Minimális jogosultságú hozzáférési szerepkör azon azonosítók számára, amelyeknek csak az ügynökökkel való interakcióra van szükségük. |
| Öntödei felhasználó | Hozzáférést biztosít az olvasónak az Foundry-projekthez, a Foundry-erőforráshoz és az öntödei projekt adatműveleteihez. Ha hozzárendelhet szerepkört, a rendszer automatikusan hozzárendeli ezt a szerepkört Önnek. Ellenkező esetben az előfizetés tulajdonosa vagy egy szerepkör-hozzárendelési engedélyekkel rendelkező felhasználó engedélyezi azt. Minimális jogosultságú hozzáférési szerepkör az ügynököket fejlesztő és tesztelő fejlesztők számára. |
| Foundry projektkezelő | Lehetővé teszi az Öntödei projekteken végzett felügyeleti műveletek végrehajtását, a projekteken végzett buildelést és fejlesztést, valamint az Öntödei felhasználói szerepkör feltételes hozzárendelését más felhasználói tagokhoz. |
| Öntödei fiók tulajdonosa | Teljes hozzáférést biztosít a projektek és erőforrások kezeléséhez, és lehetővé teszi az Öntödei felhasználó, az ACR és a figyelési szerepkörök feltételes hozzárendelését más felhasználói tagokhoz. |
| Öntödei tulajdonos | Teljes hozzáférést biztosít a projektek és erőforrások kezeléséhez, valamint a projektek létrehozásához és fejlesztéséhez. Lehetővé teszi a Foundry User, az ACR és a monitorozási szerepkörök feltételes hozzárendelését. Kiemelten kiemelt önkiszolgáló szerepkör, amelyet digitális natívok számára terveztek. |
Megjegyzés
A Cognitive Services Használati adatok olvasója kivételével, ha a felhasználóknak kvóta láthatóságra van szükségük, ne rendelje hozzá a Cognitive Servicesből kiinduló beépített szerepköröket. Ezek a szerepkörök az AI-szolgáltatások erőforrásainak közvetlen elérésére szolgálnak, és nem vonatkoznak a Foundry-forgatókönyvekre.
Hasonlóképpen ne használja a Azure AI Developer szerepkört a Foundry-munkához. A név ellenére ez a szerepkör Azure Machine Learning munkaterületekre és Foundry-központokra terjed ki, nem pedig a Foundry-projektekre vagy a Foundry által üzemeltetett ügynökökre. A Foundry-projekthez való hozzáféréshez használja helyette a Foundry User vagy Foundry Owner szerepkört.
A szerepkörök egyedi ügynökhöz való hozzárendeléséről további információt az Ügynök hatókörű szerepkör-hozzárendelések című témakörben talál.
Engedélyek minden beépített szerepkörhöz
Az alábbi táblázat segítségével megtekintheti az egyes beépített szerepkörök számára engedélyezett engedélyeket Microsoft Foundryben.
| Beépített szerepkör | Foundry-projektek létrehozása | Foundry-fiókok létrehozása | Felépítés és fejlesztés egy projektben (adatműveletek) | Szerepkörök hozzárendelésének befejezése | Olvasói hozzáférés projektekhez és fiókokhoz | Modellek kezelése | Ügynökök közzététele | Interakció az ügynökvégpontokkal |
|---|---|---|---|---|---|---|---|---|
| Öntödei ügynök fogyasztója | ✘ | ✘ | ✘ | ✘ | ✘ | ✘ | ✘ | ✔ |
| Öntödei felhasználó | ✘ | ✘ | ✔ | ✘ | ✔ | ✘ | ✘ | ✔ |
| Foundry projektkezelő | ✘ | ✘ | ✔ | ✔ (csak a Foundry User szerepkör hozzárendelése) | ✔ | ✘ | ✔ | ✔ |
| Öntödei fiók tulajdonosa | ✔ | ✔ | ✘ | ✔ (rendelje hozzá a Foundry User, az ACR és a Monitoring szerepköröket) | ✔ | ✔ | ✘ | ✘ |
| Öntödei tulajdonos | ✔ | ✔ | ✔ | ✔ (rendelje hozzá a Foundry User, az ACR és a Monitoring szerepköröket) | ✔ | ✔ | ✔ | ✔ |
Important
Az Foundry RBAC-szerepköröket nemrég átnevezték. Foundry user, Foundry Owner, Foundry-fióktulajdonos és Foundry Project Manager korábban Azure AI-felhasználónak, Azure AI-tulajdonosnak, Azure AI-fióktulajdonosnak és Azure AI-Project-kezelőnek hívták. Előfordulhat, hogy egyes helyeken továbbra is a korábbi elnevezések jelennek meg, amíg az átnevezés fokozatosan bevezetésre kerül. A szerepkör-azonosítók és az alapvető jogosultságok az átnevezés ellenére változatlanok maradnak.
Az alábbi táblázat segítségével megtekintheti az egyes kulcsokhoz engedélyezett engedélyeket Azure beépített szerepkörökhöz (Tulajdonos, Közreműködő, Olvasó).
| Beépített szerepkör | Foundry-projektek létrehozása | Foundry-fiókok létrehozása | Felépítés és fejlesztés egy projektben (adatműveletek) | Szerepkörök hozzárendelésének befejezése | Olvasói hozzáférés projektekhez és fiókokhoz | Modellek kezelése | Ügynökök közzététele | Interakció az ügynökvégpontokkal |
|---|---|---|---|---|---|---|---|---|
| Tulajdonos | ✔ | ✔ | ✘ | ✔ (bármilyen szerepkör hozzárendelése bármely felhasználóhoz) | ✔ | ✔ | ✔ | ✘ |
| Közreműködő | ✔ | ✔ | ✘ | ✘ | ✔ | ✔ | ✘ | ✘ |
| Olvasó | ✘ | ✘ | ✘ | ✘ | ✔ | ✘ | ✘ | ✘ |
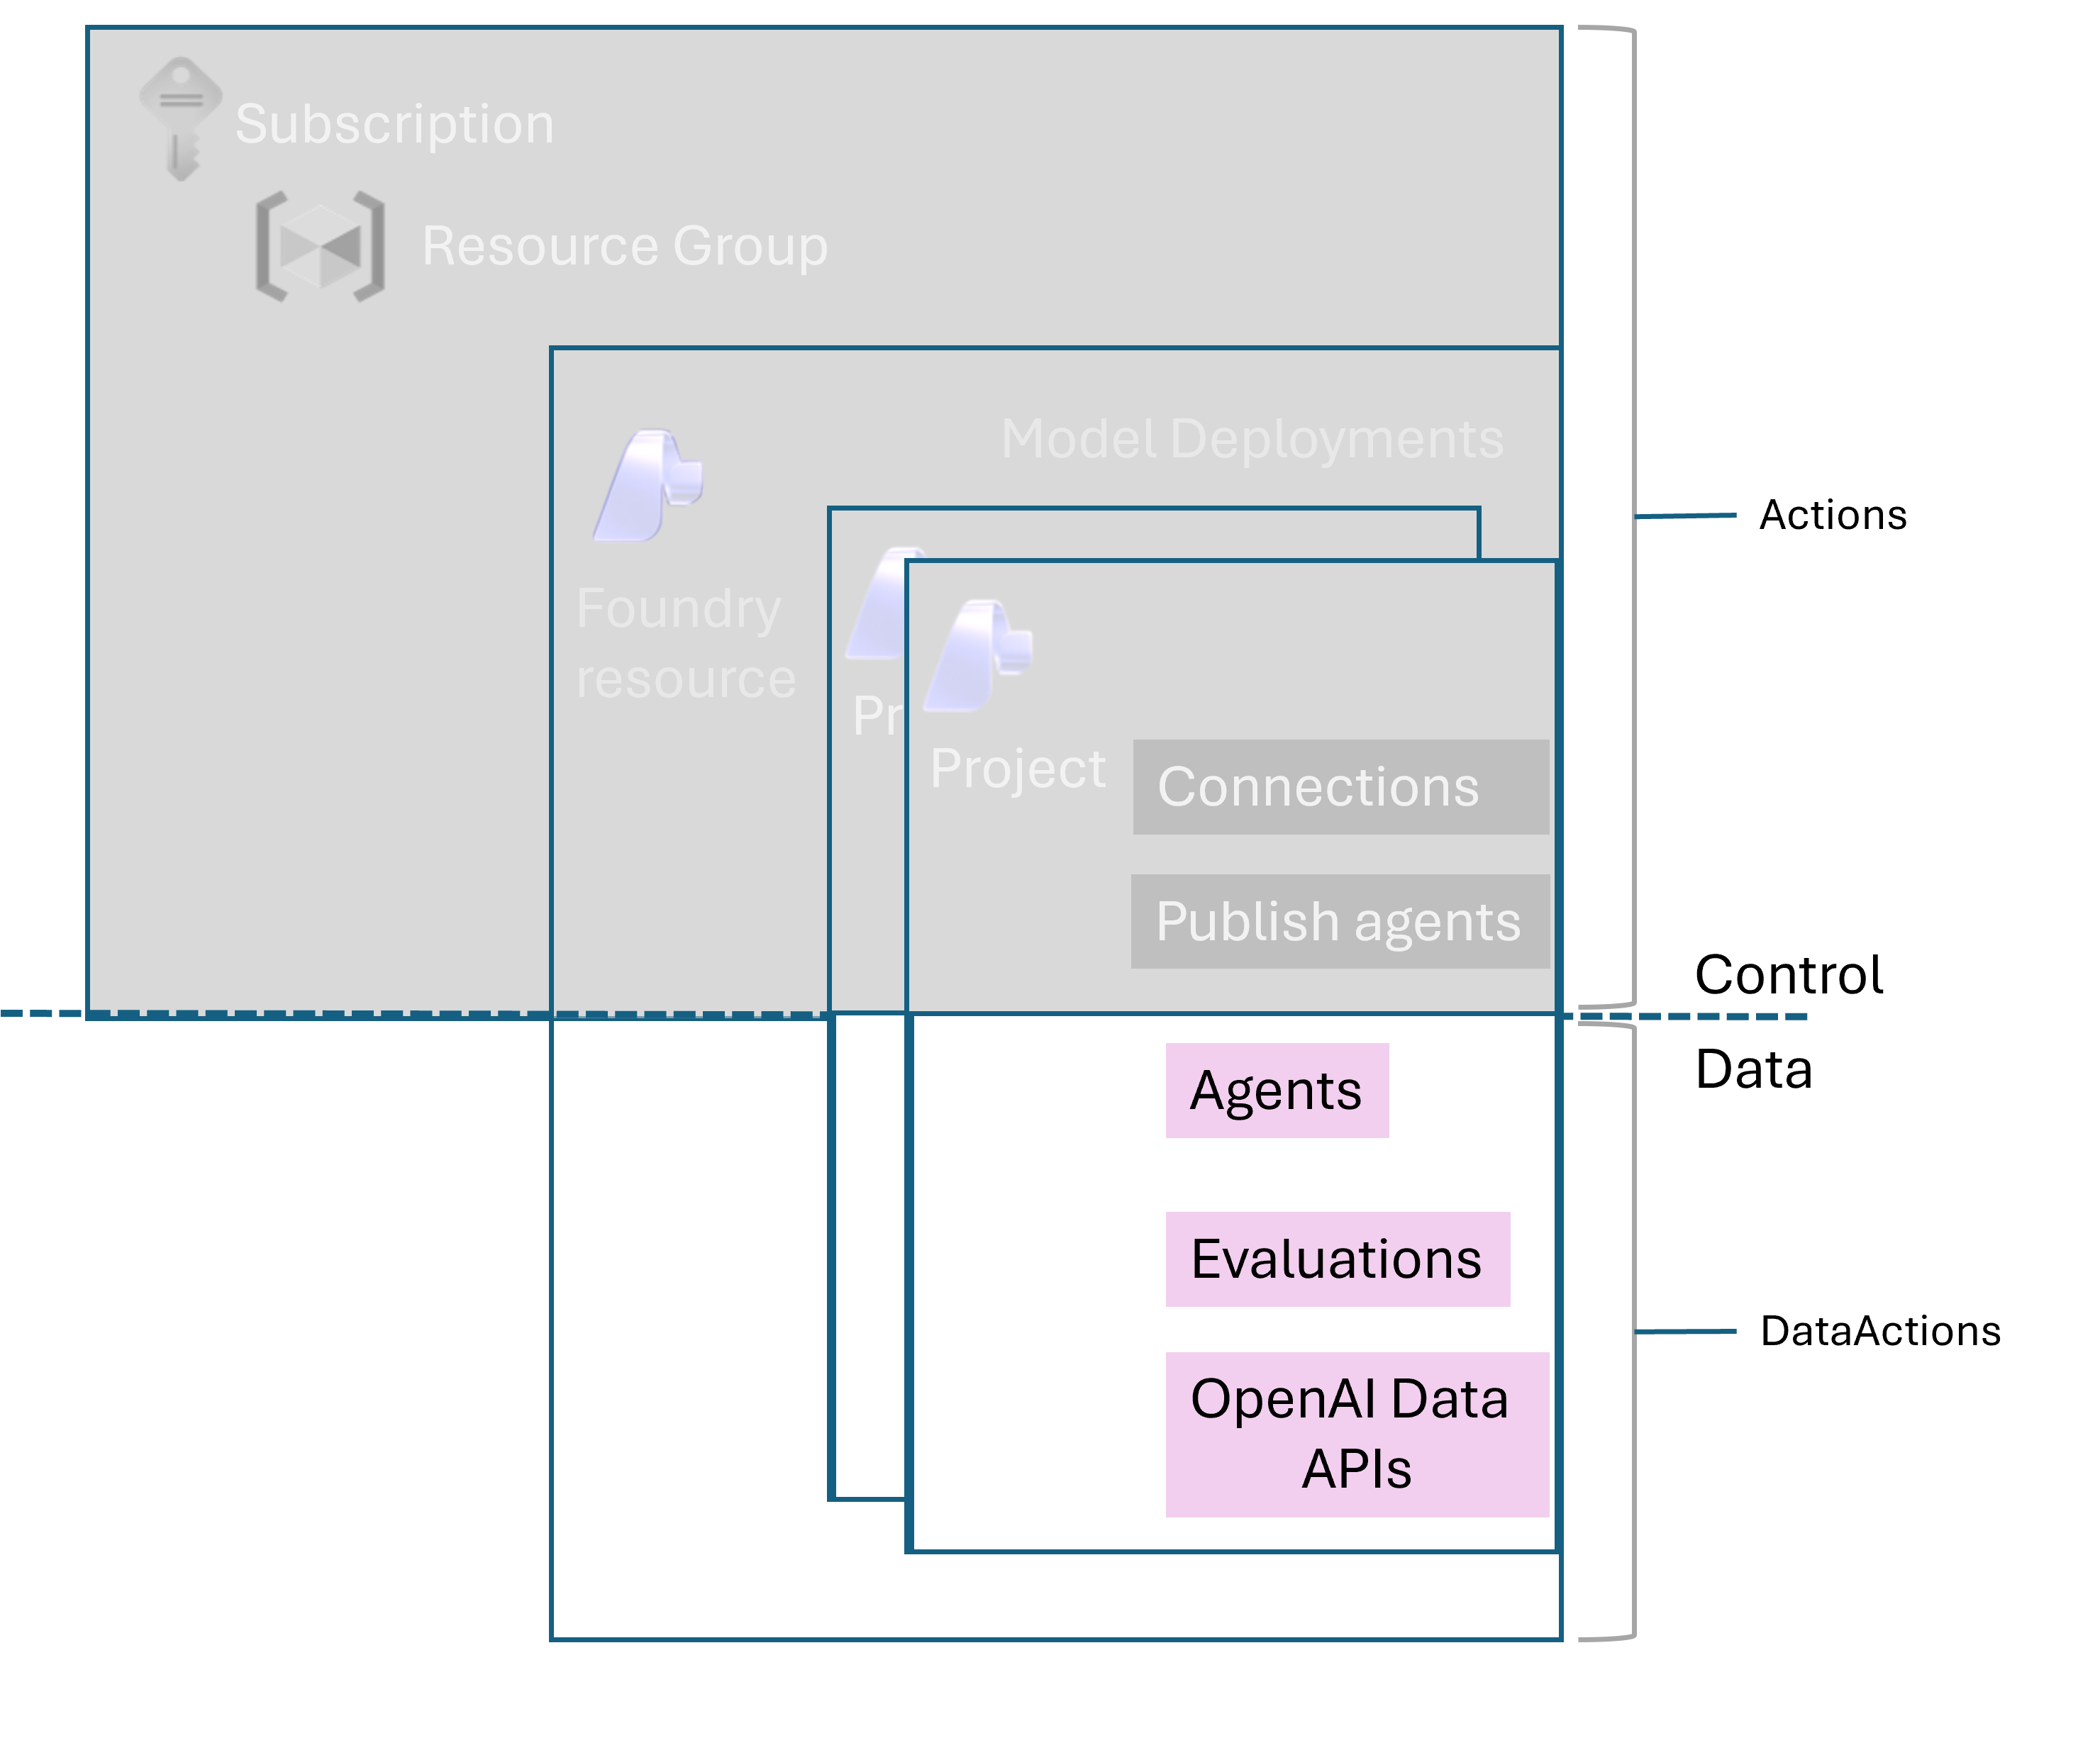
Az ügynökök közzétételéhez szüksége van a Foundry Project Manager szerepkörre (minimum) az Foundry-erőforrás hatókörében. További információ: Agent alkalmazások a(z) Microsoft Foundry-ban.
Ezekkel a lapokkal megismerheti az Öntödei erőforrásszinten hozzárendelt beépített szerepkörök közötti különbségeket (kivéve a tulajdonost, amely az előfizetés szintjén van hozzárendelve)
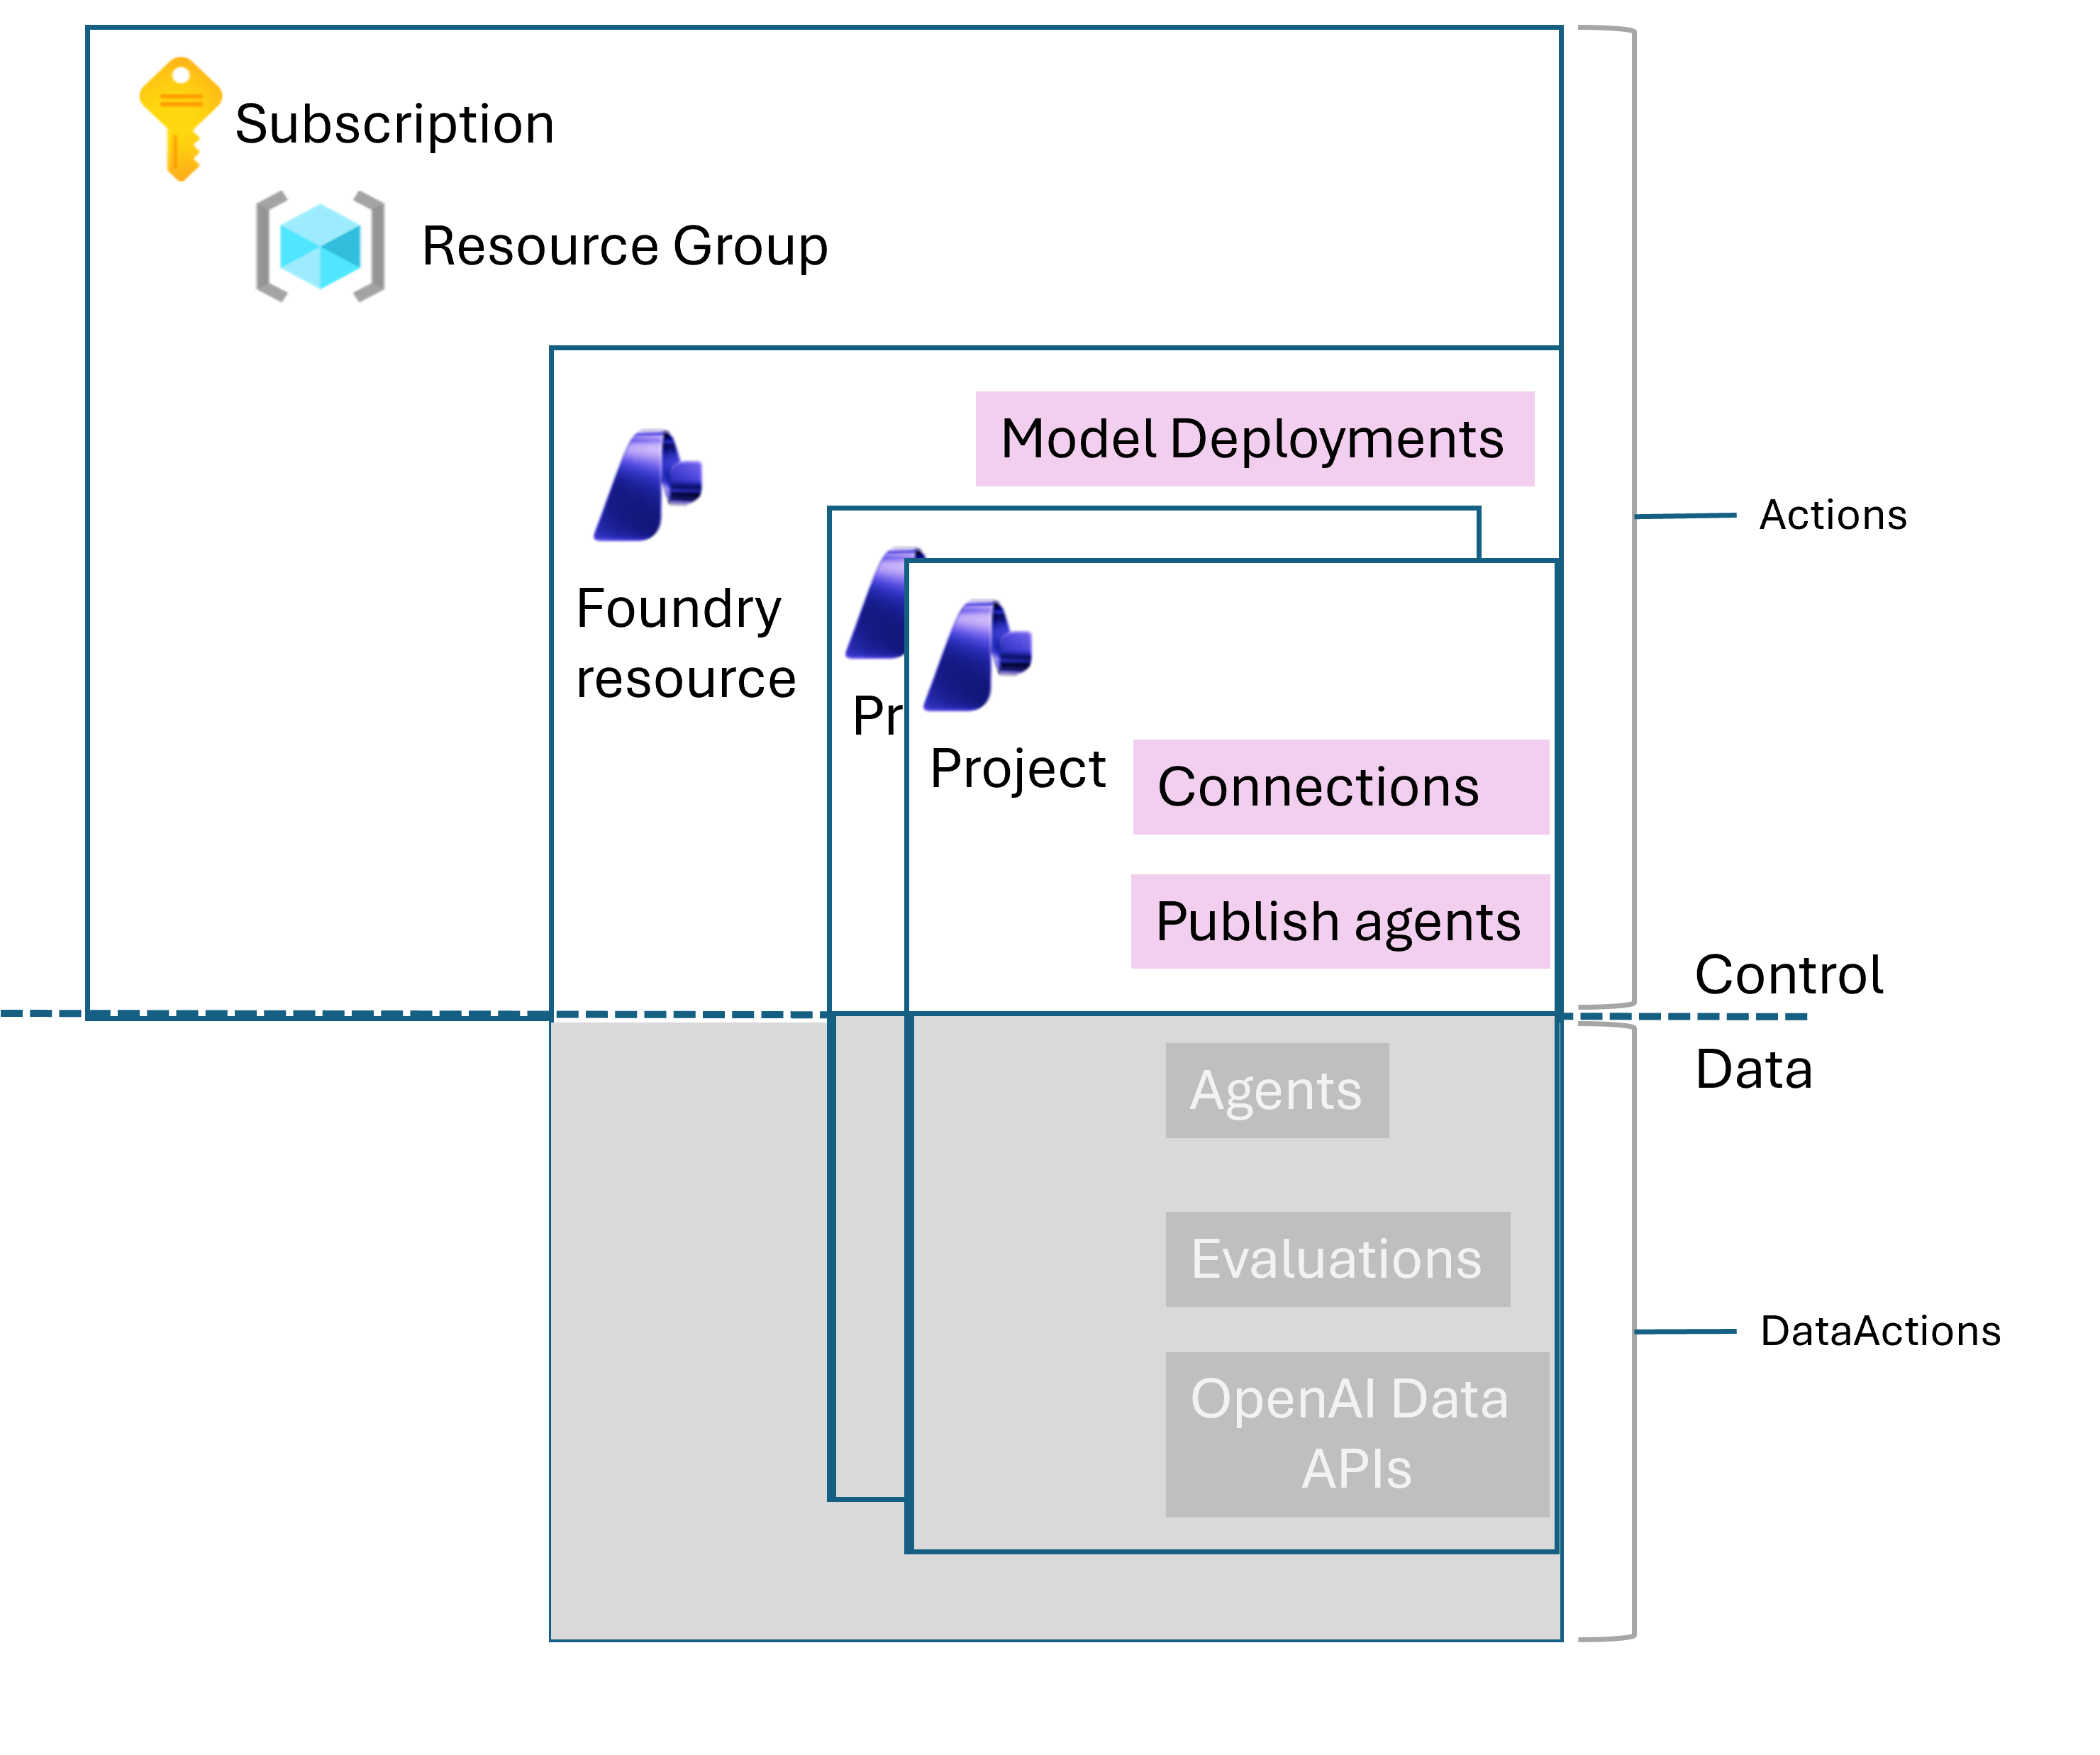
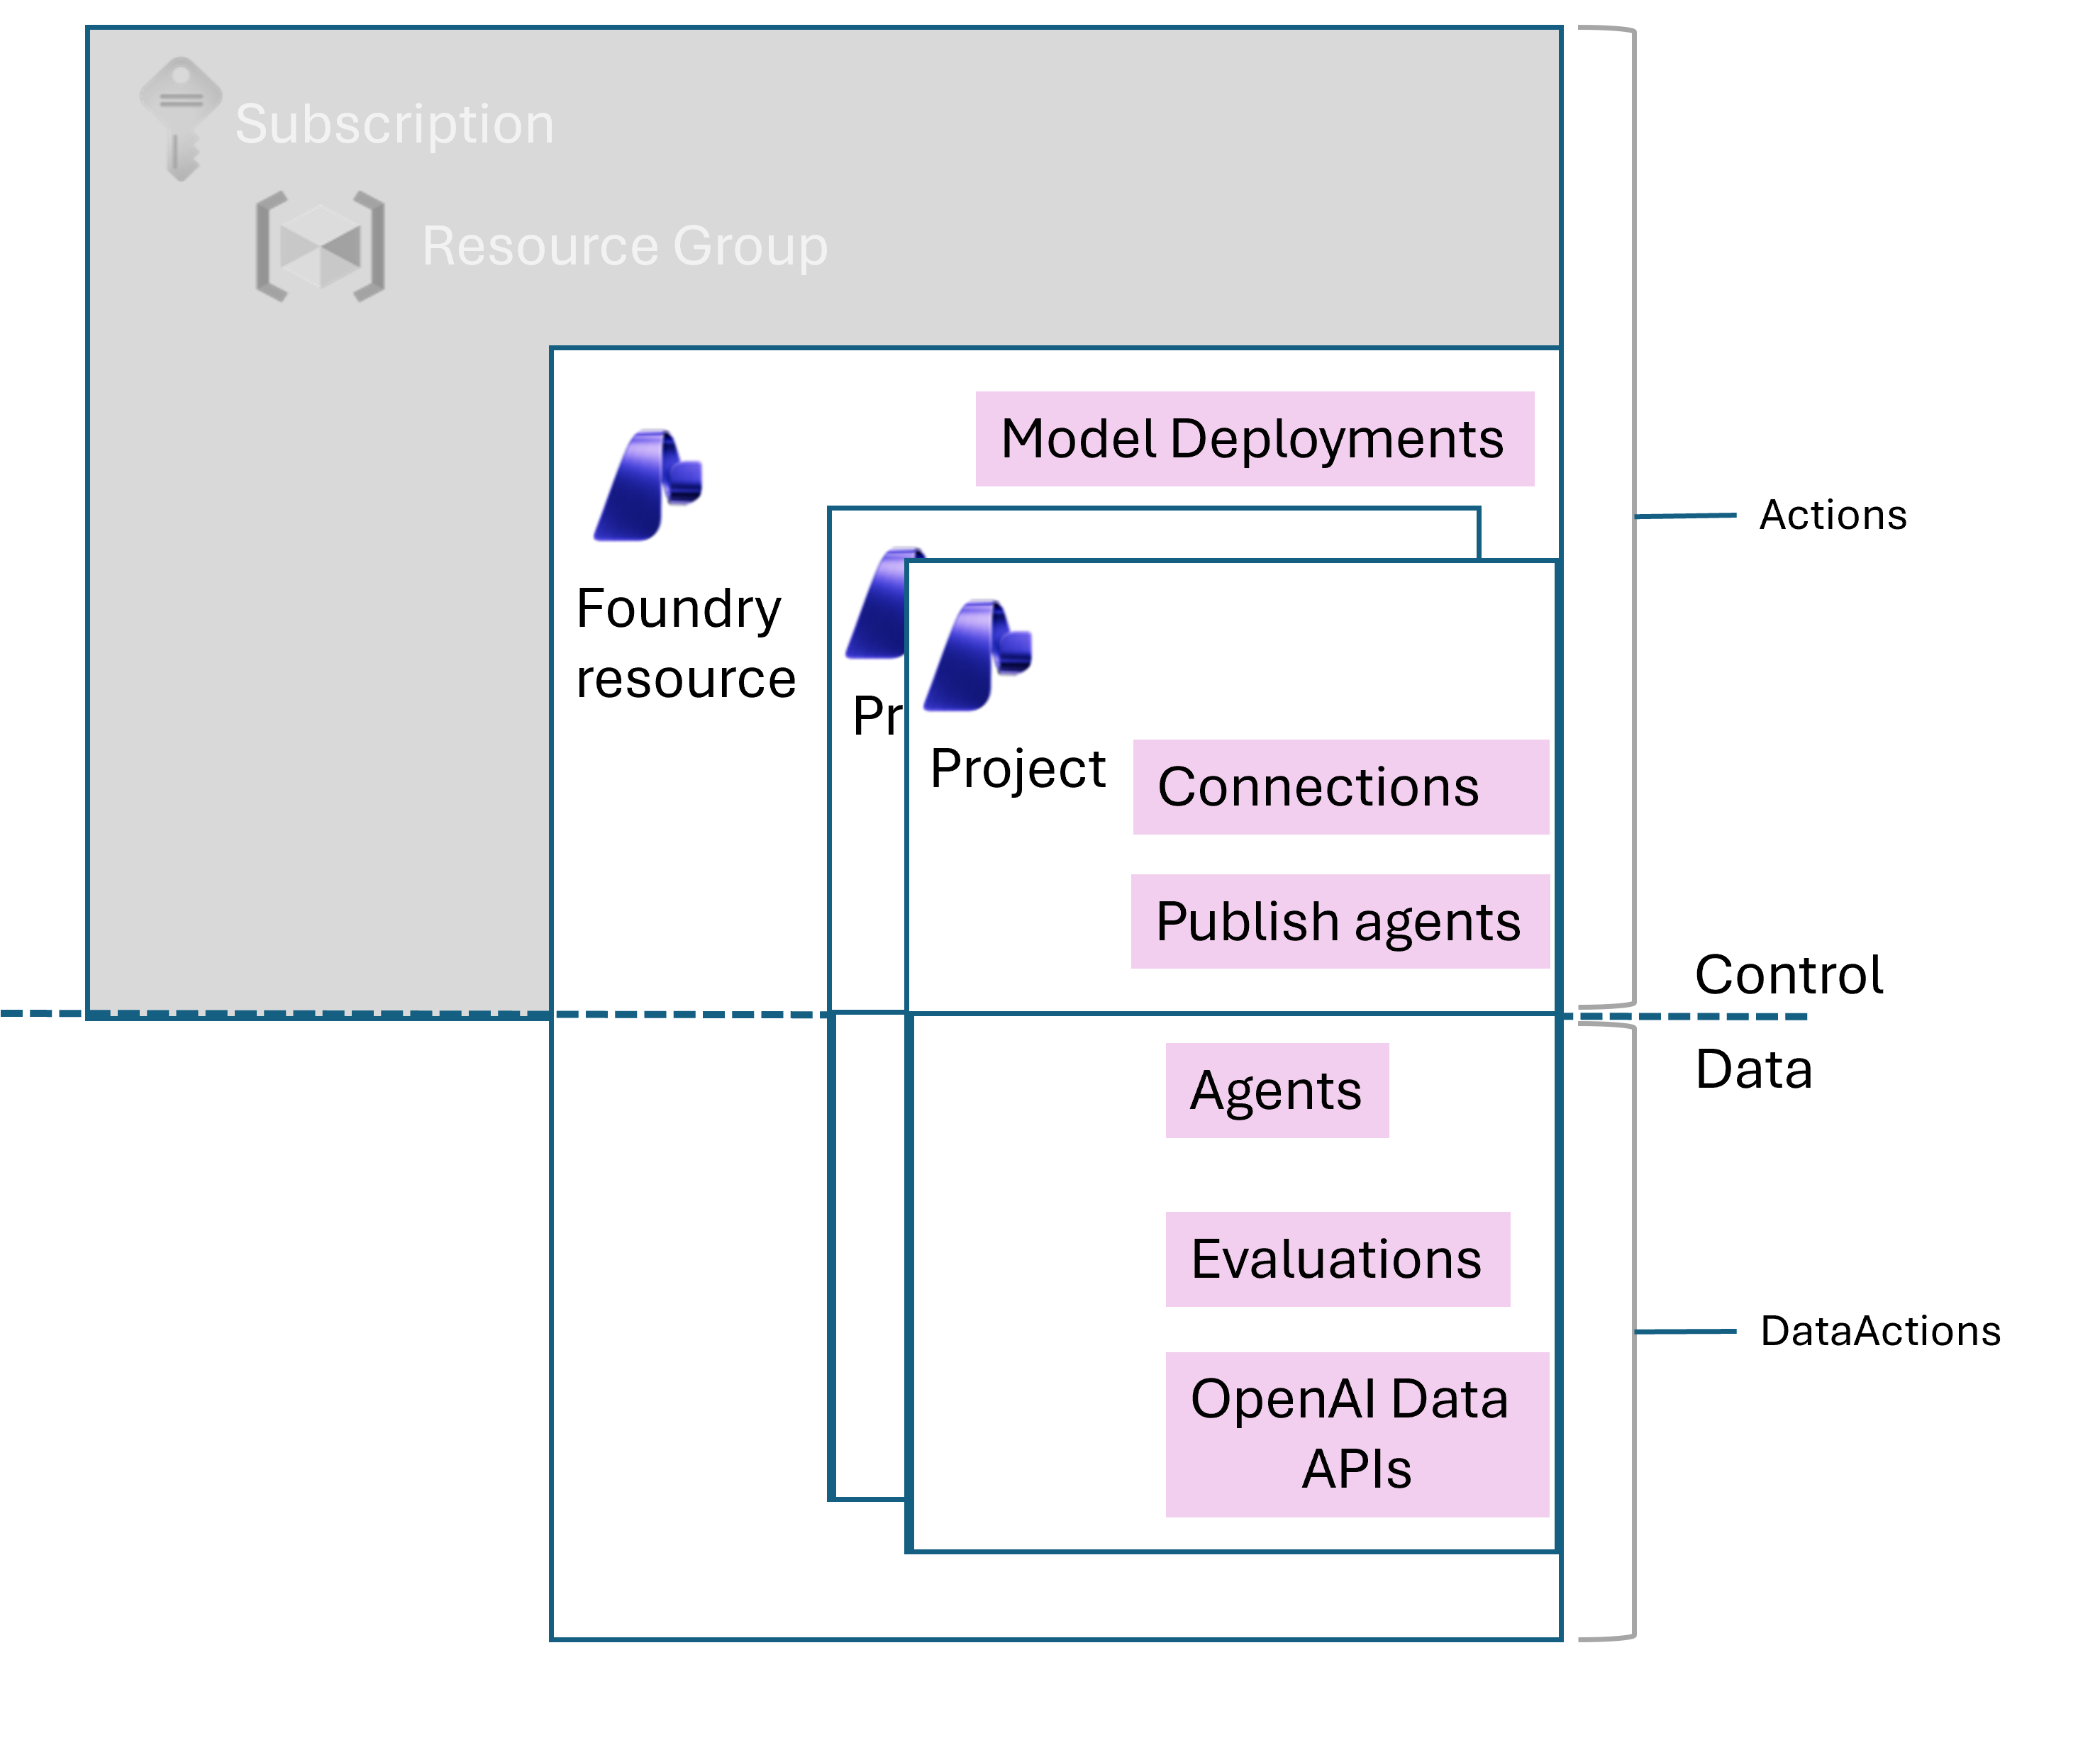
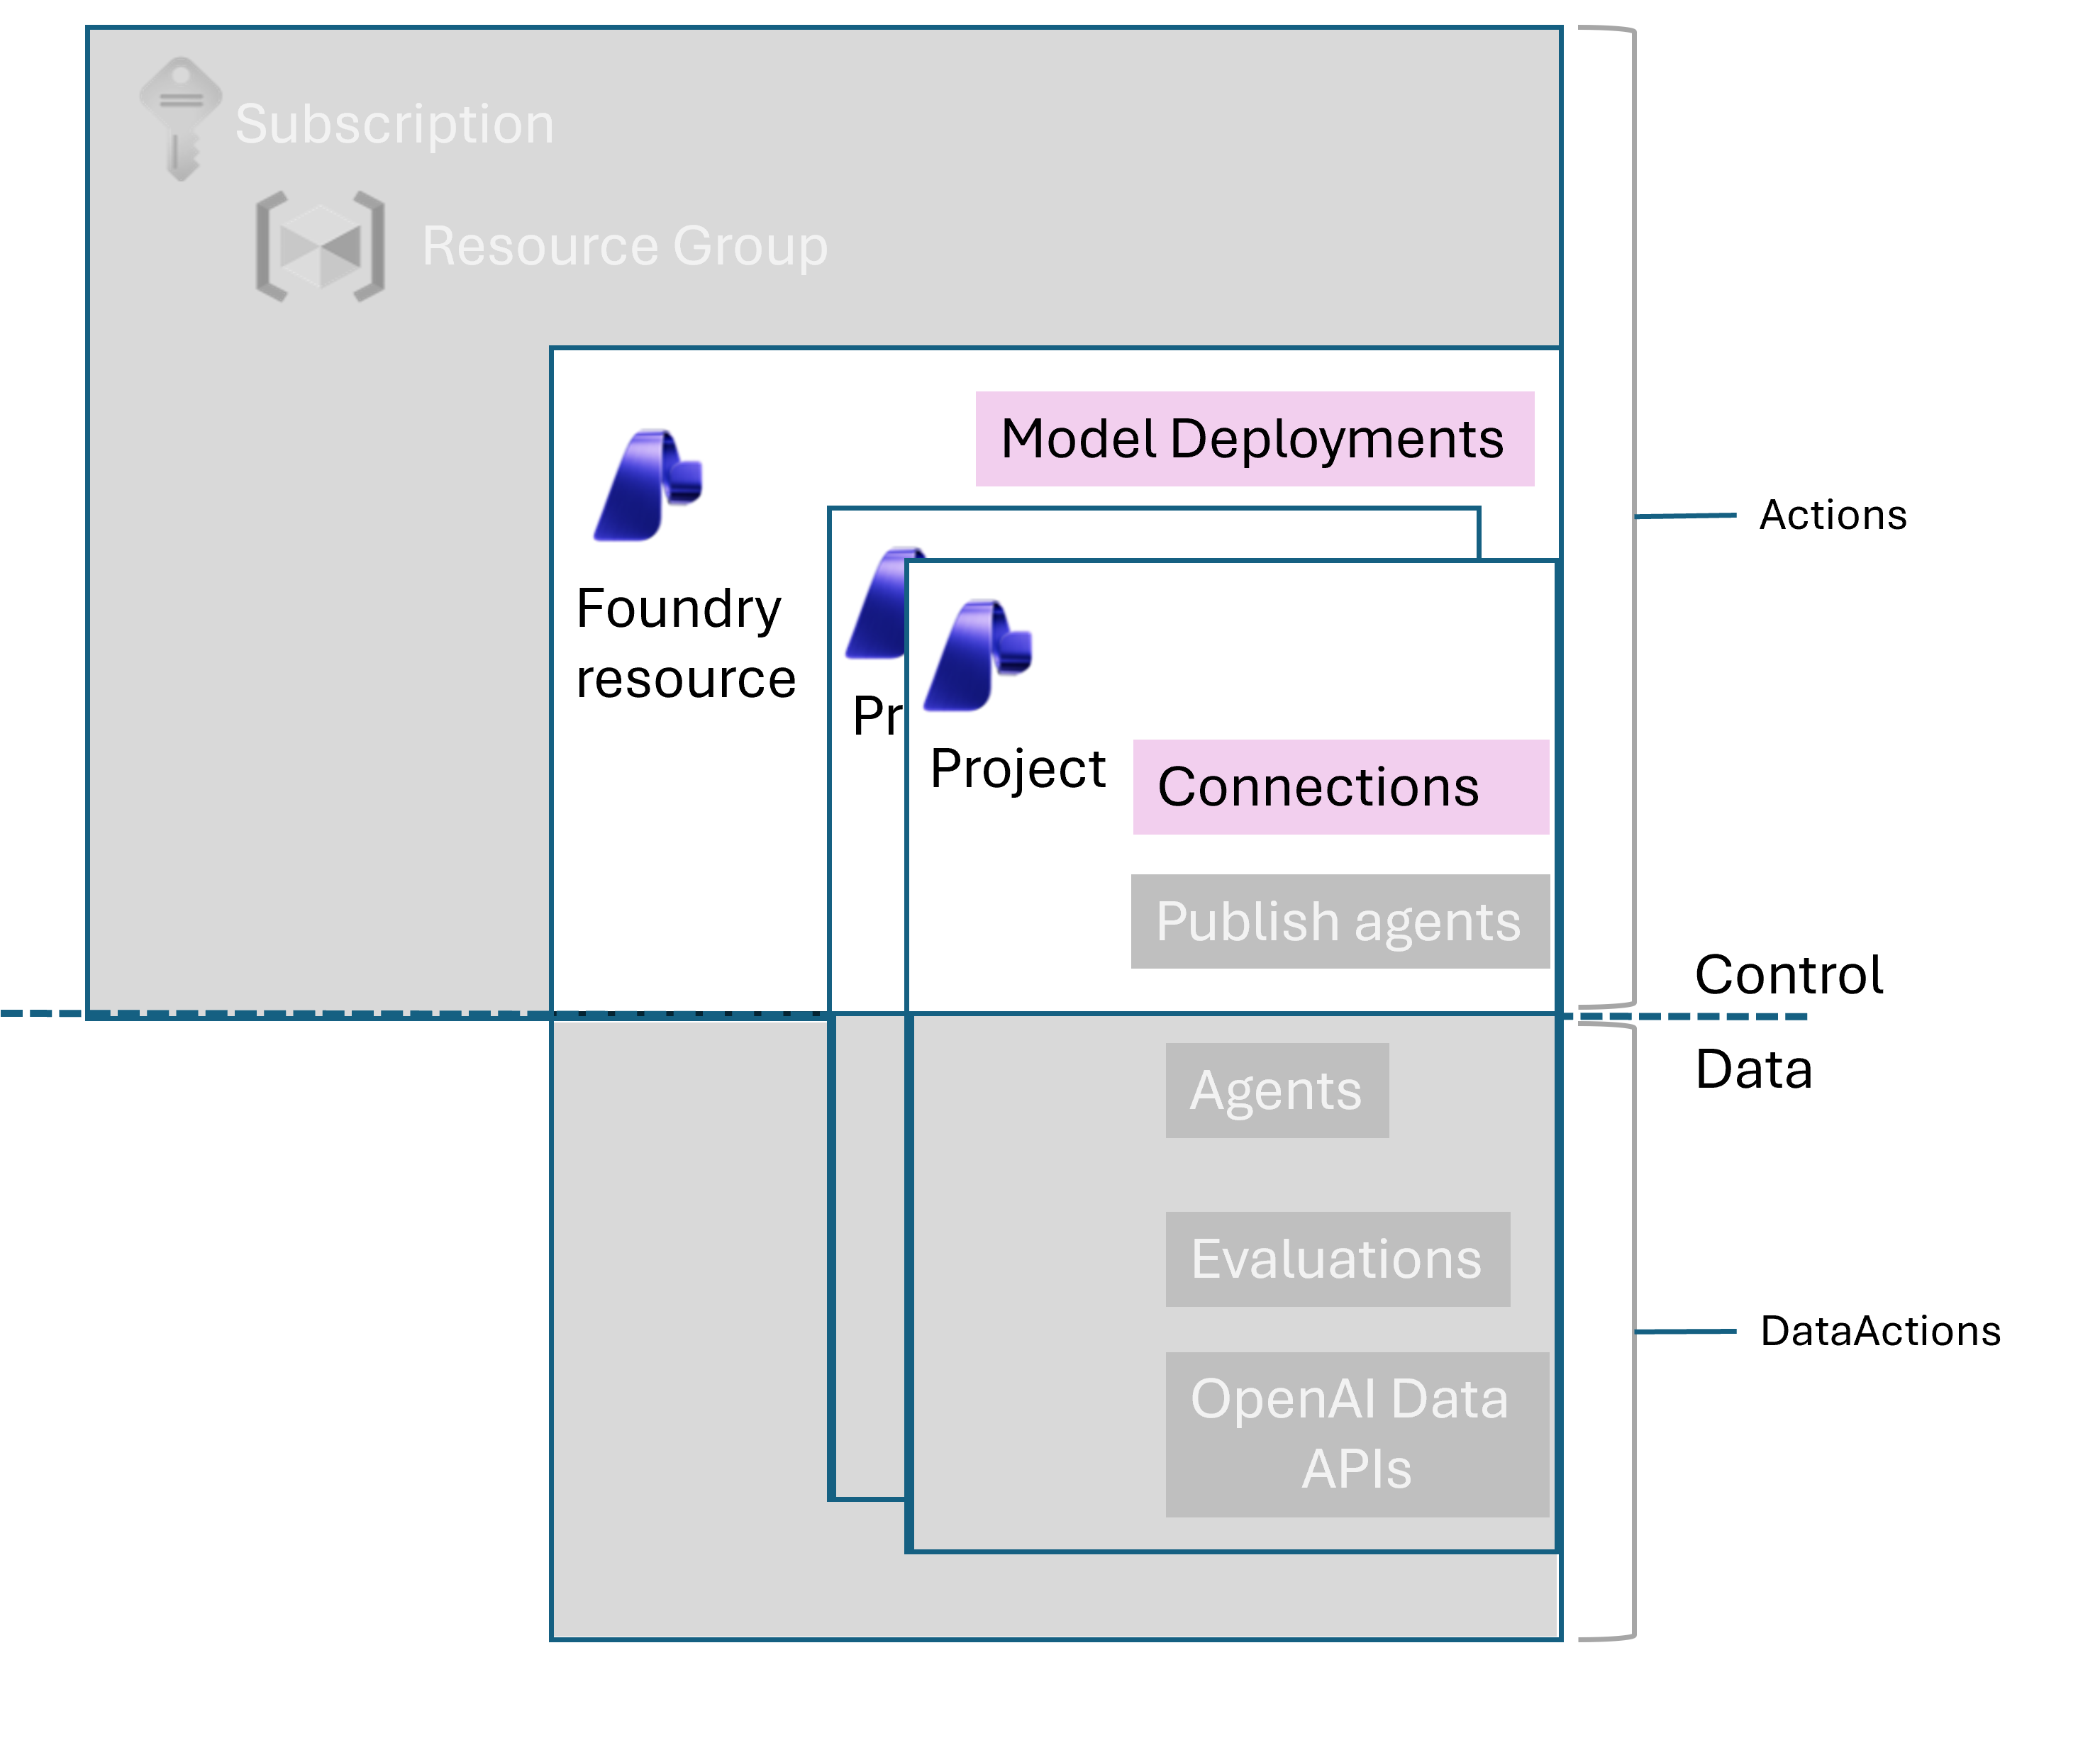
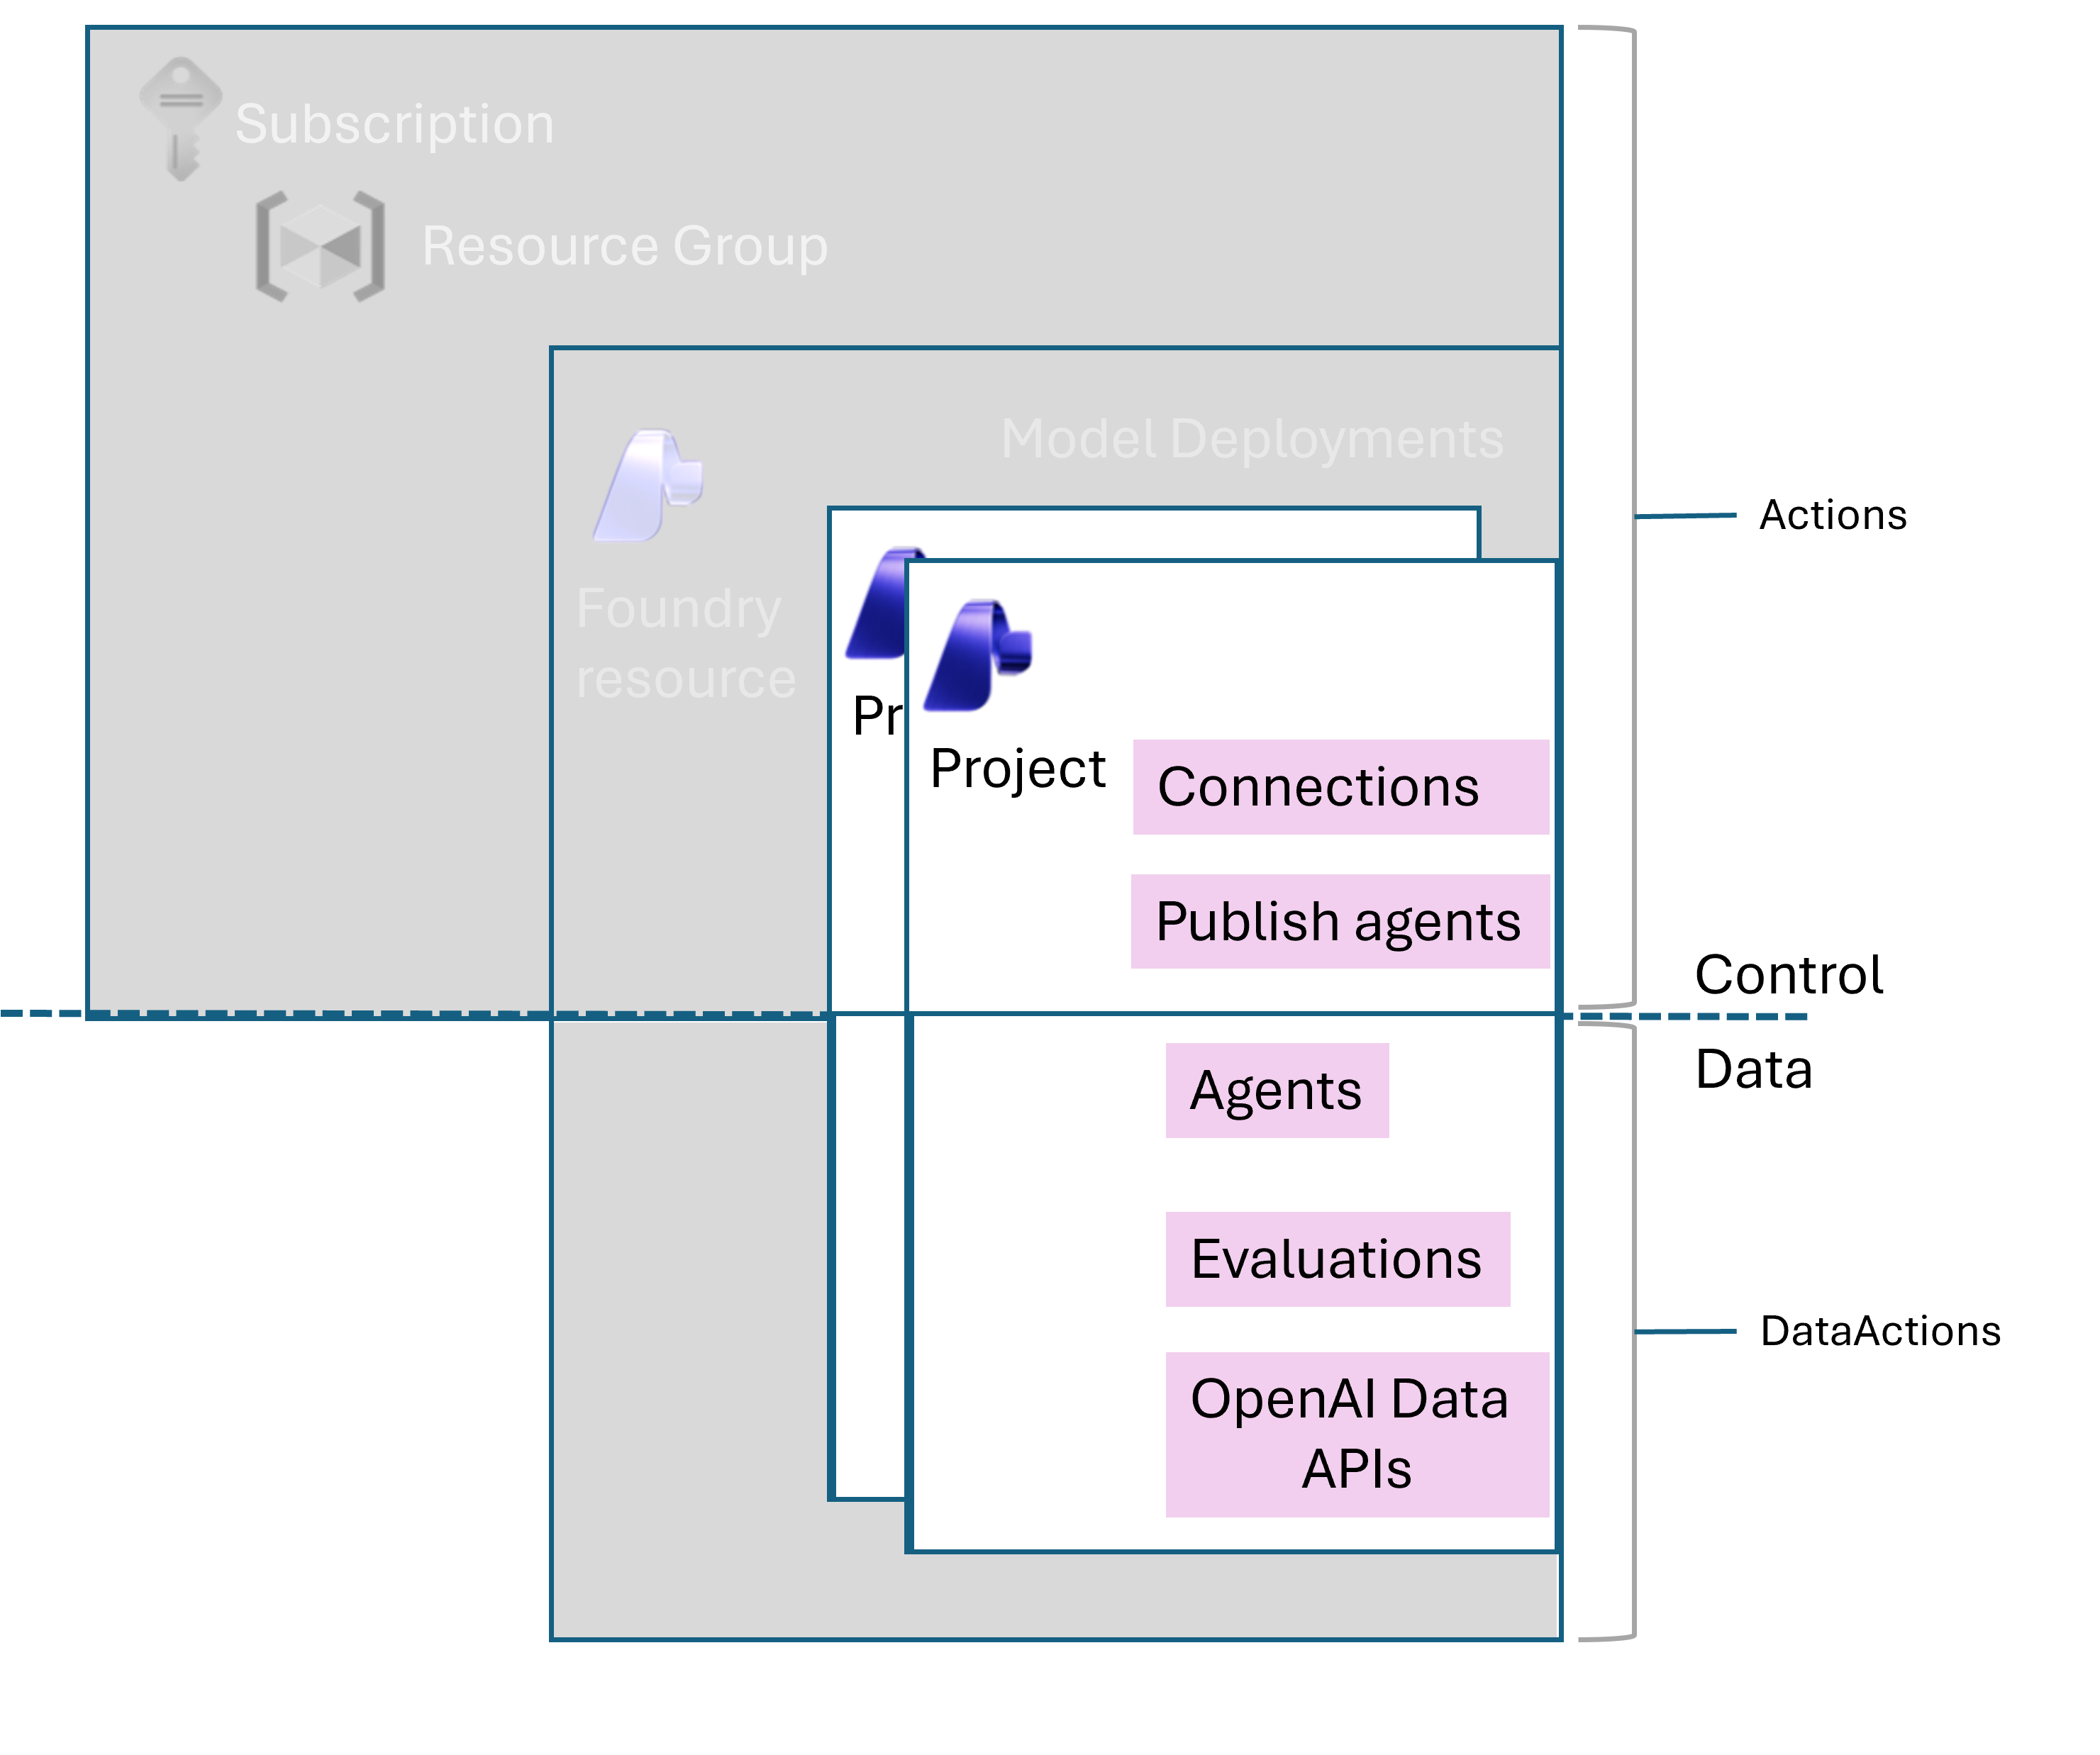
Minta vállalati RBAC-leképezések projektekhez
Íme egy példa arra, hogyan implementálhat szerepköralapú hozzáférés-vezérlést (RBAC) egy vállalati Foundry-erőforráshoz.
| Persona | Szerepkör és hatókör | Célja |
|---|---|---|
| RENDSZERGAZDA | Tulajdonos az előfizetés keretén belül | Az informatikai rendszergazda biztosítja, hogy az Foundry-erőforrás megfeleljen a vállalati szabványoknak. Rendelje hozzá a vezetőkhöz a(z) Foundry-fiók tulajdonosa szerepkört ezen az erőforráson, hogy új Foundry-fiókokat hozhassanak létre. Rendelje hozzá a vezetőknek az erőforráson a Foundry Project Manager szerepkört, hogy projekteket hozhassanak létre egy fiókban. |
| Vezetők | Foundry-fiók tulajdonosa az Foundry-erőforrás hatókörében | A vezetők felügyelik az Foundry-erőforrást, modelleket helyeznek üzembe, számítási erőforrásokat naplóznak, kapcsolatokat naplóznak, és megosztott kapcsolatokat hoznak létre. Nem dolgozhatnak projektekben, de a munka megkezdéséhez kioszthatják maguknak és másoknak a Foundry User szerepkört. |
| Csapatvezető vagy vezető fejlesztő | Foundry projektmenedzser a Foundry-erőforrás hatókörén | A vezető fejlesztők projekteket hoznak létre a csapatuk számára, és elkezdenek fejleszteni ezekben a projektekben. Miután létrehoz egy projektet, a projekt tulajdonosai meghívnak más tagokat, és kiosztják a Foundry User szerepkört. |
| Csapattagok vagy fejlesztők | Foundry-felhasználó szerepkör a Foundry-projekt hatókörében és Olvasó szerepkör a Foundry-erőforrás hatókörében | A fejlesztők ügynököket fejlesztenek egy projektben előre telepített Foundry modellekkel és előre létrehozott kapcsolatokkal. |
| Ügynökfelhasználók vagy végfelhasználók | Foundry Agent Consumer a Foundry-projekt hatókörében (vagy ügynökszintű vezérléshez az ügynök hatókörében) | Azok a felhasználók és szolgáltatásnevek, amelyeknek csak a végpontjaikon keresztül kell kommunikálniuk az ügynökökkel. Ez a szerepkör a legkisebb jogosultsági szintű hozzáférést biztosítja a szélesebb körű fejlesztési képességek biztosítása nélkül. |
Hozzáférési kvóta és használati adatok
Az Foundry Azure kvóta- és használati adatokat használ olyan szolgáltatásokhoz, mint az üzembe helyezés ellenőrzése és a kvótajelentés. Azure RBAC szabályozza az előfizetési szintű információkhoz való hozzáférést.
Rendelje hozzá a Cognitive Services Használati adatok olvasóját az előfizetés hatóköréhez, hogy biztosítsa a kvóta láthatóságához szükséges minimális jogosultsági hozzáférést. Más előfizetés-hatókörű szerepkörök Microsoft.CognitiveServices/locations/usages/read is biztosíthatnak hozzáférést, de szélesebb körű engedélyeket biztosíthatnak.
Ha a Foundry nem tudja lekérni a kvótainformációkat, előfordulhat, hogy egyes funkciók nem jelenítik meg a rendelkezésre álló kvótát, vagy nem tudják megfelelően ellenőrizni a telepítéseket. Ellenőrizze, hogy a bejelentkezett felhasználó rendelkezik-e a szükséges engedéllyel az előfizetés hatókörében.
Important
A Usages API előfizetés-hatókörű szerepkör-hozzárendelést igényel. Az erőforráscsoportok, az öntödei erőforrások és a projektszerepkör-hozzárendelések nem engedélyezik az előfizetésszintű kvótaadatokhoz való hozzáférést.
Szerepkör hozzárendelések kezelése
A Foundry szerepköreinek kezeléséhez, engedéllyel kell rendelkeznie az Azure-ban a szerepkörök hozzárendelésére és eltávolítására. A Azure beépített Owner szerepkör tartalmazza ezt az engedélyt. Szerepköröket az Foundry portálon (Kezelés panelen), Azure portál IAM-jén vagy Azure CLI keresztül rendelhet hozzá. A szerepköröket Azure portál IAM vagy Azure CLI használatával távolíthatja el.
Important
Az Azure portál jelenleg csak a Foundry-fiók hatókörében támogatja a(z) Foundry Agent Consumer hozzárendelését. A minimális jogosultsági alapelvek követéséhez a Azure CLI használatával rendelje hozzá a szerepkört a projekt hatóköréhez vagy az ügynök hatóköréhez. Project hatókör hozzáférést biztosít a project minden ügynökvégpontához. Az ügynök hatóköre csak a megadott ügynökvégponthoz biztosít hozzáférést.
Az Foundry portálon a következő módon kezelheti az engedélyeket:
- A Foundryban válassza a Kezelés>Projekt részletei elemet.
- Válassza a Felhasználók lapot.
- Válassza a Felhasználó hozzáadása lehetőséget a projekthozzáférés kezeléséhez. Ez a művelet csak akkor érhető el, ha rendelkezik szerepkör-hozzárendelési engedélyekkel.
- Ugyanezt a folyamatot alkalmazza az Erőforrás részletei lapon az Öntödei erőforrásszintű hozzáféréshez.
Ügynök-hatókörű szerepkör-hozzárendelések
Szerepkörök hozzárendelése egy adott ügynök hatóköréhez a teljes projekt helyett. Ez a megközelítés lehetővé teszi, hogy végponti hozzáférést biztosítson egy ügynökhöz anélkül, hogy végpont-hozzáférést biztosítanának a projekt összes ügynökének. Az ügynök hatókör-URI-ja a következő mintát követi:
/subscriptions/<subscriptionId>/resourceGroups/<resourceGroupName>/providers/Microsoft.CognitiveServices/accounts/<accountName>/projects/<projectName>/agents/<agentName>
Megjegyzés
A rendszer jelenleg csak az ügynök-hatókör szerepkör-hozzárendeléseit értékeli az ügynökvégpont-hozzáféréshez. A szerepkörök egyéni ügynök hatókörébe való hozzárendelése befolyásolja, hogy a hozzárendelt személy képes-e az ügynök végpontjaival kommunikálni, de nem ad szélesebb körű vezérlési vagy felügyeleti engedélyeket.
Az alábbi parancs például hozzárendeli az Öntödei ügynök fogyasztói szerepkörét (szerepkördefiníció azonosítója eed3b665-ab3a-47b6-8f48-c9382fb1dad6) egy szolgáltatásnévhez egy adott ügynök hatókörében.
AGENT_SCOPE="/subscriptions/<subscriptionId>/resourceGroups/<resourceGroupName>/providers/Microsoft.CognitiveServices/accounts/<accountName>/projects/<projectName>/agents/<agentName>"

az role assignment create \
    --assignee-object-id "<principalId>" \
    --assignee-principal-type ServicePrincipal \
    --role "eed3b665-ab3a-47b6-8f48-c9382fb1dad6" \
    --scope "$AGENT_SCOPE"
Az ügynök hatóköreinek szerepkör-hozzárendelési mechanikája ugyanazt a Azure RBAC-modellt követi, mint a projekthatókör-hozzárendelések. A projekt hatókörében hozzárendelhető szerepkörök az ügynök hatókörében is hozzárendelhetők. Az ügynök hatókörében azonban a szerepkör-hozzárendelések jelenleg csak az ügynökvégpont-hozzáférésre vannak kiértékelve, és nem adnak szélesebb körű vezérlési vagy felügyeleti engedélyeket.
Egyéni szerepkörök létrehozása projektekhez
Ha a beépített szerepkörök nem felelnek meg a vállalati követelményeknek, hozzon létre egy egyéni szerepkört, amely lehetővé teszi az engedélyezett műveletek és hatókörök pontos vezérlését. Íme egy példa előfizetési szintű egyéni szerepkördefinícióra:
{
  "Name": "My Enterprise Foundry User",
  "IsCustom": true,
  "Description": "Custom role for Foundry at my enterprise to only allow building Agents. Assign at subscription level.",
  "Actions": [
    "Microsoft.CognitiveServices/*/read",
    "Microsoft.Authorization/*/read",
    "Microsoft.CognitiveServices/accounts/listkeys/action",
    "Microsoft.Resources/deployments/*"
  ],
  "NotActions": [],
  "DataActions": [
    "Microsoft.CognitiveServices/accounts/AIServices/agents/*"
  ],
  "NotDataActions": [],
  "AssignableScopes": ["/subscriptions/<your-subscription-id>"]
}
Mentse a definíciót egy fájlba, és hozza létre a szerepkört:
az role definition create --role-definition custom-role.json
Megjegyzés
Ezt a formátumot fogadja el a Azure CLI és Azure PowerShell. A REST API és az Azure Resource Manager-sablonok ugyanazokat a mezőket egy properties objektumba foglalják, és camelCase írásmódot használnak, például roleName a Name helyett.
Az egyéni szerepkörök létrehozásával kapcsolatos további információkért tekintse meg az alábbi cikkeket.
- Azure portál
- Azure parancssori felület
- Azure PowerShell
- Kikapcsolja az előnézeti funkciókat a Microsoft Foundry-ban. Ez a cikk további részleteket tartalmaz a Foundry különböző vezérlő- és adatsíkokra vonatkozó engedélyeiről, amelyeket egyéni szerepkörök létrehozásakor használhat.
Megjegyzések és korlátozások
A törölt Öntödei fiókok megtekintéséhez és törléséhez a Hozzájáruló szerepkörrel kell rendelkeznie az előfizetés hatókörében.
A Közreműködői szerepkörrel rendelkező felhasználók modelleket helyezhetnek üzembe a Foundryben.
Az erőforrásban egyéni szerepkörök létrehozásához szükség van a tulajdonosi szerepkörre az erőforrás hatókörében.
Ha a felhasználói identitásához rendelkezik szerepkör-hozzárendelési jogosultságokkal az Azure-ban (például a fiókszinten hozzárendelt Tulajdonos szerepkörrel), és Foundry-erőforrást helyez üzembe az Azure Portalról vagy a Foundry Portal kezelőfelületéről, akkor a Foundry User szerepkör automatikusan hozzá lesz rendelve a felhasználói identitásához. Ez a hozzárendelés nem érvényes az Foundry SDK-ból vagy parancssori felületről történő üzembe helyezésekor.
Important
Az Foundry RBAC-szerepköröket nemrég átnevezték. Foundry user, Foundry Owner, Foundry-fióktulajdonos és Foundry Project Manager korábban Azure AI-felhasználónak, Azure AI-tulajdonosnak, Azure AI-fióktulajdonosnak és Azure AI-Project-kezelőnek hívták. Előfordulhat, hogy egyes helyeken továbbra is a korábbi elnevezések jelennek meg, amíg az átnevezés fokozatosan bevezetésre kerül. A szerepkör-azonosítók és az alapvető jogosultságok az átnevezés ellenére változatlanok maradnak.
Foundry-erőforrás létrehozásakor a beépített szerepköralapú hozzáférés-vezérlési (RBAC) engedélyek hozzáférést biztosítanak az erőforráshoz. Az Foundryn kívül létrehozott erőforrások használatához győződjön meg arról, hogy az erőforrás rendelkezik olyan engedélyekkel, amelyek lehetővé teszik a hozzáférését. Íme néhány példa:
- Új Azure Blob Storage fiók használatához adja hozzá az Foundry-fiók erőforrásának felügyelt identitását az adott tárfiók Storage Blob-adatolvasó szerepköréhez.
- Új Azure AI Keresés forrás használatához adja hozzá a Foundryt a Azure AI Keresés szerepkör-hozzárendelésekhez.
A modell finomhangolásához a Foundry platformon adatsíkra és vezérlősíkra vonatkozó engedélyekre van szükség. Egy finomhangolt modell üzembe helyezése a vezérlősíkhoz szükséges engedély követelménye. Ezért az egyetlen beépített szerepkör, amely adatsík- és vezérlősíkbeli engedélyekkel is rendelkezik, a Foundry Owner szerepkör. Vagy igény szerint hozzárendelheti az Öntödei felhasználó szerepkört az adatsík engedélyeihez, valamint az Öntödei fiók tulajdonosi szerepkörét a vezérlősík engedélyeihez.
Telepítési típusspecifikus jogosultságok
Az alábbi szakaszok az egyes üzembehelyezési típusok engedélyezési felületét ismertetik. A beépített szerepkörtáblákkal együtt használhatja őket az engedélyekben az egyes beépített szerepkörökhöz, amikor szerepkör-hozzárendeléseket tervez egy adott számítási feladathoz.
A felügyelt számítási környezet vezérlősíkműveletei
A felügyelt számítási telepítések (előzetes verzió) működését a Microsoft.CognitiveServices szolgáltató alá tartozó saját Azure-erőforrás-szolgáltatói műveletek szabályozzák. Ezek a műveletek szabályozzák, hogy kik hozhatnak létre, olvashatnak, frissíthetnek és törölhetnek felügyelt számítási üzembe helyezéseket, és ki olvashatja be a Foundry-fiókok rendelkezésre álló gyorsítókapacitását és kvótahasználatát.
Ez a szakasz felsorolja az öt szükséges vezérlősíkbeli műveletet, az ezeket biztosító beépített szerepköröket, valamint azt, hogy a szerepkörök és engedélyek közötti leképezés miben tér el a standard (tokenenkénti díjszabású és PTU-alapú) üzembe helyezések esetében.
Megjegyzés
Az ebben a szakaszban található műveletek szabályozzák a vezérlősíkot – üzembe helyezéseket hozhat létre, konfigurálhatja és törölheti. Egy üzembe helyezés következtetéskori meghívásához rendelje hozzá a Foundry-fiók hatókörében a Foundry User szerepkört (vagy használja a fiók API-kulcsát). Lásd: Hitelesítés és engedélyezés az Foundryben.
Szükséges műveletek
Egy Foundry-fiók felügyelt számítási telepítéseinek teljes körű kezeléséhez öt művelet szükséges:
| Operation | Leírás |
|---|---|
Microsoft.CognitiveServices/accounts/managedComputeDeployments/read |
Felügyelt számítási telepítések megtekintése vagy listázása egy Foundry-fiókban. |
Microsoft.CognitiveServices/accounts/managedComputeDeployments/write |
Felügyelt számítási környezet létrehozása vagy frissítése. |
Microsoft.CognitiveServices/accounts/managedComputeDeployments/delete |
Felügyelt számítási környezet törlése. |
Microsoft.CognitiveServices/managedComputeCapacities/read |
Az elérhető gyorsítókapacitások listája régiónként. |
Microsoft.CognitiveServices/locations/managedComputeUsages/read |
Accelerátorhasználat és kvótafogyasztás megtekintése. |
Important
A szolgáltató a gyökerében regisztrálja a(z) managedComputeCapacities/read elemet mint Microsoft.CognitiveServices/managedComputeCapacities/read, nem pedig locations/ alatt. Gyökérszintű művelet Microsoft.CognitiveServices/capacities/read nem létezik. Egy helyettesítő karakter, például a Microsoft.CognitiveServices/locations/*/read, illeszkedik a locations/managedComputeUsages/read elemre, de nem illeszkedik a capacities műveletre. Egyéni szerepkör létrehozásakor kifejezetten sorolja fel a(z) Microsoft.CognitiveServices/managedComputeCapacities/read elemet.
Szerepkör–engedély megfeleltetés
Az alábbi táblázat azt mutatja be, hogy mely beépített szerepkörök biztosítják az öt felügyelt számítási vezérlősík-művelet mindegyikét.
| Szerepet | managedComputeDeployments/read |
managedComputeDeployments/write |
managedComputeDeployments/delete |
managedComputeCapacities/read |
managedComputeUsages/read |
|---|---|---|---|---|---|
| Cognitive Services-közreműködő | ✔ | ✔ | ✔ | ✔ | ✔ |
| Cognitive Services-felhasználó | ✔ | ✘ | ✘ | ✔ | ✔ |
| Öntödei tulajdonos | ✔ | ✔ | ✔ | ✔ | ✔ |
| Öntödei fiók tulajdonosa | ✔ | ✔ | ✔ | ✔ | ✔ |
| Foundry projektkezelő | ✔ | ✘ | ✘ | ✔ | ✔ |
| Öntödei felhasználó | ✔ | ✘ | ✘ | ✔ | ✔ |
Az Azure beépített Owner és Contributor szerepkörei mind az öt művelet végrehajtását biztosítják az előfizetésre vagy erőforráscsoportra vonatkozó, helyettesítő karaktert használó műveletengedélyük révén.
Összehasonlítás: szabványos telepítések és felügyelt számítási telepítések
A felügyelt számítási üzembe helyezések vezérlősíkjának engedélyezési felülete megegyezik a standard (tokenenkénti díjszabású és PTU-) üzembe helyezések felületével; a műveletnevek csak az erőforrástípus szegmensében térnek el (deployments vs managedComputeDeployments, illetve modelCapacities vs managedComputeCapacities).
Az alábbi táblázat összefoglalja, hogy az egyes szerepkörök CRUD-lefedettsége hogyan hasonlít össze a két üzembe helyezési család között:
| Szerepet | Szabványos telepítések CRUD | Felügyelt számítási környezet telepítései – CRUD | Különbség |
|---|---|---|---|
| Cognitive Services-közreműködő | Teljes | Teljes | Same |
| Kognitív szolgáltatások felhasználója | Read-only | Read-only | Same |
| Öntödei tulajdonos | Teljes | Teljes | Same |
| Öntödei fiók tulajdonosa | Teljes | Teljes | Same |
| Foundry projektmenedzser | Olvasás + kapacitások + használat | Olvasás + kapacitások + használat | Same |
| Öntödei felhasználó | Olvasás + kapacitások + használat | Olvasás + kapacitások + használat | Same |
Megjegyzés
Ha olyan egyéni szerepkört hoz létre, amely a standard üzembe helyezésekhez szükséges kapacitás-olvasási jogosultság biztosítására locations/*/read helyettesítő karaktert használ, ez a helyettesítő karakter nem terjed ki a(z) managedComputeCapacities/read elemre. Adja hozzá explicit módon a Microsoft.CognitiveServices/managedComputeCapacities/read elemet az egyéni szerepkörhöz, hogy engedélyezze a kapacitás olvasását a felügyelt számítási felügyeleti síkon.
Ajánlott szerepkör-hozzárendelések
Használja a következő kiindulópontokat, amikor hozzáférést rendel ezekhez a műveletekhez felügyelt számítással:
- Felügyelt számítási környezetek üzembe helyezése és üzemeltetése: Cognitive Services-közreműködő hozzárendelése az Foundry-fiók hatóköréhez.
- Csak olvasási jogosultságú megtekintő telepítésekhez és kvótákhoz: rendelje hozzá a Cognitive Services User vagy a Foundry User szerepkört a Foundry-fiók hatókörén.
- Foundry-projekt kezelése, de modellek üzembe helyezése nélkül: rendelje hozzá a Foundry Project Manager szerepkört a Foundry-fiók hatókörében. A projektmenedzserek megtekinthetik a telepítéseket és a kvótákat, de nem hozhatják létre és nem törölhetik azokat.
- Hívjon meg egy felügyelt számítási üzembe helyezést Microsoft Entra ID használatával következtetéskor: rendelje hozzá a Foundry User szerepkört a Foundry-fiók hatókörében, a felhasználó által betöltött bármely vezérlősíki szerepkör mellett (vagy következtetésre korlátozott felhasználók esetén vezérlősíki szerepkör nélkül is).
A végpontok közötti üzembe helyezési munkafolyamatot a nyílt forráskódú modellek felügyelt számítással való üzembe helyezése című témakörben találhatja meg.
Kapcsolódó tartalom
- Emelt szintű szerepkörű feladatok az Microsoft Foundryben – az összes rendszergazdai tevékenység szerepkörkövetelményei, beleértve a szerepkör-hozzárendelést és az ügynökinfrastruktúrát.
- Hozzon létre egy projektet.
- Felhasználó hozzáférésének ellenőrzése egyetlen Azure erőforráshoz.
- Hitelesítés és engedélyezés a Foundryben.
- Kikapcsolja az előnézeti funkciókat a Microsoft Foundry-ban.
- Üzemeltetett ügynök engedélyeinek referenciája.
Függelék
Hozzáférés-elkülönítési példák
Minden szervezetnek eltérő hozzáférés-elkülönítési követelményei lehetnek a vállalat felhasználói személyeitől függően. A hozzáférés-elkülönítés azt jelenti, hogy a vállalat mely felhasználói kapnak szerepkör-hozzárendelést az engedélyek elválasztásához a beépített szerepköreink használatával, vagy egy egységes, erősen megengedő szerepkörrel. A Foundry három hozzáférés-elkülönítési lehetőséget kínál a szervezet számára a hozzáférés-elkülönítési követelményektől függően.
Nincs hozzáférés-elkülönítés. Ez azt jelenti, hogy vállalata nem rendelkezik olyan követelményekkel, amelyek az engedélyeket a fejlesztő, a projektmenedzser vagy a rendszergazda között különítenének el. Ezeknek a szerepköröknek az engedélyei több csapathoz is hozzárendelhetők.
Ezért, Önnek kellene...
Adja meg a vállalatában lévő összes felhasználónak a(z) Foundry Owner szerepkört az erőforrás hatókörén
Important
Az Foundry RBAC-szerepköröket nemrég átnevezték. Foundry user, Foundry Owner, Foundry-fióktulajdonos és Foundry Project Manager korábban Azure AI-felhasználónak, Azure AI-tulajdonosnak, Azure AI-fióktulajdonosnak és Azure AI-Project-kezelőnek hívták. Előfordulhat, hogy egyes helyeken továbbra is a korábbi elnevezések jelennek meg, amíg az átnevezés fokozatosan bevezetésre kerül. A szerepkör-azonosítók és az alapvető jogosultságok az átnevezés ellenére változatlanok maradnak.
Részleges hozzáférés-elkülönítés. Ez azt jelenti, hogy a vállalat projektmenedzserének képesnek kell lennie a projekteken belüli fejlesztésre és projektek létrehozására. A rendszergazdáknak azonban nem szabad tudniuk fejleszteni az Foundryben, csak Foundry-projekteket és -fiókokat létrehozni.
Ezért, Önnek kellene...
- Adja meg a rendszergazdájának a Foundry Account Owner szerepkört az erőforrás hatókörére
- Fejlesztői és project-kezelőknek Foundry Project Manager szerepkör biztosítása az erőforráson
Teljes hozzáférés elkülönítése. Ez azt jelenti, hogy a rendszergazdák, a projektmenedzserek és a fejlesztők olyan egyértelmű engedélyekkel rendelkeznek, amelyek nem fedik egymást a vállalaton belüli különböző funkcióik esetében.
Ezért tennie kell...
- Adja meg a rendszergazdának a Foundry Account Owner szerepkört erőforrási hatókörben.
- Rendelje hozzá a fejlesztőhöz a Reader szerepkört a Foundry-erőforrás hatókörében, valamint a Foundry User szerepkört a projekt hatókörében
- Adja meg a projektmenedzserének a Foundry Project Manager szerepkört az erőforrás hatókörén
- Rendelje hozzá az ügynökfogyasztókhoz a Foundry Agent Consumer szerepkört projekt hatókörében (vagy ügynökhatókörben, ha ügynökenkénti vezérlésre van szükség)
Microsoft Entra csoportok használata a Foundryvel
Microsoft Entra ID többféle módon kezelheti az erőforrásokhoz, alkalmazásokhoz és tevékenységekhez való hozzáférést. A Microsoft Entra csoportok használatával hozzáférést és engedélyeket adhat a felhasználók egy csoportjának az egyes felhasználók helyett. A vállalati informatikai rendszergazdák Microsoft Entra csoportokat hozhatnak létre a Azure portálon a fejlesztők szerepkör-hozzárendelési folyamatának egyszerűsítése érdekében. Microsoft Entra csoport létrehozásakor minimalizálhatja a Foundry-projekteken dolgozó új fejlesztők számára szükséges szerepkör-hozzárendelések számát, ha a csoportot a szükséges szerepkör-hozzárendeléshez rendeli a szükséges erőforráshoz.
Hajtsa végre az alábbi lépéseket Microsoft Entra ID csoportok Foundryvel való használatához:
- Hozzon létre egy Security csoportot Groups a Azure portálon.
- Adjon hozzá egy tulajdonost és a szervezet felhasználói tagokat, akiknek közös hozzáférésre van szükségük.
- Nyissa meg a célerőforrást, és lépjen a Hozzáférés-vezérlés (IAM) elemre.
- Rendelje hozzá a szükséges szerepkört a felhasználóhoz, csoporthoz vagy szolgáltatásnévhez, és válassza ki az új biztonsági csoportot.
- Válassza a Véleményezés + hozzárendelés lehetőséget, hogy a szerepkör-hozzárendelés a csoport összes tagjára vonatkozjon.
Gyakori példák:
- Ügynökök létrehozásához, nyomkövetések futtatásához és alapvető Foundry-képességek használatához rendeljen hozzá Foundry-felhasználót a Microsoft Entra csoporthoz.
- Ha szélesebb körű fejlesztési hozzáférés nélkül szeretné engedélyezni az ügynökökkel való interakciót, rendelje hozzá a Foundry Agent Consumert a Microsoft Entra csoporthoz.
- A nyomkövetési és monitorozási funkciók használatához rendelje hozzá a Csatlakoztatott Application Insights-erőforrás Olvasóját ugyanahhoz a csoporthoz.
A Microsoft Entra ID csoportokról, előfeltételekről és korlátozásokról az alábbiakban olvashat bővebben:
- Ismerje meg a csoportokat, a csoporttagságot és a hozzáférést a Microsoft Entra-ban.
Az Microsoft Entra .