Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A hibrid kapcsolat összekapcsolja a helyi hálózataidat az Azure erőforrásaiddal, így az adatközpontban és a felhőben lévő rendszerek egy hálózatként működhetnek együtt. Sok szervezet mindkét környezetben futtat munkaterhelést – például olyan Azure-alkalmazásokat, amelyek adatbázisokra, identitásokra vagy fájlmegosztásokra támaszkodnak, amelyek a helyszínen maradnak –, és ezek a munkaterhelések biztonságos, megbízható útvonalra van szükségük a kettő között.
Az Azure három szolgáltatást kínál hibrid kapcsolathoz: Azure VPN Gateway, Azure ExpressRoute és Azure Virtual WAN. Ez a cikk bemutatja ezeket a szolgáltatásokat, összehasonlítja őket, és segít eldönteni, melyik illik az Ön igényeihez.

Hasonlítsd össze a VPN Gateway-t és az ExpressRoute-ot
A legtöbb hibrid kapcsolódási döntés az Azure VPN Gateway és az Azure ExpressRoute közötti választáson múlik. Használd az alábbi táblázatot, hogy összehasonlítsd őket a legfontosabb tényezők között.
| Consideration | Válassza a VPN Gateway | Az ExpressRoute kiválasztása |
|---|---|---|
| Költségvetés | Alacsonyabb költség. Óránkénti átjáródíj és adatátviteli díjak. | Magasabb költség. Szolgáltatói kapcsolatcsoport díja, átjáró díja és adatátviteli díjak. |
| Sávszélesség szükséges | Legfeljebb 10 Gb/s összesített átviteli sebesség (VpnGw5 SKU). Az egyes alagút átviteli sebessége alacsonyabb. | Áramkörönként legfeljebb 100 Gb/s. Az ExpressRoute Direct legfeljebb 400 Gbps-t támogat. |
| Késési tűrés | Nagyobb késés elfogadható. A forgalom bejárja a nyilvános internetet. | Alacsony, kiszámítható késés szükséges. A forgalom egy privát útvonalat követ. |
| Megbízhatósági SLA | Magasabb, aktív-aktív átjárókonfigurációval. | Magasabb az áramkör esetén, és a legmagasabb zónaredundáns átjáró-telepítés (AZ SKU) esetén. Lásd Azure szolgáltatásiszint-szerződéseket. |
| Adatvédelem és megfelelőség | A forgalom titkosítva van, de bejárja a nyilvános internetet. | A forgalom soha nem járja be a nyilvános internetet. |
| Megvalósítás sebessége | Óráktól napokig. Az átjáró kiépítése körülbelül 45 percet vesz igénybe. | Hetekről hónapokra. A szolgáltatói kapcsolatcsoport beszerzéséhez fizikai infrastruktúra kiépítése szükséges. |
| Meglévő ExpressRoute-kapcsolatcsoport | Az ExpressRoute mellett használja a VPN Gateway biztonsági mentési útvonalként. | Használja elsődleges kapcsolati útvonalként. |
Tip
A mélyebb tervezési útmutatásért – beleértve a gateway elhelyezést, a reziliencia opciókat, az SKU összehasonlításokat és a költségmodellezést – lásd a hibrid kapcsolódási tervezési útmutatót.
Azure-szolgáltatások és funkciók
Azure számos szolgáltatást biztosít a hibrid kapcsolatokhoz. Minden szolgáltatás különböző sávszélességet, késést, költséget és biztonsági követelményeket kezel.
| Service | Mit nyújt? | Mikor érdemes használni? |
|---|---|---|
| Azure VPN Gateway (site-to-site) | Titkosított IPsec/IKE-alagút a nyilvános interneten keresztül. Helyszíni VPN-eszközöket csatlakoztat a Azure. | Kisebb szervezetek, fejlesztői/tesztelési környezetek, biztonsági mentési kapcsolati útvonal vagy költségvetés által korlátozott hibrid forgatókönyvek. |
| Azure VPN Gateway (point-to-site) | Egyéni klienskapcsolatok egy Azure virtuális hálózathoz. Támogatja az OpenVPN, az SSTP és az IKEv2 protokollokat. | Távoli rendszergazdák vagy fejlesztők, akiknek egyéni hozzáférésre van szükségük Azure erőforrásokhoz. A P2S részletes útmutatóját a távelérésről szóló cikkben találja. |
| Azure ExpressRoute | Privát dedikált kapcsolat egy kapcsolatszolgáltatón keresztül. A forgalom nem halad át a nyilvános interneten. | Éles hibrid számítási feladatok, késésre érzékeny alkalmazások, nagy adatátvitelek és szabályozási vagy megfelelőségi követelmények. |
| ExpressRoute VPN-feladatátvétellel | ExpressRoute elsődleges útvonalként, a VPN Gateway pedig feladatátvételi tartalékként. | Magas rendelkezésre állási követelmények, ha az ExpressRoute állásideje nem tolerálható. |
| ExpressRoute globális elérés | Két helyszíni helyszínt kapcsol egymáshoz az Azure gerinchálózaton keresztül, az adott ExpressRoute áramkörök segítségével. | Többhelyes nagyvállalati hálózatok, amelyek Azure használnak átmenő gerinchálózatként. A részletekért tekintse meg a többfelhős és régiók közötti működésről szóló cikket. |
| ExpressRoute Direct | 10 Gb/s, 100 Gb/s vagy 400 Gb/s dedikált kapcsolat közvetlenül Microsoft hálózati peremhálózatához. Támogatja a MACsec Layer 2 titkosítást. | A legnagyobb sávszélesség-igények, a MACsec titkosítási követelményei, vagy ha meg kell kerülnie a kapcsolatszolgáltató többletterhelését. A 400 Gb/s-os beállítás korlátozott helyeken érhető el, és regisztrációt igényel. |
Válassz hibrid kapcsolódási megoldást
A megfelelő hibrid kapcsolati megoldás kiválasztása az adott követelményektől és korlátozásoktól függ. Ha például ön kisvállalat, és korlátozott sávszélesség-követelményekkel rendelkezik, az Azure VPN Gateway költséghatékony megoldás lehet. Ahogy vállalkozása növekszik, és nagyobb sávszélességet és alacsonyabb késést igényel, érdemes lehet az Azure ExpressRoute-ra frissíteni. Mivel a hálózat több ágra bővül, összetettsé és nehézzé válhat a kapcsolatok kezelése. Ebben az esetben az Azure Virtual WAN egyszerűsítheti a fiókkapcsolatok üzembe helyezését és kezelését.
Hibrid kapcsolati megoldás kiválasztásakor vegye figyelembe a következő tényezőket:
- Sávszélesség: Az adatmennyiség, amelyet az on-premises és az Azure erőforrások között kell átadni.
- Késés: Az adatok helyszíni és Azure-erőforrások közötti utazásához szükséges idő.
- Költség: A megoldás költsége, beleértve a beállítási, karbantartási és adatátviteli költségeket.
- Biztonság: A megoldás által nyújtott biztonsági szint, beleértve a titkosítást, hitelesítést és hozzáférés-ellenőrzést.
- Ellenállóság: A megoldás képessége, hogy fenntartsa a kapcsolódást meghibásodás vagy kimaradás idején.
- Méretezhetőség: A megoldás méretezhetősége a változó üzleti követelményeknek megfelelően.
- Megfelelőség: A megoldásnak meg kell felelnie a vonatkozó előírásoknak és szabványoknak.
A helyszíni erőforrások és az Azure-erőforrások közötti kapcsolat létrehozása és fenntartása számos szervezet számára elengedhetetlen. Az Azure három fő hibrid kapcsolati szolgáltatást kínál ezeknek a követelményeknek megfelelően: Azure VPN Gateway, Azure ExpressRoute és Azure Virtual WAN.
Azure VPN Gateway
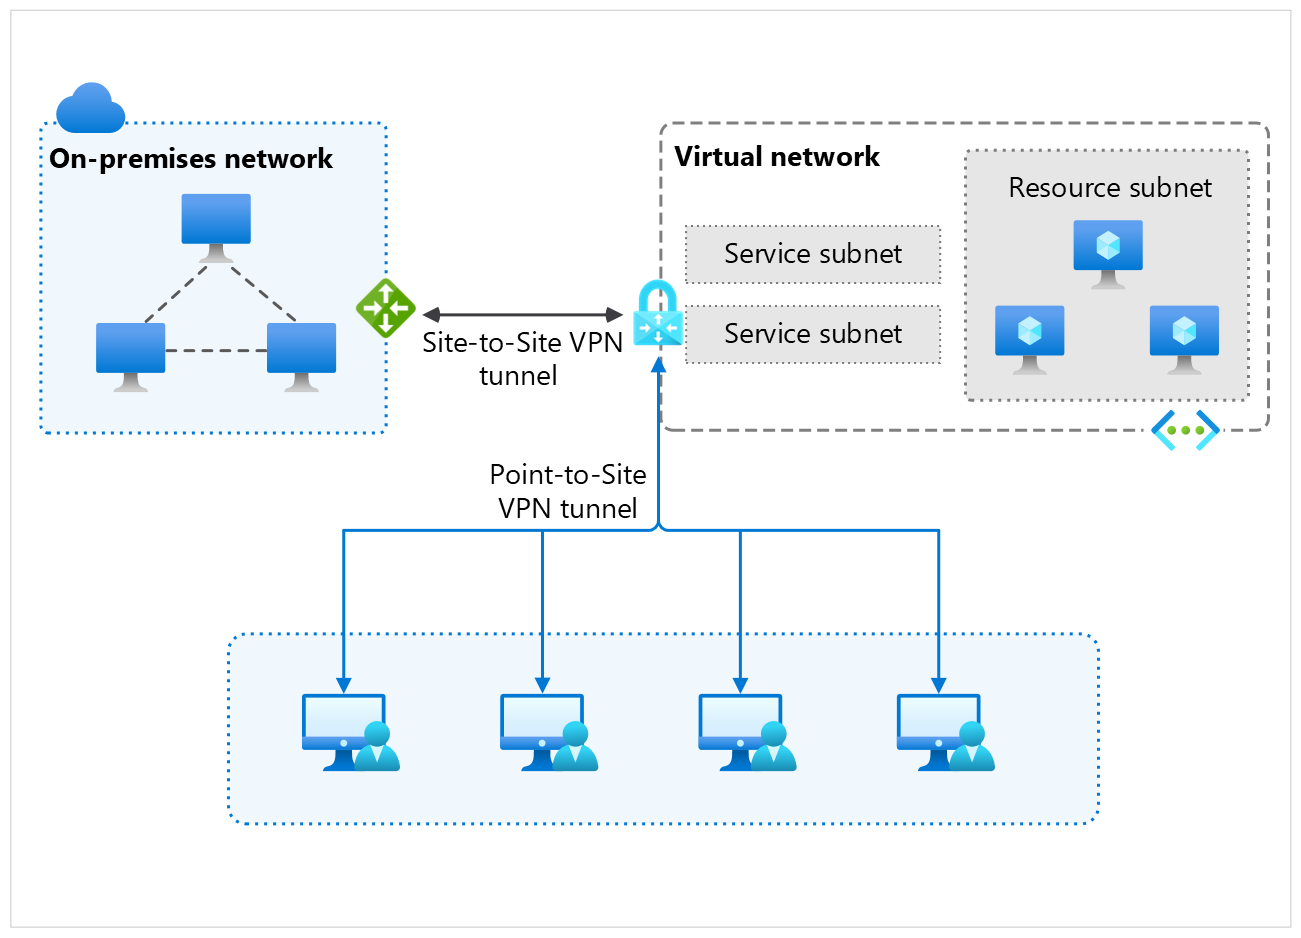
Az Azure VPN Gateway biztonságos, helyek közötti kapcsolatot biztosít a helyszíni hálózatok és az Azure-beli virtuális hálózatok között. Az egyes eszközök pont–hely kapcsolatát is támogatja. Az Azure VPN Gateway IPsec- és IKE-protokollokat használ a nyilvános interneten keresztüli titkosított kapcsolatok létrehozásához. Ez költséghatékony megoldás kisebb léptékű telepítésekhez, és alkalmas olyan helyzetekre, ahol a késleltetés nem kritikus tényező.
VPN Gateway felhasználási esetek
- Helyszín-helyszín kapcsolat: A helyszíni hálózatokat Azure virtuális hálózatokhoz csatlakoztatva csatlakoztatja IPsec VPN protokollok segítségével.
- Pont-helyszín kapcsolat: Kapcsoljon egyes eszközöket, például laptopokat vagy mobileszközöket az Azure virtuális hálózatokhoz VPN protokollok segítségével.
- Távelérés: Távoli hozzáférést biztosít az Azure-erőforrásokhoz az otthonról vagy útközben dolgozó alkalmazottak számára.
- Hibrid alkalmazások: Olyan hibrid alkalmazásokat hozhat létre, amelyek biztonságos kapcsolatokat igényelnek a helyszíni és az Azure-erőforrások között.
Az Azure VPN Gatewayről további információt a VPN Gateway áttekintésében talál.
Azure ExpressRoute
Az Azure ExpressRoute privát, dedikált kapcsolatot biztosít a helyszíni hálózatok és az Azure-adatközpontok között. Nagyobb megbízhatóságot, gyorsabb sebességet és alacsonyabb késést kínál a nyilvános interneten keresztüli kapcsolatokhoz képest. Az ExpressRoute kapcsolatokat létrehozhatod egy ExpressRoute áramkörön keresztül, ami egy dedikált kapcsolat az on-premises hálózatod és egy Azure adatközpont között. Az ExpressRoute alkalmas olyan helyzetekhez, ahol alacsony késleltetésű kapcsolatok és nagy sávszélesség szükséges.

ExpressRoute felhasználási esetek
- Hibrid alkalmazások: Olyan hibrid alkalmazásokat hozhat létre, amelyek kis késést és nagy sávszélességű kapcsolatokat igényelnek a helyszíni és az Azure-erőforrások között.
- Adatátvitel: Nagy mennyiségű adat átvitele a helyszíni és az Azure-erőforrások között a nyilvános internet használata nélkül.
- Vészhelyreállítás: Megbízható és biztonságos kapcsolat létrehozása vészhelyreállítási megoldásokhoz, például az Azure Site Recoveryhez.
- Megfelelőség: A jogszabályi és megfelelőségi követelményeknek a nyilvános internetkapcsolatok helyett magánhálózati kapcsolatok használatával felel meg.
- Big data-elemzés: Nagy adathalmazok átvitele az Azure-ba elemzés és feldolgozás céljából a nyilvános internet használata nélkül.
- Biztonsági mentés és archiválás: Az ExpressRoute használatával biztonsági mentési adatokat továbbíthat az Azure Blob Storage-ba vagy az Azure Archive Storage-ba a hosszú távú megőrzés érdekében.
Az ExpressRoute-ról további információt az ExpressRoute áttekintésében talál.
Azure Virtual WAN
Az Azure Virtual WAN egy hálózatkezelési szolgáltatás, amely optimalizált és automatizált ág-ág, ág–Azure és Azure-beli kapcsolatot biztosít. Egységes küllős architektúra biztosításával leegyszerűsíti a fiókkapcsolatok üzembe helyezését és kezelését. A Virtual WAN több csatlakozási lehetőséget is támogat, például a VPN-t, az ExpressRoute-ot és az SD-WAN-t.

Virtual WAN felhasználási esetek
- Fiókkapcsolat: Több fiókirodát kapcsol össze Azure erőforrásaihoz egy egységes hub-and-spoke architektúra segítségével.
- SD-WAN integráció: Integrálható külső SD-WAN megoldásokkal az ágkapcsolat és a teljesítmény optimalizálása érdekében.
- Automatizált ágkezelés: Egyszerűbbé teheti a fiókkapcsolatok üzembe helyezését és kezelését automatizált kiépítéssel és konfigurálással.
- Globális kapcsolat: Több Azure régiót és on-premises hálózatot egyesít egyetlen Virtual WAN hub segítségével.
- Optimalizált útválasztás: Az Azure globális gerinchálózatának használatával optimalizálhatja az útválasztást és a teljesítményt a fiókirodák közötti és a fiókiroda–Azure kapcsolatokhoz.
- Biztonság: Az Azure Firewall és más biztonsági szolgáltatások használata a fiókkapcsolatok védelméhez és a biztonsági szabályzatok kikényszerítéséhez.
Az Azure Virtual WAN-ról további információt a Virtual WAN áttekintésében talál.
Párosítsd a helyzetedet egy szolgáltatással
Az alábbi forgatókönyveket használd arra, hogy megtaláld azt a szolgáltatást, amely leginkább megfelel az igényeidnek. Válassz egy szolgáltatást, hogy elmenj a dokumentációjához.
| Scenario | Ajánlott szolgáltatás |
|---|---|
| Csatlakoztatni egy on-premises hálózatot az Azure-hoz egy titkosított alagúton keresztül, korlátozott költségvetéssel | Azure VPN Gateway |
| Biztosítsa az egyes távoli felhasználóknak vagy adminisztrátoroknak biztonságos hozzáférést az Azure erőforrásokhoz | Azure VPN Gateway |
| Szerezz privát, alacsony késleltetésű, nagy sávszélességű kapcsolatot a gyártási munkaterhelésekhez | Azure ExpressRoute |
| Megfelelni a nyilvános interneten keresztüli forgalom tiltó megfelelőségi követelményeknek | Azure ExpressRoute |
| Számos fiókirodát és Azure régiót kapcsoljon össze egy menedzselt gerinchálózaton keresztül | Azure Virtual WAN |
| Integrálni harmadik féltől származó SD-WAN készülékeket Azure kapcsolattal | Azure Virtual WAN |
Hibrid kapcsolat kezelése az Azure portálban
Az Azure Portal egységes felületet biztosít a hibrid kapcsolati szolgáltatások kezeléséhez . A portál irányított élményt nyújt a helyszínről helyszínre VPN kapcsolat beállításához, valamint egy ExpressRoute kapcsolatot az on-premises hálózatodtól az Azure-hoz.

A hibridkapcsolati központ oldala összesített nézetet biztosít az előfizetésben üzembe helyezett összes Azure VPN Gateway, Azure ExpressRoute és Azure Virtual WAN-erőforrásról. Ebben az egyetlen nézetben kiválaszthatja és kezelheti a szükséges erőforrást.

Kapcsolódó tartalom
- Hibrid kapcsolati tervezési útmutató: Hasonlítsd össze mélyrehatóan a VPN Gateway-t és az ExpressRoute-t, és tervezd meg a gateway elhelyezését, ellenálló képességét és költségét.
- Mi az Azure VPN Gateway?: Site-to-site és point-to-site VPN koncepciók, SKU-k és konfiguráció.
- Mi az a Azure ExpressRoute?: Privát kapcsolat, peering típusok és áramköri opciók.
- Mi az az Azure Virtual WAN?: Egységes hub-and-spoke kapcsolat ágakhoz és Azure régiókhoz.
- Azure hibrid kapcsolati dokumentáció: Böngéssze a hibrid kapcsolatról szóló cikkek teljes készletét.