Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Microsoft Sentinel egy natív felhőalapú SIEM-megoldás, amely skálázható, költséghatékony biztonságot nyújt többfelhős és többplatformos környezetekben. A mesterséges intelligenciát, az automatizálást és a fenyegetésfelderítést kombinálva támogatja a fenyegetésészlelést, a vizsgálatot, a reagálást és a proaktív veszélyforrás-keresést.
Microsoft Sentinel SIEM lehetővé teszi az elemzők számára a felhők és platformok támadásainak gyorsabb és nagyobb pontosságú előrejelzését és leállítását.
Ez a cikk a Microsoft Sentinel legfontosabb funkcióit emeli ki.
A Microsoft Sentinel megörökli az Azure Monitor illetéktelen módosítás elleni védelemre és megváltoztathatatlanságra vonatkozó gyakorlatát. Bár a Azure Monitor egy csak hozzáfűző adatplatform, az adatok megfelelőségi célú törlésére vonatkozó rendelkezéseket is tartalmaz.
Ez a szolgáltatás támogatja Azure Lighthouse-t, amely lehetővé teszi, hogy a szolgáltatók bejelentkezhessenek a saját bérlőjükbe az ügyfelek által delegált előfizetések és erőforráscsoportok kezelése érdekében.
A kereten kívüli biztonsági tartalom engedélyezése
Microsoft Sentinel SIEM-megoldásokba csomagolt biztonsági tartalmakat biztosít, amelyek lehetővé teszik az adatok betöltését, figyelését, riasztását, keresését, kivizsgálását, megválaszolását és a különböző termékekhez, platformokhoz és szolgáltatásokhoz való kapcsolódást.
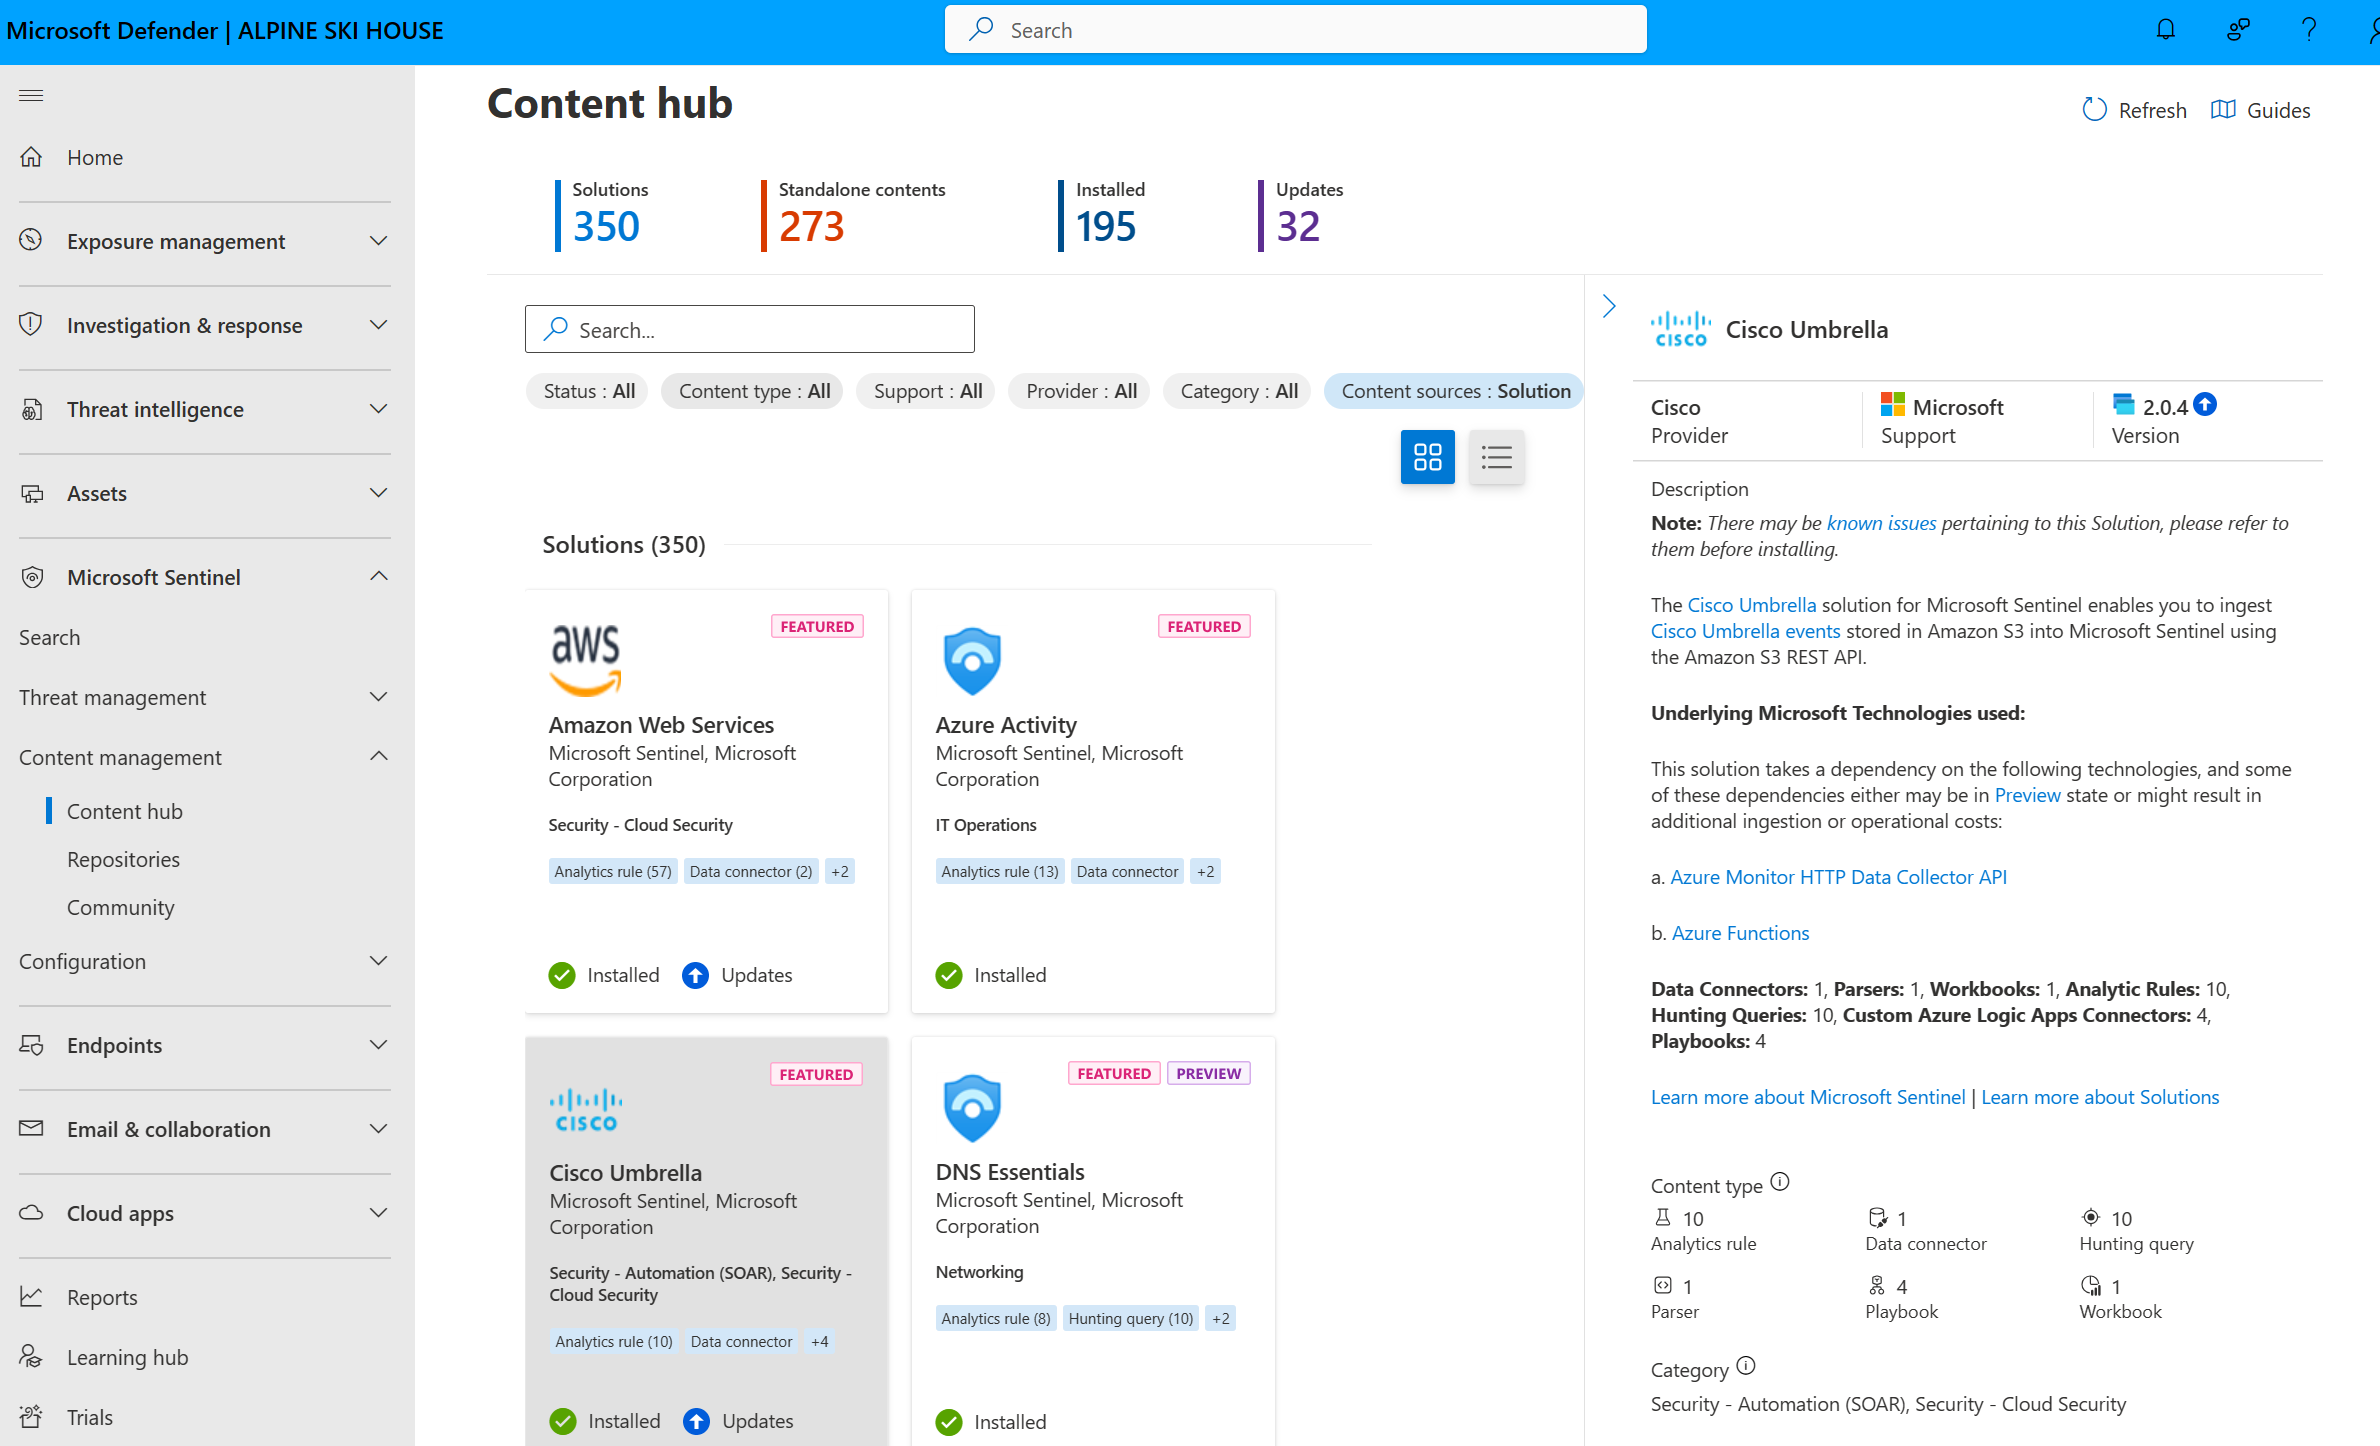
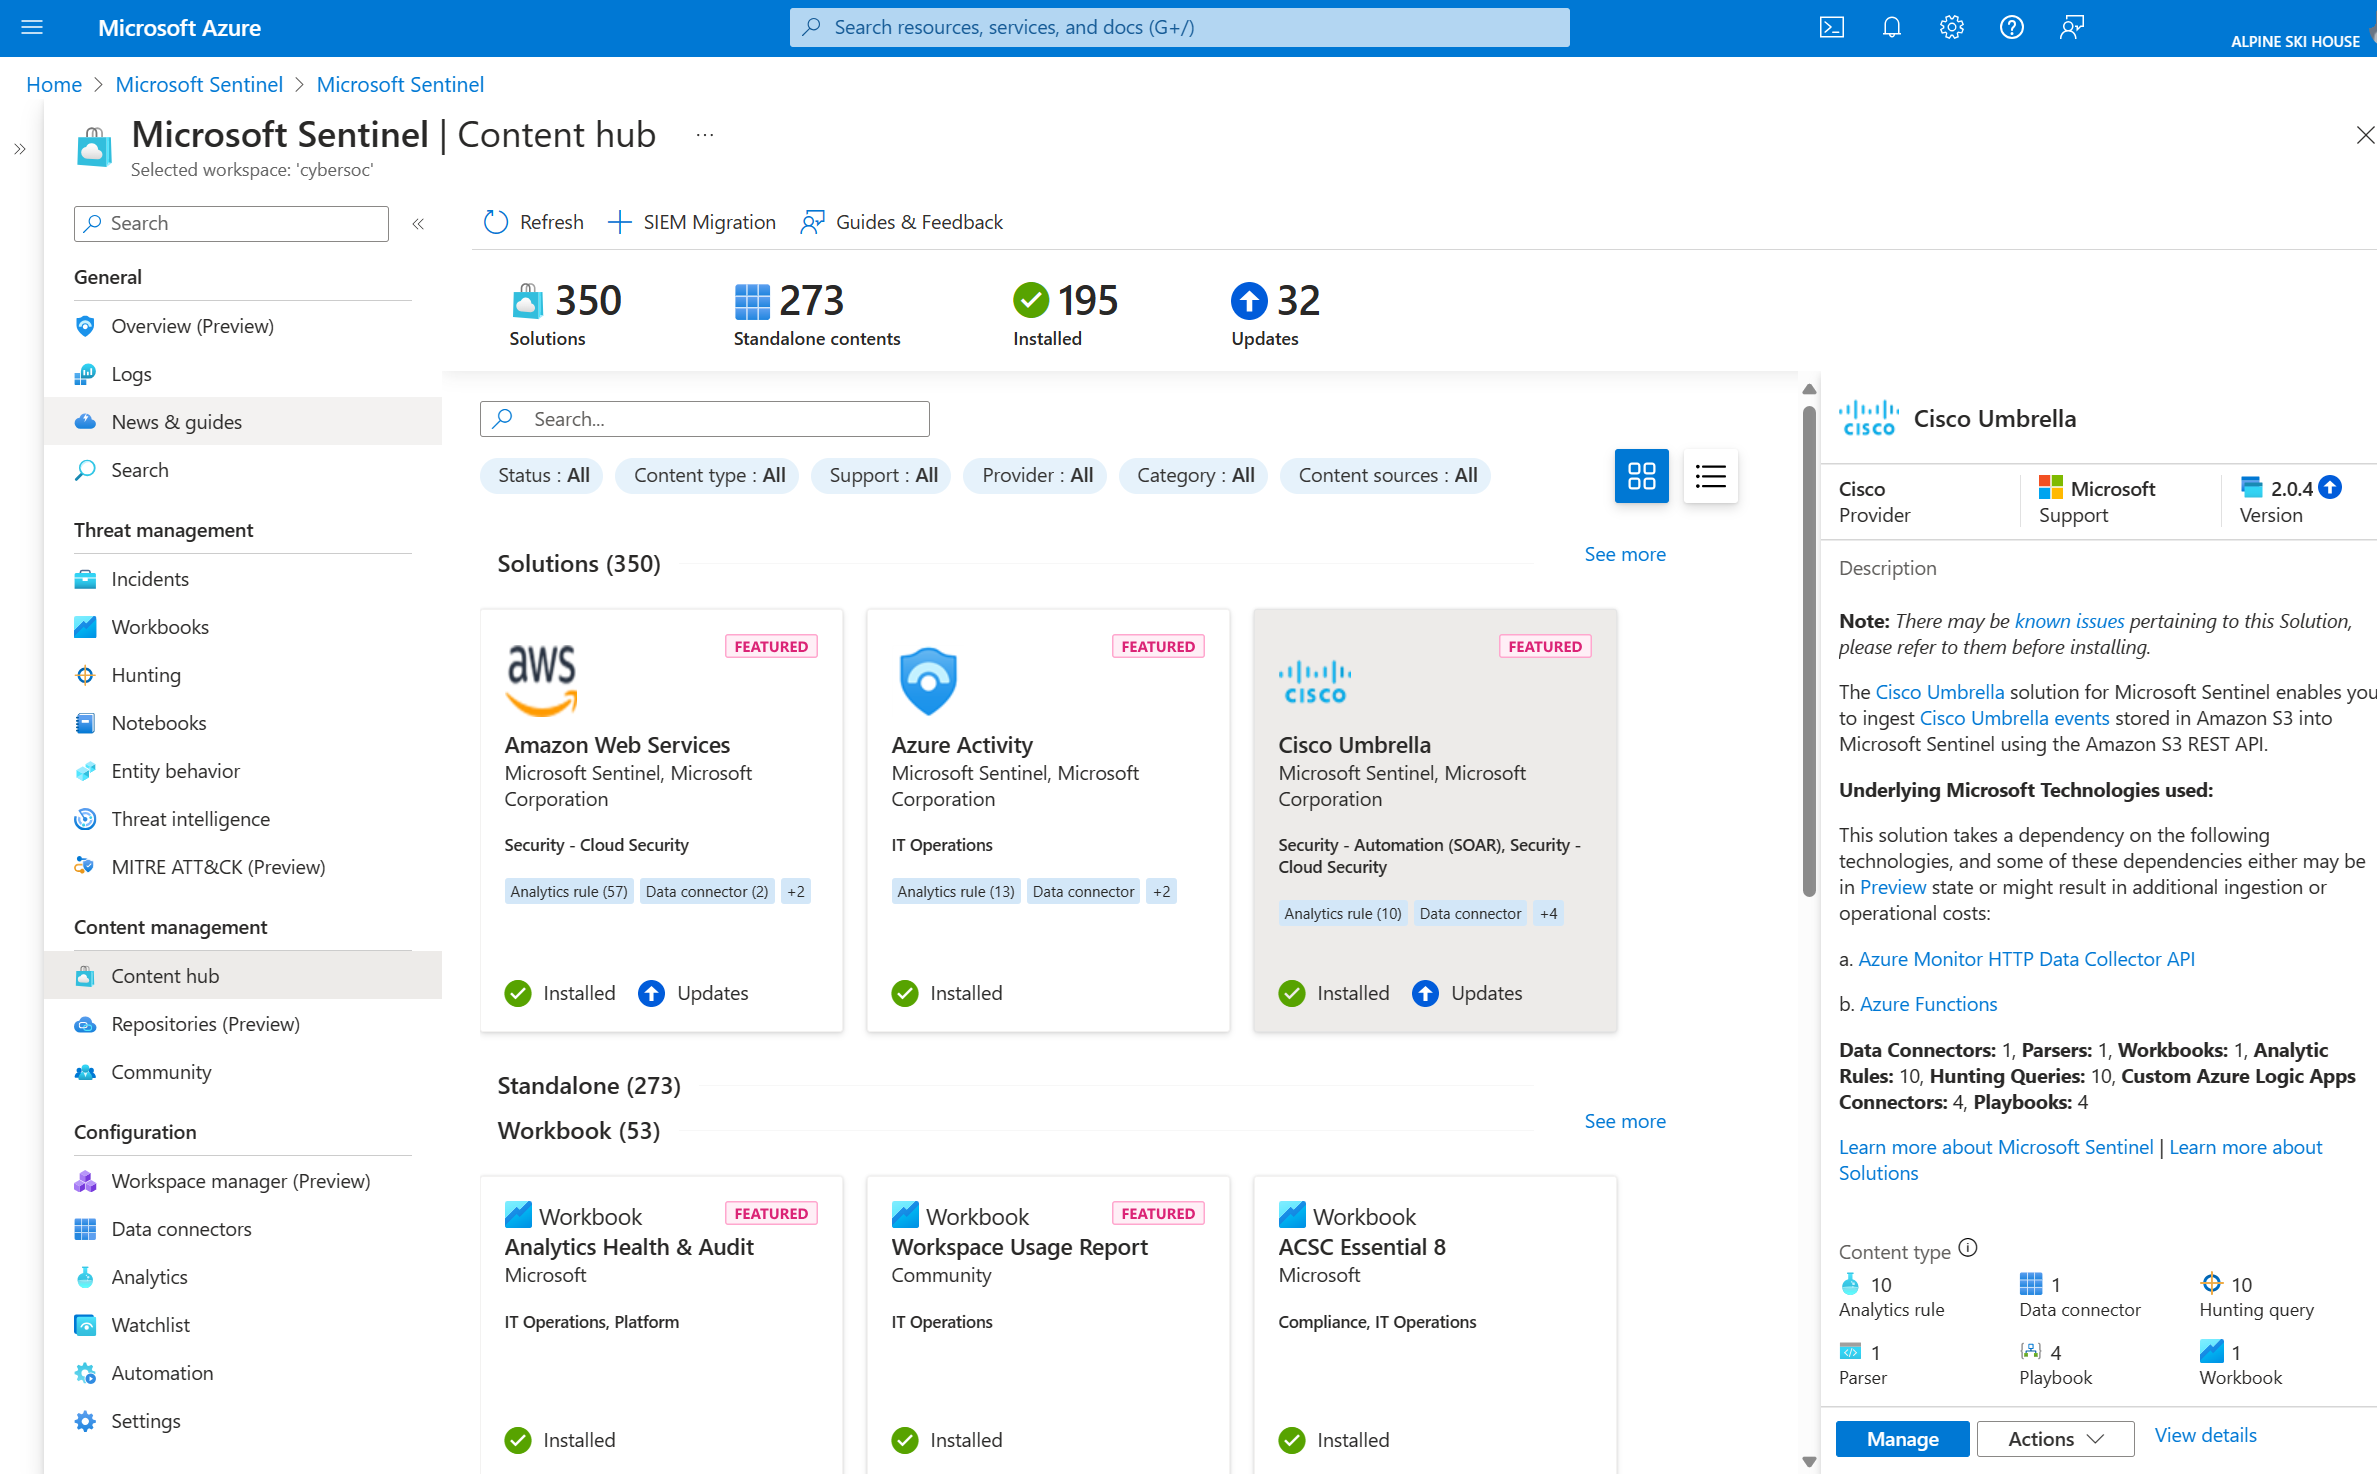
További információ: Tudnivalók Microsoft Sentinel tartalomról és megoldásokról.
Nagy léptékű adatgyűjtés
Gyűjtsön adatokat az összes felhasználó, eszköz, alkalmazás és infrastruktúra között a helyszínen és több felhőben is.
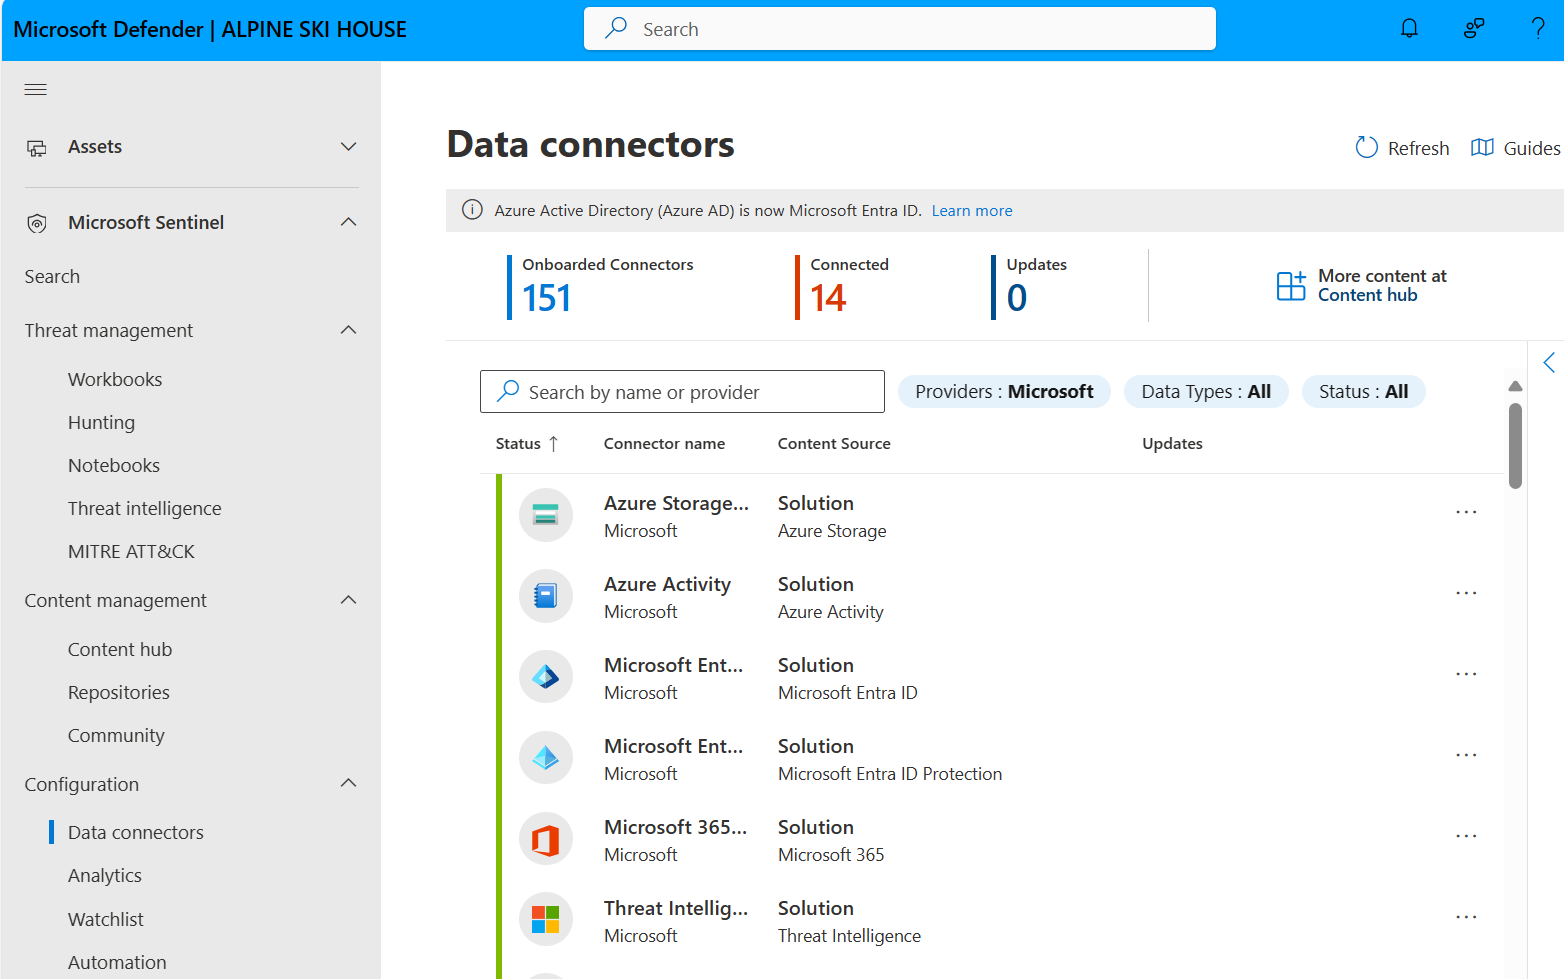

Ez a táblázat az adatgyűjtés Microsoft Sentinel legfontosabb funkcióit emeli ki.
| Képesség | Leírás | Első lépések |
|---|---|---|
| A dobozon kívüli adatösszekötők | Számos összekötő SIEM-megoldásokkal van csomagolva a Microsoft Sentinel és valós idejű integrációt biztosít. Ezek az összekötők Microsoft-forrásokat és Azure-forrásokat tartalmaznak, például a Microsoft Entra ID-t, az Azure-tevékenységnaplót, az Azure Storage-ot és egyebeket. A beépített összekötők a nem Microsoft-megoldások szélesebb körű biztonsági és alkalmazás-ökoszisztémáihoz is elérhetők. Az adatforrások Microsoft Sentinel való összekapcsolásához használhatja a gyakori eseményformátumot, a Syslogot vagy a REST-API-t is. |
A Microsoft Sentinel adatösszekötői |
| Egyéni összekötők | A Microsoft Sentinel támogatja az adatok beolvasását bizonyos forrásokból külön összekötő nélkül. Ha nem tudja csatlakoztatni az adatforrást egy meglévő megoldással Microsoft Sentinel, hozzon létre saját adatforrás-összekötőt. | Erőforrások Microsoft Sentinel egyéni összekötők létrehozásához. |
| Adatnormalizálás | Microsoft Sentinel a lekérdezési időt és a betöltési idő normalizálását is használja a különböző források egységes, normalizált nézetbe való lefordításához. | Normalizálás és az Advanced Security Information Model (ASIM) |
Fenyegetések észlelése
Észlelje a korábban nem észlelt fenyegetéseket, és minimalizálja a téves riasztásokat a Microsoft elemzési és páratlan fenyegetésfelderítési funkciójának használatával.
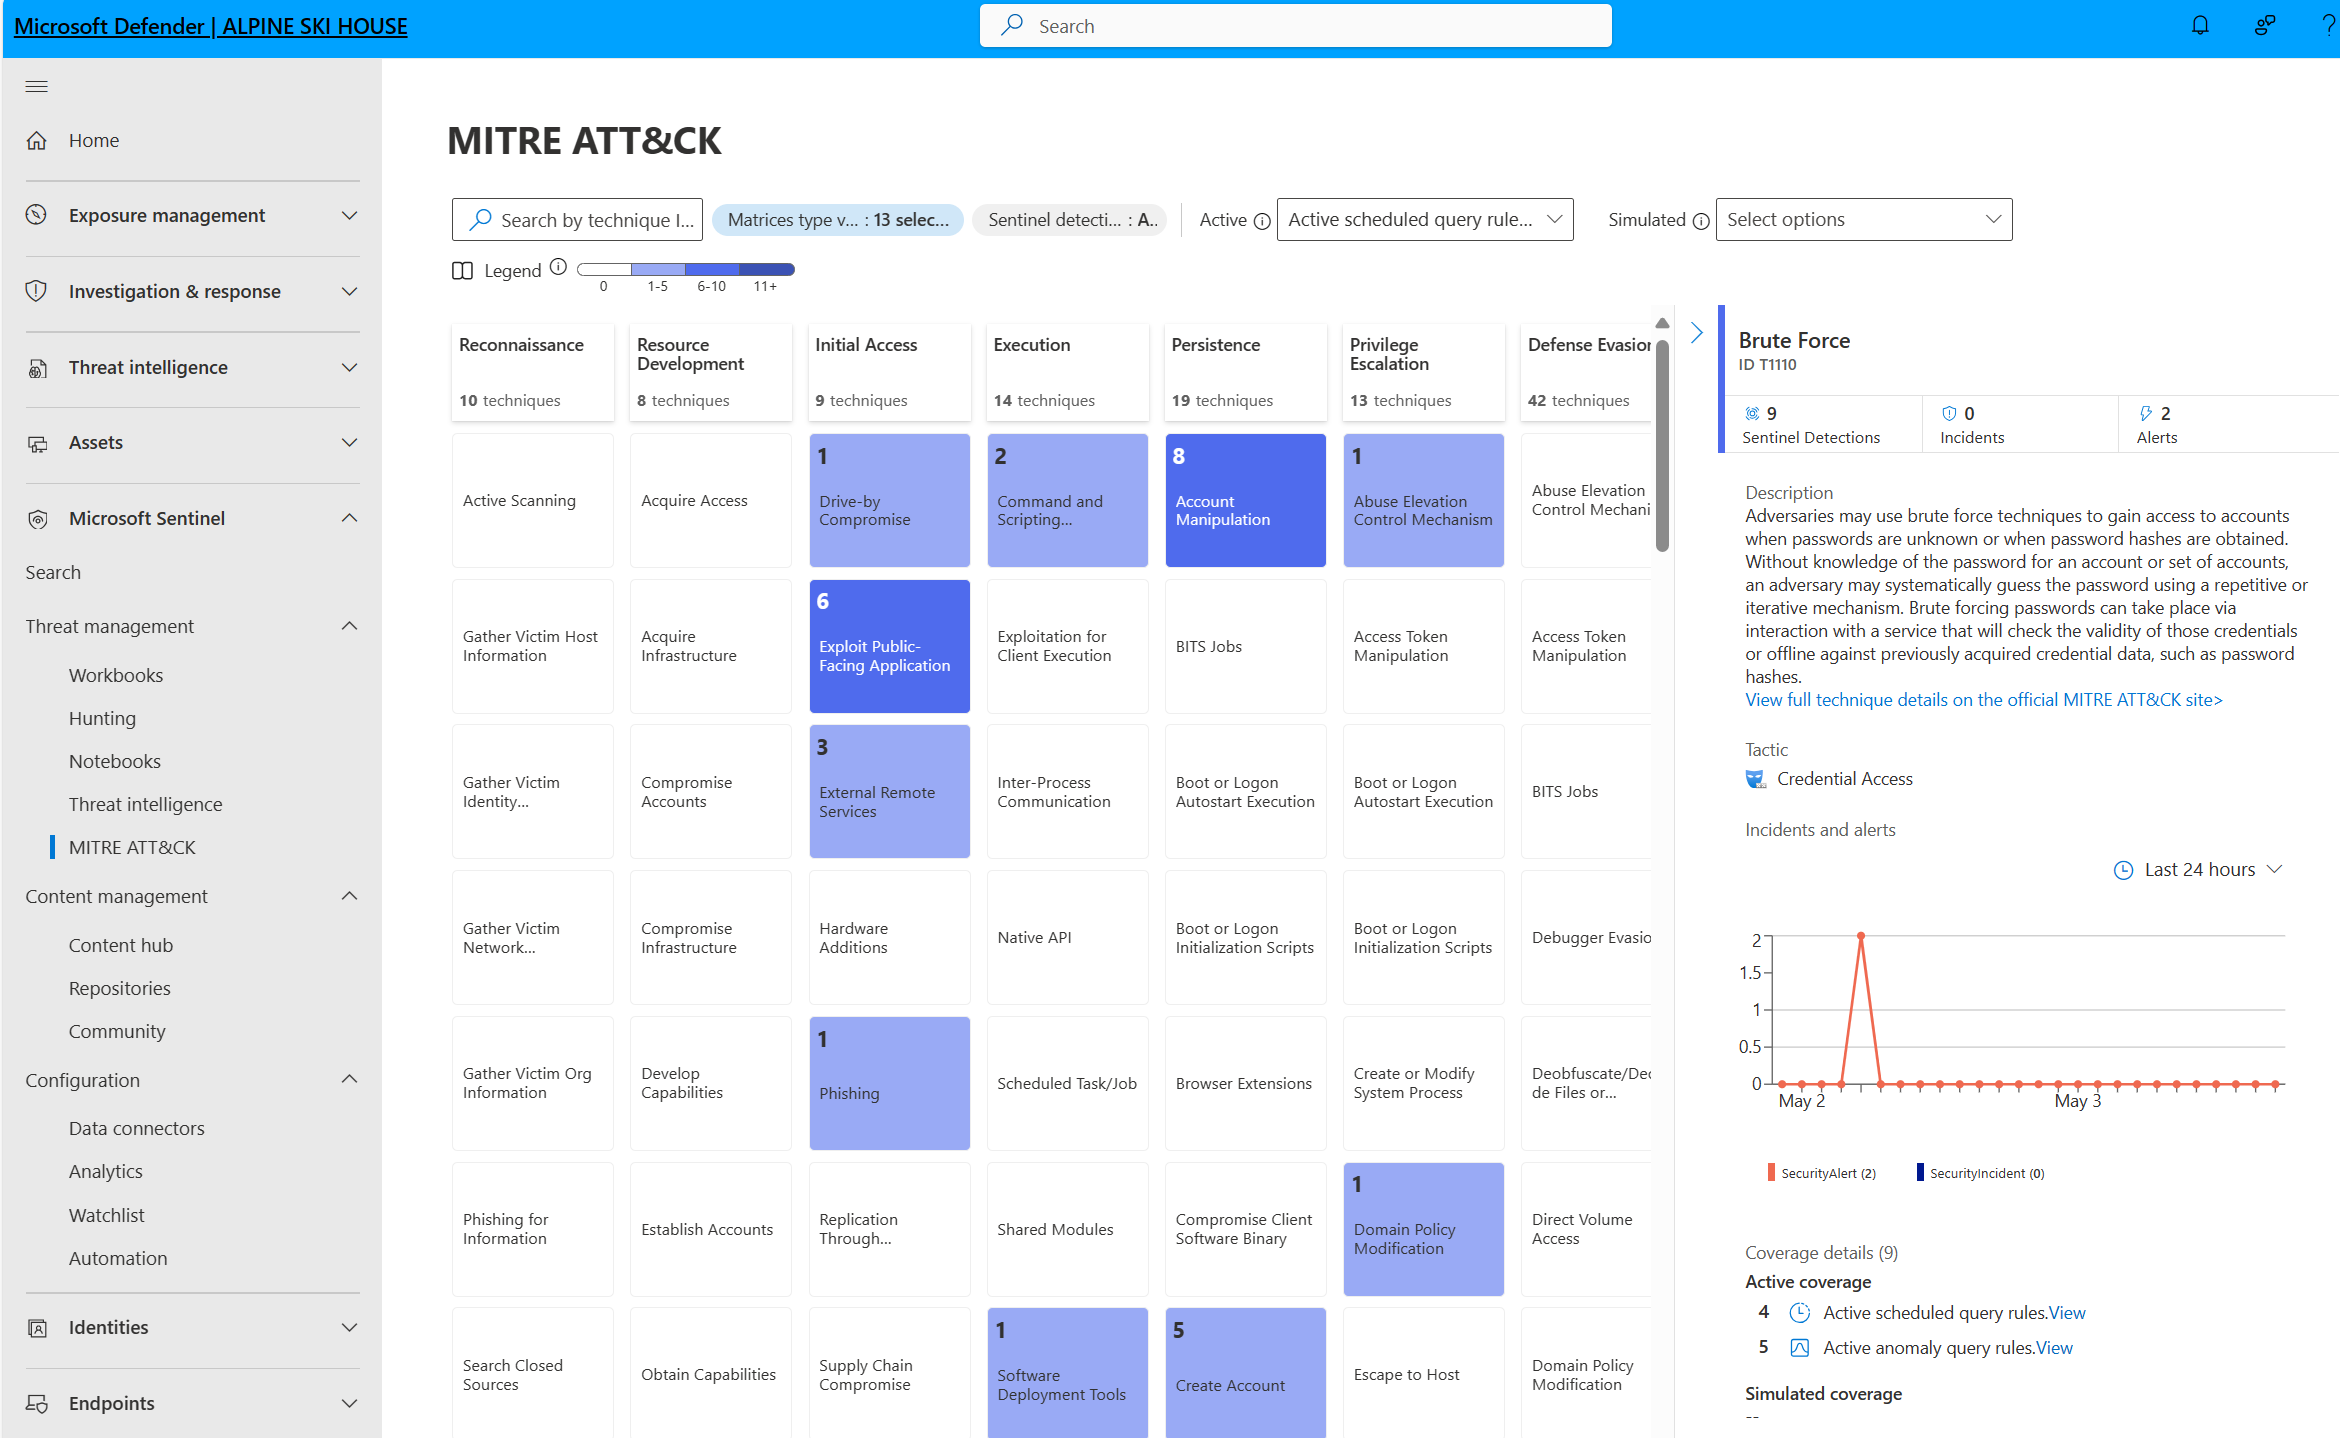
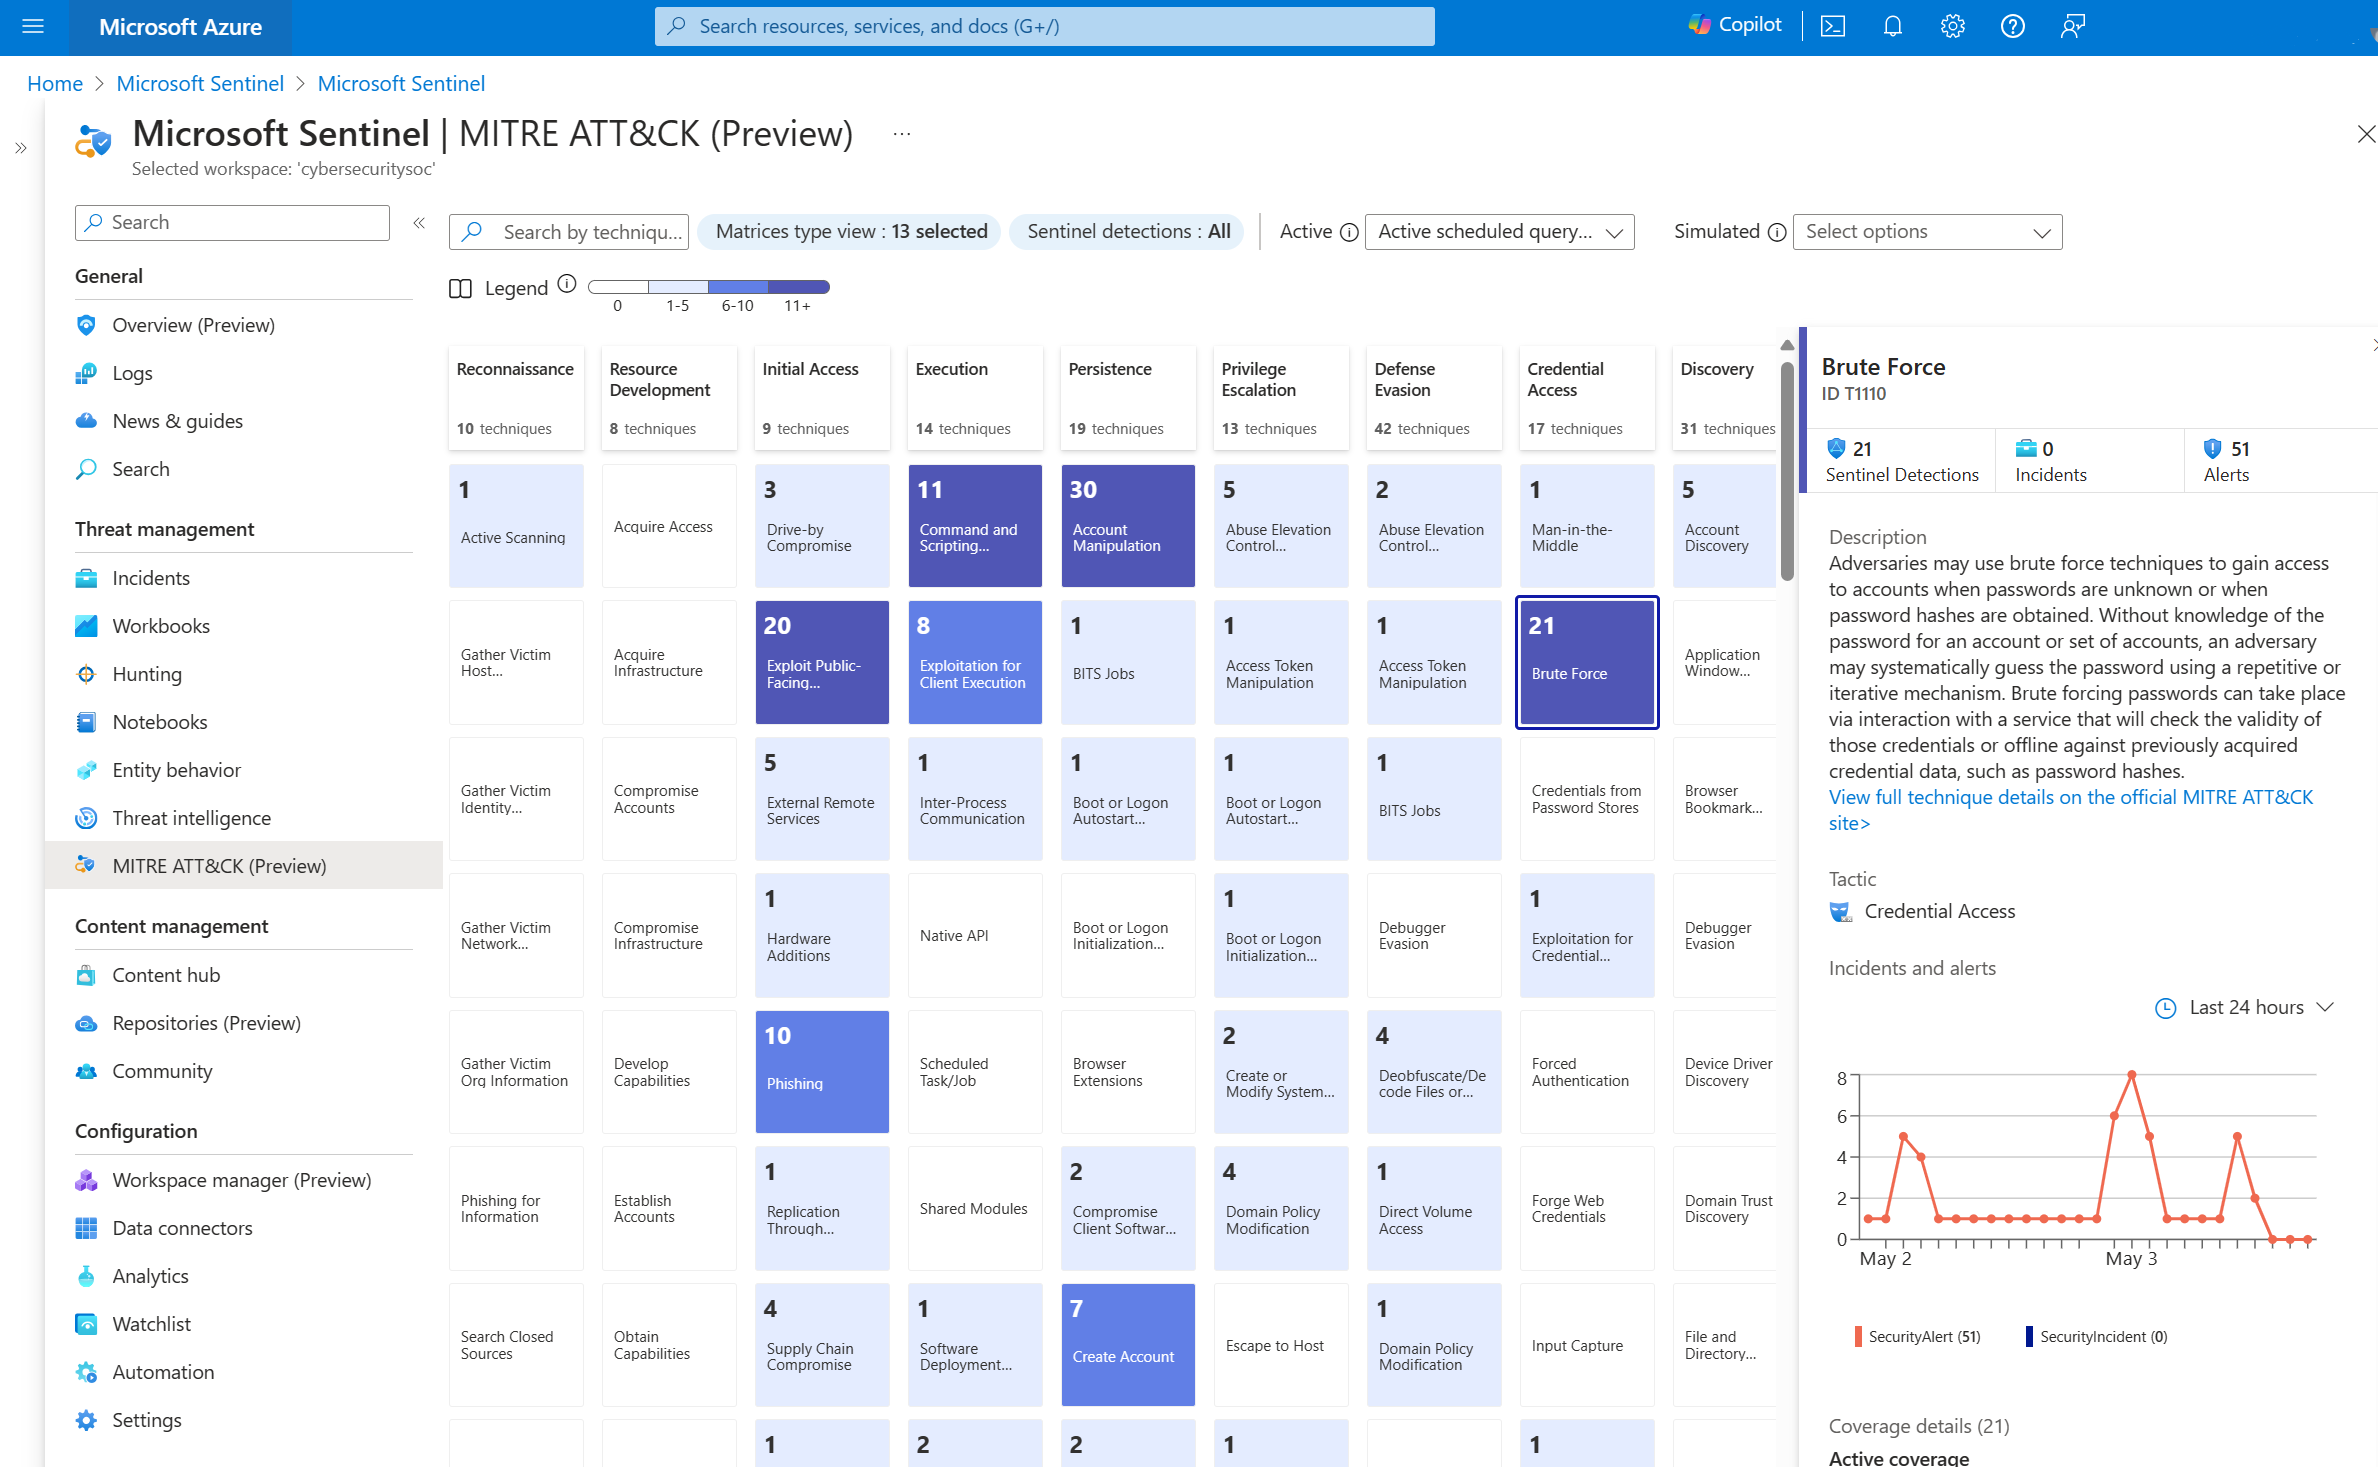
Ez a táblázat a fenyegetésészlelés Microsoft Sentinel legfontosabb képességeit emeli ki.
| Kapacitás | Leírás | Első lépések |
|---|---|---|
| Analitika | Segít csökkenteni a zajt, és minimalizálni a felülvizsgálandó és kivizsgálandó riasztások számát. Microsoft Sentinel elemzések használatával csoportosítja a riasztásokat incidensekbe. Használja a beépített elemzési szabályokat, vagy kiindulási pontként saját szabályok létrehozásához. Microsoft Sentinel emellett szabályokat is biztosít a hálózati viselkedés leképezéséhez, majd az erőforrások közötti anomáliák kereséséhez. Ezek az elemzések összekapcsolják a pontokat a különböző entitásokra vonatkozó alacsony megbízhatósági riasztások lehetséges magas megbízhatóságú biztonsági incidensekké való kombinálásával. | A fenyegetések azonnali észlelése |
| MITRE ATT&CK lefedettsége | Microsoft Sentinel a betöltött adatokat nemcsak a fenyegetések észlelése és a kivizsgálás elősegítése érdekében elemzi, hanem a szervezet biztonsági állapotának természetét és lefedettségét is megjeleníti a MITRE ATT&CK-keretrendszer® taktikái és technikái alapján. | A MITRE ATT&CK-keretrendszer® biztonsági lefedettségének ismertetése |
| Fenyegetésfelderítés | Számos fenyegetésfelderítési forrást integrálhat a Microsoft Sentinel, hogy észlelje a környezetben a rosszindulatú tevékenységeket, és kontextust biztosítson a biztonsági nyomozóknak a megalapozott válaszhoz. | Fenyegetésfelderítés a Microsoft Sentinel-ben |
| Figyelőlisták | Egy ön által megadott adatforrásból, egy figyelőlistából származó adatok korrelálása a Microsoft Sentinel környezetben lévő eseményekkel. Létrehozhat például egy figyelőlistát a környezetében található nagy értékű objektumok, leállított alkalmazottak vagy szolgáltatásfiókok listájával. Használjon figyelőlistákat a kereséshez, az észlelési szabályokhoz, a veszélyforrás-kereséshez és a válaszforgatókönyvekhez. | Figyelőlisták a Microsoft Sentinel |
| Munkafüzetek | Interaktív vizualizációs jelentések létrehozása munkafüzetek használatával. Microsoft Sentinel beépített munkafüzetsablonokkal rendelkezik, amelyek lehetővé teszik az adatok gyors elemzését, amint csatlakoztat egy adatforrást. Vagy létrehozhat saját egyéni munkafüzeteket. | Az összegyűjtött adatok vizualizációja. |
Fenyegetések vizsgálata
Derítse fel a fenyegetéseket mesterséges intelligencia segítségével, és nagy léptékben derítse fel a gyanús tevékenységeket a Microsoft többéves kiberbiztonsági tapasztalatára támaszkodva.
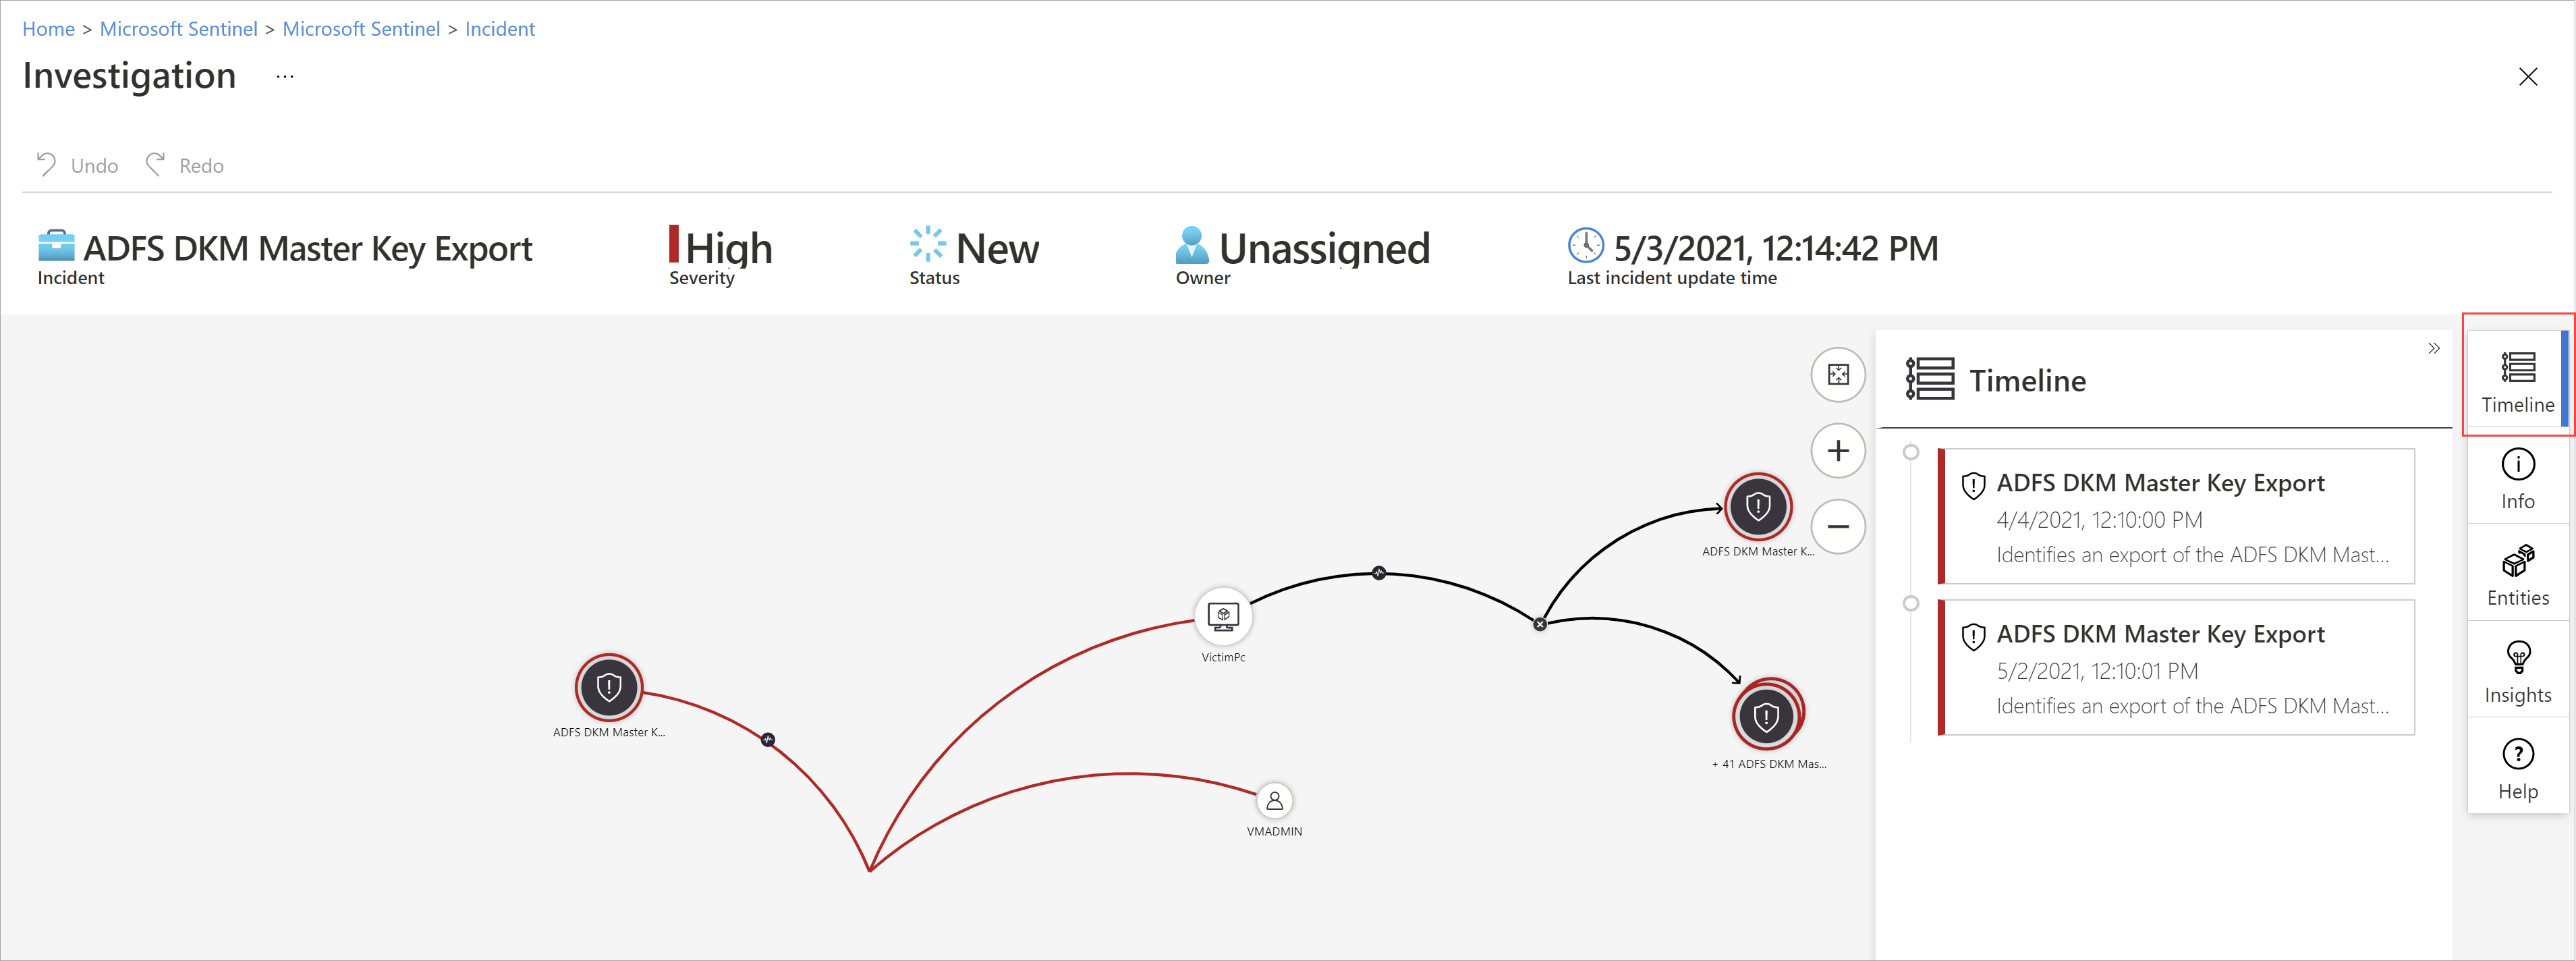
Ez a táblázat a fenyegetésvizsgálat Microsoft Sentinel legfontosabb képességeit emeli ki.
| Funkció | Leírás | Első lépések |
|---|---|---|
| Incidensek | Microsoft Sentinel részletes vizsgálati eszközök segítenek megérteni a lehetséges biztonsági fenyegetések hatókörét és kiváltó okát. Az interaktív gráfon kiválaszthat egy entitást, hogy érdekes kérdéseket tegyen fel egy adott entitásra vonatkozóan, és részletezheti az entitást és kapcsolatait, hogy megismerje a fenyegetés kiváltó okát. | Navigálás és incidensek kivizsgálása a Microsoft Sentinel |
| Vadászatok | Microsoft Sentinel MITRE-keretrendszeren alapuló hatékony keresési és lekérdezési eszközei lehetővé teszik a biztonsági fenyegetések proaktív keresését a szervezet adatforrásai között a riasztás aktiválása előtt. Hozzon létre egyéni észlelési szabályokat a keresési lekérdezés alapján. Ezután ezeket az elemzéseket riasztásként jelenítheti meg a biztonsági incidens válaszadói számára. | Fenyegetésvadászat a Microsoft Sentinelben |
| Notebooks | Microsoft Sentinel támogatja a Jupyter-notebookokat Azure Machine Learning-munkaterületeken, beleértve a gépi tanulás, a vizualizáció és az adatelemzés teljes kódtárait. A Microsoft Sentinel jegyzetfüzeteivel bővítheti az Microsoft Sentinel adatokkal elvégezhető műveletek körét. Például: – Olyan elemzéseket hajthat végre, amelyek nincsenek beépítetten a Microsoft Sentinel, például a Python gépi tanulási funkciói. – Olyan adatvizualizációkat hozhat létre, amelyek nincsenek beépítve a Microsoft Sentinel, például egyéni ütemterveket és folyamatfákat. – Integráljon Microsoft Sentinel kívüli adatforrásokat, például egy helyszíni adatkészletet. |
Microsoft Sentinel veszélyforrás-keresési képességekkel rendelkező Jupyter-notebookok |
Gyors reagálás az incidensekre
Automatizálhatja a gyakori feladatokat, és leegyszerűsítheti a biztonsági vezénylést a Azure szolgáltatásokkal és a meglévő eszközökkel integrálható forgatókönyvekkel. Microsoft Sentinel automatizálása és vezénylése egy rendkívül bővíthető architektúrát biztosít, amely lehetővé teszi a skálázható automatizálást az új technológiák és fenyegetések megjelenésekor.
A Microsoft Sentinel forgatókönyvei az Azure Logic Appsben létrehozott munkafolyamatokon alapulnak. Ha például a ServiceNow jegykezelő rendszert használja, a Azure Logic Apps használatával automatizálhatja a munkafolyamatokat, és egy jegyet nyithat ServiceNow minden alkalommal, amikor egy adott riasztás vagy incidens jön létre.
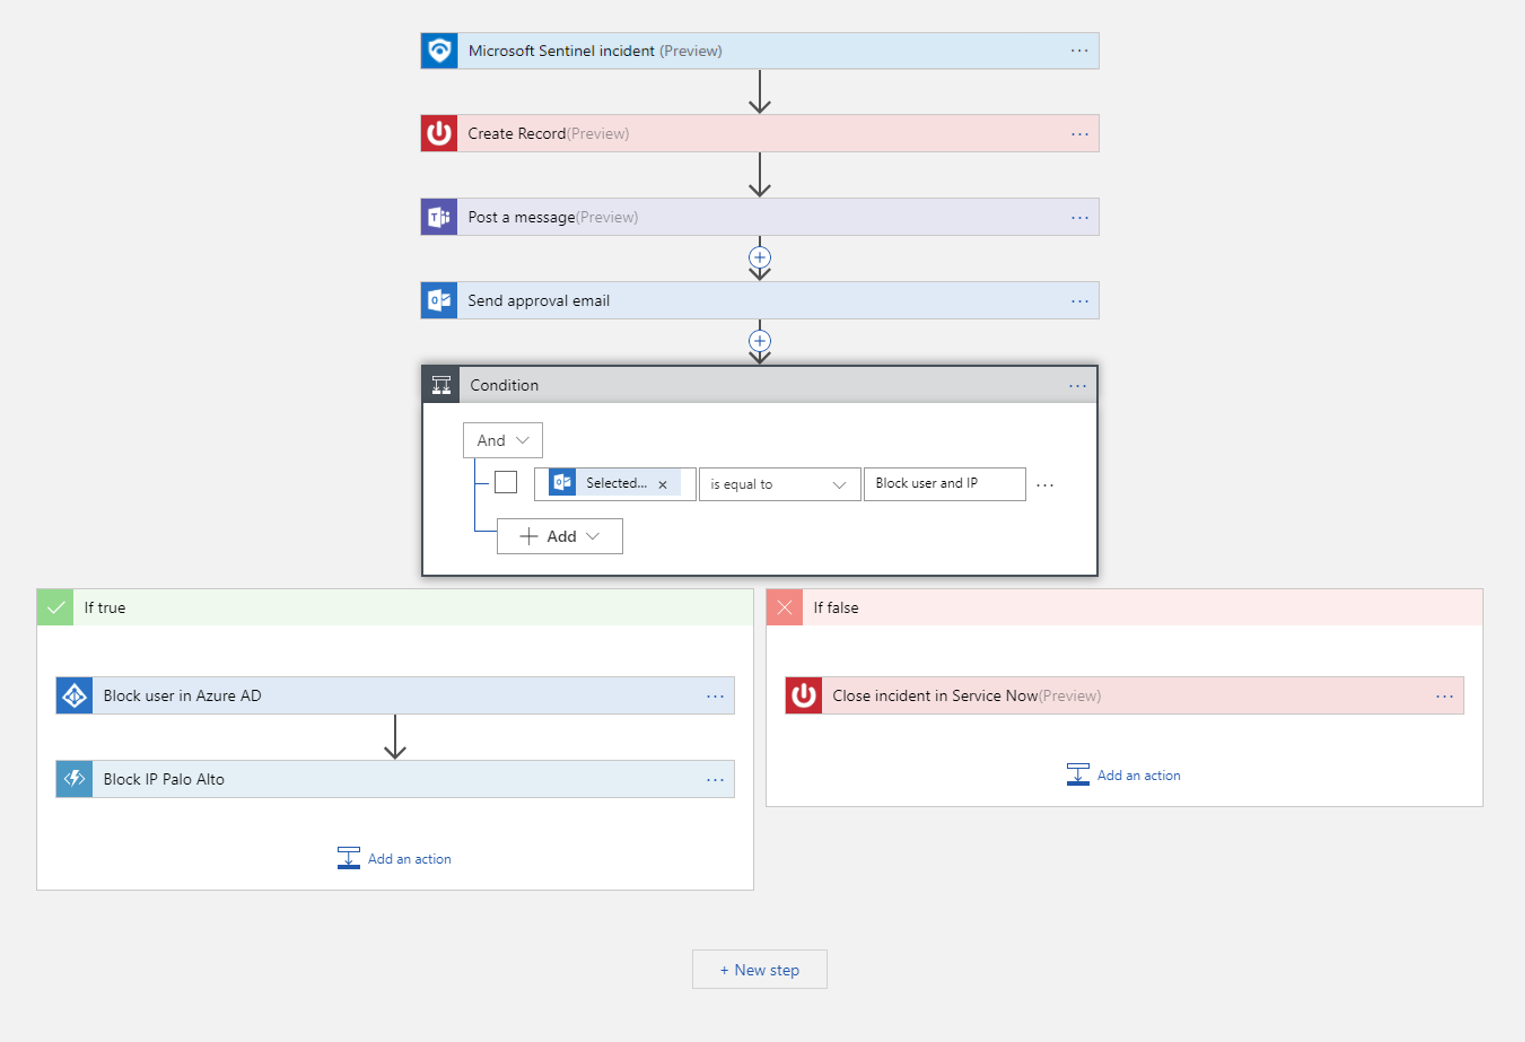
Ez a táblázat a fenyegetéskezelés Microsoft Sentinel legfontosabb képességeit emeli ki.
| Funkció | Leírás | Első lépések |
|---|---|---|
| Automatizálási szabályok | Az incidenskezelés automatizálásának központi kezelése Microsoft Sentinel a különböző forgatókönyveket lefedő szabályok kis csoportjának meghatározásával és összehangolásával. | Automatizálja a fenyegetésekre adott válaszintézkedéseket a Microsoft Sentinelben automatizálási szabályokkal |
| Forgatókönyvek | A fenyegetésekre adott válasz automatizálása és vezénylése forgatókönyvek használatával, amelyek javítási műveletek gyűjteményei. Forgatókönyvet futtathat igény szerint, vagy automatikusan adott riasztásokra vagy incidensekre reagálva, ha egy automatizálási szabály aktiválja. Ha forgatókönyveket szeretne készíteni Azure Logic Apps használatával, válasszon összekötők folyamatosan bővülő katalógusából különböző szolgáltatásokhoz és rendszerekhez, például a ServiceNow, a Jira és más rendszerekhez. Ezekkel az összekötőkkel bármilyen egyéni logikát alkalmazhat a munkafolyamatban. |
Veszélyforrás-reagálás automatizálása forgatókönyvekkel a Microsoft Sentinel A logikaialkalmazás-összekötők listája |
Microsoft Sentinel a Azure Portal kivezetési ütemtervében
Microsoft Sentinel általánosan elérhető a Microsoft Defender portálon, beleértve az Microsoft Defender XDR vagy E5 licenccel nem rendelkező ügyfeleket is. Ez azt jelenti, hogy Microsoft Sentinel akkor is használhatja a Defender portálon, ha nem használ más Microsoft Defender szolgáltatásokat.
2027. március 31. után a Microsoft Sentinel már nem támogatott a Azure Portal, és csak a Microsoft Defender portálon lesz elérhető.
Ha jelenleg Microsoft Sentinel használ a Azure Portal, javasoljuk, hogy kezdje el megtervezni a Defender portálra való áttérést, hogy zökkenőmentes átmenetet biztosítson, és teljes mértékben kihasználhassa a Microsoft Defender által kínált egységes biztonsági üzemeltetési élményt.
További információ:
- Microsoft Sentinel a Microsoft Defender portálon
- A Microsoft Sentinel környezet átvezetése a Defender portálra
- A Microsoft Defender portálra való áttérés megtervezése minden Microsoft Sentinel ügyfél számára (blog)
Új ügyfelek változásai 2025 júliusától
Az ebben a szakaszban ismertetett változások alkalmazásában új Microsoft Sentinel-ügyfeleknek azok az ügyfelek minősülnek, akik a bérlőjükben az első munkaterületet helyezik üzembe a Microsoft Sentinelben.
2025 júliusától az ilyen új ügyfelek, akik szintén rendelkeznek előfizetés-tulajdonosi vagy felhasználói hozzáférés-rendszergazdai engedélyekkel, és nem Azure Lighthouse által delegált felhasználók, a munkaterületeiket automatikusan regisztrálják a Defender portálra, valamint a Microsoft Sentinel való előkészítéssel együtt.
Az ilyen munkaterületek azon felhasználói, akik nem Azure Lighthouse által delegált felhasználók, az Azure Portalon futó Microsoft Sentinelben olyan hivatkozásokat látnak, amelyek a Defender portálra irányítják át őket.
Például:
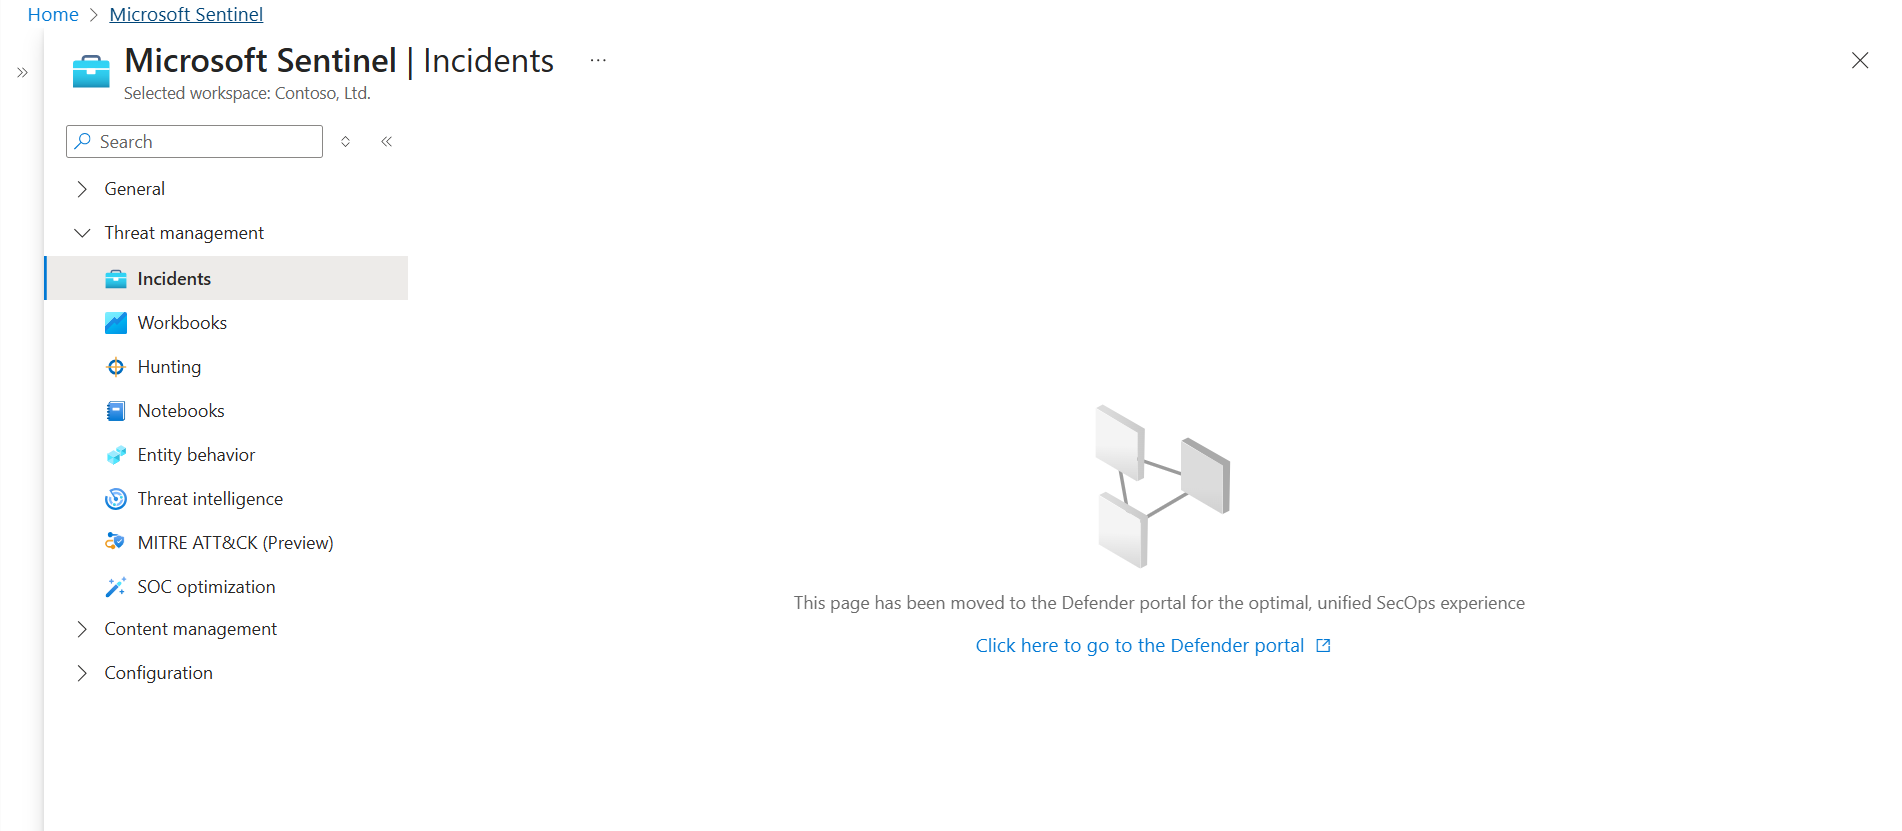
Ezek a felhasználók csak a Defender portálon használják a Microsoft Sentinel.
Azok az új ügyfelek, akik nem rendelkeznek megfelelő engedélyekkel, nem kerülnek automatikusan a Defender portálra, de továbbra is átirányítási hivatkozásokat látnak a Azure Portal, valamint arra kérik a megfelelő engedélyekkel rendelkező felhasználókat, hogy manuálisan regisztrálják a munkaterületet a Defender portálon.
Ez a táblázat ezeket a tapasztalatokat foglalja össze:
| Ügyfél típusa | Élmény |
|---|---|
| Meglévő ügyfelek, akik új munkaterületeket hoznak létre egy olyan bérlőben, ahol már van egy Microsoft Sentinelhez engedélyezett munkaterület | A munkaterületek nincsenek automatikusan bevezetve, és a felhasználók nem látják az átirányító hivatkozásokat |
| Azure Lighthouse által delegált felhasználók új munkaterületeket hoznak létre bármely bérlőben | A munkaterületek nincsenek automatikusan bevezetve, és a felhasználók nem látják az átirányító hivatkozásokat |
| Azok az új ügyfelek, akik a bérlőben az első munkaterületet vezetik be a Microsoft Sentinelbe |
-
A szükséges engedélyekkel rendelkező felhasználók munkaterülete automatikusan bekerül a rendszerbe. Az ilyen munkaterületek többi felhasználója átirányítási hivatkozásokat lát az Azure Portalon. - Azok a felhasználók, akik nem rendelkeznek a szükséges engedélyekkel , nem regisztrálják automatikusan a munkaterületüket. Az ilyen munkaterületek minden felhasználója átirányítási hivatkozásokat lát a Azure Portal, és a szükséges engedélyekkel rendelkező felhasználónak be kell kapcsolnia a munkaterületet a Defender portálra. |