Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ahhoz, hogy virtuális hálózathoz csatlakozz point-to-site (P2S) segítségével, be kell állítanod azt az ügyféleszközt, amelyről csatlakozni fogsz. Ez a cikk segít konfigurálni egy VPN klienst pont-helyszín kapcsolatok számára, amelyek tanúsítványhitelesítést használnak. Válaszd ki az operációs rendszert az ügyfélhez, amit konfigurálni szeretnél.
Mielőtt hozzákezdene
Az ügyfélkonfiguráció lépéseinek megkezdése előtt ellenőrizze, hogy a megfelelő VPN-ügyfélkonfigurációs cikkben van-e. Az alábbi táblázat a VPN Gateway pont–hely VPN-ügyfelekhez elérhető konfigurációs cikkeket mutatja be. A lépések a hitelesítési típustól, az alagút típusától és az ügyfél operációs rendszerétől függően eltérőek.
| Hitelesítési módszer | Alagúttípus | Ügyfél operációs rendszere | VPN-ügyfél |
|---|---|---|---|
| Certificate | |||
| IKEv2, SSTP, OpenVPN | Windows, macOS, Linux, iOS | VPN kliens konfiguráció – tanúsítványhitelesítés | |
| Microsoft Entra ID | |||
| OpenVPN | Windows | Azure VPN-ügyfél | |
| OpenVPN | macOS | Azure VPN-ügyfél |
Előfeltételek
Ez a cikk feltételezi, hogy már teljesítetted az alábbi feltételeket:
- Létrehoztad és konfiguráltad a VPN átjárót a pont-helyszín tanúsítványhitelesítéshez, valamint az általad konfigurálandó kliens által szükséges alagúttípushoz. A lépésekért tekintse meg a P2S VPN Gateway-kapcsolatok kiszolgálóbeállításainak konfigurálása – tanúsítványhitelesítés című témakört.
- Létrehozta és letöltötte a VPN-ügyfél konfigurációs fájljait. A lépésekért tekintse meg a VPN-ügyfélprofil konfigurációs fájljainak generálása című témakört.
- Vagy ügyféltanúsítványokat generálhatsz, vagy megszerezheted a hitelesítéshez szükséges megfelelő ügyféltanúsítványokat. A tanúsítványokkal való munkáról információért lásd: Point-to-site: Tanúsítványok generálása.
Windows
A Windows kliensek a natív VPN kliensrel (IKEv2/SSTP alagút típus) vagy az OpenVPN alagút típussal csatlakozhatnak az Azure VPN Client, OpenVPN Client 2.x vagy OpenVPN Connect 3.x használatával.
Natív VPN-ügyfél
Ha a point-to-site (P2S) VPN átjáród be van konfigurálva, hogy IKEv2/SSTP és tanúsítványhitelesítés használja, akkor csatlakozhatsz a virtuális hálózatodhoz a Windows operációs rendszered natív VPN kliensel.
Workflow
- Ha még nem tette meg, hozzon létre és telepítsen ügyféltanúsítványokat.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja a Windows-számítógépre már telepített natív VPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Ügyféltanúsítványok létrehozása és telepítése
A tanúsítványhitelesítéshez minden kliens számítógépre egy kliens tanúsítványt kell telepíteni. Exportálnod kell a klienstanúsítványt, amit használni szeretnél, a privát kulmánnyal, és az összes tanúsítványt be kell illesztened a tanúsítási útra. Néhány konfigurációhoz root tanúsítvány adatait is telepíteni kell.
Sok esetben a klienstanúsítványt közvetlenül a kliens számítógépre telepítheted, ha dupla kattintással rá. Azonban bizonyos OpenVPN klienskonfigurációknál előfordulhat, hogy információt kell kinyerni az ügyféltanúsítványból a konfiguráció befejezéséhez.
- A tanúsítványokkal való munkáról információért lásd: Point-to-site: Tanúsítványok generálása.
- Telepített ügyféltanúsítvány megtekintéséhez nyissa meg a Felhasználói tanúsítványok kezelése lehetőséget. Az ügyféltanúsítvány telepítve van a Jelenlegi felhasználó\Személyes\Tanúsítványok mappában.
Az ügyféltanúsítvány telepítése
Minden számítógépnek szüksége van klienstanúsítványra a hitelesítéshez. Ha a kliens tanúsítvány nincs még telepítve a helyi számítógépre, az alábbi lépésekkel telepítheted:
- Keresse meg az ügyféltanúsítványt. További információ az ügyféltanúsítványokról: Ügyféltanúsítványok telepítése.
- Telepítse az ügyféltanúsítványt. Ezt általában úgy teheti meg, hogy duplán kattint a tanúsítványfájlra, és megad egy jelszót (ha szükséges).
Konfigurációs fájlok megtekintése
A VPN-ügyfélprofil konfigurációs csomagja adott mappákat tartalmaz. A mappákban lévő fájlok tartalmazzák a VPN-ügyfélprofil ügyfélszámítógépen való konfigurálásához szükséges beállításokat. A fájlok és a bennük található beállítások kifejezetten a VPN-átjáróra, valamint az Ön VPN-átjáróján használatra beállított hitelesítési és alagúttípusra vonatkoznak.
Keresse meg és bontsa ki a létrehozott VPN-ügyfélprofil konfigurációs csomagját. A tanúsítványhitelesítéshez és az IKEv2/SSTP esetében a következő fájlokat láthatjuk:
- A WindowsAmd64 és a WindowsX86 a Windows 64 bites és a 32 bites telepítőcsomagokat tartalmazza. A WindowsAmd64 telepítőcsomag az összes támogatott 64 bites Windows-ügyfélhez tartozik, nem csak az AMD-hez.
- A Generic a saját VPN-ügyfélkonfiguráció létrehozásához használt általános információkat tartalmazza. Az általános mappa akkor érhető el, ha az IKEv2 vagy az SSTP+IKEv2 konfigurálva lett az átjárón. Ha csak az SSTP van konfigurálva, akkor az Általános mappa nincs jelen.
Konfiguráld a VPN kliensprofilt
A csatlakozáshoz először be kell állítanod a VPN klienst a szükséges beállításokkal. Konfiguráld a VPN kliensprofilt a VPN kliens konfigurációs csomag beállításaival a VPN kliens konfigurációs csomag segítségével. A csomagban lévő beállítások kifejezetten arra a VPN átjáróra vonatkoznak, amelyhez csatlakozol.
Minden Windows-ügyfélszámítógépen ugyanazt a VPN-ügyfélkonfigurációs csomagot használhatja, amennyiben a verzió megegyezik az ügyfél architektúrájának verziójával. A támogatott kliens operációs rendszerek listájáért lásd a VPN Gateway GYIK point-to-site szakaszát.
Note
A Windows kliensszámítógépen adminisztrátori jogokkal kell rendelkezned, ahonnan csatlakozni szeretnél.
Telepítsd a VPN klienskonfigurációs csomagot
- Válassza ki a Windows számítógép architektúrájának megfelelő VPN-ügyfélkonfigurációs fájlokat. 64 bites processzorarchitektúra esetén válassza ki a
VpnClientSetupAmd64telepítőcsomagot. 32 bites processzorarchitektúra esetén válassza ki aVpnClientSetupX86telepítőcsomagot. - Kattintson duplán a csomagra a telepítéséhez. Ha SmartScreen előugró ablak jelenik meg, válaszd a További információ, majd a Futtatás mindenképpen lehetőséget.
Csatlakozz
Csatlakozz a virtuális hálózatodhoz egy point-to-site VPN-en keresztül.
- Menj a VPN beállításokhoz, és keresd meg a létrehozott VPN kapcsolatot. Ugyanaz a neve, mint a virtuális hálózatodnak. Válassza a Csatlakozás lehetőséget. Előfordulhat, hogy előugró üzenet jelenik meg. Válassza a Folytatás lehetőséget emelt szintű jogosultságok használatához.
- A Kapcsolat állapota lapon válassza a Csatlakozás lehetőséget a kapcsolat elindításához. Ha megjelenik a Tanúsítvány kiválasztása képernyő, ellenőrizze, hogy az a csatlakozáshoz használni kívánt ügyféltanúsítványt mutatja-e. Ha nem, a legördülő nyilat használva válassza ki a megfelelő tanúsítványt, majd kattintson az OK gombra.
Azure VPN Client
Ha a pont–hely (P2S) VPN-átjáró OpenVPN és tanúsítványhitelesítés használatára van konfigurálva, az Azure VPN-ügyféllel csatlakozhat a virtuális hálózathoz.
Bár lehetséges, hogy a Windows Azure VPN-ügyfele más operációsrendszer-verziókon is működik, a Windows Azure VPN-ügyfele csak a következő kiadásokban támogatott:
- Támogatott Windows kiadások: Windows 11 x64, x86 és ARM64 architektúrákon.
Kapcsolatra vonatkozó követelmények
Az Azure-hoz való csatlakozáshoz minden csatlakozó ügyfélszámítógéphez a következő elemek szükségesek:
- Az Azure VPN kliens szoftver minden kliensgépre telepítve.
- A Azure VPN kliens profilját a letöltött azurevpnconfig.xml vagy azurevpnconfig_cert.xml konfigurációs fájl beállításai alapján konfigurálják.
- Az ügyfélszámítógépen helyileg telepített ügyféltanúsítvány.
Ügyféltanúsítványok létrehozása és telepítése
A tanúsítványhitelesítéshez telepíts egy klienstanúsítványt minden kliensszámítógépre. Exportáld a kliens tanúsítványt, amit használni szeretnél, privát kulccsal, és minden tanúsítványt mellékeld a tanúsítási útra. Néhány konfigurációhoz root tanúsítvány adatait is telepíteni kell.
- A tanúsítványok használatával kapcsolatos információkért lásd : Pont–hely: Tanúsítványok létrehozása.
- Telepített ügyféltanúsítvány megtekintéséhez nyissa meg a Felhasználói tanúsítványok kezelése lehetőséget. Az ügyféltanúsítvány telepítve van a Jelenlegi felhasználó\Személyes\Tanúsítványok mappában.
Az ügyféltanúsítvány telepítése
Minden számítógépnek szüksége van klienstanúsítványra a hitelesítéshez. Ha a kliens tanúsítvány nincs még telepítve a helyi számítógépre, az alábbi lépésekkel telepítheted:
- Keresse meg az ügyféltanúsítványt. További információ az ügyféltanúsítványokról: Ügyféltanúsítványok telepítése.
- Telepítse az ügyféltanúsítványt. Ezt általában úgy teheti meg, hogy duplán kattint a tanúsítványfájlra, és megad egy jelszót (ha szükséges).
Konfigurációs fájlok megtekintése
A VPN-ügyfélprofil konfigurációs csomagja adott mappákat tartalmaz. A mappákban lévő fájlok tartalmazzák a VPN-ügyfélprofil ügyfélszámítógépen való konfigurálásához szükséges beállításokat. A fájlok és a bennük található beállítások kifejezetten a VPN-átjáróra, valamint az Ön VPN-átjáróján használatra beállított hitelesítési és alagúttípusra vonatkoznak.
Keresse meg és bontsa ki a létrehozott VPN-ügyfélprofil konfigurációs csomagját. A tanúsítványhitelesítéshez és az OpenVPN-hez az AzureVPN mappát látod. Ebben a mappában vagy aazurevpnconfig_cert.xml fájlt, vagy aazurevpnconfig.xml fájlt látod, attól függően, hogy a P2S konfiguráció több hitelesítési típust tartalmaz-e. A .xml fájl tartalmazza a VPN-ügyfélprofil konfigurálásához használt beállításokat.
Ha egyik fájlt sem látja, vagy nincs AzureVPN-mappája , ellenőrizze, hogy a VPN-átjáró az OpenVPN-alagúttípus használatára van-e konfigurálva, és hogy a tanúsítványhitelesítés ki van-e választva.
Az Azure VPN-ügyfél letöltése
Az Azure VPN klienshez elérhető funkciók és beállítások attól függnek, hogy melyik kliens verziót használod. Az Azure VPN-ügyfélverziókkal kapcsolatos információkért tekintse meg az Azure VPN-ügyfélverziókról szóló cikket.
Töltse le az Azure VPN-ügyfél telepítési fájljainak legújabb verzióját az alábbi hivatkozások egyikével:
- Telepítés az ügyfél telepítési fájljait használva: https://aka.ms/azvpnclientdownload.
- Telepítse közvetlenül, amikor bejelentkezett egy ügyfélszámítógépre: Microsoft Store.
- Telepítés a Windows Csomagkezelő (WinGet) használatával. A következő parancs futtatásával telepítheti a WinGet metódust, és további információkat tudhat meg a dokumentumban.
winget install Microsoft.AzureVPNClient --source winget
Telepítse az Azure VPN-ügyfelet minden számítógépre.
Ellenőrizze, hogy az Azure VPN-ügyfél rendelkezik-e engedéllyel a háttérben való futtatásra. A lépésekért tekintse meg a Windows háttéralkalmazásait.
A telepített ügyfélverzió ellenőrzéséhez nyissa meg az Azure VPN-ügyfelet. Navigáljon az ügyfélablak aljára, és válassza a ... -> ? Súgó. A jobb oldali panelen láthatja az ügyfél verziószámát.
Az Azure VPN-ügyfél konfigurálása és csatlakozás
Nyissa meg az Azure VPN-ügyfelet.
Válassza + a lap bal alsó részén, majd az Importálás lehetőséget.
Az ablakban keresse meg a azurevpnconfig.xml vagy azurevpnconfig_cert.xml fájlt a konfigurációtól függően. Jelölje ki a fájlt, majd válassza a Megnyitás lehetőséget.
Az ügyfélprofil oldalán figyelje meg, hogy számos beállítás már meg van adva. Az előre konfigurált beállításokat az importált VPN-ügyfélprofil-csomag tartalmazza. Annak ellenére, hogy a legtöbb beállítás már meg van adva, konfigurálnia kell az ügyfélszámítógépre vonatkozó beállításokat.
A Tanúsítványadatok legördülő listában válassza ki a gyermektanúsítvány (az ügyféltanúsítvány) nevét. Például: P2SChildCert. Ebben a gyakorlatban másodlagos profil esetén válassza a Nincs lehetőséget.

Ha nem látja az ügyféltanúsítványt a Tanúsítványadatok legördülő listában, a folytatás előtt meg kell szakítania a profilkonfiguráció importálását, és ki kell javítania a problémát. Lehetséges, hogy az alábbi dolgok egyike igaz:
- Az ügyféltanúsítvány nincs helyileg telepítve az ügyfélszámítógépen.
- A helyi számítógépen (a tesztkörnyezetekben gyakori) több tanúsítvány is található, amelyek neve pontosan azonos.
- A gyermektanúsítvány sérült.
Az importálás ellenőrzése után (hibák nélkül történő importálás) válassza a Mentés lehetőséget.
A bal oldali panelen keresse meg a VPN-kapcsolatot, majd válassza a Csatlakozás lehetőséget.
-
A 4.0.0.0.0-s és újabb verzióban elérhető Azure VPN-ügyfélrendszer tálca lehetővé teszi az Azure VPN-ügyfélalkalmazás bezárását, miközben a kapcsolat aktív marad. Amikor bezárja az alkalmazást, megjelenik az alkalmazás a Windows rendszertálcájában. Az Azure VPN-ügyfélalkalmazást kompakt módban újra megnyithatja a tálca ikonra kattintva.


Ha kapcsolati problémákat tapasztalsz, és az Azure VPN kliens 4.0.0-s vagy újabb verzióját futtatod, válaszd ki az Azure VPN Kliens oldal alján ... opciót, majd válaszd az Előfeltételeket. A Tesztalkalmazás Előfeltételei oldalon válassza az Előfeltételek tesztjének futtatásalehetőséget. Javítsa ki a problémákat, és próbálkozzon újra a csatlakozással. További információkért lásd: Azure VPN-ügyfél előfeltételeinek ellenőrzése.
Ügyfélprofil exportálása és terjesztése
Miután rendelkezik egy működő profillal, és el kell osztania azt más felhasználók között, exportálhatja az alábbi lépésekkel:
Jelölje ki az exportálni kívánt VPN-ügyfélprofilt, válassza a ..., majd az Exportálás lehetőséget.

Válassza ki azt a helyet, ahová menteni szeretné ezt a profilt, hagyja meg a fájl nevét, majd a Mentés gombra kattintva mentse az xml-fájlt.

Ügyfélprofil törlése
Jelölje ki az exportálni kívánt VPN-ügyfélprofilt, válassza a ..., majd az Eltávolítás lehetőséget.
A megerősítést kérő előugró ablakban válassza az Eltávolítás lehetőséget a törléshez.
Másodlagos profil konfigurálása
Az Azure VPN-ügyfél magas rendelkezésre állást biztosít az ügyfélprofilokhoz. A másodlagos ügyfélprofil hozzáadása rugalmasabb módot biztosít az ügyfél számára a VPN eléréséhez. Ha régiókimaradás vagy az elsődleges VPN-ügyfélprofilhoz való csatlakozás meghiúsul, az Azure VPN-ügyfél automatikusan csatlakozik a másodlagos ügyfélprofilhoz, és nem okoz fennakadásokat. Ehhez a funkcióhoz az Azure VPN-ügyfél 2.2124.51.0-s vagy újabb verziója szükséges.
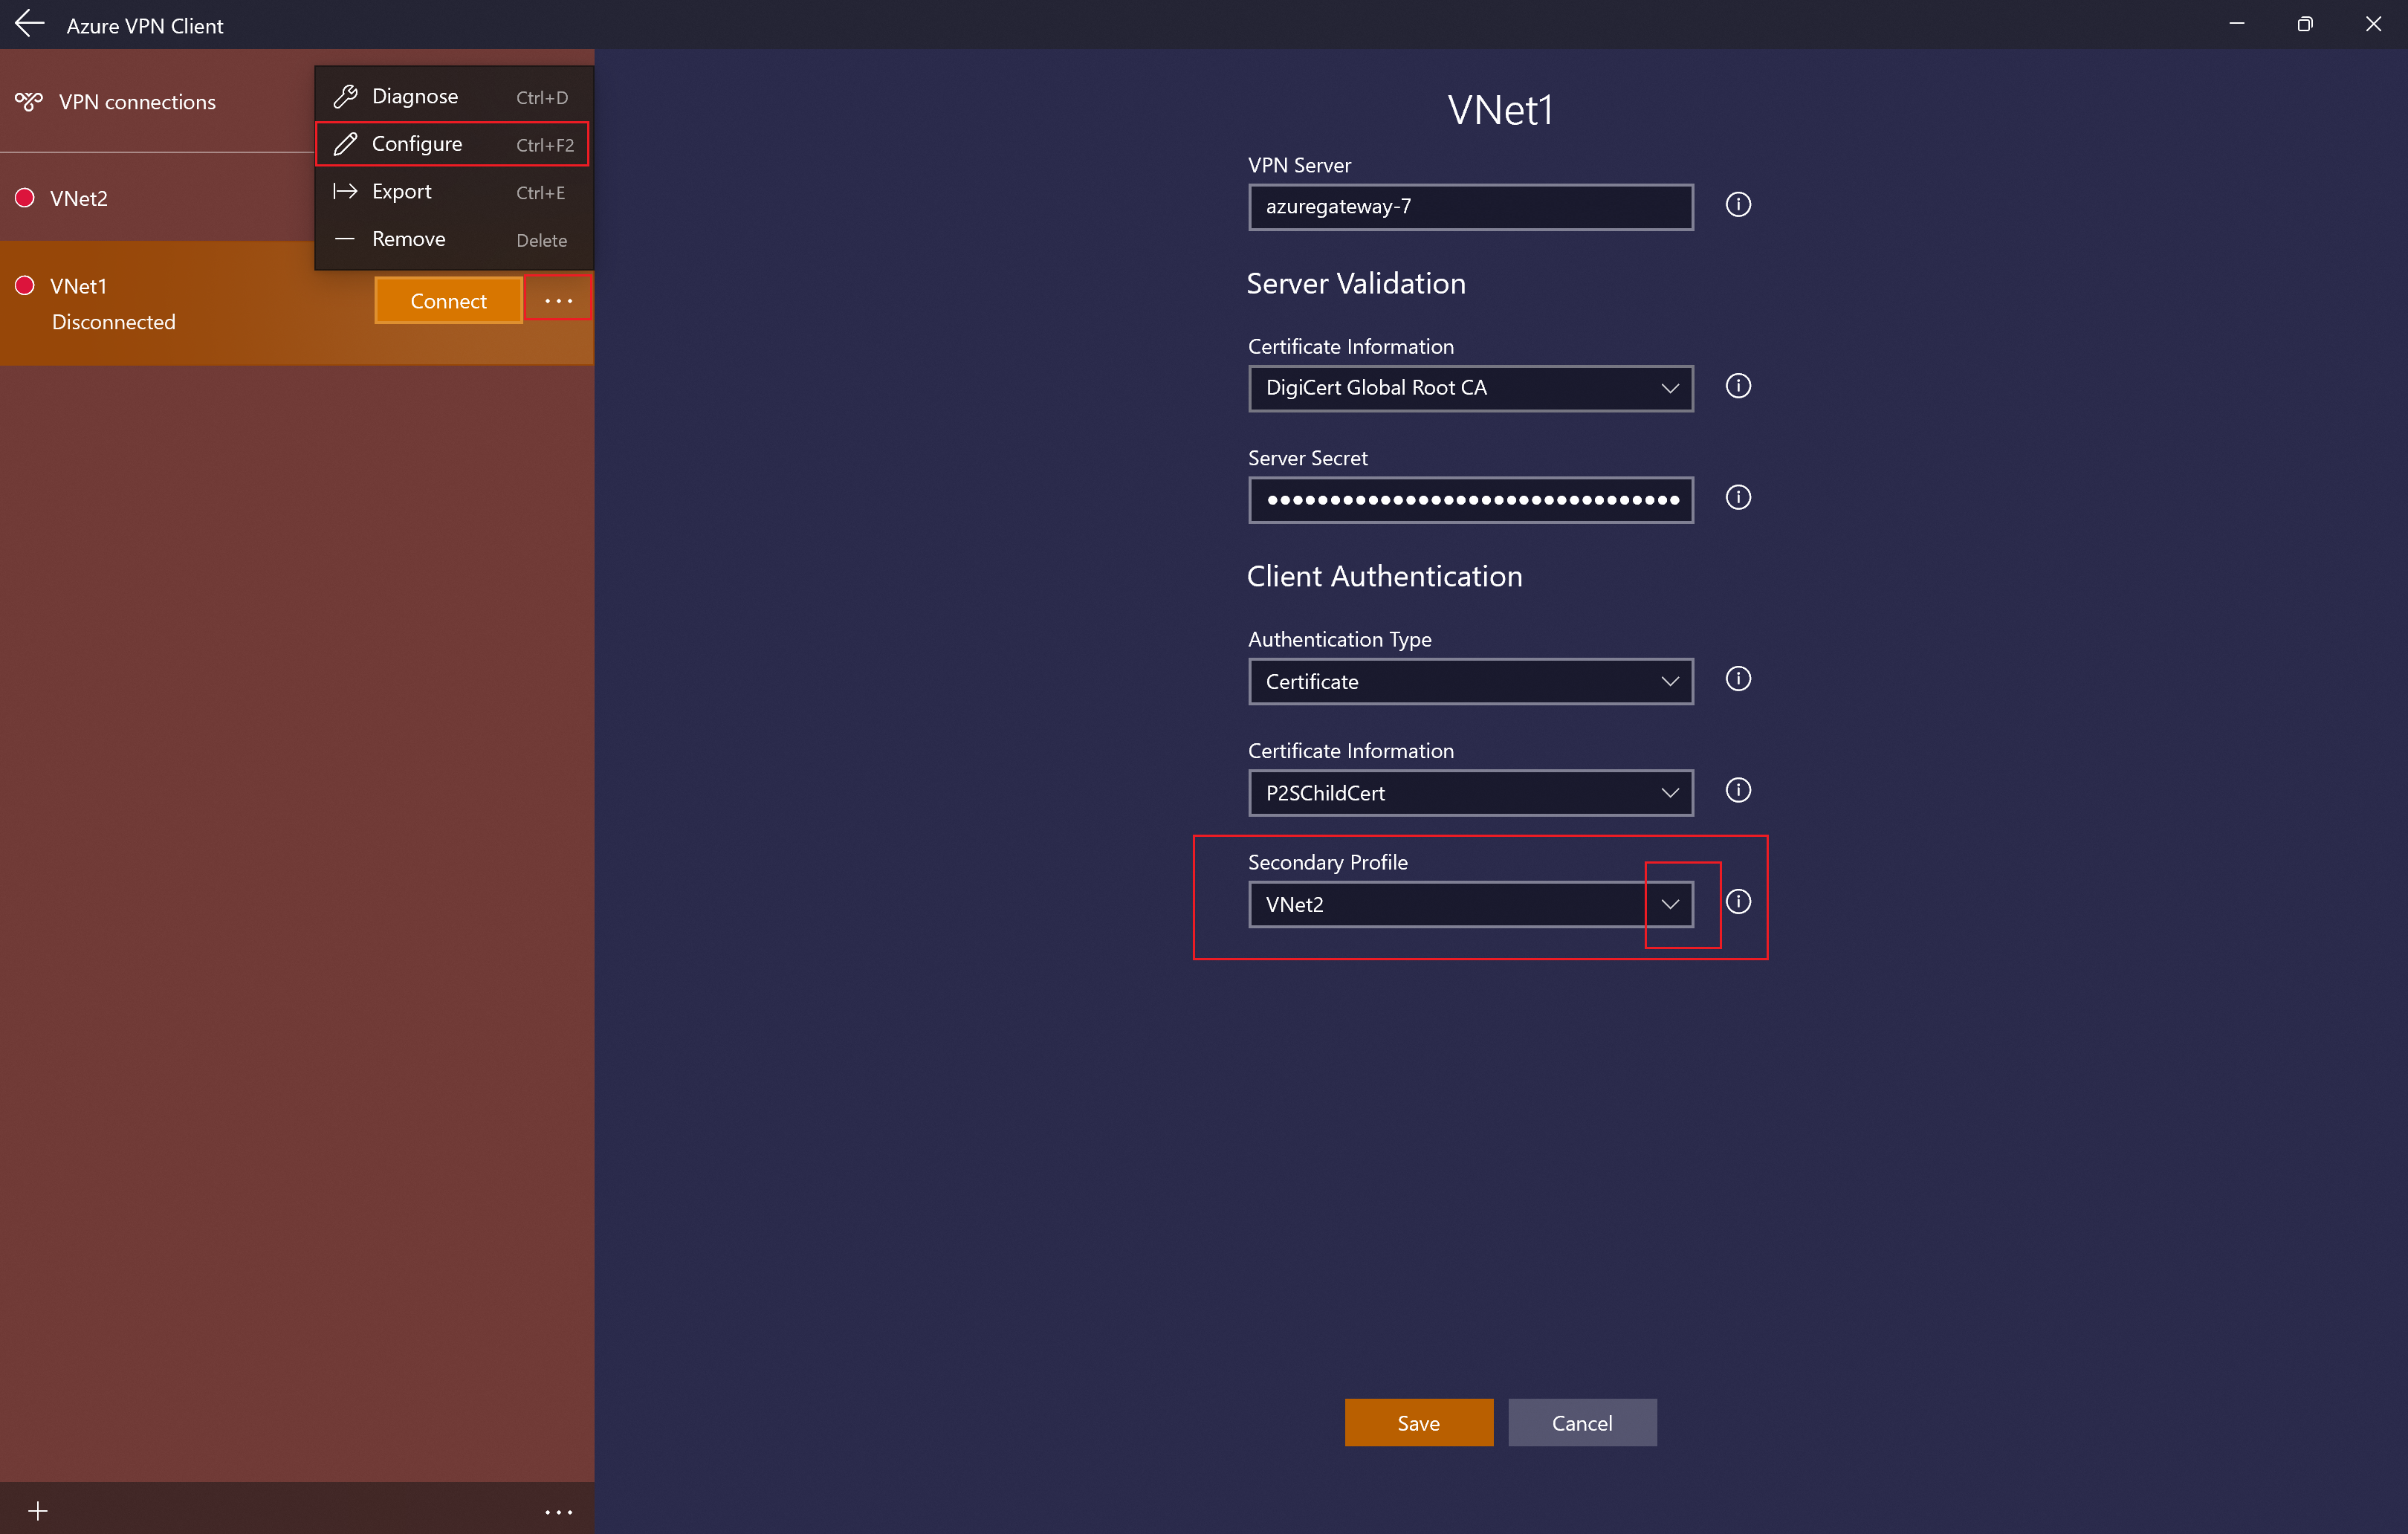
Ebben a példában egy másodlagos profilt adunk hozzá egy már meglévő profilhoz. Ha az ügyfél nem tud csatlakozni a VNet1-hez, automatikusan csatlakozik a Contoso-hoz anélkül, hogy fennakadásokat okoz.
Adjon hozzá egy másik VPN-ügyfélprofilt az Azure VPN-ügyfélhez. Ebben a példában importáltunk egy VPN-ügyfélprofilfájlt, és hozzáadtunk egy kapcsolatot a Contoso-hoz.
Ezután lépjen a VNet1-profilra, és kattintson a "...", majd a Konfigurálás elemre.
A Másodlagos profil legördülő listában válassza ki a Contoso profilját. Ezután mentse a beállításokat.

Kapcsolatokkal való munka
Automatikus csatlakozás
Ezek a lépések segítenek konfigurálni a kapcsolatot úgy, hogy automatikusan csatlakozzanak az Always-on-hoz.
A VPN-ügyfél kezdőlapján válassza a VPN-beállítások lehetőséget. Ha látod a Switch alkalmazások párbeszédablakát, válaszd ki a Igent.

Ha a konfigurálni kívánt profil csatlakoztatva van, bontsa le a kapcsolatot, majd jelölje be a profilt, és jelölje be a Csatlakozás automatikusan jelölőnégyzetet.

Válassza a Csatlakozás lehetőséget a VPN-kapcsolat elindításához.


Csatlakozási problémák diagnosztizálása
Előfeltételek ellenőrzése
Ha az Azure VPN kliensed 4.0.0.0 vagy újabb verziójú, elvégezheted az előfeltételek ellenőrzését, hogy megbizonyosodj róla, hogy a számítógépedben vannak a szükséges eszközök konfigurálva és telepítve a sikeres csatlakozáshoz. A telepített Azure VPN-ügyfél verziószámának megtekintéséhez indítsa el az ügyfelet, és válassza a Súgó lehetőséget.
- Válaszd ki az Azure VPN Kliens oldal alján az ... opciót, és válaszd ki az Előfeltételeket.
- A Tesztalkalmazás Előfeltételei oldalon válassza az Előfeltételek tesztjének futtatásalehetőséget.
- Javítsa ki a problémákat, és próbálkozzon újra a csatlakozással. További információkért lásd: Azure VPN-ügyfél előfeltételeinek ellenőrzése.
Diagnosztikai eszköz
Válassza a diagnosztizálni kívánt VPN-kapcsolat melletti ... lehetőséget a menü megjelenítéséhez. Ezután válassza a Diagnosztizálás lehetőséget.
A Kapcsolat tulajdonságai lapon válassza a Diagnosztikák futtatása lehetőséget. Ha a rendszer kéri, jelentkezzen be a hitelesítő adataival, majd tekintse meg az eredményeket.


Egyéni beállítások: DNS és útválasztás
Az Azure VPN-ügyfél konfigurálható választható konfigurációs beállításokkal, például több DNS-kiszolgálóval, egyéni DNS-kiszolgálóval, kényszerített bújtatással, egyéni útvonalakkal és egyéb beállításokkal. Az elérhető beállítások és konfigurációs lépések leírását az Azure VPN-ügyfél opcionális beállításai között találja.
OpenVPN Client 2.x
Ha a point-to-site (P2S) VPN átjáród OpenVPN és tanúsítványhitelesítés használatára van konfigurálva, akkor csatlakozhatsz a virtuális hálózatodhoz az OpenVPN Client 2.4 vagy újabb verzióval. Az OpenVPN Connect 3.x kliensekhez inkább az OpenVPN Client 3.x szekciót nézd meg.
Note
Az OpenVPN kliens függetlenül kezelhető, és nem a Microsoft irányítása alatt áll. Ez azt jelenti, hogy a Microsoft nem felügyeli a kódokat, a buildeket, az ütemterveket és a jogi szempontokat. Ha bármilyen hibát vagy problémát tapasztalsz az OpenVPN kliensszel, vedd fel a kapcsolatot közvetlenül az OpenVPN Inc. ügyfélszolgálatával. A cikkben szereplő irányelvek "ahogy vannak" adják meg, és az OpenVPN Inc. nem ellenőrizte őket. Segítik azokat az ügyfeleket, akik már ismerik az ügyfélt, és használni szeretnék, hogy csatlakozzanak az Azure VPN Gateway-hez Point-to-Site VPN beállításban.
Kapcsolatra vonatkozó követelmények
Az OpenVPN kliens és tanúsítványhitelesítés használatával való Azure-hoz való csatlakozáshoz minden csatlakozó kliensszámítógéphez a következő elemeket kell előírni:
- Az OpenVPN kliens szoftvert minden kliens számítógépen telepítették és konfigurálták.
- Az ügyfélszámítógépen helyileg telepített ügyféltanúsítvány.
Workflow
Ennek a szakasznak a munkafolyamata a következő:
- Generálj és telepíts klienstanúsítványokat, ha még nem tetted meg.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja az OpenVPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Ügyféltanúsítványok létrehozása és telepítése
A tanúsítványhitelesítéshez telepíts egy klienstanúsítványt minden kliensszámítógépre. Exportáld a kliens tanúsítványt, amit használni szeretnél, privát kulccsal, és minden tanúsítványt mellékeld a tanúsítási útra. Néhány konfigurációhoz root tanúsítvány adatait is telepíteni kell.
Sok esetben a klienstanúsítványt közvetlenül a kliens számítógépre telepítheted, ha dupla kattintással rá. Azonban bizonyos OpenVPN klienskonfigurációknál előfordulhat, hogy információt kell kinyerni az ügyféltanúsítványból a konfiguráció befejezéséhez.
- A tanúsítványok használatával kapcsolatos információkért lásd : Pont–hely: Tanúsítványok létrehozása.
- Telepített ügyféltanúsítvány megtekintéséhez nyissa meg a Felhasználói tanúsítványok kezelése lehetőséget. Az ügyféltanúsítvány telepítve van a Jelenlegi felhasználó\Személyes\Tanúsítványok mappában.
Az ügyféltanúsítvány telepítése
Minden számítógépnek szüksége van klienstanúsítványra a hitelesítéshez. Ha még nem telepítetted a klienstanúsítványt a helyi számítógépre, használd a következő lépéseket a telepítéshez:
- Keresse meg az ügyféltanúsítványt. További információ az ügyféltanúsítványokról: Ügyféltanúsítványok telepítése.
- Telepítse az ügyféltanúsítványt. Általában a tanúsítvány telepítéséhez kattintson duplán a tanúsítványfájlra, és adjon meg egy jelszót (ha szükséges).
- A klienstanúsítványt használd később a gyakorlatban az OpenVPN Connect kliensprofil beállításainak konfigurálásához.
Ügyfélprofil konfigurációs fájljainak megtekintése
A VPN-ügyfélprofil konfigurációs csomagja adott mappákat tartalmaz. A mappákban lévő fájlok tartalmazzák a VPN-ügyfélprofil ügyfélszámítógépen való konfigurálásához szükséges beállításokat. A fájlok és a bennük található beállítások kifejezetten a VPN-átjáróra, valamint az Ön VPN-átjáróján használatra beállított hitelesítési és alagúttípusra vonatkoznak.
Keresse meg és bontsa ki a létrehozott VPN-ügyfélprofil konfigurációs csomagját. Tanúsítványhitelesítéshez és OpenVPN-hez az OpenVPN mappát kell nézni. Ha nem látja a mappát, ellenőrizze a következő elemeket:
- Ellenőrizze, hogy a VPN-átjáró az OpenVPN-alagúttípus használatára van-e konfigurálva.
- Ha Microsoft Entra hitelesítést használsz, lehet, hogy nincs OpenVPN mappád. Ehelyett tekintse meg a Microsoft Entra ID konfigurációs cikkét.
Az ügyfél konfigurálása
Töltsd le és telepítsd az OpenVPN klienst (2.4 vagy újabb verzió) a hivatalos OpenVPN weboldalról.
Keresse meg a létrehozott és a számítógépre letöltött VPN-ügyfélprofil konfigurációs csomagját. Bontsa ki a csomagot. Nyissa meg az OpenVPN mappát, és nyissa meg a vpnconfig.ovpn konfigurációs fájlt a Jegyzettömb használatával.
Ezután keresse meg a létrehozott gyermektanúsítványt. Ha nem rendelkezik a tanúsítvánnyal, a következő hivatkozások egyikével exportálhatja a tanúsítványt. A következő lépésben a tanúsítványinformációkat fogja használni.
- VPN Gateway útmutatója
- Virtual WAN-utasítások
A gyermektanúsítványból nyerje ki a titkos kulcsot és a base64 ujjlenyomatot a .pfx fájlból. Ennek több módja van. Az OpenSSL használata a számítógépen az egyik módszer. A profileinfo.txt fájl tartalmazza a hitelesítésszolgáltató és az ügyféltanúsítvány titkos kulcsát és ujjlenyomatát. Mindenképpen használja az ügyféltanúsítvány ujjlenyomatát.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Váltson a Jegyzettömbben megnyitott vpnconfig.ovpn fájlra. Töltsd ki a
<cert>és$CLIENT_CERTIFICATEközötti szakaszt, a$INTERMEDIATE_CERTIFICATE,$ROOT_CERTIFICATEés</cert>értékeit az alábbi példában látható módon megadva.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- Nyissa meg az előző lépésből származó profileinfo.txt-fájlt a Jegyzettömbben. Az egyes tanúsítványok azonosításához tekintse meg a
subject=sort. Ha például a gyermektanúsítvány neve P2SChildCert, az ügyféltanúsítvány azsubject=CN = P2SChildCertattribútum után lesz. - A lánc minden egyes tanúsítványához másolja ki a „-----BEGIN CERTIFICATE-----” és a „-----END CERTIFICATE-----” közötti szöveget, beleértve ezeket a sorokat is.
- Csak akkor írj meg értéket
$INTERMEDIATE_CERTIFICATE, ha köztes tanúsítvány van aprofileinfo.txt fájlodban.
- Nyissa meg az előző lépésből származó profileinfo.txt-fájlt a Jegyzettömbben. Az egyes tanúsítványok azonosításához tekintse meg a
Nyissa meg a profileinfo.txt a Jegyzettömbben. A titkos kulcs lekéréséhez jelölje ki a „-----BEGIN PRIVATE KEY-----” és a „-----END PRIVATE KEY-----” közötti teljes szöveget, beleértve ezeket a sorokat is, majd másolja a vágólapra.
Lépjen vissza a jegyzettömb vpnconfig.ovpn fájljához, és keresse meg ezt a szakaszt. Illessze be a privát kulcsot, lecserélve a(z)
<key>és</key>közötti teljes tartalmat.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Ha az OpenVPN kliens 2.6-os verzióját használod, add hozzá a profilhoz a "disable-dco" opciót. Ez az opció nem tűnik visszafelé kompatibilisnek a korábbi verziókkal, így csak az OpenVPN kliens 2.6-os verziójához kell hozzáadni.
Ne módosítsa a többi mezőt. Az ügyfélbemenet kitöltött konfigurációjával csatlakozhat a VPN-hez.
Másold be a vpnconfig.ovpn fájlt a C:\Program Files\OpenVPN\config mappába.
Kattintson a jobb gombbal az OpenVPN ikonra a tálcán, és kattintson a Csatlakozás parancsra.
OpenVPN Client 3.x
Ha a point-to-site (P2S) VPN átjáród OpenVPN és tanúsítványhitelesítés alkalmazására van konfigurálva, akkor csatlakozhatsz a virtuális hálózatodhoz az OpenVPN Connect kliens 3.x segítségével. Vannak beállítási különbségek az OpenVPN 2.x kliens és az OpenVPN Connect 3.x kliens között. Ez a rész az OpenVPN Connect 3.x kliensre fókuszál.
Note
Az OpenVPN-ügyfél független felügyelet alatt áll, és nem a Microsoft felügyelete alatt áll. Ez azt jelenti, hogy a Microsoft nem felügyeli a kódokat, a buildeket, az ütemterveket és a jogi szempontokat. Ha az ügyfelek bármilyen hibát vagy problémát tapasztalnak az OpenVPN-ügyféllel kapcsolatban, közvetlenül kapcsolatba kell lépniük az OpenVPN Inc. ügyfélszolgálatával. A cikkben szereplő iránymutatások jelen formájukban értendők, és az OpenVPN Inc. nem hitelesítette őket. Ezek azoknak az ügyfeleknek kívánnak segítséget nyújtani, akik már ismerik a klienst, és azt szeretnék használni az Azure VPN Gatewayhez való csatlakozáshoz pont–hely típusú VPN-konfigurációban.
Kapcsolatra vonatkozó követelmények
Ha az OpenVPN Connect 3.x ügyféllel szeretne csatlakozni az Azure-hoz tanúsítványhitelesítéssel, minden csatlakozó ügyfélszámítógéphez a következő elemek szükségesek:
- Az OpenVPN Connect ügyfélszoftvert minden ügyfélszámítógépen telepíteni és konfigurálni kell.
- Az ügyfélszámítógépnek helyileg telepített ügyféltanúsítvánnyal kell rendelkeznie.
- Ha a tanúsítványlánc köztes tanúsítványt tartalmaz, először tekintse meg a Köztes tanúsítványok szakaszt annak ellenőrzéséhez, hogy a P2S VPN-átjáró konfigurációja be van-e állítva a tanúsítványlánc támogatásához. A 3.x-ügyfelek tanúsítványhitelesítési viselkedése eltér a korábbi verzióktól, ahol megadhatja a köztes tanúsítványt az ügyfélprofilban.
Workflow
Ennek a szakasznak a munkafolyamata a következő:
- Ha még nem tette meg, hozzon létre és telepítsen ügyféltanúsítványokat.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja az OpenVPN Connect-ügyfelet.
- Csatlakozás az Azure-hoz.
Ügyféltanúsítványok létrehozása és telepítése
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
Az ügyféltanúsítványt sok esetben közvetlenül az ügyfélszámítógépre telepítheti, ha duplán kattint. Azonban néhány OpenVPN kliens konfigurációnál előfordulhat, hogy információt kell kinyerni az ügyféltanúsítványból a konfiguráció befejezéséhez.
- A tanúsítványok használatával kapcsolatos információkért lásd : Pont–hely: Tanúsítványok létrehozása.
- Telepített ügyféltanúsítvány megtekintéséhez nyissa meg a Felhasználói tanúsítványok kezelése lehetőséget. Az ügyféltanúsítvány telepítve van a Jelenlegi felhasználó\Személyes\Tanúsítványok mappában.
Az ügyféltanúsítvány telepítése
Minden számítógépnek szüksége van klienstanúsítványra a hitelesítéshez. Ha az ügyféltanúsítvány még nincs telepítve a helyi számítógépen, az alábbi lépésekkel telepítheti:
- Keresse meg az ügyféltanúsítványt. További információ az ügyféltanúsítványokról: Ügyféltanúsítványok telepítése.
- Telepítse az ügyféltanúsítványt. Általában a tanúsítvány telepítéséhez kattintson duplán a tanúsítványfájlra, és adjon meg egy jelszót (ha szükséges).
- A gyakorlat későbbi részében az ügyféltanúsítványt is használni fogja az OpenVPN Connect ügyfélprofil-beállításainak konfigurálásához.
Konfigurációs fájlok megtekintése
A VPN-ügyfélprofil konfigurációs csomagja adott mappákat tartalmaz. A mappákban lévő fájlok tartalmazzák a VPN-ügyfélprofil ügyfélszámítógépen való konfigurálásához szükséges beállításokat. A fájlok és a bennük található beállítások kifejezetten a VPN-átjáróra, valamint az Ön VPN-átjáróján használatra beállított hitelesítési és alagúttípusra vonatkoznak.
Keresse meg és bontsa ki a létrehozott VPN-ügyfélprofil konfigurációs csomagját. A tanúsítványhitelesítéshez és az OpenVPN-hez az OpenVPN mappát kell látnia. Ha nem látja a mappát, ellenőrizze a következő elemeket:
- Ellenőrizze, hogy a VPN-átjáró az OpenVPN-alagúttípus használatára van-e konfigurálva.
- Ha Microsoft Entra ID-hitelesítést használ, előfordulhat, hogy nem rendelkezik OpenVPN-mappával. Ehelyett tekintse meg a Microsoft Entra ID konfigurációs cikkét.
Az ügyfél konfigurálása
Töltse le és telepítse az OpenVPN-ügyfél 3.x-es verzióját a hivatalos OpenVPN-webhelyről.
Keresse meg a létrehozott és a számítógépre letöltött VPN-ügyfélprofil konfigurációs csomagját. Bontsa ki a csomagot. Nyissa meg az OpenVPN mappát, és nyissa meg a vpnconfig.ovpn konfigurációs fájlt a Jegyzettömb használatával.
Ezután keresse meg a létrehozott gyermektanúsítványt. Ha nem rendelkezik a tanúsítvánnyal, a következő hivatkozások egyikével exportálhatja a tanúsítványt. A következő lépésben a tanúsítványinformációkat fogja használni.
- VPN Gateway útmutatója
- Virtual WAN-utasítások
A gyermektanúsítványból nyerje ki a titkos kulcsot és a base64 ujjlenyomatot a .pfx fájlból. Ennek több módja van. Az OpenSSL használata a számítógépen az egyik módszer. A profileinfo.txt fájl tartalmazza a hitelesítésszolgáltató és az ügyféltanúsítvány titkos kulcsát és ujjlenyomatát. Mindenképpen használja az ügyféltanúsítvány ujjlenyomatát.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Váltson a Jegyzettömbben megnyitott vpnconfig.ovpn fájlra. Töltse ki a
<cert>és</cert>közötti szakaszt, és adja meg a$CLIENT_CERTIFICATEés$ROOT_CERTIFICATEértékeit az alábbi példában látható módon.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- Nyissa meg az előző lépésből származó profileinfo.txt-fájlt a Jegyzettömbben. Az egyes tanúsítványok azonosításához tekintse meg a
subject=sort. Ha például a gyermektanúsítvány neve P2SChildCert, az ügyféltanúsítvány azsubject=CN = P2SChildCertattribútum után lesz. - A lánc minden egyes tanúsítványához másolja ki a „-----BEGIN CERTIFICATE-----” és a „-----END CERTIFICATE-----” közötti szöveget, beleértve ezeket a sorokat is.
- Nyissa meg az előző lépésből származó profileinfo.txt-fájlt a Jegyzettömbben. Az egyes tanúsítványok azonosításához tekintse meg a
Nyissa meg a profileinfo.txt a Jegyzettömbben. A titkos kulcs lekéréséhez jelölje ki a „-----BEGIN PRIVATE KEY-----” és a „-----END PRIVATE KEY-----” közötti teljes szöveget, beleértve ezeket a sorokat is, majd másolja a vágólapra.
Lépjen vissza a jegyzettömb vpnconfig.ovpn fájljához, és keresse meg ezt a szakaszt. Illessze be a privát kulcsot, lecserélve a(z)
<key>és</key>közötti teljes tartalmat.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Megjegyzést fűzhet a "napló openvpn.log" sorhoz. Ha nincs kikommentezve, az OpenVPN-kliens jelzi, hogy a „log” opció már nem támogatott. Tekintse meg a felhasználói profil példáját , amely bemutatja, hogyan megjegyzést fűzhet a naplósorhoz. Miután megjegyzést fűzött a naplósorhoz, továbbra is hozzáférhet a naplókhoz az OpenVPN ügyfélfelületen keresztül. A hozzáféréshez kattintson az ügyfél felhasználói felületének jobb felső sarkában található naplóikonra. A Microsoft azt javasolja, hogy az ügyfelek ellenőrizzék az OpenVPN connect dokumentációját a naplófájlok helyéről, mert a naplózást az OpenVPN-ügyfél szabályozza.
Ne módosítsa a többi mezőt. Az ügyfélbemenet kitöltött konfigurációjával csatlakozhat a VPN-hez.
Importálja a vpnconfig.ovpn fájlt az OpenVPN-ügyfélben.
Kattintson a jobb gombbal az OpenVPN ikonra a tálcán, és kattintson a Csatlakozás parancsra.
Példa felhasználói profilra
Az alábbi példa egy 3.x OpenVPN Connect-ügyfelek felhasználói profilkonfigurációs fájlját mutatja be. Ez a példa a megjegyzésként megadott naplófájlt és a "ping-restart 0" beállítást mutatja be, amely megakadályozza az időszakos újracsatlakozásokat, mivel az ügyfél nem küld forgalmat.
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
Köztes tanúsítványok
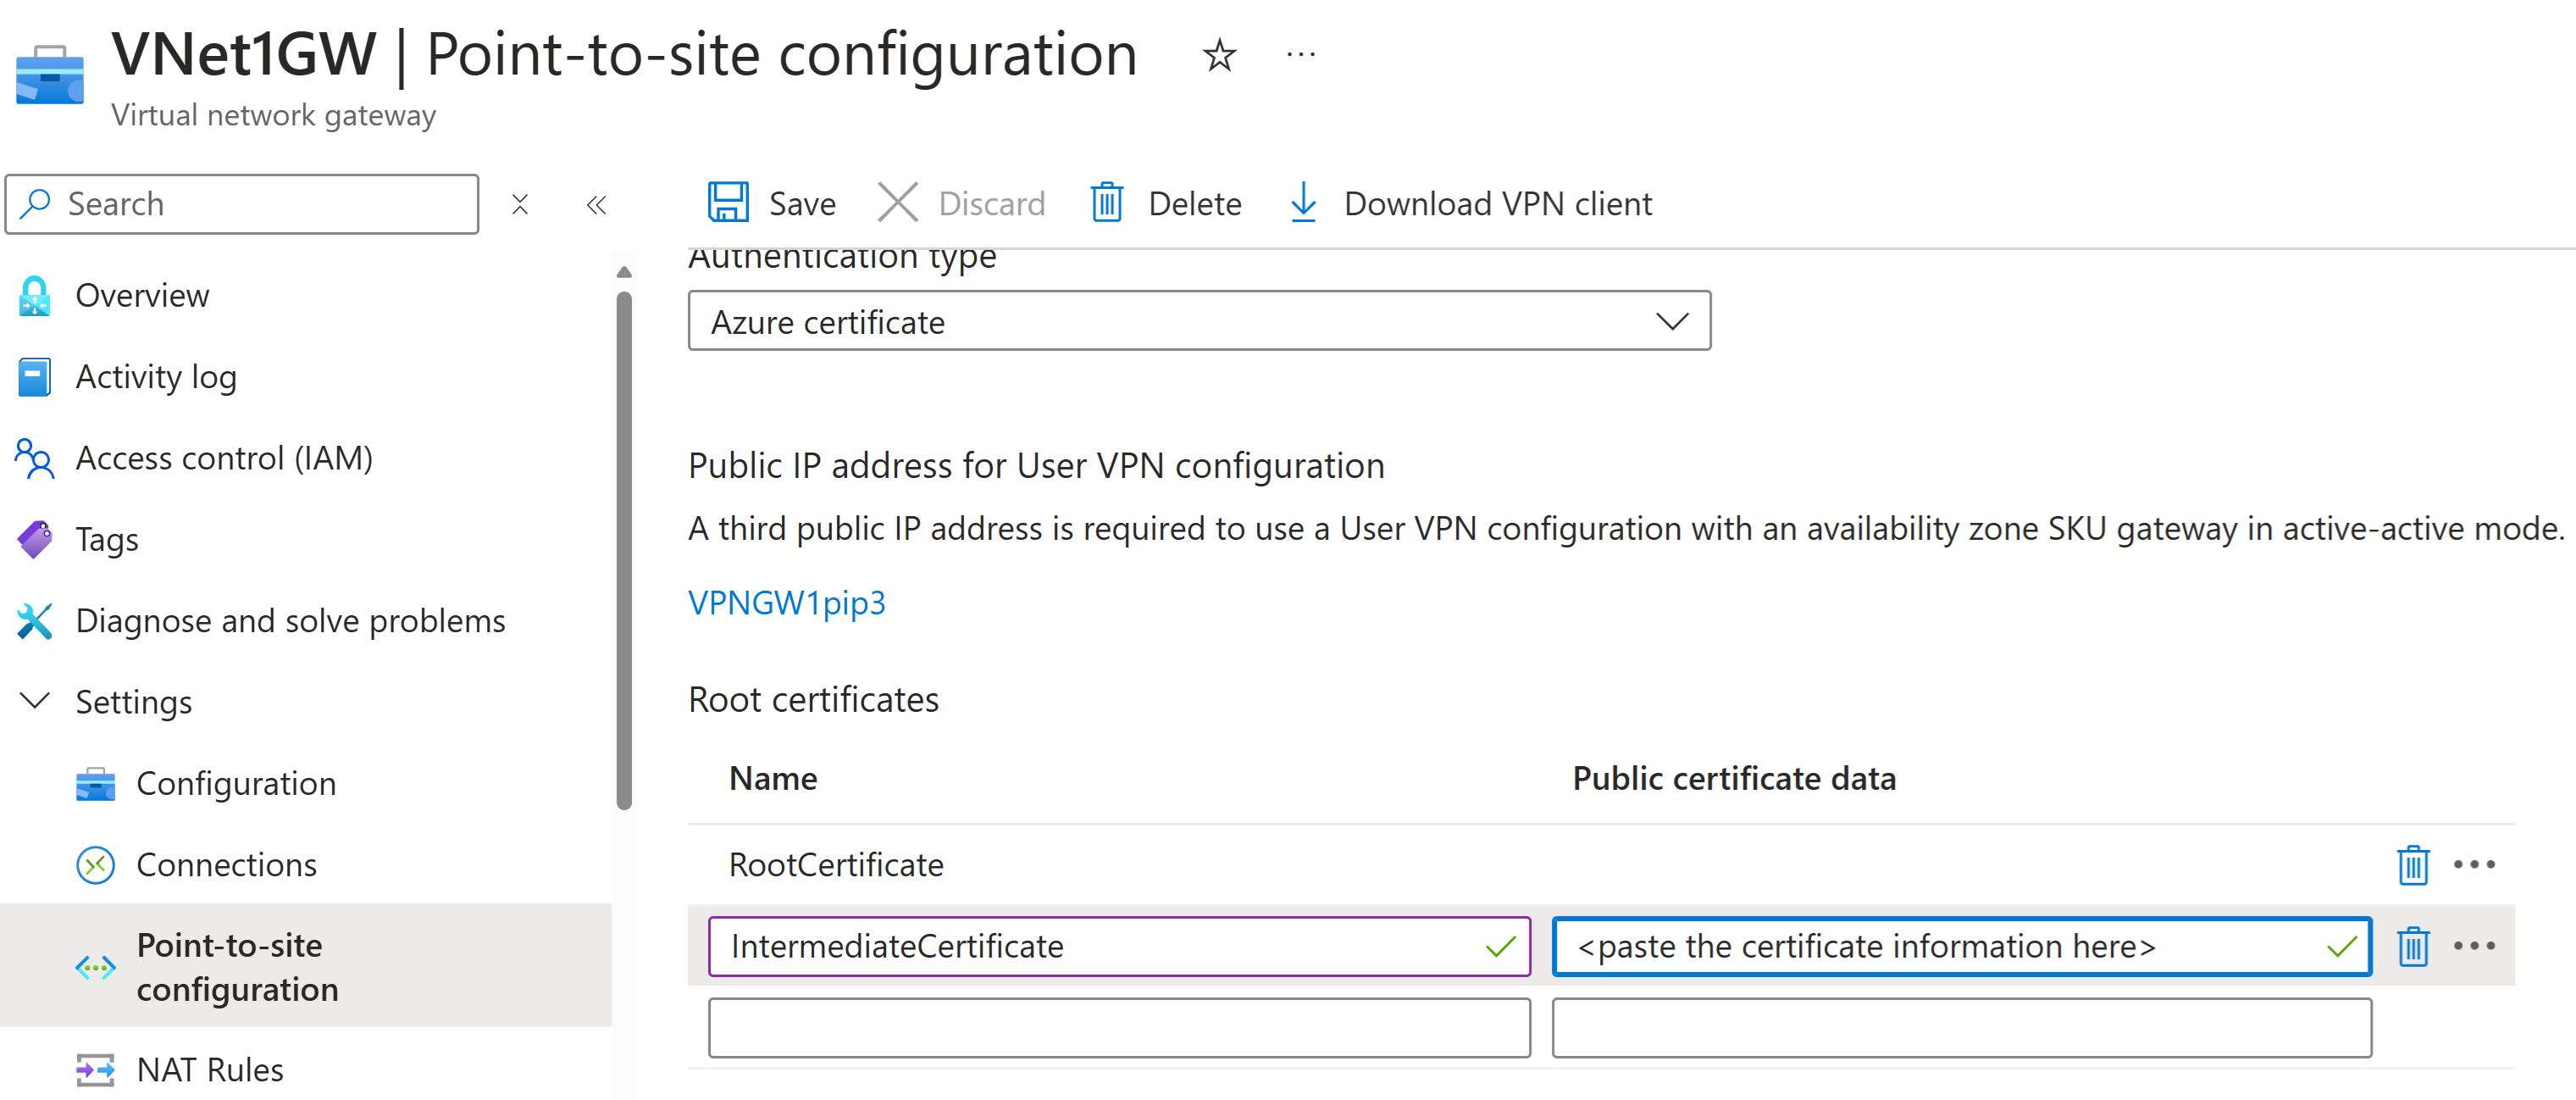
Ha a tanúsítványlánc köztes tanúsítványokat tartalmaz, a köztes tanúsítványokat fel kell töltenie az Azure VPN Gatewaybe. Ez az előnyben részesített módszer, függetlenül attól, hogy melyik VPN-ügyfélről szeretne csatlakozni. A korábbi verziókban megadhat köztes tanúsítványokat a felhasználói profilban. Ez az OpenVPN Connect-ügyfél 3.x-es verziójában már nem támogatott.
Köztes tanúsítványok használatakor a köztes tanúsítványt a főtanúsítvány után kell feltölteni.
Újracsatlakozások
Ha amiatt tapasztal időszakos újracsatlakozásokat, hogy nem érkezik forgalom a klienshez, a kapcsolatbontások miatti újracsatlakozások megelőzése érdekében hozzáadhatja a „ping-restart 0” opciót a profilhoz. Ezt az OpenVPN Connect dokumentációja a következőképpen írja le: --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
A beállítás hozzáadásának módját a felhasználói profil példájában tekinthet meg.
macOS
A macOS kliensek a natív VPN klienssel (IKEv2 alagút típus) vagy OpenVPN kliensel (OpenVPN alagút típus) csatlakozhatnak.
Natív VPN-ügyfél
Ha a point-to-site (P2S) VPN átjáród be van konfigurálva, hogy IKEv2-t és tanúsítványhitelesítést használjon, akkor csatlakozhatsz a virtuális hálózatodhoz a macOS operációs rendszered natív VPN kliensével.
Note
A VPN átuvódnak egy másik SKU-t kell használni, nem az Alap SKU-t.
Workflow
- Generálj klienstanúsítványokat, ha még nem tetted meg.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Telepíts tanúsítványokat.
- Konfiguráld be a natív VPN klienst, ami már telepítve van az operációs rendszeredre.
- Csatlakozás az Azure-hoz.
Tanúsítványok létrehozása
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
A tanúsítványok használatával kapcsolatos információkért lásd : Tanúsítványok létrehozása és exportálása.
Tekintse meg a VPN kliens profil konfigurációs fájlokat
A VPN kliensekhez szükséges összes konfigurációs beállítás egy VPN kliensprofil konfigurációs zip fájlban található. Az ügyfélprofil konfigurációs fájljait a PowerShell vagy az Azure Portal használatával hozhatja létre. Bármelyik metódus ugyanazt a zip-fájlt adja vissza.
A VPN-ügyfélprofil konfigurációs fájljai a virtuális hálózat P2S VPN-átjárójának konfigurációira vonatkoznak. Ha a fájlok létrehozása után módosul a P2S VPN-konfiguráció, például a VPN protokolltípusának vagy hitelesítési típusának módosítása, új VPN-ügyfélprofil-konfigurációs fájlokat kell létrehoznia, és alkalmaznia kell az új konfigurációt az összes csatlakozni kívánt VPN-ügyfélre.
Bontsa ki a fájlt a mappák megtekintéséhez. Amikor macOS natív klienseket konfigurálsz, a Generic mappában lévő fájlokat használod. A Generic mappa akkor jelenik meg, ha az IKEv2 be volt állítva a gatewayen. Ha nem látja az Általános mappát, ellenőrizze a következő elemeket, majd hozza létre újra a zip-fájlt.
- Ellenőrizze az Ön konfigurációjához tartozó alagút típusát. Valószínű, hogy az IKEv2 nem lett alagúttípusként kiválasztva.
A Generic mappa a következő fájlokat tartalmazza.
- VpnSettings.xml, amely olyan fontos beállításokat tartalmaz, mint a kiszolgáló címe és az alagút típusa.
- VpnServerRoot.cer, amely tartalmazza az Azure VPN Gateway P2S-kapcsolat beállítása során történő érvényesítéséhez szükséges főtanúsítványt.
Tanúsítványok telepítése
Szükséged lesz a gyökértanúsítványra és a gyermek tanúsítványra is telepítve a Mac-en. A gyermektanúsítványt a privát kulvel kell exportálni, és tartalmaznia kell az összes tanúsítványt a tanúsítási úton.
Gyökértanúsítvány
- Másold le a gyökértanúsítvány fájlt (a .cer fájlt) a Mac-re. Kattintson duplán a tanúsítványra. Az operációs rendszeredtől függően a tanúsítvány vagy automatikusan telepítődik, vagy megjelenik a Tanúsítványok hozzáadása oldal.
- Ha látod a Tanúsítványok hozzáadása oldalt, a Kulcstartó: mezőnél kattints a nyilakra, és válaszd a login lehetőséget a legördülő menüből.
- Kattints a Hozzáadásra , hogy importold a fájlt.
Ügyféltanúsítvány
Az ügyféltanúsítványt (.pfx fájl) használják hitelesítéshez, és ez szükséges. Általában csak a kliens tanúsítványra kattintva telepítheted.
Ellenőrizd a tanúsítványok telepítését
Ellenőrizd, hogy mind a kliens, mind a gyökértanúsítvány telepítve van.
- Nyisd meg a kulcstartó hozzáférést.
- Menj a Tanúsítványok fülre.
- Ellenőrizd, hogy mind a kliens, mind a gyökértanúsítvány telepítve van.
VPN-ügyfélprofil konfigurálása
Használja a Mac felhasználói útmutatóban az operációs rendszer verziójához tartozó lépéseket, hogy VPN kliens profil konfigurációt adjon hozzá az alábbi beállításokkal.
Válaszd ki az IKEv2-t VPN típusnak.
A Display Name-hez válassz egy barátságos nevet a profilhoz.
Mind a szervercím, mind a távoli azonosító esetén használd a VpnSettings.xmlfájlban található VpnServer címkéjének értékét.

Az Hitelesítési beállításokhoz válaszd a Tanúsítványt.
A tanúsítványhoz válaszd ki azt a gyermektanúsítványt, amelyet hitelesítéshez használni szeretnél. Ha több tanúsítványod van, választhatod a Tanúsítvány megjelenítését , hogy további információkat láss az egyes tanúsítványokról.
A Local ID esetén írja be a kiválasztott gyermektanúsítvány nevét.
Miután befejezted a VPN kliens profil konfigurálását, mentsd el a profilt.
Csatlakozz
A csatlakozás lépései a macOS operációs rendszer verzióra szabottak. Lásd a Mac felhasználói útmutatót. Válaszd ki az operációs rendszer verziót, amit használsz, és kövesd a csatlakozás lépéseit.
Miután a kapcsolat létrejött, az állapot Csatlakoztatottként jelenik meg. Az IP-címet a VPN kliens-cím poolból rendelik ki.
OpenVPN-ügyfél
Ez a rész segít csatlakozni az Azure virtuális hálózatodhoz (VNet) VPN Gateway point-to-site (P2S) segítségével, valamint a macOS-en OpenVPN klienssel tanúsítványhitelesítéssel.
Kapcsolatra vonatkozó követelmények
Ahhoz, hogy az OpenVPN-ügyfél használatával tanúsítványhitelesítéssel csatlakozzon az Azure-hoz, minden egyes csatlakozó ügyfélnek a következő elemekre van szüksége:
- A nyílt VPN-ügyfélszoftvert minden ügyfélre telepíteni és konfigurálni kell.
- Az ügyfélnek helyileg telepített ügyféltanúsítvánnyal kell rendelkeznie.
Workflow
- Telepítse az OpenVPN-ügyfelet.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja az OpenVPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Ügyféltanúsítványok létrehozása
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell.
További információ a tanúsítványok használatáról: Pont–hely: Tanúsítványok létrehozása – Linux.
Az OpenVPN-ügyfél konfigurálása
Az alábbi példa a TunnelBlicket használja.
Important
Az OpenVPN protokoll csak a macOS 10.13-at és újabb verziót támogatja.
Note
Az OpenVPN-ügyfél 2.6-os verziója még nem támogatott.
Töltsön le és telepítsen egy OpenVPN-ügyfelet, például a TunnelBlicket.
Töltse le a VPN-ügyfélprofil-csomagot az Azure Portalról.
Csomagolja ki a profilt. Nyissa meg a vpnconfig.ovpn konfigurációs fájlt az OpenVPN mappából egy szövegszerkesztőben.
Töltse ki a P2S ügyféltanúsítvány részét a P2S ügyféltanúsítvány base64 kódolású nyilvános kulcsával. A PEM formátumú tanúsítványokban megnyithatja a .cer fájlt, és átmásolhatja a base64-kulcsot a tanúsítványfejlécek között.
Töltse ki a titkos kulcsra vonatkozó részt a P2S ügyféltanúsítvány base64 kódolású titkos kulcsával. A titkos kulcsok kinyeréséről az OpenVPN-webhelyen található titkos kulcs exportálása című témakörben olvashat.
Ne módosítsa a többi mezőt. Az ügyfélbemenet kitöltött konfigurációjával csatlakozhat a VPN-hez.
Kattintson duplán a profilfájlra a profil létrehozásához a Tunnelblickben.
Indítsa el a Tunnelblick alkalmazást az alkalmazások mappájából.
Kattintson a Tunnelblick ikonra a tálcán, és válassza a csatlakozást.
Linux
A Linux kliensek strongSwan (IKEv2 alagút típus) vagy OpenVPN (OpenVPN alagút típus) segítségével csatlakozhatnak az Azure VPN klienshez vagy OpenVPN klienshez.
strongSwan
Ez a szakasz segítséget nyújt ahhoz, hogy egy Ubuntu Linux-ügyfélről a strongSwan használatával, a VPN Gateway pont–hely (P2S) VPN és a tanúsítványalapú hitelesítés használatával csatlakozzon az Azure-beli virtuális hálózatához (VNet).
Kapcsolatra vonatkozó követelmények
Ha az IKEv2 alagúttípuson keresztüli strongSwan-ügyfél- és tanúsítványhitelesítés használatával szeretne csatlakozni az Azure-hoz, minden csatlakozó ügyfélhez a következő elemek szükségesek:
- Minden ügyfelet konfigurálni kell a strongSwan használatára.
- Az ügyfélnek helyileg a megfelelő tanúsítványokkal kell rendelkeznie.
Workflow
A cikk munkafolyamata a következő:
- Telepítse a strongSwan-t.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Keresse meg a szükséges ügyféltanúsítványokat.
- Konfigurálja a strongSwant.
- Csatlakozás az Azure-hoz.
Információ a tanúsítványokról
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
A Linux-tanúsítványokról az alábbi cikkekben talál további információt:
Telepítse a strongSwant
A parancsok megadásakor a következő konfigurációt használták:
- Számítógép: Ubuntu Server 18.04
- Függőségek: strongSwan
A szükséges strongSwan-konfiguráció telepítéséhez használja az alábbi parancsokat:
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
A strongSwan VPN-kliensprofil konfigurációs fájljainak megtekintése
A VPN-ügyfélprofil konfigurációs csomagjának létrehozásakor a VPN-ügyfelekhez szükséges konfigurációs beállításokat egy VPN-ügyfélprofil konfigurációs zip-fájlja tartalmazza. A VPN-ügyfélprofil konfigurációs fájljai a virtuális hálózat P2S VPN-átjárójának konfigurációira vonatkoznak. Ha a fájlok létrehozása után módosul a P2S VPN-konfiguráció, például a VPN protokolltípusának vagy hitelesítési típusának módosítása, új VPN-ügyfélprofil-konfigurációs fájlokat kell létrehoznia, és alkalmaznia kell az új konfigurációt az összes csatlakozni kívánt VPN-ügyfélre.
Keresse meg és bontsa ki a létrehozott és letöltött VPN-ügyfélprofil konfigurációs csomagját. A konfigurációhoz szükséges összes információt megtalálja az Általános mappában. Az Azure nem biztosít mobilkonfigurációs fájlt ehhez a konfigurációhoz.
Ha nem látja az Általános mappát, ellenőrizze a következő elemeket, majd hozza létre újra a zip-fájlt.
- Ellenőrizze az Ön konfigurációjához tartozó alagút típusát. Valószínű, hogy az IKEv2 nem lett alagúttípusként kiválasztva.
- A VPN-átjárón ellenőrizze, hogy az SKU nem alapszintű-e. A VPN Gateway alapszintű termékváltozata nem támogatja az IKEv2-t. Ezután válassza az IKEv2 lehetőséget, és hozza létre újra a zip-fájlt az Általános mappa lekéréséhez.
A Generic mappa az alábbi fájlokat tartalmazza:
- VpnSettings.xml, amely olyan fontos beállításokat tartalmaz, mint a kiszolgáló címe és az alagút típusa.
- VpnServerRoot.cer, amely tartalmazza az Azure VPN Gateway P2S-kapcsolat beállítása során történő érvényesítéséhez szükséges főtanúsítványt.
A VPN-ügyfél konfigurálása
A VPN-ügyfélprofil-fájlok megtekintése után folytassa a használni kívánt lépésekkel:
Grafikus felhasználói felület lépései
Ez a szakasz végigvezeti a konfiguráción a strongSwan GUI használatával. Az alábbi utasítások az Ubuntu 18.0.4-en lettek létrehozva. Az Ubuntu 16.0.10 nem támogatja a strongSwan GUI-t. Ha az Ubuntu 16.0.10-et szeretné használni, a parancssort kell használnia. Előfordulhat, hogy az alábbi példák nem egyeznek a megjelenő képernyőkkel a Linux és a strongSwan verziójától függően.
Nyissa meg a terminált a strongSwan és a Network Manager telepítéséhez a példában található parancs futtatásával.
sudo apt install network-manager-strongswanVálassza a Beállítások, majd a Hálózat lehetőséget. Új kapcsolat létrehozásához kattintson a + gombra.

A VPN hozzáadása lapon válassza az IPsec/IKEv2 (strongSwan) lehetőséget a menüből, és kattintson duplán.
A VPN hozzáadása lapon adjon nevet a VPN-kapcsolatnak.
Nyissa meg a VpnSettings.xml fájlt a letöltött VPN-ügyfélprofil konfigurációs csomagfájljaiban található Általános mappából. Keresse meg a VpnServer nevű címkét, és másolja a nevet az "azuregateway" kezdetű és a ".cloudapp.net" végződésű címkére.

Illessze be a nevet az új VPN-kapcsolat Cím mezőjébe az Átjáró szakaszban. Ezután válassza a Mappa ikont a Tanúsítvány mező végén, keresse meg az Általános mappát, és válassza a VpnServerRoot fájlt.
A kapcsolat Ügyfél szakaszában a hitelesítéshez válassza a Tanúsítvány/titkos kulcs lehetőséget. Tanúsítvány és titkos kulcs esetén válassza ki a korábban létrehozott tanúsítványt és titkos kulcsot. A Beállítások területen válassza a Belső IP-cím kérése lehetőséget. Ezután válassza a Hozzáadás lehetőséget.

Kapcsolja be a kapcsolatot.


CLI-lépések
Ez a szakasz végigvezeti a konfiguráción az strongSwan parancssori felület használatával.
A VPN-ügyfélprofil konfigurációs fájljainak Általános mappájából másolja vagy helyezze át a VpnServerRoot.cer a /etc/ipsec.d/cacerts mappába.
Másolja vagy helyezze át a létrehozott fájlokat a /etc/ipsec.d/certs és /etc/ipsec.d/private/ mappába. Ezek a fájlok az ügyféltanúsítvány és a titkos kulcs, a megfelelő könyvtárakban kell lenniük. Használja a következő parancsokat:
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certsFuttassa a következő parancsot az állomásnév feljegyzéséhez. Ezt az értéket a következő lépésben fogja használni.
hostnamectl --staticNyissa meg a VpnSettings.xml fájlt, és másolja ki az
<VpnServer>értéket. Ezt az értéket a következő lépésben fogja használni.Módosítsa az alábbi példában szereplő értékeket, majd adja hozzá a példát az /etc/ipsec.conf konfigurációhoz .
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16Adja hozzá a titkos értékeket a /etc/ipsec.secrets fájlhoz.
A PEM-fájl nevének meg kell egyeznie azzal, amit korábban ügyfélkulcsfájlként használt.
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.Futtassa az alábbi parancsot:
sudo ipsec restart sudo ipsec up azure
Azure VPN Client
Important
Az Azure VPN Client for Linux (Preview) 2026. augusztus 31-én vonult forgalomból. Ezen időpont után a kliens már nem támogatott. További információért lásd az Azure VPN Client for Linux Retirement áttekintését és migrációs útmutatóját a VPN Gateway és Virtual WAN számára.
Ez a szakasz segít az Azure virtuális hálózathoz (VNet) csatlakozni a Linux rendszerhez készült Azure VPN Clientből a VPN Gateway point-to-site (P2S) tanúsítványalapú hitelesítésével. A Linuxhoz készült Azure VPN-ügyfélhez OpenVPN-alagúttípus szükséges.
A nyugdíjazás előtt az Azure VPN Client for Linux (Preview) csak az alábbi kiadásokat támogatta:
- Ubuntu 20.04
- Ubuntu 22.04
Bár a kliens más disztribúciókon és kiadásokon is dolgozott, a támogatás csak a korábban felsorolt verziókra korlátozódott.
Kapcsolatra vonatkozó követelmények
Az Azure-hoz az Azure VPN-ügyfél és a tanúsítványhitelesítés használatával való csatlakozáshoz minden egyes csatlakozó ügyfélnek a következő elemekre van szüksége:
- Az Azure VPN-ügyfélszoftvert minden ügyfélre telepíteni és konfigurálni kell.
- Az ügyfélnek helyileg a megfelelő tanúsítványokkal kell rendelkeznie.
Workflow
A cikk munkafolyamata a következő:
- Ügyféltanúsítványok létrehozása és telepítése.
- Keresse meg és tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Töltse le és konfigurálja a Linuxhoz készült Azure VPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Tanúsítványok létrehozása
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
Hozza létre az ügyfél nyilvános tanúsítványadatait és titkos kulcsát .pem formátumban az alábbi parancsokkal. A parancsok futtatásához rendelkeznie kell a caCert.pem nyilvános főtanúsítványával és a caKey.pem főtanúsítvány titkos kulcsával. További információ: Tanúsítványok létrehozása és exportálása – Linux – OpenSSL.
Note
A Microsoft azt javasolja, hogy a legbiztonságosabb hitelesítési folyamatot használja. Az ebben az eljárásban leírt hitelesítési folyamathoz nagyon nagy fokú bizalomra van szükség az alkalmazásban, és olyan kockázatokat hordoz, amelyek más folyamatokban nincsenek jelen. Ezt a folyamatot csak akkor érdemes használni, ha más biztonságosabb folyamatok, például a felügyelt identitások nem életképesek.
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
Az Azure VPN Client profilkonfigurációs fájljainak megtekintése
A VPN-ügyfélprofil konfigurációs csomagjának létrehozásakor és letöltésekor a VPN-ügyfelekhez szükséges konfigurációs beállításokat egy VPN-ügyfélprofil konfigurációs zip-fájlja tartalmazza. A VPN-ügyfélprofil konfigurációs fájljai a virtuális hálózat P2S VPN-átjárójának konfigurációira vonatkoznak. Ha a fájlok létrehozása után módosul a P2S VPN-konfiguráció, például a VPN protokolltípusának vagy hitelesítési típusának módosítása, új VPN-ügyfélprofil-konfigurációs fájlokat kell létrehoznia, és alkalmaznia kell az új konfigurációt az összes csatlakozni kívánt VPN-ügyfélre.
Keresse meg és bontsa ki a létrehozott és letöltött VPN-ügyfélprofil konfigurációs csomagját (az előfeltételek között szerepel). Nyissa meg az AzureVPN mappát. Ebben a mappában a azurevpnconfig_cert.xml vagy a azurevpnconfig.xml fájl jelenik meg attól függően, hogy a P2S-konfiguráció több hitelesítési típust is tartalmaz-e. A .xml fájl tartalmazza a VPN-ügyfélprofil konfigurálásához használt beállításokat.
Ha egyik fájlt sem látja, vagy nincs AzureVPN-mappája , ellenőrizze, hogy a VPN-átjáró az OpenVPN-alagúttípus használatára van-e konfigurálva, és hogy a tanúsítványhitelesítés ki van-e választva.
Az Azure VPN-ügyfél letöltése
Adja hozzá a Microsoft adattár listáját, és telepítse a linuxos Azure VPN-ügyfelet az alábbi parancsokkal:
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
Az adattárral kapcsolatos további információkért lásd a Microsoft-termékek linuxos szoftveres adattárát.
Az Azure VPN-ügyfélprofil konfigurálása
Nyissa meg az Azure VPN-ügyfelet.
A Linux VPN-ügyfél oldalának bal alsó részén válassza az Importálás lehetőséget.
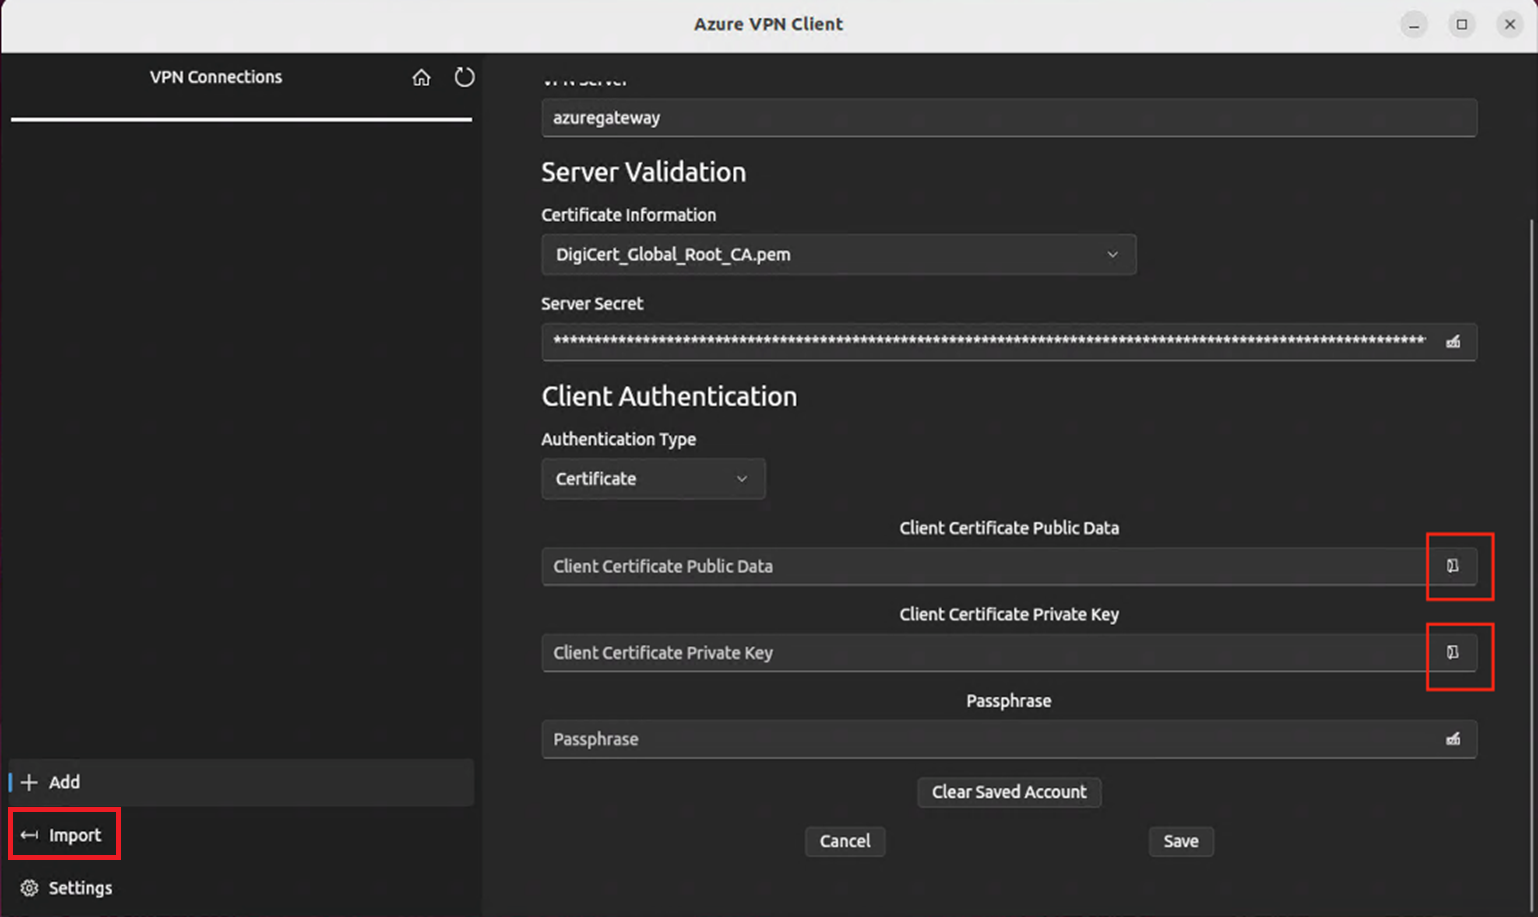
Az ablakban keresse meg a azurevpnconfig.xml vagy azurevpnconfig_cert.xml fájlt, jelölje ki, majd válassza a Megnyitás lehetőséget.
Ügyféltanúsítvány nyilvános adatainak hozzáadásához használja a fájlválasztót, és keresse meg a kapcsolódó .pem fájlokat.
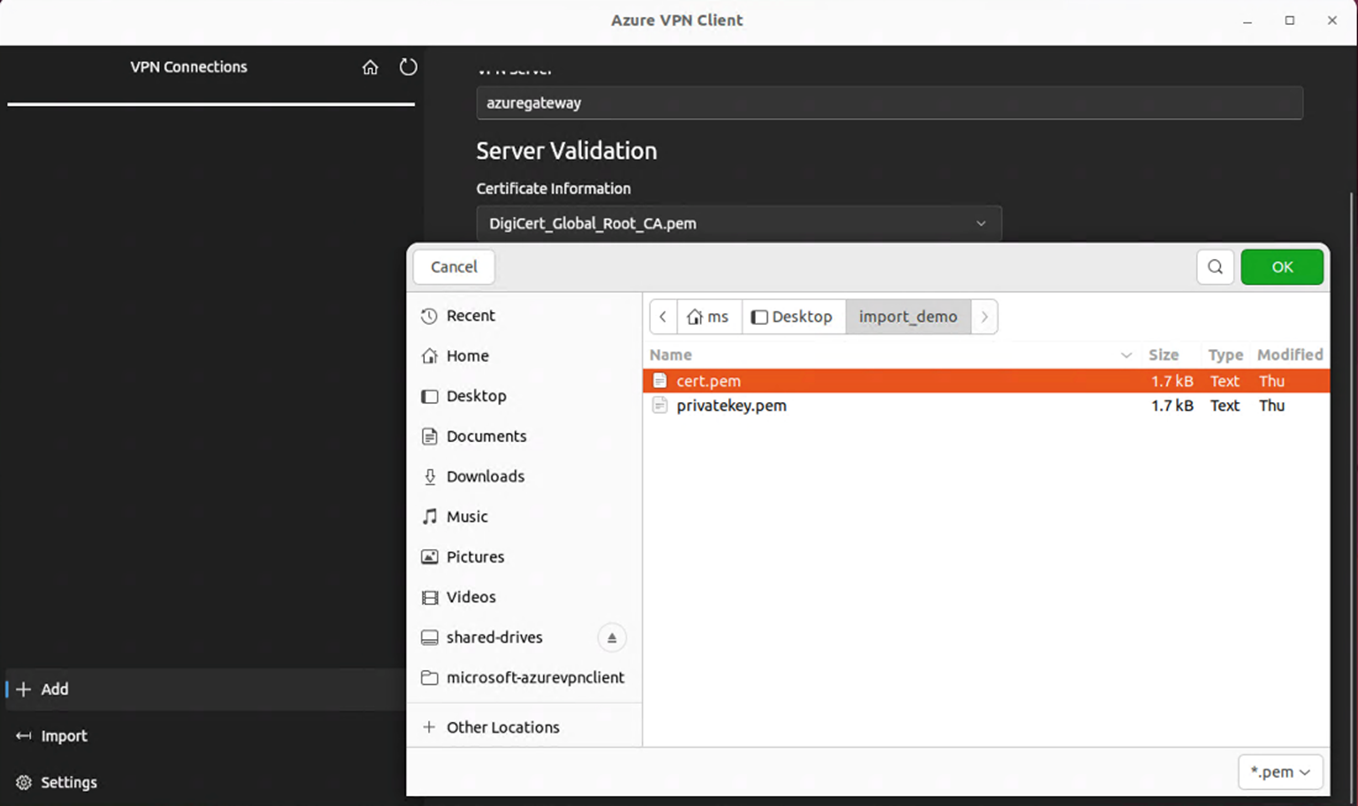
Az ügyféltanúsítvány titkos kulcsának hozzáadásához használja a választógombot, és válassza ki a tanúsítványfájlok elérési útját a titkos kulcs szövegmezőiben a .pem fájlkiterjesztéssel.
Az importálás ellenőrzése után (hibák nélkül történő importálás) válassza a Mentés lehetőséget.
A bal oldali panelen keresse meg a létrehozott VPN-kapcsolatprofilt. Válassza a Csatlakozás lehetőséget.
Ha az ügyfél sikeresen csatlakozik, az állapot Összekapcsolva néven jelenik meg egy zöld ikonnal.
A kapcsolatnaplók összegzését a VPN-ügyfél főképernyőjén található állapotnaplókban tekintheti meg.
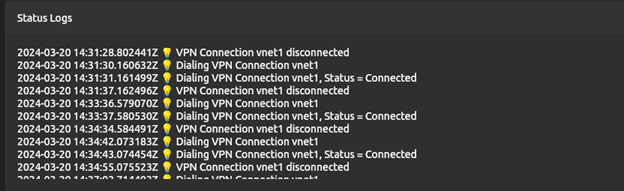
A Azure VPN-ügyfél eltávolítása
Ha el szeretné távolítani az Azure VPN-ügyfelet, használja az alábbi parancsot a terminálban:
sudo apt remove microsoft-azurevpnclient
OpenVPN-ügyfél
Ez a szakasz segít csatlakozni az Azure virtuális hálózatodhoz (VNet) VPN Gateway point-to-site (P2S) segítségével, valamint Linuxról származó tanúsítványhitelesítéssel OpenVPN klienssel.
Kapcsolatra vonatkozó követelmények
Ahhoz, hogy az OpenVPN-ügyfél használatával tanúsítványhitelesítéssel csatlakozzon az Azure-hoz, minden egyes csatlakozó ügyfélnek a következő elemekre van szüksége:
- A nyílt VPN-ügyfélszoftvert minden ügyfélre telepíteni és konfigurálni kell.
- Az ügyfélnek helyileg a megfelelő tanúsítványokkal kell rendelkeznie.
Workflow
- Telepítse az OpenVPN-ügyfelet.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja az OpenVPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Információ a tanúsítványokról
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
Az OpenVPN kliens ebben a részben . pfx formátumban exportált tanúsítványokat használ. Az ügyféltanúsítványokat egyszerűen exportálhatja erre a formátumra a Windows utasításaival. Lásd: Ügyféltanúsítvány exportálása – pfx. Ha nem rendelkezik Windows rendszerű számítógéppel, kerülő megoldásként egy kis Windows rendszerű virtuális géppel exportálhatja a tanúsítványokat a szükséges .pfx formátumba. Jelenleg az Általunk megadott OpenSSL Linux-utasítások csak .pem formátumú eredményt eredményeznek.
Konfigurációs lépések
Ez a szakasz segít konfigurálni a Linux-ügyfeleket az OpenVPN-alagúttípust használó tanúsítványhitelesítéshez. Az Azure-hoz való csatlakozáshoz töltse le az OpenVPN-ügyfelet, és konfigurálja a kapcsolati profilt.
Note
Az OpenVPN-ügyfél 2.6-os verziója még nem támogatott.
Nyisson meg egy új terminál munkamenetet. Új munkamenetet a Ctrl + Alt + t billentyűkombináció egyidejű lenyomásával nyithat meg.
Adja meg a következő parancsot a szükséges összetevők telepítéséhez:
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restartEzután lépjen a VPN-ügyfélprofil mappájába, és bontsa ki a fájlokat.
Exportálja a létrehozott és feltöltött P2S-ügyféltanúsítványt az átjáró P2S-konfigurációjába. A lépésekért tekintse meg a VPN Gateway pont–hely című témakört.
Bontsa ki a titkos kulcsot és a base64 ujjlenyomatot a .pfx fájlból. Ennek több módja van. Az OpenSSL használata a számítógépen az egyik módszer.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"A profileinfo.txt fájl tartalmazza a hitelesítésszolgáltató titkos kulcsát és ujjlenyomatát, valamint az ügyféltanúsítványt. Mindenképpen használja az ügyféltanúsítvány ujjlenyomatát.
Nyissa meg a profileinfo.txt egy szövegszerkesztőben. Az ügyféltanúsítvány (gyermektanúsítvány) ujjlenyomatának lekéréséhez jelölje ki a gyermektanúsítványhoz tartozó "-----BEGIN TANÚSÍTVÁNY-----" és a "-----END TANÚSÍTVÁNY-----" szöveget, és másolja ki. A gyermektanúsítványt a subject=/ sor alapján azonosíthatja.
Nyissa meg a vpnconfig.ovpn fájlt, és keresse meg a szakaszt a következő példában. Cserélje le a "cert" és a "/cert" közötti mindent.
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>Nyissa meg a profileinfo.txt egy szövegszerkesztőben. A titkos kulcs lekéréséhez jelölje ki a "-----BEGIN PRIVATE KEY-----" és a "-----END PRIVATE KEY-----" közötti teljes szövegrészt, és másolja ki.
Nyissa meg a vpnconfig.ovpn fájlt egy szövegszerkesztőben, és keresse meg ezt a szakaszt. Illessze be a privát kulcsot, kicserélve mindent a "kulcs" és a "/key" között.
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Ne módosítsa a többi mezőt. Az ügyfélbemenet kitöltött konfigurációjával csatlakozhat a VPN-hez.
A parancssor használatával való csatlakozáshoz írja be a következő parancsot:
sudo openvpn --config <name and path of your VPN profile file>&A parancssori kapcsolat bontásához írja be a következő parancsot:
sudo pkill openvpnA grafikus felhasználói felülettel való csatlakozáshoz lépjen a rendszerbeállításokhoz.
Válassza ki + az új VPN-kapcsolat hozzáadásához.
A VPN hozzáadása csoportban válassza az Importálás fájlból... lehetőséget.
Nyissa meg a profilfájlt, és kattintson duplán rá, vagy válassza a Megnyitás lehetőséget.
Válassza a Hozzáadás lehetőséget a VPN hozzáadása ablakban.
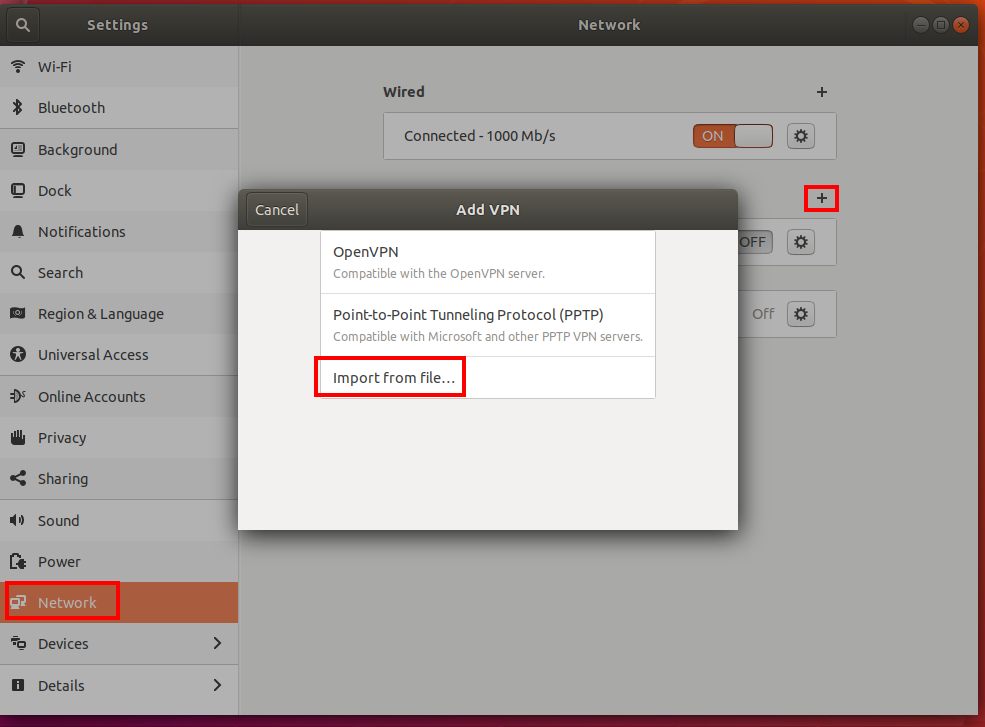
Csatlakozzon a VPN bekapcsolásával a Hálózatbeállítások lapon, vagy a tálcán található hálózatikon alatt.

iOS
Ez a rész segít csatlakozni az Azure virtuális hálózatodhoz (VNet) VPN Gateway point-to-site (P2S) segítségével, valamint iOS-en OpenVPN kliensszel rendelkező tanúsítványhitelesítéssel.
Kapcsolatra vonatkozó követelmények
Ahhoz, hogy az OpenVPN-ügyfél használatával tanúsítványhitelesítéssel csatlakozzon az Azure-hoz, minden egyes csatlakozó ügyfélnek a következő elemekre van szüksége:
- A nyílt VPN-ügyfélszoftvert minden ügyfélre telepíteni és konfigurálni kell.
- Az ügyfélnek helyileg telepített ügyféltanúsítvánnyal kell rendelkeznie.
Workflow
- Telepítse az OpenVPN-ügyfelet.
- Tekintse meg a létrehozott VPN-ügyfélprofil konfigurációs csomagjában található VPN-ügyfélprofil konfigurációs fájljait.
- Konfigurálja az OpenVPN-ügyfelet.
- Csatlakozás az Azure-hoz.
Ügyféltanúsítványok létrehozása
A tanúsítványhitelesítéshez minden ügyfélszámítógépen telepíteni kell egy ügyféltanúsítványt. A használni kívánt ügyféltanúsítványt titkos kulccsal kell exportálni, és a tanúsítvány elérési útjának minden tanúsítványát tartalmaznia kell. Emellett egyes konfigurációk esetében telepítenie kell a főtanúsítvány adatait is.
További információ a tanúsítványok használatáról: Pont–hely: Tanúsítványok létrehozása – Linux.
Az OpenVPN-ügyfél konfigurálása
Az alábbi példa az App Store-ból származó OpenVPN Connectet használja.
Important
Az OpenVPN protokoll csak az iOS 11.0-s vagy újabb verzióját támogatja.
Note
Az OpenVPN-ügyfél 2.6-os verziója még nem támogatott.
Telepítse az OpenVPN-ügyfelet (2.4-es vagy újabb verzió) az App Store-ból. A 2.6-os verzió még nem támogatott.
Ha még nem tette meg, töltse le a VPN-ügyfélprofil-csomagot az Azure Portalról.
Csomagolja ki a profilt. Nyissa meg a vpnconfig.ovpn konfigurációs fájlt az OpenVPN mappából egy szövegszerkesztőben.
Töltse ki a P2S ügyféltanúsítvány részét a P2S ügyféltanúsítvány base64 kódolású nyilvános kulcsával. A PEM formátumú tanúsítványokban megnyithatja a .cer fájlt, és átmásolhatja a base64-kulcsot a tanúsítványfejlécek között.
Töltse ki a titkos kulcsra vonatkozó részt a P2S ügyféltanúsítvány base64 kódolású titkos kulcsával. A titkos kulcsok kinyeréséről az OpenVPN-webhelyen található titkos kulcs exportálása című témakörben olvashat.
Ne módosítsa a többi mezőt.
Küldje el e-mailben a profilfájlt (.ovpn) az iPhone levelezőalkalmazásában konfigurált e-mail-fiókjába.
Nyissa meg az e-mailt az iPhone levelezőalkalmazásában, és koppintson a csatolt fájlra.
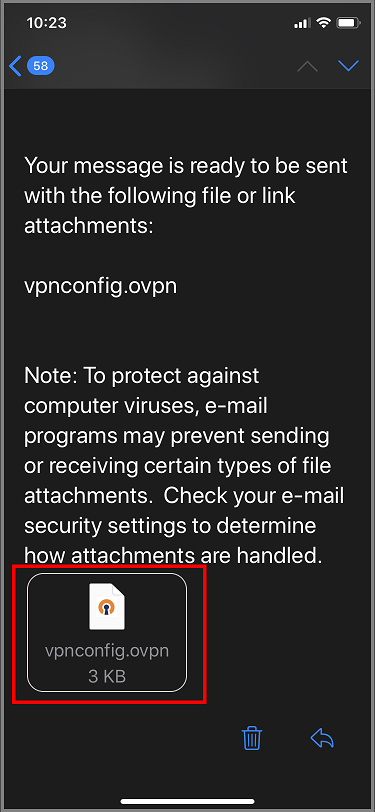
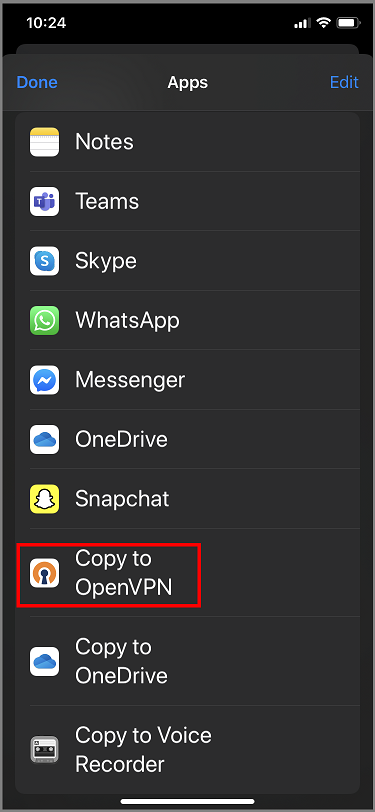
Koppintson az Egyebek gombra, ha nem látja a Másolás az OpenVPN-be lehetőséget.
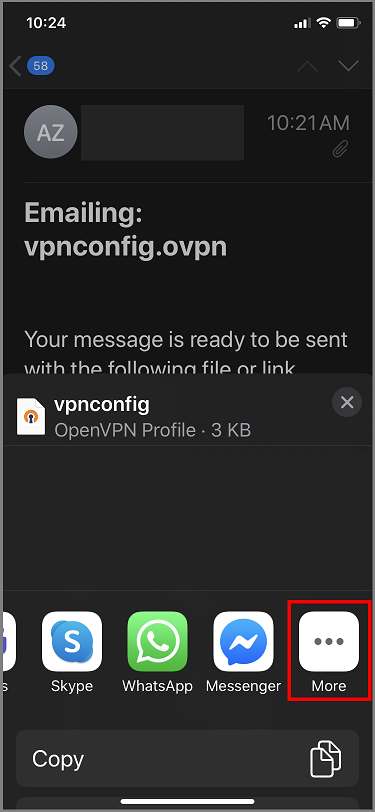
Koppintson a Másolás az OpenVPN-be elemre.
Koppintson a Profil importálása oldalon az ADD gombra

Koppintson az ADD gombra az Importált profil oldalon

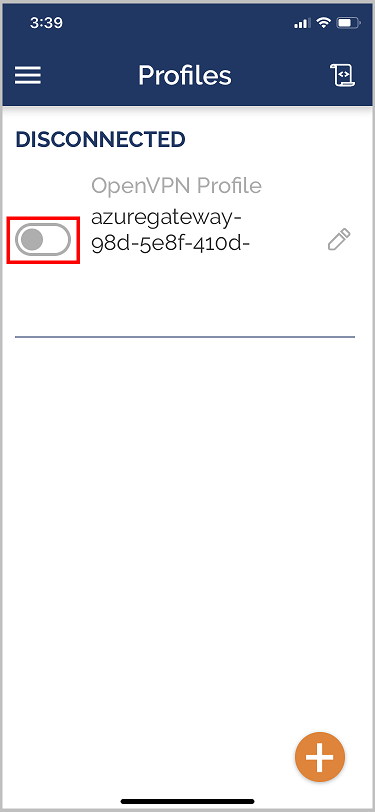
Indítsa el az OpenVPN alkalmazást, és húzza a kapcsolót a Profil lapon jobbra a csatlakozáshoz


Következő lépések
Vizsgálja felül az esetleges további kiszolgáló- vagy kapcsolatbeállításokat. Lásd a pont–hely konfiguráció lépéseit.