Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a cikk a Microsoft Entra közvetlen egyszeri bejelentkezés (közvetlen egyszeri bejelentkezés) funkció működésének technikai részleteit ismerteti.
Hogyan működik a közvetlen egyszeri bejelentkezés?
Ez a szakasz három részből áll:
- A közvetlen egyszeri bejelentkezés funkció beállítása.
- Hogyan működik egyetlen felhasználó bejelentkezési tranzakciója egy webböngészőben a közvetlen egyszeri bejelentkezéssel.
- Hogyan működik egy natív ügyfél egyszeri bejelentkezési tranzakciója a közvetlen egyszeri bejelentkezéssel.
Hogyan működik a beállítás?
A közvetlen egyszeri bejelentkezés a Microsoft Entra Connect használatával engedélyezve van az itt látható módon. A funkció engedélyezése során a következő lépések történnek:
- A rendszer létrehoz egy számítógépfiókot (
AZUREADSSOACC) a helyi Active Directory (AD) minden olyan AD-erdőben, amelyet szinkronizál a Microsoft Entra-azonosítóval (a Microsoft Entra Connect használatával). - Emellett számos Kerberos-szolgáltatásnév (SPN) jön létre a Microsoft Entra bejelentkezési folyamat során való használatra.
- A számítógépfiók Kerberos visszafejtési kulcsa biztonságosan meg van osztva a Microsoft Entra-azonosítóval. Ha több AD-erdő van, minden számítógépfiók saját egyedi Kerberos-visszafejtési kulccsal rendelkezik.
Fontos
Az AZUREADSSOACC számítógépfiókot biztonsági okokból erős védelemmel kell ellátni. Csak a tartománygazdák kezelhetik a számítógépfiókot. Győződjön meg arról, hogy a kerberos-delegálás le van tiltva a számítógépfiókon, és hogy az Active Directoryban egyetlen más fiók sem rendelkezik delegálási engedélyekkel a AZUREADSSOACC számítógépfiókon. Tárolja a számítógépfiókot olyan Szervezeti egységben (OU), amely védett a véletlen törléssel szemben, és amelyhez csak a tartománygazdák férnek hozzá. A számítógépfiók Kerberos visszafejtési kulcsát is bizalmasként kell kezelni. Nyomatékosan javasoljuk, hogy legalább 30 naponta frissítse a Kerberos dekódolási kulcsot a AZUREADSSOACC számítógépes fióknál.
Fontos
A közvetlen egyszeri bejelentkezés a következő Kerberos-titkosítási típusokat támogatja: AES256_HMAC_SHA1, AES128_HMAC_SHA1és RC4_HMAC_MD5. A fokozott biztonság érdekében a Microsoft azt javasolja, hogy a AzureADSSOAcc$-fiókot az RC4 helyett AES256_HMAC_SHA1 vagy más AES-alapú titkosítási típus használatára konfigurálja. A konfigurált titkosítási típus a fiók msDS-SupportedEncryptionTypes attribútumában van tárolva Active Directory tartományi szolgáltatások (AD DS).
A 2026. júliusi Windows Server frissítéstől kezdve az AD DS alapértelmezett Kerberos-titkosítási típusa RC4-ről AES-256-ra változik. Azok a szervezetek, amelyek továbbra is RC4-et használnak, hitelesítési vagy a zökkenőmentes egyszeri bejelentkezéssel (SSO) kapcsolatos problémákat tapasztalhatnak a frissítés telepítése után. A zavartalan egyszeri bejelentkezés biztosítása érdekében Microsoft javasolja, hogy a lehető leghamarabb migrálja a AzureADSSOAcc$ fiókot az AES-256-ra.
Ha a AzureADSSOAcc$ fiók jelenleg használatra van konfigurálva RC4_HMAC_MD5 , és AES-alapú titkosítási típusra szeretne váltani, először át kell állítania a AzureADSSOAcc$ fiók Kerberos-visszafejtési kulcsát a gyakori kérdések dokumentációjában leírtak szerint. Ha a titkosítási típus módosítása előtt nem sikerül átgörgetni a kulcsot, az megakadályozhatja a közvetlen egyszeri bejelentkezés megfelelő működését.
A beállítás befejezése után a közvetlen egyszeri bejelentkezés ugyanúgy működik, mint bármely más, integrált Windows-hitelesítést (IWA) használó bejelentkezés.
Hogyan működik a zökkenőmentes SSO bejelentkezés webböngészőben?
A bejelentkezési folyamat a webböngészőben a következő:
A felhasználó egy webalkalmazást (például az Outlook Web Appot ) https://outlook.office365.com/owa/próbál elérni egy tartományhoz csatlakoztatott vállalati eszközről a vállalati hálózaton belül.
Ha a felhasználó még nincs bejelentkezve, a rendszer átirányítja a felhasználót a Microsoft Entra bejelentkezési oldalára.
A felhasználó a saját felhasználónevet írja be a Microsoft Entra bejelentkezési lapjára.
Feljegyzés
Bizonyos alkalmazások esetében a 2. és a 3. lépés kihagyva.
JavaScriptet használva a háttérben, a Microsoft Entra ID egy 401 Unauthorized válaszon keresztül kihívást intéz a böngészőhöz, hogy Kerberos-jegyet kérjen.
A böngésző viszont egy jegyet kér az Active Directorytól a számítógépfiókhoz (amely a
AZUREADSSOACCMicrosoft Entra-azonosítót jelöli).Az Active Directory megkeresi a számítógépfiókot, és visszaad egy Kerberos-jegyet a számítógépfiók titkos kódjával titkosított böngészőbe.
A böngésző továbbítja az Active Directoryból beszerzett Kerberos-jegyet a Microsoft Entra-azonosítónak.
A Microsoft Entra ID visszafejti a Kerberos-jegyet, amely tartalmazza a vállalati eszközre bejelentkezett felhasználó identitását a korábban megosztott kulccsal.
A kiértékelés után a Microsoft Entra ID visszaad egy tokent az alkalmazásnak, vagy megkéri a felhasználót, hogy végezzen el további ellenőrzéseket, például többtényezős hitelesítést.
Ha a felhasználó bejelentkezése sikeres, a felhasználó hozzáférhet az alkalmazáshoz.
Az alábbi ábra az összes összetevőt és az érintett lépéseket mutatja be.
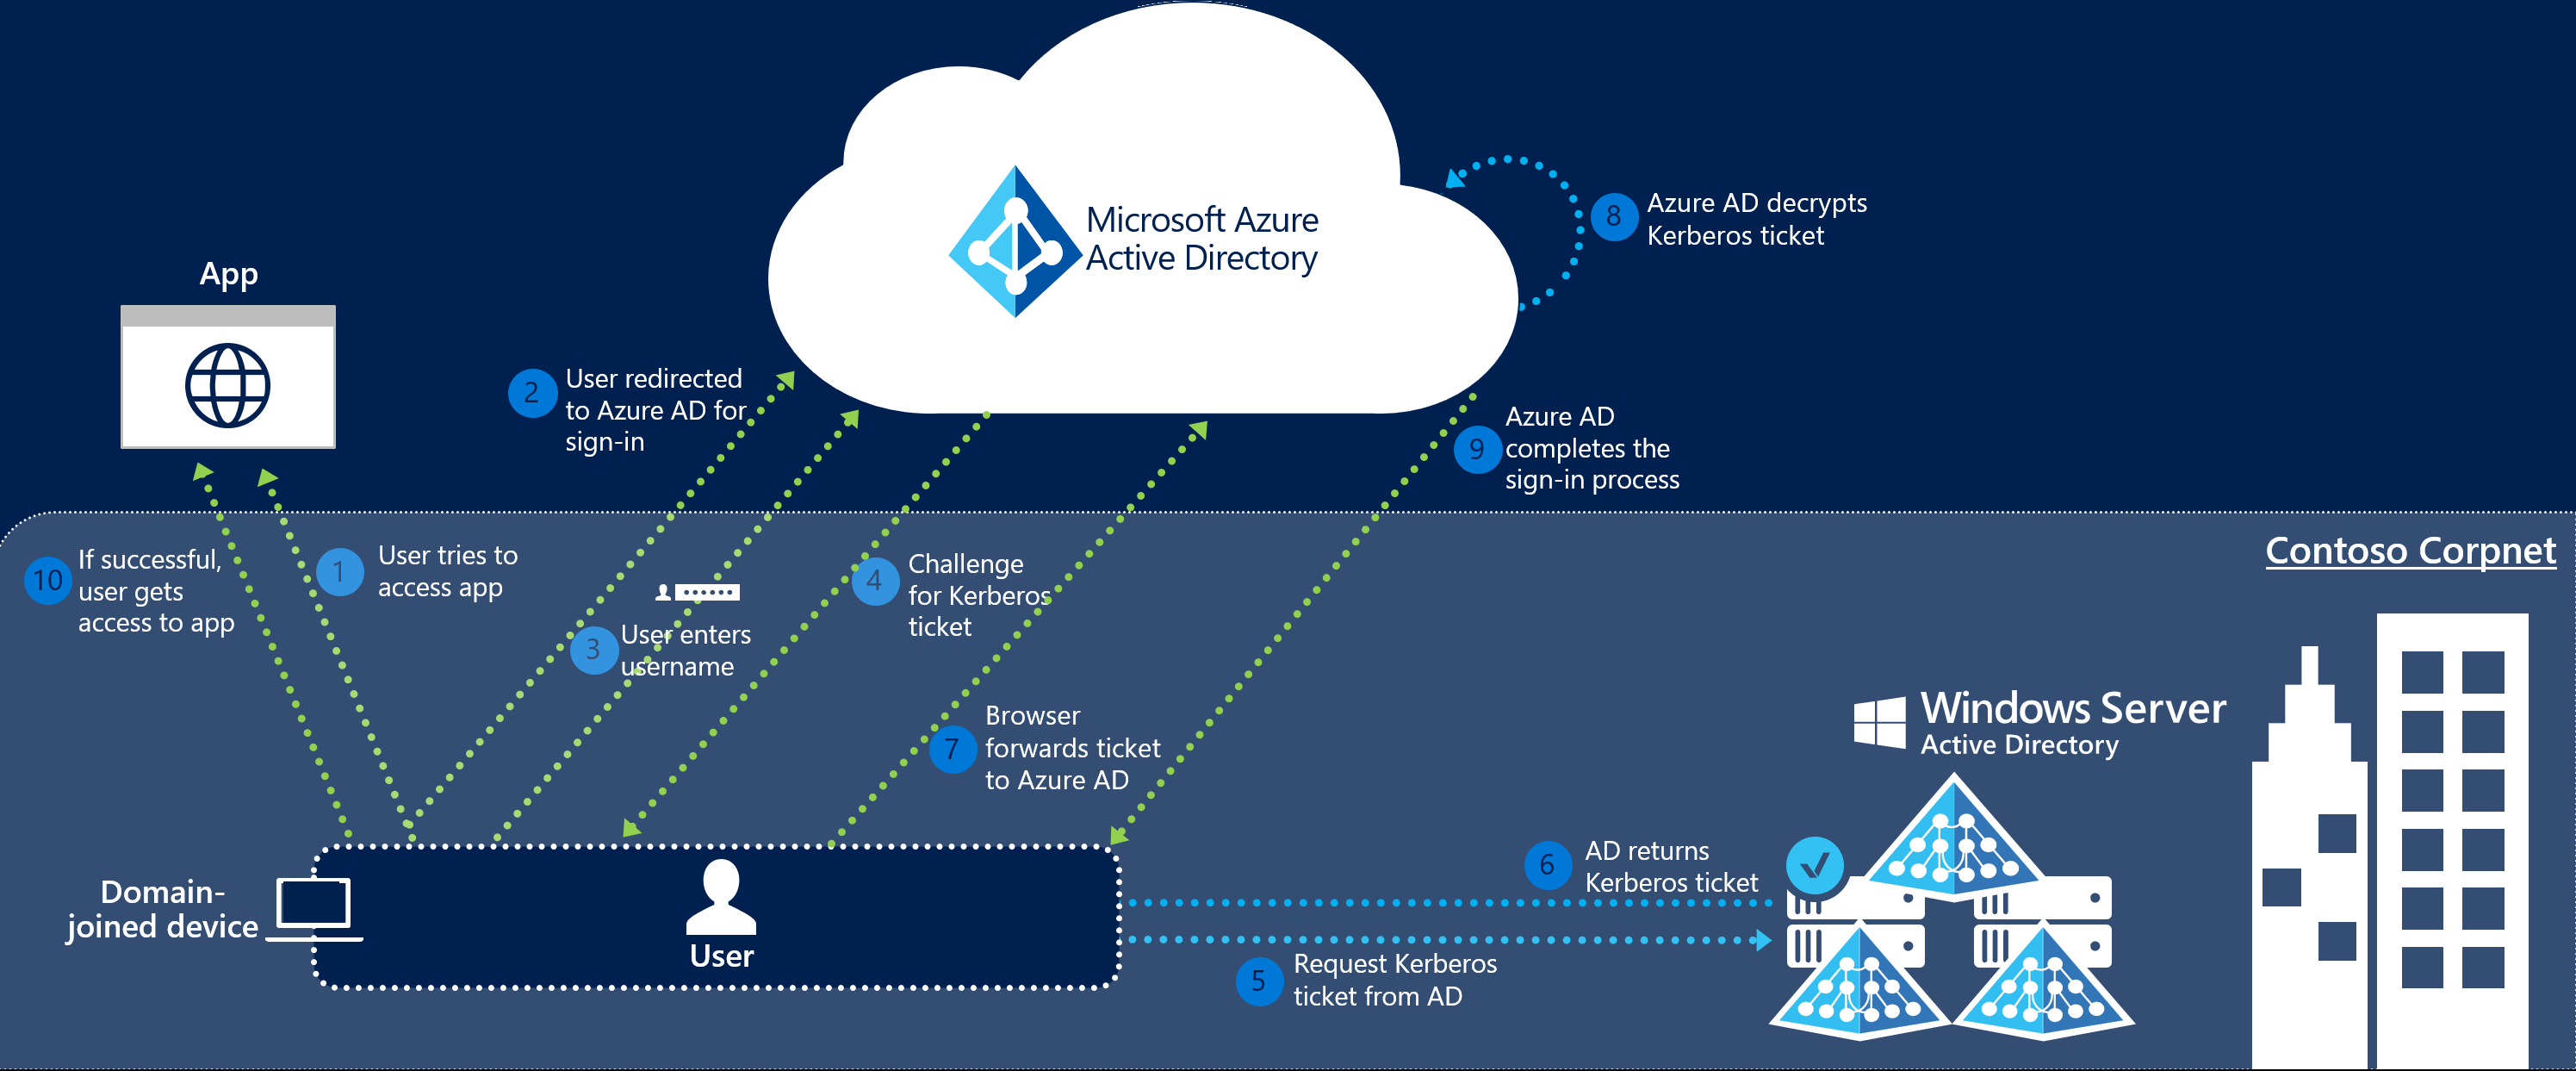
Az egyszeri bejelentkezés zökkenőmentes és opportunisztikus. Ez azt jelenti, hogy ha nem sikerül, a bejelentkezési élmény visszaáll a megszokott módra. Ebben az esetben a felhasználónak meg kell adnia a jelszavát a bejelentkezéshez.
Hogyan működik a bejelentkezés egy natív ügyfélben zökkenőmentes egyszeri bejelentkezéssel?
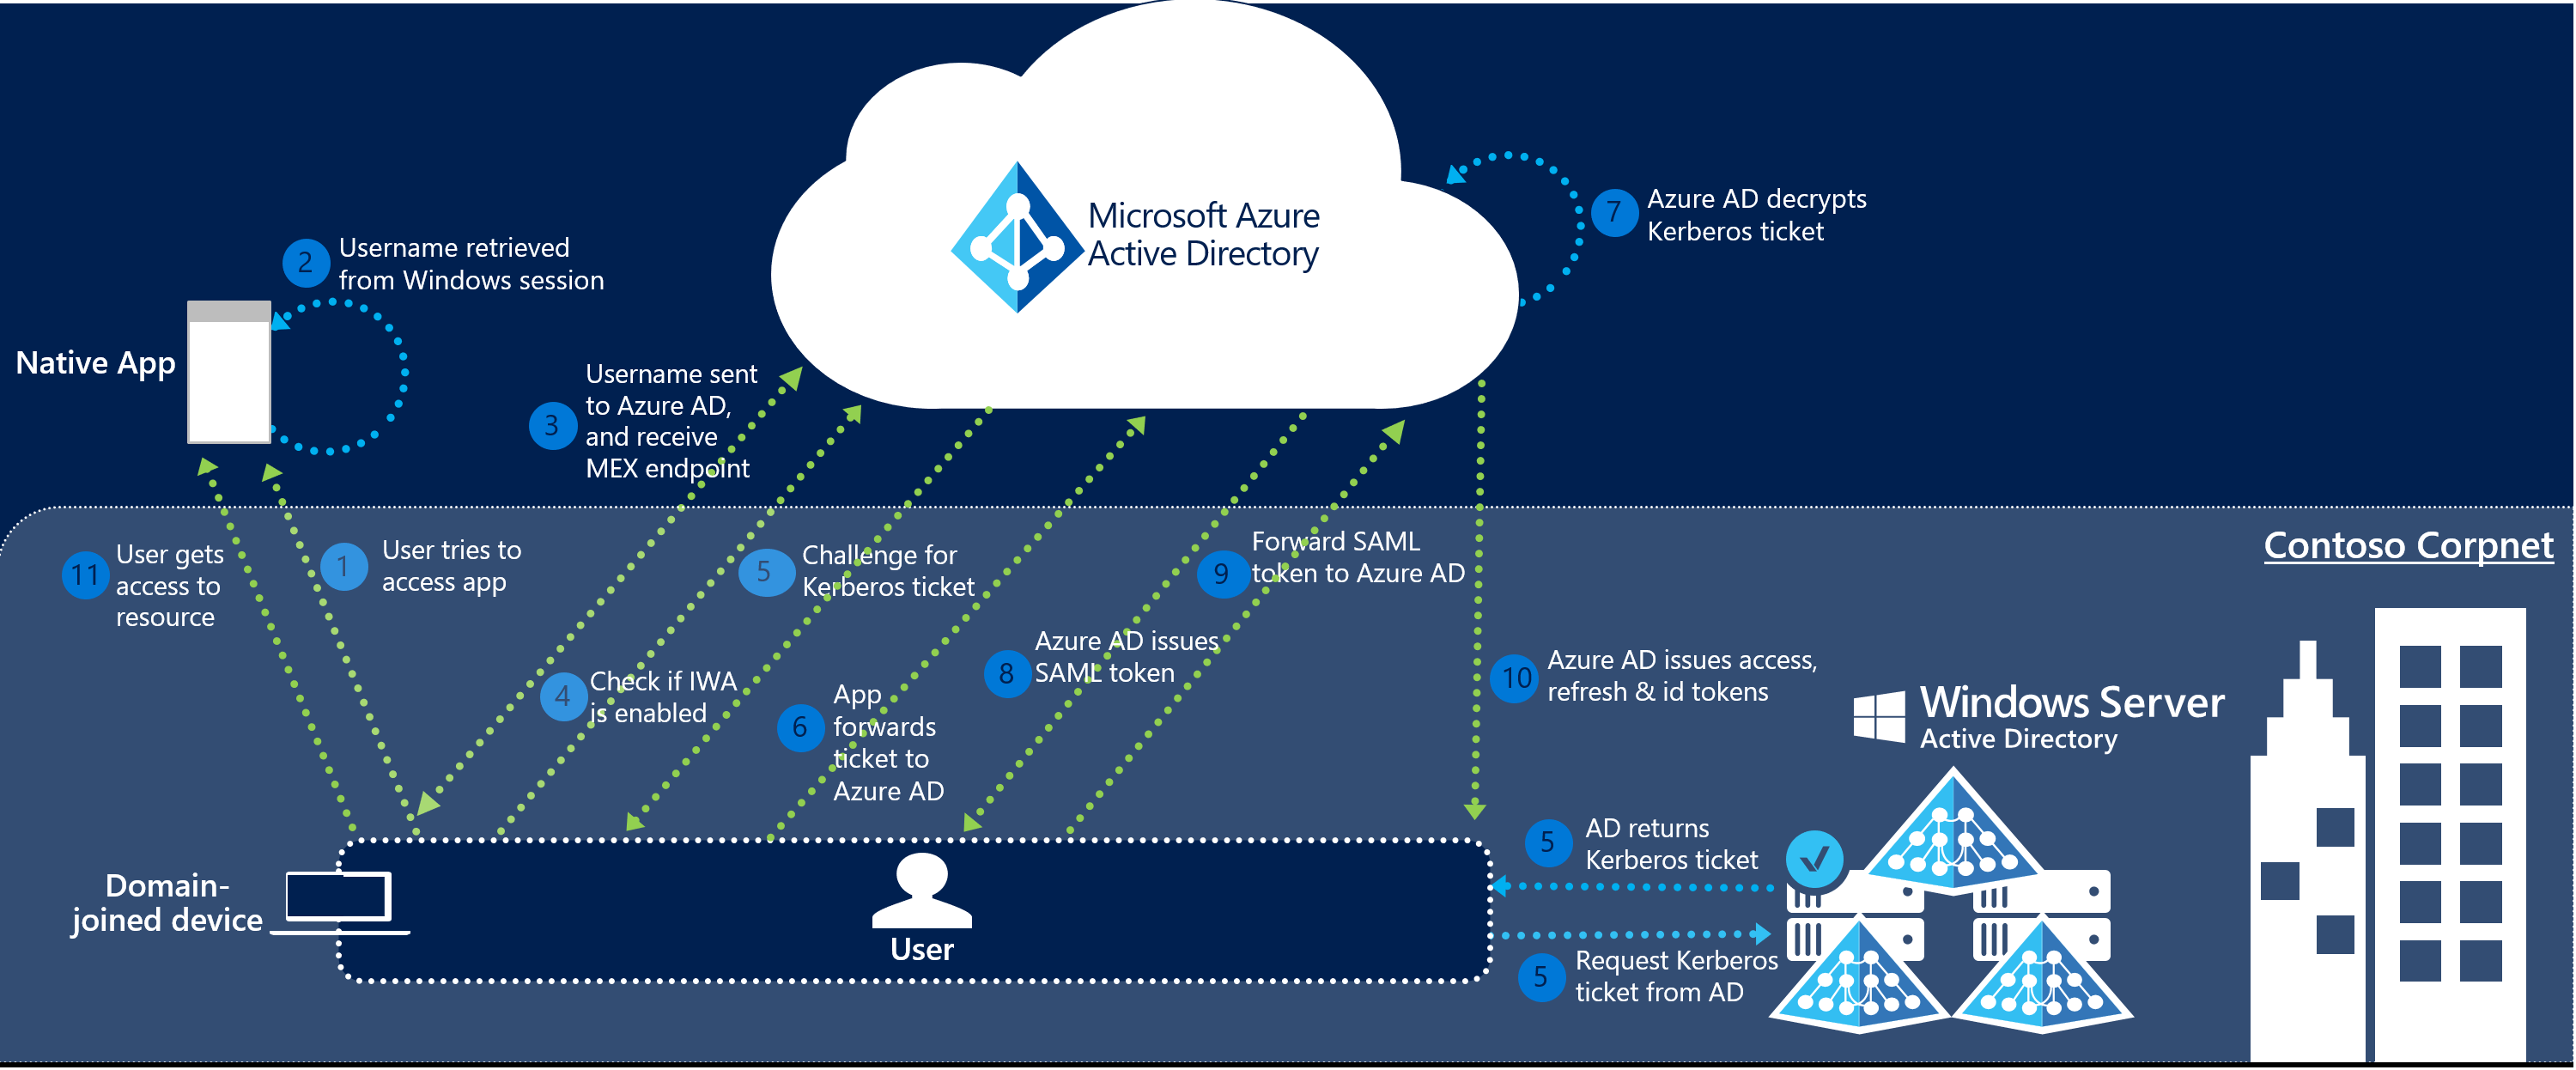
A natív ügyfél bejelentkezési folyamata a következő:
- A felhasználó egy natív alkalmazást (például az Outlook-ügyfelet) próbál elérni egy tartományhoz csatlakoztatott vállalati eszközről a vállalati hálózaton belül.
- Ha a felhasználó még nincs bejelentkezve, a natív alkalmazás lekéri a felhasználó felhasználónevét az eszköz Windows-munkamenetéből.
- Az alkalmazás elküldi a felhasználónevet a Microsoft Entra-azonosítónak, és lekéri a bérlő WS-Trust MEX végpontját. Ezt a WS-Trust végpontot kizárólag a Közvetlen egyszeri bejelentkezés funkció használja, és nem általános implementációja a WS-Trust protokollnak a Microsoft Entra ID-n.
- Az alkalmazás ezután lekérdezi a WS-Trust MEX végpontot, hogy lássa, elérhető-e integrált hitelesítési végpont. Az integrált hitelesítési végpontot kizárólag a közvetlen egyszeri bejelentkezés funkció használja.
- Ha a 4. lépés sikeres, egy Kerberos-feladat kerül kiadásra.
- Ha az alkalmazás le tudja kérni a Kerberos-jegyet, továbbítja azt a Microsoft Entra integrált hitelesítési végpontjának.
- A Microsoft Entra ID visszafejti a Kerberos-jegyet, és ellenőrzi azt.
- A Microsoft Entra ID bejelentkezteti a felhasználót, és kiad egy SAML-jogkivonatot az alkalmazásnak.
- Az alkalmazás ezután elküldi az SAML-jogkivonatot a Microsoft Entra ID OAuth2 jogkivonat végpontjának.
- A Microsoft Entra ID ellenőrzi az SAML-jogkivonatot, és kiad egy hozzáférési jogkivonatot, egy frissítési jogkivonatot a megadott erőforráshoz, valamint egy azonosító jogkivonatot az alkalmazásnak.
- A felhasználó hozzáférést kap az alkalmazás erőforrásához.
Az alábbi ábra az összes összetevőt és az érintett lépéseket mutatja be.
Következő lépések
- Rövid útmutató – A Microsoft Entra közvetlen egyszeri bejelentkezésének indítása és futtatása.
- Gyakori kérdések – Válaszok a gyakori kérdésekre.
- Hibaelhárítás – Megtudhatja, hogyan háríthatja el a funkcióval kapcsolatos gyakori problémákat.
- UserVoice – Új funkciókérések benyújtásához.