Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Miután integrálja a Microsoft Entra tevékenységnaplókat az Azure Monitor naplókkal, a Log Analytics és az Azure Monitor naplók segítségével betekintést nyerhet a környezetébe.
Hasonlítsa össze a Microsoft Entra bejelentkezési naplóit a Microsoft Defender for Cloud által közzétett biztonsági naplókkal.
Az alkalmazás bejelentkezési oldalán fellépő teljesítménybeli szűk keresztmetszetek elhárítása a Azure Application Insights alkalmazásteljesítmény-adatainak korrelálásával.
Elemezze az Identity Protection kockázatos felhasználóit és a kockázatészlelési naplókat a környezet fenyegetéseinek észleléséhez.
Ez a cikk a Microsoft Entra tevékenységnaplóinak a Log Analytics-munkaterületen való elemzését ismerteti.
Előfeltételek
A Log Analytics tevékenységnaplóinak elemzéséhez a következőkre van szükség:
- Egy Microsoft Entra ID P1 vagy P2 licenccel rendelkező, működő Microsoft Entra-bérlő.
- Log Analytics-munkaterület és hozzáférés erre a munkaterületre
- Az Azure Monitor és a Microsoft Entra ID megfelelő szerepkörei
Log Analytics-munkaterület
Létre kell hoznia egy Log Analytics-munkaterületet. A Log Analytics-munkaterületekhez való hozzáférést számos tényező határozza meg. Szüksége van a megfelelő szerepkörökre a munkaterülethez és az adatokat küldő erőforrásokhoz.
További információért lásd: Log Analytics munkaterületek hozzáférésének kezelése.
Azure Monitor-szerepkörök
Azure Monitor two beépített szerepköröket biztosít a figyelési adatok megtekintéséhez és a figyelési beállítások szerkesztéséhez. Azure szerepköralapú hozzáférés-vezérlés (RBAC) két beépített Log Analytics-szerepkört is biztosít, amelyek hasonló hozzáférést nyújtanak.
Nézet:
- Figyelési olvasó
- Log Analytics olvasó
Beállítások megtekintése és módosítása:
- Figyelési közreműködő
- Log Analytics közreműködő
Az Azure Monitor beépített szerepköreiről további információt az Azure Monitor szerepkörei, engedélyei és biztonsági beállításai című témakörben talál.
További információ a Log Analytics-szerepkörökről: Azure beépített szerepkörök
Microsoft Entra szerepek
A csak olvasási hozzáférés lehetővé teszi, hogy a Microsoft Entra ID naplóadatait megtekintse egy munkafüzetben, lekérdezzen adatokat a Log Analyticsből, vagy olvasson naplókat a Microsoft Entra adminisztrációs központban. A módosított hozzáférés lehetővé teszi diagnosztikai beállítások létrehozását és szerkesztését, hogy Microsoft Entra-adatokat küldjön a Log Analytics munkaterületére.
Olvasd:
- Jelentésolvasó
- Biztonsági olvasó
- Globális olvasó
Frissítés:
- Biztonsági rendszergazda
További információ a Microsoft Entra beépített szerepköreiről: Microsoft Entra beépített szerepkörök.
Hozzáférési naplóelemzés
Ahhoz, hogy megtekinthesse a Microsoft Entra ID Log Analytics-t, már küldenie kell a tevékenységnaplókat a Microsoft Entra ID-ból egy Log Analytics-munkaterületre. Ezt a folyamatot a Az Azure Monitorral való tevékenységnaplók integrálása cikk ismerteti.
Jelentkezzen be a Microsoft Entra felügyeleti központba legalább Jelentések Olvasójaként.
Keresse meg az Entra ID>Monitorozás és állapot>Naplóelemzés. Fut egy alapértelmezett keresési lekérdezés.
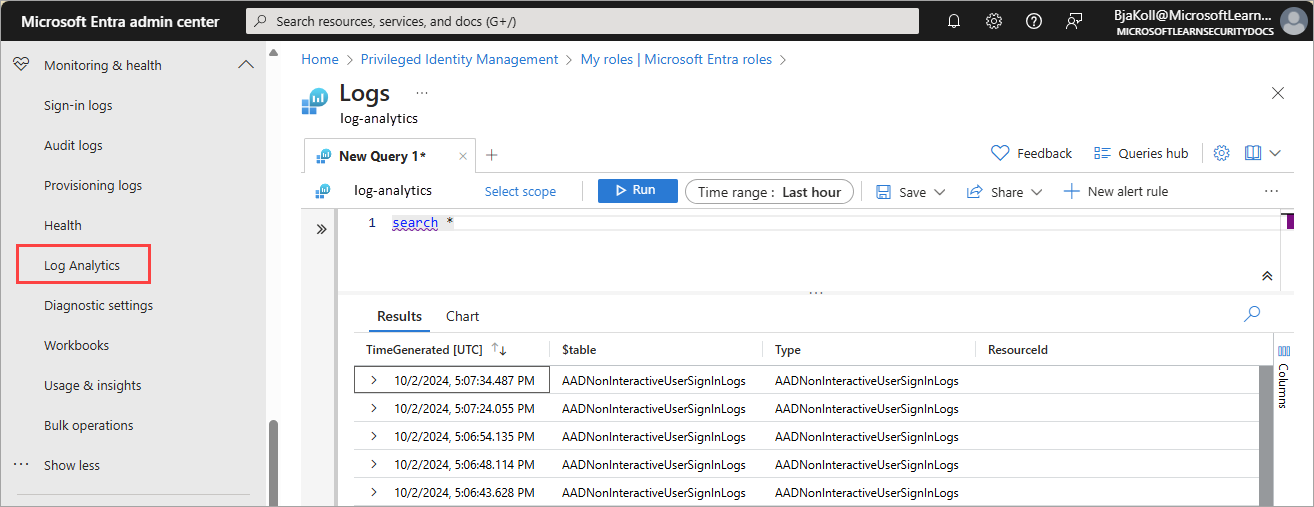
Bontsa ki a LogManagement kategóriát a naplóval kapcsolatos lekérdezések listájának megtekintéséhez.
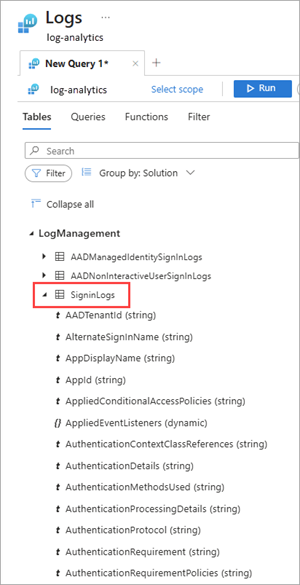
Válassza ki vagy vigye az egérmutatót a lekérdezés nevére a leírás és egyéb hasznos részletek megtekintéséhez.
Bontsa ki a listából a lekérdezést a séma megtekintéséhez.
Tevékenységnaplók lekérdezése
Lekérdezéseket futtathat a Log Analytics-munkaterületre átirányított tevékenységnaplókon. Ha például le szeretné kapni a múlt hét legtöbb bejelentkezését tartalmazó alkalmazáslistát, írja be a következő lekérdezést, és válassza a Futtatás gombot.
SigninLogs
| where CreatedDateTime >= ago(7d)
| summarize signInCount = count() by AppDisplayName
| sort by signInCount desc
A kockázatos bejelentkezési események kereséséhez használja az alábbi lekérdezést:
SigninLogs
| where RiskState contains "atRisk"
Az elmúlt hét legfontosabb naplózási eseményeinek lekéréséhez használja a következő lekérdezést:
AuditLogs
| where TimeGenerated >= ago(7d)
| summarize auditCount = count() by OperationName
| sort by auditCount desc
A napi kiépítési események összegzése műveletek szerint:
AADProvisioningLogs
| where TimeGenerated > ago(7d)
| summarize count() by Action, bin(TimeGenerated, 1d)
100 üzembe helyezési esemény alapján kulcstulajdonságok vetítése:
AADProvisioningLogs
| extend SourceIdentity = parse_json(SourceIdentity)
| extend TargetIdentity = parse_json(TargetIdentity)
| extend ServicePrincipal = parse_json(ServicePrincipal)
| where tostring(SourceIdentity.identityType) == "Group"
| project tostring(ServicePrincipal.Id), tostring(ServicePrincipal.Name), ModifiedProperties, JobId, Id, CycleId, ChangeId, Action, SourceIdentity.identityType, SourceIdentity.details, TargetIdentity.identityType, TargetIdentity.details, ProvisioningSteps
| take 100
Több bejelentkezési rekord a Log Analyticsben
A Microsoft Entra ID bejelentkezési naplók elemzésekor előfordulhat, hogy a Log Analytics több rekordot jelenít meg egyetlen felhasználó bejelentkezéséhez, míg a Microsoft Entra ID bejelentkezési naplók nézete csak egyet jelenít meg. Ez egy elvárt viselkedés.
Miért jelenik meg több rekord?
Egy interaktív bejelentkezés során a felhasználó több olyan kérést is létrehozhat, amelyek mindegyike ugyanazzal a korrelációs azonosítóval rendelkezik. Például:
- A felhasználó megpróbál bejelentkezni, és a rendszer többtényezős hitelesítést (MFA) kér.
- Az első MFA-kísérlet meghiúsul.
- A felhasználó újrapróbálkozza az MFA-t, és sikeres lesz.
A Microsoft Entra ID bejelentkezési naplókban ezek a kapcsolódó kérések egyetlen bejelentkezési eseménybe egyesülnek. A portál összesíti az összes tevékenységet ugyanazzal a korrelációs azonosítóval, és jelenti a végső eredményt, így a bejelentkezés sikeresnek tűnik.
Minden kérést külön küld a rendszer, ami azt jelenti, hogy a Log Analytics a következőt jeleníti meg:
- A köztes hibabejegyzések.
- A végső sikeres bejegyzés.
Minden bejegyzés ugyanazzal a korrelációs azonosítóval rendelkezik.
A naplók értelmezése
Mivel a Log Analytics megjeleníti az egyes kéréseket, úgy tűnhet, hogy vannak ismétlődések. Ezek a bejegyzések azonban egy egyszeri bejelentkezési folyamat különálló lépései.
Az események helyes értelmezése:
- Az összes rekord csoportosítása korrelációs azonosító alapján.
- Használja a korrelációs azonosító végleges állapotát a tényleges eredményként.
- Ha szeretné, egyesítse a rekordokat a KQL-ben a Microsoft Entra felügyeleti központhoz hasonló összesített nézet létrehozásához.
Az alábbi példa bemutatja, hogyan egyesítheti a rekordokat korrelációs azonosító alapján:
SigninLogs
| summarize
    FirstSeen = min(TimeGenerated),
    LastSeen = max(TimeGenerated),
    FinalStatus = arg_max(TimeGenerated, ResultType, ConditionalAccessStatus),
    Count = count()
    by CorrelationId, UserPrincipalName
Kapcsolódó tartalom
- Kezdje el az Azure Monitor naplók lekérdezéseivel
A riasztási csoportok létrehozása és kezelése a Azure portal - Új riasztási szabály létrehozása