Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A következőre vonatkozik: Konfigurációkezelő (aktuális ág)
A Microsoft Intune termékcsalád egy integrált megoldás az összes eszköz kezeléséhez. A Microsoft egyetlen, Microsoft Intune felügyeleti központ nevű konzolon egyesíti a Konfigurációkezelő-t és az Intune-t. Feltöltheti Konfigurációkezelő-eszközeit a felhőszolgáltatásba, és műveleteket hajthat végre a felügyeleti központ Eszközök paneljéről.
Fontos
Amikor a Konfigurációkezelő-helyet egy Microsoft Intune-bérlőhöz csatolja, a hely további adatokat küld a Microsoftnak. Tenant attach data collection article összefoglalja az elküldött adatokat.
Eszközfeltöltés engedélyezése, ha a közös felügyelet már engedélyezve van
Ha jelenleg engedélyezve van a közös felügyelet, az eszközfeltöltést a közös felügyeleti tulajdonságok segítségével kell engedélyeznie. Ha a közös felügyelet még nincs engedélyezve, engedélyezze helyette az eszközfeltöltést a Felhőcsatlakozás konfigurálása varázslóval. A bérlő csatolásának engedélyezése előtt ellenőrizze, hogy teljesülnek-e a bérlő csatolásának előfeltételei .
Ha a közös felügyelet már engedélyezve van, a következő útmutatást követve szerkessze a közös felügyelet tulajdonságait, és engedélyezze az eszközfeltöltést:
A Konfigurációkezelő felügyeleti konzolján válassza a Felügyelet>áttekintése>Cloud ServicesCloud>Attach lehetőséget.
- A 2103-as és korábbi verziók esetén válassza a Közös felügyelet csomópontot.
A menüszalagon válassza a Tulajdonságok lehetőséget a közös felügyelet termelési szabályzatához.
A Feltöltés konfigurálása lapon válassza a Feltöltés a Microsoft Endpoint Manager felügyeleti központba lehetőséget. Válassza az Alkalmaz lehetőséget.
- Az eszközfeltöltés alapértelmezett beállítása A Microsoft Endpoint Configuration Manager által kezelt Minden eszközöm. Ha szükséges, a feltöltést egyetlen eszközcsoportra korlátozhatja.
- Ha kijelöl egy gyűjteményt, a gyermekgyűjteményeit is feltölti.
Ha a végpontelemzés végfelhasználói élményének optimalizálásához is szeretne ismereteket kapni a végpontelemzésben, jelölje be a Végpontelemzés engedélyezése a Microsoft Endpoint Managerbe feltöltött eszközökhöz jelölőnégyzetet.
Jelölje be a Szerepköralapú Access Control kényszerítése a felhőszolgáltatásba feltöltő eszközökhöz beállítást. Alapértelmezés szerint az SCCM RBAC az Intune RBAC-val együtt van kényszerítve, amikor feltölti a Konfigurációkezelő-eszközöket a felhőszolgáltatásba. Ezért a jelölőnégyzet alapértelmezés szerint be van jelölve. Ha csak az Intune RBAC-t szeretné kényszeríteni, vagy ha csak felhőbeli fiókot használ, törölje a jelölőnégyzet jelölését.
Ha Végpontbiztonsági jelentéseket szeretne használni az Intune Felügyeleti központbafeltöltött eszközökön, jelölje be a Microsoft Intune Felügyeleti központba feltöltött eszközök jelentéskészítéséhez engedélyezi a Végponthoz készült Microsoft Defender-adatok feltöltésének engedélyezése lehetőséget.
Fontos
Ha engedélyezi az Endpoint Analytics adatfeltöltését, a rendszer automatikusan frissíti az alapértelmezett ügyfélbeállításokat, hogy engedélyezze a felügyelt végpontok számára a releváns adatok küldését a Konfigurációkezelő helykiszolgálóra. Ha egyéni ügyfélbeállításokat használ, előfordulhat, hogy az adatgyűjtéshez frissítenie kell és újra kell telepítenie azokat. Erről további információt, valamint az adatgyűjtés konfigurálásáról, például az adatgyűjtés adott eszközkészletre való korlátozásáról " A végpontelemzési adatgyűjtés konfigurálása" című szakaszban olvashat.
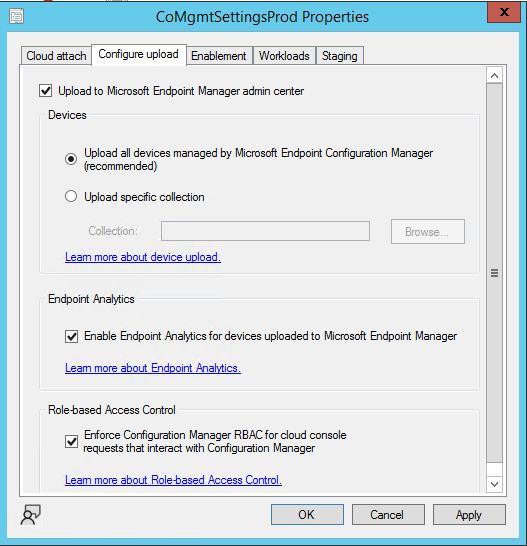
Amikor a rendszer kéri, jelentkezzen be egy globális rendszergazdai fiókkal.
Fontos
A Microsoft Entra globális rendszergazdai szerepköre magas prioritást élvező szerepkör, és csak akkor használható, ha egy másik szerepkör nem használható. Ehhez a funkcióhoz globális rendszergazdai szerepkör szükséges. Egyéb funkciók közül a Microsoft a legkevesebb engedéllyel rendelkező szerepkörök használatát javasolja. További információ: A szerepköralapú felügyelet alapjai a Konfigurációkezelő esetén.
Válassza az Igen lehetőséget a Microsoft Entra-alkalmazás létrehozása értesítés elfogadásához. Ez a művelet kiépít egy egyszerű szolgáltatásnevet, és létrehoz egy Microsoft Entra-alkalmazásregisztrációt a szinkronizálás megkönnyítéséhez.
Az OK gombra kattintva lépjen ki a közös felügyeleti tulajdonságokból, miután végzett a módosításokkal.
Eszközfeltöltés engedélyezése, ha a közös felügyelet nincs engedélyezve
Ha nincs engedélyezve a közös felügyelet, az eszközfeltöltés engedélyezéséhez használja a Felhőcsatolás konfigurálása varázslót . Az eszközöket anélkül töltheti fel, hogy engedélyezné az automatikus regisztrációt a közös felügyelethez, vagy a számítási feladatokat átváltaná az Intune-ra. A rendszer feltölti a Konfigurációkezelő által kezelt összes eszközt, amelynél az Ügyfél oszlopban az Igen érték szerepel. Ha szükséges, a feltöltést egyetlen eszközcsoportra korlátozhatja. Ha a közös felügyelet már engedélyezve van a környezetben, a közös felügyeleti tulajdonságok szerkesztésével engedélyezze inkább az eszközfeltöltést. A bérlő csatolásának engedélyezése előtt ellenőrizze, hogy teljesülnek-e a bérlő csatolásának előfeltételei .
Ha nincs engedélyezve a közös felügyelet, az alábbi utasításokat követve engedélyezze az eszközfeltöltést:
A Konfigurációkezelő felügyeleti konzolján válassza a Felügyelet>áttekintése>Cloud ServicesCloud>Attach lehetőséget. A 2103-as és korábbi verziók esetén válassza a Közös felügyelet csomópontot.
- A Konfigurációkezelő 2111-es verziójától kezdődően megváltozott a bérlői csatolás előkészítési felülete. A Felhőcsatolás varázsló megkönnyíti a bérlői fiókhoz való csatolás és más felhőbeli funkciók engedélyezését. Kiválaszthatja az ajánlott alapértelmezett beállítások egyszerűsített készletét, vagy testre szabhatja a felhőalapú csatolási funkciókat. A bérlői fiók csatolásának az új varázslóban való engedélyezéséről további információt a Felhőcsatolás engedélyezése című témakörben talál.
A menüszalagon válassza a Felhőbeli csatolás konfigurálása lehetőséget a varázsló megnyitásához. A 2103-as és korábbi verziók esetén a Közös felügyelet konfigurálása lehetőséget választva nyissa meg a varázslót.
A bevezetési lapon válassza az AzurePublicCloud lehetőséget a környezetéhez. Az Azure Government Cloud és az Azure China 21Vianet nem támogatott.
- A 2107-es verziótól kezdődően az US kormányzati ügyfelei választhatják az AzureUSGovernmentCloud lehetőséget.
Válassza a Bejelentkezés lehetőséget, majd jelentkezzen be a globális rendszergazdai fiókkal.
Fontos
A Microsoft Entra globális rendszergazdai szerepköre magas prioritást élvező szerepkör, és csak akkor használható, ha egy másik szerepkör nem használható. Ehhez a funkcióhoz globális rendszergazdai szerepkör szükséges. Egyéb funkciók közül a Microsoft a legkevesebb engedéllyel rendelkező szerepkörök használatát javasolja. További információ: A szerepköralapú felügyelet alapjai a Konfigurációkezelő esetén.
Győződjön meg arról, hogy a Microsoft Endpoint Manager felügyeleti központjának engedélyezése beállítás be van jelölve a Felhőhöz csatolás lapon. A 2103-as és korábbi verziók esetén válassza a Feltöltés a Microsoft Endpoint Manager felügyeleti központba lehetőséget a Bérlő előkészítése lapon.
- Ha most nem szeretné engedélyezni a közös felügyeletet, győződjön meg arról, hogy az Ügyfél automatikus regisztrálásának engedélyezése közös felügyelethez jelölőnégyzet nincs bejelölve. Ha engedélyezni szeretné a közös felügyeletet, válassza a lehetőséget.
- Ha az eszközfeltöltéssel együtt engedélyezi a közös felügyeletet is, a varázslóban további lapokat kell elvégezni. További információt a Közös felügyelet engedélyezése című témakörben talál.
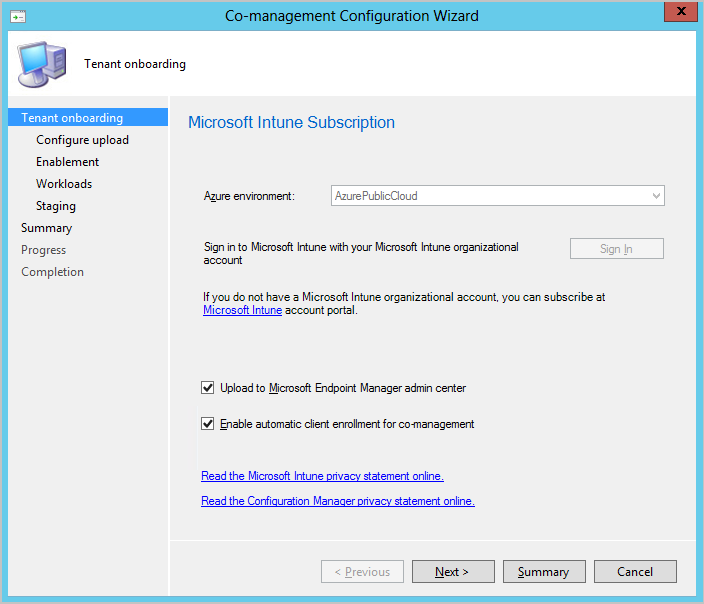
Válassza a Tovább, majd az Igen lehetőséget a Microsoft Entra alkalmazás létrehozása értesítés elfogadásához. Ez a művelet kiépít egy egyszerű szolgáltatásnevet, és létrehoz egy Microsoft Entra-alkalmazásregisztrációt a szinkronizálás megkönnyítéséhez.
- A bérlő csatolásának előkészítése során szükség esetén importálhat egy korábban létrehozott Microsoft Entra alkalmazást. További információt a Korábban létrehozott Microsoft Entra-alkalmazás importálása című részben talál.
A Feltöltés konfigurálása lapon válassza ki az ajánlott eszközfeltöltési beállítást a Microsoft Endpoint Configuration Manager által kezelt Minden eszköz beállításhoz. Ha szükséges, a feltöltést egyetlen eszközcsoportra korlátozhatja.
- Ha kijelöl egy gyűjteményt, a gyermekgyűjteményeit is feltölti.
Jelölje be a Végpontelemzés engedélyezése a Microsoft Endpoint Managerbe feltöltött eszközökhöz jelölőnégyzetet, ha a végpontelemzés végfelhasználói élményének optimalizálásához is szeretne elemzést kapni.
Jelölje be a Szerepköralapú Access Control kényszerítése a felhőszolgáltatásba feltöltő eszközökhöz beállítást. Alapértelmezés szerint az SCCM RBAC az Intune RBAC-val együtt van kényszerítve, amikor feltölti a Konfigurációkezelő-eszközöket a felhőszolgáltatásba. Ezért a jelölőnégyzet alapértelmezés szerint be van jelölve. Ha csak az Intune RBAC-t szeretné kényszeríteni, vagy ha csak felhőbeli fiókot használ, törölje a jelölőnégyzet jelölését.
Ha Végpontbiztonsági jelentéseket szeretne használni az Intune Felügyeleti központbafeltöltött eszközökön, jelölje be a Microsoft Intune Felügyeleti központba feltöltött eszközök jelentéskészítéséhez engedélyezi a Végponthoz készült Microsoft Defender-adatok feltöltésének engedélyezése lehetőséget.
Válassza az Összegzés lehetőséget a kijelölés áttekintéséhez, majd válassza a Tovább gombot.
Amikor a varázsló befejeződött, válassza a Bezárás gombot.
Hatókörcímkék
A bérlőhöz csatlakoztatott eszközök megkapják az alapértelmezett hatókörcímkét a Microsoft Intune. Ha eltávolítja az alapértelmezett hatókörcímkét egy bérlőhöz csatlakoztatott eszközről, az eszköz egyáltalán nem fog megjelenni a Microsoft Intune Felügyeleti központban. A bérlőhöz csatolt eszközökhöz jelenleg nem rendelhetők hatókörcímkék, ellentétben a közösen felügyelt eszközökkel .
Előfordulhat azonban, hogy bizonyos Intune-szerepkörök nem szeretnék látni a bérlőhöz csatlakoztatott eszközöket. Előfordulhat például, hogy nem szeretné, hogy az Intune ügyfélszolgálati operátori szerepkörével rendelkező személyek lássák a bérlőhöz csatlakoztatott eszközöket, mert ezek kiszolgálók. Ezekben az esetekben hozzon létre vagy használjon olyan egyéni szerepkört az Intune-ban, amelynek hatókörcímkéihez nem szerepel az alapértelmezett beállítás. Egyéni Intune-szerepkörök létrehozásakor ne feledje, hogy a rendszer automatikusan hozzáadja az alapértelmezett hatókörcímkét az összes címkézetlen objektumhoz.
Eszközműveletek végrehajtása
Egy böngészőben lépjen a
intune.microsoft.comVálassza az Eszközök , majd az Minden eszköz lehetőséget a feltöltött eszközök megtekintéséhez. A ConfigMgr a feltöltött eszközök Kezelő oszlopában látható.
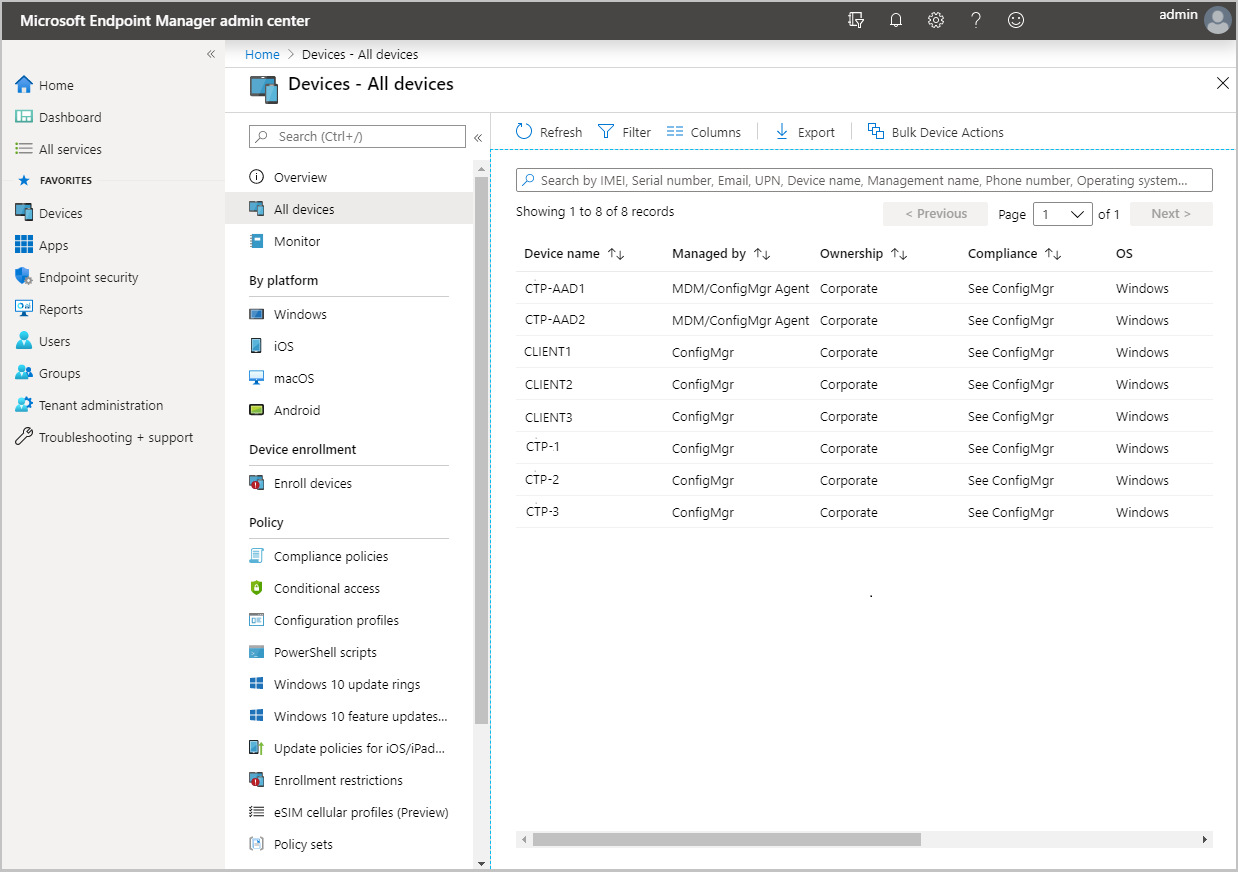
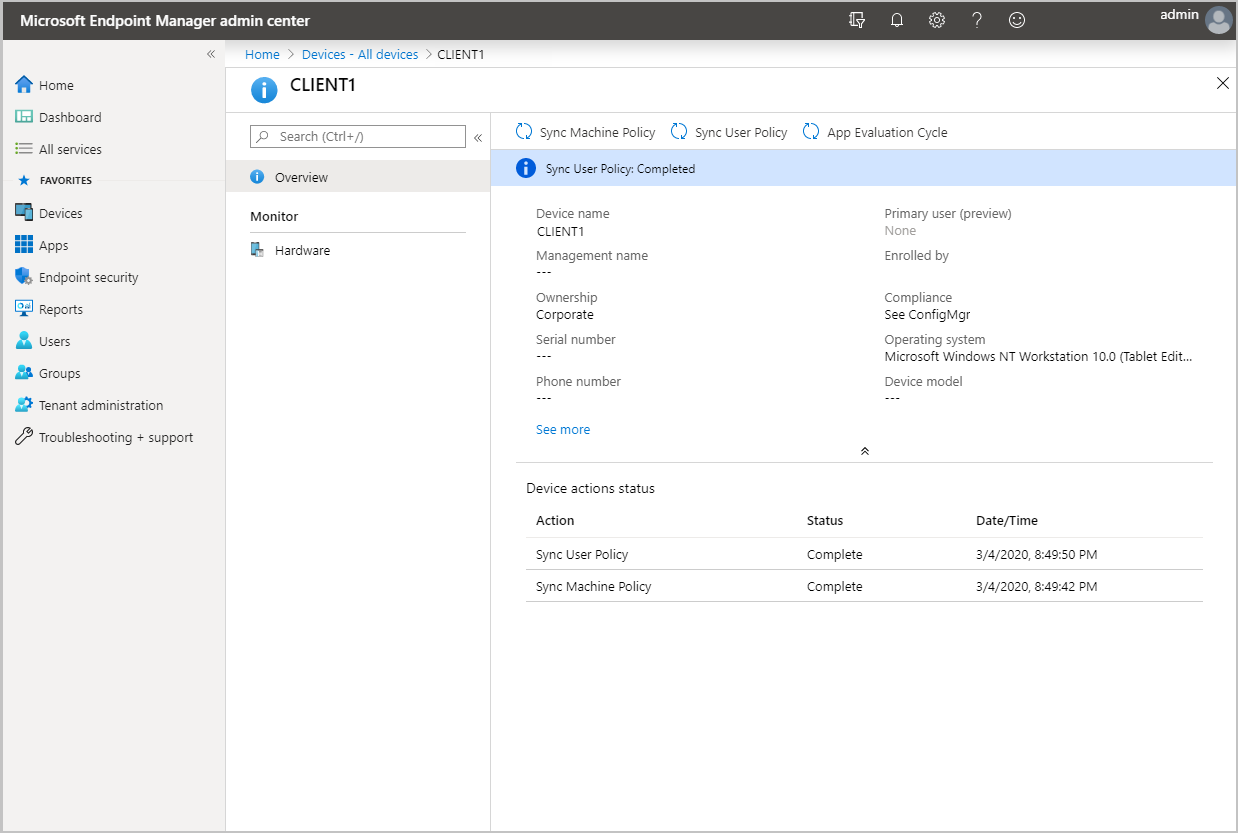
Válasszon ki egy eszközt az Áttekintés oldal betöltéséhez.
Az alábbi műveletek közül választhat:
- Szinkronizálási számítógépre vonatkozó házirend
- Felhasználói házirend szinkronizálása
- Alkalmazásértékelési ciklus
A Konfigurációkezelő-összekötő állapotának megjelenítése a felügyeleti konzolról
A Microsoft Intune felügyeleti központban áttekintheti a Konfigurációkezelő-összekötő állapotát. Az összekötő állapotának megjelenítéséhez lépjen a Bérlői felügyelet>összekötői és jogkivonatai>Microsoft Endpoint Configuration Manager elemre. Válasszon ki egy Konfigurációkezelő-hierarchiát a vele kapcsolatos további információk megjelenítéséhez.
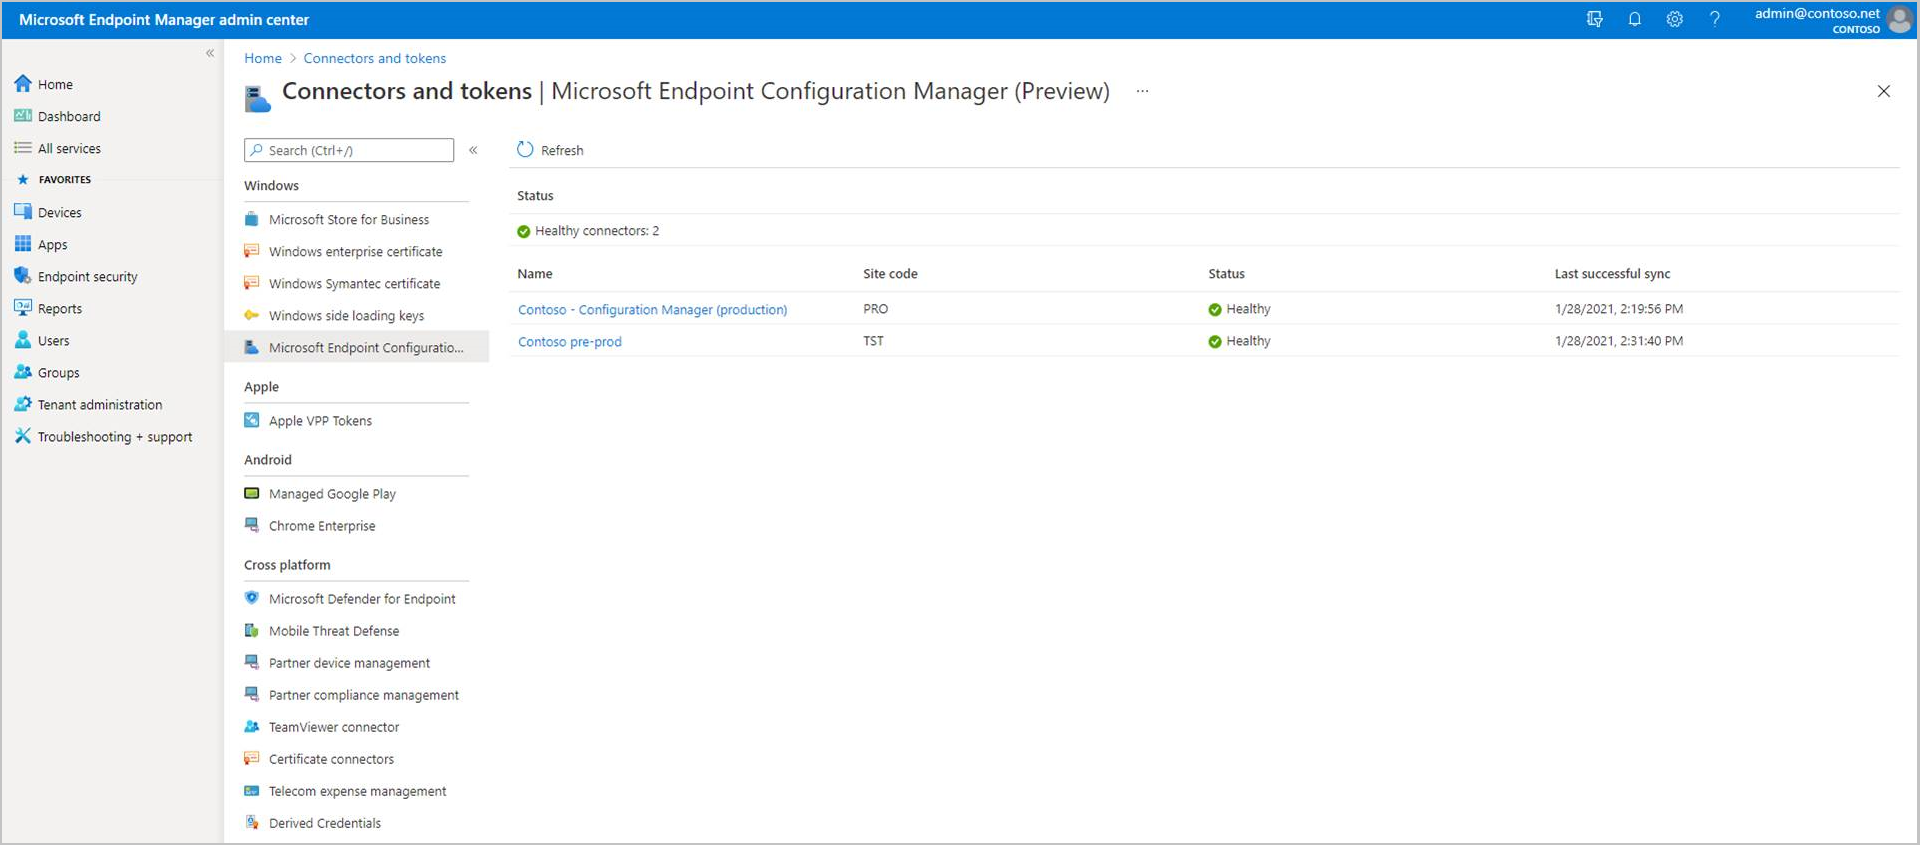
Javaslatok és elemzések megtekintése a Konfigurációkezelő helyállapot- és eszközkezelési élmény gazdagításához
Megtekintheti a Konfigurációkezelő-helyekre vonatkozó javaslatokat és elemzéseket. Ezek a javaslatok segíthetnek a webhely állapotának és infrastruktúrájának javításában, valamint az eszközkezelési élmény gazdagításában.
Az ajánlások közé tartoznak a következők:
- Az infrastruktúra egyszerűsítése
- Az eszközkezelés javítása
- Eszközelemzések biztosítása
- A webhely állapotának javítása
A javaslatok megtekintéséhez nyissa meg a Bérlői felügyelet > összekötői és jogkivonatai > Microsoft Endpoint Configuration Manager lehetőséget, és válasszon ki egy webhelyet az erre vonatkozó javaslatok megtekintéséhez. Miután kiválasztotta, megjelenik a Javaslatok lap, amelyen megjelenik az egyes betekintések, valamint egy További információ hivatkozás, amellyel megtudhatja, hogyan alkalmazhatja a javaslatot.
Kivezetés bérlői csatolásból
Jóllehet tudjuk, hogy az ügyfelek óriási értékhez juthatnak a bérlői csatolás engedélyezésével, vannak olyan ritka esetek, amikor szükség lehet egy hierarchia kivezetésére. A kivezetést elvégezheti a Konfigurációkezelő konzolról (javasolt módszer) vagy a Microsoft Intune felügyeleti központból.
Kivezetés a Konfigurációkezelő konzolról
Ha a bérlői csatolás már engedélyezve van, szerkessze a közös felügyeleti tulajdonságokat az eszközfeltöltés és a kivezetés letiltásához.
- A Konfigurációkezelő felügyeleti konzolján válassza a Felügyelet>áttekintése>Cloud ServicesCloud>Attach lehetőséget.
- A 2103-as és korábbi verziók esetén válassza a Közös felügyelet csomópontot.
- A menüszalagon válassza a Tulajdonságok lehetőséget a közös felügyelet termelési szabályzatához.
- A Feltöltés konfigurálása lapon távolítsa el a Feltöltés a Microsoft Endpoint Manager felügyeleti központba lehetőséget.
- Válassza az Alkalmaz lehetőséget.
Kivezetés a Microsoft Intune Felügyeleti központból
Szükség esetén kivehet egy Konfigurációkezelő-hierarchiát a Microsoft Intune felügyeleti központból. Előfordulhat például, hogy ki kell kapcsolnia a Felügyeleti központból egy olyan vészhelyreállítási forgatókönyv után, amelyben a helyszíni környezet el lett távolítva. Kövesse az alábbi lépéseket a Konfigurációkezelő-hierarchia eltávolításához a Microsoft Intune felügyeleti központból:
- Jelentkezzen be a Microsoft Intune felügyeleti központba.
- Válassza a Bérlői rendszergazda , majd az Összekötők és jogkivonatok lehetőséget.
- Válassza a Microsoft Endpoint Configuration Manager lehetőséget.
- Válassza ki a törölni kívánt webhely nevét, majd válassza a Törlés lehetőséget.
- Ha hiányoznak a webhely adatai, előfordulhat, hogy az összekötő Ismeretlen állapotúként jelenik meg.
Amikor eltávolít egy hierarchiát a felügyeleti központból, az eltávolítása a Microsoft Intune Felügyeleti központból akár két órát is igénybe vehet. Ha eltávolít egy online és kifogástalan állapotú Konfigurációkezelő 2103-as vagy újabb helyet, a folyamat csak néhány percet vehet igénybe.
Megjegyzés:
Ha egyéni RBAC-szerepköröket használ az Intune-nal, engedélyt kell adnia a Szervezettörlés>engedélynek a hierarchia kivezetéséhez.
Korábban létrehozott Microsoft Entra-alkalmazás importálása (nem kötelező)
Új bevezetés során a rendszergazda megadhat egy korábban létrehozott alkalmazást a bérlő csatolásának előkészítése során. Ne ossza meg és ne használja újra a Microsoft Entra-alkalmazásokat több hierarchiában. Több hierarchia esetén hozzon létre külön Microsoft Entra-alkalmazást az egyes fiókokhoz.
A Felhőbeli csatolás konfigurációja varázsló (a 2103-as és korábbi verziókban a Közös felügyelet konfigurációs varázslója) bevezetési lapján válassza a Külön webalkalmazás opcionális importálása a Konfigurációkezelő ügyféladatok szinkronizálásához a Microsoft Intune Endpoint Manager központba. Ha ezt választja, a rendszer kéri, hogy adja meg a következő adatokat a Microsoft Entra alkalmazáshoz:
- Microsoft Entra-bérlő neve
- Microsoft Entra-bérlőazonosító
- Alkalmazásnév
- Ügyfél-azonosító
- Titkos kulcs
- A titkos kulcs lejárata
- Alkalmazásazonosító URI
Fontos
Az alkalmazásazonosító URI azonosítójának az alábbi formátumok egyikét kell használnia:
-
api://{tenantId}/{string}például:api://aaaabbbb-0000-cccc-1111-dddd2222eeee/ConfigMgrService -
https://{verifiedCustomerDomain}/{string}például:https://contoso.onmicrosoft.com/ConfigMgrService
A Microsoft Entra-alkalmazások létrehozásával kapcsolatos további információkért lásd: Azure-szolgáltatások konfigurálása.
-
Importált Microsoft Entra-alkalmazás használatakor a konzol értesítései nem tájékoztatják Önt a közelgő lejárati dátumról.
A Microsoft Entra alkalmazásengedélyek és -konfiguráció
Ha korábban létrehozott alkalmazást szeretne használni a bérlői fiók csatolásának előkészítése során, a következő engedélyekre van szükség:
Konfigurációkezelő Microservice-engedélyek:
- CmCollectionData.read
- CmCollectionData.write
Microsoft Graph-engedélyek:
- Directory.Read.All Applications engedély
- Directory.Read.All Delegált címtárengedély
Győződjön meg arról, hogy a Rendszergazdai jóváhagyás megadása a bérlő számára be van jelölve a Microsoft Entra alkalmazáshoz. További információ: Rendszergazdai hozzájárulás megadása az Alkalmazásregisztrációk során.
Az importált alkalmazást a következőképpen kell konfigurálni:
- Csak ebben a szervezeti címtárban található fiókokhoz van regisztrálva. További információ: Az alkalmazás elérésére jogosultak módosítása.
- Érvényes alkalmazásazonosító URI azonosítóval és titkos kóddal rendelkezik.
Következő lépések
- Konfigurációkezelő-eszközök regisztrálása a Végpontelemzésben
- A bérlő csatolási naplófájljairól a Bérlő csatolásával kapcsolatos hibaelhárítás című témakörben olvashat.