Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Microsoft Enterprise SSO beépülő modul a Microsoft Entra ID szolgáltatása, amely egyszeri bejelentkezési (SSO) funkciókat biztosít az Apple-eszközökhöz. Ez a beépülő modul az Apple egyszeri bejelentkezési alkalmazásbővítmény-keretrendszerét használja.
- iOS-/iPadOS-eszközök esetén a Vállalati egyszeri bejelentkezés beépülő modul tartalmazza az SSO alkalmazásbővítményt.
- A macOS-eszközök esetében a nagyvállalati egyszeri bejelentkezés beépülő modul tartalmazza a platformalapú egyszeri bejelentkezést és az SSO alkalmazásbővítményt.
Az SSO alkalmazásbővítmény egyszeri bejelentkezést tesz lehetővé olyan alkalmazásokba és webhelyekre, amelyek a hitelesítéshez Microsoft Entra ID-t használnak, beleértve a Microsoft 365-alkalmazásokat is. Csökkenti azoknak a hitelesítési kéréseknek a számát, amelyeket a felhasználók a mobil Eszközkezelés (MDM) által felügyelt eszközök használatakor kapnak, beleértve az SSO-profilok konfigurálását támogató MDM-eket is.
Ez a funkció az alábbiakra vonatkozik:
iOS/iPadOS
MacOS esetén lépjen a Platform-SSO konfigurálása macOS-eszközökhöz a Microsoft Intune-ban.
Ez a cikk bemutatja, hogyan hozhat létre SSO-alkalmazásbővítmény-konfigurációs házirendet iOS/iPadOS Apple-eszközökhöz az Intune-nal, a Jamf Pro-nal és más MDM-megoldásokkal.
Alkalmazástámogatás
Ha azt szeretné, hogy az alkalmazások használják a Microsoft Enterprise SSO beépülő modult, két lehetőség közül választhat:
1. lehetőség – MSAL: A Microsoft Authentication Library (MSAL ) szolgáltatást támogató alkalmazások automatikusan kihasználják a Microsoft Enterprise SSO beépülő modul előnyeit. A Microsoft 365-alkalmazások például támogatják az MSAL-t. Ezért automatikusan a beépülő modult használják.
Ha a szervezet saját alkalmazásokat hoz létre, az alkalmazásfejlesztő hozzáadhat egy függőséget a MSAL-hez. Ez a függőség lehetővé teszi, hogy az alkalmazás használja a Microsoft Enterprise SSO beépülő modult.
Oktatóanyag-mintaként lásd: Oktatóanyag: Felhasználók bejelentkezése és a Microsoft Graph hívása iOS- vagy macOS-alkalmazásból.
2. lehetőség – Engedélyezési lista: Azok az alkalmazások, amelyek nem támogatják az MSAL-t, vagy amelyeket nem azon keresztül fejlesztettek, használhatják az SSO-alkalmazásbővítményt. Ezek közé az alkalmazások közé tartoznak olyan böngészők, mint a Safari és a Safari webes megtekintési API-kat használó alkalmazások.
Ezekhez a nem MSAL-alkalmazásokhoz adja hozzá az alkalmazáscsomag azonosítóját vagy előtagját a bővítménykonfigurációhoz az Intune SSO-alkalmazásbővítmény-házirendben (ebben a cikkben).
Ha például egy olyan Microsoft-alkalmazást szeretne engedélyezni, amely nem támogatja az MSAL-t, adja hozzá
com.microsoft.az AppPrefixAllowList tulajdonsághoz az Intune-szabályzatban. Legyen óvatos az engedélyezett alkalmazásokkal, mert megkerülhetik az interaktív bejelentkezési kéréseket a bejelentkezett felhasználó számára.További információt a Microsoft Enterprise SSO beépülő modul Apple-eszközökhöz – az MSAL-t nem használó alkalmazások című témakörben talál.
Előfeltételek
A Microsoft Enterprise SSO beépülő modul használata iOS-/iPadOS-eszközökön:
Az eszközt az Intune felügyeli.
Az eszköznek támogatnia kell a beépülő modult:
- iOS/iPadOS 13.0 és újabb verziók
A Microsoft Authenticator alkalmazásnak telepítve kell lennie az eszközön.
A felhasználók manuálisan telepíthetik a Microsoft Authenticator appot. A rendszergazdák az Intune használatával is üzembe helyezhetik az alkalmazást. A Microsoft Authenticator alkalmazás telepítésével kapcsolatos információkért nyissa meg a Mennyiségi vásárlással vásárolt Apple-alkalmazások kezelését.
Konfigurálva vannak a nagyvállalati SSO beépülő modul követelményei, beleértve az Apple-hálózatok konfigurációs URL-címeit.
Megjegyzés:
iOS-/iPadOS-eszközökön az Apple megköveteli az SSO alkalmazásbővítmény és a Microsoft Authenticator alkalmazás telepítését. A felhasználóknak nem kell használniuk vagy konfigurálniuk a Microsoft Authenticator appot, csak telepíteni kell az eszközre.
Microsoft Enterprise SSO beépülő modul és Kerberos SSO-bővítmény
Az SSO alkalmazásbővítmény használatakor a hitelesítéshez az SSO vagy a Kerberos adattartalomtípust kell használnia. Az egyszeri bejelentkezéshez használt alkalmazásbővítmény célja, hogy javítsa az ilyen hitelesítési módszereket használó alkalmazások és webhelyek bejelentkezési élményét.
A Microsoft Enterprise SSO beépülő modul átirányítási hitelesítéssel használja az egyszeri bejelentkezés adattípusát. Az SSO-átirányítás és a Kerberos bővítménytípus egyidejűleg is használható egy eszközön. Ügyelj arra, hogy az eszközein használni kívánt minden egyes bővítménytípushoz külön eszközprofilt hozz létre.
Az SSO-bővítmények Önnek megfelelő típusának meghatározásához használja az alábbi táblázatot:
| Microsoft Enterprise SSO beépülő modul Apple-eszközökhöz | Egyszeri bejelentkezéses alkalmazásbővítmény Kerberosszal |
|---|---|
| A Microsoft Entra ID SSO-alkalmazásbővítmény típusát használja | A Kerberos SSO alkalmazásbővítmény-típust használja. |
| A következő alkalmazásokat támogatja: - Microsoft 365 - A Microsoft Entra ID-val integrált alkalmazások, webhelyek vagy szolgáltatások |
A következő alkalmazásokat támogatja: - Az AD-vel integrált alkalmazások, webhelyek vagy szolgáltatások |
Az egyszeri bejelentkezés alkalmazásbővítményről további információt az SSO áttekintése és beállításai Apple-eszközökhöz a Microsoft Intune-ban című témakörben talál.
Egyszeri bejelentkezéses alkalmazásbővítmény-konfigurációs házirend létrehozása
A Microsoft Intune Felügyeleti központban hozzon létre egy eszközkonfigurációs profilt. Ez a profil tartalmazza az egyszeri bejelentkezési alkalmazásbővítmény eszközökön való konfigurálására szolgáló beállításokat.
Jelentkezzen be a Microsoft Intune felügyeleti központba.
Válassza az Eszközök>Eszközök kezelése>Konfiguráció>Létrehozás>Új házirend lehetőséget.
Adja meg a következő tulajdonságokat:
- Platform: Válassza az iOS/iPadOS lehetőséget.
- Profil típusa: Sablonok> kiválasztásaEszközfunkciók.
Válassza a Létrehozás lehetőséget:
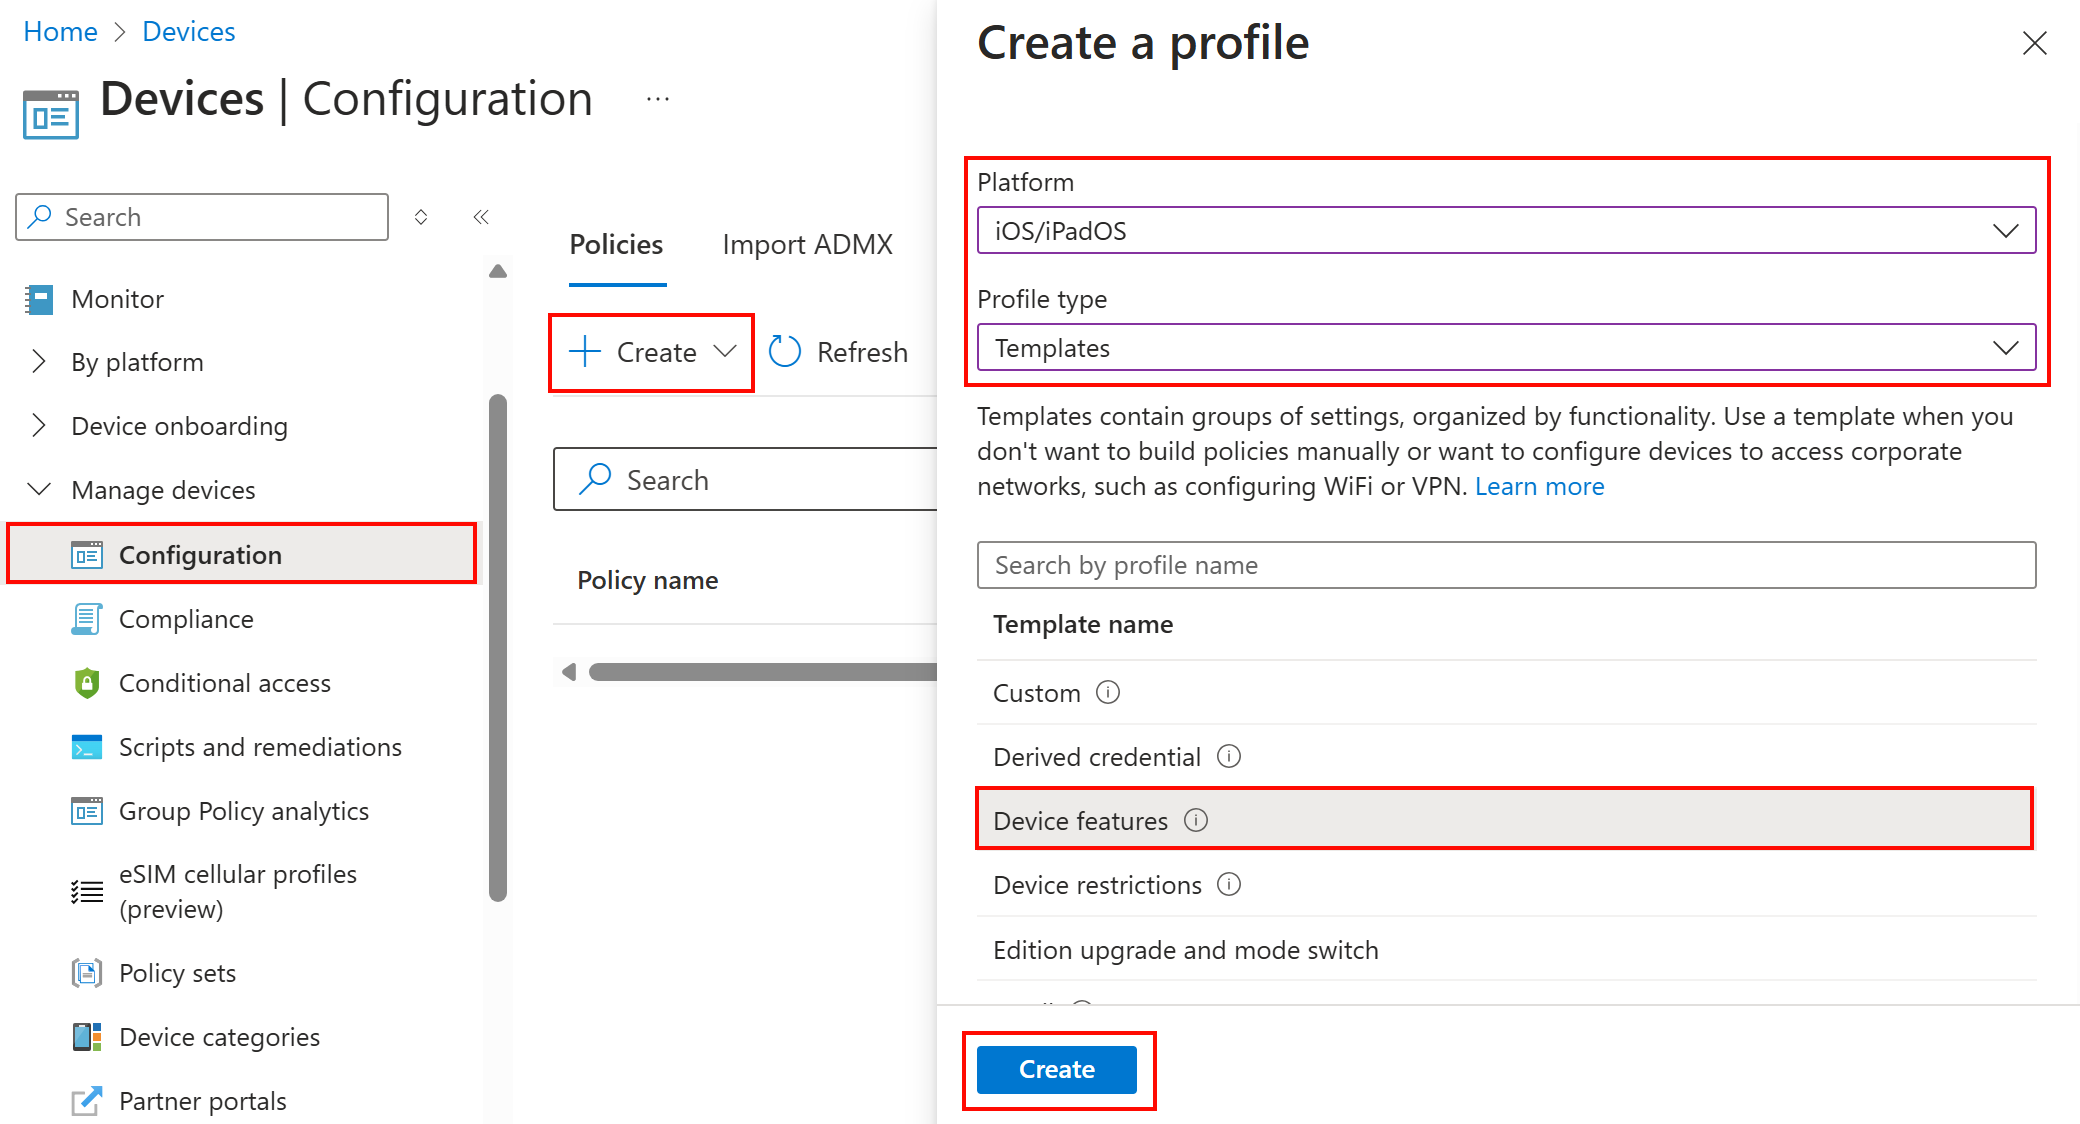
Az Alapadatok között adja meg a következő tulajdonságokat:
- Név: Adja meg a házirend leíró nevét. Nevezze el a házirendeket, hogy később könnyen azonosíthassa őket. Jó házirendnév például az iOS: SSO alkalmazásbővítmény.
- Leírás: Adja meg a házirend leírását. A beállítás használata nem kötelező, de ajánlott.
Válassza a Tovább gombot.
A Konfigurációs beállítások területen válassza az Egyszeri bejelentkezés alkalmazásbővítmény lehetőséget, és konfigurálja a következő tulajdonságokat:
SSO-alkalmazásbővítmény típusa: Válassza a Microsoft Entra ID lehetőséget.
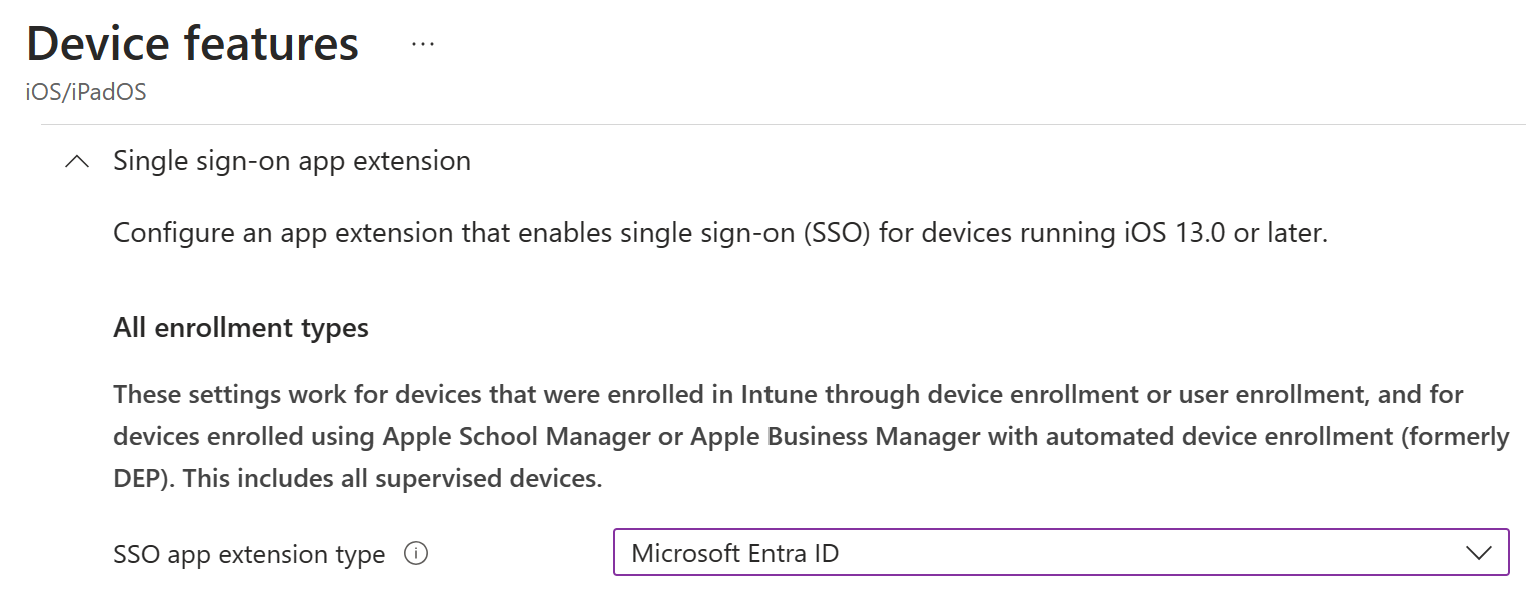
Megosztott eszköz mód engedélyezése:
Nincs konfigurálva: Az Intune nem módosítja vagy frissíti ezt a beállítást.
A legtöbb forgatókönyv esetén, beleértve a megosztott iPadet, a személyes eszközöket, valamint a felhasználói affinitással rendelkező vagy anélkül rendelkező eszközöket, válassza ezt a lehetőséget.
Igen: Csak akkor válassza ezt a lehetőséget, ha a céleszközök a Microsoft Entra megosztott eszköz módot használják. További információt a Megosztott eszköz mód áttekintése című témakörben talál.
Alkalmazáscsomag azonosítója: Adja meg az MSAL-t nem támogató és az egyszeri bejelentkezéshez engedélyezett alkalmazások csomagazonosítóinak listáját. További információt Az MSAL-t nem használó alkalmazások című témakörben talál.
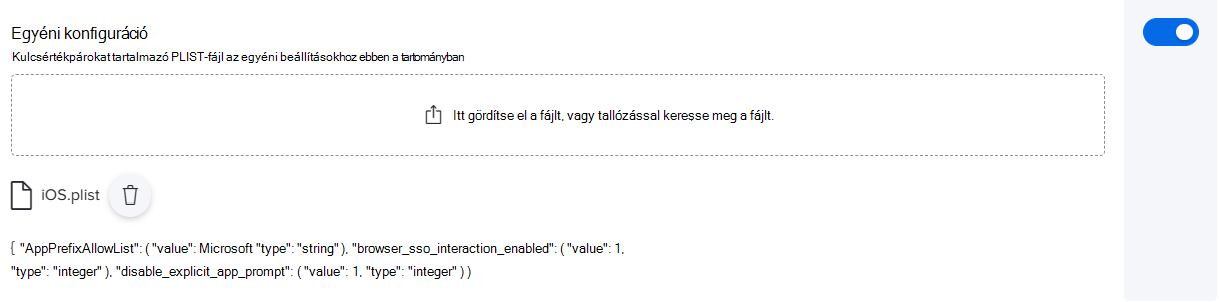
További konfiguráció: A végfelhasználói felület testreszabásához hozzáadhatja az alábbi tulajdonságokat. Ezek a tulajdonságok a Microsoft SSO-bővítménye által használt alapértelmezett értékek, de testre szabhatók a szervezet igényeinek megfelelően:
Kulcs Típus Leírás AppPrefixAllowList Karakterlánc Ajánlott érték: com.apple.
Adja meg az MSAL szolgáltatást nem támogató és az egyszeri bejelentkezéshez engedélyezett alkalmazások előtaglistáját. Például az összes Microsoft- és Apple-alkalmazás engedélyezéséhez írja be az Enter billentyűtcom.microsoft.,com.apple..
Győződjön meg arról, hogy ezek az alkalmazások megfelelnek az engedélyezési lista követelményeinek.browser_sso_interaction_enabled Egész szám Ajánlott érték: 1
Ha a beállítás van megadva1, a felhasználók a Safari böngészőből és az MSAL-t nem támogató appokból jelentkezhetnek be. Ennek a beállításnak a engedélyezése lehetővé teszi a felhasználók számára, hogy a Safariból vagy más alkalmazásokból indítsák el a bővítményt.disable_explicit_app_prompt Egész szám Ajánlott érték: 1
Előfordulhat, hogy egyes alkalmazások helytelenül kényszerítenek végfelhasználói parancsokat a protokollrétegben. Ha találkozik ezzel a problémával, a rendszer kéri a felhasználókat, hogy jelentkezzenek be annak ellenére, hogy a Microsoft Enterprise SSO beépülő modul más alkalmazásokkal is működik.
Ha az (egy) értékre1van állítva, akkor csökkentheti a parancsok számát.Tipp
A tulajdonságokról és az egyéb konfigurálható tulajdonságokról a Microsoft Enterprise SSO beépülő modul Apple-eszközökhöz című témakörben olvashat bővebben.
Ha végzett a beállítások konfigurálásával, és engedélyezi a Microsoft & Apple-alkalmazásokat, akkor a beállítások a Intune konfigurációs profil alábbi értékeihez hasonlóak:
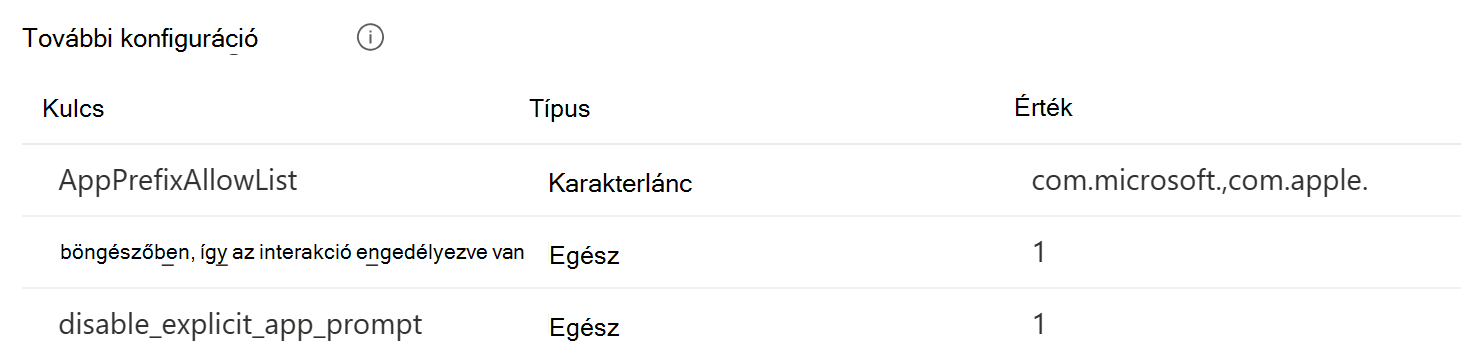
Folytassa a profil létrehozását, és rendelje hozzá a profilt azokhoz a felhasználókhoz vagy csoportokhoz, akik megkapják ezeket a beállításokat. A konkrét lépéseket a Profil létrehozása című témakörben találja.
A profilok hozzárendelésével kapcsolatos útmutatásért tekintse meg a Felhasználói és eszközprofilok hozzárendelését.
Amikor az eszköz bejelentkezik az Intune szolgáltatással, megkapja ezt a profilt. További információt a Házirend-frissítési időközök című témakörben talál.
Ha ellenőrizni szeretné, hogy a profil megfelelően van-e üzembe helyezve, lépjen az Intune Felügyeleti központban az Eszközök> kezelése területre,Eszközkonfiguráció>>Válassza ki a létrehozott profilt, és hozzon létre egy jelentést:
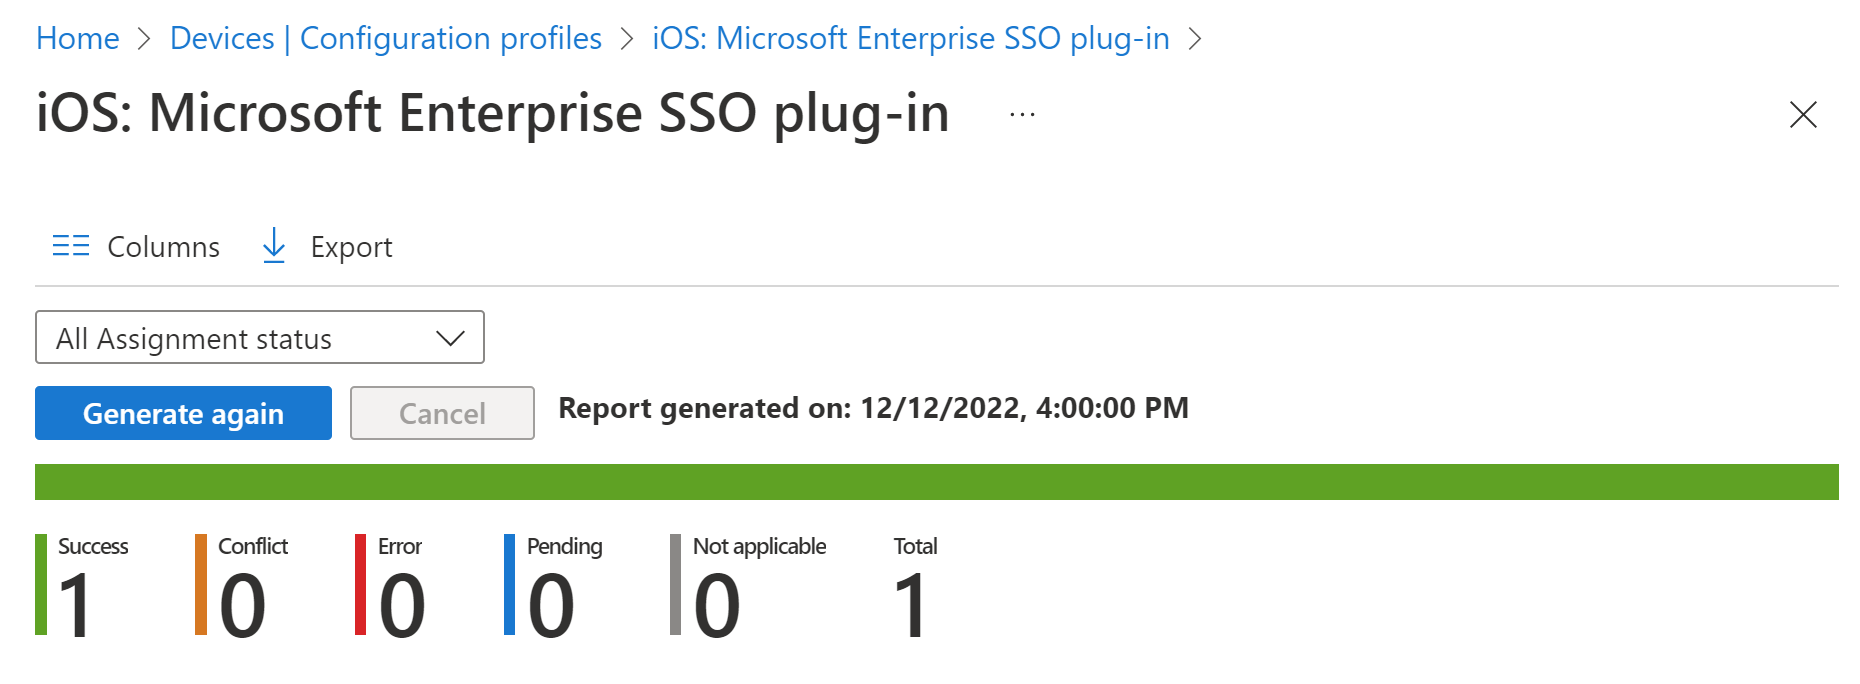
Végfelhasználói élmény
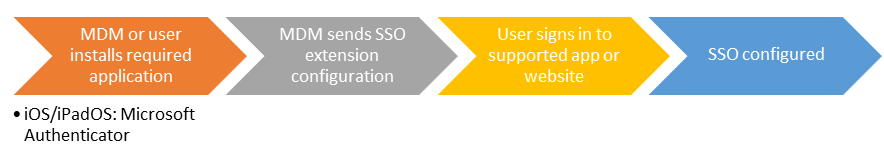
Ha nem alkalmazásházirend használatával helyezi üzembe a Microsoft Authenticator appot, a felhasználóknak manuálisan kell azt telepíteniük. A felhasználóknak nem kell az Authenticator appot használniuk, csak telepíteniük kell azt az eszközre.
A felhasználók bármelyik támogatott alkalmazásba vagy webhelyre bejelentkeznek a bővítmény elindításához. A rendszerindítás az első bejelentkezés folyamata, amely beállítja a bővítményt.
A felhasználók sikeres bejelentkezése után a bővítményt a rendszer automatikusan használja a többi támogatott alkalmazásba vagy webhelyre való bejelentkezéshez.
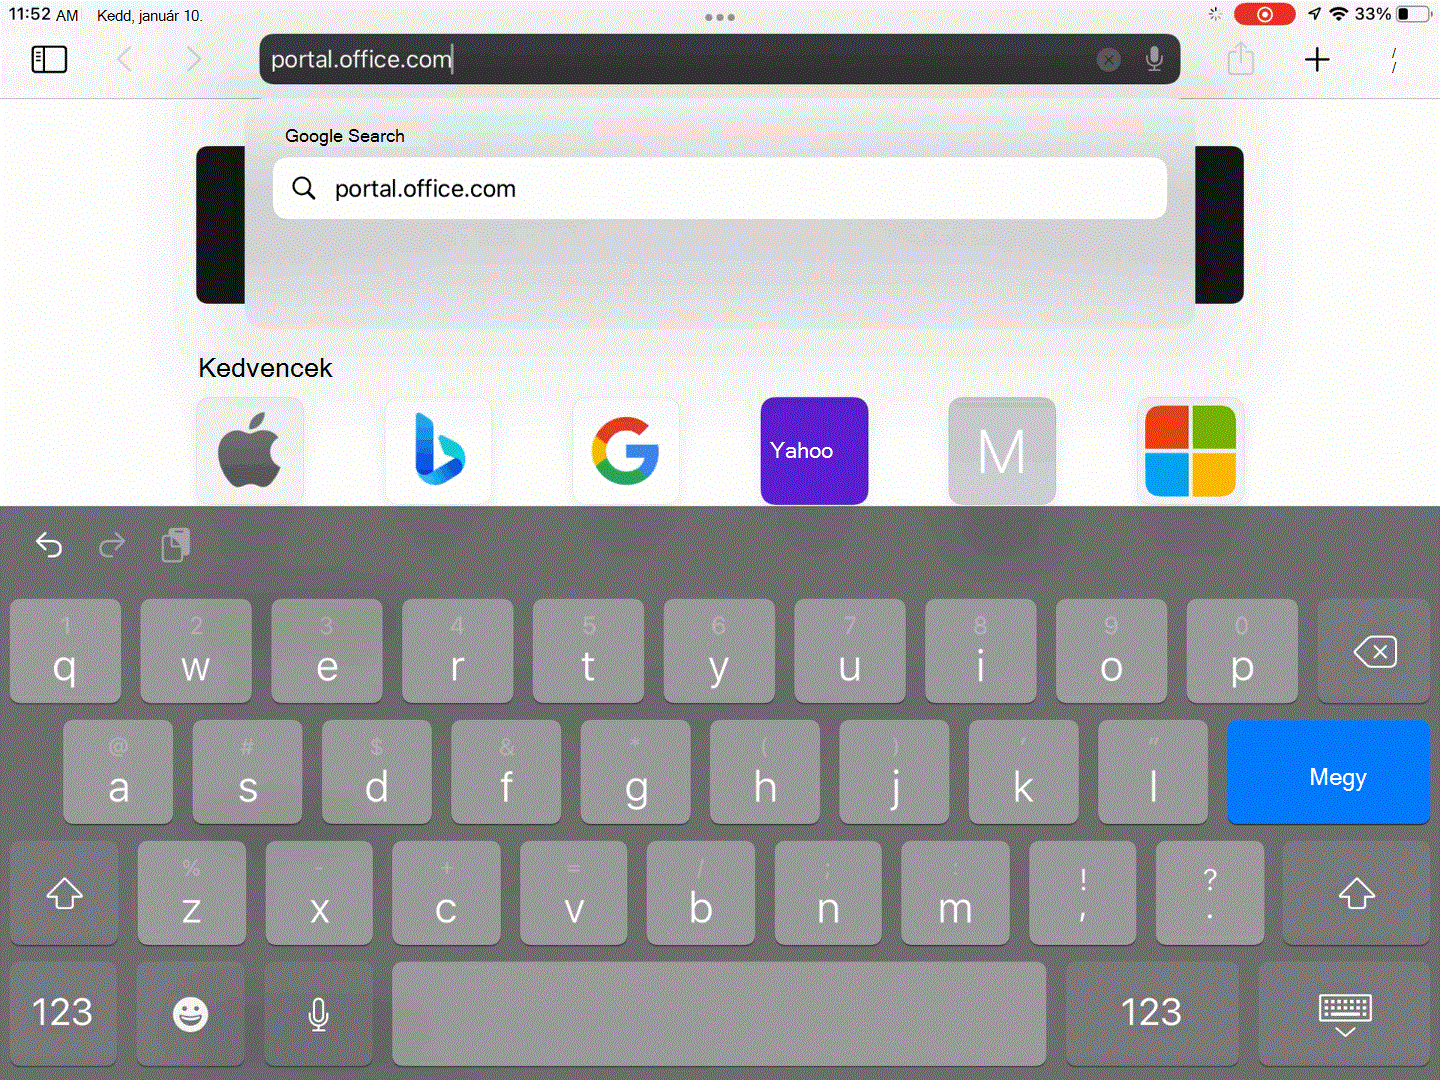
Az egyszeri bejelentkezés teszteléséhez nyissa meg a Safari böngészőt privát módban (megnyitja az Apple webhelyét), és nyissa meg a webhelyet https://portal.office.com . Nincs szükség felhasználónévre és jelszóra.
Tipp
Tudjon meg többet az SSO beépülő modul működéséről és a Microsoft Enterprise SSO-bővítményével kapcsolatos hibák elhárításáról az Apple-eszközökhöz készült SSO hibaelhárítási útmutató segítségével.
Kapcsolódó cikkek
A Microsoft Enterprise SSO beépülő modulról további információt a Microsoft Enterprise SSO beépülő modul Apple-eszközökhöz című témakörben talál.
Az Apple által az egyszeri bejelentkezési bővítmény hasznos adataival kapcsolatban az egyszeri bejelentkezési bővítmények adattartalom-beállításainál talál információt (az Apple webhelyét nyitja meg).
A Microsoft Enterprise SSO-bővítményének hibaelhárításáról további információt A Microsoft Enterprise SSO-bővítmény beépülő moduljának hibaelhárítása Apple-eszközökön című témakörben talál.