Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A macOS-eszközökön konfigurálhatja a platform egyszeri bejelentkezési funkcióját (SSO) a Microsoft Entra-fiókokkal. A platform SSO-felhasználói anélkül férhetnek hozzá a macOS-eszközeiken lévő erőforrásokhoz, hogy ismételten meg kellene adniuk a hitelesítő adataikat.
A platform egyszeri bejelentkezési módjának konfigurálásakor a cikkben ismertetett forgatókönyvek segítségével Kerberos SSO-hitelesítést használhat helyszíni erőforrásokra, biometrikus adatokkal fokozhatja a biztonságot, engedélyezheti az egyszeri bejelentkezést nem a Microsofttól származó alkalmazásokban, és javíthatja a felhasználói élményt.
Ez a funkció az alábbiakra vonatkozik:
- macOS
Az első lépések
A cikkben bemutatott forgatókönyvek konfigurálása előtt konfigurálnia kell a platform SSO-t macOS-eszközökhöz a Microsoft Intune szolgáltatásban. Konfigurálásakor létre kell hoznia egy platform SSO-beállításainak katalógusszabályzatát, amellyel hozzáadhatja a cikkben ismertetett eseteket.
A csoportokhoz csak egy SSO-házirendet rendelhet hozzá. Ha tehát már konfigurálta a platform egyszeri bejelentkezési szolgáltatását, adja hozzá ezeket a forgatókönyv-beállításokat a platform SSO-beállításainak katalógusszabályzatához.
A meglévő beállításkatalógus-házirend frissítéséhez legalább jelentkezzen be a Microsoft Intune Felügyeleti központba egy olyan fiókkal, amely a következő Intune-engedélyekkel rendelkezik:
- Eszközkonfiguráció Olvasási, létrehozási, frissítési és hozzárendelési engedélyek
Néhány beépített szerepkör rendelkezik ezekkel az engedélyekkel, beleértve a beépített házirend- és profilkezelő Intune szerepkört. Az Intune RBAC-szerepköreiről további információt a Szerepköralapú hozzáférés-vezérlés (RBAC) a Microsoft Intune-nal című témakörben talál.
A Kerberos SSO engedélyezése a helyi Active Directory és a Microsoft Entra ID szolgáltatásban
Érintett szolgáltatás:
- Céges portál 2508-as vagy újabb verzió
A Microsoft Entra helyszíni és felhőalapú Kerberos-jegyeket (TGT) ad ki. A Platform SSO használatával konfigurálhatja ezeket a TGT-ket a helyi Active Directory és a Microsoft Entra ID elérésére az Apple Kerberos SSO-bővítményével (megnyitja az Apple webhelyét).
Ha azt szeretné, hogy a felhasználók SSO-hozzáféréssel rendelkezzenek a Kerberos-hitelesítést használó helyszíni és felhőbeli erőforrásokhoz, ez a forgatókönyv megfelelő Önnek. A Kerberos SSO-ról a Microsoft Entra-ban a Kerberos SSO engedélyezése a helyi Active Directory- és Microsoft Entra ID Kerberos erőforrásokban a Platform SSO-ban című témakörben olvashat bővebben.
A meglévő platform SSO-beállításainak katalógusszabályzatához adja hozzá a Bővítményadatok beállítást. A Kiterjesztési adatok beállítás a nyitott szövegmezőké hasonlít; Bármilyen értéket konfigurálhat, amire szüksége van.
A meglévő platform SSO-beállításainak katalógusszabályzatához adja hozzá a bővítményadatokat:
Az Intune Felügyeleti központban (Eszközök>kezelése eszközkonfiguráció>) válassza ki a platform SSO-beállításainak katalógusra vonatkozó meglévő házirendjét.
A Tulajdonságok>konfigurációs beállításai területen válassza a Beállítások szerkesztése> lehetőséget.
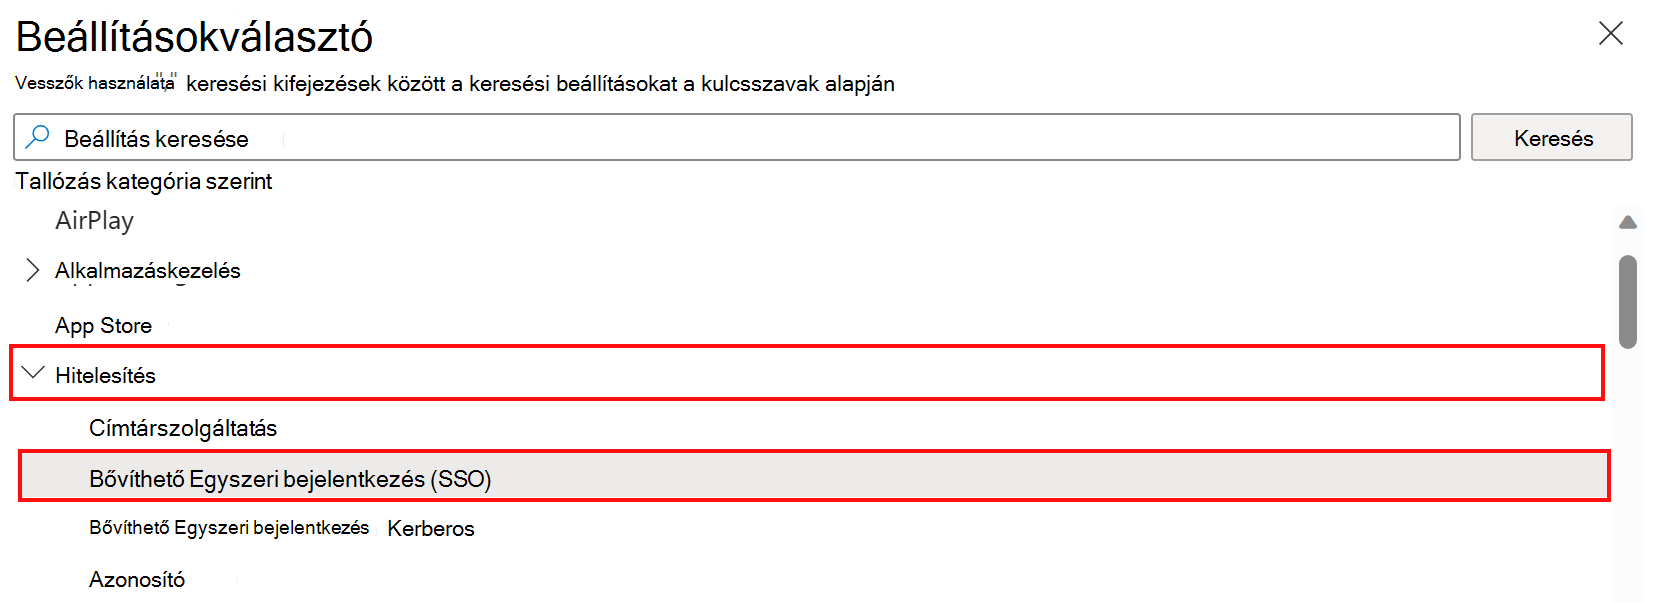
A beállításválasztóban bontsa ki a Hitelesítés elemet, és válassza a Bővíthető Egyszeri bejelentkezés (SSO) lehetőséget:
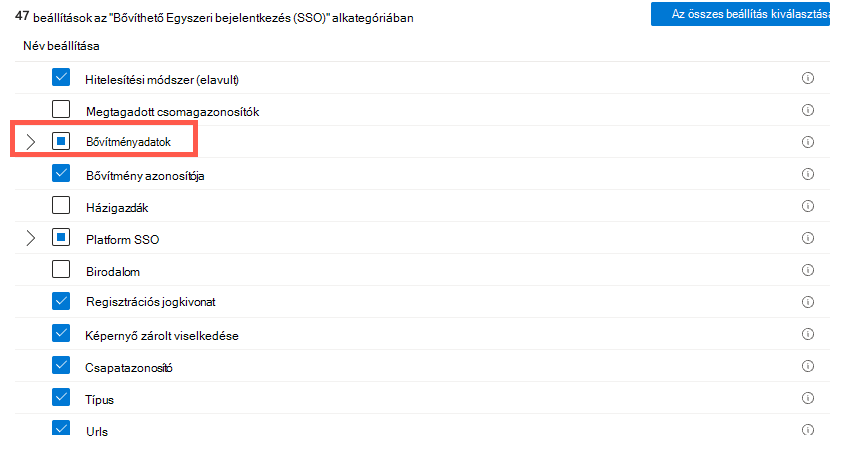
A listában válassza a Bővítményadatok lehetőséget, és zárja be a beállításválasztót:
A Bővítményadatok mezőben adja hozzá a következő kulcsot és az előnyben részesített értéket. Csak egy értéket adjon meg a kulcshoz.
Kulcs Típus Érték Leírás custom_tgt_setting Egész szám 0Helyszíni és felhőbeli TGT-k (alapértelmezett) – A helyszíni és a felhőbeli TGT-ket egyaránt leképezi. 1Csak helyszíni TGT – Csak a helyszíni TGT térképezése. 2Csak felhőbeli TGT – Csak a felhőalapú TGT. 3Nincsenek TGT-k – Teljesen letiltja a TGT-leképezést. A módosítások mentéséhez és a házirend befejezéséhez válassza a Tovább gombot . Ha a házirend már hozzá van rendelve felhasználókhoz vagy csoportokhoz, ezek a csoportok a következő alkalommal kapják meg a házirend módosításait, amikor legközelebb szinkronizálnak az Intune szolgáltatással.
Touch ID biometrikus házirend konfigurálása Secure Enclave-hitelesítéssel
A Touch ID biometrikus hitelesítést támogató eszközökön használhatja a Secure Enclave hitelesítési lehetőséget a Platform-SSO konfigurálása macOS-eszközökhöz a Microsoft Intune-ban című témakörben leírtak szerint.
Ez a házirend megköveteli a felhasználóktól a Touch ID használatával történő hitelesítést, amikor a felhasználói biztonságos enklávé kulcshoz kell hozzáférni. További információ a következőről UserSecureEnclaveKeyBiometricPolicy: UserSecureEnclaveKeyBiometricPolicy.
Adja hozzá a Bővítményadatok beállítást a platform SSO-beállításainak katalógusszabályzatához.
A meglévő platform SSO-beállításainak katalógusszabályzatához adja hozzá a bővítményadatokat:
Az Intune Felügyeleti központban (Eszközök>kezelése eszközkonfiguráció>) válassza ki a platform SSO-beállításainak katalógusra vonatkozó meglévő házirendjét.
A Tulajdonságok>konfigurációs beállításai területen válassza a Beállítások szerkesztése> lehetőséget.
A beállításválasztóban bontsa ki a Hitelesítés elemet, és válassza a Bővíthető Egyszeri bejelentkezés (SSO) lehetőséget:
A listában válassza a Bővítményadatok lehetőséget, és zárja be a beállításválasztót:
A Bővítményadatok mezőben adja meg a következő kulcsot és értéket:
Kulcs Típus Érték Leírás enable_se_key_biometric_policy Logikai Igaz Másolja és illessze be ezt az értéket. A módosítások mentéséhez és a házirend befejezéséhez válassza a Tovább gombot . Ha a házirend már hozzá van rendelve felhasználókhoz vagy csoportokhoz, ezek a csoportok a következő alkalommal kapják meg a házirend módosításait, amikor legközelebb szinkronizálnak az Intune szolgáltatással.
Az egyszeri bejelentkezés engedélyezése nem Microsoft-appokhoz a Microsoft Enterprise SSO bővítménnyel
Ha korábban használta a Microsoft Enterprise SSO-bővítményt, és/vagy engedélyezni szeretné az SSO-t a nem a Microsoft által gyártott alkalmazásokra, akkor adja hozzá a Bővítményadatok beállítást a platform SSO-beállításainak katalógusszabályzatához.
Ebben a forgatókönyvben a Bővítményadatok beállítást az alábbiakra használjuk:
- Konfigurálja az előző Microsoft Enterprise SSO-bővítmény Intune házirendjében használt beállításokat.
- Konfigurálja azokat a beállításokat, amelyek engedélyezik a nem Microsoft-appoknak az egyszeri bejelentkezés használatát.
Ez a forgatókönyv felsorolja azokat a minimálisan ajánlott beállításokat, amelyeket hozzá kell adnia. Ha korábban Microsoft Enterprise SSO-bővítményekre vonatkozó házirendje volt, előfordulhat, hogy több beállítást is konfigurált. Azt javasoljuk, hogy adjon hozzá minden más kulcs& értékpár-beállítást, amelyet a Microsoft Enterprise SSO-bővítmények korábbi házirendjében konfigurált.
Az alábbi beállításokat gyakran ajánljuk az egyszeri bejelentkezés beállításainak konfigurálásához, beleértve a nem a Microsofttól származó alkalmazások SSO-támogatásának konfigurálását.
A meglévő platform SSO-beállításainak katalógusszabályzatához adja hozzá a bővítményadatokat:
Az Intune Felügyeleti központban (Eszközök>kezelése eszközkonfiguráció>) válassza ki a platform SSO-beállításainak katalógusra vonatkozó meglévő házirendjét.
A Tulajdonságok>konfigurációs beállításai területen válassza a Beállítások szerkesztése> lehetőséget.
A beállításválasztóban bontsa ki a Hitelesítés elemet, és válassza a Bővíthető Egyszeri bejelentkezés (SSO) lehetőséget:
A listában válassza a Bővítményadatok lehetőséget, és zárja be a beállításválasztót:
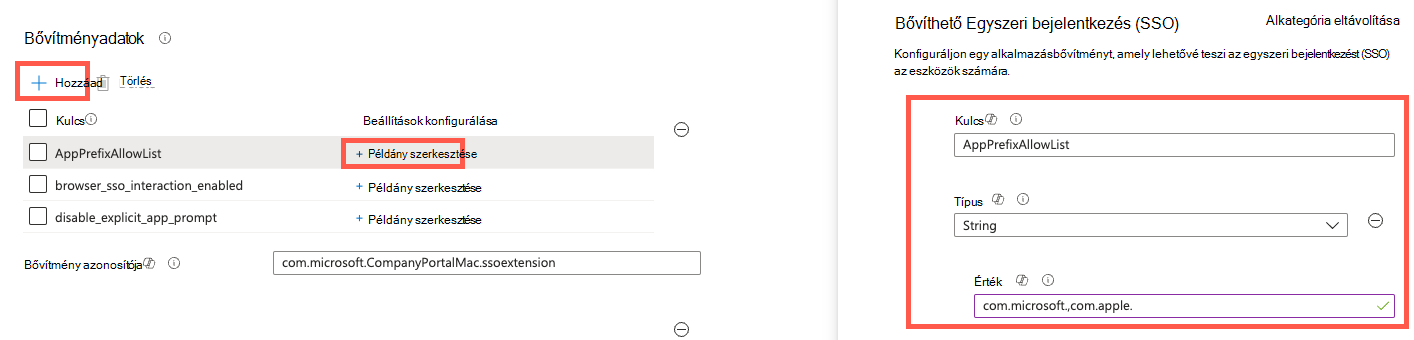
A Bővítményadatok mezőben adja hozzá a következő kulcsokat és értékeket:
Kulcs Típus Érték Leírás AppPrefixAllowList Karakterlánc com.microsoft.,com.apple.Másolja és illessze be ezt az értéket a beállításba.
Az AppPrefixAllowList segítségével létrehozhatja az egyszeri bejelentkezési technológiát használó alkalmazásokkal rendelkező alkalmazásszállítók listáját. Szükség szerint további alkalmazásforgalmazókat is felvehet a listára.browser_sso_interaction_enabled Egész szám 1Konfigurálja az ajánlott közvetítő beállítást. disable_explicit_app_prompt Egész szám 1Konfigurálja az ajánlott közvetítő beállítást. Az alábbi példa az ajánlott konfigurációt mutatja be:
A módosítások mentéséhez és a házirend befejezéséhez válassza a Tovább gombot . Ha a házirend már hozzá van rendelve felhasználókhoz vagy csoportokhoz, ezek a csoportok a következő alkalommal kapják meg a házirend módosításait, amikor legközelebb szinkronizálnak az Intune szolgáltatással.
Platformszintű SSO-házirend alkalmazása az eszközök automatikus beléptetése során a Beállítási asszisztens használatával
Amikor macOS-eszközöket regisztrál az automatikus eszközregisztrációval (ADE), alkalmazhatja a platform SSO-házirendjét a Beállítási asszisztens felületén. Amikor a felhasználók megérkeznek az asztalra, integráltabb bejelentkezési felületet kapnak az eszközön, és azonnal hozzáférhetnek a Microsoft Entra ID-erőforrásokhoz.
További információ: Platformos egyszeri Sign-On (PSSO) konfigurálása a macOS-eszközök automatikus eszközbeléptetése során.
A végfelhasználói élmény beállításai
Vannak olyan beállítások, amelyekkel testre szabható a végfelhasználói élmény, és pontosabban szabályozhatók a felhasználói jogosultságok. A platform SSO-beállításainak dokumentálása nem támogatott.
A meglévő platform SSO-beállításainak katalógusszabályzatában használja az alábbi nem kötelező beállításokat:
| Platform SSO-beállításai | Lehetséges értékek | Használat |
|---|---|---|
| Fiók megjelenítendő neve | Bármely karakterláncérték | Testre szabhatja a szervezet nevét, amelyet a platform SSO-értesítéseiben a végfelhasználók látnak. |
| Felhasználó létrehozásának engedélyezése bejelentkezéskor | Engedélyezés vagy letiltás | Engedélyezze minden szervezeti felhasználónak, hogy bejelentkezzen az eszközre a Microsoft Entra hitelesítő adataival. Új helyi fiók létrehozásakor a megadott felhasználónévnek és jelszónak meg kell egyeznie a felhasználó Microsoft Entra ID egyszerű felhasználónevével (user@contoso.com) és jelszavával. |
| Új felhasználói engedélyezési mód | Normál,Rendszergazda vagy Csoportok | Egyszeri engedélyek, amelyekkel a felhasználó bejelentkezéskor rendelkezik, amikor a fiókot platformon keresztüli egyszeri bejelentkezéssel hozzák létre. Jelenleg a Standard és az Rendszergazda értékek támogatottak. A Normál mód használatához legalább egy Rendszergazda felhasználóra van szükség az eszközön. |
| Felhasználói engedélyezési mód | Normál,Rendszergazda vagy Csoportok | Állandó engedélyek, amelyekkel a felhasználó minden bejelentkezéskor rendelkezik, amikor a felhasználó hitelesítést végez a platform egyszeri bejelentkezési funkciójával. Jelenleg a Standard és az Rendszergazda értékek támogatottak. A Normál mód használatához legalább egy Rendszergazda felhasználóra van szükség az eszközön. |
| Nem platform szintű SSO-fiókok | Adja meg a platform egyszeri bejelentkezési szolgáltatásából kizárni kívánt helyi fiókneveket. | A helyi fiókok listáját a rendszer nem kéri a platform egyszeri bejelentkezési szolgáltatásának regisztrálására. Ez a beállítás olyan fiókok esetén megfelelő, amelyeket nem kellene Microsoft Entra-fiókkal regisztrálni, például a helyi rendszergazdai fiókkal. A házirendben felsorolt fiókokra nem vonatkozik a FileVaultPolicy, LoginPolicy, vagy UnlockPolicy. |
| FileVault házirend | AttemptAuthentication, RequireAuthentication, AllowOfflineGracePeriod vagy AllowAuthenticationGracePeriod | Az AttemptAuthentication használatával kényszerítheti az eszközt a Microsoft Entra ID jelszavának ellenőrzésére a Microsoft Entra-val, amikor egy Mac-eszköz be van kapcsolva. Ez a beállítás a macOS 15 és újabb verziókra vonatkozik. |