Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az Azure Monitor monitorozási megoldás a felhőből és a helyszíni környezetekből származó monitorozási adatok gyűjtésére, elemzésére és megválaszolására. A MIM szinkronizálási szolgáltatás a kulcsesemények eseménynaplójába ír, és a MIM szolgáltatás konfigurálható úgy, hogy rekordokat adjon hozzá a Windows eseménynaplóihoz a kapott kérésekhez. Ezeket az eseménynaplókat az Azure Arc szállítja az Azure Monitorba, és a Microsoft Entra auditnapló mellett egy Azure Monitor-munkaterületen, valamint más adatforrásokból származó naplókban is megőrizhetők. Ezután az Azure Monitor-munkafüzetek használatával formázhatja a mim-eseményeket a jelentésben, és riasztásokkal figyelheti a MIM szolgáltatás adott eseményeit. Ez a megközelítés felváltja a korábbi MIM hibrid jelentéskészítést.
Az Azure Monitor mim-kiszolgálóval való beállítása a következő lépésekből áll:
- MIM-kiszolgálók csatlakoztatása az Azure-hoz az Azure Arc használatával
- Az Azure Monitor-bővítmények telepítése
- Munkaterület létrehozása
- Adatgyűjtési szabály (DCR) létrehozása
- A MIM-adatok ellenőrzése
A következő szakaszok az egyes lépések mindegyikét ismertetik.
Előfeltételek
Az alábbi lépések megkísérlése előtt győződjön meg arról, hogy megfelel az Azure Arc és az Azure Monitor előfeltételeinek.
Emellett az Azure-beli erőforráscsoportra is szükség van, mielőtt csatlakozna a kiszolgálóhoz az Azure Archoz. Ha nincs erőforráscsoportja, létrehozhat egyet az Azure Arc telepítési szkriptjének létrehozása előtt.
MiM-kiszolgáló csatlakoztatása az Azure-hoz az Azure Arc használatával
Valószínűleg lesz egy vagy több Windows Server-gép, amely a környezetében MIM Syncet vagy MIM-szolgáltatást futtat, és ezek akár helyileg is lehetnek. Ha nem Azure-ban üzemeltetett Windows Servert szeretne csatlakoztatni az Azure-hoz, hozzon létre egy szkriptet, és futtassa helyileg az egyes kiszolgálókon. Ez konzisztens felügyeleti élményt nyújt a natív Azure-beli virtuális gépeken és kiszolgálókon bárhol. Ha egy nem Azure-beli gép Arc-engedélyezett, ekkor csatlakoztatott gép lesz, és erőforrásként kezelik az Azure-ban, saját erőforrás-azonosítóval és kivetítéssel az Azure-ban.
A MIM-kiszolgálóhoz való csatlakozáshoz létrehoz egy szkriptet, és helyileg futtatja a MIM-kiszolgálón. A szkript létrehozásához kövesse a portálon megjelenő utasításokat. Töltse le a szkriptet, és futtassa a MIM-kiszolgálón. A szkript befejezése után a MIM-kiszolgálónak az Azure Arc alatt kell megjelennie a portálon.
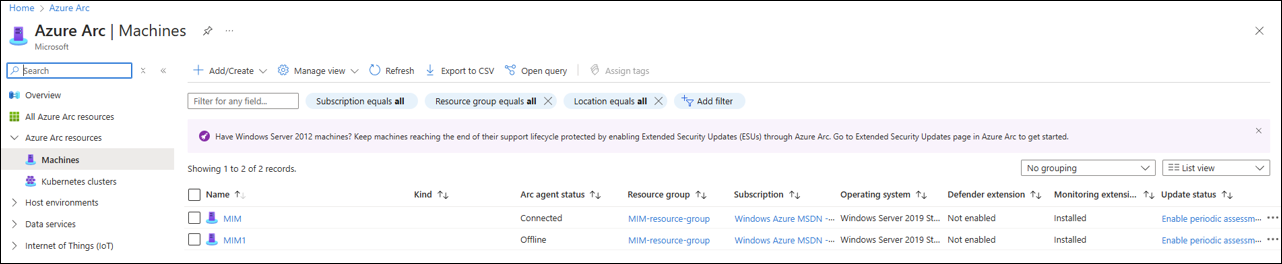
További információ: Windows Server-gépek csatlakoztatása az Azure-hoz az Azure Arc Telepítőn keresztül.
Az Azure Monitor-bővítmények telepítése
Miután csatlakozott a Windows Server azon gépeihez, amelyeken telepítve van a MIM Sync vagy a MIM Service, az Azure Monitor-ügynökkel megkezdheti a Windows-eseménynaplók gyűjtését ezeken a kiszolgálókon. Az Azure Arc-kompatibilis kiszolgálók támogatják az Azure-beli virtuális gépek bővítmény-keretrendszerét, amely üzembe helyezés utáni konfigurációs és automatizálási feladatokat biztosít, így egyszerűbbé teheti hibrid gépeinek felügyeletét, mint az Azure-beli virtuális gépek esetében.
Miután csatlakozott a MIM-hez az Azure-hoz, a MIM-kiszolgálón lévő Azure Monitor-ügynök megkezdheti a Windows-eseményadatok gyűjtését. Az Azure Monitor-bővítmények telepítéséhez a következő PowerShell-szkriptet használhatja. Mindenképpen cserélje le a változókat a saját adataira.
## Install the Azure Monitor Agent
Install-Module -Name Az.ConnectedMachine
$subscriptionID = "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
$tenantID = "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx"
$resourcegroup = "MIM-resource-group"
$MIMServer = "MIM"
$location = eastus
Connect-AzAccount -Tenant $tenantID -SubscriptionId $subscriptionID
New-AzConnectedMachineExtension -Name AzureMonitorWindowsAgent -ExtensionType AzureMonitorWindowsAgent -Publisher Microsoft.Azure.Monitor -ResourceGroupName $resourcegroup -MachineName $MIMServer -Location $location -EnableAutomaticUpgrade
További információ: Azure Monitor-ügynök üzembe helyezési lehetőségei az Azure Arc-kompatibilis kiszolgálókon
Munkaterület létrehozása
A Log Analytics-munkaterületek olyan adattárak, amelyekbe bármilyen típusú naplóadatokat gyűjthet az Összes Azure-beli és nem Azure-beli erőforrásból és alkalmazásból.
Mielőtt létrehoznánk egy olyan adatgyűjtési szabályt, amely összegyűjti a Windows eseménynapló adatait, valahol el kell küldenünk ezeket az információkat. A Log Analytics-munkaterület létrehozásához kövesse a Munkaterület létrehozása című témakörben ismertetett lépéseket.
Adatgyűjtési szabály létrehozása
Az adatgyűjtési szabályok (DCR-ek) egy kinyerési, átalakítási és betöltési (ETL) adatgyűjtési folyamat részét képezik, amely javítja az Azure Monitor örökölt adatgyűjtési módszereit. Ez a folyamat egy általános adatbetöltési folyamatot, az Azure Monitor-folyamatot használja az összes adatforráshoz, valamint egy standard konfigurációs módszert, amely kezelhetőbb és méretezhetőbb, mint más módszerek.
A MIM-kiszolgáló adatgyűjtési szabályának létrehozásához kövesse az alábbi lépéseket.
- Az Azure Portal Monitor kezdőképernyőjén válassza a Beállítások és adatgyűjtési szabályok lehetőséget.
- A felső részen kattintson a Létrehozás gombra.
- Adjon nevet a szabálynak, társítsa azt az erőforráscsoporthoz és a régióhoz, amelyben az erőforráscsoport található.
- Kattintson a Tovább gombra.
- Az Erőforrások lapon kattintson az Erőforrások hozzáadása elemre, majd az erőforráscsoport alatt adja hozzá a MIM-kiszolgálót. Kattintson a Tovább gombra.
- A gyűjtés és kézbesítés és a Windows eseménynaplói mint adatforrás.
- Az Alapszintű menüben hozzáadhatja az alapszintű Windows-eseménynaplókat, a rendszert, a biztonságot és az alkalmazást.
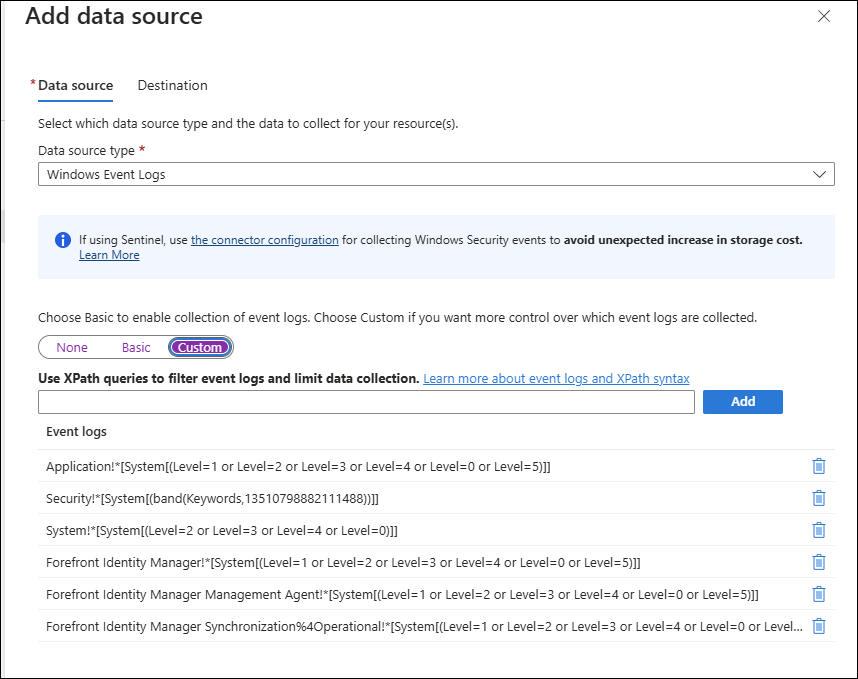
- Kattintson az Egyéni elemre.
- Az eseménynaplók szűréséhez és az adatgyűjtés korlátozásához írja be a következőt az XPath-lekérdezések használata mezőbe:
| Xpath-lekérdezés | Leírás |
|---|---|
Forefront Identity Manager!*[System[(Level=1 or Level=2 or Level=3 or Level=4 or Level=0 or Level=5)]] |
A MIM szolgáltatásnaplója |
Forefront Identity Manager Management Agent!*[System[(Level=1 or Level=2 or Level=3 or Level=4 or Level=0 or Level=5)]] |
A MIM felügyeleti ügynök naplója |
Forefront Identity Manager Synchronization%4Operational!*[System[(Level=1 or Level=2 or Level=3 or Level=4 or Level=0 or Level=5)]] |
A MIM-szinkronizálási motor műveleti naplója |
- Kattintson a Következő cél gombra, majd a Cél hozzáadása parancsra.
- Adja meg a következőket:
- Céltípus: Azure Monitor-naplók
- Előfizetés: Az Ön előfizetése
- Céladatok: A munkacsoport
- Kattintson az Adatforrás hozzáadása lehetőségre.
- Kattintson a Véleményezés és létrehozás gombra.
- Kattintson a Létrehozásra.
A DCR létrehozása és üzembe helyezése után az eseménynapló adatai elkezdenek átfolyni a MIM-kiszolgálóról.
A MIM szolgáltatás által létrehozott Windows-események
A Microsoft Identity Manager által létrehozott események a Windows eseménynaplójában vannak tárolva. A MIM-szolgáltatáskéréseknek megfelelő eseményeket az Eseménynapló az Application and Services logstekintheti meg. A rendszer minden MIM-szolgáltatáskérést eseményként exportál a Windows eseménynaplójába a JSON-struktúrában.
| Eseménytípus | azonosító | Esemény adatai |
|---|---|---|
| Tájékoztatás | 4121 | Az Identity Manager eseményadatai, amelyek az összes kérelemadatot tartalmazzák. |
| Tájékoztatás | 4137 | Az Identity Manager event 4121 bővítménye, ha túl sok adat áll rendelkezésre egyetlen eseményhez. Az esemény fejléce a következő formátumban jelenik meg: "Request: <GUID> , message <xxx> out of <xxx>. |
Az adatok ellenőrzése
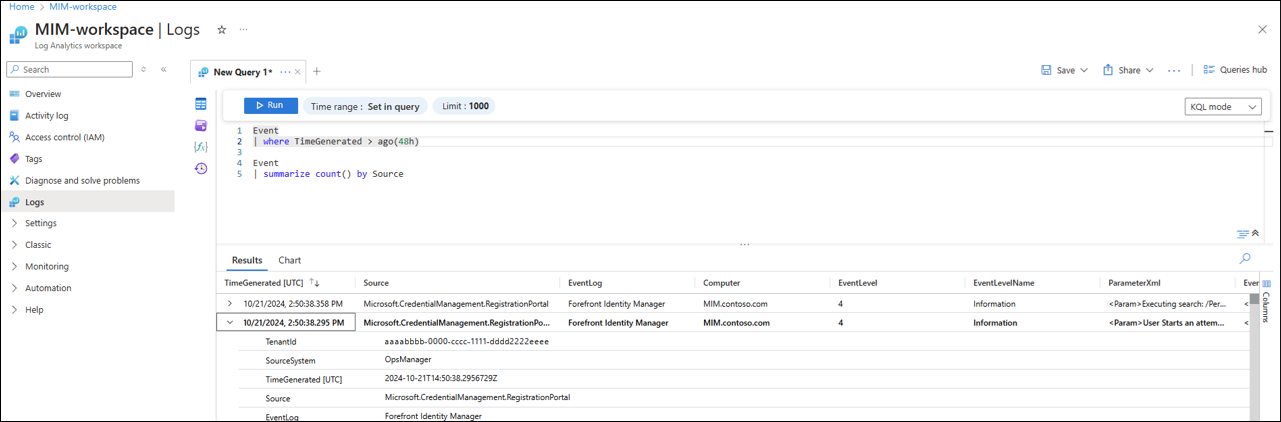
Az adatgyűjtés ellenőrzéséhez lépjen a munkaterületre, és futtassa a következő lekérdezést.
- A munkaterületen válassza ki a naplókat
- Adja meg a következő lekérdezést:
Event | where TimeGenerated > ago(48h) - Látnia kell a MIM-adatokat.
Munkafüzet létrehozása az adatokhoz
A munkafüzetek Azure Portalon belül kínálnak rugalmas vásznat az adatelemzéshez és a részletgazdag vizuális jelentések létrehozásához. Most, hogy a MIM-adatok a portálon találhatóak, használhat munkafüzeteket. A munkafüzetekkel többféle vizualizációt és elemzést kombinálhat, így ezek kiválóan használhatók a kötetlen formájú feltáráshoz.
További információ: Azure-munkafüzet létrehozása vagy szerkesztése.