Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Feljegyzés
Ez a cikk a Power BI implementációtervezési cikksorozatának része. A sorozat a Power BI-élmény Microsoft Fabricen belüli implementálásának megtervezésére összpontosít. Tekintse meg a sorozat bemutatóját.
Ez a bérlőszintű biztonságtervezési cikk elsősorban a következőket célozza:
- Hálógazdák: Azok a rendszergazdák, akik a Power BI felügyeletéért felelősek a szervezetben.
- Kiválósági Központ, informatikai és BI-csapat: Azok a csapatok, amelyek a Power BI felügyeletéért is felelősek. Előfordulhat, hogy együtt kell működniük a Power BI rendszergazdáival, az információbiztonsági csapatokkal és más releváns csapatokkal.
Ez a cikk a munkaterületeken tartalmakat létrehozó, közzétevő és kezelő önkiszolgáló Power BI-készítők számára is releváns lehet.
A cikksorozat célja, hogy a Power BI biztonsági tanulmányában szereplő tartalmakat bővítse. A Power BI biztonsági tanulmánya olyan kulcsfontosságú technikai témákra összpontosít, mint a hitelesítés, az adattárolás és a hálózatelkülönítés. Az implementációtervezési sorozat megfontolandó szempontokat és döntéseket biztosít a biztonság és az adatvédelem megtervezéséhez.
Mivel a Power BI-tartalmak különböző módokon használhatók és védhetők, a tartalomkészítők számos taktikai döntést hoznak. A bérlői szinten azonban néhány stratégiai tervezési döntést is meg kell hozni. A cikk középpontjában ezek a stratégiai tervezési döntések állnak.
Javasoljuk, hogy a bérlőszintű biztonsági döntéseket a lehető leghamarabb hozza meg, mert ezek minden mást érintenek. Emellett egyszerűbb más biztonsági döntéseket is hozni, ha egyértelművé teszi az általános biztonsági célokat és célkitűzéseket.
Power BI-felügyelet
A Háló-rendszergazda egy magas jogosultsági szintű szerepkör, amely jelentős mértékben szabályozza a Power BI-t. Javasoljuk, hogy alaposan gondolja át, hogy ki kapja ezt a szerepkört, mert a Háló rendszergazdája számos magas szintű funkciót képes végrehajtani, például:
- Bérlői beállítások kezelése: A hálógazdák a felügyeleti portálon kezelhetik a bérlői beállításokat . Engedélyezhetik vagy letilthatják a beállításokat, és engedélyezhetik vagy letilthatják bizonyos felhasználókat vagy csoportokat a beállításokon belül. Fontos tisztában lenni azzal, hogy a bérlői beállítások jelentős hatással vannak a felhasználói élményre.
- Munkaterületi szerepkörök kezelése: A rendszergazdák hozzáadhatják magukat a munkaterület rendszergazdai szerepköréhez a felügyeleti portálon. Lehetséges, hogy frissítik a munkaterület biztonságát, hogy hozzáférjenek bármilyen adathoz, vagy jogosultságot biztosítsanak más felhasználóknak a Fabricben lévő adatokhoz való hozzáféréshez.
- Személyes munkaterület-hozzáférés: A rendszergazdák hozzáférhetnek a tartalmakhoz, és szabályozhatják bármely felhasználó személyes munkaterületét .
- Hozzáférés a bérlői metaadatokhoz: A rendszergazdák hozzáférhetnek a bérlői szintű metaadatokhoz, beleértve a Power BI-tevékenységnaplókat és a Power BI felügyeleti API-k által lekért tevékenységeseményeket.
Tipp.
Ajánlott eljárásként két és négy felhasználót kell hozzárendelnie a Háló rendszergazdai szerepköréhez. Így csökkentheti a kockázatokat, miközben biztosíthatja a megfelelő lefedettséget és keresztképzést.
A Power BI rendszergazdája legalább egy ilyen beépített szerepkörhöz van hozzárendelve:
- Kiszolgálóhálózat-adminisztrátor
- Power Platform-rendszergazda
- Globális rendszergazda – ez egy magas jogosultsági szintű szerepkör, és a tagságnak korlátozottnak kell lennie.
Rendszergazdai szerepkörök hozzárendelésekor javasoljuk, hogy kövesse az ajánlott eljárásokat.
Feljegyzés
Bár a Power Platform rendszergazdája kezelheti a Power BI szolgáltatás, az inverz nem igaz. A Háló rendszergazdai szerepkörhöz rendelt személy nem tudja kezelni a Power Platformon lévő többi alkalmazást.

Ellenőrzőlista – Annak tervezésekor, hogy ki lesz a Háló rendszergazdája, a legfontosabb döntések és műveletek a következők:
- Azonosítsa, hogy ki van jelenleg hozzárendelve a rendszergazdai szerepkörhöz: Ellenőrizze, hogy ki van hozzárendelve a Power BI felügyeletére alkalmas szerepkörök egyikéhez.
- Határozza meg, hogy ki kezelje a Power BI szolgáltatást: Ha túl sok rendszergazda van, hozzon létre egy tervet a teljes szám csökkentésére. Ha vannak olyan felhasználók, akik rendszergazdaként vannak hozzárendelve a Power BI-hoz, akik nem megfelelőek egy ilyen magas jogosultsági szintű szerepkörhöz, hozzon létre egy tervet a probléma megoldására.
- Szerepkörök és felelősségek tisztázása: A Power BI minden rendszergazdája esetében győződjön meg arról, hogy feladataik egyértelműek. Ellenőrizze, hogy megtörtént-e a megfelelő keresztképzés.
Biztonsági és adatvédelmi stratégiák
Néhány bérlőszintű döntést kell hoznia, amelyek a biztonsággal és az adatvédelemmel kapcsolatosak. A megtett taktikák és a meghozott döntések a következőre támaszkodnak:
- Az adatkultúra. A cél egy olyan adatkultúra ösztönzése, amely tisztában van azzal, hogy az adatok biztonsága és védelme mindenki felelőssége.
- A tartalom tulajdonjogi és kezelési stratégiái. A központosított és decentralizált tartalomkezelés szintje jelentősen befolyásolja a biztonság kezelését.
- A tartalomkézbesítési hatókör stratégiái. A tartalmat megtekintő személyek száma befolyásolja a tartalom biztonságának kezelését.
- A globális, nemzeti/regionális és iparági előírásoknak való megfelelésre vonatkozó követelmények.
Íme néhány példa a magas szintű biztonsági stratégiákra. Dönthet úgy, hogy az egész szervezetet érintő döntéseket hoz.
- A sorszintű biztonság követelményei: A sorszintű biztonság (RLS) használatával korlátozhatja az adathozzáférést adott felhasználók számára. Ez azt jelenti, hogy a különböző felhasználók eltérő adatokat látnak ugyanahhoz a jelentéshez való hozzáféréskor. Egy Power BI szemantikai modell vagy adatforrás (egyszeri bejelentkezés esetén) kényszerítheti az RLS-t. További információ: A fogyasztói identitáson alapuló adatbiztonság kikényszerítése a jelentés fogyasztói biztonságtervezési cikkében.
- Adatfelderítés: Annak meghatározása, hogy milyen mértékben kell ösztönözni az adatok felderíthetőségét a Power BI-ban. A felderíthetőség hatással van arra, hogy ki talál szemantikai modelleket a OneLake katalógusban, és hogy a tartalomkészítők jogosultak-e hozzáférést kérni ezekhez az elemekhez a Hozzáférés kérése munkafolyamat használatával. További információkért tekintse meg a testre szabható, önkiszolgáló BI-használati forgatókönyvet.
- A Power BI-ban tárolható adatok: Annak meghatározása, hogy vannak-e olyan adattípusok, amelyeket nem szabad a Power BI-ban tárolni. Megadhatja például, hogy bizonyos bizalmas információtípusok, például bankszámlaszámok vagy társadalombiztosítási számok nem tárolhatók szemantikai modellben. További információért tekintse meg az Információvédelem és adatvesztésmegelőzés cikket.
- Bejövő privát hálózatkezelés: Annak meghatározása, hogy vannak-e követelmények a hálózatelkülönítéshez privát végpontok használatával a Power BI eléréséhez. Az Azure Private Link használata esetén az adatforgalom a Microsoft magánhálózati gerinchálózatával lesz elküldve, nem pedig az interneten keresztül.
- Kimenő privát hálózat: Határozza meg, hogy szükséges-e több biztonság az adatforrásokhoz való csatlakozáskor. A virtuális hálózat (VNet) adatátjárója biztonságos kimenő kapcsolatot tesz lehetővé a Power BI-ból a virtuális hálózaton belüli adatforrásokhoz. Az Azure VNet adatátjárót akkor használhatja, ha a tartalmat prémium szintű munkaterületen tárolják.
Fontos
A hálózatelkülönítés mérlegelésekor a Fabric-bérlő beállításainak módosítása előtt működjön együtt az informatikai infrastruktúrával és a hálózati csapatokkal. Az Azure Private Link privát végpontokon keresztül teszi lehetővé a fokozott bejövő biztonságot, míg az Azure VNet-átjáró nagyobb kimenő biztonságot tesz lehetővé az adatforrásokhoz való csatlakozáskor. Az Azure VNet-átjáró nem ügyfél által felügyelt, hanem Microsoft által felügyelt, így kiküszöböli a helyszíni átjárók telepítésének és figyelésének többletterhelését.
Néhány szervezeti szintű döntés szilárd irányítási szabályzatokat eredményez, különösen akkor, ha azok a megfelelőséghez kapcsolódnak. Más szervezeti szintű döntések olyan útmutatást eredményezhetnek, amelyet a tartalomkészítőknek adhat meg, akik a saját tartalmak kezeléséért és védelméért felelősek. Az így kapott szabályzatokat és irányelveket szerepelnie kell a központosított portálon, a képzési anyagokban és a kommunikációs tervben.
Tipp.
A jelentésfelhasználók és tartalomkészítők biztonsági tervezésével kapcsolatos további javaslatokért tekintse meg a sorozat többi cikkét.
Ellenőrzőlista – A magas szintű biztonsági stratégiák tervezésekor a legfontosabb döntések és műveletek a következők:
- A biztonsággal kapcsolatos szabályozási követelmények azonosítása: Vizsgálja meg és dokumentálja az egyes követelményeket, beleértve a megfelelőség biztosításának módját is.
- Azonosítsa a magas szintű biztonsági stratégiákat: Határozza meg, hogy mely biztonsági követelmények fontosak elég ahhoz, hogy bekerüljenek a szabályozási szabályzatba.
- Együttműködés más rendszergazdákkal: Forduljon a megfelelő rendszergazda(ok)hoz a biztonsági követelmények teljesítésének és a technikai előfeltételeknek való megfeleléshez. A koncepció műszaki igazolásának megtervezése.
- Fabric bérlői beállításainak frissítése: Állítsa be az egyes releváns Fabric bérlői beállításokat. Rendszeresen ütemezzen nyomon követési felülvizsgálatokat.
- Felhasználói útmutató létrehozása és közzététele: Dokumentáció létrehozása a magas szintű biztonsági stratégiákhoz. Adja meg a folyamat részleteit, valamint azt, hogy a felhasználó hogyan kérhet kivételt a standard eljárás alól. Ezeket az információkat elérhetővé teheti a központosított portálon és a képzési anyagokban.
- Képzési anyagok frissítése: A magas szintű biztonsági stratégiák esetében határozza meg, hogy milyen követelményeket vagy irányelveket kell tartalmaznia a felhasználói képzési anyagokban.
Integráció a Microsoft Entra-azonosítóval
A Power BI-biztonság egy Microsoft Entra-bérlő alapjaira épül. A következő Microsoft Entra fogalmak a Power BI bérlők biztonsága szempontjából fontosak.
- Felhasználói hozzáférés: A Power BI szolgáltatáshoz való hozzáféréshez felhasználói fiók szükséges (a Power BI-licencen kívül: Ingyenes, Power BI Pro vagy Prémium felhasználónként – PPU). Belső felhasználókat és vendégfelhasználót is hozzáadhat a Microsoft Entra-azonosítóhoz, vagy szinkronizálhatja őket egy helyi Active Directory (AD). További információ a vendégfelhasználókról: Stratégia külső felhasználók számára.
- Biztonsági csoportok: A Microsoft Entra biztonsági csoportjaira akkor van szükség, ha bizonyos funkciókat elérhetővé tesz a bérlői beállításokban. A Power BI-munkaterület tartalmának hatékony védelméhez vagy a tartalmak terjesztéséhez csoportokra is szükség lehet. További információkért lásd a csoportok használatának stratégiáját.
-
Feltételes hozzáférési szabályzatok: Feltételes hozzáférést állíthat be a Power BI szolgáltatáshoz és a Power BI mobilalkalmazáshoz. A Microsoft Entra feltételes hozzáférése különböző helyzetekben korlátozhatja a hitelesítést. Kikényszeríthet például olyan szabályzatokat, amelyek:
- Többtényezős hitelesítés megkövetelése néhány vagy az összes felhasználó számára.
- Csak a szervezeti szabályzatoknak megfelelő eszközök engedélyezése.
- Adott hálózat vagy IP-tartomány(ok) közötti kapcsolat engedélyezése.
- Tiltsa le a nem tartományhoz csatlakoztatott gépek kapcsolatát.
- Blokkolja a kockázatos bejelentkezések internetkapcsolatát.
- Csak bizonyos típusú eszközök csatlakoztatásának engedélyezése.
- A Power BI-hoz való hozzáférés feltételes engedélyezése vagy megtagadása adott felhasználók számára.
- Szolgáltatási főpéldány: Előfordulhat, hogy létre kell hoznia egy Microsoft Entra alkalmazásregisztrációt egy szolgáltatási főpéldány kiépítéséhez. A szolgáltatásnév hitelesítése ajánlott eljárás, ha egy Power BI-rendszergazda felügyelet nélküli, ütemezett szkripteket szeretne futtatni, amelyek adatokat nyernek ki a Power BI felügyeleti API-k használatával. A szolgáltatásnevek akkor is hasznosak, ha Power BI-tartalmakat ágyaznak be egy egyéni alkalmazásba.
- Valós idejű szabályzatok: Beállíthatja a valós idejű munkamenet-vezérlési vagy hozzáférés-vezérlési szabályzatokat, amelyek magukban foglalják a Microsoft Entra ID-t és a Microsoft Defender for Cloud Appset is. Például megtilthatja egy jelentés letöltését a Power BI szolgáltatás, ha egy adott bizalmassági címkével rendelkezik. További információkért tekintse meg az adatvédelmi és adatveszteség-megelőzési cikkeket.
Nehéz lehet megtalálni a megfelelő egyensúlyt a korlátlan hozzáférés és a túlzottan korlátozó hozzáférés között (ami frusztrálja a felhasználókat). A legjobb stratégia az, hogy a Microsoft Entra rendszergazdájával együttműködve megismerje a jelenleg beállított beállításokat. Próbálja meg rugalmasan kielégíteni az üzleti igényeket, miközben figyelembe kell vennie a szükséges korlátozásokat.
Tipp.
Számos szervezet rendelkezik helyi Active Directory (AD) környezettel, amelyet szinkronizál a felhőben lévő Microsoft Entra-azonosítóval. Ez a beállítás hibrid identitáskezelési megoldásként ismert, amely a jelen cikk hatókörén kívül esik. A fontos fogalom, hogy a felhasználóknak, csoportoknak és szolgáltatásneveknek létezniük kell a Microsoft Entra-azonosítóban a felhőalapú szolgáltatások, például a Power BI működéséhez. A hibrid identitáskezelési megoldás a Power BI-ban is működni fog. Javasoljuk, hogy beszéljen a Microsoft Entra rendszergazdáival a szervezet számára legjobb megoldásról.
Ellenőrzőlista – A Microsoft Entra integrációjához szükséges igények azonosításakor a legfontosabb döntések és műveletek a következők:
- Együttműködés a Microsoft Entra rendszergazdáival: Együttműködhet a Microsoft Entra rendszergazdáival, hogy megtudja, milyen meglévő Microsoft Entra-szabályzatok vannak érvényben. Határozza meg, hogy vannak-e olyan szabályzatok (aktuális vagy tervezett), amelyek befolyásolják a felhasználói élményt a Power BI szolgáltatás és/vagy a Power BI mobilalkalmazásokban.
- Döntse el, hogy mikor használja a felhasználói hozzáférést a szolgáltatásfiókkal szemben: Automatizált műveletek esetén döntse el, hogy mikor használjon szolgáltatásfiókot a felhasználói hozzáférés helyett.
- Felhasználói útmutató létrehozása vagy frissítése: Határozza meg, hogy vannak-e olyan biztonsági témakörök, amelyeket dokumentálnia kell a Power BI felhasználói közösségének. Így tudni fogják, mire számíthatnak a csoportok és a feltételes hozzáférési szabályzatok használatához.
Stratégia külső felhasználók számára
A Power BI támogatja a Microsoft Entra Business-to-Business (B2B)-t. A külső felhasználók, például egy ügyfél vagy partnervállalat, meghívhatók vendégfelhasználóként a Microsoft Entra ID-ban együttműködési célokra. A külső felhasználók használhatják a Power BI-t és számos más Azure- és Microsoft 365-szolgáltatást.
Fontos
A Microsoft Entra B2B tanulmány a legjobb forrás a külső felhasználók kezelésére vonatkozó stratégiák megismeréséhez. Ez a cikk a tervezés szempontjából legfontosabb szempontok leírására korlátozódik.
Vannak előnyei, ha egy külső felhasználó egy másik olyan szervezettől származik, amely Microsoft Entra-azonosítóval is rendelkezik.
- Az otthoni bérlő kezeli a hitelesítő adatokat: A felhasználó otthoni bérlője továbbra is felügyeli az identitását és a hitelesítő adatok kezelését. Nem kell szinkronizálnia az identitásokat.
- Az otthoni bérlő kezeli a felhasználó állapotát: Amikor egy felhasználó elhagyja a szervezetet, és a fiók eltávolítása vagy letiltása azonnali hatállyal történik, a felhasználó többé nem fog hozzáférni a Power BI-tartalmakhoz. Ez jelentős előnyt jelent, mert lehet, hogy nem tudja, mikor hagyta el valaki a szervezetét.
- Rugalmasság a felhasználói licenceléshez: Költséghatékony licencelési lehetőségek állnak rendelkezésre. Előfordulhat, hogy egy külső felhasználó már rendelkezik Power BI Pro- vagy PPU-licenccel, ebben az esetben nem kell hozzájuk rendelnie egyet. Egy (ingyenes) Fabric-licenc hozzárendelésével hozzáférést biztosíthat nekik egy Prémium szintű kapacitás vagy Fabric F64 vagy nagyobb kapacitású munkaterületen lévő tartalmakhoz.
Fontos
Ez a cikk a Power BI Premiumra vagy annak kapacitás-előfizetésére (P termékváltozatokra) hivatkozik. A Microsoft jelenleg összevonja a vásárlási lehetőségeket, és visszavonul a Power BI Premium kapacitásonkénti termékváltozataitól. Az új és a meglévő ügyfeleknek érdemes megfontolni a Fabric-kapacitás-előfizetések (F SKU-k) megvásárlását.
További információ: Fontos frissítés a Power BI Premium licenceléséhez és a Power BI Premiumhoz – gyakori kérdések.
Kulcsbeállítások
A külső felhasználói hozzáférés engedélyezésének és kezelésének két aspektusa van:
- Microsoft Entra-beállítások , amelyeket egy Microsoft Entra-rendszergazda kezel. Ezek a Microsoft Entra-beállítások előfeltételek.
- Bérlői beállítások, amelyeket egy Power BI-rendszergazda kezel a felügyeleti portálon. Ezek a beállítások vezérli a felhasználói élményt a Power BI szolgáltatás.
Vendégmeghívó folyamat
A vendégfelhasználókat kétféleképpen hívhatja meg a bérlőjéhez.
- Tervezett meghívók: A külső felhasználókat előre beállíthatja a Microsoft Entra-azonosítóban. Így a vendégfiók minden alkalommal készen áll, amikor egy Power BI-felhasználónak használnia kell az engedélyek hozzárendeléséhez (például alkalmazásengedélyekhez). Bár előzetes tervezést igényel, ez a legkonzisztensebb folyamat, mivel az összes Power BI biztonsági funkció támogatott. A rendszergazdák a PowerShell használatával hatékonyan adhatnak hozzá nagy számú külső felhasználót.
- Alkalmi meghívások: A vendégfiókok automatikusan létrehozhatók a Microsoft Entra-azonosítóban abban az időpontban, amikor egy Power BI-felhasználó tartalmat oszt meg vagy terjeszt egy külső felhasználónak (aki korábban nem lett beállítva). Ez a módszer akkor hasznos, ha nem tudja előre, hogy kik lesznek a külső felhasználók. Ezt a képességet azonban először engedélyezni kell a Microsoft Entra-azonosítóban. Az ad hoc meghívási módszer az ad hoc elemenkénti engedélyekhez és alkalmazásengedélyekhez használható.
Tipp.
Az Power BI szolgáltatás nem minden biztonsági beállítás támogatja az alkalmi meghívások indítását. Emiatt inkonzisztens felhasználói élmény tapasztalható az engedélyek hozzárendelésekor (például a munkaterület biztonsága és elemenkénti engedélyek és alkalmazásengedélyek). Ha lehetséges, javasoljuk, hogy a tervezett meghívási módszert használja, mert az egységes felhasználói élményt eredményez.
Ügyfél bérlőjének azonosítója
Minden Microsoft Entra-bérlő rendelkezik egy globálisan egyedi azonosítóval (GUID) a bérlőazonosító néven. A Power BI-ban ez az ügyfél-bérlőazonosító (CTID) néven ismert. A CTID lehetővé teszi, hogy a Power BI szolgáltatás egy másik szervezeti bérlő szempontjából keresse meg a tartalmat. Ha tartalmat oszt meg egy külső felhasználóval, hozzá kell fűznie a CTID-t az URL-címekhez.
Íme egy példa a CTID URL-címhez való hozzáfűzésére: https://app.powerbi.com/Redirect?action=OpenApp&appId=abc123&ctid=def456
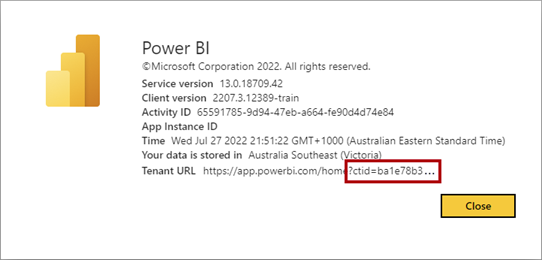
Ha meg kell adnia szervezetének CTID-ját egy külső felhasználónak, a Power BI szolgáltatásban a Névjegy a Power BI-ról párbeszédpanel megnyitásával találhatja meg. A Power BI szolgáltatás jobb felső sarkában található Súgó és támogatás (?) menüből érhető el. A CTID hozzá van fűzve a bérlő URL-címének végéhez.
Szervezeti arculat
Ha a szervezetében gyakran történik külső vendéghozzáférés, érdemes egyéni arculatot használni. Az egyéni arculat segít a felhasználóknak azonosítani, hogy melyik szervezeti egységhez férnek hozzá. A védjegyzési elemek tartalmazhatnak emblémát, borítóképet és témaszínt.
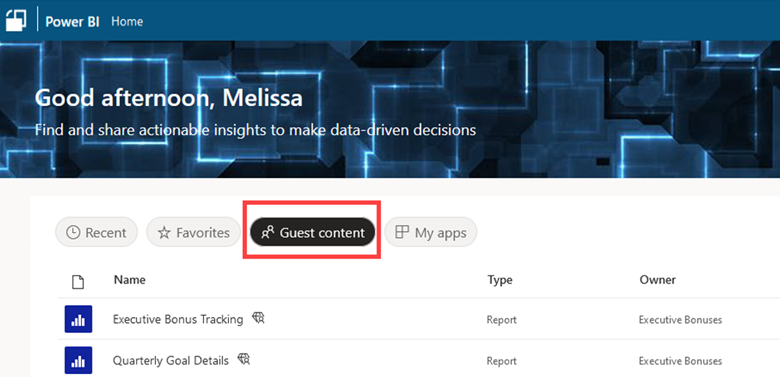
Az alábbi képernyőképen látható, hogyan néz ki a Power BI szolgáltatás, amikor egy vendégfiók fér hozzá. Tartalmaz egy vendégtartalom-beállítást , amely akkor érhető el, ha a CTID hozzá van fűzve az URL-címhez.
Külső adatmegosztás
Egyes szervezeteknek többre van szükség, mint a jelentések külső felhasználókkal való megosztására. Szemantikai modelleket kívánnak megosztani külső felhasználókkal, például partnerekkel, ügyfelekkel vagy szállítókkal.
A helyszíni szemantikai modellmegosztás (más néven bérlőközi szemantikai modellmegosztás) célja, hogy lehetővé tegye a külső felhasználók számára, hogy saját testreszabott jelentéseket és összetett modelleket hozzanak létre az Ön által létrehozott, kezelt és megadott adatok használatával. Az eredeti (Ön által létrehozott) megosztott szemantikai modell a Power BI-bérlőben marad. A függő jelentéseket és modelleket a rendszer a külső felhasználó Power BI-bérlőjében tárolja.
A helyszíni szemantikai modellek megosztásának számos biztonsági szempontja van.
- Bérlői beállítás: Lehetővé teszi a vendégfelhasználók számára, hogy megosztott szemantikai modellekkel dolgozhassanak saját bérlőiken: Ez a beállítás határozza meg, hogy a külső adatmegosztási funkció használható-e. Ahhoz, hogy a két másik beállítás (a következő) bármelyike érvénybe léphessen, engedélyezni kell. A Power BI-rendszergazda a teljes szervezet számára engedélyezi vagy letiltja.
- Bérlői beállítás: Adott felhasználók számára engedélyezi a külső adatmegosztás bekapcsolását: Ez a beállítás határozza meg, hogy mely felhasználói csoportok oszthatnak meg adatokat külsőleg. Az itt engedélyezett felhasználói csoportok használhatják a harmadik beállítást (a következőt ismertetjük). Ezt a beállítást a Power BI rendszergazdája kezeli.
- Szemantikai modell beállítása: Külső megosztás: Ez a beállítás azt határozza meg, hogy az adott szemantikai modellt használhatják-e külső felhasználók. Ezt a beállítást minden egyes szemantikai modell tartalomkészítői és tulajdonosai kezelik.
- Szemantikai modell engedélye: Olvasás és létrehozás: A tartalomkészítők támogatásához szükséges szabványos szemantikai modellengedélyek továbbra is érvényben vannak.
Fontos
A fogyasztó kifejezés általában a szervezet más tagjai által előállított tartalmakat használó, csak megtekintésre jogosult felhasználókra vonatkozik. A helyszíni szemantikai modellmegosztással azonban létezik a szemantikai modell gyártója és a szemantikai modell fogyasztója . Ebben az esetben a szemantikai modell felhasználója általában a másik szervezet tartalomkészítője.
Ha sorszintű biztonság van megadva a szemantikai modellhez, az a külső felhasználók számára is megtisztelő. További információ: A fogyasztói identitáson alapuló adatbiztonság kikényszerítése a jelentés fogyasztói biztonságtervezési cikkében.
Külső felhasználói előfizetések
A külső felhasználókat leggyakrabban vendégfelhasználóként kezelik a Microsoft Entra ID-ban, ahogy azt korábban leírtuk. Ezen gyakori megközelítés mellett a Power BI más lehetőségeket is kínál a jelentés-előfizetések szervezeten kívüli felhasználók számára történő elosztásához.
A Power BI Az e-mail-előfizetések külső felhasználóknak való küldésének engedélyezése bérlői beállítás határozza meg, hogy a felhasználók küldhetnek-e e-mail-előfizetéseket olyan külső felhasználóknak, akik még nem Microsoft Entra-vendégfelhasználók. Javasoljuk, hogy ezt a bérlői beállítást úgy állítsa be, hogy igazodjon ahhoz, hogy szervezete milyen szigorúan vagy rugalmasan kezeli a külső felhasználói fiókokat.
Tipp.
A rendszergazdák a Get Report Subscriptions as Admin API használatával ellenőrizhetik, hogy az előfizetéseket mely külső felhasználók kapják meg. Megjelenik a külső felhasználó e-mail-címe. A fő típus megoldatlan, mert a külső felhasználó nincs beállítva a Microsoft Entra ID-ben.
Ellenőrzőlista – A külső vendégfelhasználók kezelésének tervezésekor a legfontosabb döntések és műveletek a következők:
- A Power BI külső felhasználóira vonatkozó követelmények azonosítása: Határozza meg, hogy milyen használati esetek vannak a külső együttműködéshez. A Power BI és a Microsoft Entra B2B használatának forgatókönyveinek tisztázása. Határozza meg, hogy a külső felhasználókkal való együttműködés gyakori vagy ritka előfordulás-e.
- Határozza meg a Microsoft Entra aktuális beállításait: Együttműködhet a Microsoft Entra rendszergazdájával, hogy megtudja, hogyan van beállítva a külső együttműködés. Határozza meg, hogy milyen hatással lesz a B2B és a Power BI használatára.
- Döntse el, hogyan hívhat meg külső felhasználókat: Együttműködhet a Microsoft Entra rendszergazdáival, hogy eldöntse, hogyan lesznek létrehozva a vendégfiókok a Microsoft Entra-azonosítóban. Döntse el, hogy engedélyezik-e az alkalmi meghívásokat. Döntse el, hogy milyen mértékben használja a tervezett meghívási megközelítést. Győződjön meg arról, hogy a teljes folyamat érthető és dokumentált.
- Felhasználói útmutató létrehozása és közzététele a külső felhasználókról: Hozzon létre dokumentációt a tartalomkészítők számára, amelyek útmutatást nyújtanak a tartalom külső felhasználókkal való megosztásához (különösen akkor, ha a tervezett meghívási folyamat szükséges). Adjon meg információkat a külső felhasználók által a tartalom szerkesztésére és kezelésére vonatkozó korlátozásokról. Tegye közzé ezeket az információkat a központosított portálon és a képzési anyagokban.
- A külső adatmegosztás kezelésének meghatározása: Döntse el, hogy engedélyezni kell-e a külső adatmegosztást, és hogy az engedélyezett tartalomkészítők meghatározott készletére korlátozódik-e. Állítsa be a vendégfelhasználók számára, hogy a saját bérlőikben dolgozhassanak közös szemantikai modellekkel, és a megadott felhasználók számára engedélyezze a döntésnek megfelelően a külső adatmegosztást. Adjon meg információkat a külső adatmegosztásról a szemantikai modell létrehozói számára. Tegye közzé ezeket az információkat a központosított portálon és a képzési anyagokban.
- Határozza meg, hogyan kezelheti a Power BI-licenceket külső felhasználók számára: Ha a vendégfelhasználó nem rendelkezik meglévő Power BI-licenccel, döntse el, hogy hogyan rendeljen hozzájuk licencet. Győződjön meg arról, hogy a folyamat dokumentálva van.
- A CTID felvétele a vonatkozó felhasználói dokumentációba: Rögzítse a bérlőazonosítót (CTID) hozzáfűző URL-címet a felhasználói dokumentációban. Példák az alkotók és a fogyasztók számára a CTID-t hozzáfűző URL-címek használatára.
- Egyéni védjegyzés beállítása a Power BI-ban: A felügyeleti portálon egyéni védjegyezést állíthat be, amely segít a külső felhasználóknak azonosítani, hogy melyik szervezeti bérlőhöz férnek hozzá.
- Bérlői beállítások ellenőrzése vagy frissítése: Ellenőrizze, hogy a bérlői beállítások jelenleg hogyan vannak beállítva a Power BI szolgáltatásban. Szükség szerint frissítse őket a külső felhasználók hozzáférésének kezelésével kapcsolatos döntések alapján.
A fájlhelyek stratégiája
Különböző típusú fájlokat kell megfelelően tárolni. Ezért fontos, hogy segítsen a felhasználóknak megérteni a fájlok és adatok helye iránti elvárásokat.
A Power BI Desktop-fájlok és Excel-munkafüzetek kockázattal járhatnak, mert importált adatokat tartalmazhatnak. Ezek az adatok tartalmazhatnak ügyféladatokat, személyazonosításra alkalmas információkat (PII), tulajdonosi információkat, vagy olyan adatokat, amelyekre szabályozási vagy megfelelőségi követelmények vonatkoznak.
Tipp.
Könnyen figyelmen kívül hagyhatja a Power BI szolgáltatás kívül tárolt fájlokat. Javasoljuk, hogy a biztonság tervezésekor vegye figyelembe őket.
Az alábbiakban néhány olyan fájltípust talál, amelyek a Power BI-implementációban lehetnek érintettek.
-
Forrásfájlok
- Power BI Desktop-fájlok: A Power BI szolgáltatásban közzétett tartalom eredeti fájljai (.pbix). Ha a fájl adatmodellt tartalmaz, előfordulhat, hogy importált adatokat tartalmaz.
- Excel-munkafüzetek: Az Excel-munkafüzetek (.xlsx) tartalmazhatnak kapcsolatokat szemantikai modellekkel a Power BI szolgáltatásban. Exportált adatokat is tartalmazhatnak. Akár eredeti munkafüzetek is lehetnek a Power BI szolgáltatás közzétett tartalmakhoz (munkaterületen lévő munkafüzetelemként).
- Többoldalas jelentésfájlok: A Power BI szolgáltatásban közzétett tartalom eredeti jelentésfájljai (.rdl).
- Forrásadatfájlok: Egybesimított fájlok (például .csv vagy .txt) vagy Power BI-modellbe importált forrásadatokat tartalmazó Excel-munkafüzetek.
-
Exportált és egyéb fájlok
- Power BI Desktop-fájlok: A Power BI szolgáltatásból letöltött .pbix-fájlok.
- PowerPoint- és PDF-fájlok: A PowerPoint-bemutatók (.pptx) és a Power BI szolgáltatásból letöltött PDF-dokumentumok.
- Excel- és CSV-fájlok: A Power BI szolgáltatásban lévő jelentésekből exportált adatok.
- Többoldalas jelentésfájlok: A Power BI szolgáltatásban lapszámozott jelentésekből exportált fájlok. Az Excel, a PDF és a PowerPoint támogatott. Más exportálási fájlformátumok is léteznek a többoldalas jelentésekhez, például a Wordhöz, az XML-hez vagy a webes archívumhoz. Ha az exportálási fájlokat api-jelentésekhez használja, a képformátumok is támogatottak.
- E-mail-fájlok: E-mail-képek és mellékletek az előfizetésekből.
Meg kell hoznia néhány döntést arról, hogy a felhasználók hol tárolhatnak vagy nem tárolhatnak fájlokat. Ez a folyamat általában egy olyan szabályozási szabályzat létrehozását foglalja magában, amelyre a felhasználók hivatkozhatnak. A forrásfájlok és az exportált fájlok helyét biztonságossá kell tenni, hogy a jogosult felhasználók megfelelő hozzáférést biztosítsanak.
Az alábbiakban néhány javaslatot talál a fájlok használatával kapcsolatban.
- Fájlok tárolása megosztott tárban: Teams-webhely, SharePoint-tár vagy OneDrive munkahelyi vagy iskolai megosztott tár használata. Kerülje a személyes kódtárak és meghajtók használatát. Győződjön meg arról, hogy a tárolási helyről biztonsági másolatot készít. Győződjön meg arról is, hogy a tárolóhelyen engedélyezve van a verziószámozás, hogy vissza lehessen állítani egy korábbi verziót.
- Használja a Power BI szolgáltatást a lehető legnagyobb mértékben: Amikor csak lehetséges, használja a Power BI szolgáltatást a tartalom megosztásához és terjesztéséhez. Így a hozzáférés teljes naplózása mindig megvan. A fájlok fájlrendszeren való tárolását és megosztását a tartalommal együttműködő felhasználók kis száma számára kell lefoglalni.
- Ne használjon e-mailt: A fájlok megosztásához ne használja az e-maileket. Ha valaki 10 felhasználónak küld e-mailt egy Excel-munkafüzetről vagy egy Power BI Desktop-fájlról, az a fájl 10 példányát eredményezi. Mindig fennáll a veszélye annak, hogy helytelen (belső vagy külső) e-mail-címet ad meg. Emellett nagyobb a kockázata annak, hogy a fájlt valaki másnak továbbítja a rendszer. (Ennek a kockázatnak a minimalizálása érdekében az Exchange Online rendszergazdájával együttműködve olyan szabályokat implementálhat , amelyek a fájlkiterjesztés méretétől vagy típusától függően letiltják a mellékleteket . A Power BI egyéb adatveszteség-megelőzési stratégiáit az adatvédelmi és adatveszteség-megelőzési cikkek ismertetik.)
- Sablonfájlok használata: Időnként jogosan kell megosztani egy Power BI Desktop-fájlt valaki mással. Ebben az esetben érdemes lehet Power BI Desktop-sablonfájlt (.pbit) létrehozni és megosztani. A sablonfájlok csak metaadatokat tartalmaznak, ezért kisebb méretűek, mint a forrásfájl. Ez a technika megköveteli a címzetttől, hogy adja meg az adatforrás hitelesítő adatait a modelladatok frissítéséhez.
A felügyeleti portálon vannak bérlői beállítások, amelyek szabályozzák, hogy mely exportálási formátumokat használhatják a felhasználók a Power BI szolgáltatás való exportáláskor. Fontos, hogy áttekintse és beállítsa ezeket a beállításokat. Kiegészítő tevékenység az exportált fájlokhoz használni kívánt fájlhelyek megtervezése.
Tipp.
Egyes exportálási formátumok titkosítással támogatják a végpontok közötti információvédelmet. A jogszabályi követelmények miatt egyes szervezeteknek érvényesen kell korlátozniuk, hogy mely exportálási formátumokat használhatják a felhasználók. A Power BI Információvédelem című cikke olyan tényezőket ismertet, amelyeket figyelembe kell venni, amikor eldönti, hogy mely exportálási formátumokat engedélyezze vagy tiltsa le a bérlői beállításokban. A legtöbb esetben azt javasoljuk, hogy csak akkor korlátozza az exportálási képességeket, ha meg kell felelnie bizonyos jogszabályi követelményeknek. A Power BI tevékenységnaplója segítségével azonosíthatja, hogy mely felhasználók végeznek sok exportálást. Ezután megtaníthatja ezeknek a felhasználóknak a hatékonyabb és biztonságosabb alternatívákat.
Ellenőrzőlista – A fájlhelyek tervezésekor a legfontosabb döntések és műveletek a következők:
- A fájlok helyének azonosítása: Döntse el, hogy hol kell tárolni a fájlokat. Határozza meg, hogy vannak-e olyan helyek, amelyeket nem szabad használni.
- Fájlhelyekkel kapcsolatos dokumentáció létrehozása és közzététele: Hozzon létre olyan felhasználói dokumentációt, amely tisztázza a fájlok kezelésével és biztonságossá tételével kapcsolatos feladatokat. Emellett minden olyan helyet is meg kell írnia, ahol a fájlokat tárolni kell (vagy nem szabad). Tegye közzé ezeket az információkat a központosított portálon és a képzési anyagokban.
- Adja meg a bérlői beállításokat az exportálásokhoz: Tekintse át és állítsa be a támogatni kívánt exportálási formátumokhoz kapcsolódó bérlői beállításokat.
A csoportok használatának stratégiája
A Következő okokból javasoljuk, hogy a Microsoft Entra biztonsági csoportjaival biztosítsa a Power BI-tartalmakat.
- Csökkentett karbantartás: A biztonsági csoporttagság anélkül módosítható, hogy módosítania kellene a Power BI-tartalom engedélyeit. Új felhasználókat adhat hozzá a csoporthoz, és a szükségtelen felhasználók eltávolíthatók a csoportból.
- Jobb pontosság: Mivel a csoporttagság egyszer módosul, pontosabb engedély-hozzárendeléseket eredményez. Ha hibát észlel, az könnyebben javítható.
- Delegálás: Delegálhatja a csoporttagság kezelésének felelősségét a csoport tulajdonosának.
Magas szintű csoportdöntések
Stratégiai döntéseket kell hozni a csoportok használatáról.
Csoportok létrehozásának és kezelésének engedélyezése
A csoportok létrehozásával és kezelésével kapcsolatban két fontos döntést kell meghozni.
- Ki hozhat létre csoportot? Általában csak az informatikai rendszer hozhat létre biztonsági csoportokat. Azonban a Microsoft Entra beépített csoportok rendszergazdája szerepköréhez hozzáadhat felhasználókat. Így bizonyos megbízható felhasználók, például a Power BI-bajnokok vagy a COE műholdas tagjai csoportokat hozhatnak létre az üzleti egységük számára.
- Ki felügyelheti egy csoport tagjait? Gyakori, hogy az informatikai vállalat kezeli a csoporttagságokat. Megadhat azonban egy vagy több csoporttulajdonost , akik jogosultak csoporttagok hozzáadására és eltávolítására. Az önkiszolgáló csoportkezelés akkor hasznos, ha egy decentralizált csapat vagy a COE műholdas tagjai kezelhetik a Power BI-specifikus csoportok tagságát.
Tipp.
Az önkiszolgáló csoportkezelés engedélyezése és a decentralizált csoporttulajdonosok megadása nagyszerű módszer a hatékonyság és a sebesség szabályozással való egyensúlyba hozására.
Power BI-csoportok tervezése
Fontos, hogy magas szintű stratégiát hozzon létre a csoportok Power BI-tartalmak biztonságossá tétele és sok más célra való használatához.
Különböző használati esetek csoportokhoz
A csoportok esetében vegye figyelembe az alábbi használati eseteket.
| Használati eset | Leírás | Példacsoport neve |
|---|---|---|
| Kommunikáció a Power BI Kiválósági Központtal (COE) | Tartalmazza a COE-hoz társított összes felhasználót, beleértve a COE összes mag- és műholdas tagját. Az igényeitől függően létrehozhat egy külön csoportot is csak a fő tagok számára. Valószínűleg egy Microsoft 365-csoport, amely egy Teams-webhelytel van összefüggésben. | • Power BI Kiválósági Központ |
| Kommunikáció a Power BI vezetői csapatával | Tartalmazza a vezető szponzort és az üzleti egységek képviselőit, akik együttműködnek a Power BI kezdeményezés vezetésében a szervezetben. | • Power BI-irányító bizottság |
| Kommunikáció a Power BI felhasználói közösségével | Az összes olyan felhasználót tartalmazza, aki bármilyen típusú Power BI-felhasználói licenchez van hozzárendelve. Hasznos lehet bejelentéseket tenni a szervezet összes Power BI-felhasználója számára. Valószínűleg egy Microsoft 365-csoport, amely egy Teams-webhelytel van összefüggésben. | • Power BI-közösség |
| A Power BI felhasználói közösségének támogatása | Olyan ügyfélszolgálati felhasználókat is tartalmaz, akik közvetlenül kommunikálnak a felhasználói közösséggel a Power BI támogatási problémáinak kezelése érdekében. Ez az e-mail-cím (és adott esetben a Teams-webhely) elérhető és látható a felhasználói sokaság számára. | • A Power BI felhasználói támogatása |
| Eszkalált támogatás biztosítása | Olyan felhasználókat tartalmaz, akik általában a Power BI COE-ból származnak, és eszkalált támogatást nyújtanak. Ez az e-mail-cím (és a Teams-webhely, ha van) általában privát, csak a felhasználói támogatási csapat használhatja. | • A Power BI eszkalált felhasználói támogatása |
| A Power BI szolgáltatás felügyelete | A Power BI szolgáltatás felügyeletére jogosult felhasználókat is tartalmazza. Ha szeretné, a csoport tagjai korrelálhatók a Microsoft 365 szerepkörével a felügyelet egyszerűsítése érdekében. | • Power BI-rendszergazdák |
| Az engedélyezett funkciók értesítése és a funkciók fokozatos bevezetése | A rendszergazdai portálon egy adott bérlői beállításhoz engedélyezett felhasználókat is tartalmaz (ha a funkció korlátozott), vagy ha a funkciót fokozatosan kell elérhetővé tenni a felhasználói csoportok számára. Számos bérlői beállításhoz létre kell hoznia egy új Power BI-specifikus csoportot. | • Power BI-munkaterület létrehozói • Külső Power BI-adatmegosztás |
| Adatátjárók kezelése | Az átjárófürt felügyeletére jogosult felhasználók egy vagy több csoportját tartalmazza. Több ilyen típusú csoport is lehet, ha több átjáró van, vagy ha decentralizált csapatok kezelik az átjárókat. | • Power BI-átjárógazdák • Power BI-átjáró adatforrás-létrehozói • Power BI-átjáró adatforrás-tulajdonosai • Power BI-átjáró adatforrás-felhasználói |
| Prémium szintű kapacitások kezelése | Prémium szintű kapacitás kezelésére jogosult felhasználókat is tartalmaz. Több ilyen típusú csoport is lehet, ha több kapacitás van, vagy ha decentralizált csapatok kezelik a kapacitásokat. | • Power BI-kapacitás közreműködők |
| Munkaterületek, alkalmazások és elemek védelme | Számos csoport, amelyek a tárgyterületeken alapulnak, és lehetővé tették a Power BI-munkaterületi szerepkörök, alkalmazásengedélyek és elemenkénti engedélyek biztonságának kezelését. | • Power BI-munkaterület rendszergazdái • Power BI-munkaterület tagjai • Power BI-munkaterület közreműködői • Power BI-munkaterületmegjelenítők • Power BI-alkalmazásmegjelenítők |
| Tartalom üzembe helyezése | Tartalmazza azokat a felhasználókat, amelyek a Power BI üzembehelyezési folyamatával telepíthetnek tartalmat. Ez a csoport a munkaterület engedélyeivel együtt használatos. | • Power BI üzembehelyezési folyamat rendszergazdái |
| Felügyeleti műveletek automatizálása | Tartalmazza azokat a szolgáltatásneveket, amelyek beágyazási vagy felügyeleti célokra használhatják a Power BI API-kat. | • Power BI szolgáltatás tagok |
Csoportok a Fabric bérlői beállításaihoz
A belső folyamatoktól függően más szükséges csoportokkal is rendelkezik. Ezek a csoportok hasznosak a bérlői beállítások kezelésekor. Íme néhány példa.
- Power BI-munkaterület létrehozói: Hasznos, ha korlátoznia kell, hogy kik hozhatnak létre munkaterületeket. A Munkaterületek létrehozása bérlői beállítás konfigurációjára szolgál.
- Power BI-tanúsítási szakértők: Hasznos annak meghatározása, hogy ki használhatja a minősített ajánlást a tartalomhoz. A minősítési bérlő beállításának beállítására szolgál.
- Power BI által jóváhagyott tartalomkészítők: Hasznos, ha jóváhagyást vagy betanítást vagy szabályzat-visszaigazolást szeretne kérni a Power BI Desktop telepítéséhez, vagy Power BI Pro- vagy PPU-licenc beszerzéséhez. A bérlői beállítások olyan tartalomlétrehozási képességeket támogatnak, mint például a DirectQuery-kapcsolatok engedélyezése a Power BI szemantikai modellekkel, alkalmazások leküldése a végfelhasználóknak, XMLA-végpontok engedélyezése és mások.
- Power BI külső eszközfelhasználók: Hasznos, ha engedélyezi a külső eszközök használatát a felhasználók egy szelektív csoportjához. Ezt a csoportházirend használja, vagy ha a szoftvertelepítéseket vagy -kéréseket gondosan ellenőrizni kell.
- Egyéni Power BI-fejlesztők: Hasznos, ha szabályoznia kell, hogy ki ágyazhat be tartalmakat más, a Power BI-on kívüli alkalmazásokba. A tartalom alkalmazásokba beágyazásának bérlői beállítását szolgálja.
- Nyilvános Power BI-közzététel: Hasznos, ha korlátoznia kell, hogy kik tehetnek közzé nyilvánosan adatokat. A webes közzététel bérlői beállításának konfigurálására szolgál.
- Power BI-megosztás a teljes szervezetnek: Akkor hasznos, ha korlátoznia kell, hogy ki oszthat meg hivatkozást a szervezet minden résztvevőjével. Ezzel a beállítással beállíthatja a megosztható hivatkozások engedélyezését, hogy hozzáférést biztosítson a szervezeti bérlői beállításban lévő összes felhasználó számára.
- Külső Power BI-adatmegosztás: Hasznos, ha engedélyeznie kell bizonyos felhasználóknak, hogy szemantikai modelleket osszanak meg külső felhasználókkal. Az engedélyezésére szolgál az adott felhasználók számára, hogy bekapcsolják a külső adatmegosztási bérlő beállítást.
- Power BI-vendégfelhasználói hozzáférés licencelve: Hasznos, ha a szervezet által licencelt külső felhasználókat kell csoportosítania. A Microsoft Entra vendégfelhasználók hozzáférésének engedélyezése a Power BI bérlőbeállításához funkció beállítására használják.
- Power BI-vendégfelhasználói hozzáférés BYOL-hoz: Hasznos, ha olyan jóváhagyott külső felhasználókat kell csoportosítania, akik saját licencet (BYOL) hoznak a saját szervezetükből. A Microsoft Entra vendégfelhasználók hozzáférésének engedélyezése a Power BI bérlőbeállításához funkció beállítására használják.
Tipp.
A csoportok munkaterület-hozzáférés tervezésekor történő használatával kapcsolatos szempontokért tekintse meg a munkaterületszintű tervezésről szóló cikket. A munkaterületek, alkalmazások és elemek biztonságossá tételének tervezésével kapcsolatos további információkért tekintse meg a jelentés fogyasztói biztonsági tervezéséről szóló cikket.
Csoport típusa
Különböző típusú csoportokat hozhat létre.
- Biztonsági csoport: A biztonsági csoport a legjobb választás, ha az elsődleges cél egy erőforráshoz való hozzáférés biztosítása.
- Levelezést engedélyező biztonsági csoport: Ha hozzáférést kell adnia egy erőforráshoz, és e-mailben kell továbbítania az üzeneteket a teljes csoportnak, a levelezésre képes biztonsági csoport jó választás.
- Microsoft 365-csoport: Ez a csoporttípus Egy Teams-webhely és egy e-mail-címmel rendelkezik. Ez a legjobb választás, ha az elsődleges cél egy Teams-webhelyen való kommunikáció vagy együttműködés. A Microsoft 365-csoportoknak csak tagjai és tulajdonosai vannak; nincs megtekintői szerepkör. Ezért elsődleges célja az együttműködés. Ezt a csoportot korábban Office 365-csoportnak, modern csoportnak vagy egyesített csoportnak nevezték.
- Terjesztési csoport: Terjesztési csoport használatával közvetítési értesítést küldhet a felhasználók listájának. Ma ez egy régi fogalom, amely visszamenőleges kompatibilitást biztosít. Új használati esetek esetén javasoljuk, hogy inkább hozzon létre egy levelezésre alkalmas biztonsági csoportot.
Amikor új csoportot kér, vagy meglévő csoportot kíván használni, fontos tisztában lennie a csoport típusával. A csoport típusa meghatározhatja a használat és a kezelés módját.
- Power BI-engedélyek: Nem minden típusú csoport támogatott minden biztonsági művelethez. A biztonsági csoportok (beleértve a levelezési biztonsági csoportokat is) a legmagasabb lefedettséget biztosítják a Power BI biztonsági beállításainak megadásakor. A Microsoft dokumentációja általában a Microsoft 365-csoportokat javasolja. A Power BI esetében azonban ezek nem olyan alkalmasak, mint a biztonsági csoportok. A Power BI-engedélyekkel kapcsolatos további információkért tekintse meg a biztonsági tervezésről szóló sorozat későbbi cikkeit.
- Fabric tenant settings: Csak biztonsági csoportokat (beleértve az e-mail engedélyezett biztonsági csoportokat is) használhat, amikor engedélyezi vagy letiltja, hogy felhasználói csoportok a tenant settings-et használják.
- Speciális Microsoft Entra-funkciók: Bizonyos speciális funkciók nem támogatottak minden csoporttípushoz. A Microsoft 365-csoportok például nem támogatják a csoportok csoporton belüli beágyazását. Bár egyes csoporttípusok a Microsoft Entra ID felhasználói attribútumai alapján támogatják a dinamikus csoporttagságokat, a dinamikus tagságot használó csoportok nem támogatottak a Power BI-ban.
- Másképpen kezelhető: A csoport létrehozására vagy kezelésére vonatkozó kérést a csoport típusa alapján egy másik rendszergazdához irányíthatja (a levelezésre képes biztonsági csoportok és terjesztési csoportok kezelése az Exchange-ben történt). Ezért a belső folyamat a csoport típusától függően eltérő lesz.
Csoportelnevezési konvenció
Valószínű, hogy a Power BI-implementáció támogatásához a Microsoft Entra ID-ban sok csoport fog megjelenni. Ezért fontos, hogy a csoportok elnevezésének módja megegyezett mintával rendelkezzen. Egy jó elnevezési konvenció segít meghatározni a csoport célját, és egyszerűbbé tenni a kezelését.
Fontolja meg a következő szabványos elnevezési konvenciók használatát: <Előtag><célja> – <Témakör/Hatókör/Részleg><[Környezet]>
Az alábbi lista az elnevezési konvenció egyes részeit ismerteti.
- Előtag: Az összes Power BI-csoport csoportosítására szolgál. Ha a csoportot több elemzési eszközhöz is használni fogja, előfordulhat, hogy az előtag csak BI, nem pedig Power BI. Ebben az esetben a célt leíró szöveg általánosabb lesz, így több elemzőeszközhöz kapcsolódik.
- Cél: A cél eltérő lesz. Ez lehet például munkaterületi szerepkör, alkalmazásengedélyek, elemszintű engedélyek, sorszintű biztonság vagy más célra. Néha több cél is kielégíthető egyetlen csoporttal.
- Témakör/hatókör/részleg: Annak tisztázására szolgál, hogy a csoport kire vonatkozik. Gyakran írja le a csoporttagságokat. Hivatkozhat arra is, hogy ki kezeli a csoportot. Előfordulhat, hogy egyetlen csoport több célra is használható. A pénzügyi munkaterületek gyűjteményét például egyetlen csoporttal lehet felügyelni.
- Környezet: Nem kötelező. Hasznos különbséget tenni a fejlesztés, a teszt és az éles környezet között.
Íme néhány példacsoportnév, amelyek a szabványos elnevezési konvenciot alkalmazzák.
- Power BI-munkaterület rendszergazdái – Pénzügy [Dev]
- Power BI-munkaterület tagjai – Pénzügy [Dev]
- Power BI-munkaterület közreműködői – Pénzügy [Dev]
- Power BI-munkaterület megtekintői – Pénzügy [Dev]
- Power BI-alkalmazásmegjelenítők – Pénzügy
- Power BI átjáró-adminisztrátorok – Enterprise BI
- Power BI-átjárógazdák – Pénzügy
Döntések csoportonként
Amikor megtervezi, hogy mely csoportokra lesz szüksége, több döntést kell meghoznia.
Amikor egy tartalom létrehozója vagy tulajdonosa új csoportot kér, ideális esetben egy űrlapot használva adja meg a következő információkat.
- Név és cél: Javasolt csoportnév és rendeltetése. Érdemes megfontolni, hogy a Power BI-t (vagy több BI-eszköz esetén csak BI) belefoglalja a csoport nevébe, hogy egyértelműen jelezze a csoport hatókörét.
- E-mail-cím: E-mail-cím, ha a csoporttagok számára kommunikációra is szükség van. Nem minden csoporttípusnak kell engedélyeznie a levelezést.
- Csoport típusa: A beállítások közé tartozik a biztonsági csoport, a levelezésre képes biztonsági csoport, a Microsoft 365-csoport és a terjesztési csoport.
- Csoporttulajdonos: Ki birtokolhatja és kezelheti a csoport tagjait.
- Csoporttagság: Azok a felhasználók, akik a csoport tagjai lesznek. Fontolja meg, hogy külső felhasználókat és belső felhasználókat lehet-e hozzáadni, vagy van-e indok arra, hogy külső felhasználókat helyezzen egy másik csoportba.
- Igény szerinti csoporttag-hozzárendelés használata: A Privileged Identity Management (PIM) használatával időkeretes, igény szerinti hozzáférést engedélyezhet egy csoporthoz. Ez a szolgáltatás akkor lehet hasznos, ha a felhasználók ideiglenes hozzáférést igényelnek. A PIM olyan Power BI-rendszergazdák számára is hasznos, akiknek alkalmi hozzáférésre van szükségük.
Tipp.
A szervezeti diagramon alapuló meglévő csoportok nem mindig működnek jól Power BI-célokra. A meglévő csoportokat akkor használja, ha megfelelnek az igényeinek. Azonban készen kell állnia arra, hogy Power BI-specifikus csoportokat hozzon létre, amikor szükség van rá.
Ellenőrzőlista – A csoportok használatára vonatkozó stratégia létrehozásakor a legfontosabb döntések és műveletek a következők:
- Döntse el a csoportok használatának stratégiáját: Határozza meg a csoportok használatához szükséges használati eseteket és célokat. Konkrétan meg kell adni, hogy mikor kell a biztonságot felhasználói fiókok használatával alkalmazni, illetve hogy mikor van szükség egy csoportra vagy előnyben részesített csoportra.
- Elnevezési konvenció létrehozása Power BI-specifikus csoportokhoz: Győződjön meg arról, hogy konzisztens elnevezési konvenció van használatban olyan csoportok esetében, amelyek támogatják a Power BI kommunikációját, funkcióit, felügyeletét vagy biztonságát.
- Döntse el, hogy kik hozhatnak létre csoportokat: Tisztázza, hogy minden csoportlétrehozás szükséges-e az informatikai folyamaton keresztül. Vagy hogy bizonyos személyek (például a COE műholdas tagjai) engedélyt kaphatnak-e csoport létrehozására az üzleti egységük számára.
- Új csoport kérésének folyamata: Űrlap létrehozása a felhasználók számára új csoport létrehozásának igényléséhez. Győződjön meg arról, hogy folyamatban van egy folyamat, amellyel gyorsan válaszolhat az új kérésekre. Ne feledje, hogy ha a kérések késnek, előfordulhat, hogy a felhasználók kísértést kapnak arra, hogy engedélyeket rendeljenek az egyéni fiókokhoz.
- Döntse el, hogy mikor engedélyezett a decentralizált csoportkezelés: Az adott csoportra vonatkozó csoportok esetében döntse el, hogy a csoporttulajdonos (az informatikai szolgáltatón kívül) mikor tudja kezelni a csoport tagjait.
- Döntse el, hogy az időalapú csoporttagság használható-e: Határozza meg, hogy a Privileged Identity Management hasznos-e. Ha igen, határozza meg, hogy mely csoportokhoz használható (például a Power BI rendszergazdai csoportjához).
- Tekintse át, hogy mely csoportok léteznek jelenleg: Határozza meg, hogy mely csoportok használhatók, és mely csoportokat kell létrehozni.
- Tekintse át az egyes bérlői beállításokat: Minden bérlői beállításnál határozza meg, hogy engedélyezve vagy letiltva lesz-e egy adott felhasználói csoport számára. Annak meghatározása, hogy létre kell-e hozni egy új csoportot a bérlői beállítás beállításához.
- Útmutató létrehozása és közzététele a felhasználók számára a csoportokról: A csoportok használatára vonatkozó követelményeket vagy beállításokat tartalmazó tartalomkészítők dokumentációjának belefoglalása. Győződjön meg arról, hogy tudják, mit kell kérniük, amikor új csoportot kérnek. Tegye közzé ezeket az információkat a központosított portálon és a képzési anyagokban.
Kapcsolódó tartalom
A sorozat következő cikkében megismerheti, hogyan lehet biztonságosan eljuttatni a tartalmakat a csak olvasható jelentésfelhasználóknak.