Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A következőkre vonatkozik: SQL Server
Ebben a cikkben telepíti és konfigurálja az Azure Key Vault SQL Server-összekötőjét, majd egy, az Azure Key Vaultban tárolt kulcs használatával konfigurálja az átlátható adattitkosítást (TDE).
Prerequisites
Mielőtt elkezdené az Azure Key Vault használatát az SQL Server-példányával, győződjön meg arról, hogy megfelel a következő előfeltételeknek:
Rendelkeznie kell egy Azure-előfizetéssel.
Telepítse az Azure PowerShell 5.2.0-s vagy újabb verzióját.
Hozzon létre egy Microsoft Entra felhasználói területet.
Tekintse át az Extensible Key Management (EKM) tárolás alapelveit Azure Key Vault. Lásd: Bővíthető kulcskezelés Azure Key Vault használatával (SQL Server).
A beállításjegyzéket a SQL Server számítógépen módosíthatja.
Telepítse a Visual Studio C++ terjeszthető verzióját, amely a futó SQL Server verzióján alapul:
SQL Server-verzió Visual Studio C++ terjeszthető verzió 2008, 2008 R2, 2012, 2014 Visual C++ terjeszthető csomagok a Visual Studio 2013-hoz 2016, 2017, 2019, 2022, 2025 Visual C++ terjeszthető a Visual Studio 2015-höz Olvassa el a következőt: Az Azure Key Vault elérése tűzfal mögött, ha a SQL Server Connector for Azure Key Vault összekötőt tűzfal mögött vagy proxykiszolgálóval szeretné használni.
Megjegyzés:
A SQL Server 2022 (16.x) CU 12-es és újabb verzióiban a Linuxon futó SQL Server támogatja a TDE bővíthető kulcskezelését az Azure Key Vaulttal. Az útmutató 3. és 4. lépése nem szükséges a Linuxon futó SQL Serverhez.
Gyors folyamat
- Válasszon ki egy hitelesítési modellt az 1. lépésben: A hitelesítési modell beállítása.
- Kulcstároló és kulcs létrehozása a 2. lépésben: Kulcstároló létrehozása.
- Telepítse az összekötőt a 3. lépésben: Telepítse a SQL Server-összekötőt.
- Konfigurálja a beállításjegyzék előfeltételét a 4. lépésben: Beállításkulcs hozzáadása az EKM-szolgáltató támogatásához.
- A SQL Server konfigurálása és a titkosítás ellenőrzése az 5. lépésben: SQL Server konfigurálása.
1. lépés: A hitelesítési modell beállítása
Important
A folytatás előtt válassza ki a hitelesítési modellt:
- Helyszíni SQL Server esetén használja a Szolgáltatásnév lapot.
- Használja a Felügyelt identitás lapot az Azure-beli virtuális gépeken futó SQL Serverhez vagy az Azure Arc által támogatott SQL Serverhez, amelyek esetében támogatott a felügyelt identitás.
Hitelesítési modell támogatási mátrixa:
| Hitelesítési modell | SQL Server-verzió | Ahol SQL Server fut | Támogatott |
|---|---|---|---|
| Szolgáltatási főelem | A cikk által támogatott verziók | Helyszíni környezet, Azure-beli virtuális gép, Azure Arc által támogatott SQL Server | Igen |
| Felügyelt identitás | SQL Server 2022 CU17 és újabb verziók | Azure-beli virtuális gép | Igen |
| Felügyelt identitás | 2025-ös és újabb SQL Server | Az Azure Arc által engedélyezett SQL Server | Igen |
| Felügyelt identitás | Any | On-premises | No |
Annak érdekében, hogy az SQL Server-példány hozzáférési engedélyeket kapjon az Azure kulcstartóhoz, szüksége van egy szolgáltatás-alapú fiókra a Microsoft Entra azonosítóban.
Jelentkezzen be a Azure portálra, és hajtsa végre az alábbi lépések egyikét:
Válassza a Microsoft Entra ID gombot .
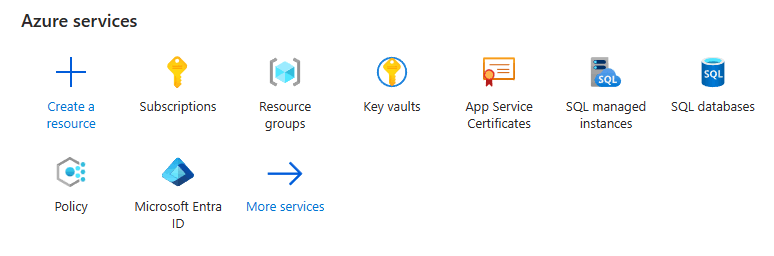
Válassza a További szolgáltatások lehetőséget, majd a Minden szolgáltatás panelen írja be a Microsoft Entra-azonosítót.
Regisztráljon egy alkalmazást a Microsoft Entra ID-ben az alábbi lépések végrehajtásával. Részletes részletes útmutatásért tekintse meg az Azure Key Vault Azure Key Vault – Lépésről lépésre című blogbejegyzésének alkalmazásszakaszához tartozó identitás lekérését.
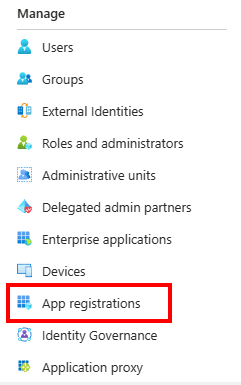
A Microsoft Entra ID-erőforrásKezelés szakaszában válassza az Alkalmazásregisztrációk lehetőséget.
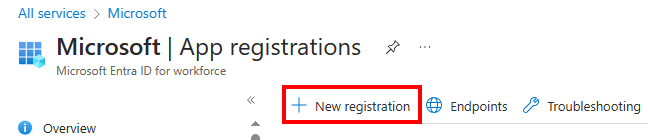
Az Alkalmazásregisztrációk lapon válassza az Új regisztráció lehetőséget.
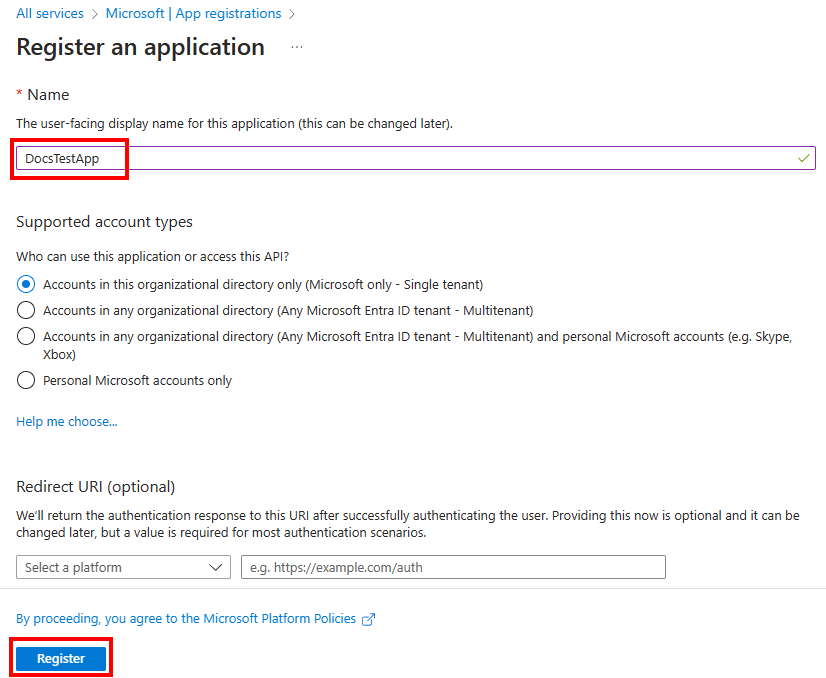
Az Alkalmazás regisztrálása panelen adja meg az alkalmazás felhasználói nevét, majd válassza a Regisztráció lehetőséget.
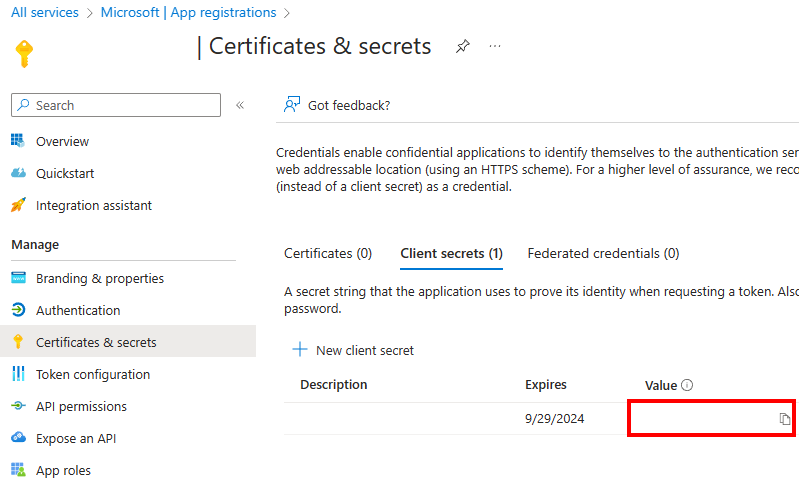
A bal oldali panelen válassza a Tanúsítványok > titkos ügyfélkulcsok>új ügyféltitkot>.

Az Ügyfélkód hozzáadása csoportban adja meg a leírást és a megfelelő lejáratot, majd válassza a Hozzáadás lehetőséget. Nem választhat 24 hónapnál hosszabb lejárati időt. További információ: Ügyfélkód hozzáadása.

A Tanúsítványok és titkos kódok panel Érték csoportjában válassza az ügyfélkulcs értéke melletti Másolás gombot, amellyel aszimmetrikus kulcsot hozhat létre a SQL Server.
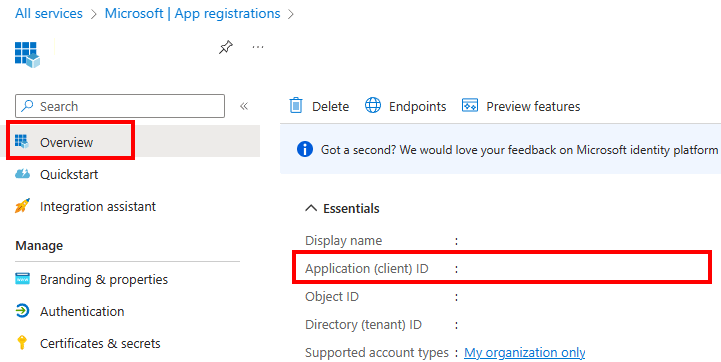
A bal oldali panelen válassza az Áttekintés lehetőséget, majd az Alkalmazás (ügyfél) azonosító mezőjében másolja ki az értéket, hogy az aszimmetrikus kulcsot hozzon létre SQL Server.

2. lépés: Kulcstár létrehozása
Válassza ki a kulcstár létrehozásához használni kívánt módszert.
Megjegyzés:
Csak az Azure Key Vault és az Azure Key Vault által felügyelt HSM támogatott. Az Azure Cloud HSM nem támogatott.
Kulcstár létrehozása az Azure portal használatával
A kulcstartó Azure portállal való létrehozásához lásd: Rövid útmutató: Kulcstartó létrehozása a Azure portál használatával.
Azure szerepköralapú hozzáférés-vezérlés
Azure szerepköralapú hozzáférés-vezérlés (RBAC) használatával kezelheti a Azure Key Vault hozzáférését. Ne használjon örökölt hozzáférési szabályzatokat. Az örökölt hozzáférési szabályzatok ismert biztonsági résekkel rendelkeznek, nem támogatják a Privileged Identity Management (PIM) használatát, és nem használhatók kritikus fontosságú adatokhoz és számítási feladatokhoz. Az Azure Key Vault RBAC-engedélyeivel kapcsolatos további információkért lásd az Azure beépített szerepköreit a Key Vault adatsík-műveleteihez.
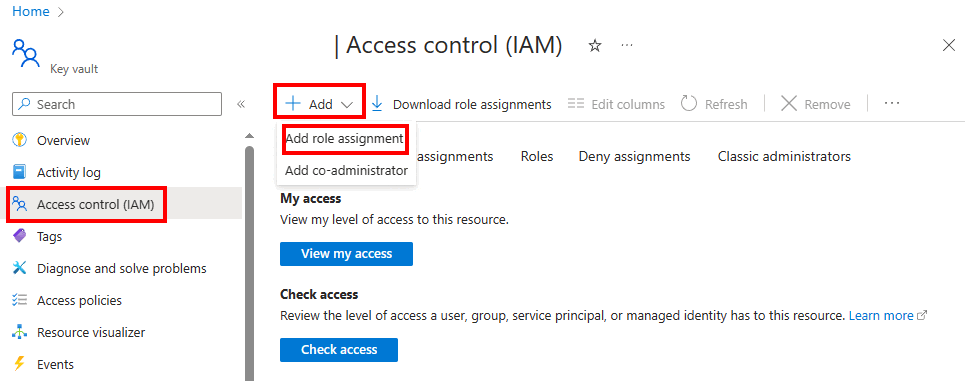
Lépjen a létrehozott Key Vault-erőforrásra, és válassza a Hozzáférés-vezérlés (IAM) beállítást.
Válassza a Hozzáadás>Szerepkör-hozzárendelés hozzáadása lehetőséget.
Az EKM-alkalmazásnak vagy a felügyelt identitásnak szüksége van a Key Vault Crypto Service Encryption Felhasználói szerepkörre a körbefuttatási és a kicsomagolási műveletek végrehajtásához. Keresse meg a Key Vault kriptószolgáltatás titkosítási felhasználót, és válassza ki a szerepkört. Válassza a Tovább gombot.
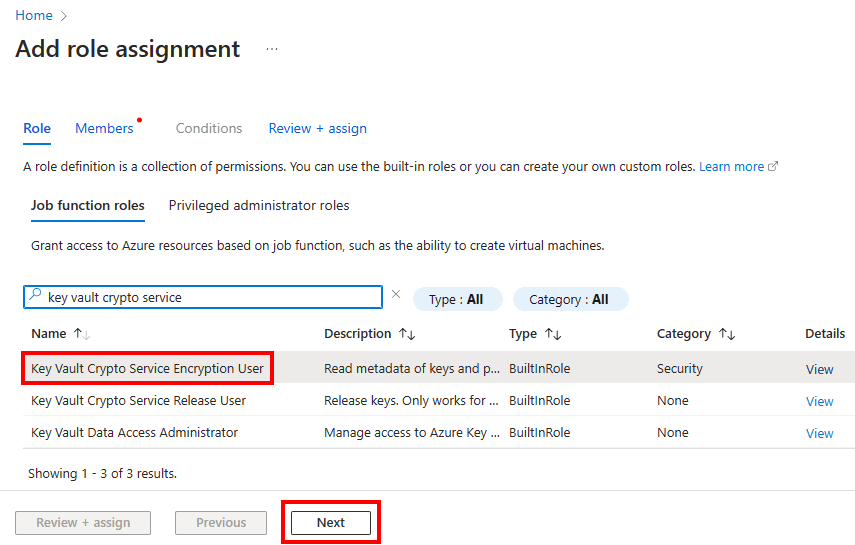
A Tagok lapon válassza a Tagok kiválasztása lehetőséget, majd keresse meg az 1. lépésben létrehozott Microsoft Entra alkalmazást vagy felügyelt identitást. Válassza ki az alkalmazást vagy a felügyelt identitást, majd a Kiválasztás gombot.
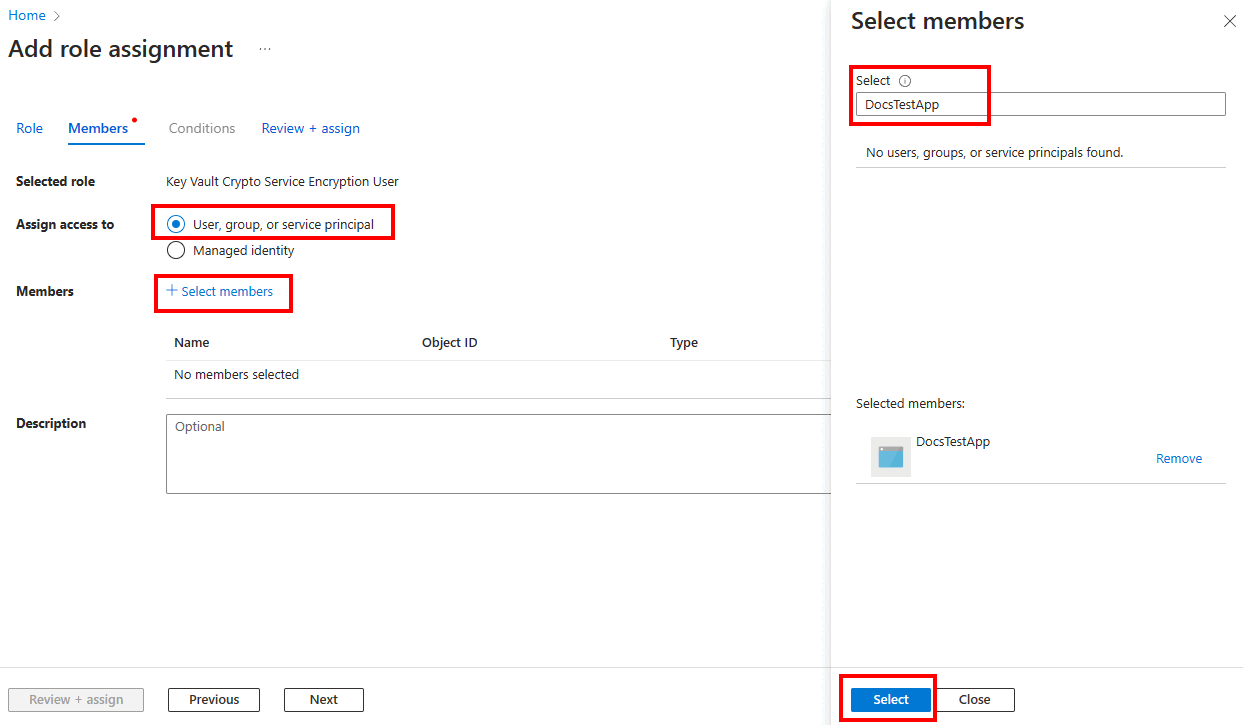
Válassza a Véleményezés + hozzárendelés kétszer lehetőséget a szerepkör-hozzárendelés befejezéséhez.
Kulcs létrehozása
A kulcsot létrehozó felhasználónak a Key Vault rendszergazdai szerepkörére van szüksége. Az előző lépésekhez hasonlóan adja hozzá a kulcsot létrehozó tagot, és rendelje hozzá a szerepkört.
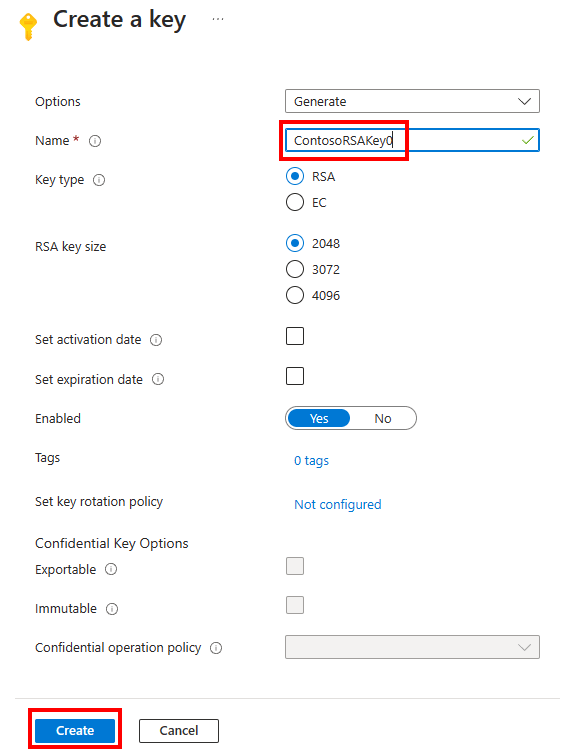
A Key Vault panelen válassza a Kulcsok lehetőséget, majd válassza a Létrehozás/Importálás lehetőséget. Ez a művelet megnyitja a Kulcs létrehozása panelt . Válassza a létrehozása lehetőséget, és adja meg a kulcs nevét. Az SQL Server-összekötő megköveteli, hogy a kulcsnév kizárólag az "a-z", "A-Z", "0-9" és "-" karaktereket használja, legfeljebb 26 karakter hosszúságban.
Használja a RSA kulcstípust és a RSA kulcsméretet2048. Az EKM jelenleg csak RSA-kulcsot támogat. Állítsa be az aktiválási és a lejárati dátumokat a megfelelő módon, és állítsa az Engedélyezve értéket Igen értékre.
Azure Key Vault felügyelt HSM konfigurálása (nem kötelező)
Azure Key Vault Managed HSM (hardveres biztonsági modul) támogatja a SQL Servert, a SQL Servert az Azure Virtual Machinesben (VM-ekben), valamint az Azure SQL-t, ha a SQL Server Connector legújabb verzióját használja. A felügyelt HSM egy teljes körűen felügyelt, magas rendelkezésre állású, egybérlős HSM-szolgáltatás. A felügyelt HSM biztonságos alapot biztosít a titkosítási műveletekhez és a kulcstároláshoz. A felügyelt HSM úgy lett kialakítva, hogy megfeleljen a legszigorúbb biztonsági és megfelelőségi követelményeknek.
A 2. lépés azt mutatja be, hogyan hozhat létre kulcstárat és kulcsot az Azure Key Vaultban. Egy Azure Key Vault felügyelt HSM-et is használhat a SQL Server-összekötő kulcsának tárolására vagy létrehozására. Kövesse az alábbi lépéseket:
Hozzon létre egy Azure Key Vault felügyelt HSM-et a Azure portál, a Azure CLI, aPowerShell vagy egy ARM-sablon használatával.
Aktiválja a felügyelt HSM-et. Csak a létrehozás során hozzárendelt kijelölt rendszergazdák aktiválhatják. A Azure portálon válassza a felügyelt HSM-erőforrást, majd az Áttekintés menü Biztonsági tartomány letöltése parancsát. Kövessen egyet a felügyelt HSM-szolgáltatás aktiválásához készült gyorsútmutatók közül.
Adjon hozzáférési engedélyeket a Microsoft Entra szolgáltatásnévhez tartozó rendszerbiztonsági tagnak vagy a felügyelt identitásnak a Managed HSM-hez való hozzáféréshez. A felügyelt HSM-rendszergazdai szerepkör nem ad engedélyt kulcs létrehozására. A 2. lépéshez hasonlóan az EKM-alkalmazásnak vagy a felügyelt identitásnak a felügyelt HSM titkosítási felhasználóra vagy felügyelt HSM titkosítási szolgáltatás titkosítási felhasználói szerepkörre van szüksége a körbefuttatási és a feloldási műveletek végrehajtásához. További információ: Helyi RBAC beépített szerepkörök a felügyelt HSM-hez.
Az Azure Key Vault felügyelt HSM szolgáltatás menüjében, a Beállítás csoportban válassza a Kulcsok lehetőséget. A Kulcsok ablakban válassza a Biztonsági másolat létrehozása/importálása/visszaállítása lehetőséget kulcs létrehozásához vagy meglévő kulcs importálásához.
Megjegyzés:
Az algoritmusok RSA-HSM_2048 és RSA-HSM_3072 a 2022.SQL Server (16.x) 13. kumulatív frissítésétől kezdve támogatottak.
Azure Key Vault felügyelt HSM támogatja az automatikus kulcsváltást. További információ: Kulcsok automatikus elforgatásának konfigurálása az Azure Managed HSM-ben.
A felügyelt HSM támogatja a privát végpontkapcsolatokat. További információ: Felügyelt HSM integrálása az Azure Private Linkkel. Ebben a konfigurációban engedélyeznie kell a Microsoft megbízható szolgáltatások megkerülése lehetőséget az Azure Key Vault Managed HSM Hálózatkezelés beállításában.
3. lépés: Az SQL Server-összekötő telepítése
Kérje meg egy SQL Server rendszergazdát, hogy töltse le a microsoftos Azure Key Vault SQL Server-összekötő legújabb verzióját a Microsoft letöltőközpont, és futtassa a telepítőt.
Alapértelmezés szerint a Csatlakozó telepítve van a C:\Program Files\SQL Server Connector for Microsoft Azure Key Vault. Ezt a helyet a beállítás során módosíthatja. Ha módosítja, igazítsa a következő szakaszban található szkripteket.
A sikeres telepítés a(z) Microsoft.AzureKeyVaultService.EKM.dll elemet a gépre telepíti. Ez a DLL a kriptográfiai EKM-szolgáltatómodul. Regisztrálja a SQL Server az CREATE CRYPTOGRAPHIC PROVIDER utasítással.
A telepítő SQL Server titkosításhoz is kínál példaszkripteket.
A hibakódokkal kapcsolatos magyarázatokat, konfigurációs beállításokat vagy karbantartási feladatokat a következő témakörben talál:
4. lépés: Beállításkulcs hozzáadása az EKM-szolgáltató támogatásához
Warning
Csak a SQL Server rendszergazdának kell módosítania a beállításjegyzéket, aki pontosan tudja, hogy mit csinál. A helytelen módosítások komoly problémákat okozhatnak. Mielőtt bármilyen módosítást végezne, készítsen biztonsági másolatot a beállításjegyzékről, hogy probléma esetén visszaállíthassa azt.
Futtassa a regedit parancsot a Beállításszerkesztő megnyitásához.
Hozzon létre egy
SQL Server Cryptographic Providerrendszerleíró kulcsot a következő helyen:HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SQL Server Cryptographic Provider.Kattintson a jobb gombbal a
SQL Server Cryptographic Providerbeállításkulcsra, majd válassza az Engedélyek lehetőséget.A kulcs teljes vezérlésének biztosítása a
SQL Server Cryptographic ProviderSQL Server szolgáltatást futtató felhasználói fiók számára.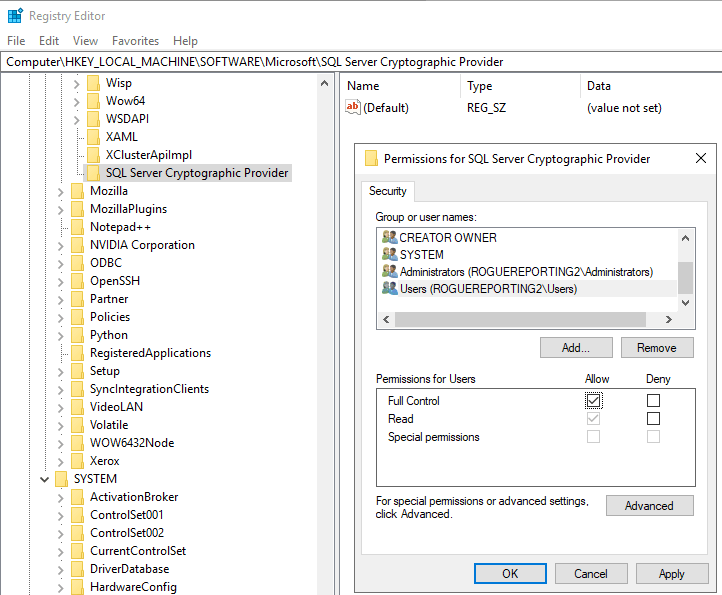
Válassza az Alkalmaz és az OK gombokat.
Zárja be a Beállításszerkesztőt, és indítsa újra az SQL Server szolgáltatást.
Megjegyzés:
Ha a TDE-t EKM-mel vagy Azure Key Vaulttal használja egy feladatátvételi fürtpéldányon, a csomópontok közötti beállításjegyzék-szinkronizálás érdekében adja hozzá a(z)
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SQL Server Cryptographic Providerelemet a fürt beállításjegyzék-ellenőrzőponti rutinjához is, ami megkönnyíti az adatbázis helyreállítását feladatátvétel és kulcsrotáció után.A következő PowerShell-parancs futtatásával adja hozzá a beállításkulcsot az ellenőrzőponti rutinhoz:
Add-ClusterCheckpoint -RegistryCheckpoint "SOFTWARE\Microsoft\SQL Server Cryptographic Provider" -Resourcename "SQL Server"
5. lépés: Az SQL Server konfigurálása
Az ebben a szakaszban található egyes műveletekhez szükséges minimális jogosultsági szintekről a B. Gyakori kérdések című témakörben olvashat.
1. fázis: Titkosítási szolgáltató és hitelesítő adatok konfigurálása a következőben: master
Válassza ki a hitelesítési modellt, és kövesse a megfelelő lépéseket.
Futtassa az sqlcmd parancsot , vagy nyissa meg az SQL Server Management Studiót.
Konfigurálja az SQL Servert az EKM használatára a következő Transact-SQL szkript futtatásával:
-- Enable advanced options.
USE master;
GO

EXEC sp_configure 'show advanced options', 1;
GO
RECONFIGURE;
GO

-- Enable EKM provider
EXEC sp_configure 'EKM provider enabled', 1;
GO
RECONFIGURE;
Regisztrálja az SQL Server-összekötőt EKM-szolgáltatóként az SQL Serverrel.
Hozzon létre egy titkosítási szolgáltatót az SQL Server Connector használatával, amely az Azure Key Vault EKM-szolgáltatója. Ebben a példában a szolgáltató neve
AzureKeyVault_EKM.CREATE CRYPTOGRAPHIC PROVIDER AzureKeyVault_EKM FROM FILE = 'C:\Program Files\SQL Server Connector for Microsoft Azure Key Vault\Microsoft.AzureKeyVaultService.EKM.dll'; GOMegjegyzés:
A fájl elérési útja nem haladhatja meg a 256 karaktert.
Állítson be egy SQL Server-hitelesítő adatot egy SQL Server-bejelentkezéshez a kulcstartó használatához.
Adjon hozzá egy hitelesítő adatot minden olyan bejelentkezéshez, amely a kulcstartóból származó kulccsal végez titkosítást. A hitelesítő adatok és a bejelentkezések között egy-az-egyhez megfeleltetés van – minden bejelentkezésnek egyedi hitelesítő adatokkal kell rendelkeznie.
Módosítsa ezt a Transact-SQL szkriptet a következő módokon:
Szerkessze a
IDENTITYargumentumot (DocsSampleEKMKeyVault), hogy az az Azure Key Vault-ra mutasson.- Ha globális Azure-t használ, cserélje le az
IDENTITYargumentumot az Azure Key Vault nevére a 2. lépésben: Kulcstartó létrehozása. - Ha privát Azure-felhőt használ (például az Azure Governmentöt, a 21Vianet által üzemeltetett Microsoft Azure-t vagy az Azure Germanyt), cserélje le a
IDENTITYargumentumot a Kulcstartó és kulcs létrehozása a PowerShell használatával című témakörben visszaadott kulcstartó URI-jára. Ne vegye fel ahttps://a key vault URI-jára.
- Ha globális Azure-t használ, cserélje le az
Cserélje le az
SECRETargumentum első részét a Microsoft Entra ügyfélazonosítóra az 1. lépésben: A hitelesítési modell beállítása. Ebben a példában az ügyfélazonosító a következőd956f6b9xxxxxxx: .Important
Távolítsa el a kötőjeleket az alkalmazás (ügyfél) azonosítójából.
Egészítse ki a(z)
SECRETargumentum második részét az 1. lépésben található ügyféltitokkal. Az utolsó karakterlánc betűk és számok hosszú sorozata, kötőjelek nélkül (kivéve a Client Secretben esetlegesen előforduló kötőjeleket).
USE master;
CREATE CREDENTIAL sysadmin_ekm_cred
   -- Set IDENTITY to the vault name (public Azure) or full vault hostname without https:// (sovereign clouds / Managed HSM)
   -- See https://learn.microsoft.com/azure/key-vault/general/about-keys-secrets-certificates#dns-suffixes-for-base-url
   WITH IDENTITY = 'DocsSampleEKMKeyVault',
         --<----Application (Client) ID ---><--Microsoft Entra app (Client) ID secret-->
   SECRET = 'd956f6b9xxxxxxxyrA8X~PldtMCvUZPxxxxxxxx'
FOR CRYPTOGRAPHIC PROVIDER AzureKeyVault_EKM;

-- Add the credential to the SQL Server administrator's domain login
ALTER LOGIN [<domain>\<login>]
    ADD CREDENTIAL sysadmin_ekm_cred;
Példa a változók használatára és a kötőjelek programozott eltávolítására az ügyfélazonosítóból: CREATE CREDENTIAL.
Nyissa meg a Azure Key Vault kulcsot a SQL Server-példányban.
Akár új kulcsot hozott létre, akár aszimmetrikus kulcsot importált a 2. lépésben: Kulcstartó létrehozása, nyissa meg a kulcsot SQL Server a használatával
CREATE ASYMMETRIC KEY.Important
A lépés végrehajtása előtt végezze el a beállításjegyzék előfeltételeit.
Az alábbi példákban:
- Cserélje le
EKMSampleASYKeya SQL Server használni kívánt névre. - Cserélje le a(z)
ContosoRSAKey0elemet az Azure Key Vaultban vagy a Managed HSM-ben szereplő kulcs nevére.
Használjon verzió nélküli kulcsnevet (a legtöbb forgatókönyv esetében ajánlott):
CREATE ASYMMETRIC KEY EKMSampleASYKey
   FROM PROVIDER [AzureKeyVault_EKM]
   WITH PROVIDER_KEY_NAME = 'ContosoRSAKey0',
      CREATION_DISPOSITION = OPEN_EXISTING;
Használjon egy adott kulcsverziót, ha műveleteket kell rögzítenie egy verzióban:
CREATE ASYMMETRIC KEY EKMSampleASYKey
   FROM PROVIDER [AzureKeyVault_EKM]
   WITH PROVIDER_KEY_NAME = 'ContosoRSAKey0/1a4d3b9b393c4678831ccc60def75379',
      CREATION_DISPOSITION = OPEN_EXISTING;
Ebben a példában
1a4d3b9b393c4678831ccc60def75379a SQL Server adatbázis-műveletekhez használt kulcsverziót mutatjuk be.- Cserélje le
Hozzon létre egy új bejelentkezést az előző lépésben létrehozott SQL Server aszimmetrikus kulcsával.
-- Create a login that associates the asymmetric key with this login
CREATE LOGIN TDE_Login
    FROM ASYMMETRIC KEY EKMSampleASYKey;
Helyezze át a hitelesítőadat-leképezést az eredeti rendszergazdai bejelentkezésről az aszimmetrikus kulcsból létrehozott bejelentkezésre.
SQL Server az EKM-műveletekhez az aszimmetrikus kulcsból (
TDE_Login) létrehozott bejelentkezést használja. Annak biztosításához, hogy az SQL Server hozzáférhessen az Azure Key Vaulthoz a titkosítási és helyreállítási műveletek során, a hitelesítő adatot az eredeti telepítési bejelentkezés helyett aTDE_Loginbejelentkezéshez rendelje hozzá.-- Remove the service principal credential from the original setup login ALTER LOGIN [<domain>\<login>] DROP CREDENTIAL sysadmin_ekm_cred; -- Map the service principal credential to the login created from the asymmetric key ALTER LOGIN TDE_Login ADD CREDENTIAL sysadmin_ekm_cred;
2. fázis: A felhasználói adatbázis titkosítása és ellenőrzése
A felhasználói adatbázis konfigurálása titkosításra
Hozzon létre egy tesztadatbázist a Azure Key Vault kulccsal történő titkosításhoz.
-- Create a test database for the TDE example.
CREATE DATABASE TestTDE;
Adatbázistitkosítási kulcs létrehozása a kiszolgáló aszimmetrikus kulcsával (
EKMSampleASYKey).USE TestTDE; -- Create a DEK protected by the EKM asymmetric key. CREATE DATABASE ENCRYPTION KEY WITH ALGORITHM = AES_256 ENCRYPTION BY SERVER ASYMMETRIC KEY EKMSampleASYKey;Engedélyezze a TDE-t az adatbázisban a beállítással
ENCRYPTION ON.-- Enable TDE for the database. ALTER DATABASE TestTDE SET ENCRYPTION ON;
Kulcshasználat és titkosítás állapotának ellenőrzése
masterAz adatbázisban hajtsa végre a következő Transact-SQL lekérdezést annak ellenőrzéséhez, hogy az EKM aszimmetrikus kulcs létezik-e, és rögzítse az ujjlenyomatát.SELECT name, algorithm_desc, thumbprint FROM sys.asymmetric_keys;Az utasítás a következőhöz hasonló kimenetet ad vissza:
name            algorithm_desc    thumbprint
EKMSampleASYKey RSA_2048          <key thumbprint>
A felhasználói adatbázisban (
TestTDE) hajtsa végre a következő Transact-SQL lekérdezést annak ellenőrzéséhez, hogy a TDE engedélyezve van-e, és hogy az adatbázis titkosítási kulcsát aszimmetrikus kulcs védi-e.SELECT encryptor_type, encryption_state_desc, encryptor_thumbprint FROM sys.dm_database_encryption_keys WHERE database_id = DB_ID('TestTDE');Az utasítás a következőhöz hasonló kimenetet ad vissza:
encryptor_type encryption_state_desc encryptor_thumbprint
ASYMMETRIC KEY ENCRYPTED             <key thumbprint>
Ellenőrizze, hogy megegyezik-e
encryptor_thumbprinta visszaadott ujjlenyomattalsys.asymmetric_keys. Az eltérés általában azt jelzi, hogy az adatbázis titkosítási kulcsát a várttól eltérő kulcs védi.
Takarítás
Használja a konfigurált hitelesítési modellnek megfelelő törlési lépéseket.
Törölje az eljárás során létrehozott tesztobjektumokat.
-- CLEAN UP: shared objects + service principal credential
USE master;
GO
ALTER DATABASE [TestTDE] SET SINGLE_USER WITH ROLLBACK IMMEDIATE;
DROP DATABASE [TestTDE];
GO

DROP LOGIN [TDE_Login];
GO

DROP ASYMMETRIC KEY [EKMSampleASYKey];
DROP CRYPTOGRAPHIC PROVIDER [AzureKeyVault_EKM];
GO

DROP CREDENTIAL [sysadmin_ekm_cred];
GO
Ellenőrizze, hogy el kell-e távolítania a
SQL Server Cryptographic Providerbeállításkulcsot.Important
A(z)
SQL Server Cryptographic Providerbeállításkulcs nem távolítódik el automatikusan az EKM-kulcsok törlése után.Ezt a regisztrációs adatbáziskulcsot csak akkor törölje, ha már nincs szüksége az EKM-re az adott példányon. A túl korai törlés megszakíthatja az EKM működését és a helyreállítási műveleteket.
Beállításjegyzék elérési útja:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SQL Server Cryptographic Provider
Lejáró vagy lejárt klienstitok megújítása
Ha szolgáltatásfő hitelesítést használsz, újítsd meg a Microsoft Entra alkalmazás klienstitkát a lejárata előtt. Ha a titok már lejárt, hozz létre egy helyettesítő titkot, és frissítsd a meglévő SQL Server hitelesítő adatait a szakaszban leírtak szerint. Ez az eljárás nem vonatkozik a menedzselt identitáshitelesítésre, amely nem használ kliens titkot.
Egy ügyféltitok megújítása frissíti azokat a hitelesítő adatokat, amelyeket az SQL Server az Azure Key Vaultban történő hitelesítéshez használ. Nem forgatja az aszimmetrikus kulcsot, és nem változtatja meg az adatbázis titkosítási kulcsát.
Az SQL Server hitelesítő adatok frissítéséhez engedélyre van szükségALTER ANY CREDENTIAL. További információ: ALTER CREDENTIAL (Transact-SQL).
Az Azure portálban nyisd meg a Microsoft Entra IDApp>registrations mappát, és válaszd ki azt az elérhető alkalmazást, amelyet az SQL Server használ az Azure Key Vault eléréséhez. Válassza a Tanúsítványok és titkok>Ügyféltitkok>Új ügyféltitok. Adja meg a leírást és a lejáratot, válassza az Add-t, és másolja az új titok értékét, nem a titkos azonosítóját.
Frissítse a meglévő SQL Server hitelesítő igazolványt ugyanazzal az azonosítással és az új hitelesítési értékkel. Az alábbi példában:
- Cserélje le a(z)
sysadmin_ekm_credelemet a meglévő hitelesítő adat nevére. - Cseréld
DocsSampleEKMKeyVaultki a hitelesítő képesítés meglévő identitásával. Tartsd meg ugyanazt a vault nevet vagy hosztnevet, amit a hitelesítő név létrehozásakor használtál. - Cserélje le a
<client_id_without_hyphens><new_client_secret>elemet az alkalmazás ügyfélazonosítójára, amelyből el lettek távolítva a kötőjelek, és amelyet közvetlenül az új ügyféltitok-érték követ. Ne helyezz be szóközet vagy elválasztót, és tartsd meg a kötőjeleket a kliens-titok értékben. Ne használd csak a kliens-titokos értéket.
USE master; GO ALTER CREDENTIAL sysadmin_ekm_cred WITH IDENTITY = 'DocsSampleEKMKeyVault', SECRET = '<client_id_without_hyphens><new_client_secret>'; GO- Cserélje le a(z)
Ismételd meg az igazolványfrissítést minden SQL Server hitelesítő igazolványnál, amely a kiváltott klienstitkot használja, beleértve a TDE aszimmetrikus kulcsából létrehozott bejelentkezéshez tartozó hitelesítést is. Ha EKM-et használsz elérhetőségi csoportban, frissítsd az érintett hitelesítéseket minden replikán.
Újraindítsa az SQL Server szolgáltatást a hitelesítések frissítése után. Egy rendelkezésre állási csoport esetén a tervezett karbantartás részeként minden replikán el kell végezni az újraindítást. A szolgáltatás újraindítása megszakítja a kapcsolatokat, ezért hangolja össze az újraindításokat a rendelkezésre állási követelményeiddel.
Csatlakozz újra az SQL Server-hez, és ellenőrizd, hogy a titkosított adatbázisok hozzáférhetőek-e. Ha az SQL Server Management Studio-t használod, indítsd újra, hogy töröld a session gyorsítótározott hitelességét. A régi kliens titkot csak akkor távolítsd el az alkalmazás regisztrációjából, miután az összes SQL Server példányt és más azt használó alkalmazást frissítették és ellenőrizték.
A TDE-hez használt aszimmetrikus kulcsok elforgatása az Azure Key Vaulttal
Használjon egy dedikált üzemeltetési útmutatót a kulcsforgatási lépésekhez, beleértve a hitelesítésspecifikus szkripteket, az ellenőrzést és a biztonsági ellenőrzéseket:
Important
Forgatás után ne törölje a kulcs korábbi verzióit. A régebbi biztonsági másolatok, naplófájlok és helyreállítási összetevők visszaállításához továbbra is szükség lehet korábbi verziókra.