Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Berlaku untuk: Penyebaran Azure Local hyperconverged
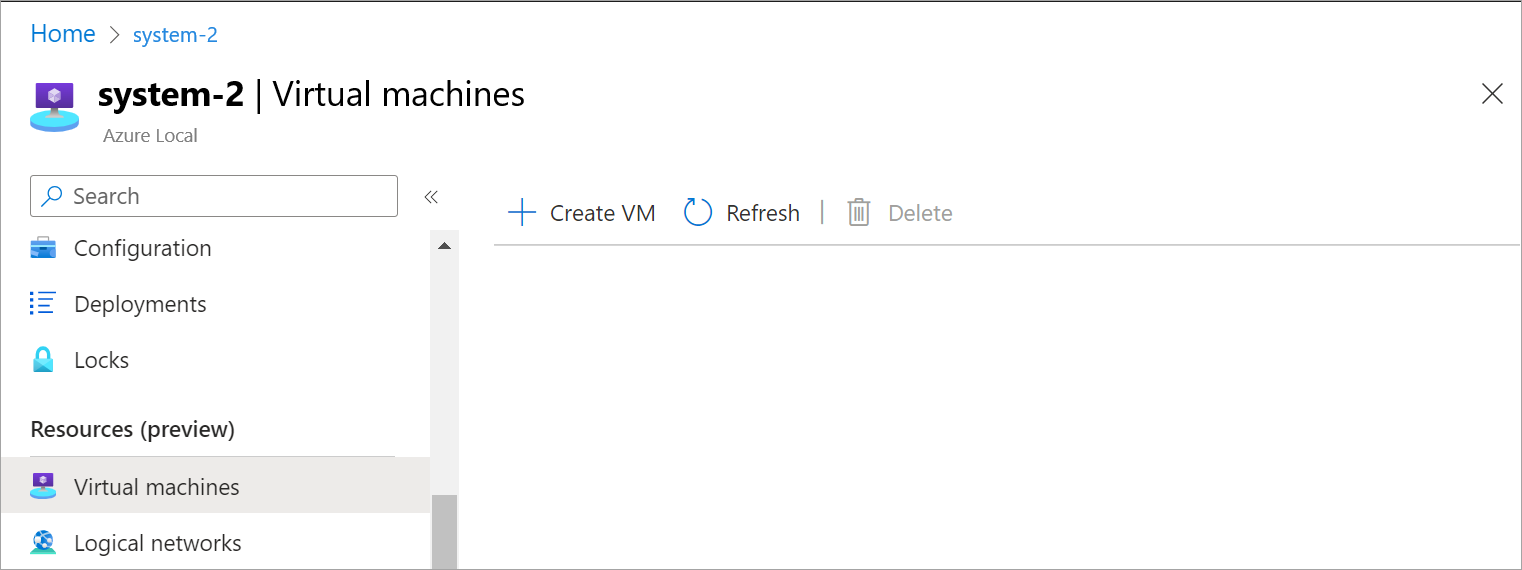
Artikel ini menjelaskan cara membuat Azure Local komputer virtual (VM) yang diaktifkan oleh Azure Arc, dimulai dengan gambar VM yang Anda buat pada instans Azure Local Anda. Anda dapat membuat VM Azure Local dengan menggunakan Azure CLI, portal Azure, atau templat Azure Resource Manager (templat ARM).
Tentang sumber daya Azure Local
Gunakan halaman sumber daya Azure Local untuk operasi berikut:
- Membuat dan mengelola sumber daya VM Azure Local seperti gambar VM, disk, dan antarmuka jaringan.
- Lihat dan akses jembatan sumber daya Azure Arc dan lokasi kustom yang terkait dengan instans Azure Local.
- Memprovisikan dan mengelola VM.
Prosedur untuk membuat VM dijelaskan nanti dalam artikel ini.
Prasyarat
Sebelum Anda membuat VM Azure Local, pastikan Anda memenuhi prasyarat berikut.
- Azure CLI
- Portal Azure
- templat Azure Resource Manager
- templat Bicep
- Templat Terraform
Akses ke langganan Azure dengan peran serta izin kontrol akses berbasis peran (RBAC) Azure yang telah ditetapkan. Untuk informasi selengkapnya, lihat peran RBAC untuk manajemen VM Azure Local.
Akses ke grup sumber daya tempat Anda ingin menyediakan VM.
Akses ke satu atau beberapa gambar VM pada instans Azure Local Anda. Anda dapat membuat gambar VM ini dengan menggunakan salah satu prosedur berikut:
Lokasi kustom untuk instans Azure Local yang Anda gunakan untuk memprovisikan VM. Lokasi kustom muncul di halaman Overview untuk instans Azure Local Anda.
Tinjauan Koneksikan ke Azure Local melalui klien Azure CLI, jika Anda menggunakan klien untuk terhubung ke instans Azure Local Anda.
Akses ke antarmuka jaringan yang Anda buat di jaringan logis yang terkait dengan instans Azure Local Anda. Anda dapat memilih antarmuka jaringan dengan IP statis atau antarmuka dengan alokasi IP dinamis. Untuk informasi selengkapnya, lihat Buat antarmuka jaringan untuk VM Azure Local yang diaktifkan oleh Azure Arc.
Membuat VM Azure Lokal
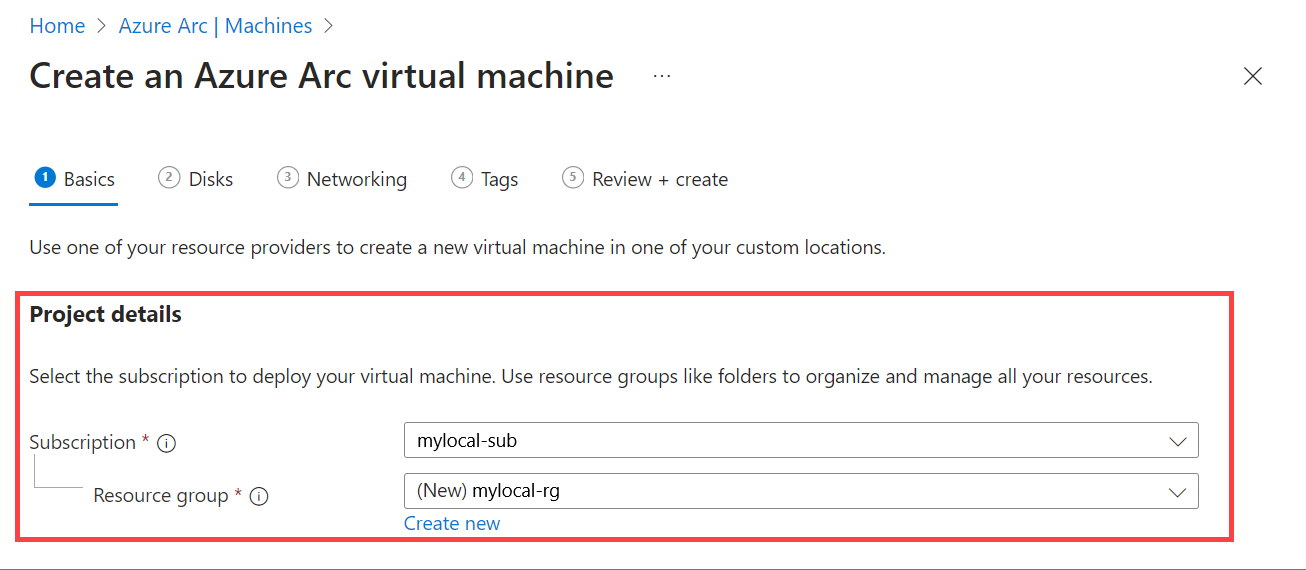
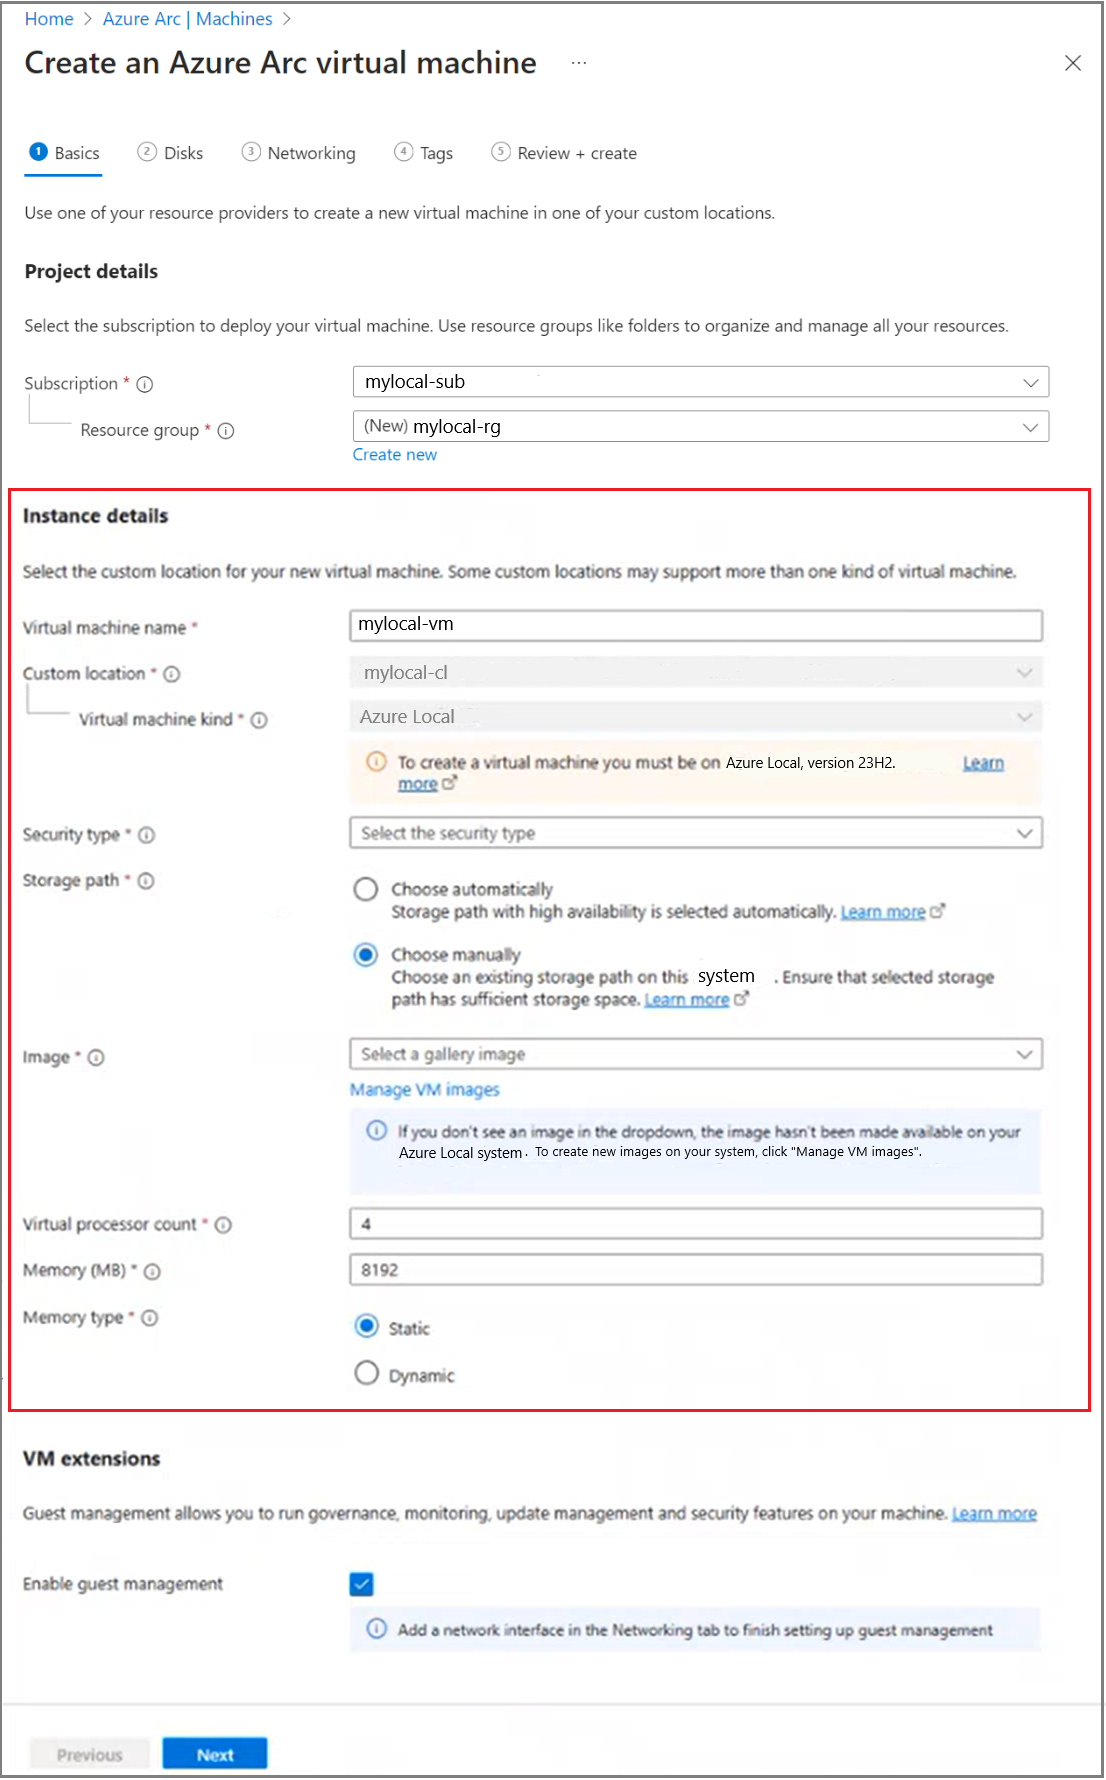
Untuk membuat VM pada instans Azure Local Anda, ikuti langkah-langkah berikut.
Catatan
Dua drive DVD dibuat dan digunakan dalam VM Azure Local selama provisi VM. File ISO yang digunakan selama provisi dihapus setelah Anda berhasil membuat VM. Namun, Anda mungkin melihat drive kosong yang terlihat di VM. Untuk menghapus drive ini di VM Windows, gunakan Device Manager untuk menghapus instalan drive. Tergantung pada distribusi Linux yang Anda gunakan, Anda juga dapat menghapusnya untuk VM Linux.
Saat membuat sumber daya VM yang memerlukan mengacu pada sumber daya lain (disk, NIC, gambar, jalur penyimpanan), Anda perlu meneruskan ID sumber daya lengkap jika sumber daya tersebut berada dalam grup sumber daya yang berbeda dari yang ditargetkan.
- Azure CLI
- Portal Azure
- templat Azure Resource Manager
- templat Bicep
- Templat Terraform
Ikuti langkah-langkah ini pada klien dengan menjalankan perintah az cli yang tersambung ke instans Azure Local Anda.
Masuk dan atur langganan
Hubungkan ke komputer pada instans Azure Local Anda.
Masuk dan masukkan perintah berikut:
az login --use-device-codeAtur langganan Anda.
az account set --subscription <Subscription ID>
Membuat VM Windows
Bergantung pada jenis antarmuka jaringan yang Anda buat, Anda dapat membuat VM yang memiliki antarmuka jaringan dengan IP statis atau yang memiliki alokasi IP dinamis.
Jika Anda memerlukan lebih dari satu antarmuka jaringan dengan IP statis untuk VM Anda, buat satu atau beberapa antarmuka sekarang sebelum Anda membuat VM. Menambahkan antarmuka jaringan dengan IP statis setelah VM disediakan tidak didukung.
Sekarang buat VM yang menggunakan memori dan jumlah prosesor tertentu pada jalur penyimpanan tertentu.
Atur beberapa parameter:
$vmName ="local-vm"
$subscription =  "<Subscription ID>"
$resource_group = "local-rg"
$customLocationName = "local-cl"
$customLocationID ="/subscriptions/$subscription/resourceGroups/$resource_group/providers/Microsoft.ExtendedLocation/customLocations/$customLocationName"
$location = "eastus"
$computerName = "mycomputer"
$userName = "local-user"
$password = "<Password for the VM>"
$imageName ="ws22server"
$nicName ="local-vnic"
$storagePathName = "local-sp"
$storagePathId = "/subscriptions/<Subscription ID>/resourceGroups/local-rg/providers/Microsoft.AzureStackHCI/storagecontainers/local-sp"
Parameter untuk pembuatan VM tercantum dalam tabel berikut.
Parameter Deskripsi nameNama untuk VM yang Anda buat untuk instans Azure Local Anda. Pastikan untuk memberikan nama yang sesuai dengan aturan untuk sumber daya Azure. admin-usernameNama pengguna untuk pengguna di VM yang Anda sebarkan pada instans Azure Local Anda. admin-passwordKata sandi untuk pengguna di VM yang Anda sebarkan pada instans Azure Local Anda. image-nameNama gambar VM yang digunakan untuk mengonfigurasi VM. locationWilayah Azure seperti yang ditentukan oleh parameter az locations. Misalnya, mereka bisaeastusatauwesteurope.resource-groupNama grup sumber daya tempat Anda membuat VM. Untuk kemudahan manajemen, kami sarankan Anda menggunakan grup sumber daya yang sama dengan instans Azure Local Anda. subscriptionNama atau ID langganan tempat instans Azure Local Anda disebarkan. Nama atau ID ini bisa menjadi langganan lain yang Anda gunakan untuk VM pada instans Azure Local Anda. custom-locationGunakan parameter ini untuk menyediakan lokasi kustom yang terkait dengan instans Azure Local tempat Anda membuat VM ini. authentication-typeJenis autentikasi yang akan digunakan dengan VM. Nilai yang diterima adalah all, ,passworddanssh. Defaultnya adalah kata sandi untuk Windows dan kunci publik Secure Shell (SSH) untuk Linux. Gunakanalluntuk mengaktifkan autentikasisshdanpassword.nicsNama atau ID antarmuka jaringan yang terkait dengan VM Anda. Anda harus memiliki setidaknya satu antarmuka jaringan saat membuat VM untuk mengaktifkan manajemen tamu. memory-mbMemori yang dialokasikan dalam megabyte untuk VM Anda. Jika tidak ditentukan, default digunakan. processorsJumlah prosesor yang dialokasikan untuk VM Anda. Jika tidak ditentukan, default digunakan. storage-path-idJalur penyimpanan terkait tempat konfigurasi VM dan data disimpan. proxy-configurationGunakan parameter opsional ini untuk mengonfigurasi server proksi untuk VM Anda. Untuk informasi selengkapnya, lihat Membuat VM dengan proksi yang dikonfigurasi. Jalankan perintah berikut untuk membuat VM yang berlaku:
Untuk membuat VM
Trusted launchAzure Local:Tentukan lebih banyak bendera untuk mengaktifkan boot aman, mengaktifkan Modul Platform Tepercaya (vTPM) virtual, dan pilih jenis keamanan. Saat Anda menentukan jenis keamanan tersebut sebagai
TrustedLaunch, Anda harus mengaktifkan boot aman dan vTPM. Jika tidak,TrustedLaunchpembuatan VM gagal.az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --enable-secure-boot true --enable-vtpm true --security-type "TrustedLaunch"Setelah VM dibuat, verifikasi bahwa jenis keamanan VM adalah
TrustedLaunch.Jalankan cmdlet berikut (pada salah satu node kluster) untuk menemukan simpul pemilik VM:
Get-ClusterGroup $vmNameJalankan cmdlet berikut pada simpul pemilik VM:
(Get-VM $vmName).GuestStateIsolationTypePastikan bahwa nilai
TrustedLaunchdikembalikan.
Untuk membuat VM Azure Local standar:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathIdUntuk membuat VM dengan memori dinamis:
Tentukan lebih banyak bendera untuk membuat VM dengan memori dinamis:
--hardware-profile vm-size="Custom" processors=1 memory-mb=1024 maximum-memory-mb=2048 minimum-memory-mb=1024 target-memory-buffer=20Perhatikan bahwa
minimum-memory-mbkurang dari atau sama denganmemory-mb, danmaximum-memory-mblebih besar dari atau sama denganmemory-mb.
Contoh skrip:
az stack-hci-vm create --name "my_dynmemory" -g "my_registration" --admin-username "admin" --admin-password "" --custom-location "/subscriptions/my_subscription/resourceGroups/my_registration/providers/Microsoft.ExtendedLocation/customLocations/my_customlocation" --location "eastus2euap" --image "/subscriptions/my_subscription/resourceGroups/my_registration/microsoft.azurestackhci/marketplacegalleryimages/2022-datacenter-azure-edition-core-01" --hardware-profile vm-size="Custom" processors=1 memory-mb=1024 maximum-memory-mb=2048 minimum-memory-mb=1024 target-memory-buffer=20 --enable-agent true --nics "dynnic"
VM berhasil dibuat ketika provisioningState parameter muncul seperti succeeded dalam output.
Catatan
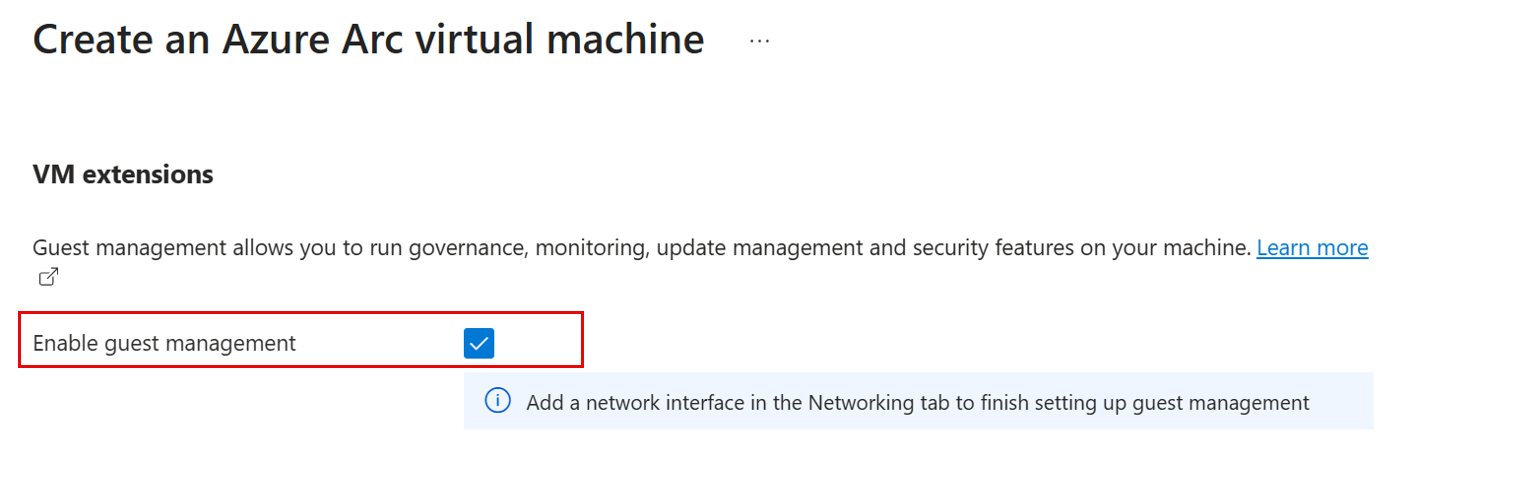
VM yang dibuat memiliki manajemen tamu yang diaktifkan secara default. Jika karena alasan apa pun manajemen tamu gagal selama pembuatan VM, ikuti langkah-langkah dalam Enable guest management on the Azure Local VM untuk mengaktifkan fungsi manajemen tamu setelah pembuatan VM.
Dalam contoh ini, jalur penyimpanan ditentukan dengan menggunakan --storage-path-id flag. Bendera tersebut memastikan bahwa data beban kerja (termasuk VM, gambar VM, dan disk data non-OS) ditempatkan di jalur penyimpanan yang ditentukan.
Jika parameter tidak ditentukan, beban kerja (VM, citra VM, dan disk data non-OS) secara otomatis ditempatkan di jalur penyimpanan berketersediaan tinggi.
Parameter tambahan untuk gambar Windows Server 2012 dan Windows Server 2012 R2
Windows Server 2012 dan Windows Server 2012 R2 tidak mendukung pengaktifan manajemen tamu karena sistem operasi ini tidak memiliki dukungan untuk soket Hyper-V yang diperlukan untuk mengaktifkan manajemen tamu. Oleh karena itu, saat Anda membuat VM menggunakan gambar Windows Server 2012 dan Windows Server 2012 R2, atur kedua parameter berikut ke false:
-
--enable-agent: Atur parameter ini kefalseuntuk menonaktifkan onboarding Azure Connected Machine Agent pada VM. -
--enable-vm-config-agent: Atur parameter ini kefalseuntuk mencegah onboarding agen VM pada VM dari host melalui saluran soket Hyper-V. Windows Server 2012 dan Windows Server 2012 R2 tidak mendukung soket Hyper-V. Dalam versi citra yang lebih baru yang mendukung soket Hyper-V, agen VM digunakan untuk memasangkan Azure Connected Machine Agent pada VM. Untuk informasi selengkapnya tentang soket Hyper-V, lihat Buat layanan integrasi Anda sendiri.
Membuat Komputer Virtual Linux
Untuk membuat VM Linux, gunakan perintah yang sama dengan yang Anda gunakan untuk membuat VM Windows:
- Gambar galeri yang Anda tentukan harus berupa gambar Linux.
- Nama pengguna dan kata sandi yang Anda gunakan harus berfungsi dengan
authentication-type-allparameter . - Untuk kunci SSH, Anda harus meneruskan parameter
ssh-key-valuesbersama denganauthentication-type-all.
Penting
Mengatur server proksi selama pembuatan VM didukung untuk VM Server Ubuntu.
Membuat VM dengan proksi yang dikonfigurasi
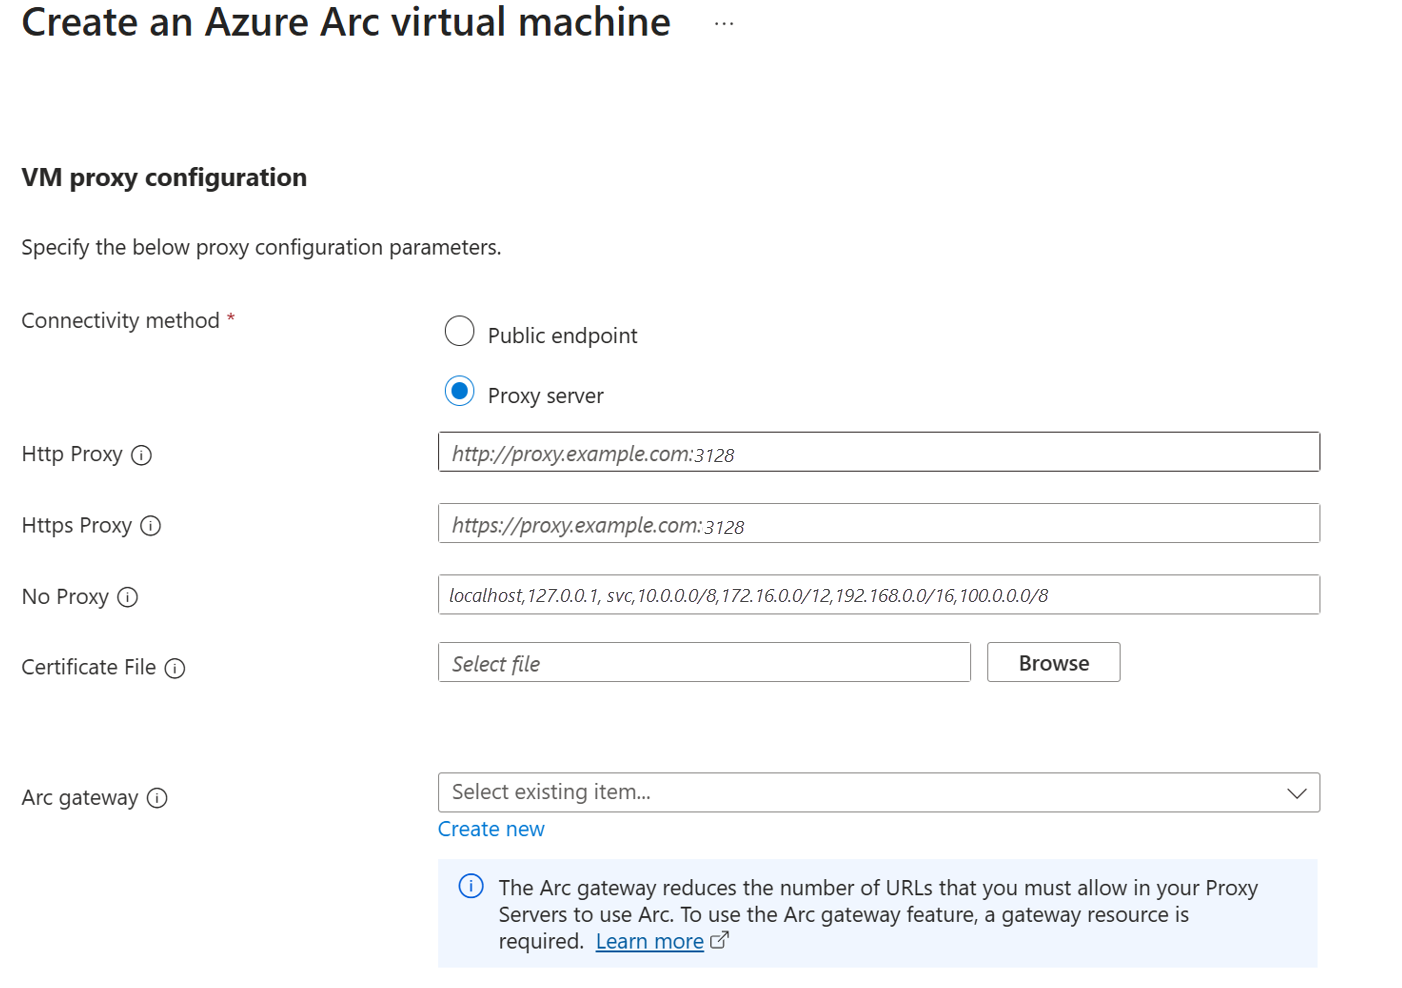
Gunakan parameter proxy-configuration opsional untuk mengonfigurasi server proksi untuk VM Anda.
Konfigurasi proksi untuk VM hanya diterapkan untuk pengaktifan Azure Connected Machine Agent dan ditetapkan sebagai variabel lingkungan dalam sistem operasi VM tamu. Browser dan aplikasi yang ada di VM yang merujuk ke WinInet dan netsh belum tentu semuanya diaktifkan dengan konfigurasi proksi ini. Parameter WinInet dan netsh harus dikonfigurasi dengan pengaturan proksi secara terpisah.
Anda mungkin perlu secara khusus mengatur konfigurasi proksi untuk aplikasi Anda jika mereka tidak mereferensikan variabel lingkungan yang diatur dalam VM.
Jika Anda membuat VM di belakang server proksi, jalankan perintah berikut:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --proxy-configuration http_proxy="<Http URL of proxy server>" https_proxy="<Https URL of proxy server>" no_proxy="<URLs which bypass proxy>" cert_file_path="<Certificate file path for your machine>"
Gunakan parameter berikut untuk proxy-server-configuration.
| Parameter | Deskripsi |
|---|---|
http_proxy |
URL HTTP untuk server proksi. Contoh URL adalah http://proxy.example.com:3128. |
https_proxy |
URL HTTPS untuk server proksi. Server mungkin masih menggunakan alamat HTTP, seperti yang ditunjukkan dalam contoh ini: http://proxy.example.com:3128. |
no_proxy |
URL, yang dapat melewati proksi tersebut. Contoh umumnya adalah localhost, , 127.0.0.1.svc, 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, dan 100.0.0.0/8. |
cert_file_path |
Pilih file sertifikat yang digunakan untuk membangun kepercayaan dengan server proksi Anda. Contohnya adalah C:\Users\Palomino\proxycert.crt. |
Contoh perintah:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --proxy-configuration http_proxy="http://ubuntu:ubuntu@192.168.200.200:3128" https_proxy="http://ubuntu:ubuntu@192.168.200.200:3128" no_proxy="localhost,127.0.0.1,.svc,10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,100.0.0.0/8,s-cluster.test.contoso.com" cert_file_path="C:\ClusterStorage\UserStorage_1\server.crt"
Untuk autentikasi proksi, Anda dapat meneruskan nama pengguna dan kata sandi yang digabungkan dalam URL, seperti yang ditunjukkan dalam contoh ini: "http://username:password@proxyserver.contoso.com:3128".
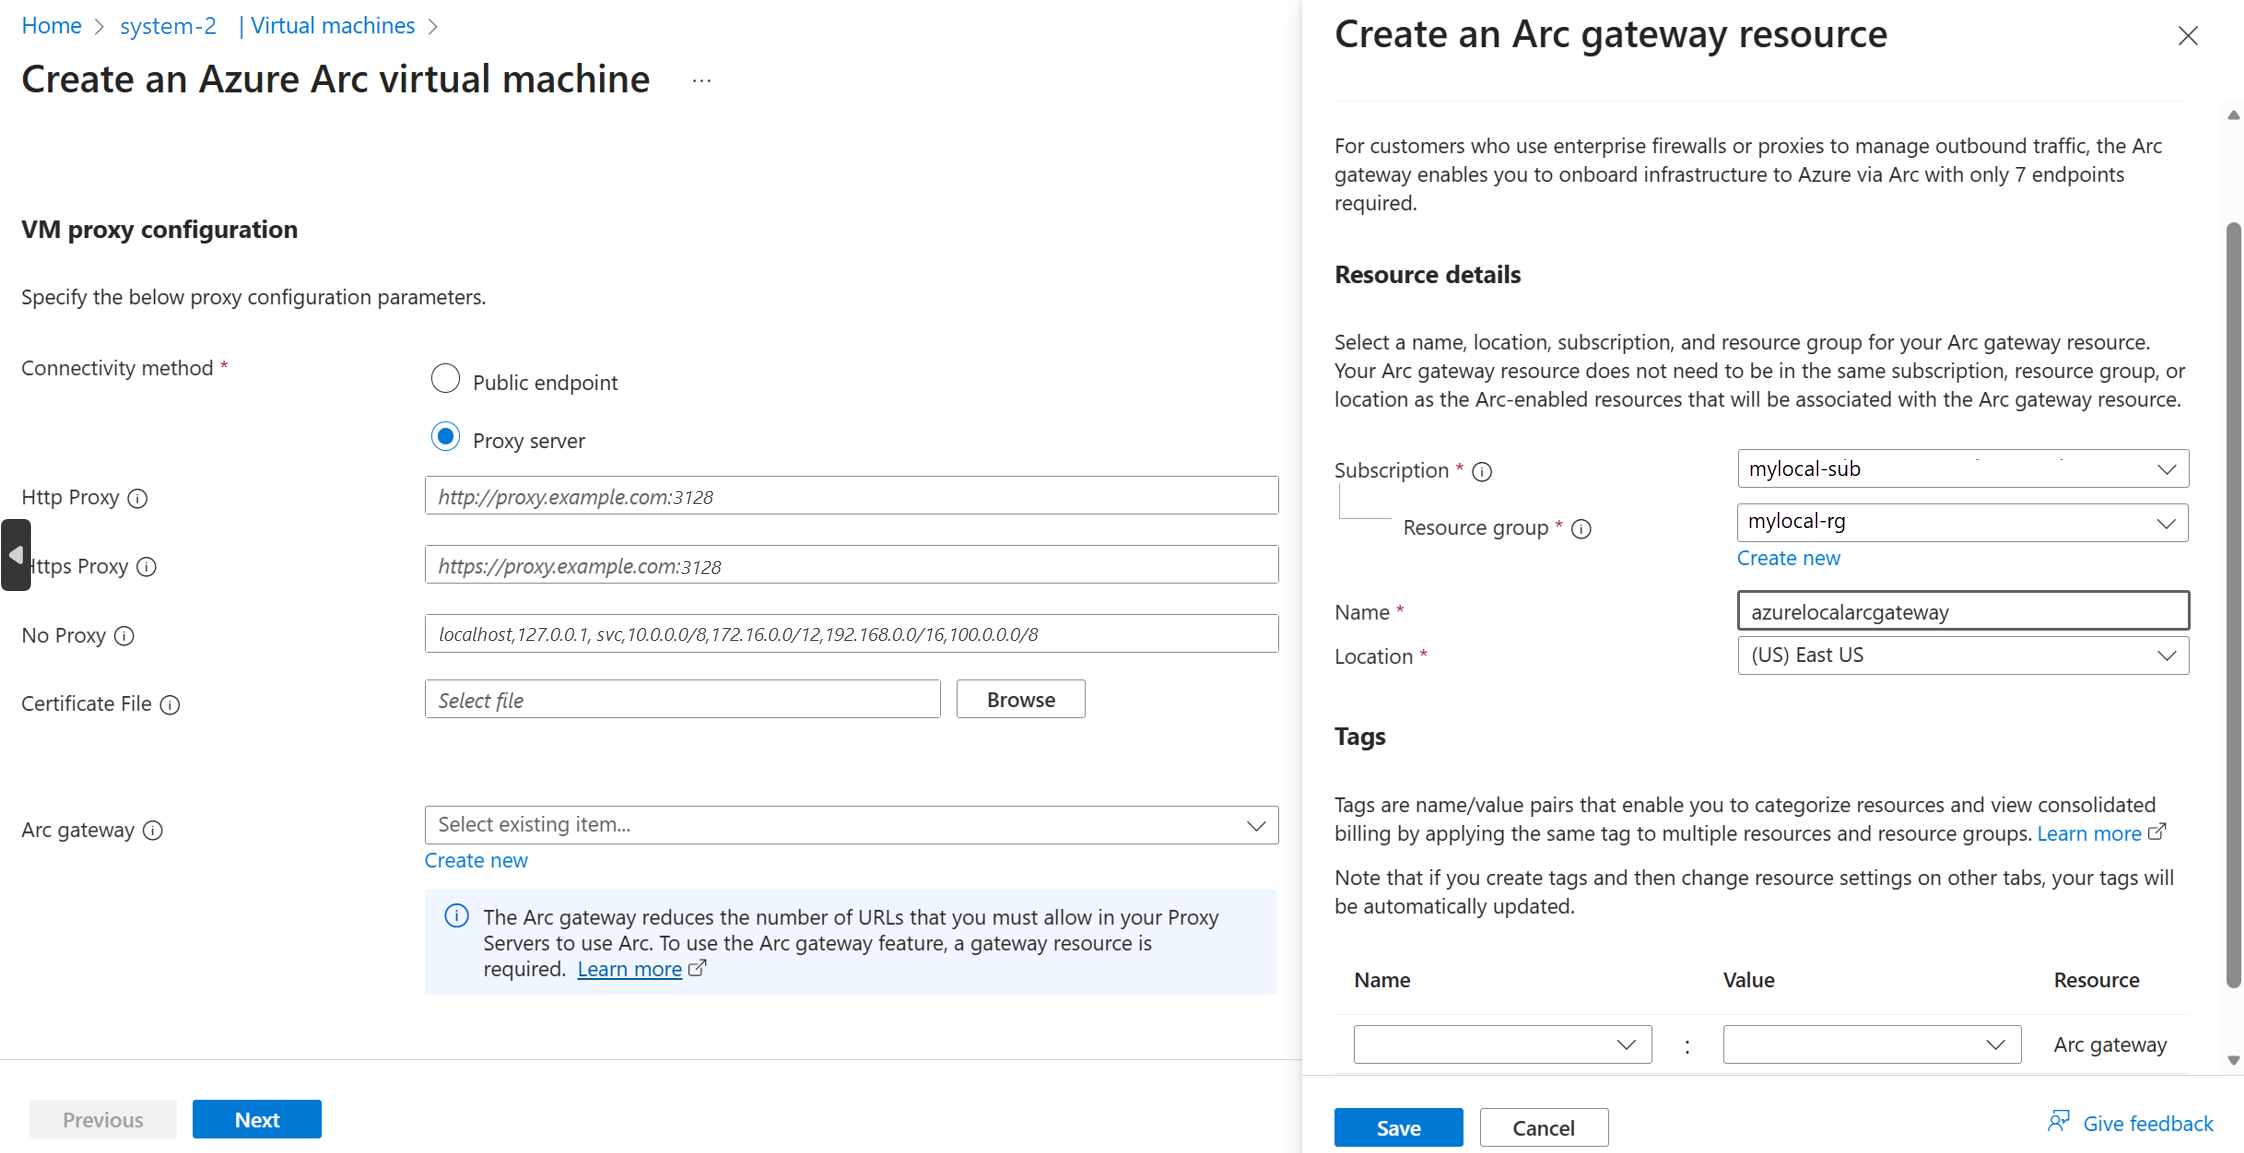
Buat VM dengan gateway Azure Arc yang sudah dikonfigurasi.
Konfigurasikan gateway Azure Arc untuk mengurangi jumlah titik akhir yang diperlukan yang diperlukan untuk menyediakan dan mengelola VM Azure Local dengan Azure Connected Machine Agent. Ekstensi VM tertentu dapat menggunakan gateway Azure Arc untuk merutekan semua lalu lintas Azure Arc dari VM Anda melalui satu gateway.
Untuk daftar ekstensi VM terbaru yang diaktifkan menggunakan gateway Azure Arc, lihat Simplifikasi persyaratan konfigurasi jaringan dengan gateway Azure Arc.
Untuk mengonfigurasi gateway Azure Arc untuk VM Azure Local Anda, buat VM dengan manajemen tamu diaktifkan dan berikan parameter --gateway-id opsional. Anda dapat menggunakan gateway Azure Arc dengan atau tanpa konfigurasi proksi. Secara default, hanya lalu lintas Azure Arc yang dialihkan melalui proksi Azure Arc.
Jika aplikasi atau layanan VM Anda mencapai titik akhir Azure, konfigurasikan proksi di dalam VM untuk menggunakan proksi Azure Arc. Untuk aplikasi yang tidak mereferensikan variabel lingkungan yang diatur dalam VM, tentukan proksi sesuai kebutuhan.
Penting
Lalu lintas yang ditujukan untuk titik akhir yang tidak dikelola oleh gateway Azure Arc dirutekan melalui proksi perusahaan atau firewall.
Untuk VM Windows, izinkan titik akhir berikut: https://agentserviceapi.guestconfiguration.azure.com dan https://<azurelocalregion>-gas.guestconfiguration.azure.com.
Untuk VM Linux, izinkan titik akhir berikut: https://agentserviceapi.guestconfiguration.azure.com, https://<azurelocalregion>-gas.guestconfiguration.azure.com, dan https://packages.microsoft.com.
Membuat VM dengan gateway Azure Arc diaktifkan di belakang server proksi
Jalankan perintah berikut:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --gateway-id $gw --proxy-configuration http_proxy="<Http URL of proxy server>" https_proxy="<Https URL of proxy server>" no_proxy="<URLs which bypass proxy>" cert_file_path="<Certificate file path for your machine>"
Anda dapat menggunakan parameter berikut untuk proxy-server-configuration dengan Arc gateway.
| Parameter | Deskripsi |
|---|---|
gateway-id |
ID sumber daya gateway Azure Arc Anda. Contoh ID sumber daya gateway /subscriptions/$subscription/resourceGroups/$resource_group/providers/Microsoft.HybridCompute/gateways/$gwid. |
http_proxy |
URL HTTP untuk server proksi. Contoh URL adalah http://proxy.example.com:3128. |
https_proxy |
URL HTTPS untuk server proksi. Server mungkin masih menggunakan alamat HTTP, seperti yang ditunjukkan dalam contoh ini: http://proxy.example.com:3128. |
no_proxy |
URL, yang dapat melewati proksi. Contoh umumnya adalah localhost, , 127.0.0.1.svc, 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, dan 100.0.0.0/8. |
Contoh perintah:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --gateway-id $gw --proxy-configuration http_proxy="http://ubuntu:ubuntu@192.168.200.200:3128" https_proxy="http://ubuntu:ubuntu@192.168.200.200:3128" no_proxy="localhost,127.0.0.1,.svc,10.0.0.0/8,172.16.0.0/12,192.168.0.0/16,100.0.0.0/8,s-cluster.test.contoso.com"
Membuat VM dengan gateway Azure Arc diaktifkan tanpa server proksi
Jalankan perintah berikut:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --gateway-id $gw
Anda dapat menggunakan parameter berikut untuk gateway Azure Arc.
| Parameter | Deskripsi |
|---|---|
gateway-id |
ID sumber daya gateway Azure Arc Anda. Contoh ID sumber daya gateway /subscriptions/$subscription/resourceGroups/$resource_group/providers/Microsoft.HybridCompute/gateways/$gwid. |
Contoh perintah:
az stack-hci-vm create --name $vmName --resource-group $resource_group --admin-username $userName --admin-password $password --computer-name $computerName --image $imageName --location $location --authentication-type all --nics $nicName --custom-location $customLocationID --hardware-profile memory-mb="8192" processors="4" --storage-path-id $storagePathId --gateway-id $gw
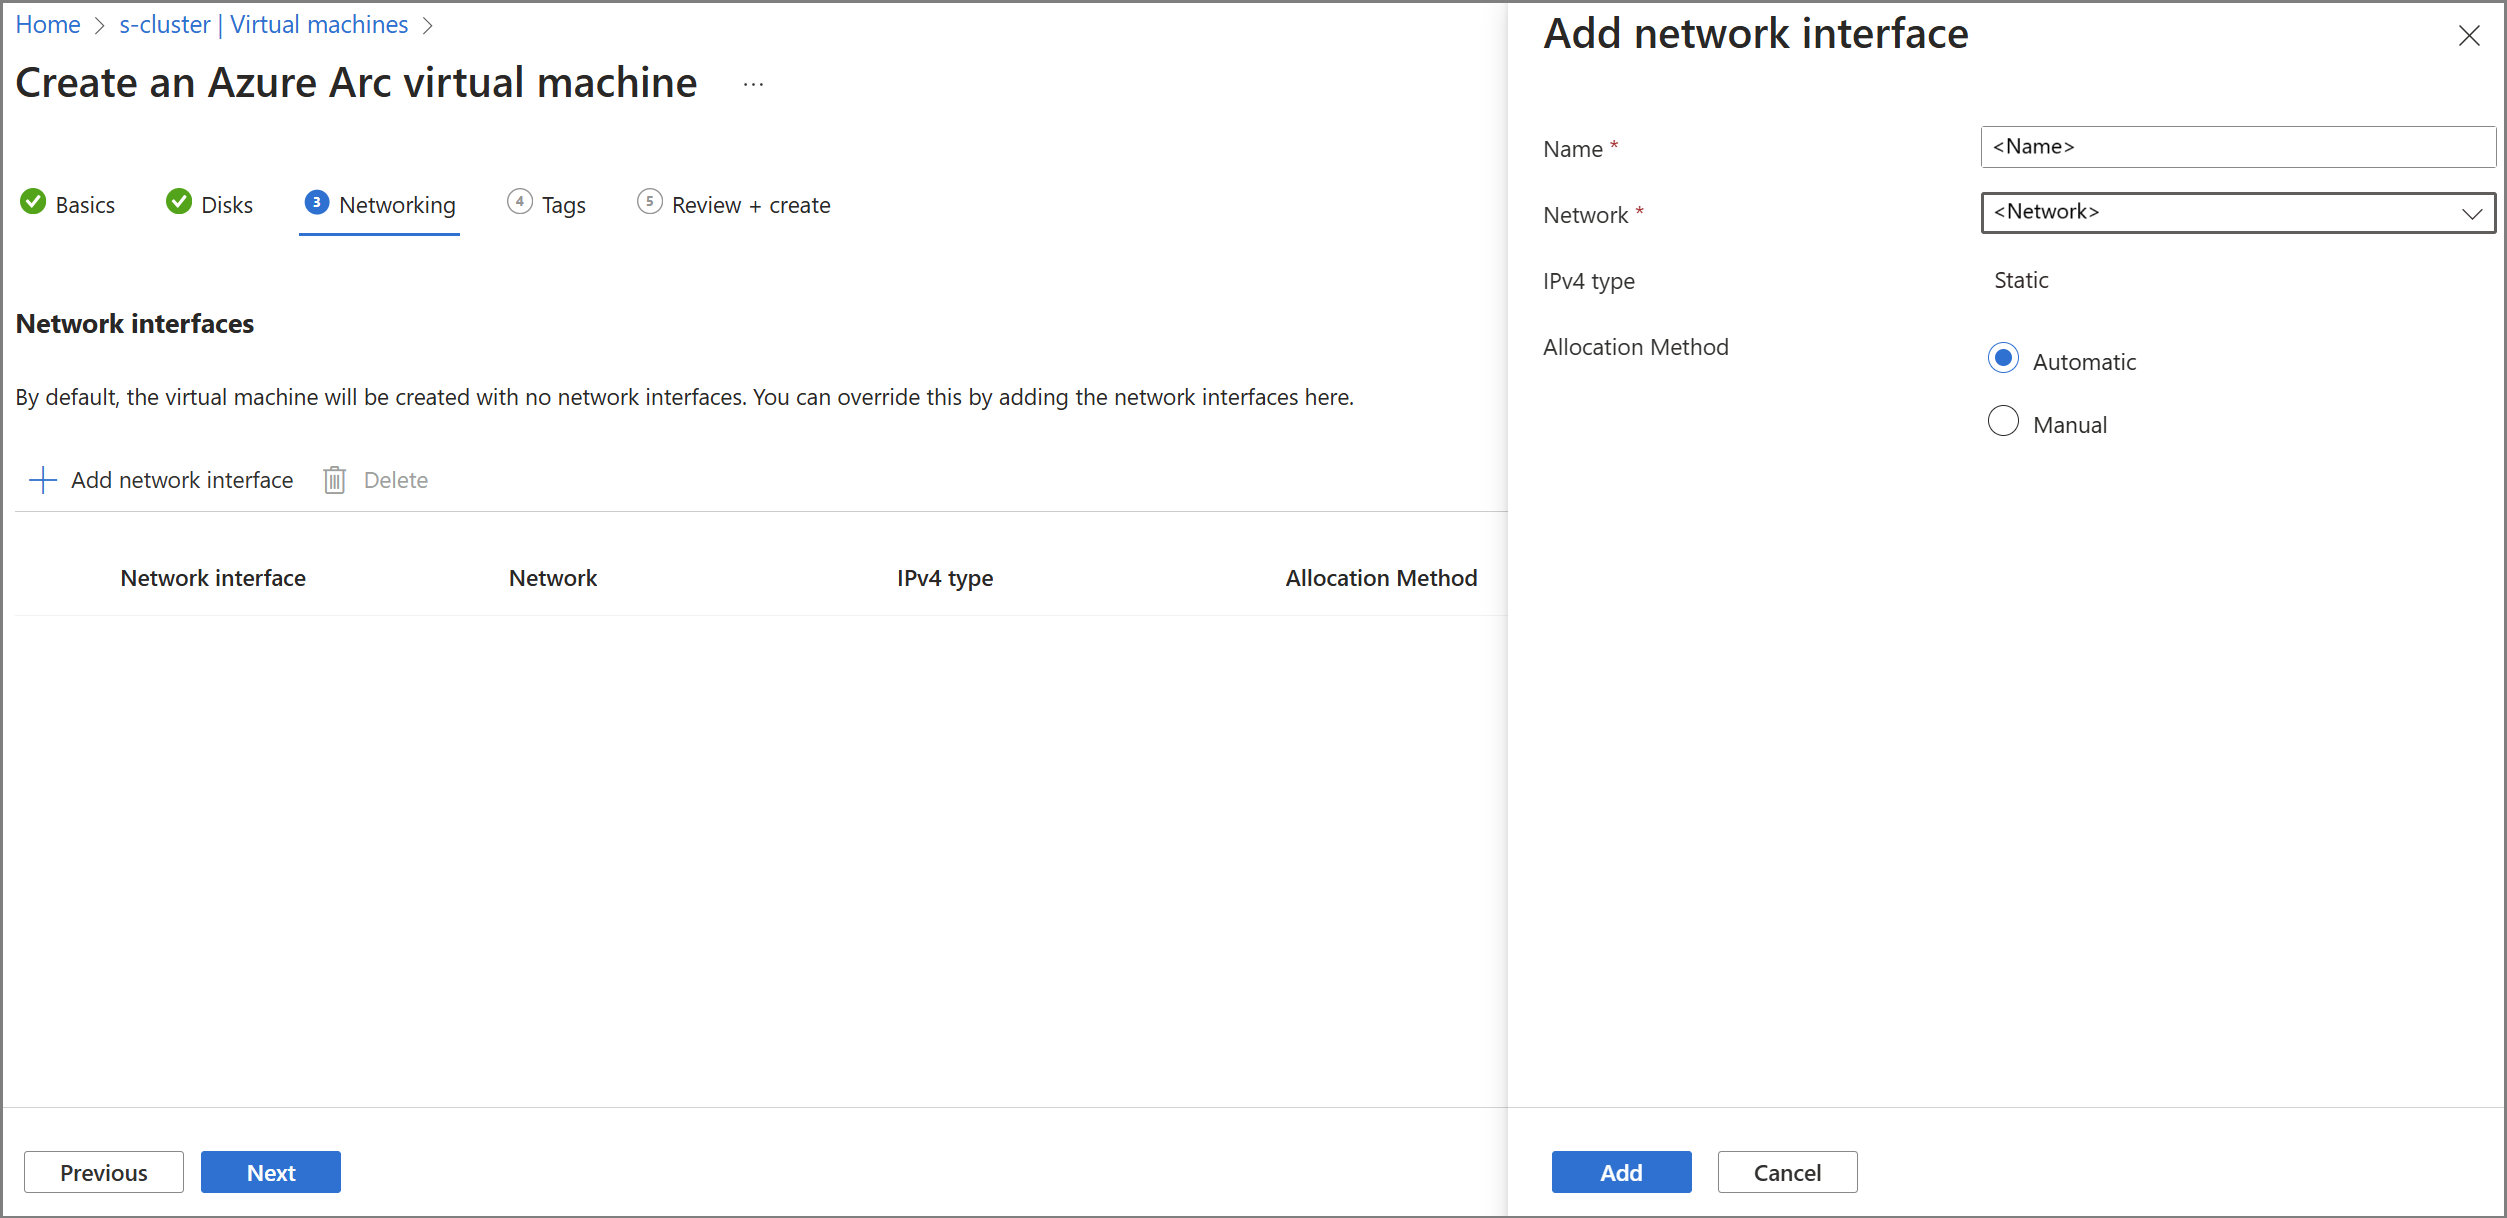
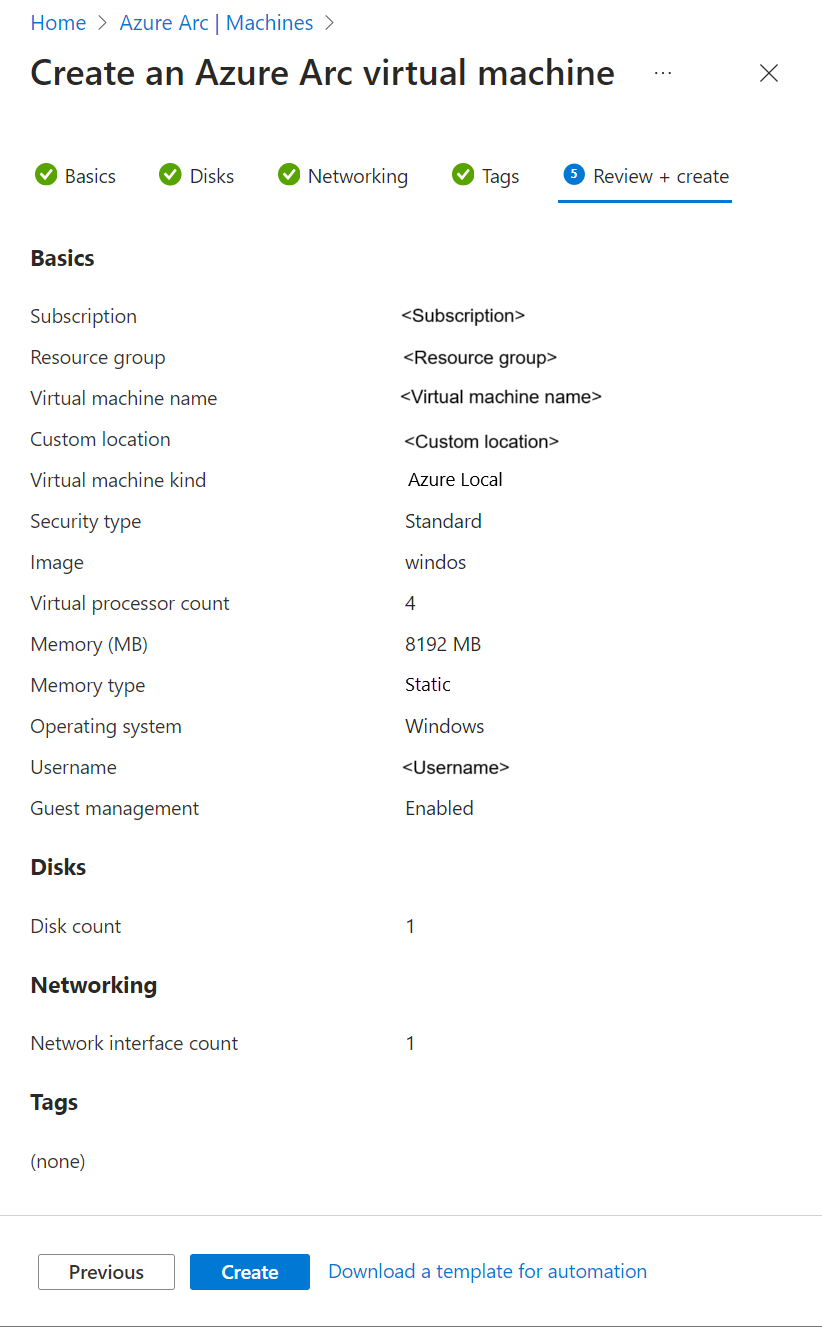
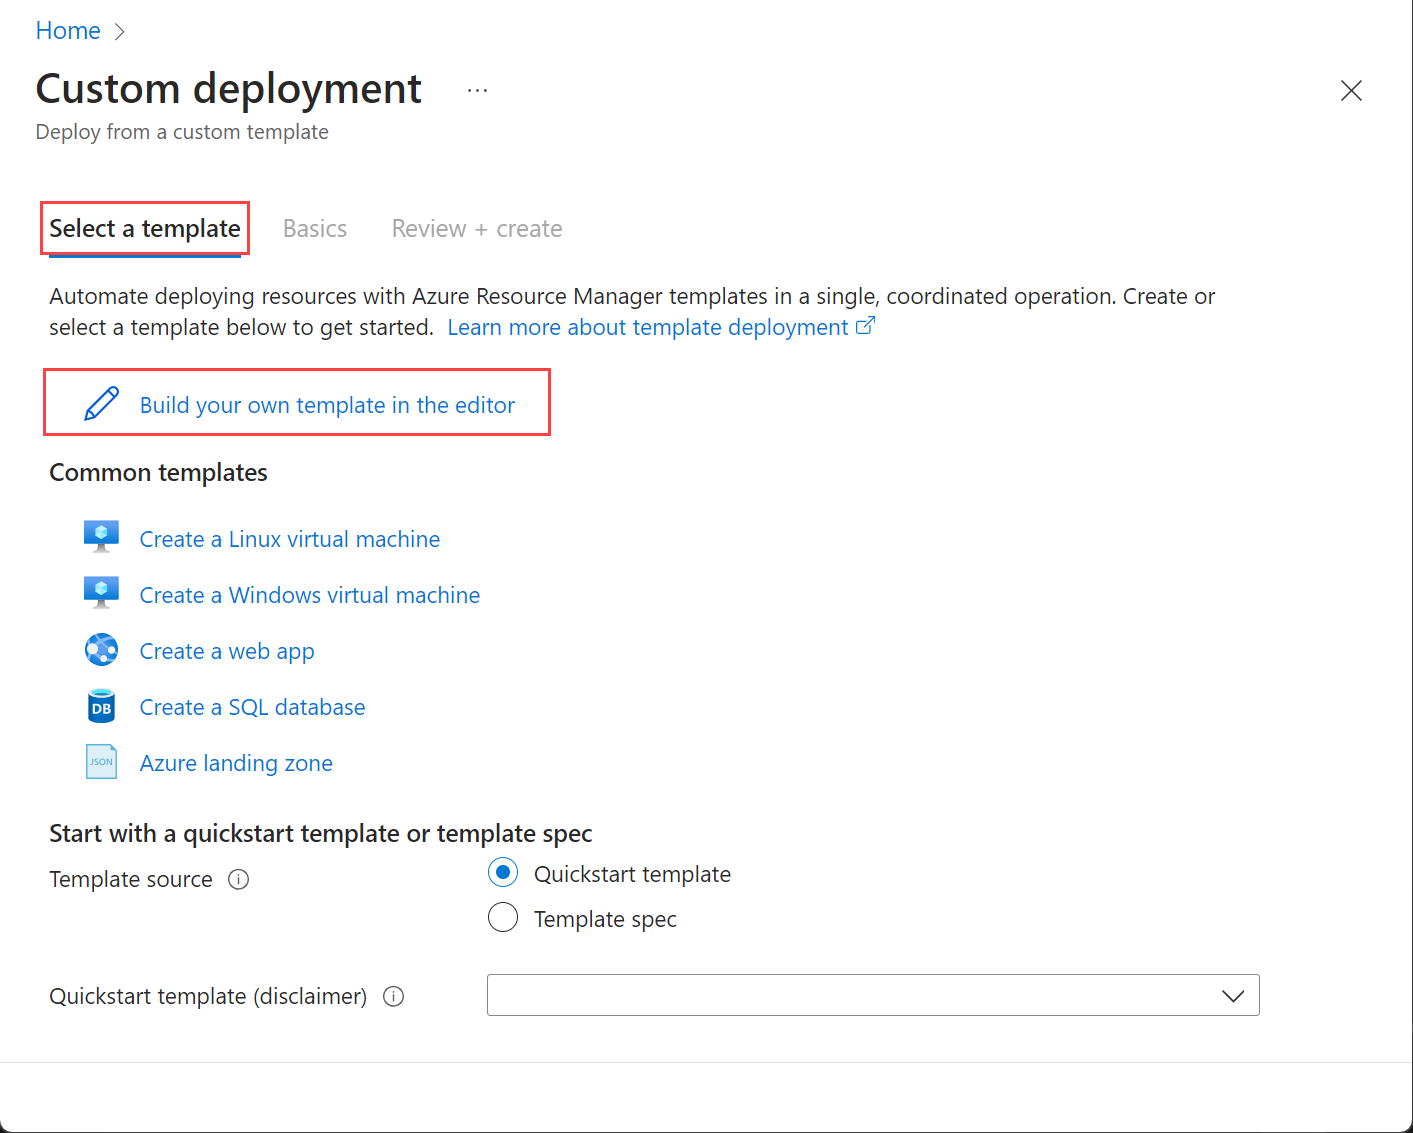
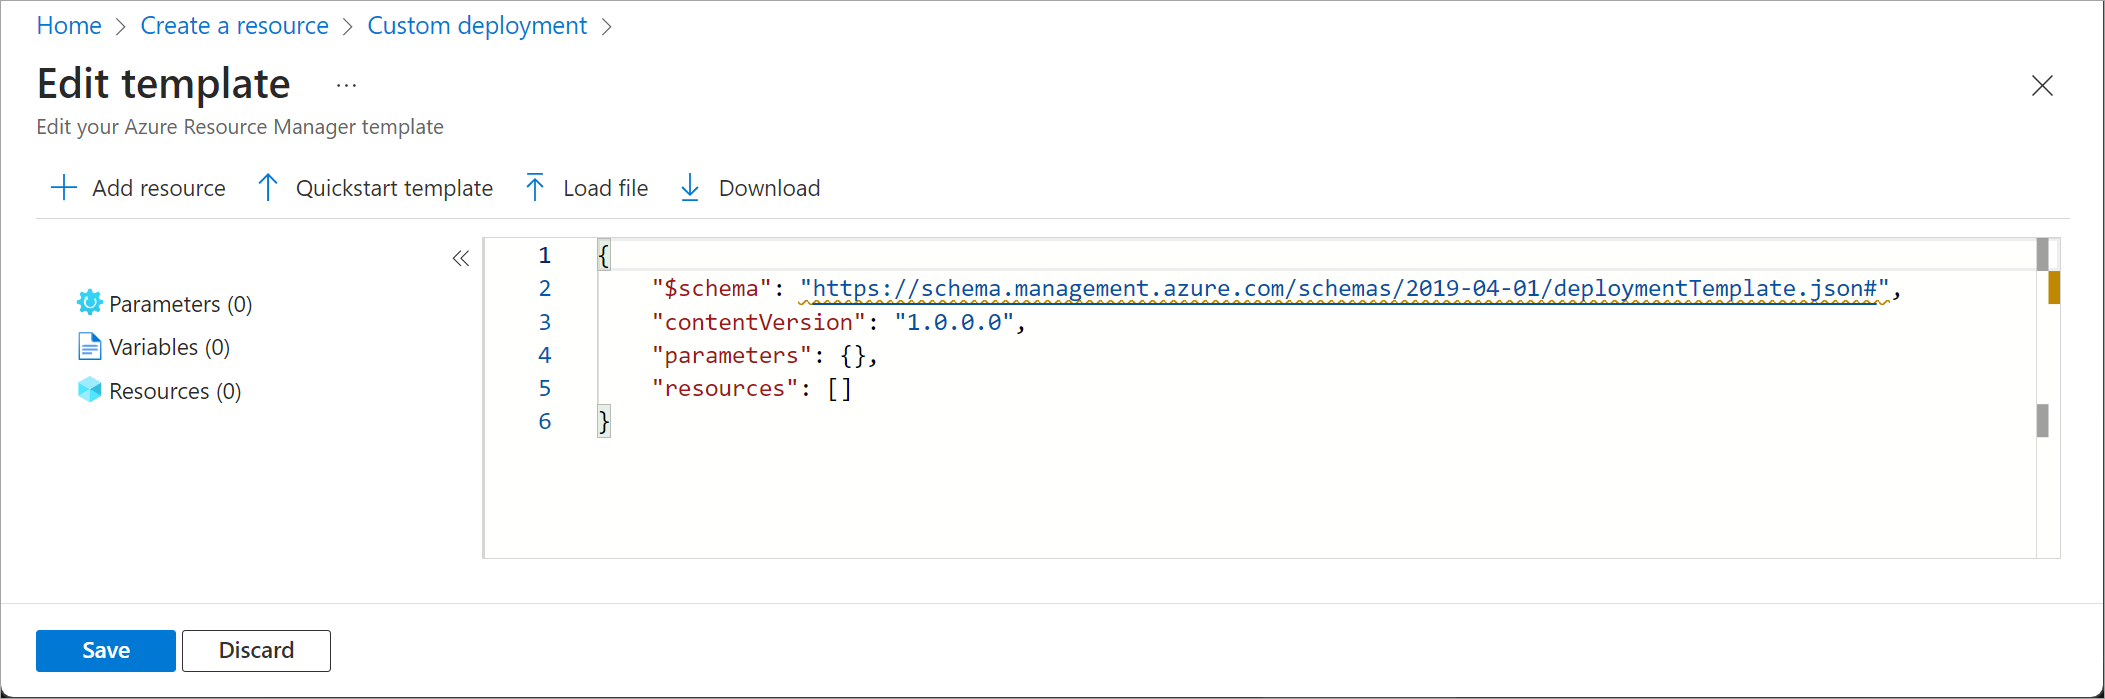
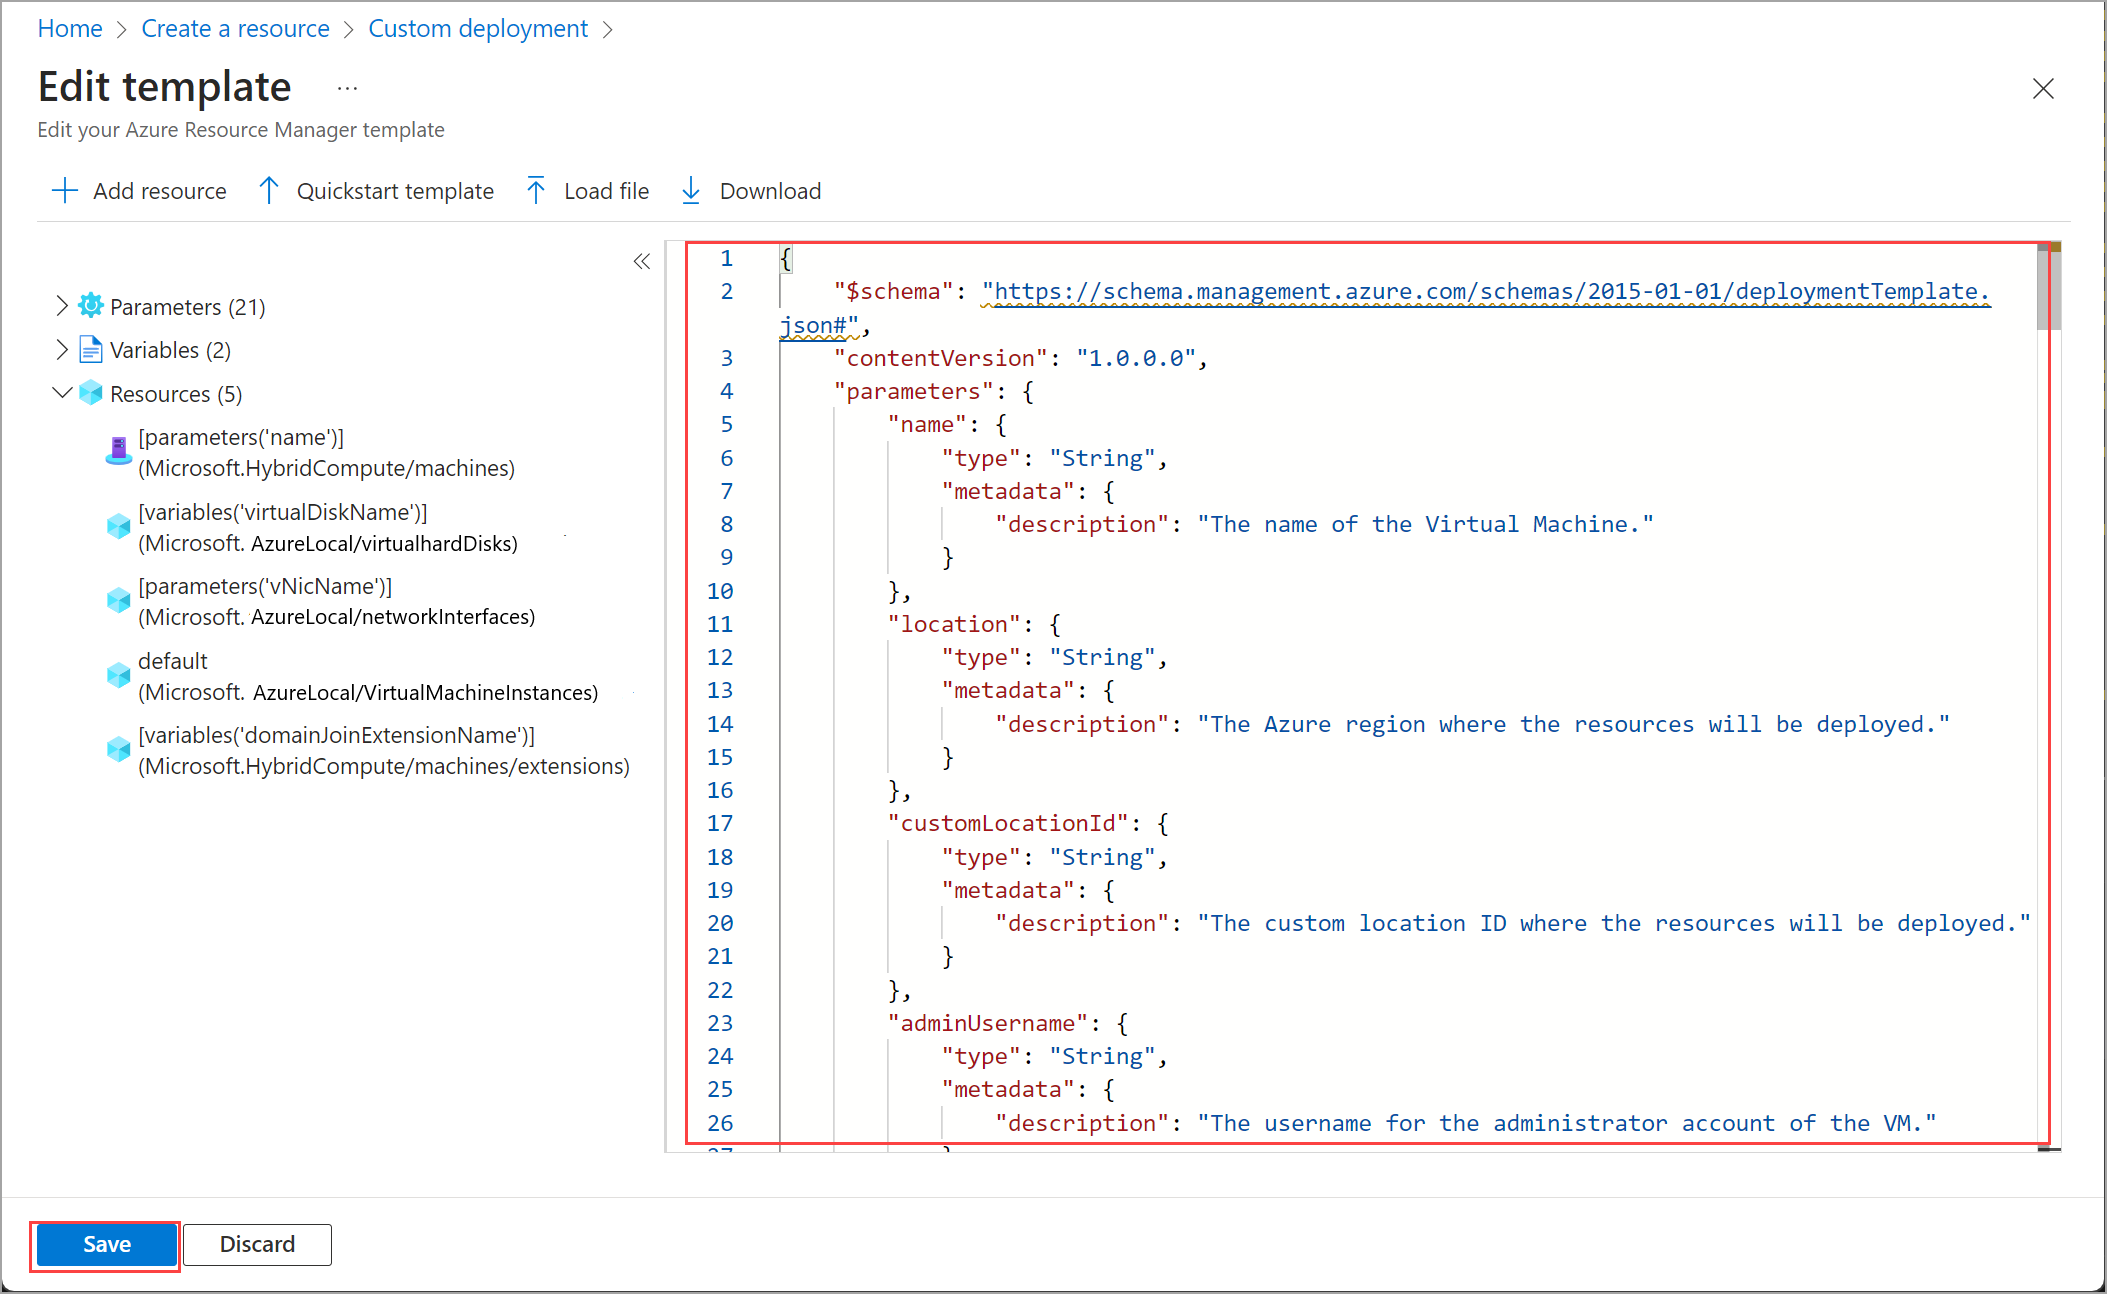
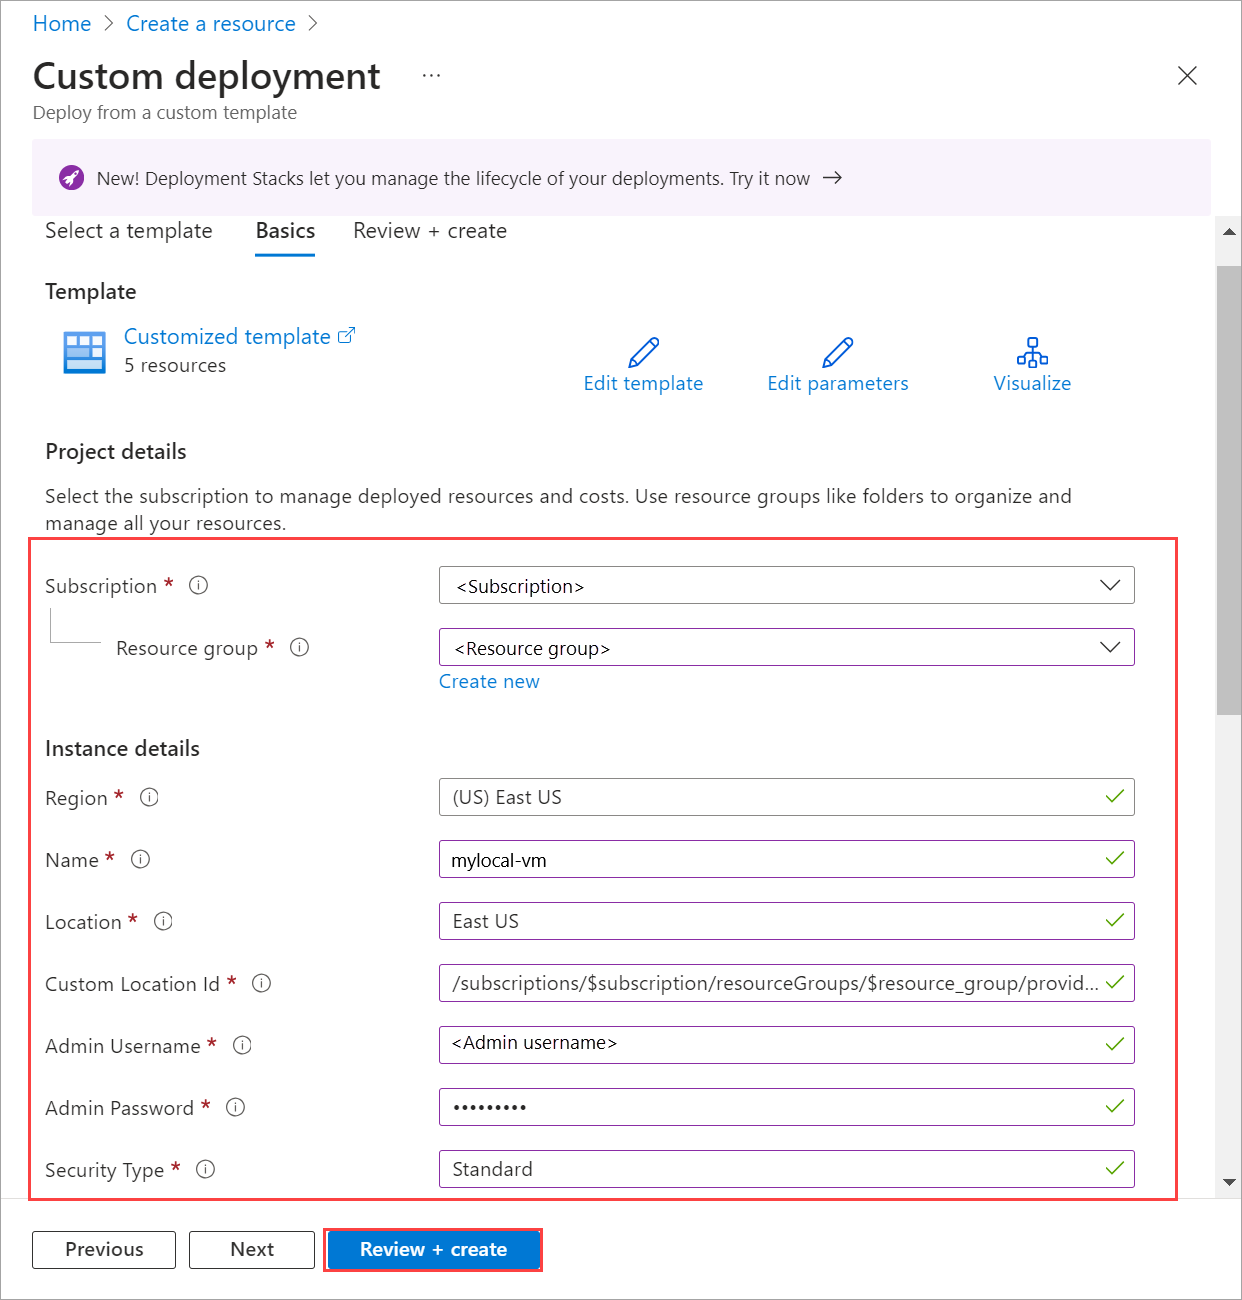
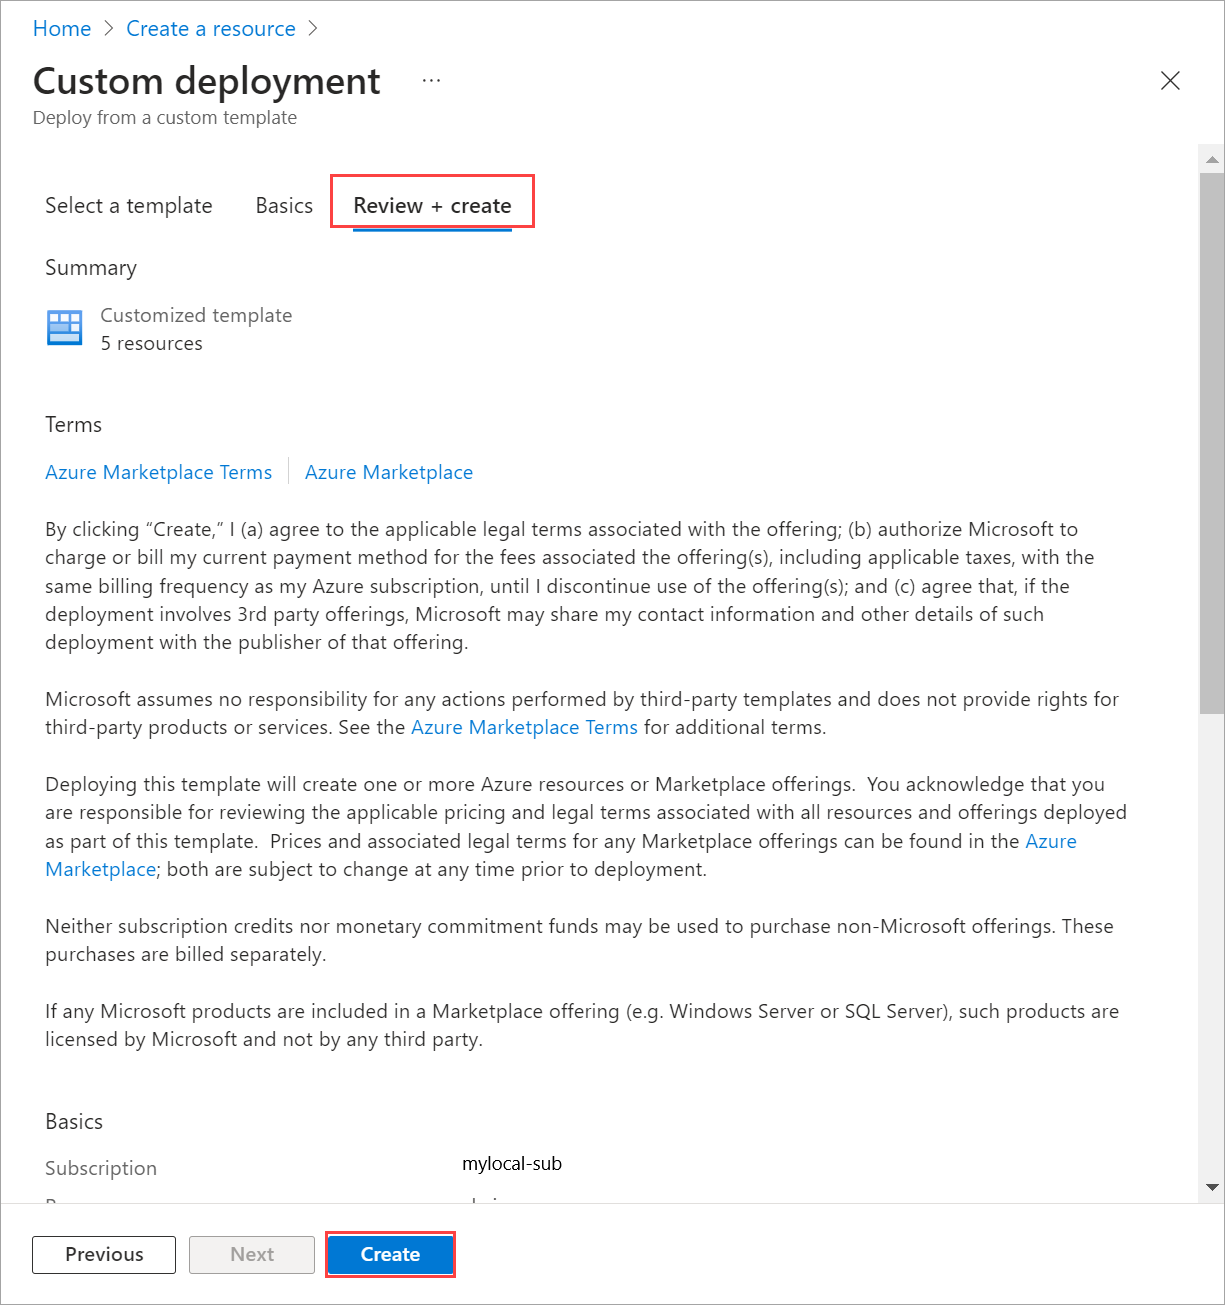
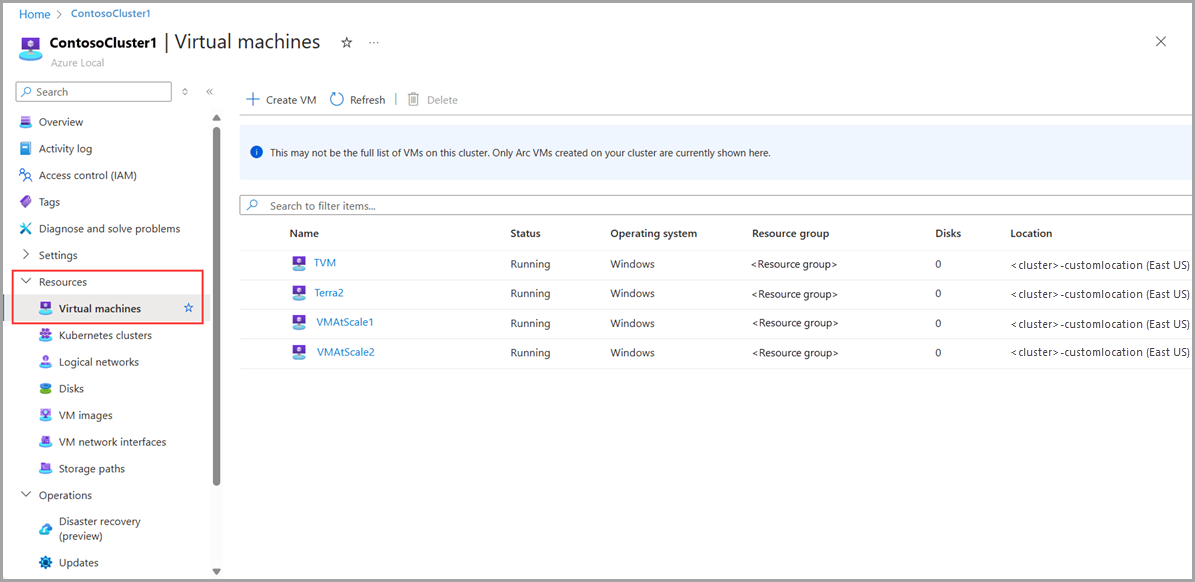
Menggunakan identitas terkelola untuk mengautentikasi VM Azure Local
Saat VM dibuat pada instans Azure Local Anda melalui Azure CLI atau portal Azure, identitas terkelola yang ditetapkan sistem juga dibuat yang berlangsung selama masa pakai VM.
VM pada instans Azure Local Anda diperluas dari server yang didukung Azure Arc dan dapat menggunakan identitas terkelola yang ditetapkan sistem untuk mengakses sumber daya Azure lain yang mendukung autentikasi berdasarkan Microsoft Entra ID. Misalnya, VM dapat menggunakan identitas terkelola yang ditetapkan sistem untuk mengakses Azure Key Vault.
Untuk informasi selengkapnya, lihat Identitas terkelola yang ditetapkan oleh sistem dan Autentikasi terhadap sumber daya Azure dengan server berkemampuan Azure Arc.