Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Gunakan FAQ ini untuk penanganan data, privasi, kepatuhan, residensi, akses RBAC, nonaktifkan kontrol, dan pagar pembatas untuk Azure Copilot Observability Agent.
Untuk perilaku transparansi, interpretasi keandalan, batasan, dan ekspektasi output AI yang menghadap pengguna, lihat Tanya Jawab Umum Transparansi untuk Agen Observabilitas Azure Copilot.
Agen Observabilitas memiliki dua permukaan tata kelola:
- Alur kerja interaktif seperti obrolan dan investigasi mendalam, tempat agen berjalan dengan menggunakan identitas pengguna yang masuk dan izin RBAC Azure.
- Operasi otonom seperti korelasi pemberitahuan dan pembuatan masalah, di mana agen berjalan dari sumber daya Agen Observabilitas dengan menggunakan identitas yang ditetapkan dan cakupan yang dikonfigurasi.
Diagram berikut menunjukkan penanganan data untuk obrolan interaktif dan investigasi mendalam.
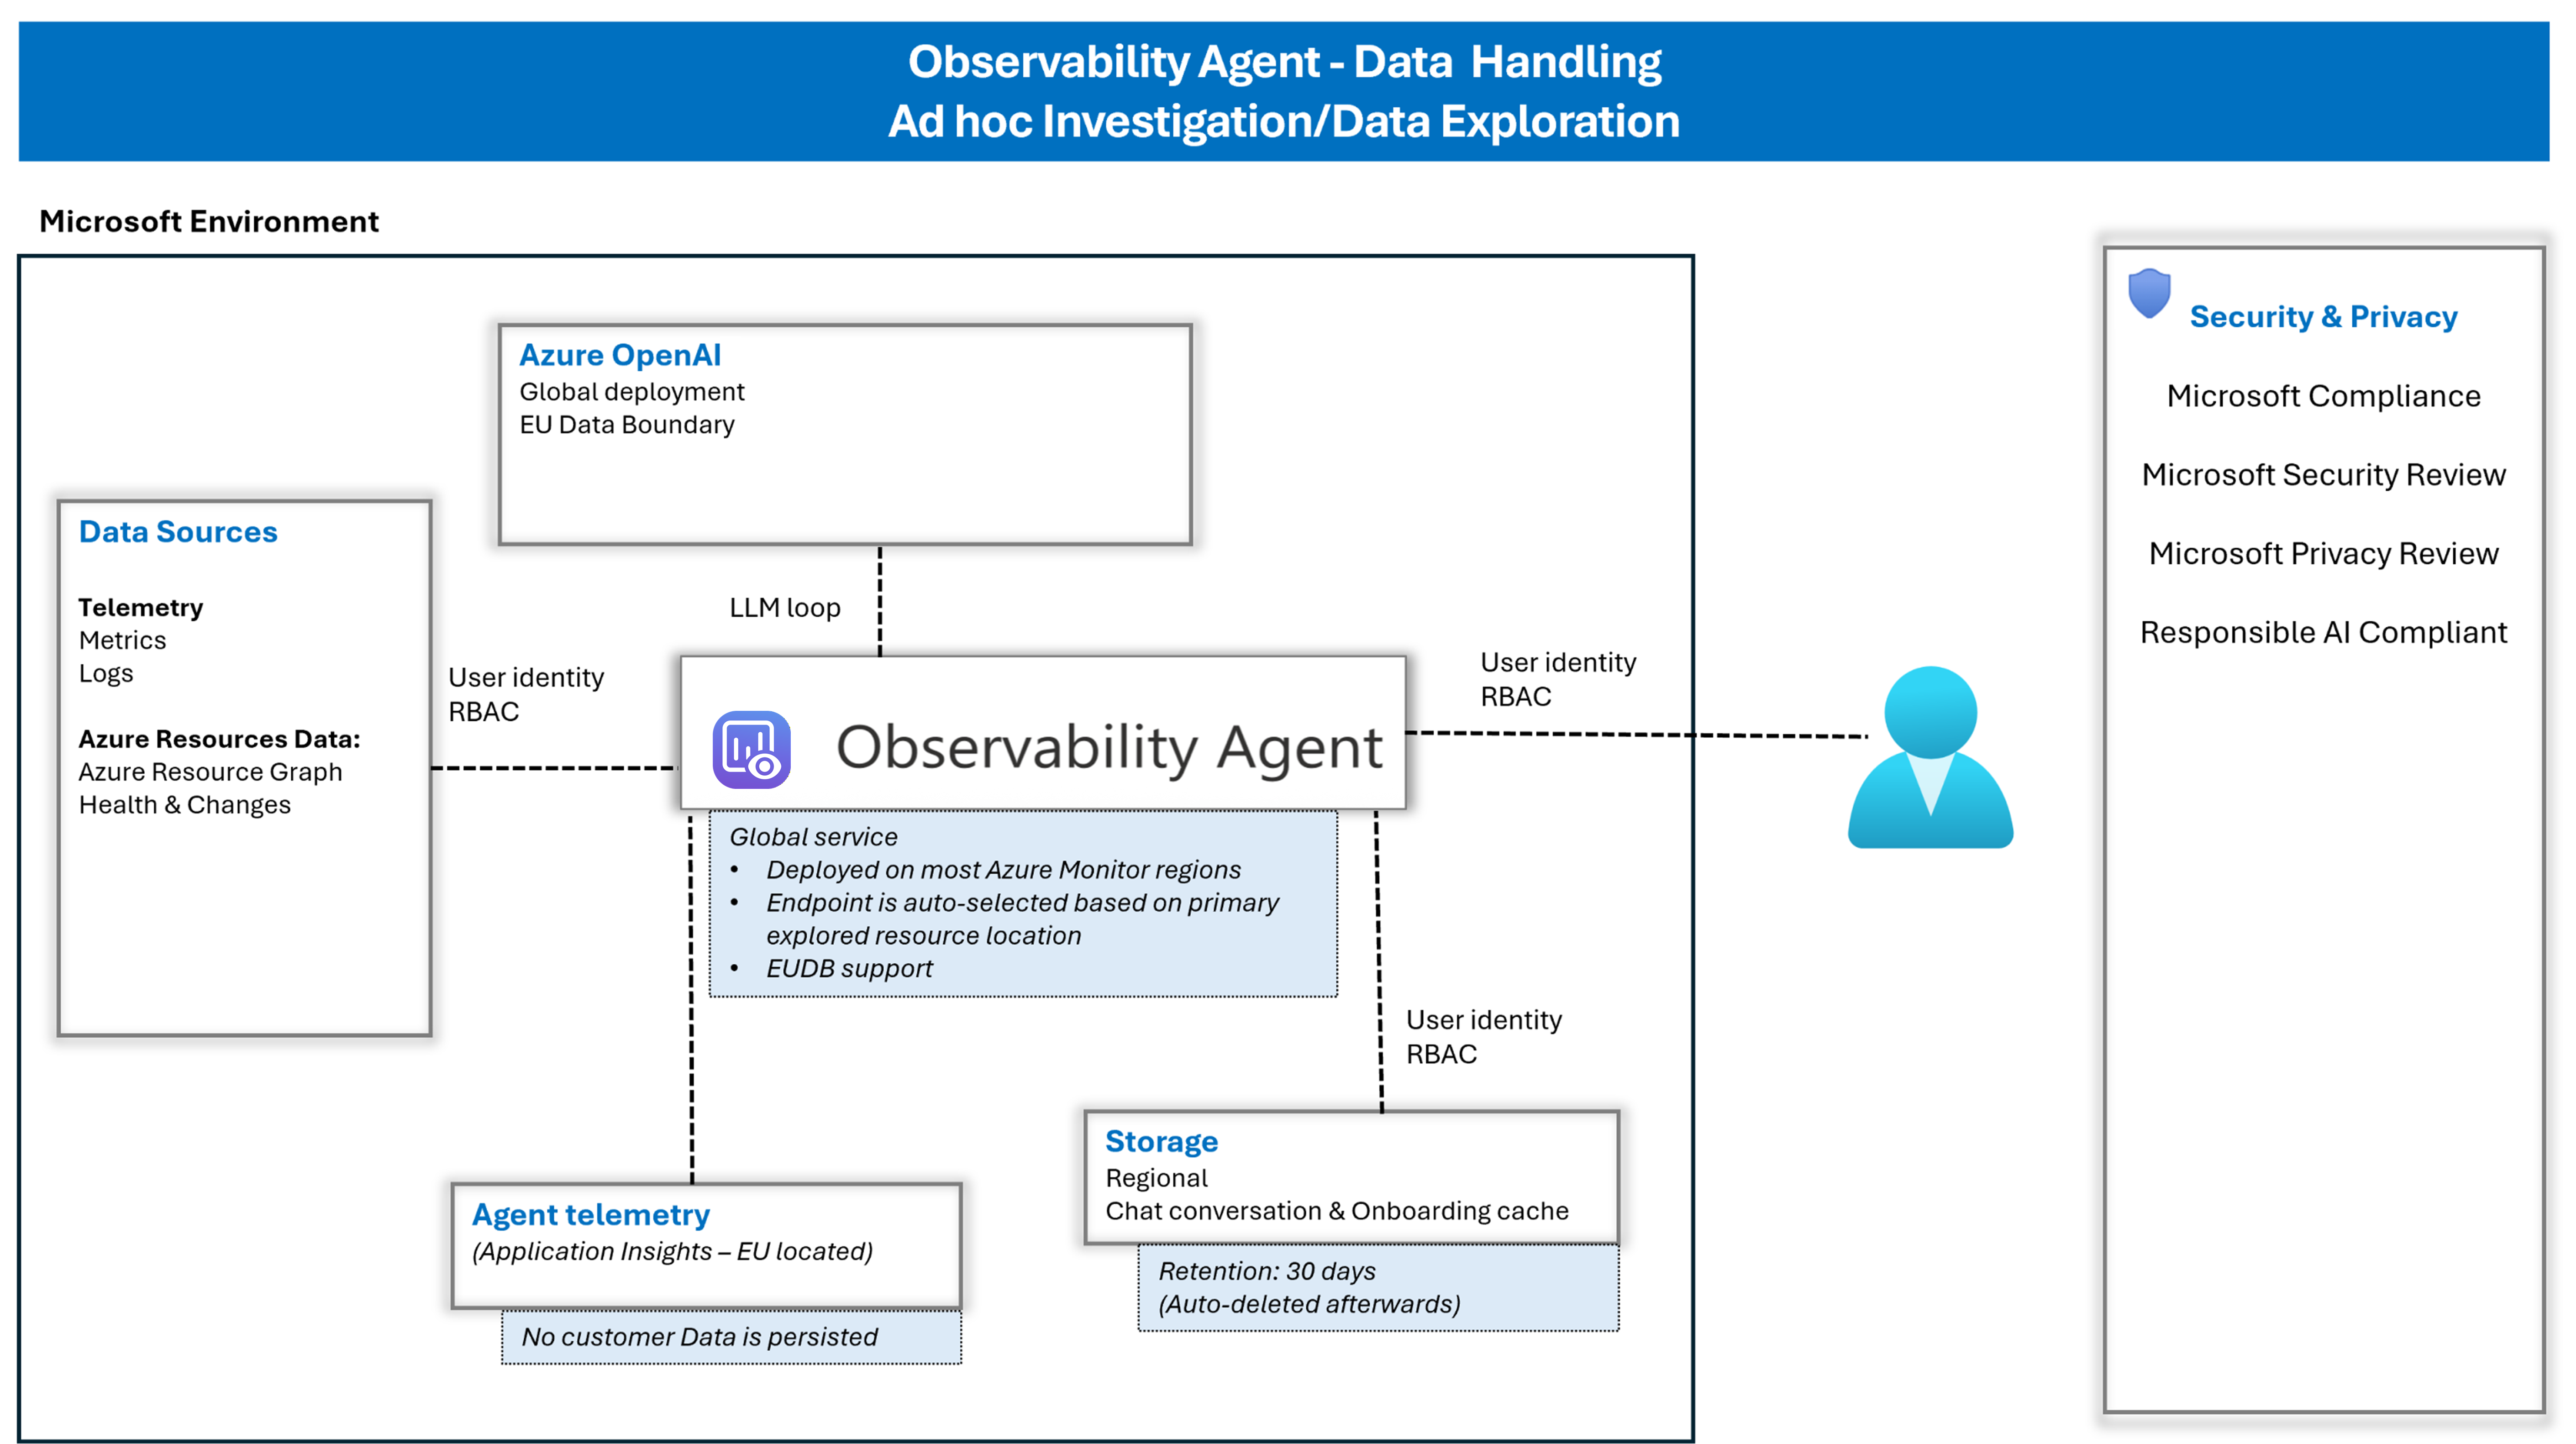
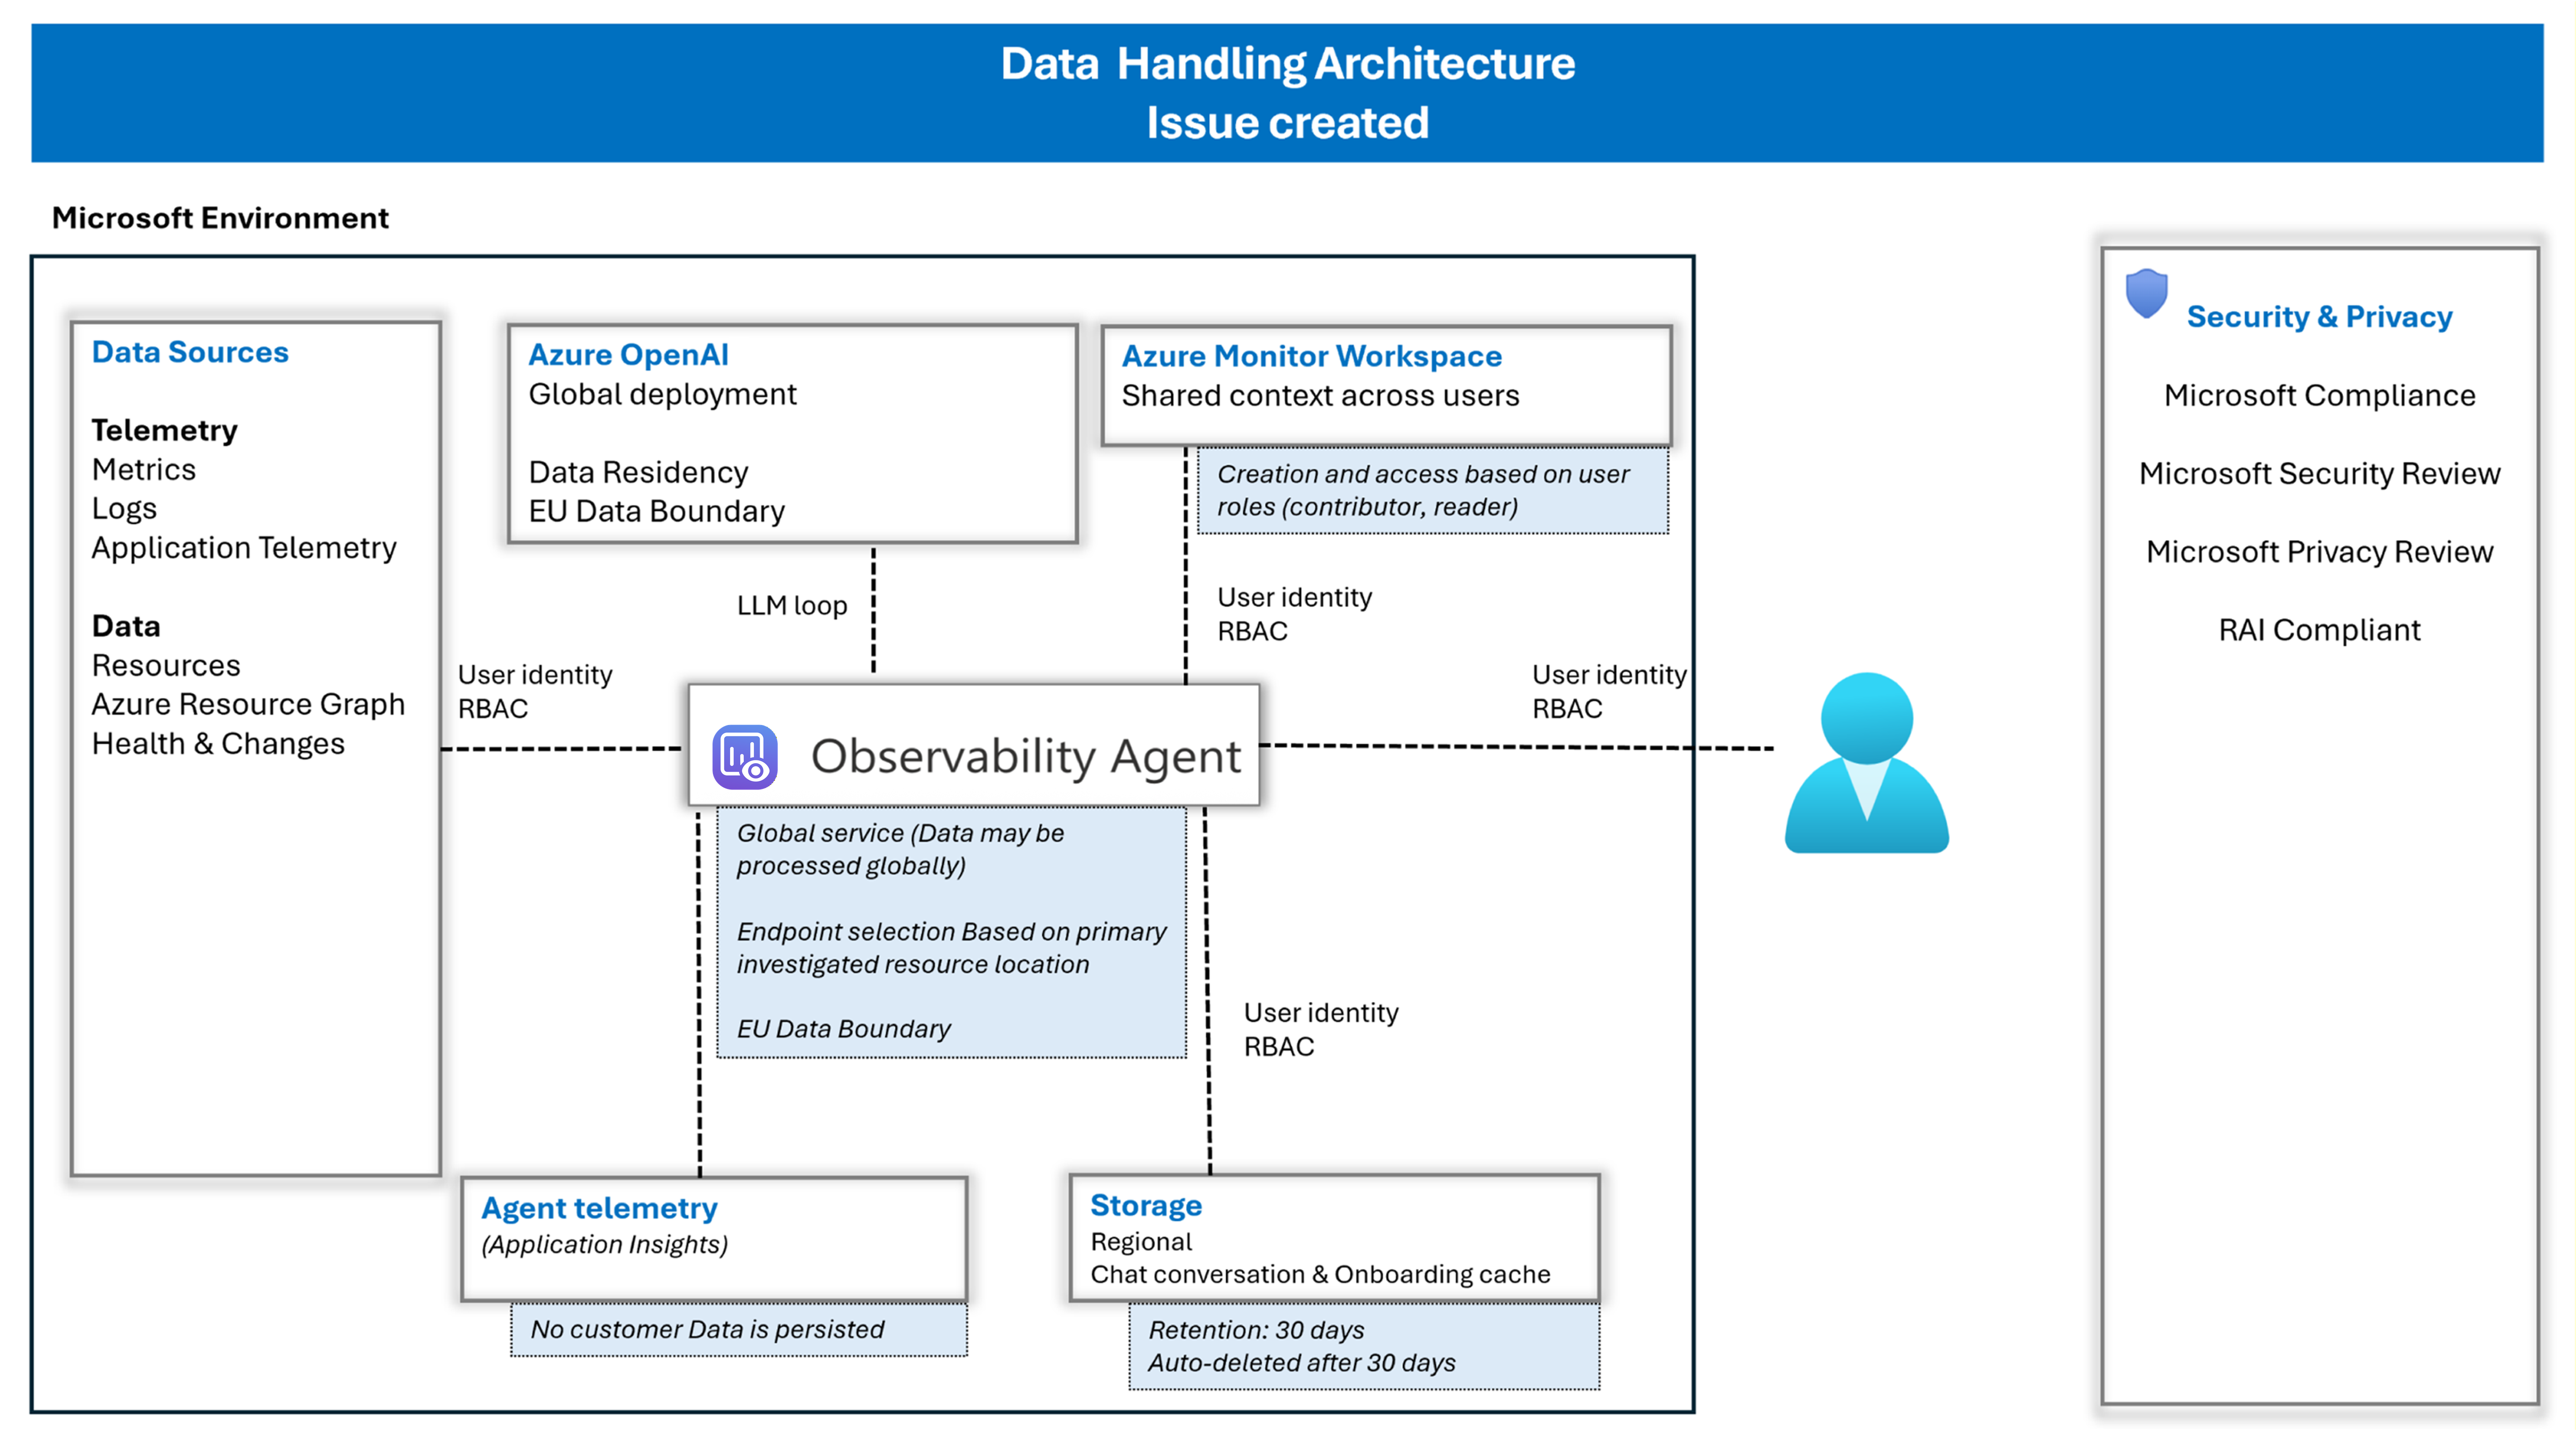
Diagram berikut menunjukkan penanganan data setelah masalah dibuat, termasuk konteks bersama di ruang kerja Azure Monitor dan akses berbasis peran.
Retensi dan akses data
Bagaimana Agen Observabilitas menyimpan data?
Agen Observabilitas mungkin menyimpan data layanan terbatas untuk mendukung investigasi dan interaksi pengguna. Retensi apa pun dibatasi ruang lingkupnya, aksesnya dikendalikan, dan dibatasi oleh waktu.
Layanan ini menangani tiga kategori data dengan perilaku retensi yang berbeda:
-
Data percakapan (cache chat dan cache onboarding):
- Termasuk permintaan pengguna dan respons agen yang dihasilkan selama investigasi atau obrolan.
- Disimpan secara regional dan disimpan hingga 30 hari.
- Dihapus secara otomatis setelah 30 hari.
-
Perilaku sesi (ketika masalah tidak ada):
- Akses percakapan di UX terbatas pada sesi.
- Jika tab sesi ditutup, konten percakapan tidak lagi tersedia dalam konteks sesi tersebut.
- Data yang disimpan mungkin masih ada hingga 30 hari.
-
Data telemetri:
- Agen tidak menyimpan salinan tambahan data telemetri.
- Ini membaca telemetri yang sudah disimpan di Azure Monitor berdasarkan izin yang diizinkan.
Siapa yang dapat mengakses isu, dan data apa saja yang dicakup dalam isu?
Issue merupakan bagian dari Azure Monitor Workspace (AMW) dan tunduk pada konteks bersama di AMW serta aturan akses Azure RBAC.
Pengguna dapat mengakses masalah berdasarkan peran AMW yang ditetapkan, seperti pembaca atau kontributor.
Masalah dapat mencakup temuan ringkasan seperti tren, anomali, korelasi, akar penyebab yang disarankan, visualisasi, dan temuan terstruktur.
Kepatuhan dan lokasi data
Apakah Agen Observabilitas mematuhi standar perusahaan?
Yes. Observability Agent mengikuti prinsip dan pendekatan AI yang bertanggung jawab dari Microsoft. Microsoft juga menerbitkan Microsoft Responsible AI Standard, yang menjelaskan kerangka kerjanya untuk membangun dan meninjau sistem AI.
Untuk beban kerja AI Azure, lihat Panduan AI yang bertanggung jawab untuk Microsoft Foundry dan Catatan Transparansi untuk Azure OpenAI di Model Foundry Microsoft.
Bisakah saya mengontrol di mana data saya diproses?
Observability Agent adalah layanan global, dan pemrosesan data mengikuti kerangka kerja regional dan kepatuhan Azure.
Untuk pelanggan di wilayah Uni Eropa yang didukung, pemrosesan dan penyimpanan data tetap berada dalam UE selaras dengan komitmen Batas Data UE Microsoft. Untuk wilayah yang didukung, lihat Wilayah.
Penggunaan dan kontrol model
Model AI apa yang digunakan agen?
Observability Agent menggunakan model Azure OpenAI Service untuk menganalisis telemetri dan menghasilkan wawasan investigasi.
Pemrosesan model terjadi di infrastruktur yang dikelola Microsoft dan mengikuti praktik keamanan dan kepatuhan Azure.
Apakah data saya digunakan untuk melatih model?
No. Layanan ini tidak menggunakan data pelanggan untuk melatih model.
Dapatkah saya mengontrol data mana yang dibagikan dengan LLM?
Ya, Anda mengontrol berbagi data melalui cakupan dan izin daripada pemfilteran per bidang.
Untuk alur kerja interaktif, cakupan alur kerja dan izin Azure RBAC milik pengguna yang memulai membatasi data yang dapat dilihat model.
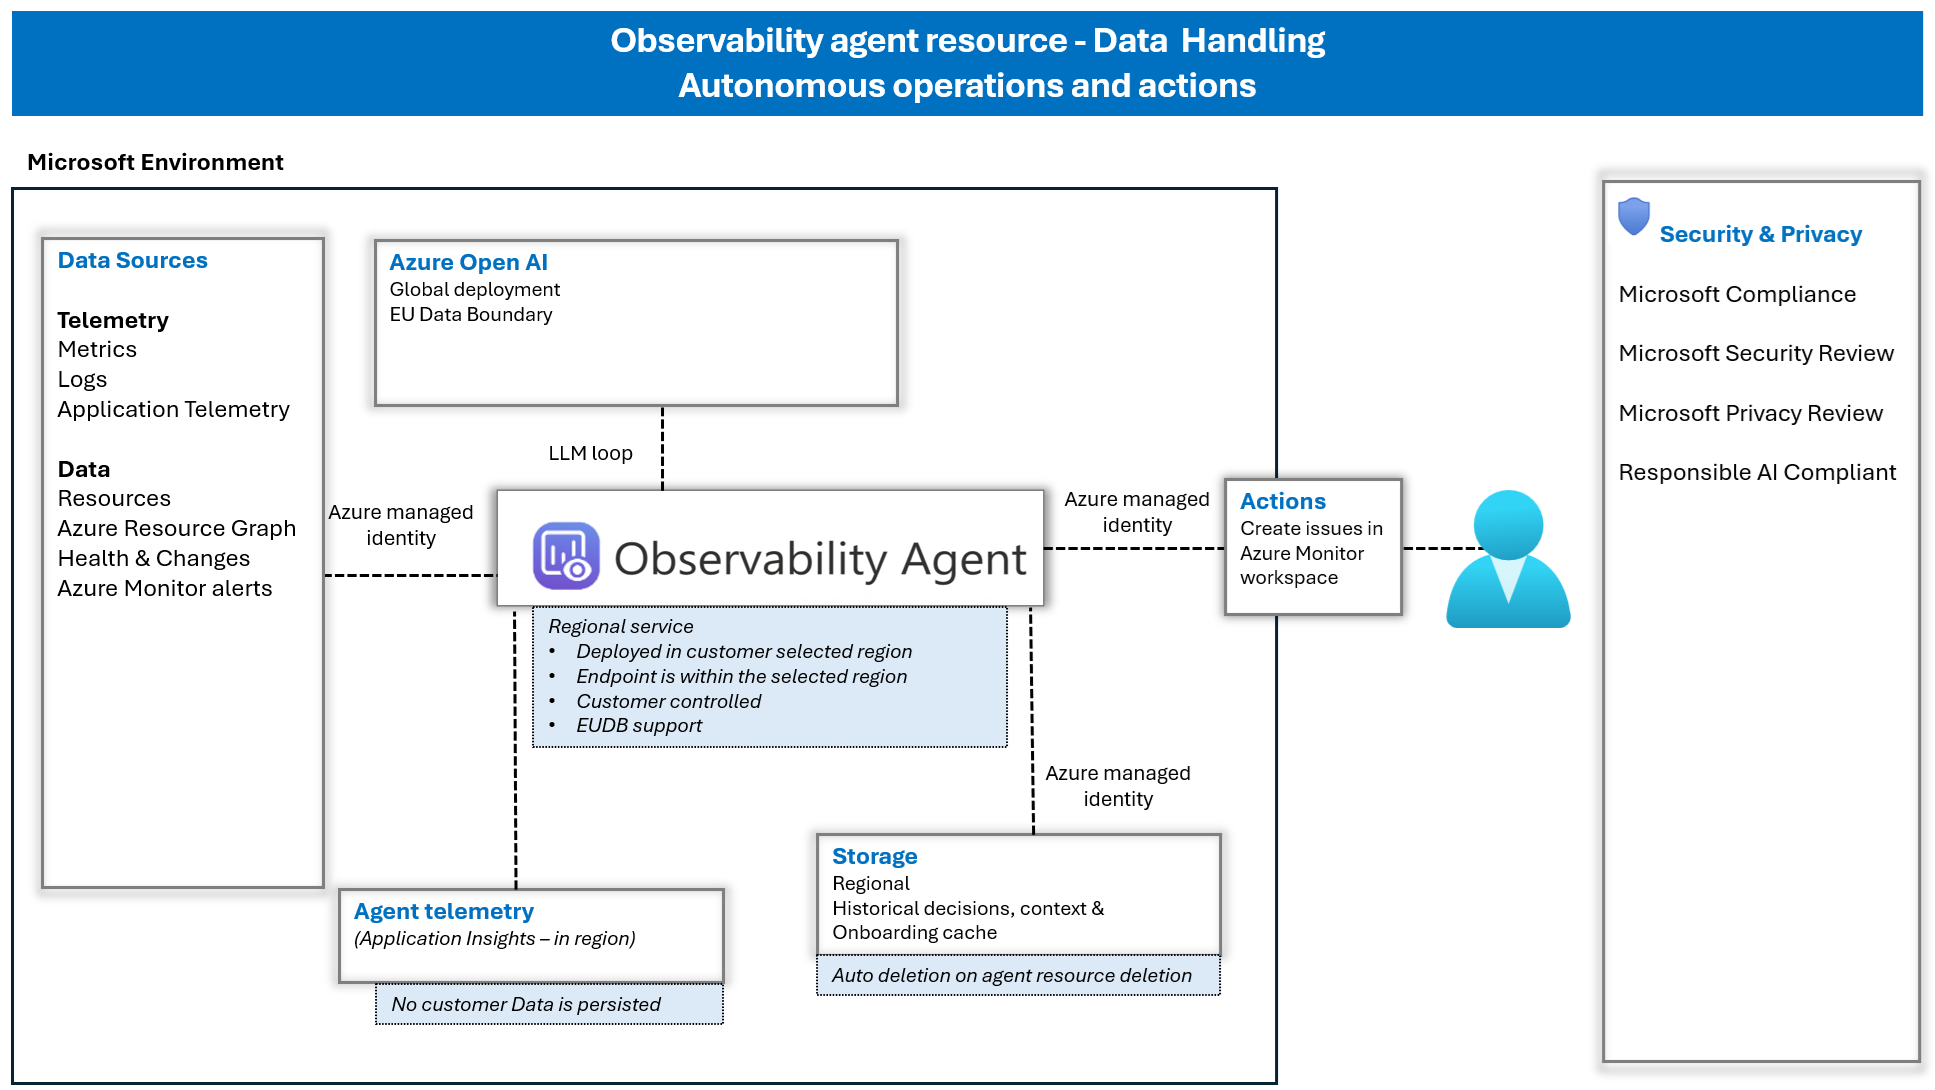
Untuk operasi otonom, cakupan sumber daya Observability Agent dan izin yang diberikan kepada identitas terkelolanya membatasi data yang dapat diakses oleh model.
Anda tidak dapat secara selektif mengecualikan tabel atau bidang telemetri individual dari sumber daya dalam cakupan lainnya.
Kontrol tata kelola
Izin apa yang digunakan agen?
Alur kerja interaktif berjalan di bawah identitas pengguna yang masuk dan izin RBAC Azure.
Operasi otonom berjalan di bawah identitas terkelola yang ditetapkan ke sumber daya Agen Observabilitas, bukan di bawah identitas pengguna. Identitas memerlukan izin yang sesuai, termasuk Kontributor Pemantauan pada ruang kerja Azure Monitor tempat masalah dibuat.
Bagaimana korelasi otonom diatur?
Korelasi otomatis terbatas pada sumber daya yang terlampir ke resource Observability Agent.
Masalah yang dibuat secara otonom disimpan di ruang kerja Azure Monitor dan mengikuti model RBAC Azure yang sama dengan masalah yang dibuat pengguna.
Instruksi kustom menyediakan konteks bisnis dan topologi, tetapi tidak memberikan izin baru dan tidak mengizinkan perubahan lingkungan langsung.
Diagram berikut menunjukkan penanganan data untuk operasi otonom, termasuk korelasi terlingkup, pembuatan masalah, akses identitas terkelola, dan batas tata kelola.
Dapatkah saya menonaktifkan Agen Observabilitas?
Yes. Kontrol akses Azure Copilot dapat menonaktifkan akses ke Observability Agent. Untuk informasi selengkapnya, lihat Kelola akses ke Azure Copilot.
Dapatkah saya menerapkan pagar pembatas pada apa yang diizinkan untuk dilakukan agen?
Yes. Agen mengikuti kontrol layanan bawaan, praktik AI yang bertanggung jawab, dan kontrol tata kelola Azure.
- Kontrol sistem menentukan perilaku operasi yang dimaksudkan.
- Kontrol organisasi, termasuk konfigurasi RBAC, kebijakan, dan cakupan, menentukan apa yang dapat diakses agen dan di mana agen dapat membuat masalah.