Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Aplikasi terdistribusi mencakup layanan cloud dan lokal di banyak lapisan dan komponen. Pengamatan tergantung pada pengumpulan data operasional dari setiap lapisan, lalu menganalisis dan mengonsolidasikannya ke dalam tampilan yang melayani setiap pemangku kepentingan di organisasi Anda.
Azure Monitor mengumpulkan dan menggabungkan data dari berbagai sumber ke dalam platform data umum untuk analisis, visualisasi, dan pemberitahuan. Ini memberikan pengalaman yang konsisten di seluruh data dari beberapa sumber dan memberi Anda wawasan mendalam tentang semua sumber daya yang dipantau, termasuk data dari layanan lain yang menyimpan data mereka di Azure Monitor.
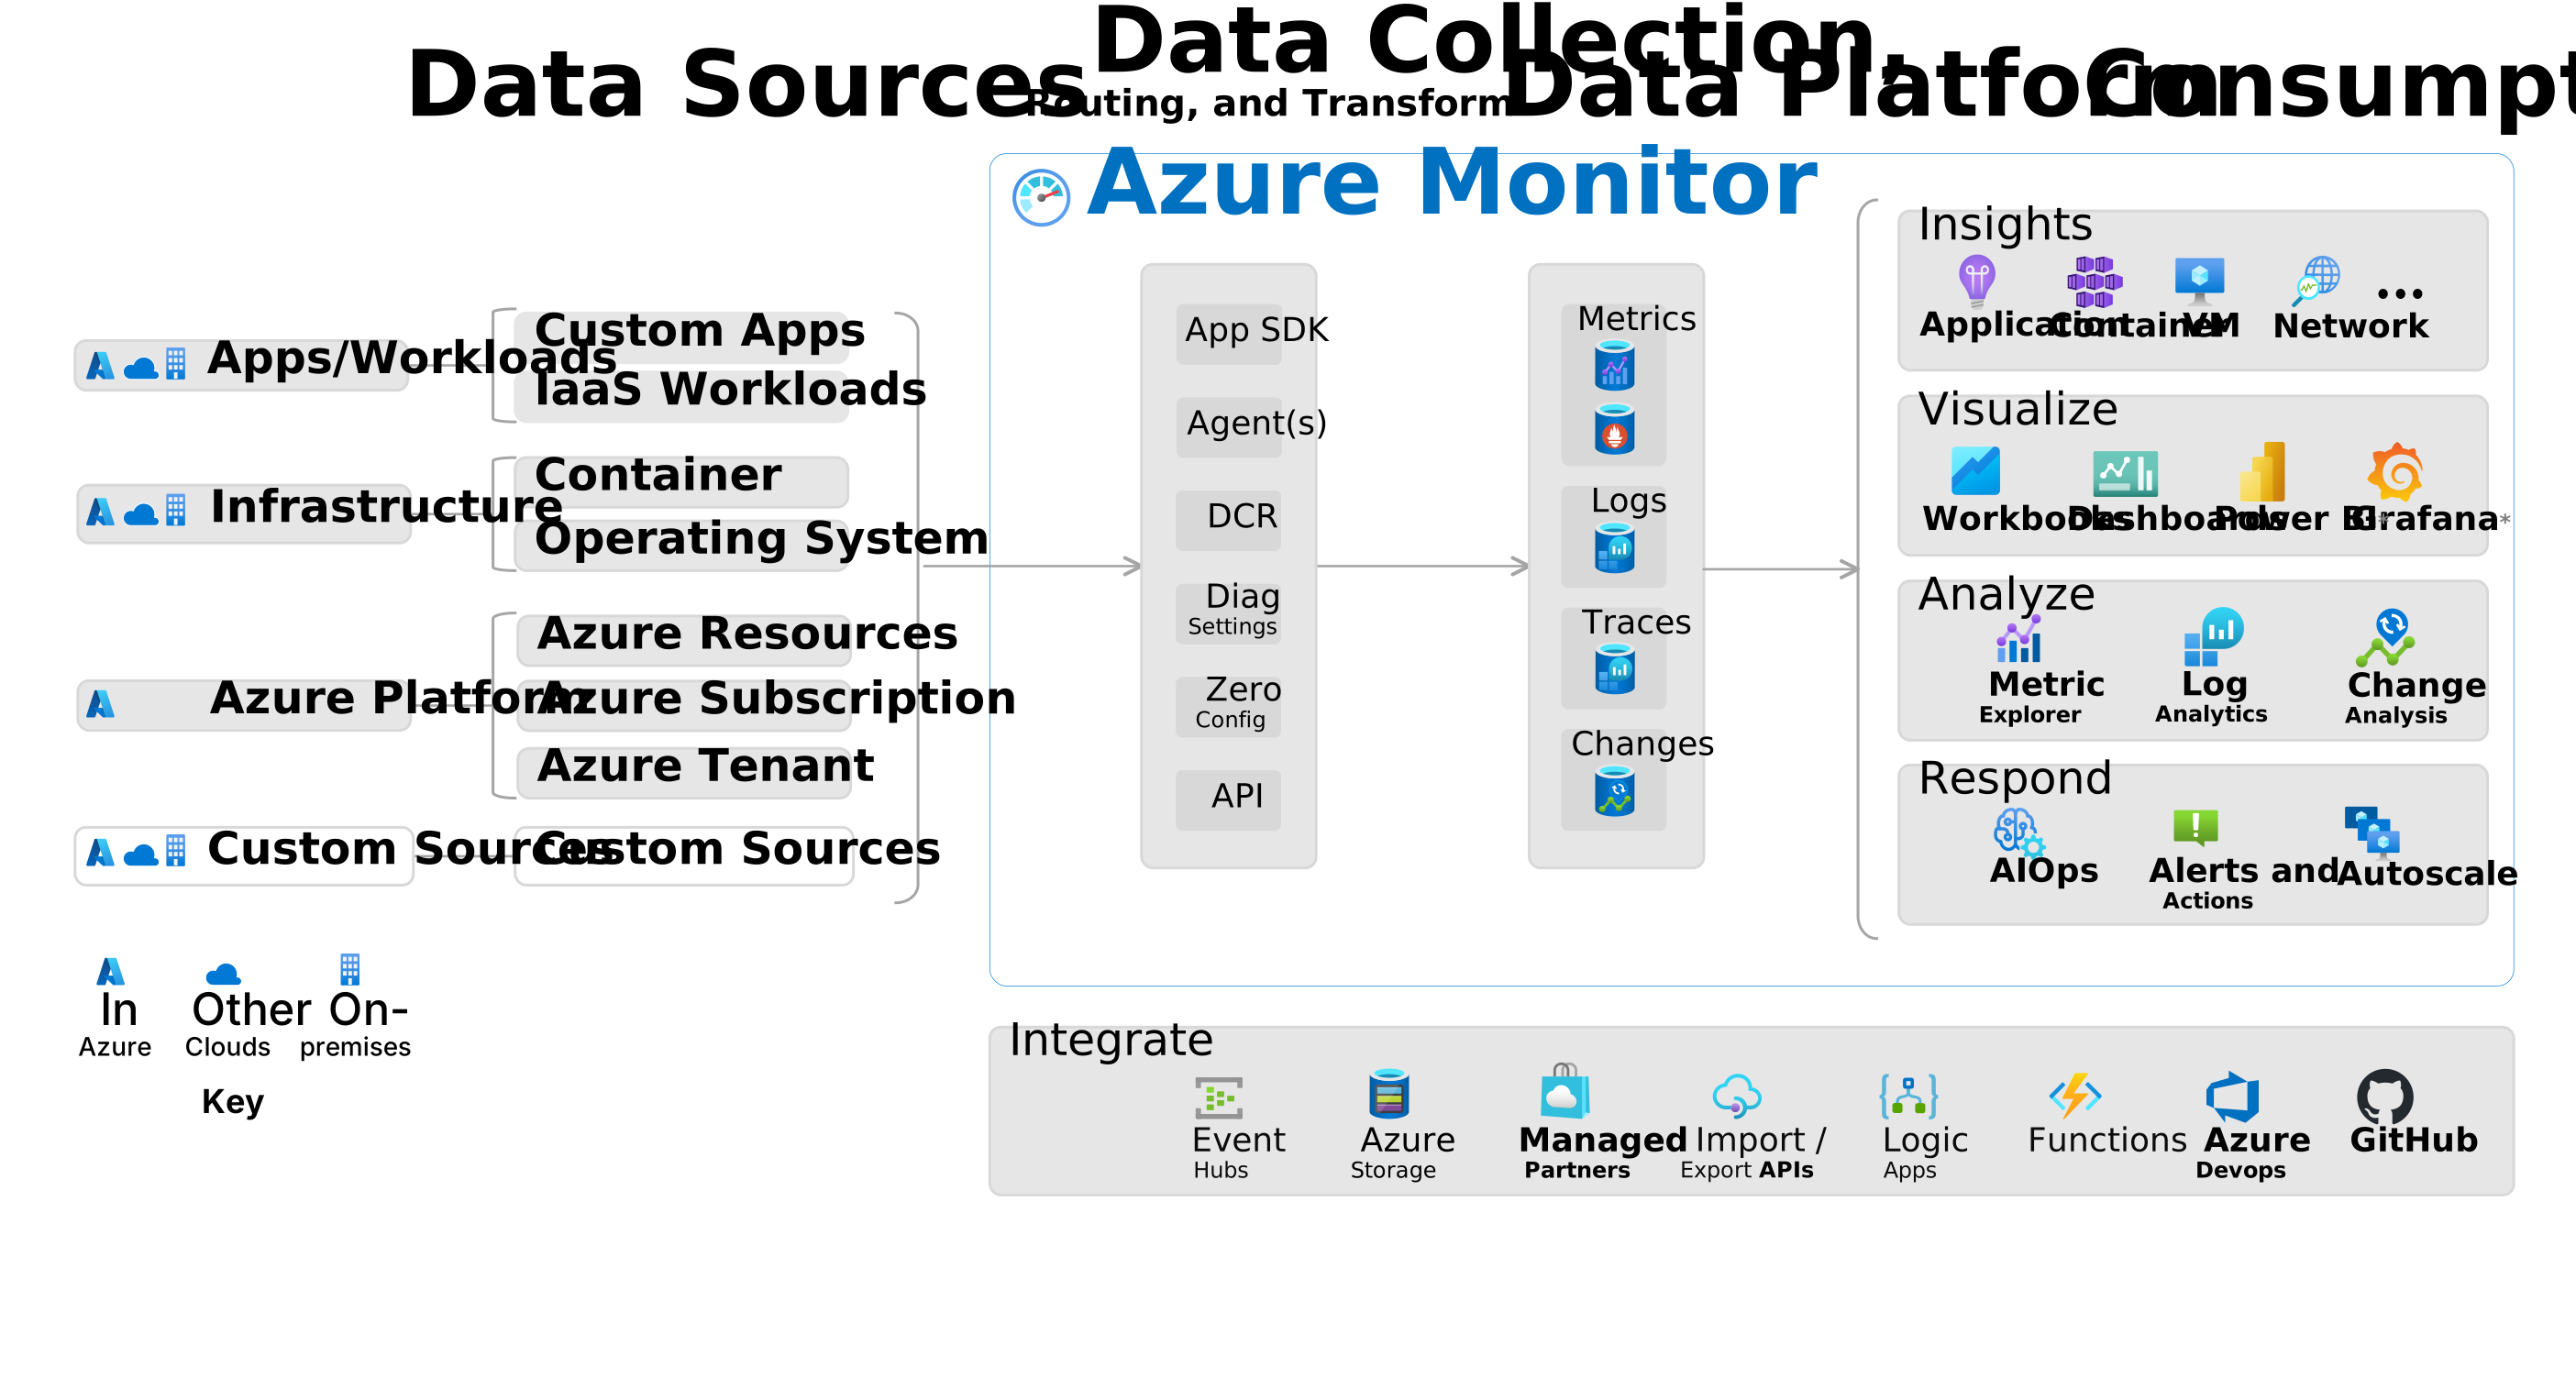
Data observabilitas pada Azure Monitor
Metrik, log, dan jejak terdistribusi biasanya disebut sebagai tiga pilar pengamatan. Alat pemantauan harus mengumpulkan dan menganalisis ketiga jenis data ini untuk memberikan pengamatan yang memadai dari sistem yang dipantau. Pengamatan dapat dicapai dengan menghubungkan data dari beberapa pilar dan menggabungkan data di seluruh kumpulan sumber daya yang dipantau. Karena Azure Monitor menyimpan data dari beberapa sumber bersama-sama, data dapat berkorelasi dan dianalisis dengan menggunakan sekumpulan alat umum. Ini juga menghubungkan data antara berbagai langganan dan penyewa Azure, selain menghosting data untuk layanan lainnya.
Sumber daya Azure menghasilkan sejumlah besar data pemantauan. Azure Monitor mengonsolidasikan data ini bersama dengan memantau data dari sumber lain ke dalam platform Metrik atau Log. Setiap platform dioptimalkan untuk skenario pemantauan tertentu, dan masing-masing mendukung fitur yang berbeda dalam Azure Monitor. Fitur seperti analisis data, visualisasi, dan pemberitahuan memerlukan pemahaman tentang perbedaan ini untuk menerapkan skenario Anda dengan cara yang paling efisien dan hemat biaya. Wawasan dalam Azure Monitor seperti Application Insights atau Container Insights menyediakan alat analisis yang berfokus pada skenario pemantauan tertentu tanpa mengharuskan Anda memahami perbedaan antara dua jenis data.
Tabel berikut membandingkan metrik dan log secara sekilas:
| Aspek | Metode pengukuran | Catatan |
|---|---|---|
| Apa fungsinya | Nilai numerik yang diambil sampelnya secara berkala yang menjelaskan aspek sistem pada titik waktu tertentu. | Rekaman bertanda waktu peristiwa yang berisi teks terstruktur atau bentuk bebas. |
| Storage | Database seri waktu yang dioptimalkan untuk data bertanda waktu. | Ruang kerja Log Analytics yang dibangun di atas Azure Data Explorer. |
| Paling cocok untuk | Pemberitahuan dan deteksi cepat masalah performa. | Analisis akar penyebab dan kueri kontekstual yang mendalam. |
| Pengalaman menggunakan kueri | Penjelajah metrik dan peringatan metrik. | Bahasa Kueri Kusto (KQL) dalam Log Analytics. |
Metrik di Azure Monitor
Metrik adalah nilai numerik yang menggambarkan beberapa aspek sistem pada titik waktu tertentu. Azure Monitor mengumpulkan metrik secara berkala dan mengidentifikasinya dengan tanda waktu, nama, nilai, dan satu atau beberapa label yang menentukan. Ini menggabungkan metrik dengan menggunakan berbagai algoritma, membandingkannya dengan metrik lain, dan menganalisisnya untuk tren dari waktu ke waktu.
Azure Monitor menyimpan metrik dalam database rangkaian waktu yang dioptimalkan untuk menganalisis data bertanda waktu. Pemberian stempel waktu membuat metrik sangat sesuai untuk pemberian peringatan dan deteksi masalah secara cepat. Metrik memberi tahu Anda performa sistem Anda tetapi biasanya harus dikombinasikan dengan log untuk mengidentifikasi akar penyebab masalah.
Metrik Azure Monitor mencakup dua jenis: metrik asli dan metrik Prometheus. Untuk perbandingan keduanya dan sumber datanya, lihat Metrik dalam Azure Monitor.
Log pada Azure Monitor
Log adalah peristiwa yang terjadi dalam sistem. Mereka dapat berisi berbagai jenis data dan mungkin terstruktur atau teks bentuk bebas dengan tanda waktu. Mereka mungkin dibuat secara sporadis karena peristiwa di lingkungan menghasilkan entri log. Sistem di bawah beban berat biasanya akan menghasilkan lebih banyak volume log.
Log di Azure Monitor disimpan di ruang kerja Analitik Log yang didasarkan pada Azure Data Explorer, yang menyediakan mesin analisis yang canggih dan bahasa kueri yang kaya. Log biasanya memberikan informasi yang cukup untuk memberikan konteks lengkap tentang masalah yang diidentifikasi dan berguna untuk mengidentifikasi akar kasus masalah.
Nota
Penting untuk membedakan antara Log Azure Monitor dan sumber data log di Azure. Misalnya, peristiwa tingkat langganan di Azure ditulis ke log Aktivitas, tersedia dari menu Azure Monitor. Sebagian besar sumber daya menulis informasi operasional ke log sumber daya untuk diteruskan ke lokasi yang berbeda.
Log Monitor Azure adalah platform data log yang mengumpulkan log aktivitas dan log sumber daya bersama dengan data pemantauan lainnya, sehingga dapat memberikan analisis yang mendalam di seluruh kumpulan sumber daya Anda.
Bekerja dengan kueri log secara interaktif dengan menggunakan Log Analytics di portal Azure. Tambahkan hasil ke dasbor Azure untuk visualisasi dalam kombinasi dengan data lain. Buat pemberitahuan pencarian log yang memicu pemberitahuan berdasarkan hasil kueri terjadwal.
Pelacakan Terdistribusi
Jejak adalah serangkaian peristiwa terkait yang mengikuti permintaan pengguna melalui sistem terdistribusi. Mereka dapat digunakan untuk menentukan perilaku kode aplikasi dan performa transaksi yang berbeda. Meskipun log sering dibuat oleh komponen individual dari sistem terdistribusi, jejak mengukur operasi dan performa aplikasi Anda di seluruh set komponen.
Anda mengaktifkan pelacakan terdistribusi di Azure Monitor dengan menggunakan Application Insights. Application Insights menyimpan data pelacakan dengan data log aplikasi lain yang dikumpulkannya. Penyimpanan ini membuat data pelacakan tersedia untuk alat analisis yang sama dengan data log lainnya, termasuk kueri log, dasbor, dan pemberitahuan.
Perubahan yang dilacak dengan Azure Resource Graph
Perubahan adalah serangkaian peristiwa yang terjadi di aplikasi Azure Anda, dari lapisan infrastruktur melalui penyebaran aplikasi. Analisis Perubahan melacak peristiwa ini di tingkat langganan dan dibangun berdasarkan Azure Resource Graph untuk memberikan wawasan terperinci tentang perubahan sumber daya.
Change Analysis kini berjalan di atas Azure Resource Graph, yang memberikan pengalaman tanpa perlu proses onboarding di seluruh langganan dan sumber daya. Anda tidak perlu lagi mendaftarkan penyedia sumber daya Microsoft.ChangeAnalysis. Resource Graph menggunakan fungsionalitas Change Actor untuk mengidentifikasi kapan sumber daya dibuat, diperbarui, atau dihapus melalui sarana kontrol Azure Resource Manager.
Analisis Perubahan menyediakan data untuk skenario manajemen dan pemecahan masalah yang membantu Anda memahami perubahan apa yang mungkin menyebabkan masalah:
- Pecahkan masalah aplikasi dari Diagnosis dan selesaikan pengalaman masalah di portal Azure.
- Buat kueri atas riwayat perubahan di seluruh tenant dengan API
Microsoft.ResourceGraph/resources. - Lihat perubahan sumber daya di portal Azure.
Untuk informasi selengkapnya, lihat Menganalisis perubahan pada sumber daya Azure Anda dengan Analisis Perubahan.
Mengumpulkan data pemantauan
Sumber data yang berbeda untuk Azure Monitor menulis ke ruang kerja Analitik Log (Log) atau database metrik Azure Monitor (Metrik) atau keduanya. Beberapa sumber menulis langsung ke penyimpanan data ini, sementara sumber lain mungkin menulis ke lokasi lain seperti penyimpanan Azure dan memerlukan beberapa konfigurasi untuk mengisi log atau metrik.
Untuk daftar sumber data berbeda yang mengisi setiap jenis, lihat Metrik di Azure Monitor dan Log di Azure Monitor.
Mengalirkan data ke sistem eksternal
Selain menggunakan alat di Azure untuk menganalisis data pemantauan, Anda mungkin memiliki persyaratan untuk meneruskannya ke alat eksternal seperti informasi keamanan dan produk manajemen peristiwa. Penerusan ini biasanya dilakukan langsung dari sumber daya yang dipantau melalui Azure Event Hubs.
Beberapa sumber mengirim data langsung ke pusat aktivitas. Untuk yang lain, gunakan proses lain, seperti aplikasi logika, untuk mengambil data yang diperlukan. Untuk informasi selengkapnya, lihat Mengalirkan data pemantauan Azure ke pusat aktivitas untuk dikonsumsi oleh alat eksternal.
Langkah selanjutnya
- Pengukuran pada Azure Monitor
- Log di Azure Monitor
- Memantau data yang tersedia untuk sumber daya yang berbeda di Azure