Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Panduan cepat ini menjelaskan cara mengidentifikasi sumber daya/elemen yang dilindungi dan tidak terlindungi dalam Resiliency.
Penting
Azure Business Continuity Center kini menjadi Resiliency in Azure, sebuah platform terpadu untuk Ketahanan Zona, Ketersediaan Tinggi, Backup & Pemulihan Bencana, dan Perlindungan Ransomware yang menawarkan pengalaman terintegrasi untuk memastikan ketahanan berkelanjutan aplikasi Anda. Untuk mencoba fitur zonal di Resiliency, isi formulir pendaftaran ini.
Sebagai administrator ketahanan, melindungi sumber daya penting Anda adalah langkah penting dalam perjalanan ketahanan Anda. Jika terjadi pemadaman, serangan berbahaya, atau kegagalan operasional, Anda dapat memulihkan sumber daya ini. Pemulihan dapat dilakukan di wilayah utama atau sekunder untuk menghindari kehilangan data.
Ketahanan di Azure menyediakan dua tampilan utama berikut untuk membantu Anda mengelola detail perlindungan:
- Sumber daya yang dapat dilindungi: Mencantumkan sumber daya yang saat ini tidak dilindungi. Anda dapat mengonfigurasi perlindungan untuk mereka.
- Item yang dilindungi: Menampilkan sumber daya yang sudah dilindungi. Memungkinkan Anda melakukan tindakan seperti pemulihan dan failover.
Mengidentifikasi sumber daya yang tidak terlindungi
Untuk mengidentifikasi sumber daya yang saat ini tidak dilindungi, ikuti langkah-langkah berikut:
Di portal Microsoft Azure, bukainventarit> Perlindungan Ketahanan>Sumber daya yang dapat dilindungi.
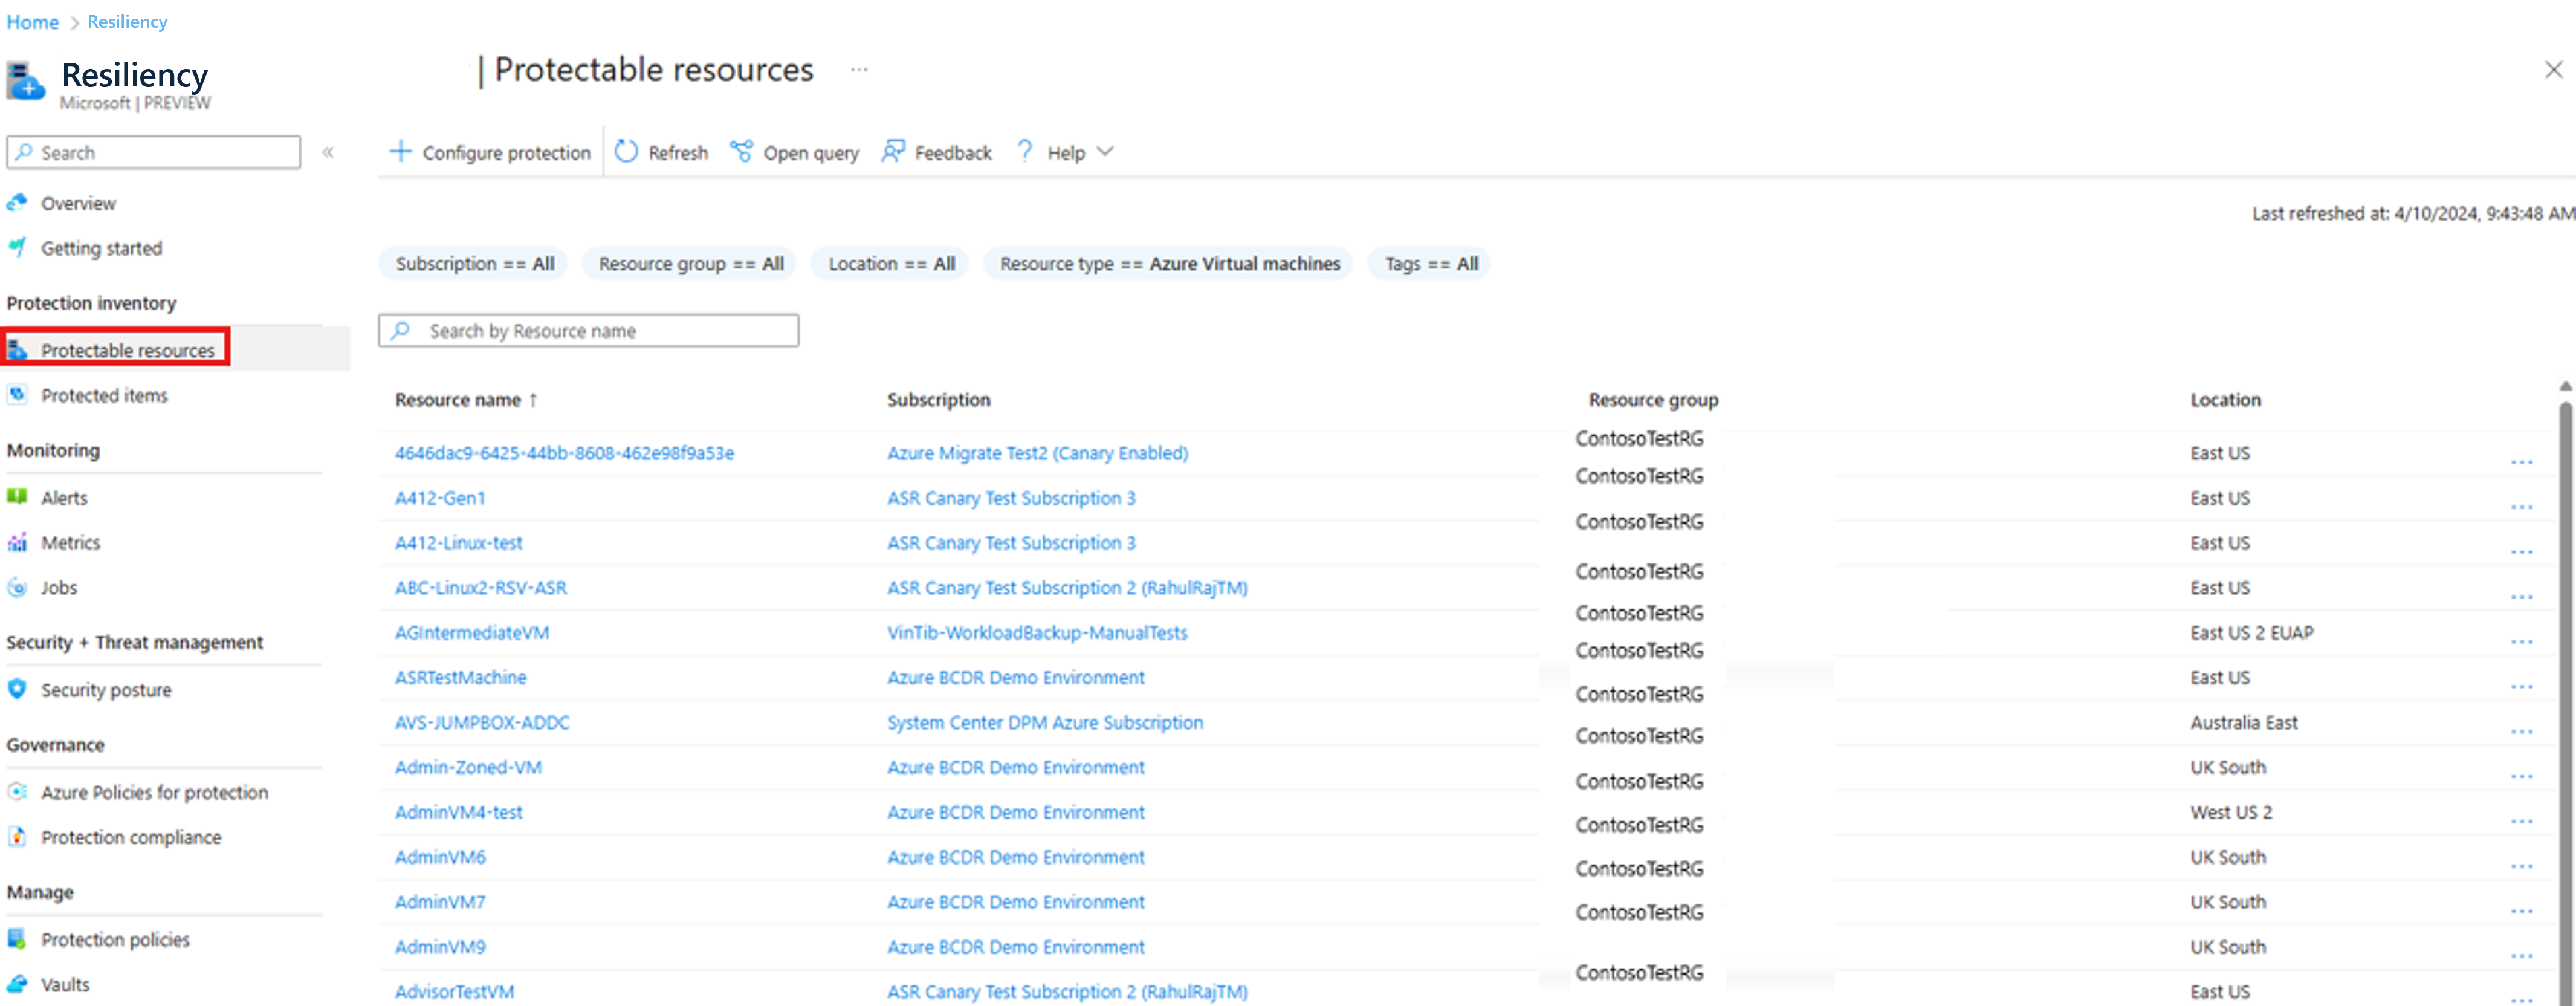
Daftar sumber daya yang tidak dilindungi muncul. Daftar ini mencakup detail per solusi terkait langganan, grup sumber daya, lokasi, jenis, dan lainnya, serta propertinya. Untuk melihat detail setiap sumber daya, pilih nama sumber daya, langganan, atau grup sumber daya dari daftar.
Nota
- Saat ini, Anda dapat melihat sumber daya Azure yang tidak terlindungi hanya di bawah Sumber daya yang dapat dilindungi .
- Anda juga dapat mengkueri informasi tentang sumber daya Azure yang dapat dilindungi dengan menggunakan Azure Resource Graph (ARG) tanpa biaya tambahan. ARG adalah layanan Azure yang dirancang untuk memperluas Manajemen Sumber Daya Azure. Ini bertujuan untuk memberikan eksplorasi sumber daya yang efisien dengan kemampuan untuk mengkueri dalam skala besar di serangkaian langganan tertentu.
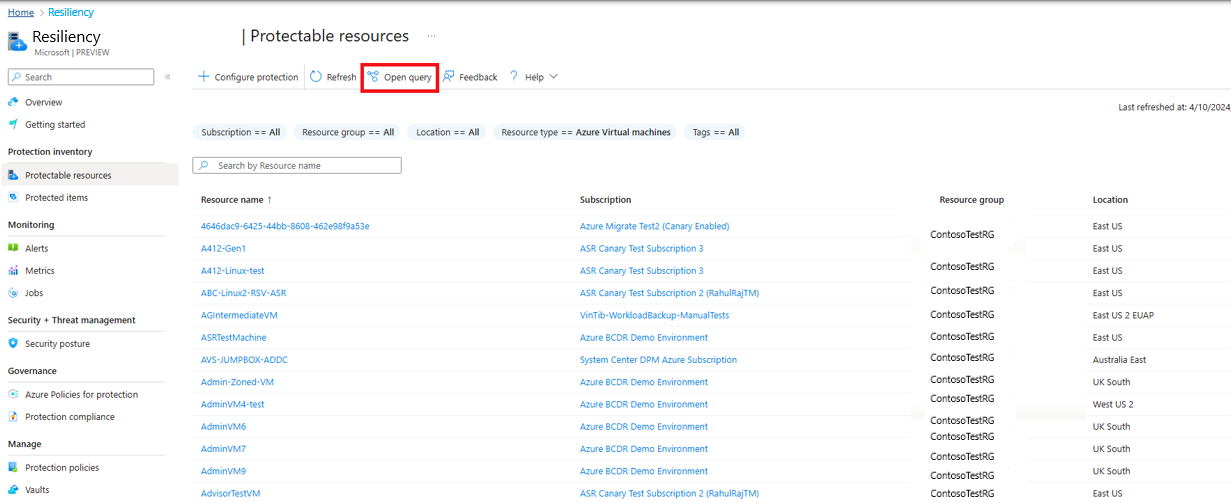
Untuk memeriksa sumber daya Azure yang dapat dilindungi menggunakan Azure Resource Graph (ARG), gunakan kueri sampel yang disediakan di portal Microsoft Azure dengan memilih Buka kueri.
Mengidentifikasi item yang dilindungi
Untuk melihat item yang dilindungi, bukaItem yang dilindungi>Ketahanan>.
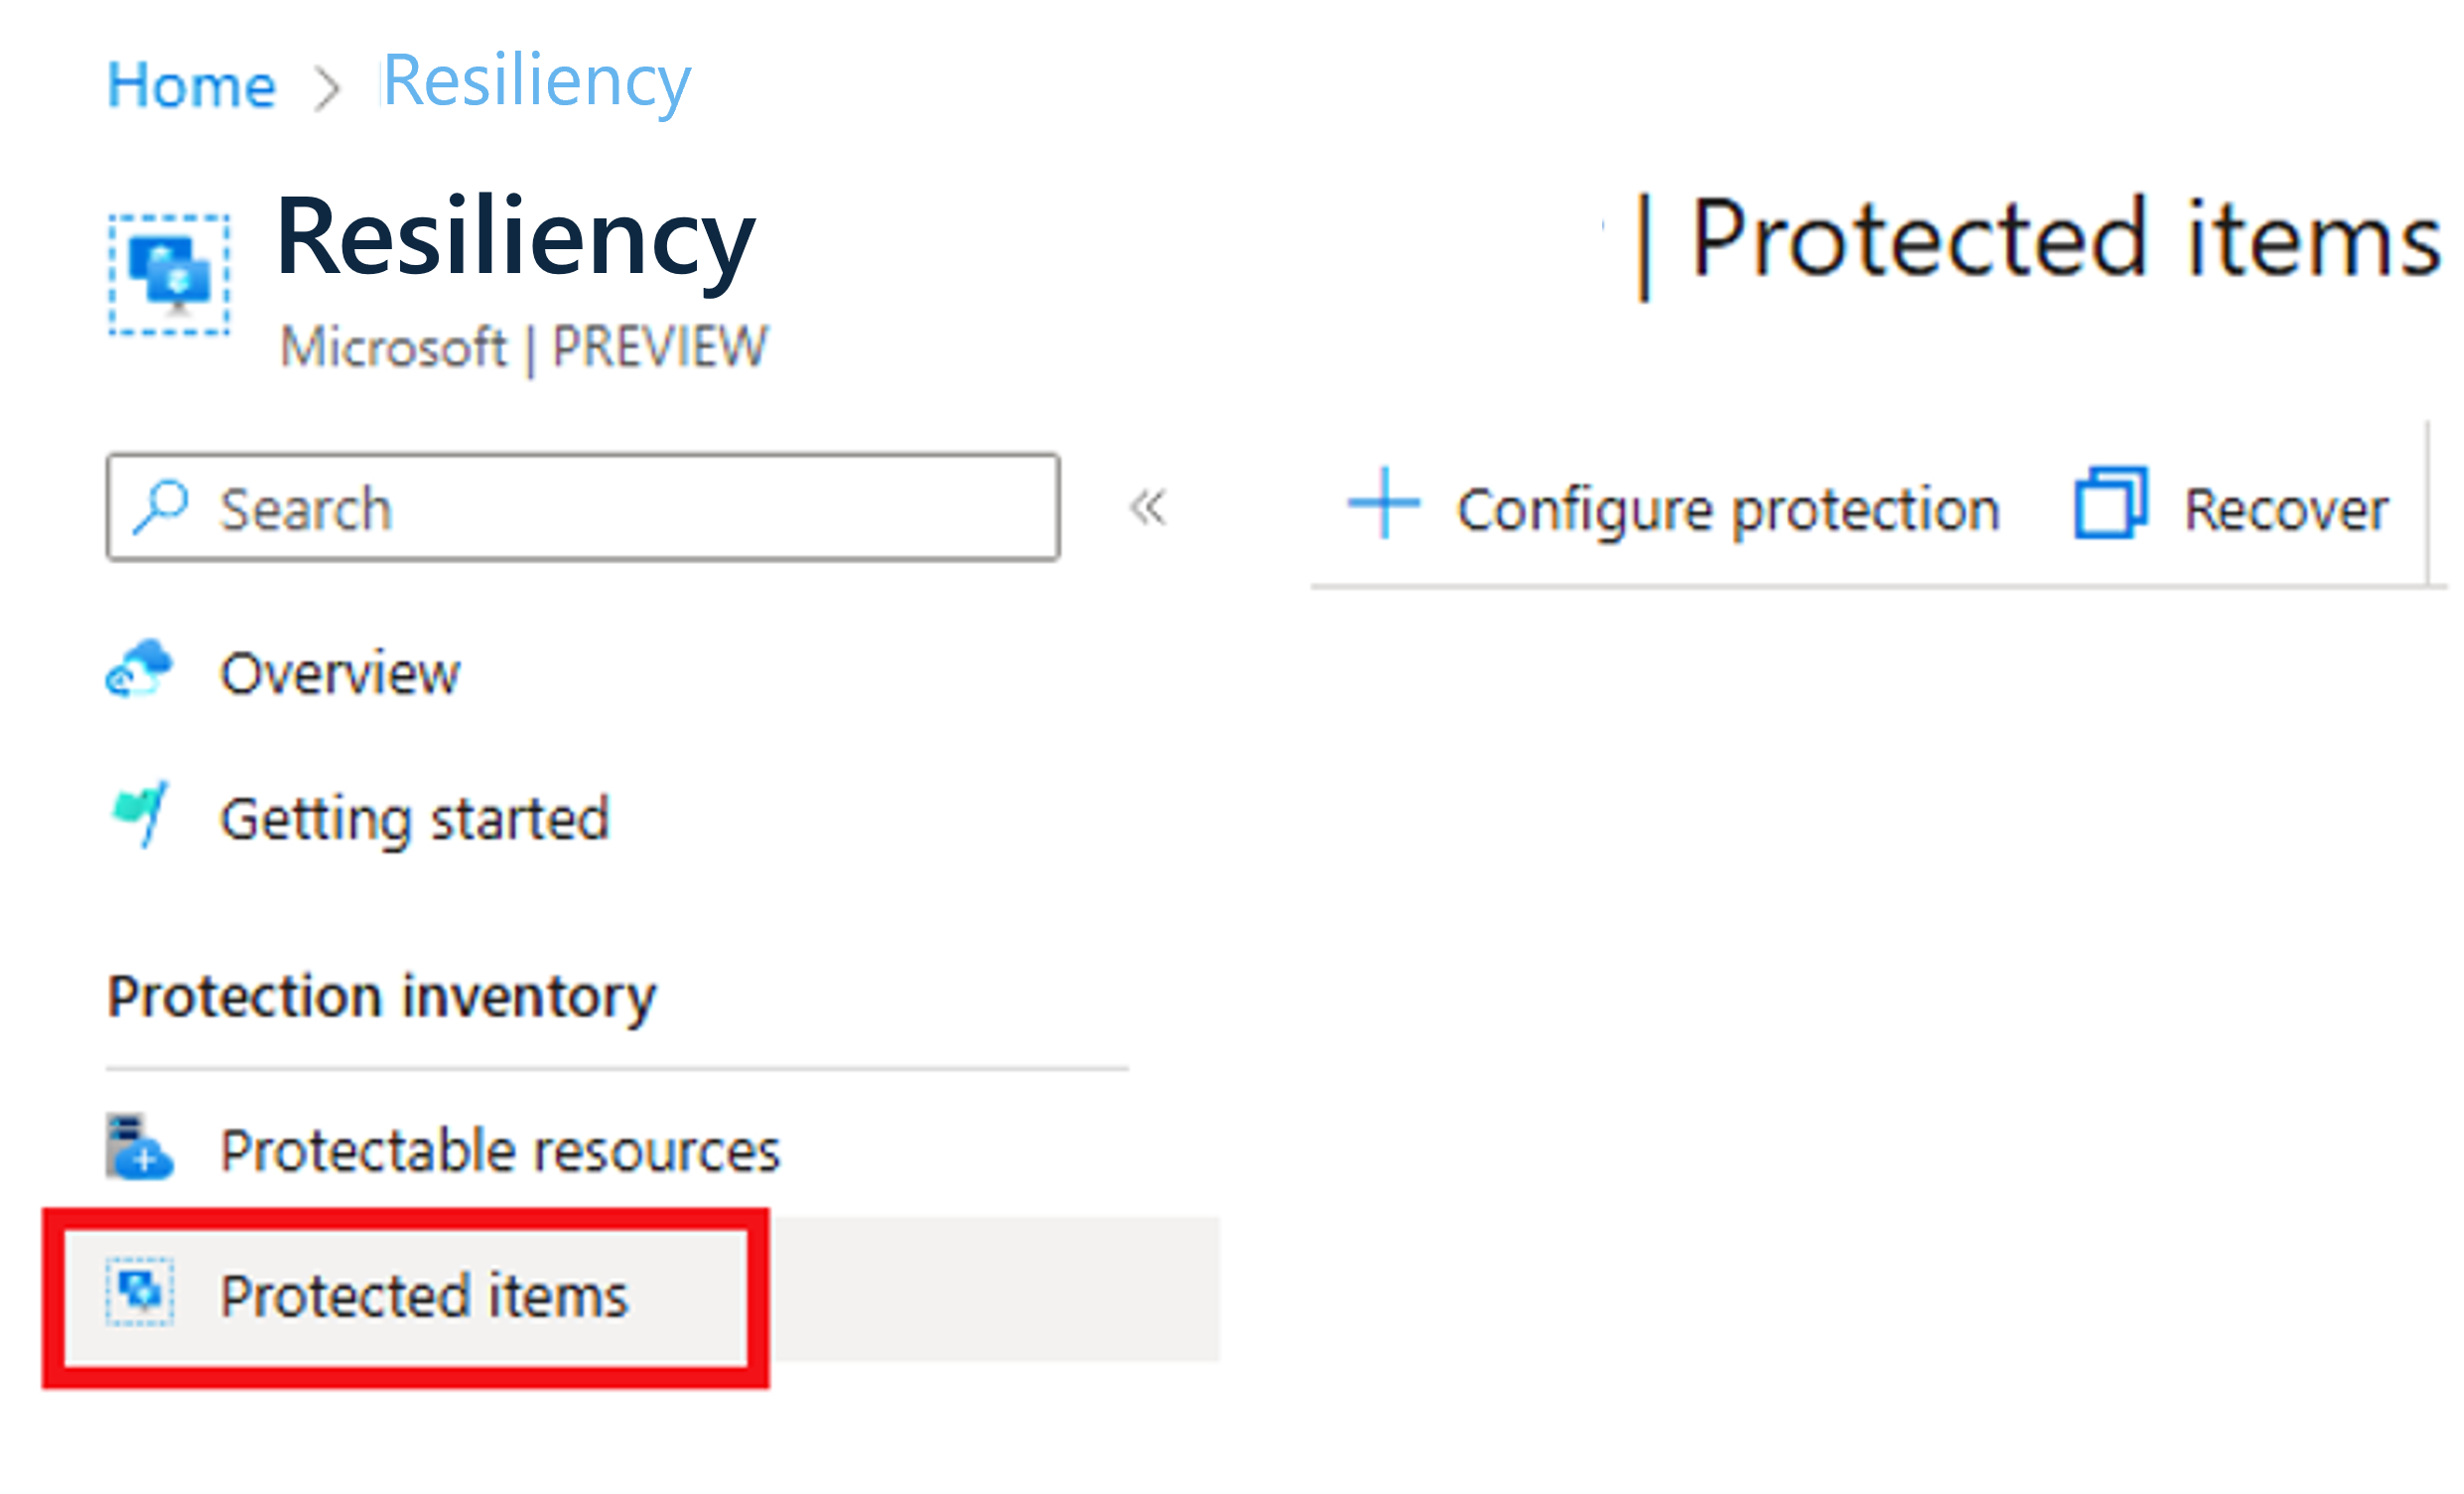
Daftar semua item yang dilindungi di seluruh solusi yang didukung, langganan, grup sumber daya, lokasi, jenis, dan sebagainya, muncul bersama dengan status perlindungannya.