Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menjelaskan cara membuat, mengubah, atau menghapus peering jaringan virtual Azure. Peering jaringan virtual menghubungkan jaringan virtual di seluruh wilayah menggunakan jaringan backbone Azure. Pelajari lebih lanjut di gambaran umum peering jaringan virtual atau tutorial peering jaringan virtual.
Prerequisites
Jika Anda belum memiliki akun Azure dengan langganan yang aktif, buat akun gratis. Selesaikan salah satu tugas berikut sebelum melanjutkan membaca artikel:
Masuk ke portal Azure dengan akun Azure yang memiliki izin yang diperlukan untuk bekerja dengan peering.
Membuat peering jaringan virtual
Sebelum membuat peering, kenali persyaratan dan batasan serta izin yang diperlukan.
Dalam kotak pencarian di bagian atas portal Azure, masukkan Jaringan virtual. Pilih Jaringan Virtual di hasil pencarian.
Di Jaringan virtual, pilih jaringan yang ingin Anda buat peeringnya.
Pilih Peering di Pengaturan.
Pilih + Tambah.
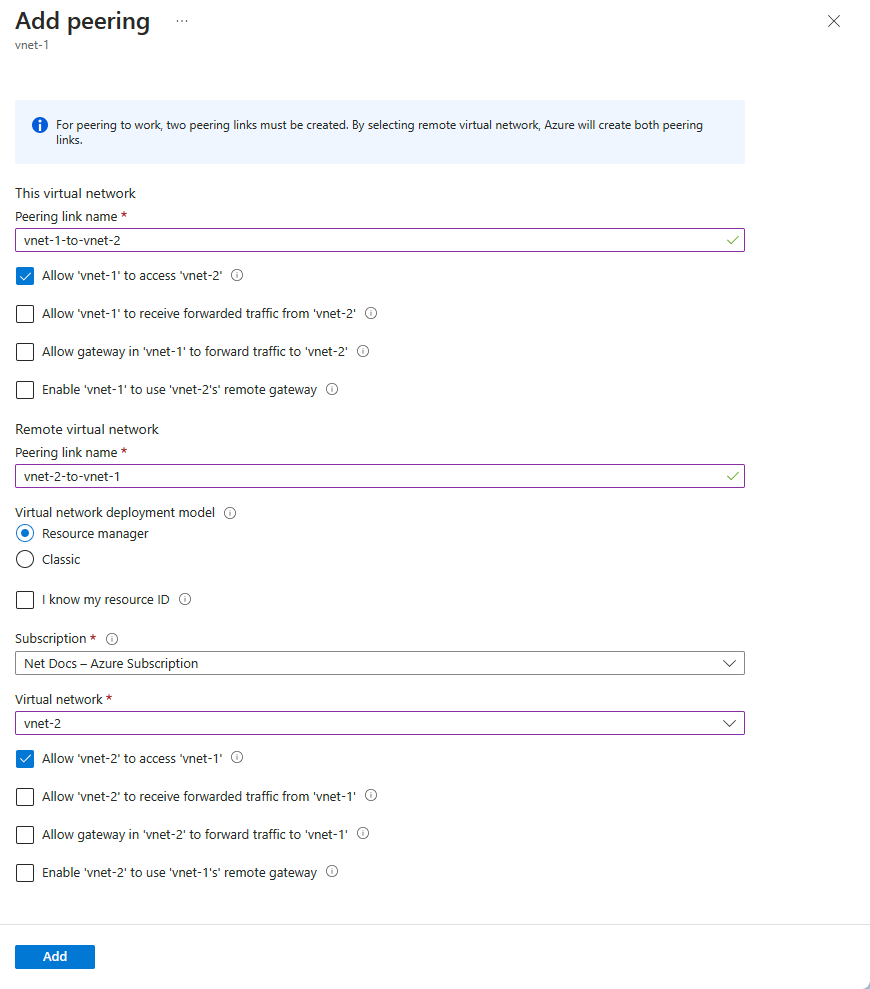
Masukkan atau pilih nilai untuk pengaturan berikut, lalu pilih Tambahkan.
Settings Description Ringkasan jaringan virtual jarak jauh Nama tautan penyerekan Nama peering yang berasal dari jaringan virtual lokal. Nama harus unik dalam jaringan virtual. Model penyebaran jaringan virtual Pilih model penyebaran yang digunakan oleh jaringan virtual yang ingin Anda kaitkan. Saya mengetahui ID sumber daya saya Jika Anda memiliki akses baca ke jaringan virtual yang ingin Anda kaitkan, biarkan kotak centang ini tetap tidak dicentang. Jika Anda tidak memiliki akses baca ke jaringan virtual atau langganan yang ingin Anda serekan, pilih kotak centang ini. ID Sumber Daya Bidang ini muncul saat Anda mencentang kotak centang Saya mengetahui ID sumber daya saya. ID sumber daya yang Anda masukkan harus untuk jaringan virtual yang ada di wilayah Azure yang sama, atau wilayah Azure yang didukung yang berbeda dari jaringan virtual ini.
ID sumber daya lengkap terlihat mirip dengan/subscriptions/<Id>/resourceGroups/<resource-group-name>/providers/Microsoft.Network/virtualNetworks/<virtual-network-name>.
Anda bisa mendapatkan ID sumber daya untuk jaringan virtual dengan melihat properti untuk jaringan virtual. Untuk mempelajari cara melihat properti jaringan virtual, lihat Mengelola jaringan virtual. Izin pengguna harus ditetapkan jika langganan dikaitkan dengan penyewa Microsoft Entra yang berbeda dari langganan dengan jaringan virtual yang Anda peering. Tambahkan pengguna dari setiap penyewa sebagai pengguna tamu di penyewa lain.Subscription Pilih langganan jaringan virtual yang ingin Anda hubungkan. Satu atau beberapa langganan tercantum, bergantung pada berapa banyak langganan yang dapat diakses akun Anda. Jaringan virtual Pilih jaringan virtual jarak jauh. Pengaturan hubungan peering jaringan virtual jarak jauh Izinkan jaringan virtual yang di-peering untuk mengakses 'vnet-1' Secara default, opsi ini dipilih.
- Pilih opsi ini untuk mengizinkan lalu lintas dari jaringan virtual yang di-peering ke 'vnet-1.' Pengaturan ini memungkinkan komunikasi antara hub dan spoke dalam topologi jaringan hub-spoke dan memungkinkan VM di jaringan virtual yang di-peering untuk berkomunikasi dengan VM di 'vnet-1.' Tag layanan VirtualNetwork untuk grup keamanan jaringan mencakup jaringan virtual dan jaringan virtual yang di-peering saat pengaturan ini dipilih. Untuk mempelajari selengkapnya tentang tag layanan, lihat Tag layanan Azure.Izinkan jaringan virtual yang di-peering menerima lalu lintas yang diteruskan dari 'vnet-1' Opsi ini tidak dipilih secara default.
- Mengaktifkan opsi ini memungkinkan jaringan virtual yang di-peering untuk menerima lalu lintas dari jaringan virtual yang di-peering ke 'vnet-1.' Misalnya, jika vnet-2 memiliki NVA yang menerima lalu lintas dari luar vnet-2 yang diteruskan ke vnet-1, Anda dapat memilih pengaturan ini untuk memungkinkan lalu lintas tersebut mencapai vnet-1 dari vnet-2. Mengaktifkan kemampuan ini memungkinkan lalu lintas diteruskan melalui peering, tetapi tidak membuat rute yang ditentukan pengguna atau peralatan virtual jaringan. Rute yang ditentukan pengguna dan peralatan virtual jaringan dibuat secara terpisah.Izinkan gateway atau server rute di jaringan virtual yang di-peering untuk meneruskan lalu lintas ke 'vnet-1' Opsi ini tidak dipilih secara default.
- Mengaktifkan pengaturan ini memungkinkan 'vnet-1' untuk menerima lalu lintas dari gateway atau server rute jaringan virtual yang dipasangkan. Agar opsi ini diaktifkan, jaringan virtual yang di-peering harus berisi gateway atau server rute.Aktifkan jaringan virtual yang di-peering untuk menggunakan gateway jarak jauh 'vnet-1' atau server rute Opsi ini tidak dipilih secara default.
- Opsi ini hanya dapat diaktifkan jika 'vnet-1' memiliki gateway jarak jauh atau server rute dan 'vnet-1' memungkinkan "Izinkan gateway di 'vnet-1' untuk meneruskan lalu lintas ke jaringan virtual yang di-peering." Opsi ini hanya dapat diaktifkan di salah satu peering jaringan virtual yang di-peering.
Anda juga dapat memilih opsi ini, jika Anda ingin jaringan virtual ini menggunakan Route Server jarak jauh untuk bertukar rute, lihat Azure Route Server.
CATATAN:Anda tidak dapat menggunakan gateway jarak jauh jika Anda sudah memiliki gateway yang dikonfigurasi di jaringan virtual Anda. Untuk mempelajari selengkapnya tentang menggunakan gateway untuk transit, lihat Mengonfigurasi gateway VPN untuk transit di peering jaringan virtual.Ringkasan jaringan virtual lokal Nama tautan penyerekan Nama peering dari jaringan virtual jarak jauh. Nama harus unik dalam jaringan virtual. Pengaturan Peering Jaringan Virtual Lokal Izinkan 'vnet-1' untuk mengakses jaringan virtual yang sudah dihubungkan Secara default, opsi ini dipilih.
- Pilih opsi ini untuk mengizinkan lalu lintas dari 'vnet-1' ke jaringan virtual yang di-peering. Pengaturan ini memungkinkan komunikasi antara hub dan spoke dalam topologi jaringan hub-spoke dan memungkinkan VM di 'vnet-1' untuk berkomunikasi dengan VM di jaringan virtual yang dihubungkan.Izinkan 'vnet-1' menerima lalu lintas yang dialihkan dari jaringan virtual yang terhubung Opsi ini tidak dipilih secara default.
- Mengaktifkan opsi ini memungkinkan 'vnet-1' untuk menerima lalu lintas dari jaringan virtual yang di-peering ke jaringan virtual yang di-peering. Misalnya, jika vnet-2 memiliki NVA yang menerima lalu lintas dari luar vnet-2 yang diteruskan ke vnet-1, Anda dapat memilih pengaturan ini untuk memungkinkan lalu lintas tersebut mencapai vnet-1 dari vnet-2. Mengaktifkan kemampuan ini memungkinkan lalu lintas diteruskan melalui peering, tetapi tidak membuat rute yang ditentukan pengguna atau peralatan virtual jaringan. Rute yang ditentukan pengguna dan peralatan virtual jaringan dibuat secara terpisah.Izinkan gateway atau server rute di 'vnet-1' untuk meneruskan lalu lintas ke jaringan virtual yang terhubung. Opsi ini tidak dipilih secara default.
- Mengaktifkan pengaturan ini memungkinkan jaringan virtual yang di-peering untuk menerima lalu lintas dari gateway 'vnet-1' atau server rute. Agar opsi ini diaktifkan, 'vnet-1' harus berisi gateway atau server rute.Aktifkan 'vnet-1' untuk menggunakan gateway jarak jauh atau server rute jaringan virtual yang di-peering Opsi ini tidak dipilih secara default.
- Opsi ini hanya dapat diaktifkan jika jaringan virtual yang di-peering memiliki gateway jarak jauh atau server rute dan jaringan virtual yang di-peering memungkinkan "Izinkan gateway di jaringan virtual yang di-peering untuk meneruskan lalu lintas ke 'vnet-1.'" Opsi ini hanya dapat diaktifkan di salah satu peering 'vnet-1'.
Note
Jika Anda menggunakan Virtual Network Gateway untuk mengirim lalu lintas dari lokasi lokal secara transitif ke jaringan virtual yang di-peering, rentang IP jaringan virtual yang di-peering untuk perangkat VPN on-premises harus diatur ke lalu lintas 'menarik'. Anda mungkin perlu menambahkan semua alamat CIDR jaringan virtual Azure ke konfigurasi Terowongan VPN IPsec Situs-2-Situs pada perangkat VPN lokal. Alamat CIDR mencakup sumber daya seperti Hub, Spoke, dan kumpulan alamat IP Point-2-Site. Jika tidak, sumber daya lokal Anda tidak dapat berkomunikasi dengan sumber daya di jaringan virtual yang di-peering. Lalu lintas penting dikomunikasikan melalui asosiasi keamanan Fase 2. Asosiasi keamanan membuat terowongan VPN khusus untuk setiap subnet yang ditentukan. Tingkat lokal dan Azure VPN Gateway harus mendukung jumlah terowongan VPN Situs-2-Situs yang sama dan subnet jaringan virtual Azure. Jika tidak, sumber daya lokal Anda tidak dapat berkomunikasi dengan sumber daya di jaringan virtual yang di-peering. Lihat dokumentasi VPN lokal Anda untuk instruksi membuat asosiasi keamanan Fase 2 untuk setiap subnet jaringan virtual Azure yang ditentukan.
- Pilih tombol Refresh setelah beberapa detik, dan status peering akan berubah dari Memperbarui ke Tersambung.
Untuk instruksi langkah demi langkah untuk menerapkan peering antara jaringan virtual dalam langganan dan model penyebaran yang berbeda, lihat langkah berikutnya.
Menampilkan atau mengubah setelan peering
Sebelum mengubah peering, biasakan diri Anda dengan persyaratan dan batasan serta izin yang diperlukan.
Dalam kotak pencarian di bagian atas portal Azure, masukkan Jaringan virtual. Pilih Jaringan Virtual di hasil pencarian.
Pilih jaringan virtual yang ingin Anda lihat atau ubah pengaturan peeringnya di Jaringan virtual.
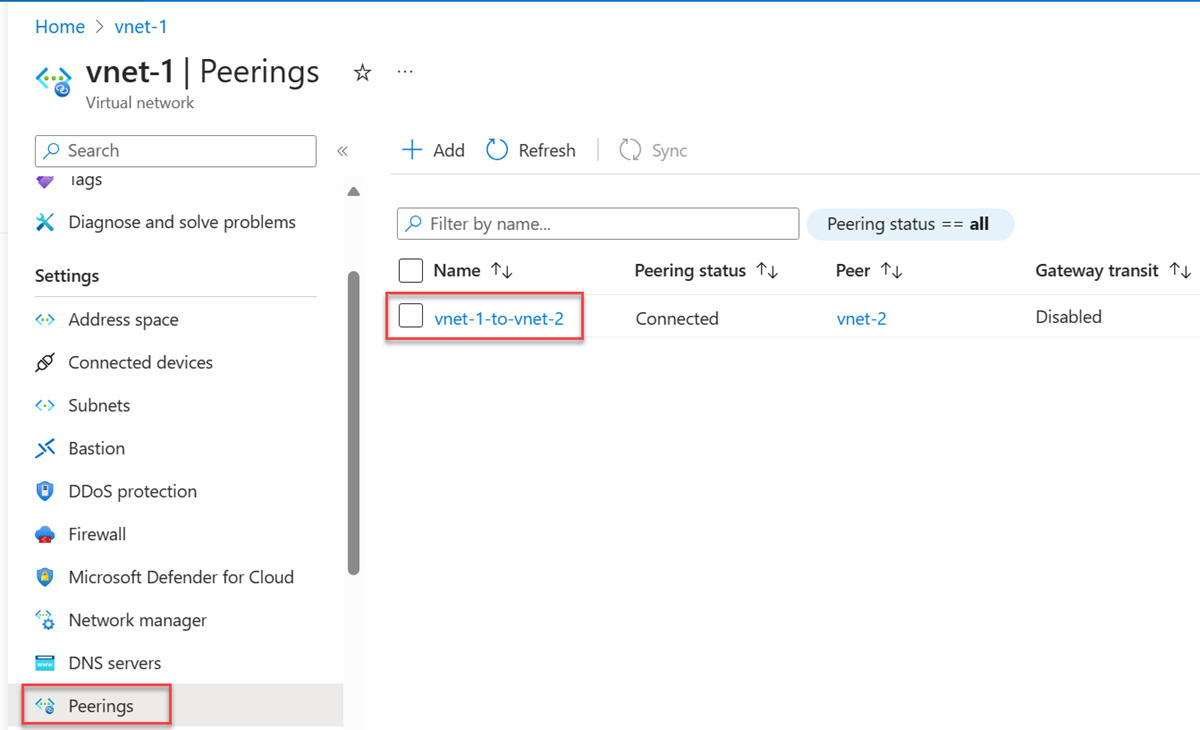
Pilih Peering di Pengaturan lalu pilih peering yang ingin Anda lihat atau ubah pengaturannya.
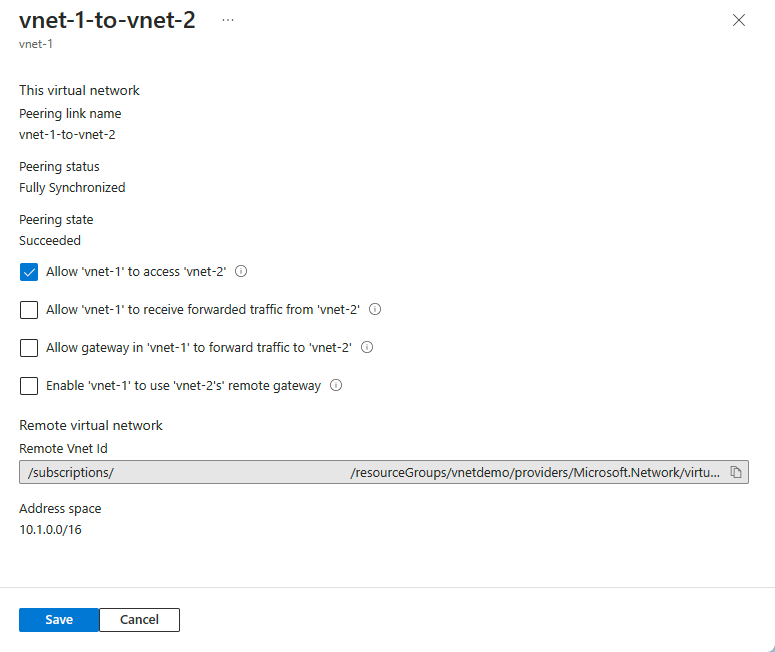
Mengubah pengaturan yang sesuai. Baca mengenai opsi untuk setiap setelan di langkah 4 pembuatan peering. Kemudian pilih Simpan untuk menyelesaikan perubahan konfigurasi.
Menghapus peering
Sebelum menghapus peering, biasakan diri Anda dengan persyaratan dan batasan dan izin yang diperlukan.
Saat peering antara dua jaringan virtual dihapus, lalu lintas tidak bisa lagi mengalir di antara jaringan virtual. Jika Anda ingin jaringan virtual berkomunikasi kadang-kadang, tetapi tidak selalu, daripada menghapus peering, batalkan pilihan Izinkan lalu lintas ke jaringan virtual jarak jauh jika Anda ingin memblokir lalu lintas ke jaringan virtual jarak jauh. Anda mungkin menemukan bahwa menonaktifkan dan mengaktifkan akses jaringan lebih mudah dibandingkan menghapus dan mengulang peering.
Dalam kotak pencarian di bagian atas portal Azure, masukkan Jaringan virtual. Pilih Jaringan Virtual di hasil pencarian.
Pilih jaringan virtual yang ingin Anda lihat atau ubah pengaturan peeringnya di Jaringan virtual.
Pilih Peering di Pengaturan.
Pilih kotak di samping peering yang ingin Anda hapus, lalu pilih Hapus.
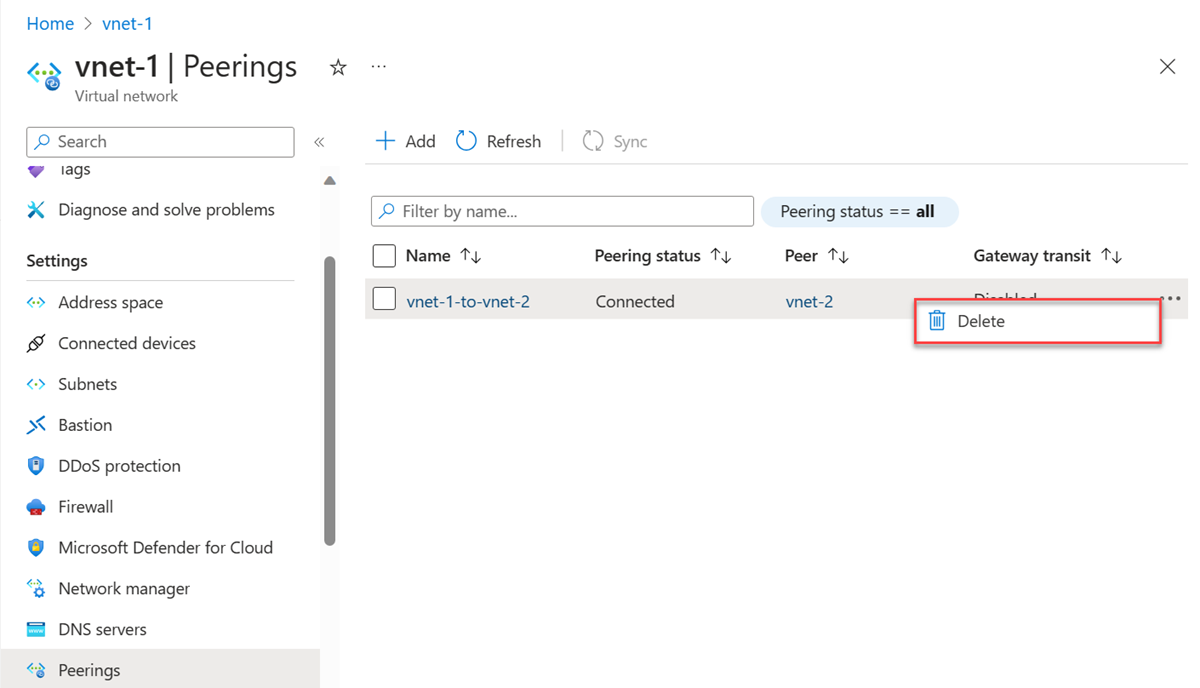
Di Hapus Peering, masukkan hapus dalam kotak konfirmasi, lalu pilih Hapus.
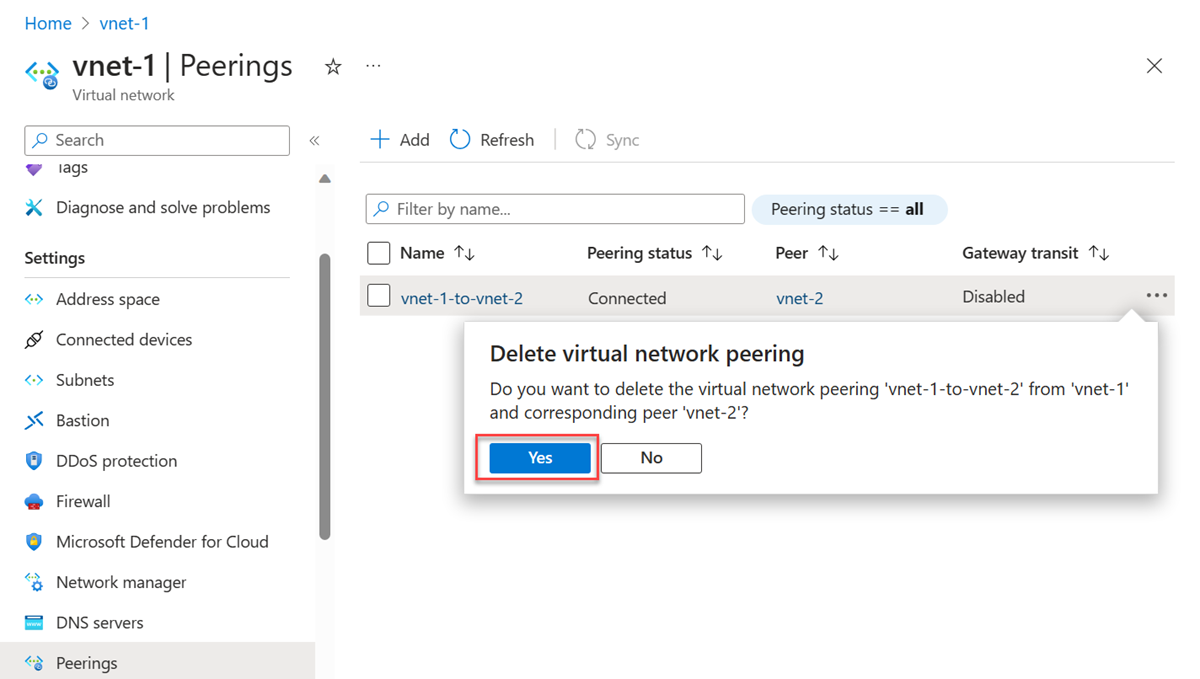
Note
Saat Anda menghapus peering jaringan virtual dari jaringan virtual, peering dari jaringan virtual jarak jauh juga dihapus.
Pilih Hapus untuk mengonfirmasi penghapusan dalam Konfirmasi penghapusan.
Persyaratan dan batasan
Anda dapat menghubungkan jaringan virtual di wilayah yang sama atau berbeda. Peering jaringan virtual di berbagai wilayah juga disebut sebagai Global Virtual Network Peering.
Jika 2 Virtual Network berada dalam langganan yang berbeda atau grup sumber daya yang berbeda dalam langganan yang sama, harap dicatat bahwa Anda harus memperkenalkan URI sumber daya penuh dari Virtual Network jarak jauh saat menggunakan Powershell atau CLI.
Saat Anda membuat peering global, jaringan virtual yang di-peering dapat ada di wilayah cloud publik Azure, wilayah cloud Tiongkok, atau wilayah cloud Pemerintah. Namun, Anda tidak dapat melakukan peering jaringan virtual di berbagai awan. Misalnya, jaringan virtual di cloud publik Azure tidak dapat tersambung ke jaringan virtual di Microsoft Azure yang dioperasikan oleh cloud 21Vianet.
Anda tidak dapat memindahkan jaringan virtual ketika menjadi bagian dari peering. Untuk memindahkan jaringan virtual ke grup sumber daya atau langganan yang berbeda, pertama-tama hapus peering, lalu pindahkan jaringan virtual, dan akhirnya buat ulang peering.
Sumber daya dalam satu jaringan virtual tidak dapat berkomunikasi dengan alamat IP front-end dari load balancer dasar (internal atau publik) dalam jaringan virtual yang di-peering secara global. Dukungan untuk penyeimbang beban dasar hanya ada dalam wilayah yang sama. Dukungan untuk load balancer standar ada untuk keduanya, Virtual Network Peering dan Global Virtual Network Peering. Beberapa layanan yang menggunakan load balancer dasar tidak dapat berfungsi melalui penyambungan jaringan virtual global. Untuk informasi selengkapnya, lihat Batasan yang terkait dengan Global Virtual Network Peering dan Load Balancer.
Anda dapat menggunakan gateway jarak jauh atau mengizinkan transit gateway di jaringan virtual yang terhubung secara global dan jaringan virtual yang terhubung secara lokal. Untuk menggunakan gateway yang berada di wilayah Azure yang berbeda dari jaringan virtual beban kerja Anda, lihat Gunakan VPN atau ExpressRoute gateway di wilayah yang berbeda.
Jaringan virtual dapat berada dalam langganan yang sama, atau berbeda. Saat Anda melakukan peering jaringan virtual dalam langganan yang berbeda, kedua langganan bisa dikaitkan kepada penyewa Microsoft Entra yang sama atau berbeda. Jika Anda belum memiliki penyewa AD, Anda bisa membuatnya.
Jaringan virtual yang Anda serekan harus memiliki ruang alamat IP yang tidak tumpang tindih.
Saat Anda melakukan peering dua jaringan virtual yang dibuat melalui Resource Manager, peering harus dikonfigurasi untuk setiap jaringan virtual dalam peering. Anda melihat salah satu tipe status peering berikut:
Dimulai: Ketika Anda membuat peering pertama, statusnya adalah Dimulai.
Tersambung: Saat Anda membuat peering kedua, status peering menjadi Tersambung untuk kedua peering. Peering tidak berhasil terjalin sampai status peering untuk kedua peering jaringan virtual Tersambung.
Peering dibentuk antara dua jaringan virtual. Peering sendiri tidak transitif. Jika Anda membuat komunikasi dua arah di antara:
VirtualNetwork1 dan VirtualNetwork2
VirtualNetwork2 dan VirtualNetwork3
Tidak ada konektivitas antara VirtualNetwork1 dan VirtualNetwork3 melalui VirtualNetwork2. Jika Anda ingin VirtualNetwork1 dan VirtualNetwork3 berkomunikasi secara langsung, Anda harus membuat peering eksplisit antara VirtualNetwork1 dan VirtualNetwork3, atau melalui NVA di jaringan Hub . Untuk mempelajari selengkapnya, lihat Topologi jaringan hub-spoke di Azure.
Anda tidak dapat mengatasi nama di jaringan virtual yang menerapkan komunikasi dua arah menggunakan resolusi nama Azure default. Untuk mengatasi nama di jaringan virtual lain, Anda harus menggunakan Azure Private DNS atau server DNS kustom. Untuk mempelajari cara menyiapkan server DNS Anda sendiri, lihat Resolusi nama menggunakan server DNS Anda sendiri.
Sumber daya dalam jaringan virtual yang di-peering di wilayah yang sama dapat berkomunikasi satu sama lain dengan latensi yang sama seolah-olah mereka berada dalam jaringan virtual yang sama. Throughput jaringan didasarkan pada bandwidth yang diizinkan untuk komputer virtual, sebanding dengan ukurannya. Tidak ada batasan tambahan pada bandwidth dalam peering. Setiap ukuran komputer virtual memiliki bandwidth jaringan maksimumnya sendiri. Untuk mempelajari selengkapnya tentang bandwidth jaringan maksimum untuk ukuran komputer virtual yang berbeda, lihat Ukuran untuk komputer virtual di Azure.
jaringan virtual dapat dipasangkan ke jaringan virtual lain, dan juga terhubung ke jaringan virtual lain dengan gateway jaringan virtual Azure. Ketika jaringan virtual terhubung melalui peering dan gateway, lalu lintas antara jaringan virtual mengalir melalui pengaturan peering, bukan pada gateway.
Klien VPN Titik-ke-Situs harus diunduh lagi setelah peering jaringan virtual berhasil dikonfigurasi untuk memastikan rute baru diunduh ke klien.
Ada biaya nominal untuk lalu lintas masuk dan keluar yang menggunakan peering jaringan maya. Untuk informasi lebih lanjut, lihat halaman harga.
Application Gateway yang tidak mengaktifkan Isolasi Jaringan tidak mengizinkan lalu lintas dikirim antara VNET yang di-peering saat Izinkan lalu lintas ke jaringan virtual jarak jauh dinonaktifkan.
Permissions
Akun yang Anda gunakan untuk berinteraksi dengan peering jaringan virtual harus ditetapkan ke peran berikut:
Jika akun Anda tidak ditetapkan ke peran sebelumnya, akun tersebut harus ditetapkan ke peran kustom yang diberi tindakan yang diperlukan dari tabel berikut:
| Action | Name |
|---|---|
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/write | Diperlukan untuk membuat peering dari jaringan virtual A ke jaringan virtual B. |
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/read | Baca komunikasi dua arah jaringan virtual |
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/delete | Hapus komunikasi dua arah jaringan virtual |
Important
Anda harus memiliki Kontributor Jaringan atau peran kustom Microsoft.Network/virtualNetworks/virtualNetworkPeerings/read dan Microsoft.Network/virtualNetworks/virtualNetworkPeerings/delete yang ditetapkan ke jaringan virtual jarak jauh untuk menghapus peering jaringan virtual jarak jauh.
Langkah selanjutnya
Sebuah peering jaringan virtual dapat dibuat antara jaringan-jaringan virtual yang ada dalam langganan yang sama ataupun berbeda. Lengkapi tutorial untuk salah satu skenario berikut:
Model penerapan Azure Subscription Resource Manager Same Different Pelajari cara membuat topologi jaringan hub dan spoke
Ciptakan komunikasi dua arah jaringan virtual menggunakan skrip sampel PowerShell atau Azure CLI, atau menggunakan templat Azure Resource Manager
Membuat dan menetapkan definisi Azure Policy jaringan virtual