Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Untuk terhubung ke jaringan virtual melalui point-to-site (P2S), Anda perlu mengonfigurasi perangkat klien yang akan Anda hubungkan. Artikel ini membantu Anda mengonfigurasi klien VPN untuk koneksi point-to-site yang menggunakan autentikasi sertifikat. Pilih sistem operasi untuk klien yang ingin Anda konfigurasikan.
Sebelum Anda mulai
Sebelum memulai langkah-langkah konfigurasi klien, verifikasi bahwa Anda berada di artikel konfigurasi klien VPN yang benar. Tabel berikut ini memperlihatkan artikel konfigurasi yang tersedia untuk klien VPN Gateway point-to-site VPN. Langkah-langkah berbeda, tergantung pada jenis autentikasi, jenis terowongan, dan OS klien.
| Metode autentikasi | Jenis terowongan | Sistem Operasi Klien | Klien VPN |
|---|---|---|---|
| Certificate | |||
| IKEv2, SSTP, OpenVPN | Windows, macOS, Linux, iOS | Konfigurasi klien VPN - autentikasi sertifikat | |
| Microsoft Entra ID | |||
| OpenVPN | Windows | Klien Azure VPN | |
| OpenVPN | macOS | Azure Vpn Client |
Prasyarat
Artikel ini mengasumsikan bahwa Anda sudah melakukan prasyarat berikut:
- Anda telah membuat dan mengonfigurasi gateway VPN Anda untuk autentikasi sertifikat point-to-site dan jenis tunnel yang dibutuhkan oleh klien yang ingin Anda konfigurasikan. Lihat Konfigurasikan pengaturan server untuk koneksi VPN Gateway P2S - autentikasi sertifikat untuk langkah-langkahnya.
- Anda membuat dan mengunduh file konfigurasi klien VPN. Lihat Menghasilkan file konfigurasi profil klien VPN untuk langkah-langkahnya.
- Anda dapat menghasilkan sertifikat klien atau memperoleh sertifikat klien yang sesuai yang diperlukan untuk autentikasi. Untuk informasi tentang bekerja dengan sertifikat, lihat Point-to-site: Generate certificates.
Windows
Klien Windows dapat terhubung menggunakan klien VPN asli (tipe tunnel IKEv2/SSTP) atau tipe tunnel OpenVPN dengan menggunakan Azure VPN Client, OpenVPN Client 2.x, atau OpenVPN Connect 3.x.
Klien VPN asli
Jika gateway VPN point-to-site (P2S) Anda dikonfigurasi untuk menggunakan IKEv2/SSTP dan autentikasi sertifikat, Anda dapat terhubung ke jaringan virtual Anda menggunakan klien VPN asli yang merupakan bagian dari sistem operasi Windows Anda.
Alur kerja
- Buat dan instal sertifikat klien jika Anda belum melakukannya.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien VPN asli yang sudah terinstal di komputer Windows Anda.
- Sambungkan ke Azure.
Membuat dan menginstal sertifikat klien
Untuk autentikasi sertifikat, Anda harus menginstal sertifikat klien di setiap komputer klien. Anda harus mengekspor sertifikat klien yang ingin Anda gunakan bersama kunci privat dan menyertakan semua sertifikat dalam jalur sertifikasi. Untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat root.
Dalam banyak kasus, Anda dapat menginstal sertifikat klien langsung di komputer klien dengan mengklik dua kali. Namun, untuk konfigurasi klien OpenVPN tertentu, Anda mungkin perlu mengekstrak informasi dari sertifikat klien untuk menyelesaikan konfigurasi.
- Untuk informasi tentang bekerja dengan sertifikat, lihat Point-to-site: Generate certificates.
- Untuk melihat sertifikat klien, buka Kelola Sertifikat Pengguna. Sertifikat klien dipasang di User\Personal\Certificates Saat Ini.
Menginstal sertifikat klien
Setiap komputer membutuhkan sertifikat klien untuk autentikasi. Jika sertifikat klien belum terinstal di komputer lokal, Anda dapat menginstalnya dengan mengikuti langkah-langkah berikut:
- Temukan sertifikat klien. Untuk informasi selengkapnya tentang sertifikat klien, lihat Menginstal sertifikat klien.
- Instal sertifikat klien. Biasanya, Anda dapat melakukan ini dengan mengklik dua kali file sertifikat dan menyediakan kata sandi (jika diperlukan).
Menampilkan file konfigurasi
Paket konfigurasi profil klien VPN berisi folder tertentu. File dalam folder berisi pengaturan yang diperlukan untuk mengonfigurasi profil klien VPN di komputer klien. File-file dan pengaturan yang terkandung di dalamnya bersifat spesifik untuk gateway VPN serta jenis autentikasi dan tunnel yang dikonfigurasi untuk digunakan oleh gateway VPN Anda.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat. Untuk autentikasi sertifikat dan IKEv2/SSTP, Anda dapat melihat file berikut:
- WindowsAmd64 dan WindowsX86 masing-masing berisi paket penginstal Windows 64-bit dan 32-bit. Paket penginstal WindowsAmd64 adalah untuk semua klien Windows 64-bit yang didukung, bukan hanya AMD.
- Generik berisi informasi umum yang digunakan untuk membuat konfigurasi klien VPN Anda sendiri. Folder Generik disediakan jika IKEv2 atau SSTP+IKEv2 dikonfigurasi pada gateway. Jika hanya SSTP yang dikonfigurasi, maka folder Umum tidak ada.
Konfigurasikan profil klien VPN
Untuk terhubung, Anda perlu mengonfigurasi klien VPN terlebih dahulu dengan pengaturan yang diperlukan. Konfigurasikan profil klien VPN menggunakan pengaturan dalam paket konfigurasi klien VPN. Pengaturan dalam paket spesifik untuk gateway VPN tempat Anda terhubung.
Anda dapat menggunakan paket konfigurasi klien VPN yang sama di setiap komputer klien Windows, selama versinya cocok dengan arsitektur untuk klien. Untuk daftar sistem operasi klien yang didukung, lihat bagian point-to-site di FAQ VPN Gateway.
Nota
Anda harus memiliki hak Administrator pada komputer klien Windows dari mana Anda ingin terhubung.
Instal paket konfigurasi klien VPN
- Pilih file konfigurasi klien VPN yang sesuai dengan arsitektur komputer Windows. Untuk arsitektur prosesor 64-bit, pilih paket alat penginstal
VpnClientSetupAmd64. Untuk arsitektur prosesor 32-bit, pilih paket alat penginstalVpnClientSetupX86. - Klik dua kali paket untuk menginstalnya. Jika Anda melihat pop-up SmartScreen, pilih Info Lanjut, lalu Jalankan Juga.
Connect
Terhubung ke jaringan virtual Anda melalui VPN point-to-site.
- Buka pengaturan VPN dan temukan koneksi VPN yang Anda buat. Namanya sama dengan jaringan virtual Anda. Pilih Sambungkan. Pesan pop-up mungkin muncul. Pilih Lanjutkan menggunakan hak istimewa yang ditinggikan.
- Pada halaman status Koneksi, pilih Sambungkan untuk memulai koneksi. Jika Anda melihat layar Pilih Sertifikat, verifikasi bahwa sertifikat klien yang diperlihatkan adalah sertifikat yang ingin Anda gunakan untuk menyambungkan. Jika tidak, gunakan panah drop-down untuk memilih sertifikat yang benar, lalu pilih OK.
Klien Azure VPN
Jika gateway VPN titik-ke-situs (P2S) Anda dikonfigurasi untuk menggunakan OpenVPN dan autentikasi sertifikat, Anda dapat terhubung ke jaringan virtual Anda menggunakan Klien Azure VPN.
Meskipun ada kemungkinan bahwa Klien Azure VPN untuk Windows mungkin bekerja pada versi sistem operasi lainnya, Klien Azure VPN untuk Windows hanya didukung pada rilis berikut:
- Rilis Windows yang didukung: Windows 11 pada arsitektur x64, x86, dan ARM64.
Persyaratan koneksi
Untuk menyambungkan ke Azure, setiap komputer klien yang menyambungkan memerlukan item berikut:
- Perangkat lunak Azure VPN Client yang terpasang di setiap komputer klien.
- Profil Klien VPN Azure dikonfigurasi menggunakan pengaturan di file konfigurasi azurevpnconfig.xml atau azurevpnconfig_cert.xml yang diunduh.
- Sertifikat klien yang diinstal secara lokal di komputer klien.
Membuat dan menginstal sertifikat klien
Untuk autentikasi sertifikat, instal sertifikat klien di setiap komputer klien. Ekspor sertifikat klien yang ingin Anda gunakan dengan kunci privat, dan sertakan semua sertifikat dalam jalur sertifikasi. Untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat root.
- Untuk informasi tentang bekerja dengan sertifikat, lihat Point-to-Site: Membuat sertifikat.
- Untuk melihat sertifikat klien, buka Kelola Sertifikat Pengguna. Sertifikat klien dipasang di User\Personal\Certificates Saat Ini.
Menginstal sertifikat klien
Setiap komputer membutuhkan sertifikat klien untuk autentikasi. Jika sertifikat klien belum terinstal di komputer lokal, Anda dapat menginstalnya dengan mengikuti langkah-langkah berikut:
- Temukan sertifikat klien. Untuk informasi selengkapnya tentang sertifikat klien, lihat Menginstal sertifikat klien.
- Instal sertifikat klien. Biasanya, Anda dapat melakukan ini dengan mengklik dua kali file sertifikat dan menyediakan kata sandi (jika diperlukan).
Menampilkan file konfigurasi
Paket konfigurasi profil klien VPN berisi folder tertentu. File dalam folder berisi pengaturan yang diperlukan untuk mengonfigurasi profil klien VPN di komputer klien. File-file dan pengaturan yang terkandung di dalamnya bersifat spesifik untuk gateway VPN serta jenis autentikasi dan tunnel yang dikonfigurasi untuk digunakan oleh gateway VPN Anda.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat. Untuk autentikasi sertifikat dan OpenVPN, Anda akan melihat folder AzureVPN . Di folder ini, Anda melihat file azurevpnconfig_cert.xml atau file azurevpnconfig.xml , tergantung apakah konfigurasi P2S Anda mencakup beberapa tipe otentikasi. File .xml berisi pengaturan yang Anda gunakan untuk mengonfigurasi profil klien VPN.
Jika Anda tidak melihat salah satu file, atau Anda tidak memiliki folder AzureVPN , verifikasi bahwa gateway VPN Anda dikonfigurasi untuk menggunakan jenis terowongan OpenVPN dan autentikasi sertifikat dipilih.
Mengunduh Klien Azure VPN
Fitur dan pengaturan yang tersedia untuk Azure VPN Client bergantung pada versi klien yang Anda gunakan. Untuk informasi tentang versi Klien Azure VPN, lihat artikel versi Klien Azure VPN .
Unduh versi terbaru file penginstalan Klien VPN Azure menggunakan salah satu tautan berikut:
- Menginstal menggunakan file Penginstalan Klien: https://aka.ms/azvpnclientdownload.
- Instal secara langsung, saat masuk di komputer klien: Microsoft Store.
- Instal menggunakan Pengelola Paket Windows (WinGet). Anda dapat menjalankan perintah berikut untuk menginstal dan mempelajari selengkapnya tentang metode WinGet dalam dokumen ini.
winget install Microsoft.AzureVPNClient --source winget
Instal Klien Azure VPN ke setiap komputer.
Verifikasi bahwa Azure VPN Client memiliki izin untuk berjalan di latar belakang. Untuk mengetahui langkah-langkahnya, lihat aplikasi latar belakang Windows.
Untuk memverifikasi versi klien yang diinstal, buka Klien Azure VPN. Buka bagian bawah klien dan pilih ... -> ? Bantuan. Di panel kanan, Anda dapat melihat nomor versi klien.
Mengonfigurasi Klien Azure VPN dan menyambungkan
Buka Klien Azure VPN.
Pilih + di kiri bawah halaman, lalu pilih Impor.
Di jendela, navigasikan ke file azurevpnconfig.xml atau azurevpnconfig_cert.xml , tergantung pada konfigurasi Anda. Pilih file, lalu pilih Buka.
Pada halaman profil klien, perhatikan bahwa banyak pengaturan sudah ditentukan. Pengaturan yang telah dikonfigurasi sebelumnya terkandung dalam paket profil klien VPN yang Anda impor. Meskipun sebagian besar pengaturan sudah ditentukan, Anda perlu mengonfigurasi pengaturan khusus untuk komputer klien.
Dari menu dropdown Informasi Sertifikat, pilih nama sertifikat turunan (sertifikat klien). Misalnya, P2SChildCert. Untuk latihan ini, untuk profil sekunder, pilih Tidak Ada.
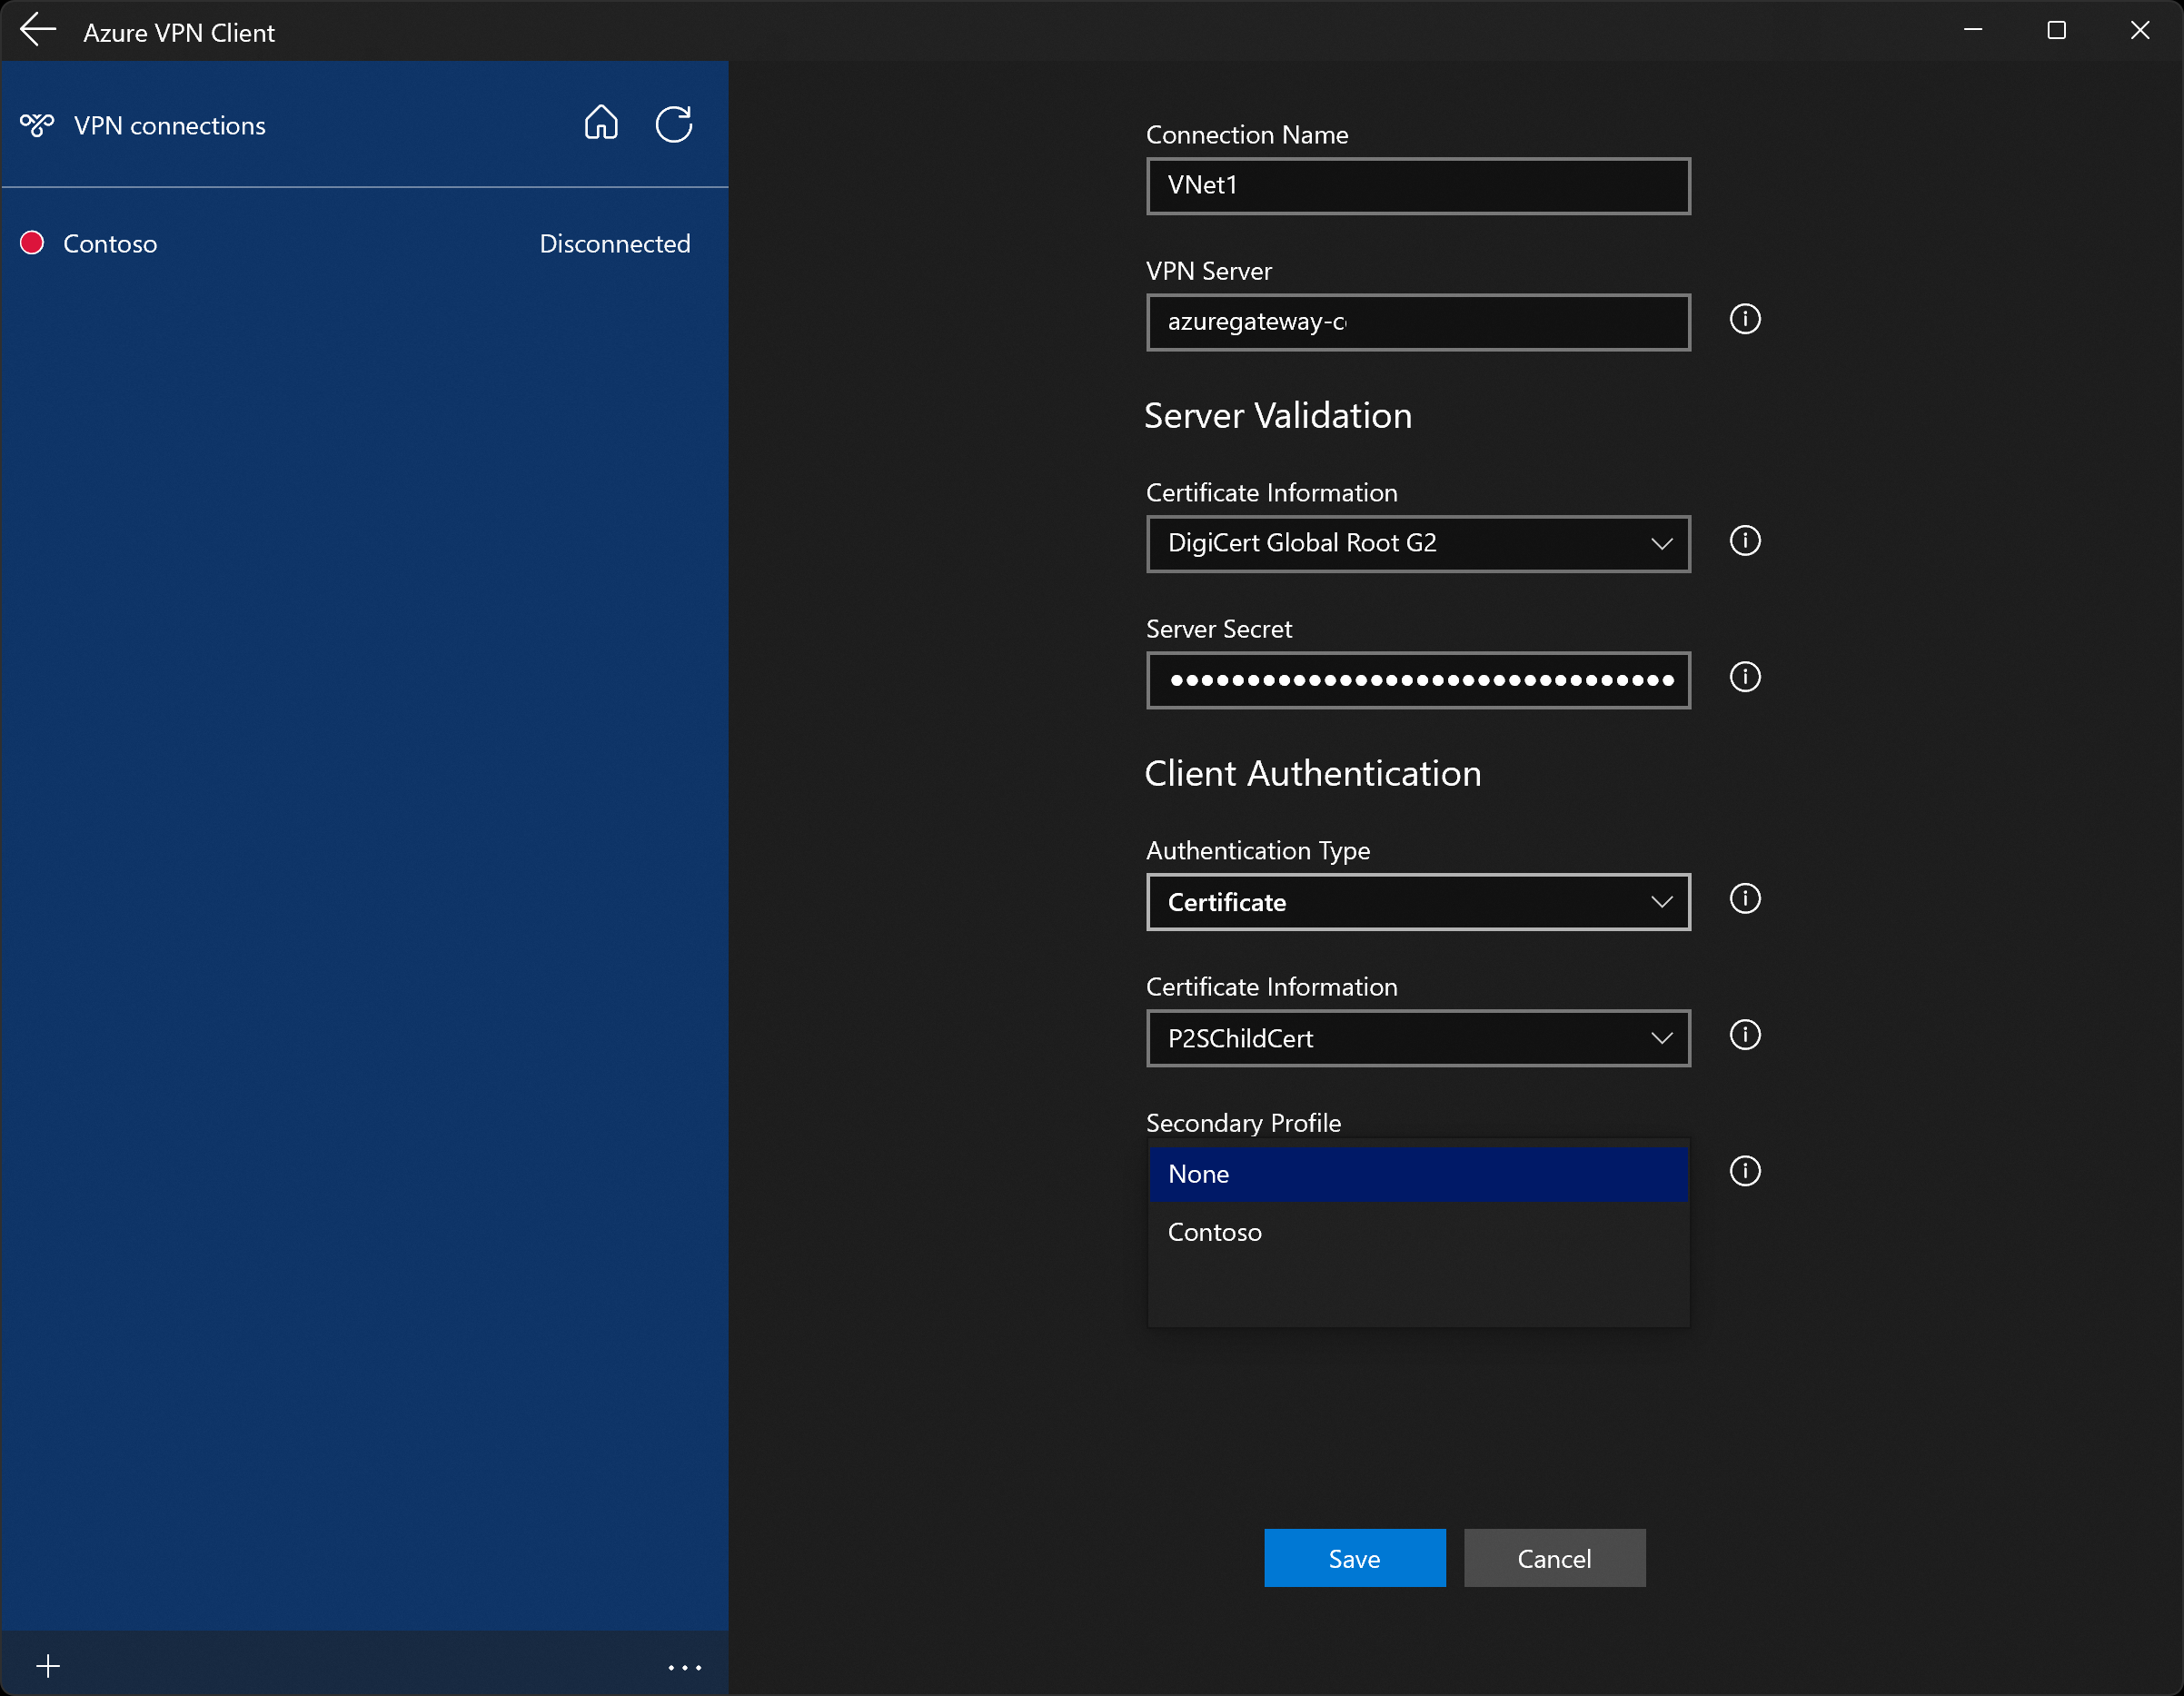
Jika Anda tidak melihat sertifikat klien di menu dropdown Informasi Sertifikat, Anda harus membatalkan impor konfigurasi profil dan memperbaiki masalah sebelum melanjutkan. Ada kemungkinan bahwa salah satu hal berikut ini benar:
- Sertifikat klien tidak diinstal secara lokal di komputer klien.
- Ada beberapa sertifikat dengan nama yang sama persis yang diinstal pada komputer lokal Anda (umum di lingkungan pengujian).
- Sertifikat anak rusak.
Setelah impor memvalidasi (impor tanpa kesalahan), pilih Simpan.
Di panel kiri, temukan koneksi VPN, lalu pilih Sambungkan.
-
Baki sistem Klien Azure VPN, tersedia di versi 4.0.0.0 dan yang lebih baru, memungkinkan Anda menutup aplikasi Klien Azure VPN sambil menjaga koneksi tetap aktif. Ketika Anda menutup aplikasi, Anda dapat melihat aplikasi di baki sistem Windows. Anda dapat membuka kembali aplikasi Klien Azure VPN dalam mode ringkas dengan mengklik ikon pada tray.


Jika Anda mengalami masalah koneksi dan menjalankan versi 4.0.0.0 atau lebih baru dari Azure VPN Client, pilih ... di bagian bawah halaman Azure VPN Client, lalu pilih Prasyarat. Pada halaman Prasyarat Aplikasi Pengujian , pilih Jalankan Pengujian Prasyarat. Perbaiki masalah apa pun dan coba sambungkan lagi. Untuk informasi selengkapnya, lihat pemeriksaan prasyarat Klien Azure VPN.
Mengekspor dan mendistribusikan profil klien
Setelah ada profil yang bekerja dan siap didistribusikan ke pengguna lain, Anda dapat mengekspornya menggunakan langkah-langkah berikut:
Sorot profil klien VPN yang ingin Anda ekspor, pilih ..., lalu pilih Ekspor.

Pilih lokasi tempat Anda ingin menyimpan profil ini, biarkan nama file apa adanya, lalu pilih Simpan untuk menyimpan file xml.

Menghapus profil klien
Sorot profil klien VPN yang ingin Anda ekspor, pilih ..., lalu pilih Hapus.
Pada popup konfirmasi, pilih Hapus untuk menghapus.
Konfigurasi profil sekunder
Klien Azure VPN menyediakan ketersediaan tinggi untuk profil klien. Menambahkan profil klien sekunder memberi klien cara yang lebih tangguh untuk mengakses VPN. Jika ada pemadaman wilayah atau kegagalan untuk terhubung ke profil klien VPN utama, Klien Azure VPN terhubung otomatis ke profil klien sekunder tanpa menyebabkan gangguan. Fitur ini memerlukan Azure VPN Client versi 2.2124.51.0 atau yang lebih baru.
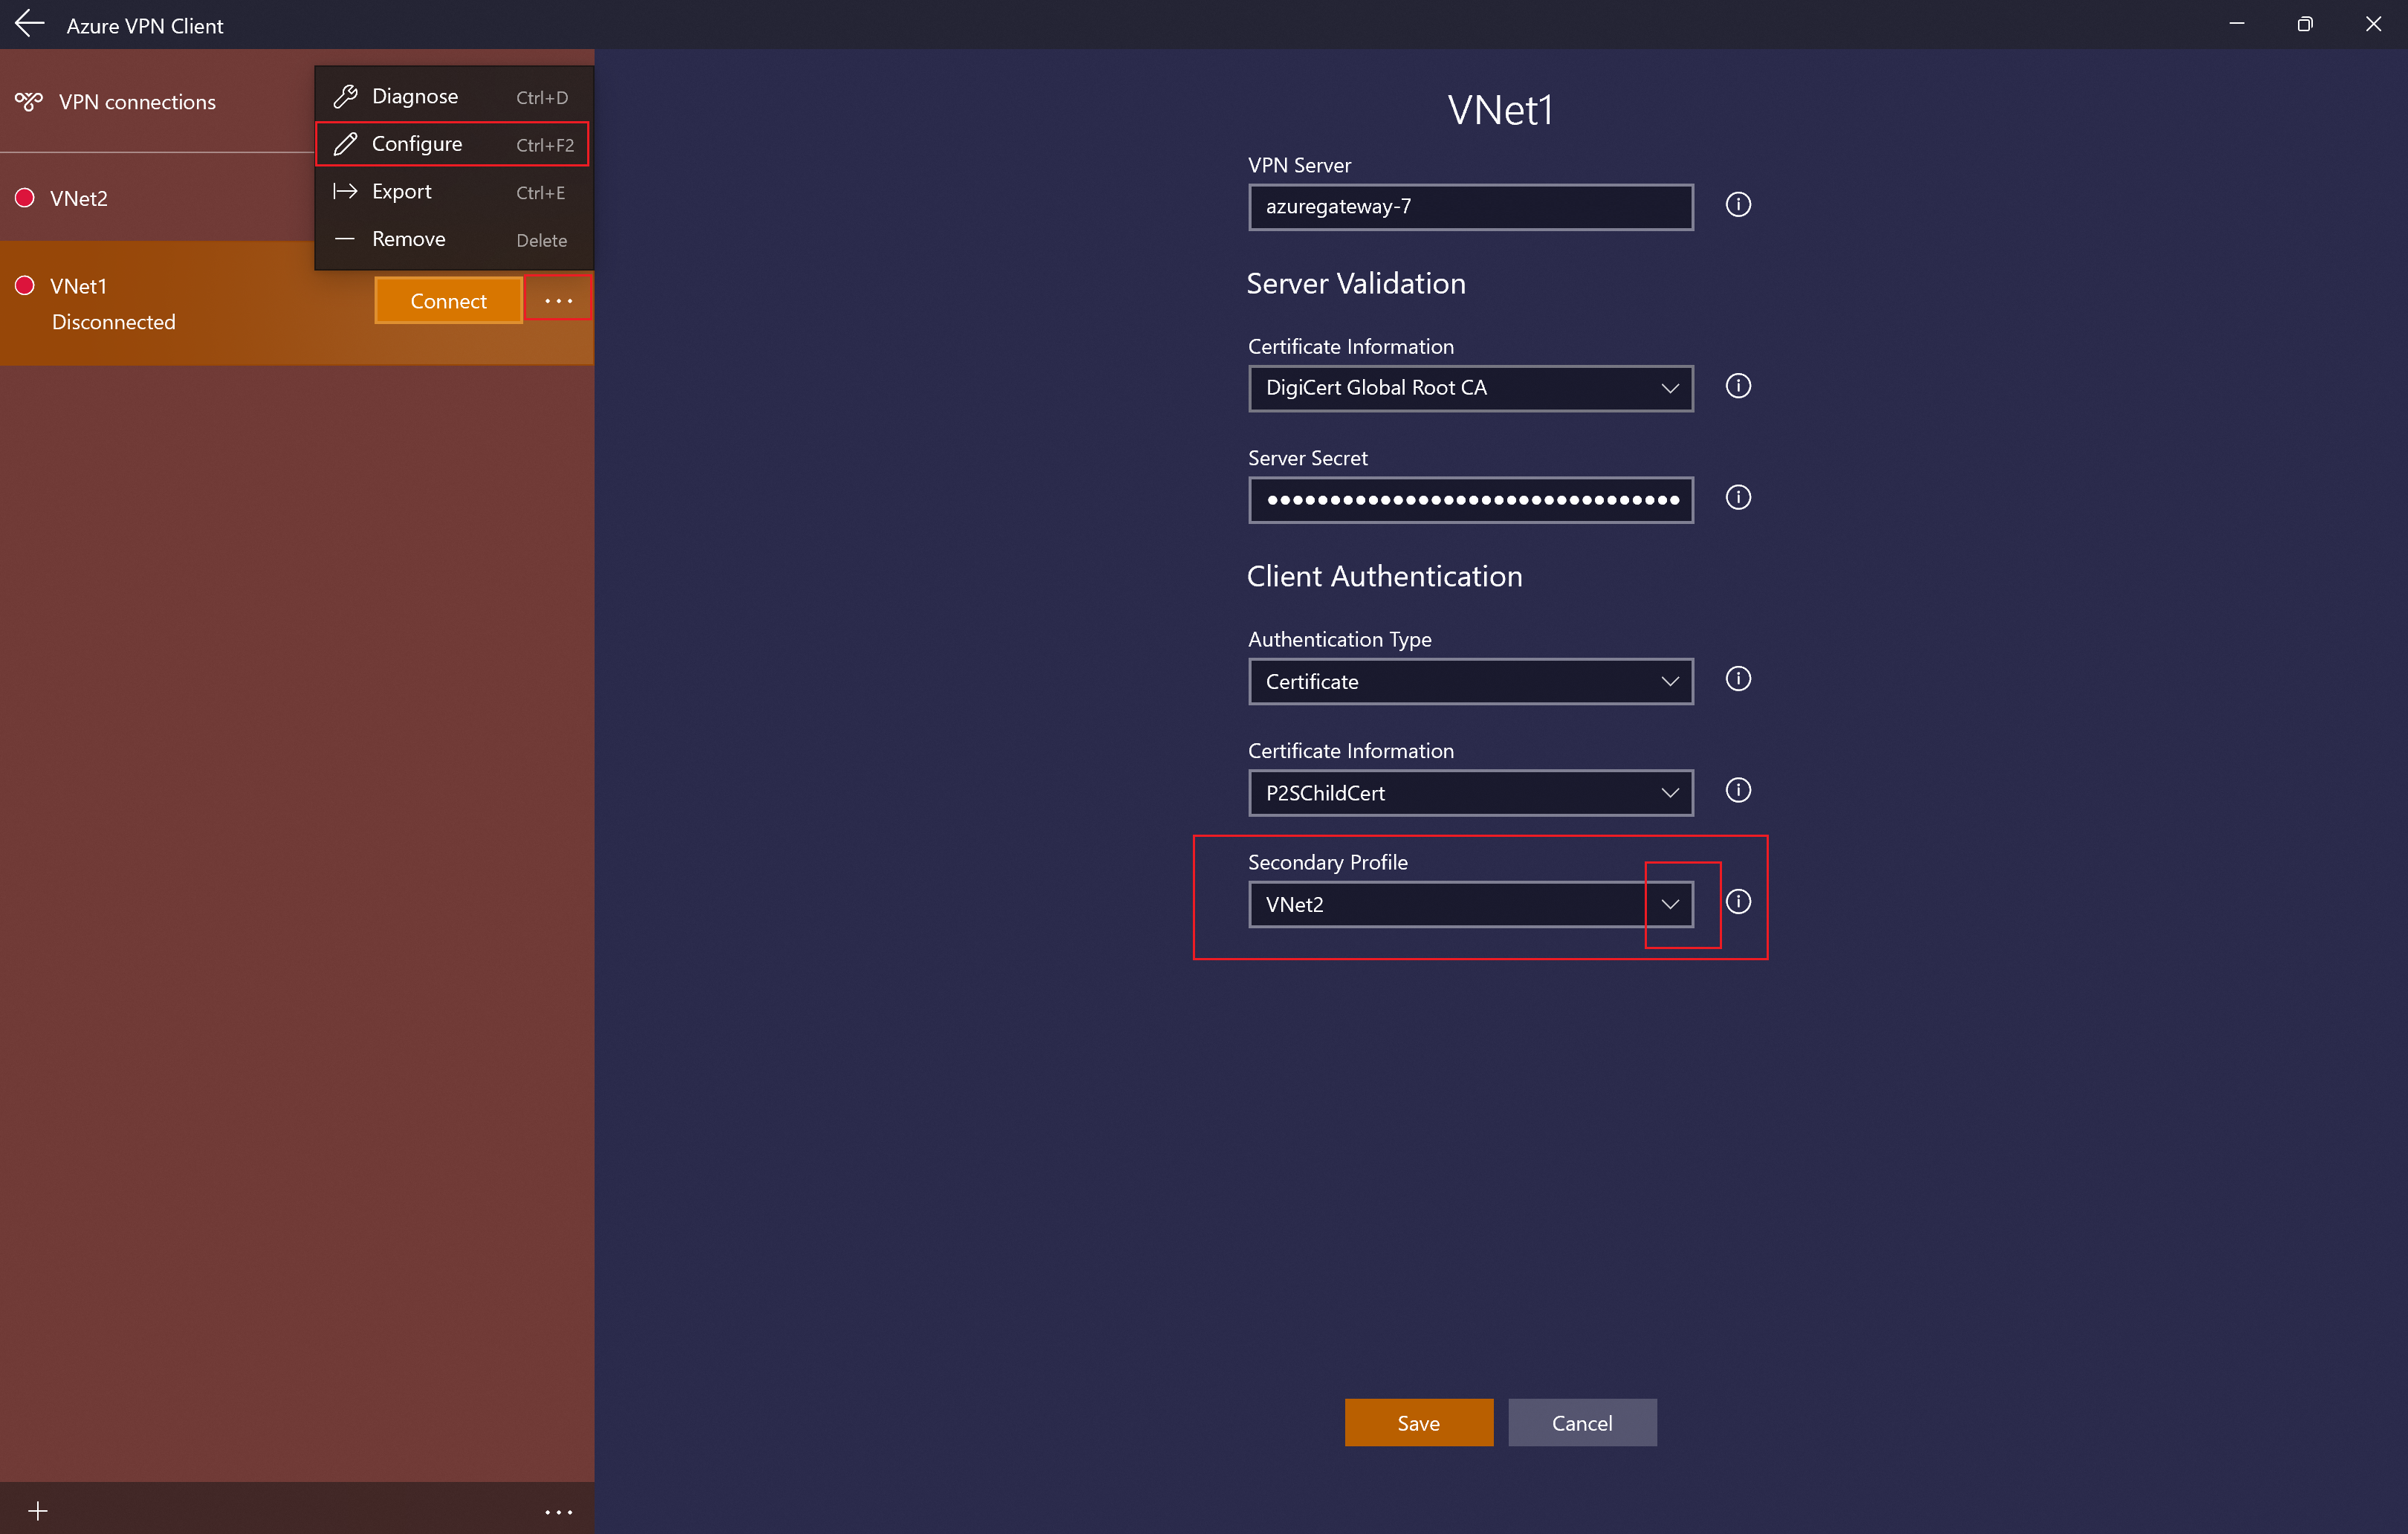
Untuk contoh ini, kita akan menambahkan profil sekunder ke profil yang sudah ada. Jika klien tidak dapat tersambung ke VNet1, klien akan secara otomatis terhubung ke Contoso tanpa menyebabkan gangguan.
Tambahkan profil klien VPN lain ke Klien Azure VPN. Untuk contoh ini, kami mengimpor file profil klien VPN dan menambahkan koneksi ke Contoso.
Selanjutnya, buka profil VNet1 dan klik "...", lalu Konfigurasikan.
Dari menu dropdown Profil Sekunder , pilih profil untuk Contoso. Kemudian, Simpan pengaturan Anda.

Bekerja dengan koneksi
Untuk menyambungkan secara otomatis
Langkah-langkah ini membantu Anda mengonfigurasikan koneksi agar tersambung secara otomatis dengan Always-on.
Pada beranda untuk klien VPN Anda, pilih Pengaturan VPN. Jika Anda melihat kotak dialog ganti aplikasi, pilih Ya.

Jika profil yang ingin Anda konfigurasi tersambung, putuskan sambungan, lalu sorot profil dan pilih kotak centang Sambungkan secara otomatis .

Pilih Sambungkan untuk memulai sambungan VPN.


Diagnosis masalah koneksi
Pemeriksaan Prasyarat
Jika Klien Azure VPN Anda adalah versi 4.0.0.0 atau lebih baru, Anda dapat menjalankan pemeriksaan prasyarat untuk memastikan bahwa komputer Anda telah mengonfigurasi dan menginstal item yang diperlukan agar dapat terhubung dengan sukses. Untuk melihat nomor versi Klien AZURE VPN yang diinstal, luncurkan klien dan pilih Bantuan.
- Pilih ... di bagian bawah halaman Azure VPN Client dan pilih Prasyarat.
- Pada halaman Prasyarat Aplikasi Pengujian , pilih Jalankan Pengujian Prasyarat.
- Perbaiki masalah apa pun dan coba sambungkan lagi. Untuk informasi selengkapnya, lihat pemeriksaan prasyarat Klien Azure VPN.
Alat diagnostik
Pilih ... di sebelah koneksi VPN yang ingin Anda diagnosis untuk membuka menu. Lalu pilih Diagnosis.
Pada halaman Properti Koneksi, pilih Jalankan Diagnostik. Jika diminta, masuk dengan kredensial Anda, lalu lihat hasilnya.


Pengaturan kustom: DNS dan perutean
Anda dapat mengonfigurasi Klien Azure VPN dengan pengaturan konfigurasi opsional seperti lebih banyak server DNS, DNS kustom, penerowongan paksa, rute kustom, dan pengaturan lainnya. Untuk deskripsi pengaturan dan langkah-langkah konfigurasi yang tersedia, lihat Pengaturan opsional Klien Azure VPN.
OpenVPN Client 2.x
Jika gateway VPN point-to-site (P2S) Anda dikonfigurasi untuk menggunakan OpenVPN dan autentikasi sertifikat, Anda dapat terhubung ke jaringan virtual Anda menggunakan OpenVPN Client 2.4 dan lebih tinggi. Untuk klien OpenVPN Connect 3.x, lihat bagian OpenVPN Client 3.x sebagai gantinya.
Nota
Klien OpenVPN dikelola secara independen dan tidak berada di bawah kendali Microsoft. Ini berarti Microsoft tidak mengawasi aspek kode, build, peta strategi, atau hukumnya. Jika Anda mengalami bug atau masalah pada klien OpenVPN, hubungi dukungan OpenVPN Inc. secara langsung. Pedoman dalam artikel ini disediakan "apa adanya" dan belum divalidasi oleh OpenVPN Inc. Pedoman ini membantu pelanggan yang sudah familiar dengan klien dan ingin menggunakannya untuk terhubung ke Azure VPN Gateway dalam pengaturan VPN Point-to-Site.
Persyaratan koneksi
Untuk terhubung ke Azure menggunakan autentikasi klien OpenVPN dan sertifikat, setiap komputer klien yang terhubung memerlukan item berikut:
- Perangkat lunak OpenVPN Client terpasang dan dikonfigurasi di setiap komputer klien.
- Sertifikat klien yang diinstal secara lokal di komputer klien.
Alur kerja
Alur kerja untuk bagian ini adalah:
- Buat dan instal sertifikat klien jika Anda belum melakukannya.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien OpenVPN.
- Sambungkan ke Azure.
Membuat dan menginstal sertifikat klien
Untuk autentikasi sertifikat, instal sertifikat klien di setiap komputer klien. Ekspor sertifikat klien yang ingin Anda gunakan dengan kunci privat, dan sertakan semua sertifikat dalam jalur sertifikasi. Untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat root.
Dalam banyak kasus, Anda dapat menginstal sertifikat klien langsung di komputer klien dengan mengklik dua kali. Namun, untuk konfigurasi klien OpenVPN tertentu, Anda mungkin perlu mengekstrak informasi dari sertifikat klien untuk menyelesaikan konfigurasi.
- Untuk informasi tentang bekerja dengan sertifikat, lihat Point-to-Site: Membuat sertifikat.
- Untuk melihat sertifikat klien, buka Kelola Sertifikat Pengguna. Sertifikat klien dipasang di User\Personal\Certificates Saat Ini.
Menginstal sertifikat klien
Setiap komputer membutuhkan sertifikat klien untuk autentikasi. Jika Anda belum menginstal sertifikat klien di komputer lokal, gunakan langkah-langkah berikut untuk menginstalnya:
- Temukan sertifikat klien. Untuk informasi selengkapnya tentang sertifikat klien, lihat Menginstal sertifikat klien.
- Instal sertifikat klien. Biasanya, Anda dapat menginstal sertifikat dengan mengklik dua kali file sertifikat dan memberikan kata sandi (jika diperlukan).
- Gunakan sertifikat klien nanti dalam latihan ini untuk mengonfigurasi pengaturan profil klien OpenVPN Connect.
Menampilkan file konfigurasi profil klien
Paket konfigurasi profil klien VPN berisi folder tertentu. File dalam folder berisi pengaturan yang diperlukan untuk mengonfigurasi profil klien VPN di komputer klien. File-file dan pengaturan yang terkandung di dalamnya bersifat spesifik untuk gateway VPN serta jenis autentikasi dan tunnel yang dikonfigurasi untuk digunakan oleh gateway VPN Anda.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat. Untuk autentikasi sertifikat dan OpenVPN, Anda harus melihat folder OpenVPN . Jika Anda tidak melihat folder, verifikasi item berikut:
- Verifikasi bahwa gateway VPN Anda dikonfigurasi untuk menggunakan jenis terowongan OpenVPN.
- Jika Anda menggunakan autentikasi Microsoft Entra, Anda mungkin tidak memiliki folder OpenVPN. Lihat artikel konfigurasi Microsoft Entra ID sebagai penggantinya.
Mengonfigurasi klien
Unduh dan instal klien OpenVPN (versi 2.4 atau lebih tinggi) dari situs resmi OpenVPN.
Temukan paket konfigurasi profil klien VPN yang Anda buat dan unduh ke komputer Anda. Ekstrak paket. Buka folder OpenVPN dan buka file konfigurasi vpnconfig.ovpn menggunakan Notepad.
Selanjutnya, temukan sertifikat anak yang Anda buat. Jika Anda tidak memiliki sertifikat, gunakan salah satu tautan berikut untuk langkah-langkah mengekspor sertifikat. Anda akan menggunakan informasi sertifikat di langkah berikutnya.
- Petunjuk VPN Gateway
- Petunjuk Virtual WAN
Dari sertifikat anak, ekstrak kunci privat dan thumbprint base64 dari .pfx. Ada beberapa cara untuk melakukan ini. Menggunakan OpenSSL di komputer Anda adalah salah satu caranya. File profileinfo.txt terdiri atas kunci privat dan thumbprint untuk CA dan sertifikat Klien. Pastikan untuk menggunakan thumbprint sertifikat klien.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Beralih ke file vpnconfig.ovpn yang Anda buka di Notepad. Isi bagian antara
<cert>dan</cert>, mendapatkan nilai untuk$CLIENT_CERTIFICATE,$INTERMEDIATE_CERTIFICATE, dan$ROOT_CERTIFICATEseperti yang ditunjukkan pada contoh berikut.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- Buka profileinfo.txt dari langkah sebelumnya di Notepad. Anda dapat mengidentifikasi setiap sertifikat dengan melihat baris
subject=. Misalnya, jika sertifikat turunan Anda bernama P2SChildCert, sertifikat klien Anda akan mengikuti atributsubject=CN = P2SChildCert. - Untuk setiap sertifikat dalam rantai, salin teks (termasuk dan di antara) "-----BEGIN CERTIFICATE-----" dan "-----END CERTIFICATE-----".
- Sertakan nilai
$INTERMEDIATE_CERTIFICATEhanya jika Anda memiliki sertifikat perantara dalam file profileinfo.txt Anda.
- Buka profileinfo.txt dari langkah sebelumnya di Notepad. Anda dapat mengidentifikasi setiap sertifikat dengan melihat baris
Buka profileinfo.txt di Notepad. Untuk mendapatkan kunci privat, pilih teks (termasuk dan antara) "-----BEGIN PRIVATE KEY-----" dan "-----END PRIVATE KEY-----" dan salin.
Kembali ke file vpnconfig.ovpn di Notepad dan temukan bagian ini. Tempelkan kunci pribadi yang menggantikan semua yang ada di antara
<key>dan</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Jika Anda menggunakan versi 2.6 dari klien OpenVPN, tambahkan opsi "disable-dco" ke profil. Opsi ini tampaknya tidak kompatibel mundur dengan versi sebelumnya, jadi seharusnya hanya ditambahkan ke OpenVPN client versi 2.6.
Jangan ubah bidang lainnya. Gunakan konfigurasi terisi dalam input klien untuk menyambungkan ke VPN.
Salin file vpnconfig.ovpn ke folder C:\Program Files\OpenVPN\config.
Klik kanan ikon OpenVPN di baki sistem dan klik Sambungkan.
OpenVPN Client 3.x
Jika gateway VPN point-to-site (P2S) Anda dikonfigurasi untuk menggunakan OpenVPN dan autentikasi sertifikat, Anda dapat terhubung ke jaringan virtual Anda menggunakan klien OpenVPN Connect 3.x. Ada beberapa perbedaan konfigurasi antara klien OpenVPN 2.x dan klien OpenVPN Connect 3.x. Bagian ini berfokus pada klien OpenVPN Connect 3.x.
Nota
Klien OpenVPN dikelola secara independen dan tidak berada di bawah kontrol Microsoft. Ini berarti Microsoft tidak mengawasi aspek kode, build, peta strategi, atau hukumnya. Jika pelanggan mengalami bug atau masalah dengan klien OpenVPN, mereka harus langsung menghubungi dukungan OpenVPN Inc. Pedoman dalam artikel ini disediakan 'apa adanya' dan belum divalidasi oleh OpenVPN Inc. Pedoman ini dimaksudkan untuk membantu pelanggan yang sudah familiar dengan klien dan ingin menggunakannya untuk terhubung ke Azure VPN Gateway dalam pengaturan VPN Point-to-Site.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan klien OpenVPN Connect 3.x menggunakan autentikasi sertifikat, setiap komputer klien yang menghubungkan memerlukan item berikut:
- Perangkat lunak klien OpenVPN Connect harus diinstal dan dikonfigurasi pada setiap komputer klien.
- Komputer klien harus memiliki sertifikat klien yang diinstal secara lokal.
- Jika rantai sertifikat Anda menyertakan sertifikat perantara, lihat bagian Sertifikat menengah terlebih dahulu untuk memverifikasi bahwa konfigurasi gateway VPN P2S Anda disiapkan untuk mendukung rantai sertifikat ini. Perilaku autentikasi sertifikat untuk klien 3.x berbeda dari versi sebelumnya, di mana Anda dapat menentukan sertifikat perantara di profil klien.
Alur kerja
Alur kerja untuk bagian ini adalah:
- Buat dan instal sertifikat klien, jika Anda belum melakukannya.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien OpenVPN Connect.
- Sambungkan ke Azure.
Membuat dan menginstal sertifikat klien
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Dalam banyak kasus, Anda dapat menginstal sertifikat klien langsung di komputer klien dengan mengklik dua kali. Namun, untuk beberapa konfigurasi klien OpenVPN, Anda mungkin perlu mengekstrak informasi dari sertifikat klien untuk menyelesaikan konfigurasi.
- Untuk informasi tentang bekerja dengan sertifikat, lihat Point-to-Site: Membuat sertifikat.
- Untuk melihat sertifikat klien, buka Kelola Sertifikat Pengguna. Sertifikat klien dipasang di User\Personal\Certificates Saat Ini.
Menginstal sertifikat klien
Setiap komputer membutuhkan sertifikat klien untuk autentikasi. Jika sertifikat klien belum diinstal di komputer lokal, Anda dapat menginstalnya menggunakan langkah-langkah berikut:
- Temukan sertifikat klien. Untuk informasi selengkapnya tentang sertifikat klien, lihat Menginstal sertifikat klien.
- Instal sertifikat klien. Biasanya, Anda dapat menginstal sertifikat dengan mengklik dua kali file sertifikat dan memberikan kata sandi (jika diperlukan).
- Anda juga akan menggunakan sertifikat klien nanti dalam latihan ini untuk mengonfigurasi pengaturan profil klien OpenVPN Connect.
Menampilkan file konfigurasi
Paket konfigurasi profil klien VPN berisi folder tertentu. File dalam folder berisi pengaturan yang diperlukan untuk mengonfigurasi profil klien VPN di komputer klien. File-file dan pengaturan yang terkandung di dalamnya bersifat spesifik untuk gateway VPN serta jenis autentikasi dan tunnel yang dikonfigurasi untuk digunakan oleh gateway VPN Anda.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat. Untuk autentikasi sertifikat dan OpenVPN, Anda akan melihat folder OpenVPN . Jika Anda tidak melihat folder, verifikasi item berikut:
- Verifikasi bahwa gateway VPN Anda dikonfigurasi untuk menggunakan jenis terowongan OpenVPN.
- Jika Anda menggunakan autentikasi ID Microsoft Entra, Anda mungkin tidak memiliki folder OpenVPN. Lihat artikel konfigurasi Microsoft Entra ID sebagai penggantinya.
Mengonfigurasi klien
Unduh dan instal klien OpenVPN versi 3.x dari situs web OpenVPN resmi.
Temukan paket konfigurasi profil klien VPN yang Anda buat dan unduh ke komputer Anda. Ekstrak paket. Buka folder OpenVPN dan buka file konfigurasi vpnconfig.ovpn menggunakan Notepad.
Selanjutnya, temukan sertifikat anak yang Anda buat. Jika Anda tidak memiliki sertifikat, gunakan salah satu tautan berikut untuk langkah-langkah mengekspor sertifikat. Anda akan menggunakan informasi sertifikat di langkah berikutnya.
- Petunjuk VPN Gateway
- Petunjuk Virtual WAN
Dari sertifikat anak, ekstrak kunci privat dan thumbprint base64 dari .pfx. Ada beberapa cara untuk melakukan ini. Menggunakan OpenSSL di komputer Anda adalah salah satu caranya. File profileinfo.txt terdiri atas kunci privat dan thumbprint untuk CA dan sertifikat Klien. Pastikan untuk menggunakan thumbprint sertifikat klien.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Beralih ke file vpnconfig.ovpn yang Anda buka di Notepad. Isi bagian antara
<cert>dan</cert>, mendapatkan nilai untuk$CLIENT_CERTIFICATE, dan$ROOT_CERTIFICATEseperti yang ditunjukkan dalam contoh berikut.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- Buka profileinfo.txt dari langkah sebelumnya di Notepad. Anda dapat mengidentifikasi setiap sertifikat dengan melihat baris
subject=. Misalnya, jika sertifikat turunan Anda bernama P2SChildCert, sertifikat klien Anda akan mengikuti atributsubject=CN = P2SChildCert. - Untuk setiap sertifikat dalam rantai, salin teks (termasuk dan di antara) "-----BEGIN CERTIFICATE-----" dan "-----END CERTIFICATE-----".
- Buka profileinfo.txt dari langkah sebelumnya di Notepad. Anda dapat mengidentifikasi setiap sertifikat dengan melihat baris
Buka profileinfo.txt di Notepad. Untuk mendapatkan kunci privat, pilih teks (termasuk dan antara) "-----BEGIN PRIVATE KEY-----" dan "-----END PRIVATE KEY-----" dan salin.
Kembali ke file vpnconfig.ovpn di Notepad dan temukan bagian ini. Tempelkan kunci pribadi yang menggantikan semua yang ada di antara
<key>dan</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Jadikan baris "log openvpn.log" sebagai komentar. Jika tidak dikomentari, klien OpenVPN melaporkan bahwa log tidak lagi menjadi opsi yang didukung. Lihat Contoh profil pengguna untuk contoh cara mengomentari baris log. Setelah mengomentari baris log, Anda masih dapat mengakses log melalui antarmuka klien OpenVPN. Untuk mengakses, klik ikon log di sudut kanan atas UI klien. Microsoft menyarankan agar pelanggan memeriksa dokumentasi OpenVPN connect untuk lokasi file log karena pengelogan dikontrol oleh klien OpenVPN.
Jangan ubah bidang lainnya. Gunakan konfigurasi terisi dalam input klien untuk menyambungkan ke VPN.
Impor file vpnconfig.ovpn di klien OpenVPN.
Klik kanan ikon OpenVPN di baki sistem dan klik Sambungkan.
Contoh profil pengguna
Contoh berikut menunjukkan file konfigurasi profil pengguna untuk klien OpenVPN Connect 3.x. Contoh ini menunjukkan file log yang dikomentari dan opsi "ping-restart 0" ditambahkan untuk mencegah koneksi ulang berkala karena tidak ada lalu lintas yang dikirim ke klien.
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
Sertifikat menengah
Jika rantai sertifikat Anda menyertakan sertifikat perantara, Anda harus mengunggah sertifikat perantara ke gateway AZURE VPN. Ini adalah metode yang disukai untuk digunakan, terlepas dari klien VPN yang Anda pilih untuk terhubung. Di versi sebelumnya, Anda dapat menentukan sertifikat perantara di profil pengguna. Ini tidak lagi didukung di klien OpenVPN Connect versi 3.x.
Saat Anda bekerja dengan sertifikat perantara, sertifikat perantara harus diunggah setelah sertifikat akar.

Menyambungkan kembali
Jika Anda mengalami koneksi ulang berkala karena tidak ada lalu lintas yang dikirim ke klien, Anda dapat menambahkan opsi "ping-restart 0" ke profil untuk mencegah pemutusan sambungan menyebabkan koneksi kembali. Hal ini dijelaskan dalam dokumentasi OpenVPN Connect sebagai berikut: --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
Lihat Contoh profil pengguna untuk contoh cara menambahkan opsi ini.
macOS
klien macOS dapat terhubung menggunakan klien VPN native (tipe tunnel IKEv2) atau klien OpenVPN (tipe tunnel OpenVPN).
Klien VPN asli
Jika gateway VPN point-to-site (P2S) Anda dikonfigurasi untuk menggunakan IKEv2 dan autentikasi sertifikat, Anda dapat terhubung ke jaringan virtual menggunakan klien VPN asli yang merupakan bagian dari sistem operasi macOS Anda.
Nota
Gateway VPN Anda harus menggunakan SKU selain Basic SKU.
Alur kerja
- Buat sertifikat klien jika Anda belum melakukannya.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Instal sertifikat.
- Konfigurasikan klien VPN asli yang sudah terpasang di OS Anda.
- Sambungkan ke Azure.
Membuat sertifikat
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Untuk informasi tentang bekerja dengan sertifikat, lihat Membuat dan mengekspor sertifikat.
Lihat file konfigurasi profil klien VPN
Semua pengaturan konfigurasi yang diperlukan untuk klien VPN terdapat dalam file zip konfigurasi profil klien VPN. Anda dapat membuat file konfigurasi profil klien menggunakan PowerShell, atau dengan menggunakan portal Azure. Metode apa pun akan menghasilkan file zip yang sama.
File konfigurasi profil klien VPN khusus untuk konfigurasi gateway VPN P2S untuk jaringan virtual. Jika ada perubahan pada konfigurasi VPN P2S setelah Anda membuat file, seperti perubahan pada jenis protokol VPN atau jenis autentikasi, Anda perlu membuat file konfigurasi profil klien VPN baru dan menerapkan konfigurasi baru ke semua klien VPN yang ingin Anda sambungkan.
Ekstrak file zip untuk melihat folder. Saat Anda mengonfigurasi klien native macOS, Anda menggunakan file di folder Generic . Folder Generik ada jika IKEv2 dikonfigurasi di gateway. Jika Anda tidak melihat folder Generik, periksa item berikut, lalu buat file zip lagi.
- Periksa jenis tunnel untuk konfigurasi Anda. Kemungkinan IKEv2 tidak dipilih sebagai jenis tunnel.
Folder Generik berisi file-file berikut.
- VpnSettings.xml, yang berisi pengaturan penting seperti alamat server dan jenis terowongan.
- VpnServerRoot.cer, yang berisi sertifikat akar yang diperlukan untuk memvalidasi gateway VPN Azure selama penyiapan koneksi P2S.
Menginstal sertifikat
Anda membutuhkan sertifikat root dan sertifikat anak terpasang di Mac Anda. Sertifikat anak harus diekspor dengan kunci privat dan harus berisi semua sertifikat dalam jalur sertifikasi.
Sertifikat Root
- Salin file sertifikat root (file .cer) - ke Mac Anda. Klik dua kali pada sertifikat. Tergantung pada sistem operasi Anda, sertifikat akan terinstal secara otomatis, atau Anda akan melihat halaman Tambah Sertifikat .
- Jika Anda melihat halaman Tambah Sertifikat , untuk Keychain: klik panah dan pilih login dari dropdown.
- Klik Tambah untuk mengimpor file.
Sertifikat klien
Sertifikat klien (file .pfx) digunakan untuk autentikasi dan diperlukan. Biasanya, Anda cukup klik sertifikat klien untuk menginstal.
Verifikasi sertifikat telah terpasang
Pastikan baik klien maupun sertifikat root terpasang.
- Buka Keychain Access.
- Buka tab Sertifikat .
- Pastikan baik klien maupun sertifikat root terpasang.
Mengonfigurasi profil klien VPN
Gunakan langkah-langkah di Panduan Pengguna Mac yang sesuai untuk versi sistem operasi Anda untuk menambahkan konfigurasi profil klien VPN dengan pengaturan berikut.
Pilih IKEv2 sebagai tipe VPN.
Untuk Nama Tampilan, pilih nama ramah untuk profil.
Untuk Alamat Server danRemote ID, gunakan nilai dari tag VpnServer di file VpnSettings.xml .

Untuk pengaturan Autentikasi , pilih Sertifikat.
Untuk Sertifikat, pilih sertifikat anak yang ingin Anda gunakan untuk autentikasi. Jika Anda memiliki beberapa sertifikat, Anda dapat memilih Tampilkan Sertifikat untuk melihat informasi lebih lanjut tentang setiap sertifikat.
Untuk Local ID, ketik nama sertifikat anak yang Anda pilih.

Setelah Anda selesai mengonfigurasi profil klien VPN, simpan profil tersebut.
Connect
Langkah-langkah untuk menghubungkan spesifik untuk versi sistem operasi macOS. Lihat Panduan Pengguna Mac. Pilih versi sistem operasi yang Anda gunakan dan ikuti langkah-langkah untuk menghubungkan.
Setelah koneksi dibangun, statusnya akan muncul sebagai Terhubung. Alamat IP dialokasikan dari pool alamat klien VPN.
Klien OpenVPN
Bagian ini membantu Anda terhubung ke jaringan virtual Azure (VNet) menggunakan VPN Gateway point-to-site (P2S) dan autentikasi Sertifikat pada macOS menggunakan klien OpenVPN.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan klien OpenVPN menggunakan autentikasi sertifikat, setiap klien yang menyambungkan memerlukan item berikut:
- Perangkat lunak Open VPN Client harus diinstal dan dikonfigurasi pada setiap klien.
- Klien harus memiliki sertifikat klien yang diinstal secara lokal.
Alur kerja
- Instal klien OpenVPN.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien OpenVPN.
- Sambungkan ke Azure.
Membuat sertifikat klien
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi.
Untuk informasi tentang bekerja dengan sertifikat, lihat Titik-ke-situs: Membuat sertifikat - Linux.
Mengonfigurasi klien OpenVPN
Contoh berikut menggunakan TunnelBlick.
Important
Hanya macOS 10.13 ke atas yang didukung dengan protokol OpenVPN.
Nota
Klien OpenVPN versi 2.6 belum didukung.
Unduh dan instal klien OpenVPN, seperti TunnelBlick.
Unduh paket profil klien VPN dari portal Microsoft Azure.
Ekstrak profil. Buka file konfigurasi vpnconfig.ovpn dari folder OpenVPN di editor teks.
Isi bagian sertifikat klien P2S dengan kunci umum sertifikat klien P2S di base64. Dalam sertifikat berformat PEM, Anda dapat membuka file .cer dan menyalin melalui kunci base64 di antara header sertifikat.
Isi bagian kunci privat dengan kunci privat sertifikat klien P2S di base64. Lihat Ekspor kunci privat Anda di situs OpenVPN untuk informasi tentang cara mengekstrak kunci privat.
Jangan ubah bidang lainnya. Gunakan konfigurasi terisi dalam input klien untuk menyambungkan ke VPN.
Klik dua kali file profil untuk membuat profil di aplikasi Tunnelblick.
Luncurkan Tunnelblick dari folder aplikasi.
Klik pada ikon Tunnelblick di baki sistem dan pilih sambungkan.
Linux
Klien Linux dapat terhubung menggunakan strongSwan (tipe tunnel IKEv2) atau menggunakan OpenVPN (tipe tunnel OpenVPN) dengan klien Azure VPN atau OpenVPN.
strongSwan
Bagian ini membantu Anda terhubung ke jaringan virtual Azure (VNet) menggunakan VPN Gateway point-to-site (P2S) VPN dan autentikasi Sertifikat dari klien Ubuntu Linux menggunakan strongSwan.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan klien strongSwan dan autentikasi sertifikat melalui jenis terowongan IKEv2, setiap klien yang menghubungkan memerlukan item berikut:
- Setiap klien harus dikonfigurasi untuk menggunakan strongSwan.
- Klien harus memiliki sertifikat yang benar yang diinstal secara lokal.
Alur kerja
Alur kerja untuk artikel ini adalah:
- Pasang strongSwan.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Temukan sertifikat klien yang diperlukan.
- Konfigurasikan strongSwan.
- Sambungkan ke Azure.
Tentang sertifikat
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Untuk informasi selengkapnya tentang sertifikat untuk Linux, lihat artikel berikut ini:
Instal strongSwan
Konfigurasi berikut digunakan saat menentukan perintah:
- Komputer: Ubuntu Server 18.04
- Dependensi: strongSwan
Gunakan perintah berikut untuk memasang konfigurasi strongSwan yang diperlukan:
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
Lihat file konfigurasi profil klien strongSwan VPN
Saat Anda membuat paket konfigurasi profil klien VPN, semua pengaturan konfigurasi yang diperlukan untuk klien VPN terkandung dalam file zip konfigurasi profil klien VPN. File konfigurasi profil klien VPN khusus untuk konfigurasi gateway VPN P2S untuk jaringan virtual. Jika ada perubahan pada konfigurasi VPN P2S setelah Anda membuat file, seperti perubahan pada jenis protokol VPN atau jenis autentikasi, Anda perlu membuat file konfigurasi profil klien VPN baru dan menerapkan konfigurasi baru ke semua klien VPN yang ingin Anda sambungkan.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat dan unduh. Folder Generik berisi semua informasi yang Anda butuhkan untuk konfigurasi. Azure tidak menyediakan file mobileconfig untuk konfigurasi ini.
Jika Anda tidak melihat folder Generik, periksa item berikut, lalu buat file zip lagi.
- Periksa jenis tunnel untuk konfigurasi Anda. Kemungkinan IKEv2 tidak dipilih sebagai jenis tunnel.
- Pada gateway VPN, pastikan SKU bukan Basic. SKU Dasar Gateway VPN tidak mendukung IKEv2. Lalu, pilih IKEv2 dan buat file zip lagi untuk mengambil folder Generik.
Folder Generik berisi file-file berikut:
- VpnSettings.xml, yang berisi pengaturan penting seperti alamat server dan jenis terowongan.
- VpnServerRoot.cer, yang berisi sertifikat akar yang diperlukan untuk memvalidasi gateway VPN Azure selama penyiapan koneksi P2S.
Mengonfigurasi klien VPN
Setelah melihat file profil klien VPN, lanjutkan dengan langkah-langkah yang ingin Anda gunakan:
Langkah-langkah GUI
Bagian ini memandu Anda melalui konfigurasi menggunakan GUI strongSwan. Instruksi berikut dibuat pada Ubuntu 18.0.4. Ubuntu 16.0.10 tidak mendukung strongSwan GUI. Jika Anda ingin menggunakan Ubuntu 16.0.10, Anda harus menggunakan baris perintah. Contoh berikut mungkin tidak cocok dengan layar yang Anda lihat, tergantung pada versi Linux dan strongSwan Anda.
Buka Terminal untuk memasang strongSwan dan Manajer Jaringannya dengan menjalankan perintah sesuai contoh.
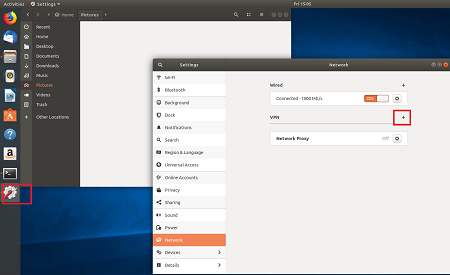
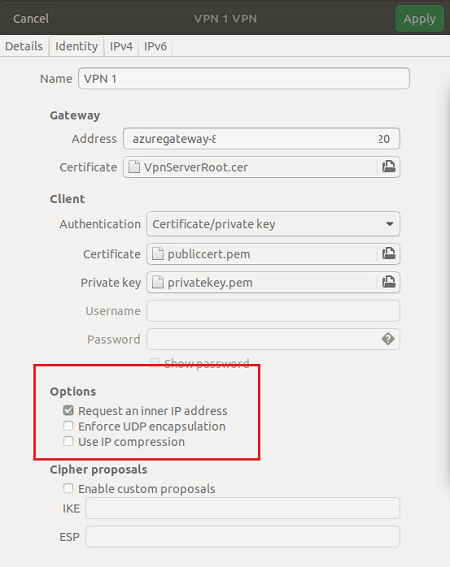
sudo apt install network-manager-strongswanPilih Pengaturan, lalu pilih Jaringan. Pilih tombol + untuk membuat koneksi baru.
Pada halaman Tambahkan VPN , pilih IPsec/IKEv2 (strongSwan) dari menu, dan klik dua kali.
Pada halaman Tambahkan VPN, tambahkan nama untuk koneksi VPN Anda.
Buka file VpnSettings.xml dari folder Generik yang terkandung dalam file paket konfigurasi profil klien VPN yang diunduh. Temukan tag yang disebut VpnServer dan salin namanya, dimulai dengan 'azuregateway' dan diakhiri dengan '.cloudapp.net'.
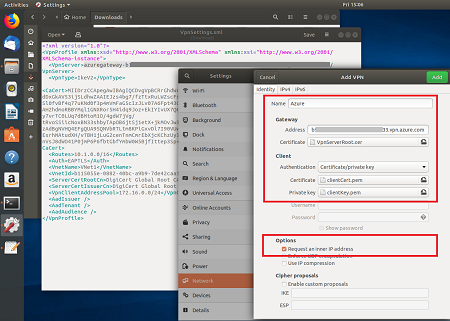
Tempelkan nama di bidang Alamat pada koneksi VPN baru Anda di bagian Gateway. Selanjutnya, pilih ikon folder di akhir bidang Sertifikat, telusuri ke folder Generik, dan pilih file VpnServerRoot.
Di bagian Klien pada koneksi, untuk Autentikasi, pilih Kunci sertifikat/privat. Untuk Sertifikat dan Kunci privat, pilih sertifikat dan kunci privat yang telah dibuat sebelumnya. Di Opsi, pilih Minta alamat IP internal. Kemudian, pilih Tambahkan.
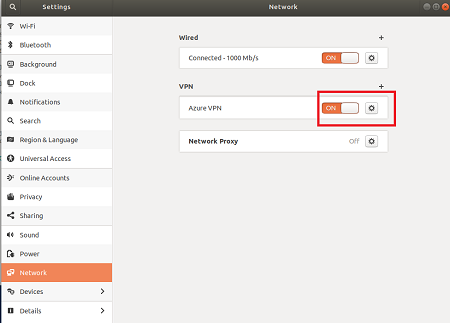
Ubah koneksi menjadi Aktif.


Langkah-langkah CLI
Bagian ini memandu Anda melalui konfigurasi menggunakan CLI strongSwan .
Dari file konfigurasi profil klien VPN folder Generik, salin atau pindahkan VpnServerRoot.cer ke /etc/ipsec.d/cacerts.
Salin atau pindahkan file yang Anda buat ke /etc/ipsec.d/certs dan /etc/ipsec.d/private/ masing-masing. File-file ini adalah sertifikat klien dan kunci privat, mereka perlu berada di direktori yang sesuai. Gunakan perintah berikut:
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certsJalankan perintah berikut untuk mencatat nama host Anda. Anda akan menggunakan nilai ini pada langkah berikutnya.
hostnamectl --staticBuka file VpnSettings.xml dan salin
<VpnServer>nilainya. Anda akan menggunakan nilai ini pada langkah berikutnya.Sesuaikan nilai dalam contoh berikut, lalu tambahkan contoh tersebut ke konfigurasi /etc/ipsec.conf.
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16Tambahkan nilai rahasia ke /etc/ipsec.secrets.
Nama file PEM harus cocok dengan apa yang telah Anda gunakan sebelumnya sebagai file kunci klien Anda.
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.Jalankan perintah berikut:
sudo ipsec restart sudo ipsec up azure
Klien Azure VPN
Important
Azure VPN Client untuk Linux (Pratinjau) pensiun pada 31 Agustus 2026. Setelah tanggal ini, klien tidak lagi didukung. Untuk informasi lebih lanjut, lihat ikhtisar dan panduan migrasi Azure VPN Client for Linux Retirement untuk VPN Gateway dan Virtual WAN.
Bagian ini membantu Anda terhubung ke jaringan virtual Azure (VNet) menggunakan Azure VPN Client untuk Linux dengan autentikasi sertifikat point-to-site (P2S) VPN Gateway. Klien Azure VPN untuk Linux memerlukan jenis terowongan OpenVPN.
Sebelum pensiun, Azure VPN Client untuk Linux (Pratinjau) hanya mendukung rilis berikut:
- Ubuntu 20.04
- Ubuntu 22.04
Meskipun klien mungkin telah bekerja pada distribusi dan rilis lain, dukungan terbatas pada versi yang disebutkan sebelumnya.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan Klien Azure VPN dan autentikasi sertifikat, setiap klien yang menyambungkan memerlukan item berikut:
- Perangkat lunak Klien Azure VPN harus diinstal dan dikonfigurasi pada setiap klien.
- Klien harus memiliki sertifikat yang benar yang diinstal secara lokal.
Alur kerja
Alur kerja untuk artikel ini adalah:
- Membuat dan menginstal sertifikat klien.
- Temukan dan lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Unduh dan konfigurasikan Klien Azure VPN untuk Linux.
- Sambungkan ke Azure.
Membuat sertifikat
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Hasilkan data sertifikat publik klien dan kunci privat dalam format .pem menggunakan perintah berikut. Untuk menjalankan perintah, Anda harus memiliki sertifikat Akar publik caCert.pem dan kunci privat sertifikat Root caKey.pem. Untuk informasi selengkapnya, lihat Membuat dan mengekspor sertifikat - Linux - OpenSSL.
Nota
Microsoft menyarankan agar Anda menggunakan alur autentikasi paling aman yang tersedia. Alur autentikasi yang dijelaskan dalam prosedur ini memerlukan tingkat kepercayaan yang sangat tinggi dalam aplikasi, dan membawa risiko yang tidak ada di alur lain. Anda hanya boleh menggunakan alur ini ketika alur lain yang lebih aman, seperti identitas terkelola, tidak layak.
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
Lihat file konfigurasi profil Klien Azure VPN
Saat Anda membuat dan mengunduh paket konfigurasi profil klien VPN, semua pengaturan konfigurasi yang diperlukan untuk klien VPN terkandung dalam file zip konfigurasi profil klien VPN. File konfigurasi profil klien VPN khusus untuk konfigurasi gateway VPN P2S untuk jaringan virtual. Jika ada perubahan pada konfigurasi VPN P2S setelah Anda membuat file, seperti perubahan pada jenis protokol VPN atau jenis autentikasi, Anda perlu membuat file konfigurasi profil klien VPN baru dan menerapkan konfigurasi baru ke semua klien VPN yang ingin Anda sambungkan.
Temukan dan buka zip paket konfigurasi profil klien VPN yang Anda buat dan unduh (tercantum dalam Prasyarat). Buka folder AzureVPN. Di folder ini, Anda akan melihat file azurevpnconfig_cert.xml atau file azurevpnconfig.xml , tergantung pada apakah konfigurasi P2S Anda menyertakan beberapa jenis autentikasi. File .xml berisi pengaturan yang Anda gunakan untuk mengonfigurasi profil klien VPN.
Jika Anda tidak melihat salah satu file, atau Anda tidak memiliki folder AzureVPN , verifikasi bahwa gateway VPN Anda dikonfigurasi untuk menggunakan jenis terowongan OpenVPN dan autentikasi sertifikat dipilih.
Mengunduh Klien Azure VPN
Tambahkan daftar repositori Microsoft dan instal Klien Azure VPN untuk Linux menggunakan perintah berikut:
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
Untuk informasi selengkapnya tentang repositori, lihat Repositori Perangkat Lunak Linux untuk Produk Microsoft.
Konfigurasi profil Klien Azure VPN
Buka Klien Azure VPN.
Di kiri bawah halaman klien VPN Linux, pilih Impor.
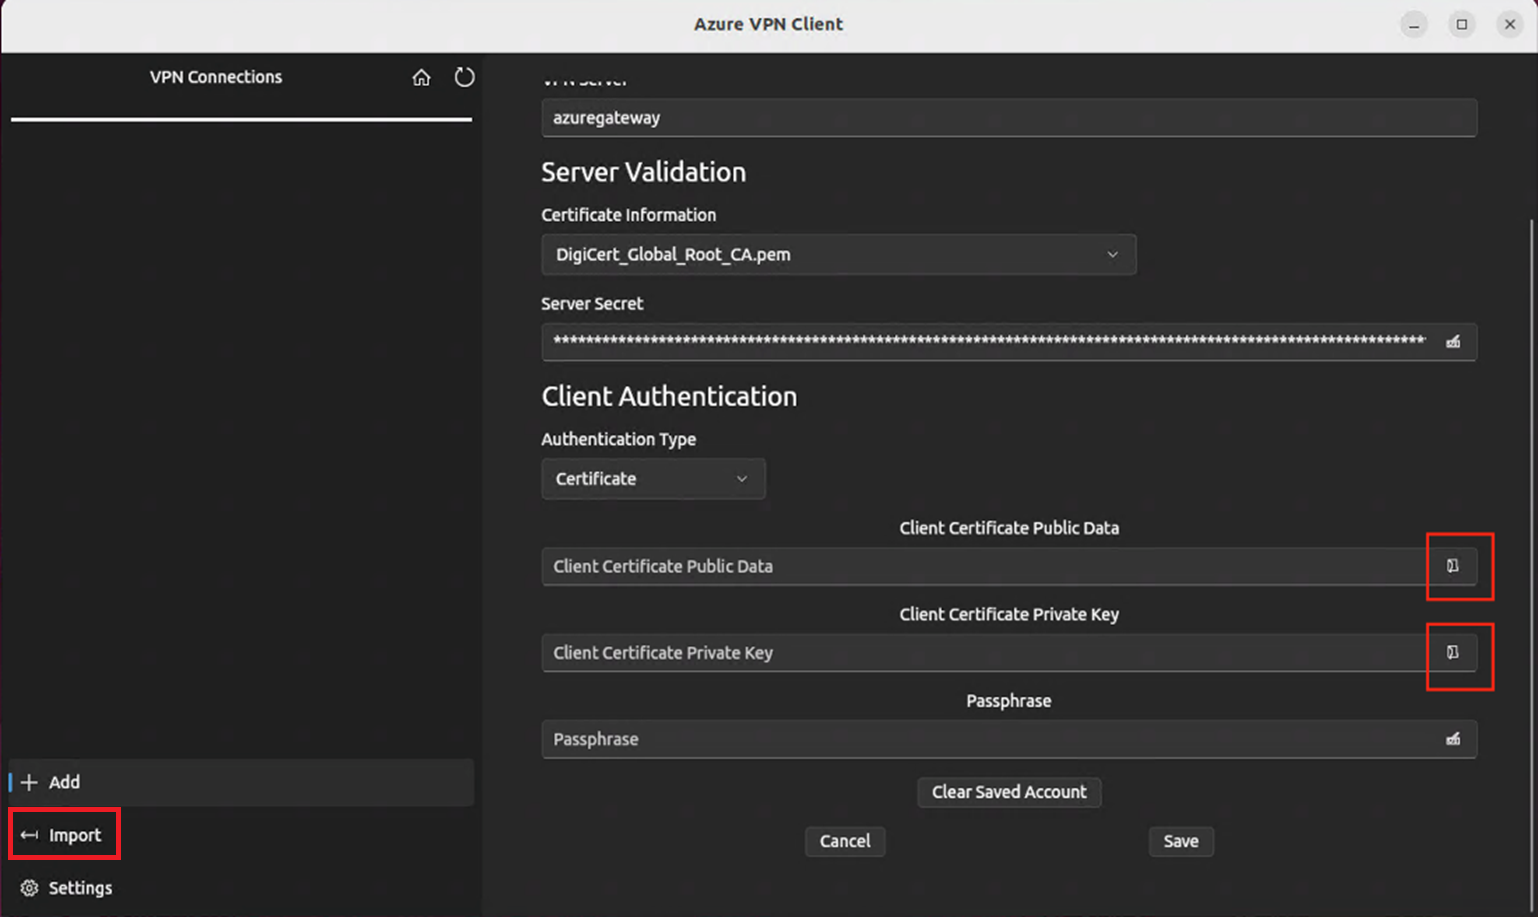
Di jendela, navigasikan ke file azurevpnconfig.xml atau azurevpnconfig_cert.xml , pilih file tersebut, lalu pilih Buka.
Untuk menambahkan Data Publik Sertifikat Klien, gunakan pemilih berkas dan temukan berkas terkait .pem.
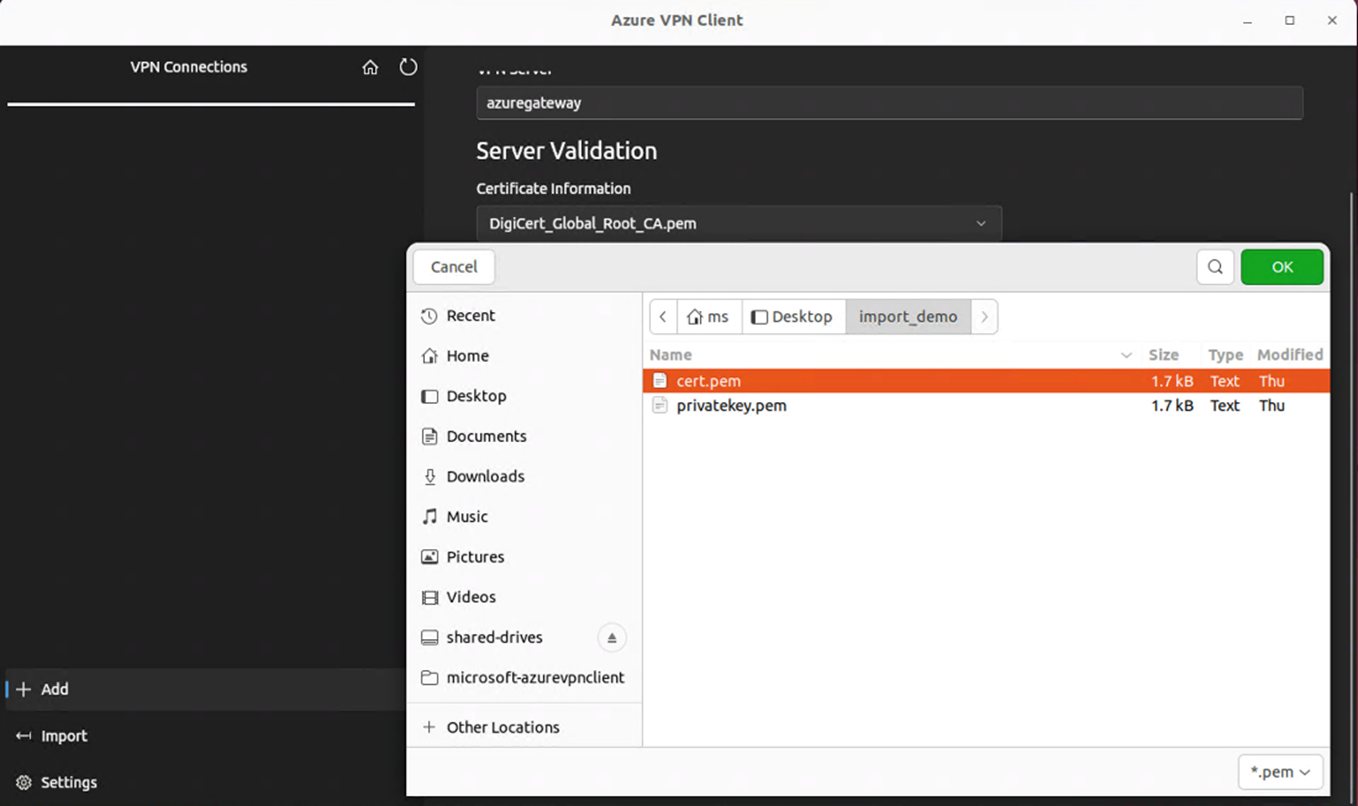
Untuk menambahkan Kunci Privat Sertifikat Klien, gunakan pemilih dan pilih jalur file sertifikat di kotak teks untuk kunci privat, dengan ekstensi file .pem.
Setelah impor memvalidasi (impor tanpa kesalahan), pilih Simpan.
Di panel kiri, temukan profil koneksi VPN yang Anda buat. Pilih Sambungkan.
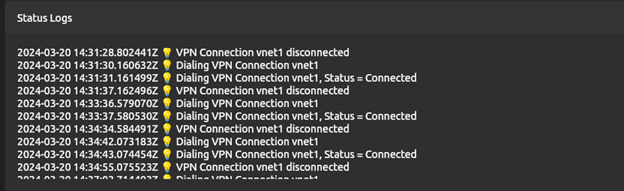
Ketika klien berhasil tersambung, status ditampilkan sebagai Tersambung dengan ikon hijau.
Anda dapat melihat ringkasan log koneksi di Log Status di layar utama klien VPN.
Copot pemasangan Klien VPN Azure
Jika Anda ingin menghapus instalan Klien Azure VPN, gunakan perintah berikut di terminal:
sudo apt remove microsoft-azurevpnclient
Klien OpenVPN
Bagian ini membantu Anda terhubung ke jaringan virtual Azure (VNet) menggunakan VPN Gateway point-to-site (P2S) dan autentikasi Sertifikat dari Linux menggunakan klien OpenVPN.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan klien OpenVPN menggunakan autentikasi sertifikat, setiap klien yang menyambungkan memerlukan item berikut:
- Perangkat lunak Open VPN Client harus diinstal dan dikonfigurasi pada setiap klien.
- Klien harus memiliki sertifikat yang benar yang diinstal secara lokal.
Alur kerja
- Instal klien OpenVPN.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien OpenVPN.
- Sambungkan ke Azure.
Tentang sertifikat
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Klien OpenVPN di bagian ini menggunakan sertifikat yang diekspor dengan format .pfx . Anda dapat mengekspor sertifikat klien dengan mudah ke format ini menggunakan instruksi Windows. Lihat Mengekspor sertifikat klien - pfx. Jika Anda tidak memiliki komputer Windows, sebagai solusinya, Anda dapat menggunakan VM Windows kecil untuk mengekspor sertifikat ke format .pfx yang diperlukan. Saat ini, instruksi OpenSSL Linux yang kami berikan hanya menghasilkan format .pem .
Langkah-langkah konfigurasi
Bagian ini membantu Anda mengkonfigurasi klien Linux untuk autentikasi sertifikat yang menggunakan jenis tunnel OpenVPN. Untuk tersambung ke Azure, unduh klien OpenVPN dan konfigurasikan profil koneksi.
Nota
Klien OpenVPN versi 2.6 belum didukung.
Membuka sesi Terminal baru. Anda dapat membuka sesi baru dengan menekan 'Ctrl + Alt + t' secara bersamaan.
Masukkan perintah berikut untuk menginstal komponen yang diperlukan:
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restartSelanjutnya, buka folder profil klien VPN dan buka zip untuk melihat file.
Ekspor sertifikat klien P2S yang Anda buat dan unggah ke konfigurasi P2S Anda di gateway. Untuk langkah-langkahnya, lihat VPN Gateway poin-ke-situs.
Ekstrak kunci privat dan sidik jari base64 dari .pfx. Ada beberapa cara untuk melakukan ini. Menggunakan OpenSSL di komputer Anda adalah salah satu caranya.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"File profileinfo.txt berisi kunci privat dan thumbprint untuk CA, dan sertifikat Klien. Pastikan untuk menggunakan thumbprint sertifikat klien.
Buka profileinfo.txt di editor teks. Untuk mendapatkan thumbprint sertifikat klien (anak), pilih teks yang termasuk dan di antaranya "-----BEGIN CERTIFICATE-----" dan "-----END CERTIFICATE-----" untuk sertifikat anak dan salin. Anda dapat mengidentifikasi sertifikat anak dengan melihat baris subject=/.
Buka file vpnconfig.ovpn dan temukan bagian dalam contoh berikut. Ganti semuanya antara "cert" dan "/cert".
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>Buka profileinfo.txt di editor teks. Untuk mendapatkan kunci privat, pilih teks termasuk dan antara "-----BEGIN PRIVATE KEY-----" dan "-----END PRIVATE KEY-----" dan salin.
Buka file vpnconfig.ovpn di editor teks dan temukan bagian ini. Tempelkan kunci privat dengan mengganti seluruh teks di antara "kunci" dan "/kunci".
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Jangan ubah bidang lainnya. Gunakan konfigurasi terisi dalam input klien untuk menyambungkan ke VPN.
Untuk menyambungkan menggunakan baris perintah, ketikkan perintah berikut:
sudo openvpn --config <name and path of your VPN profile file>&Untuk memutuskan sambungan menggunakan baris perintah, ketik perintah berikut:
sudo pkill openvpnUntuk menyambungkan menggunakan GUI, buka pengaturan sistem.
Pilih + untuk menambahkan koneksi VPN baru.
Di bawah Tambahkan VPN, pilih Impor dari file...
Telusuri ke file profil dan klik ganda atau pilih Buka
Pilih Tambahkan di jendela Tambahkan VPN .
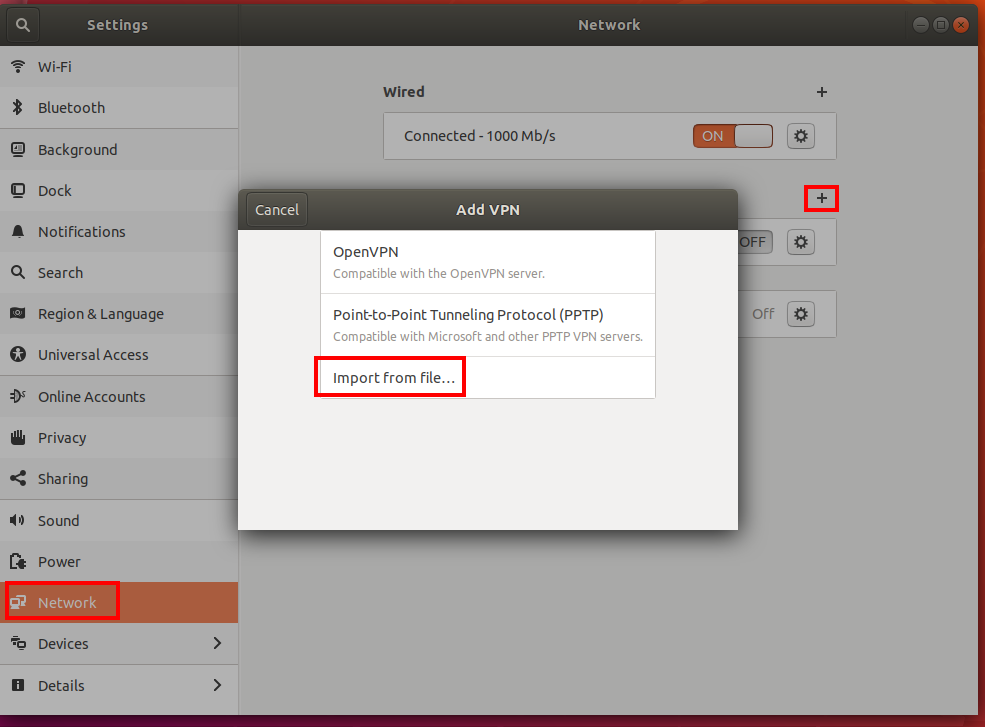
Anda bisa tersambung dengan AKTIFKAN VPN pada halaman Pengaturan Jaringan, atau di bawah ikon jaringan di baki sistem.

iOS
Bagian ini membantu Anda terhubung ke jaringan virtual Azure (VNet) menggunakan VPN Gateway point-to-site (P2S) dan autentikasi Sertifikat di iOS menggunakan klien OpenVPN.
Persyaratan koneksi
Untuk menyambungkan ke Azure menggunakan klien OpenVPN menggunakan autentikasi sertifikat, setiap klien yang menyambungkan memerlukan item berikut:
- Perangkat lunak Open VPN Client harus diinstal dan dikonfigurasi pada setiap klien.
- Klien harus memiliki sertifikat klien yang diinstal secara lokal.
Alur kerja
- Instal klien OpenVPN.
- Lihat file konfigurasi profil klien VPN yang terkandung dalam paket konfigurasi profil klien VPN yang Anda buat.
- Konfigurasikan klien OpenVPN.
- Sambungkan ke Azure.
Membuat sertifikat klien
Untuk autentikasi sertifikat, sertifikat klien harus diinstal pada setiap komputer klien. Sertifikat klien yang ingin Anda gunakan harus diekspor dengan kunci privat, dan harus berisi semua sertifikat di jalur sertifikasi. Selain itu, untuk beberapa konfigurasi, Anda juga perlu menginstal informasi sertifikat akar.
Untuk informasi tentang bekerja dengan sertifikat, lihat Titik-ke-situs: Membuat sertifikat - Linux.
Mengonfigurasi klien OpenVPN
Contoh berikut menggunakan OpenVPN Connect dari App Store.
Important
Hanya MacOS 11.0 dan di atasnya yang didukung dengan protokol OpenVPN.
Nota
Klien OpenVPN versi 2.6 belum didukung.
Instal klien OpenVPN (versi 2.4 atau lebih tinggi) dari App Store. Versi 2.6 belum didukung.
Jika Anda belum melakukannya, unduh paket profil klien VPN dari portal Azure.
Ekstrak profil. Buka file konfigurasi vpnconfig.ovpn dari folder OpenVPN di editor teks.
Isi bagian sertifikat klien P2S dengan kunci umum sertifikat klien P2S di base64. Dalam sertifikat berformat PEM, Anda dapat membuka file .cer dan menyalin melalui kunci base64 di antara header sertifikat.
Isi bagian kunci privat dengan kunci privat sertifikat klien P2S di base64. Lihat Ekspor kunci privat Anda di situs OpenVPN untuk informasi tentang cara mengekstrak kunci privat.
Jangan ubah bidang lainnya.
Kirim email file profil (.ovpn) ke akun email Anda yang dikonfigurasi di aplikasi email di iPhone Anda.
Buka email di aplikasi email di iPhone, dan ketuk file lampiran.
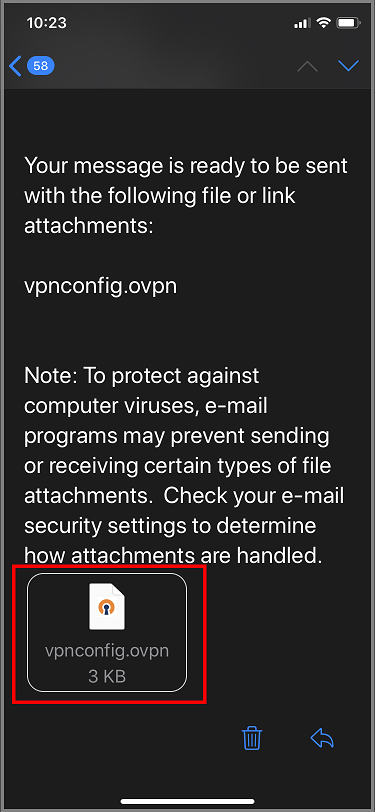
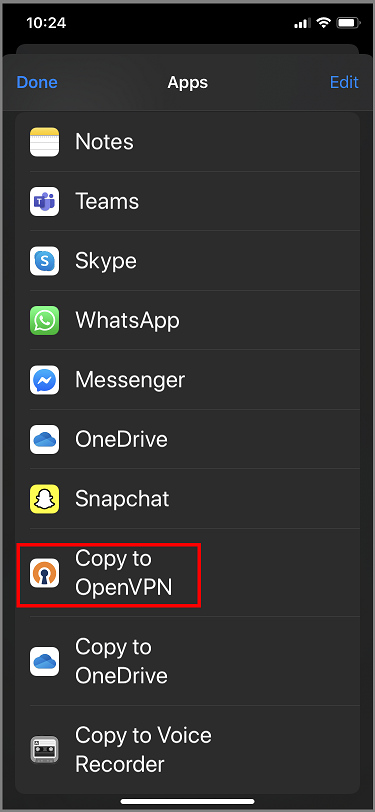
Ketuk Lainnya jika Anda tidak melihat opsi Salin ke OpenVPN.
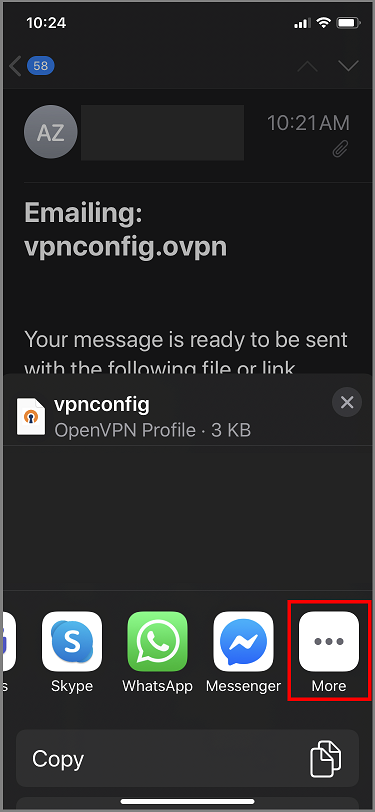
Ketuk Salin ke OpenVPN.
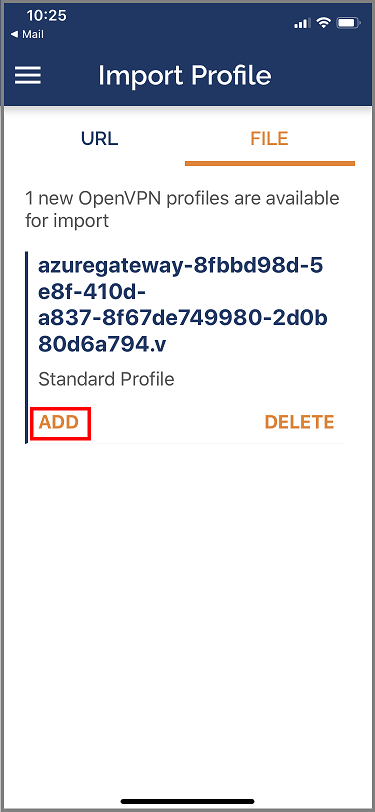
Ketuk TAMBAHKAN di halaman Impor Profil
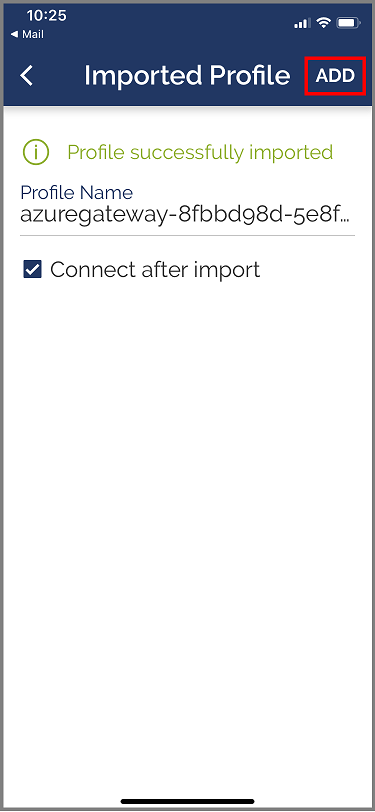
Ketuk TAMBAHKAN di halaman Impor Profil
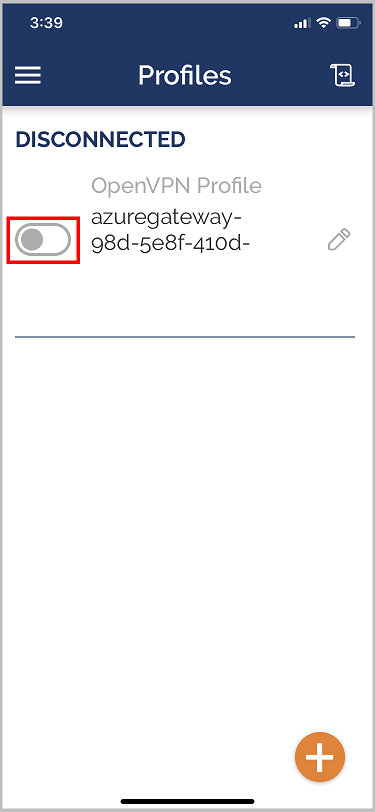
Luncurkan aplikasi OpenVPN dan geser pengalih di halaman Profil ke kanan untuk menyambungkan


Langkah berikutnya
Tindak lanjuti dengan pengaturan server atau koneksi tambahan. Lihat Langkah-langkah konfigurasi Point-to-Site.