Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Di lingkungan perusahaan, identitas sering terfragmentasi. Seorang pengguna mungkin memiliki beberapa akun di berbagai sistem, termasuk akun pribadi, akun berprivilegi, akun lama, akun berbasis awan, atau akun yatim. Akun-akun ini dapat mencakup Active Directory lokal, Microsoft Entra ID, atau penyedia identitas non-Microsoft seperti Okta dan Ping.
Fragmentasi menyulitkan untuk mempertahankan tampilan identitas terpadu di seluruh organisasi. Menautkan atau membatalkan tautan akun terkait secara manual di Microsoft Defender untuk Identitas membantu Anda:
- Menghubungkan komponen identitas di berbagai sistem.
- Tingkatkan perlindungan dengan membuat konteks identitas lengkap.
- Mendukung investigasi dan tindakan respons dengan tampilan identitas terpadu.
Anda dapat menghubungkan akun dengan salah satu cara berikut:
- Korelasi manual: Menautkan akun individual ke identitas dengan menggunakan prosedur dalam artikel ini.
- Korelasi berbasis aturan: Gunakan aturan korelasi akun untuk menghubungkan akun secara otomatis. Di portal Microsoft Defender, buka Pengaturan>Aturan Korelasi Akun>. Untuk detailnya, lihat Mengelola aturan korelasi akun.
Contohnya:
-
Akun pribadi dan istimewa: Pengguna mungkin memiliki dua akun, satu untuk pekerjaan sehari-hari dan satu lagi dengan izin yang ditinggikan untuk tugas administratif. Contoh:
-
rick.hofer@contoso.onmicrosoft.com(akun reguler) -
rhofer@contoso.onmicrosoft.com(akun istimewa)
-
-
Beberapa domain: Organisasi besar sering mengelola beberapa domain. Menautkan akun di seluruh domain ini memberikan visibilitas penuh ke dalam aktivitas pengguna. Contoh:
chris@fabrikam.comchris@contoso.com
-
Akun pribadi dan layanan: Pengguna mungkin memiliki akun pribadi dan akun layanan yang mereka miliki atau kelola. Menautkan akun tersebut membantu menghubungkan kepemilikan dan tanggung jawab ke identitas yang sama. Contoh:
valeria.barrios@contoso.combackup.service@contoso.com
-
Akun warisan: Pengguna mungkin masih memiliki akun aktif dalam sistem warisan. Menautkan akun memastikan akun warisan dipantau dan dikaitkan kembali ke identitas yang benar. Contoh:
gabriela.laureano@contoso.comglaureano@contosolegacy.local
- Akun di beberapa layanan: Pengguna mungkin memiliki akun Microsoft Entra ID, akun Okta, dan akun Ping. Menautkan akun ini secara manual ke identitas pengguna membuat tampilan terkonsolidasi yang mendukung perlindungan dan investigasi yang berpusat pada identitas.
Gunakan prosedur dalam artikel ini untuk menautkan akun secara manual ke identitas dan untuk melepas tautan akun yang tidak digunakan, lama, atau yatim secara manual dari identitas di Defender for Identity.
Note
Saat Microsoft Defender bergerak menuju platform identitas yang sepenuhnya terpadu, beberapa alur data Defender for Cloud Apps tetap terpisah dari inventori Identitas. Korelasi identitas manual dan berbasis kebijakan yang didefinisikan dalam inventarit identitas saat ini tidak memengaruhi fitur Defender for Cloud Apps berikut:
- Deteksi bawaan
- UEBA (Analitik Perilaku Pengguna dan Entitas)
- Penyebaran terlingkup
- Tindakan tata kelola
- kebijakan Defender for Cloud Apps
- Catatan Aktivitas
- Pengayaan dan anonimisasi pengguna untuk penemuan cloud
- Ruang lingkup RBAC
Fitur-fitur Defender for Cloud Apps ini tetap menggunakan inventaris Akun Aplikasi Cloud.
Prasyarat
Sebelum memulai, pastikan Anda memenuhi persyaratan berikut:
- Anda harus memiliki peran kontrol akses berbasis peran terpadu (URBAC): Administrator Global atau Data Keamanan (Kelola).
Menautkan akun secara manual ke identitas di Defender untuk Identitas
Gunakan langkah-langkah berikut untuk menautkan akun secara manual ke identitas di Defender untuk Identitas.
Di portal Microsoft Defender di https://security.microsoft.com, buka Aset>Identitas. Atau, untuk langsung masuk ke halaman Inventori Identitas , gunakan https://security.microsoft.com/identity-inventory.
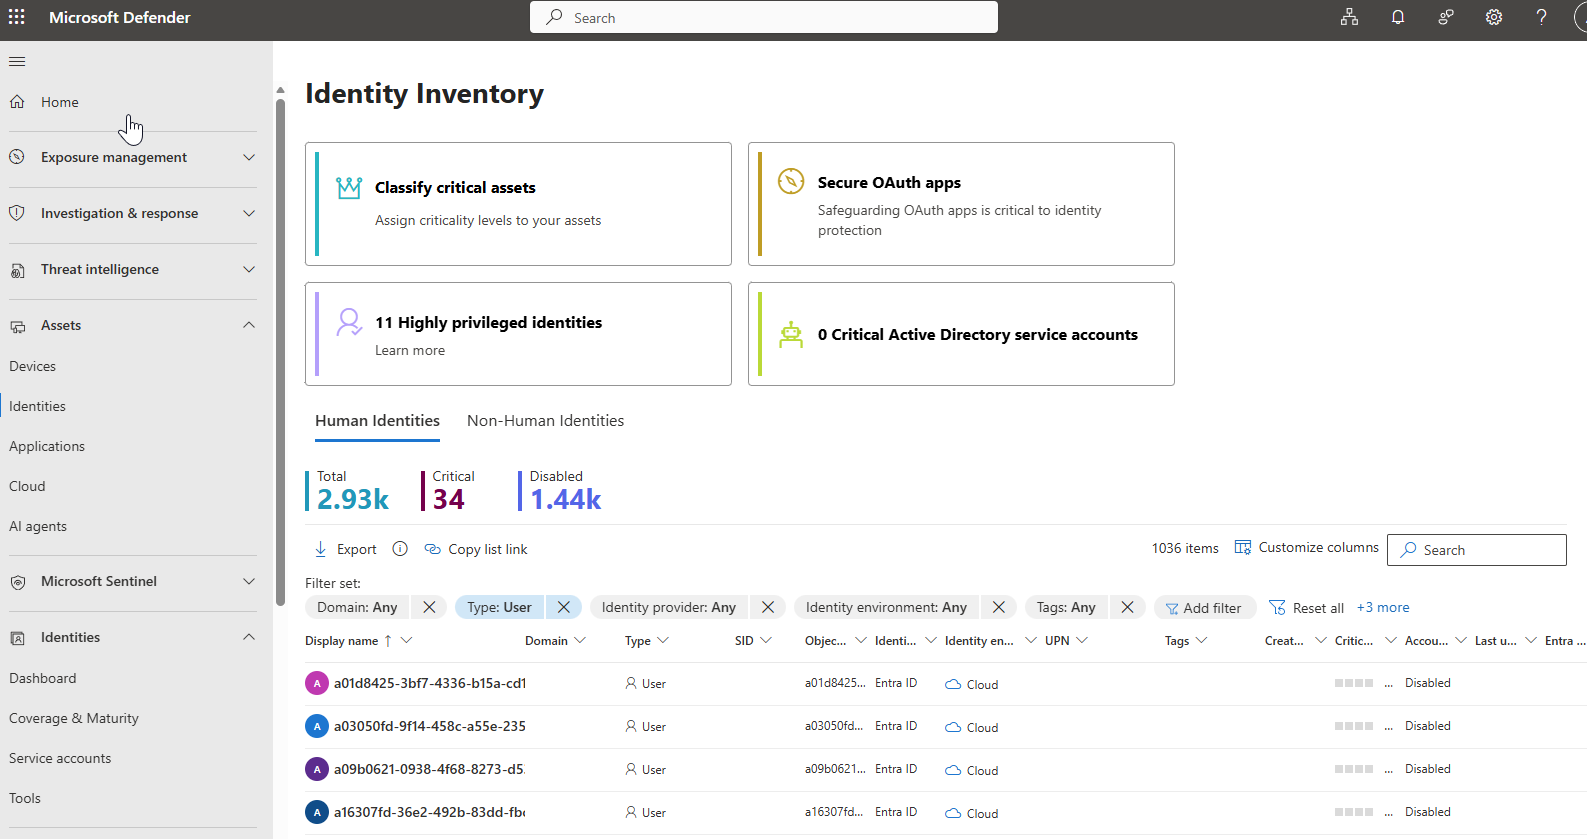
Pada tab Identitas dari halaman Inventarisasi Identitas , pilih identitas dari daftar dengan mengklik nilai Nama tampilan.
Pada halaman detail identitas yang terbuka, pilih tab Diamati dalam organisasi, dan pastikan tab Akun dipilih.
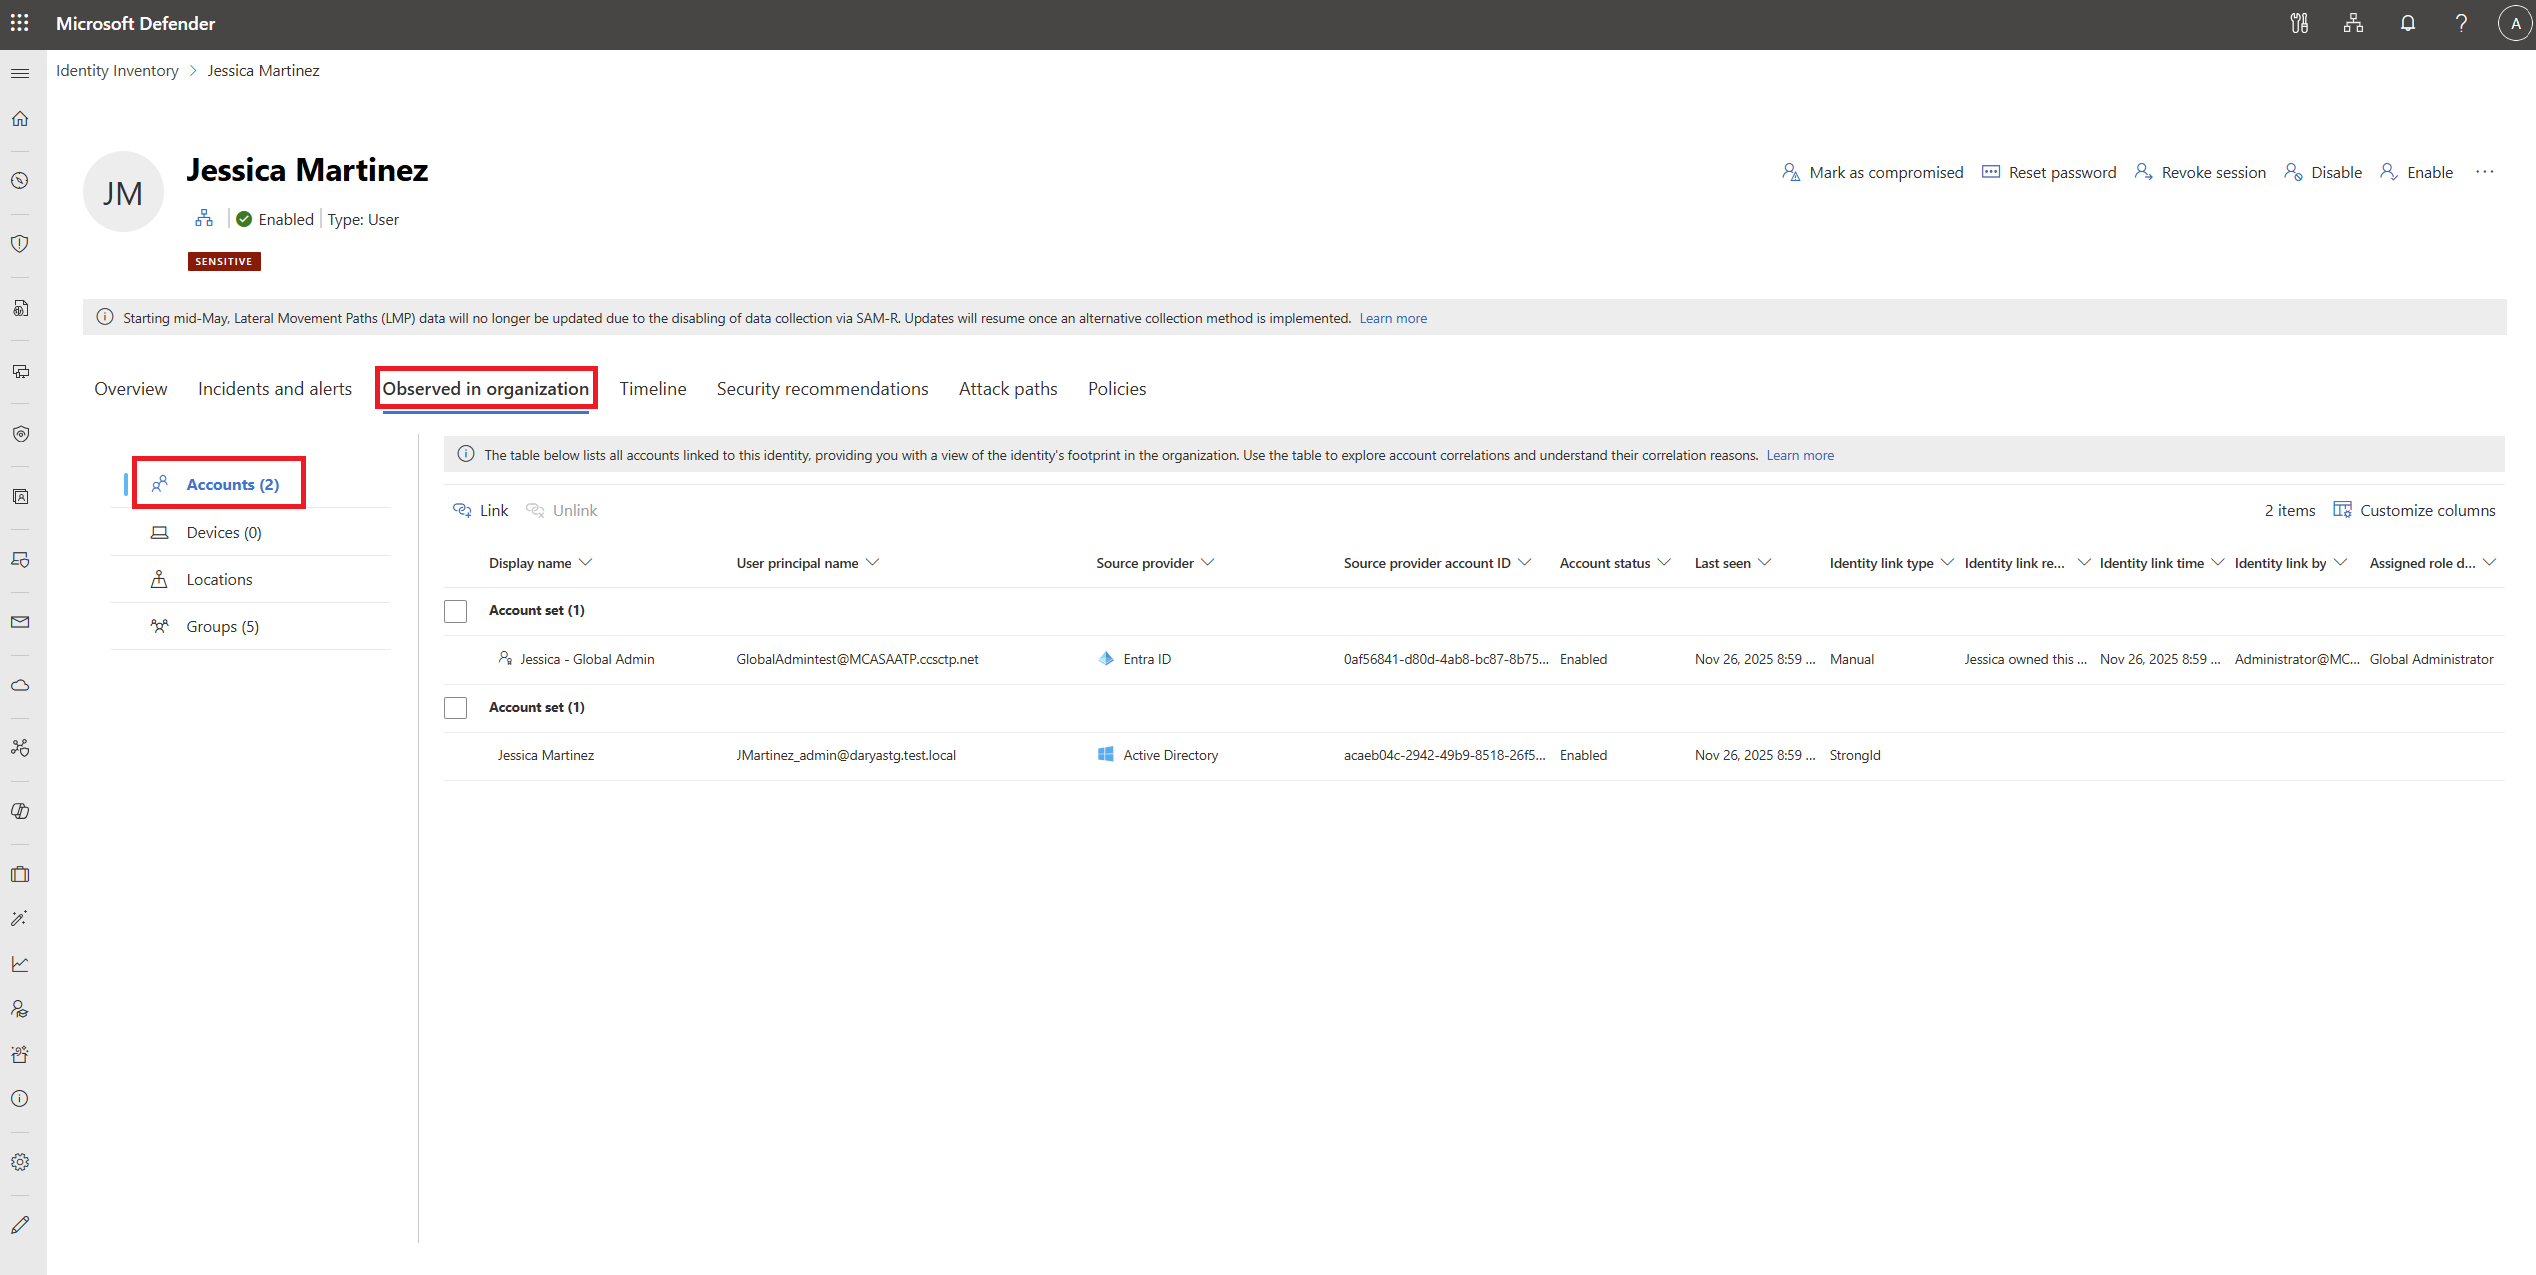
Pada tab Akun , pilih
 Tautan.
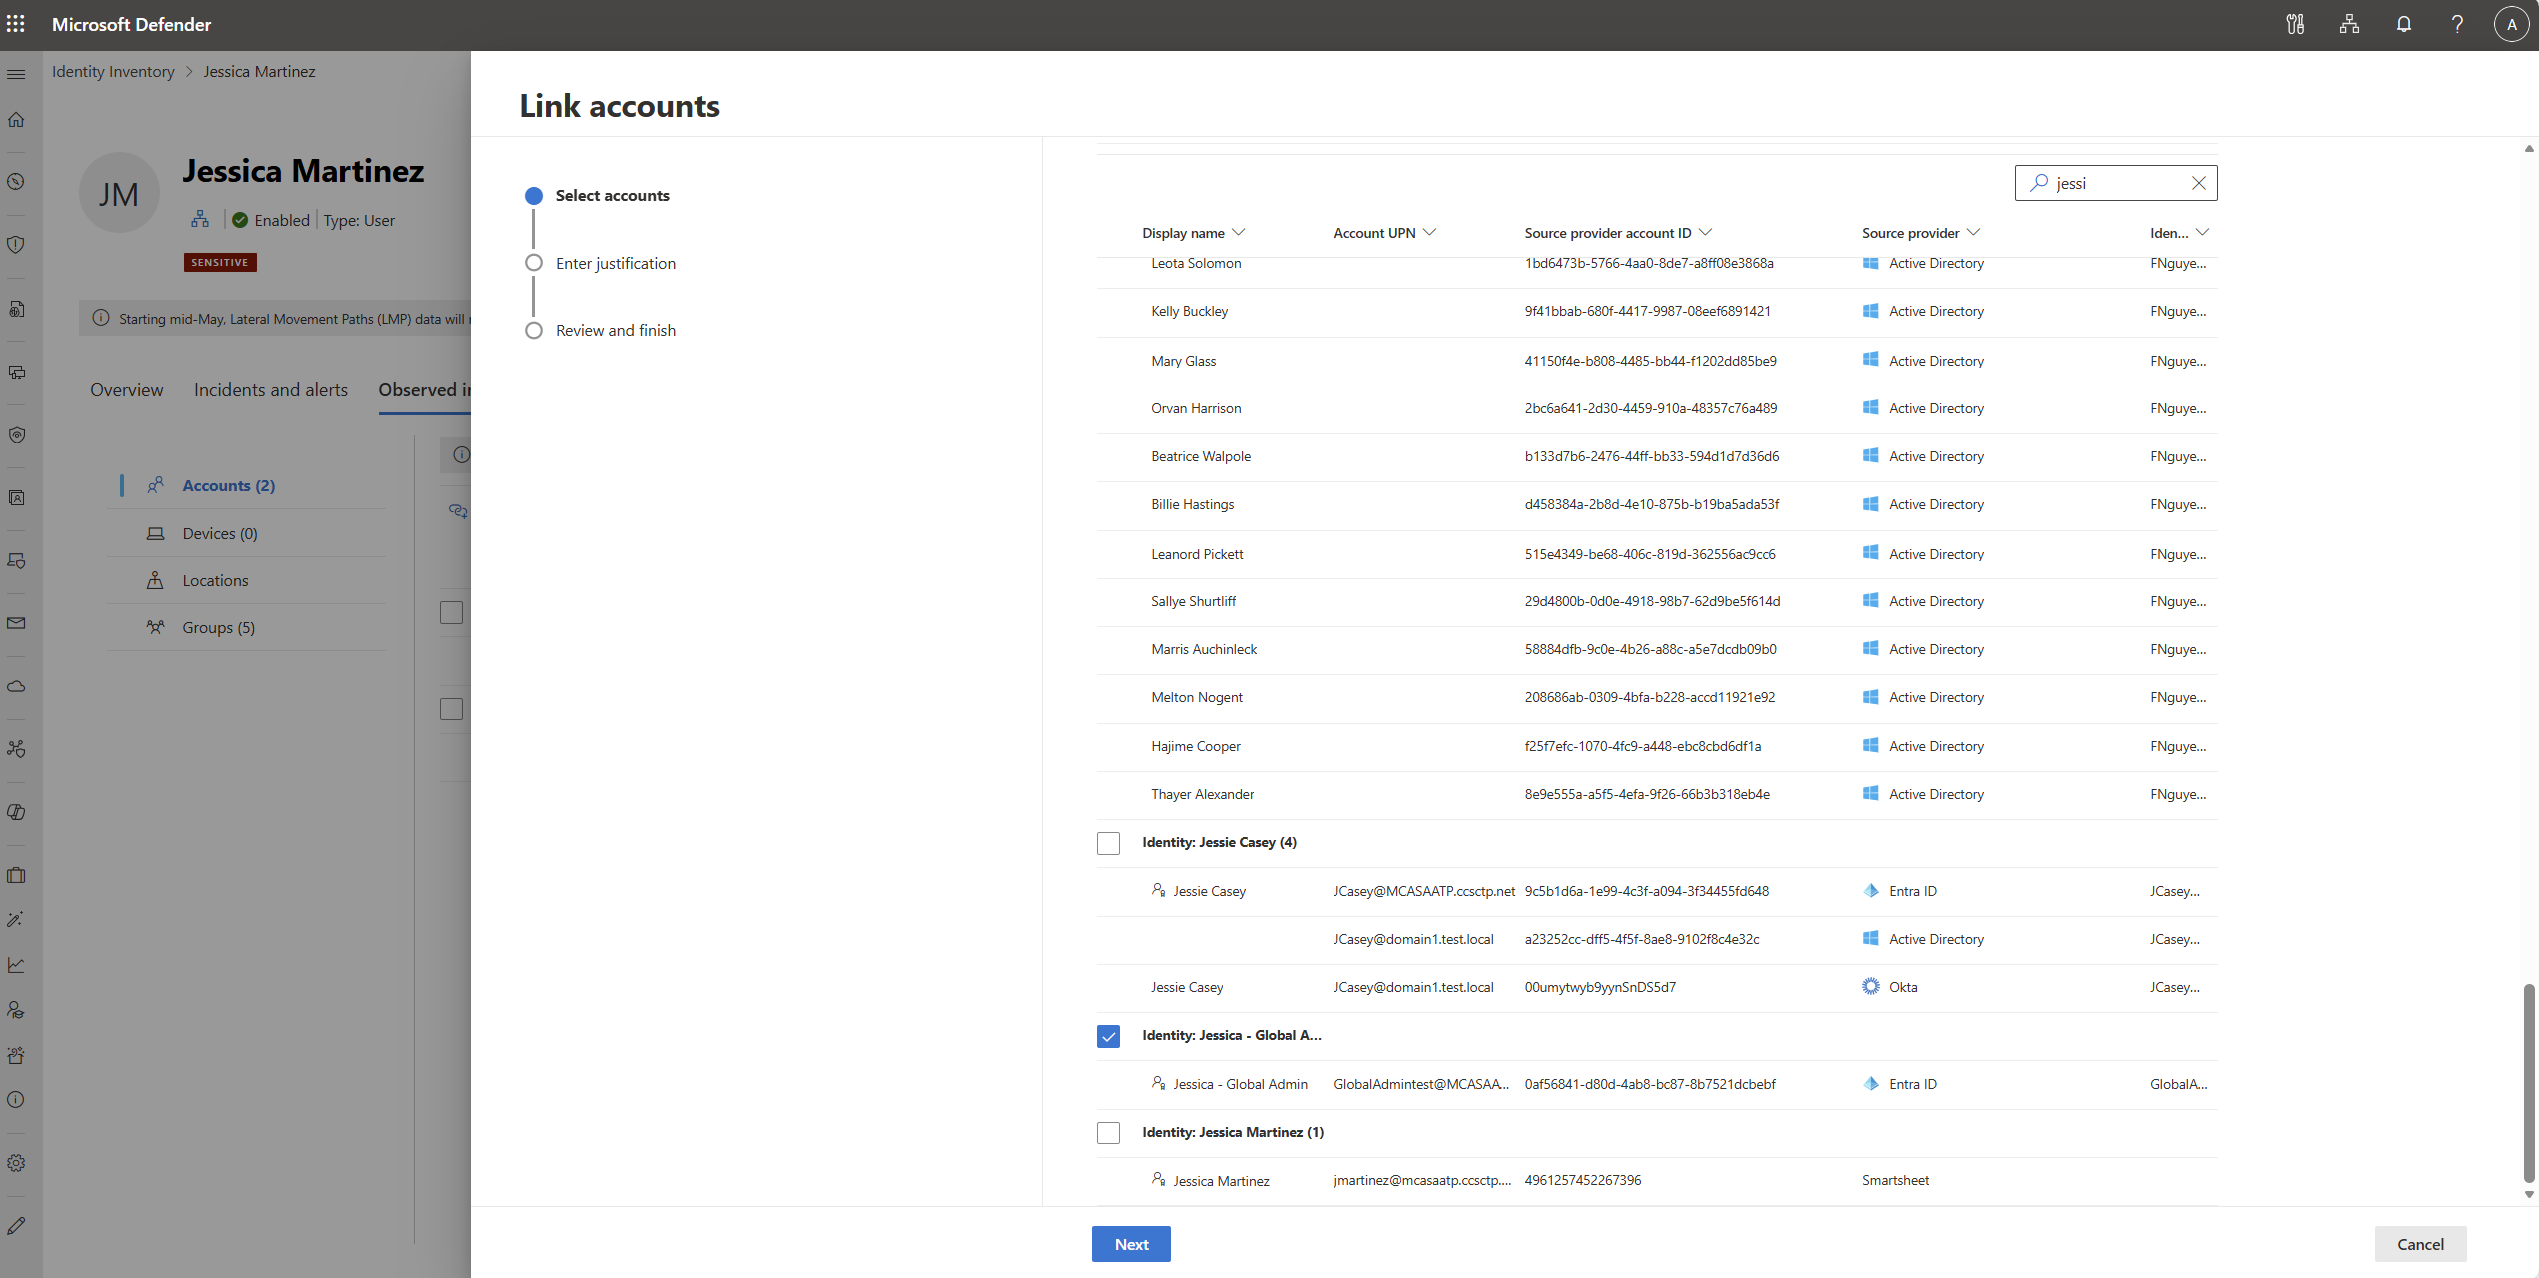
Wizard Tautkan akun terbuka. Pada halaman Pilih akun , gunakan kotak pencarian untuk menemukan akun. Anda dapat mencari dengan:
- Nama tampilan
- Nama prinsipal pengguna (UPN)
- Pengidentifikasi keamanan (SID)
- Akun penyedia sumber
Pilih satu akun dengan memilih kotak centang di samping kolom Nama tampilan, lalu pilih Berikutnya.
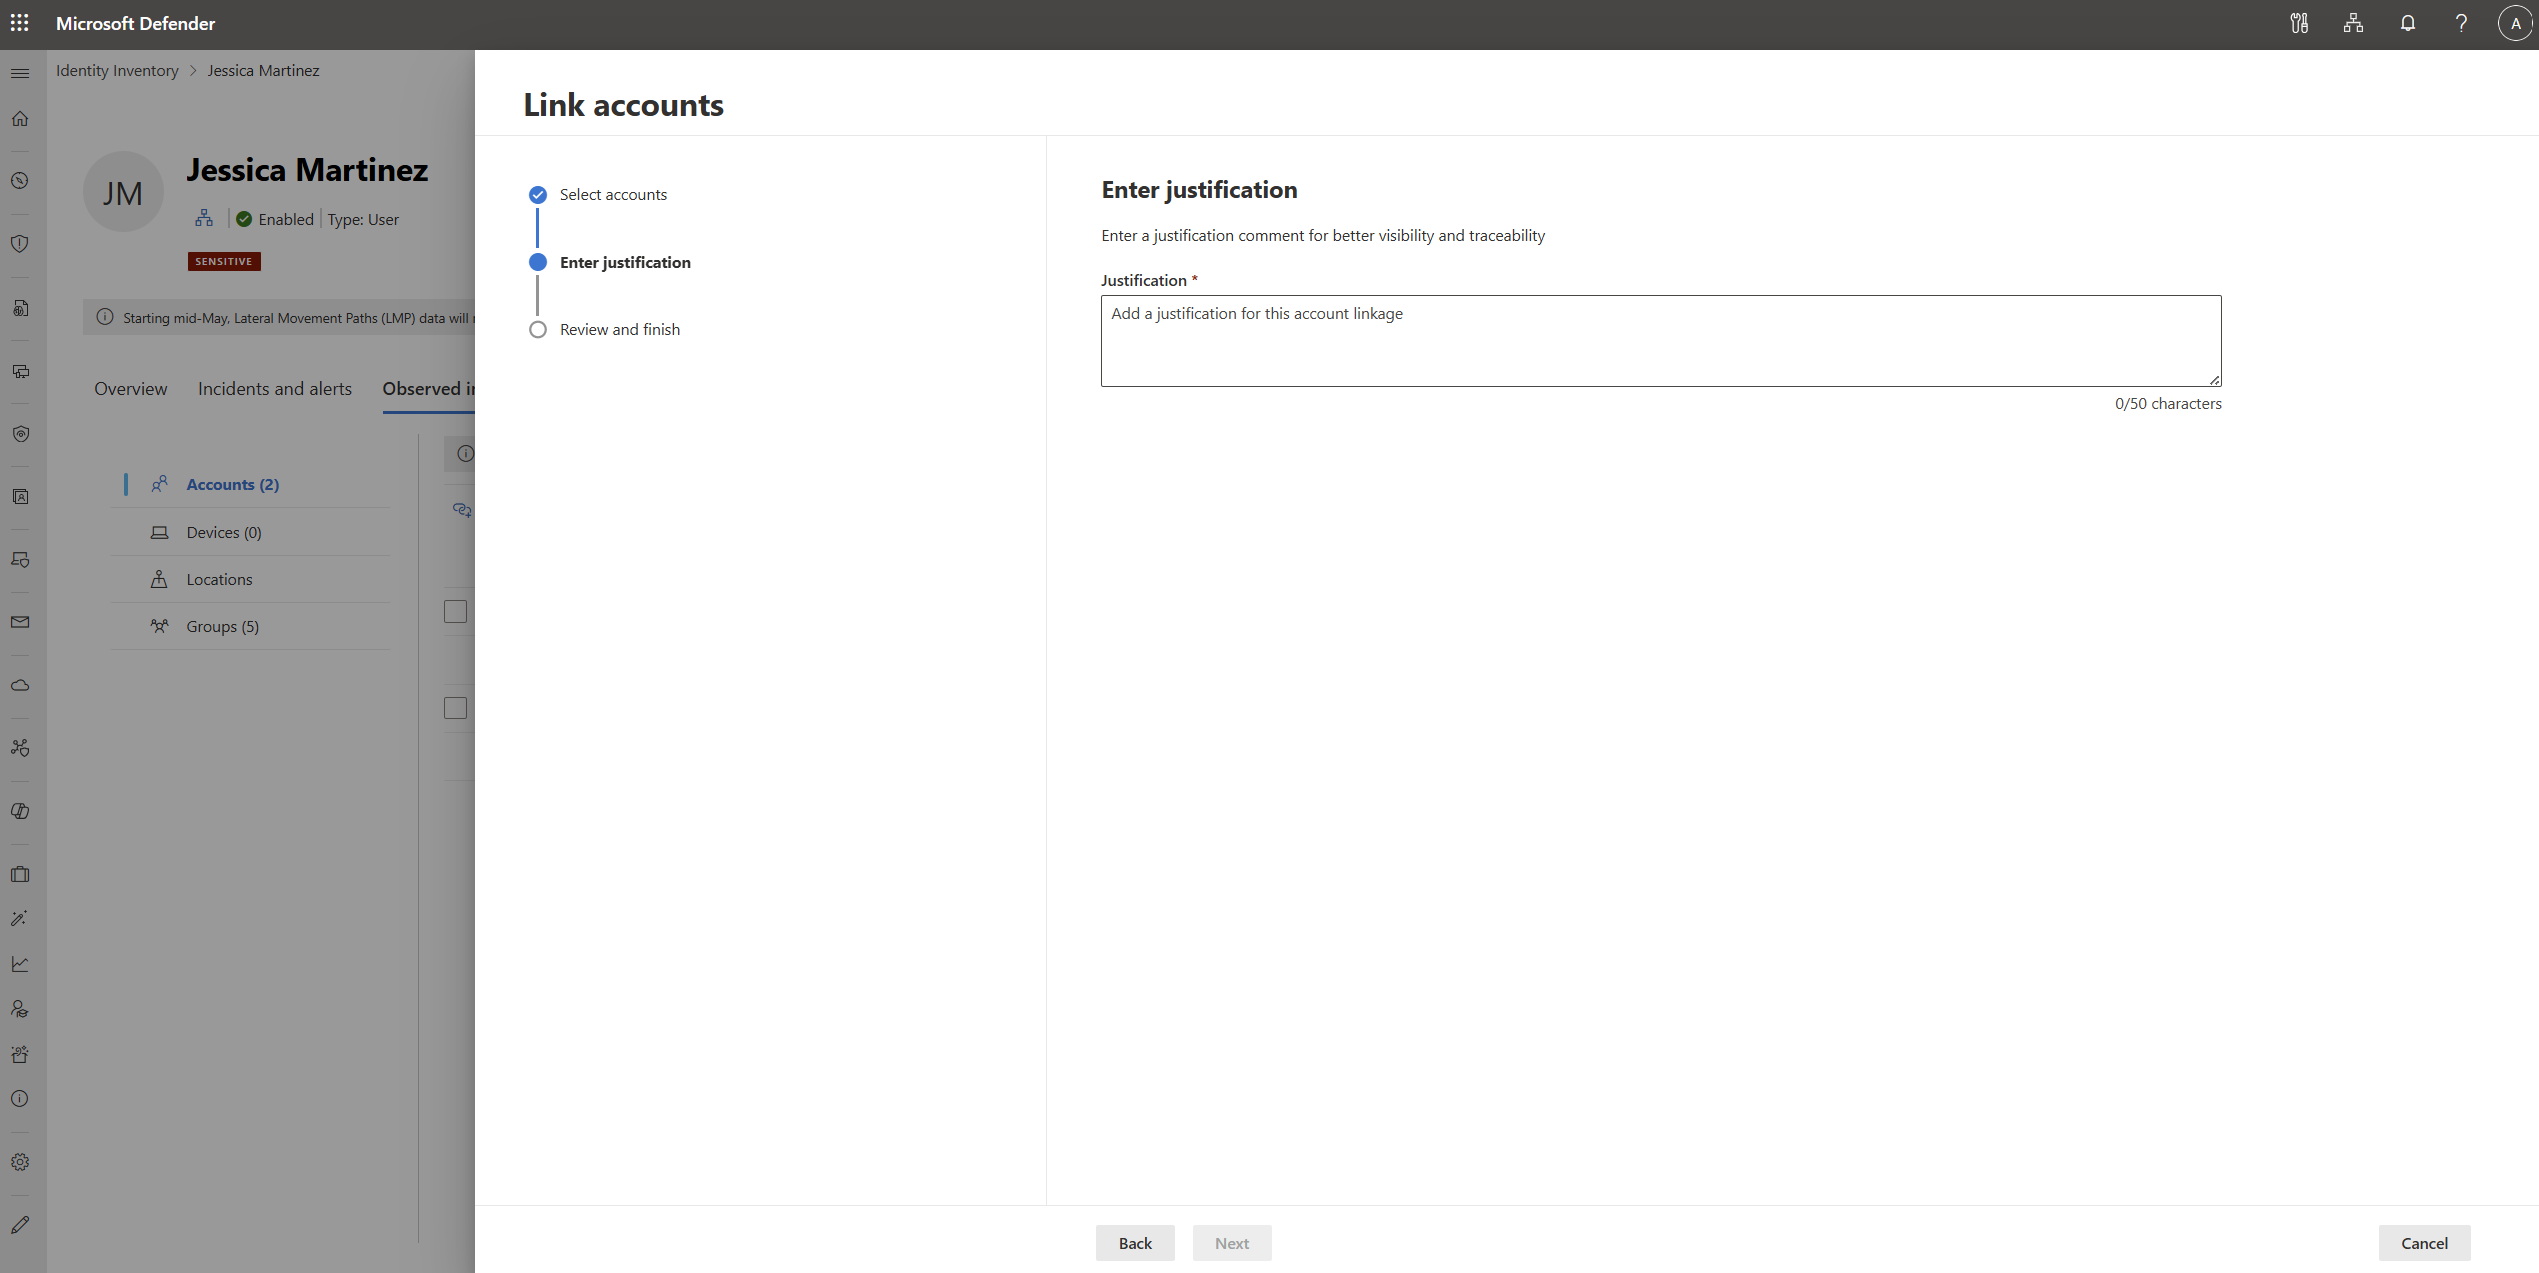
Pada halaman Masukkan justifikasi , masukkan penjelasan singkat mengapa Anda menautkan akun ini. Penjelasan yang valid meliputi:
- Hingga 50 karakter.
- Huruf, angka, spasi,
@, atau_.
Pilih Selanjutnya.
Pada halaman Tinjau dan selesai , tinjau informasi, dan pilih Kembali untuk membuat perubahan. Setelah selesai, pilih Kirim.
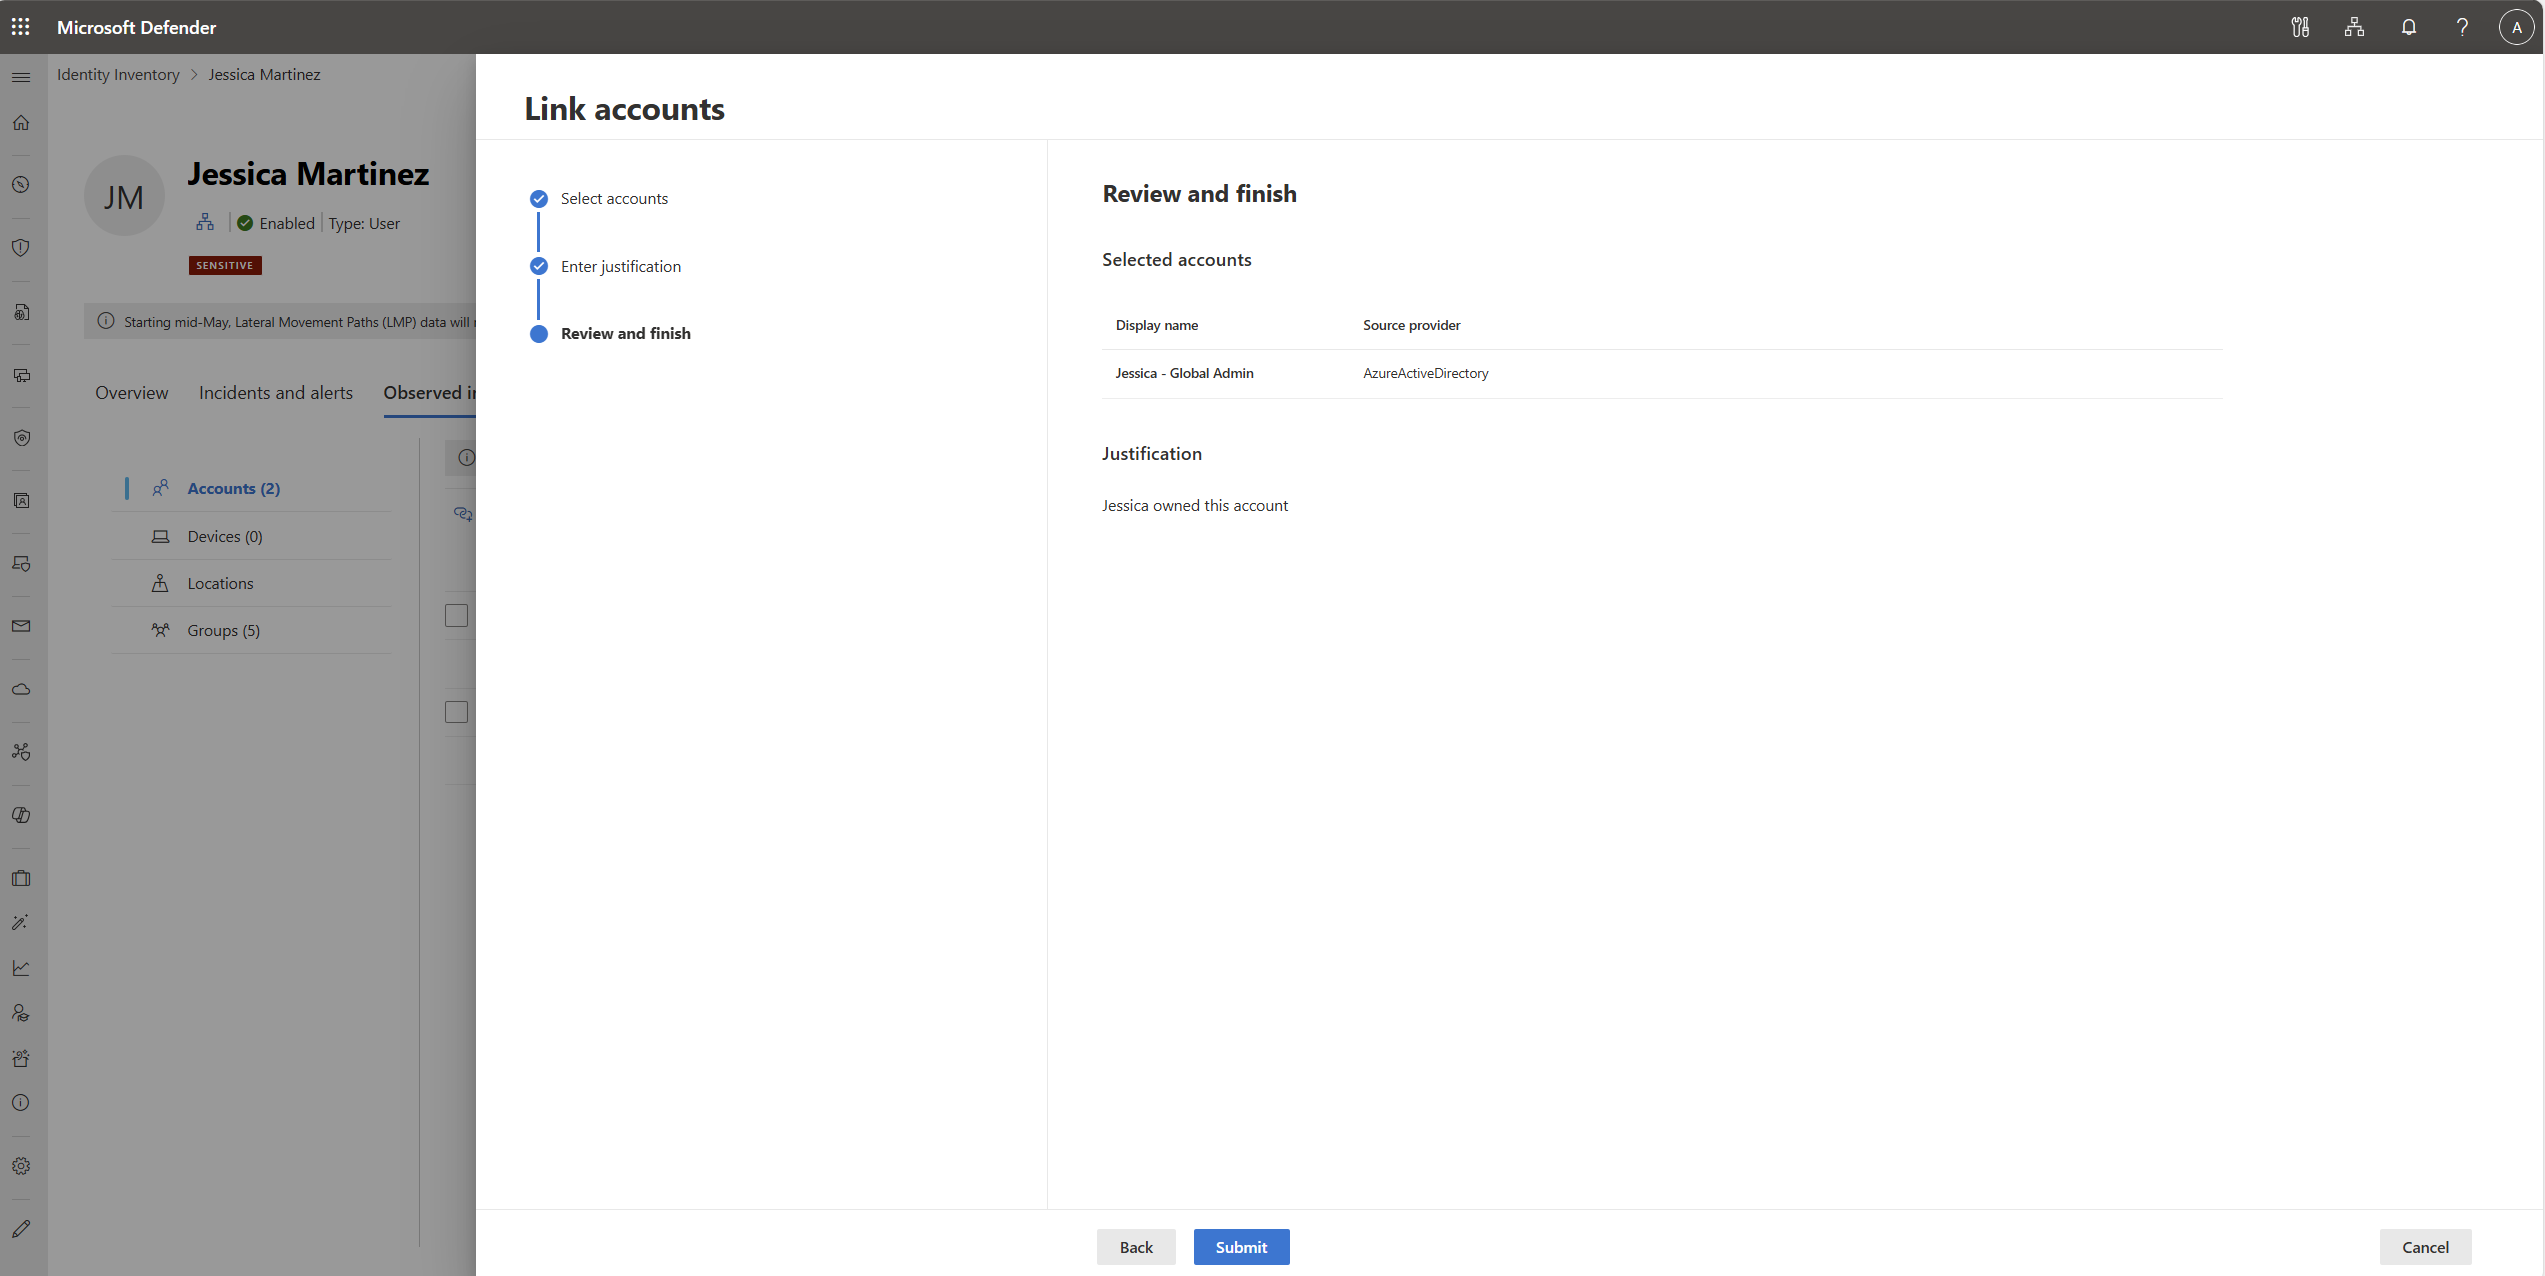
Setelah akun berhasil ditautkan, pilih Selesai
Memutus tautan akun lama, akun yatim, atau akun yang tidak digunakan secara manual dari sebuah identitas di Defender for Identity
Gunakan langkah-langkah berikut untuk melepas tautan akun lama, akun yatim, atau akun yang tidak terpakai dari suatu identitas secara manual.
- Pada tab Identitas dari halaman Inventarisasi Identitas di https://security.microsoft.com/identity-inventory, pilih Identitas dari daftar dengan mengklik nilai Nama tampilan .
- Pada halaman detail identitas yang terbuka, pilih tab Diamati dalam organisasi, dan pastikan tab Akun dipilih.
- Pada tab Akun , pilih akun yang ingin Anda batalkan tautannya dari identitas dengan memilih kotak centang di samping kolom Nama tampilan, lalu pilih
 Batalkan tautan.
- Dalam dialog Batalkan tautan akun dari ... konfirmasi yang terbuka, baca informasi, lalu pilih Batalkan tautan akun.
Apa yang diharapkan setelah menautkan atau membatalkan tautan akun di Defender untuk Identitas
Setelah Anda menautkan atau membatalkan tautan akun, perubahan berikut terjadi:
- Akun yang dipilih segera ditautkan atau dibatalkan tautannya.
- Sistem memperbarui konteks identitas dan me-refresh daftar akun.