Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Penting
Beberapa informasi dalam artikel ini berkaitan dengan produk yang telah dirilis sebelumnya yang mungkin dimodifikasi secara substansial sebelum dirilis secara komersial. Microsoft tidak memberikan jaminan, tersurat maupun tersirat, sehubungan dengan informasi yang diberikan di sini.
Skema perburuan tingkat lanjut terdiri dari beberapa tabel yang menyediakan informasi peristiwa atau informasi tentang perangkat, pemberitahuan, identitas, dan jenis entitas lainnya. Untuk membangun kueri yang mencakup beberapa tabel secara efektif, Anda perlu memahami tabel dan kolom dalam skema perburuan tingkat lanjut.
Microsoft Sentinel juga menyerap data dari beberapa tabel ini melalui konektor data. Untuk informasi selengkapnya, lihat Mengalirkan data dari Microsoft Defender XDR ke Microsoft Sentinel di portal Azure.
Mendapatkan informasi skema
Saat membuat kueri, gunakan referensi skema bawaan untuk mendapatkan informasi berikut dengan cepat tentang setiap tabel dalam skema:
- Deskripsi tabel—jenis data yang terkandung dalam tabel dan sumber data tersebut.
- Kolom—semua kolom dalam tabel.
-
Jenis tindakan—kemungkinan nilai dalam kolom yang
ActionTypemewakili jenis peristiwa yang didukung oleh tabel. Informasi ini disediakan hanya untuk tabel yang berisi informasi peristiwa. - Kueri sampel—contoh kueri yang menampilkan bagaimana tabel dapat digunakan.
Mengakses referensi skema
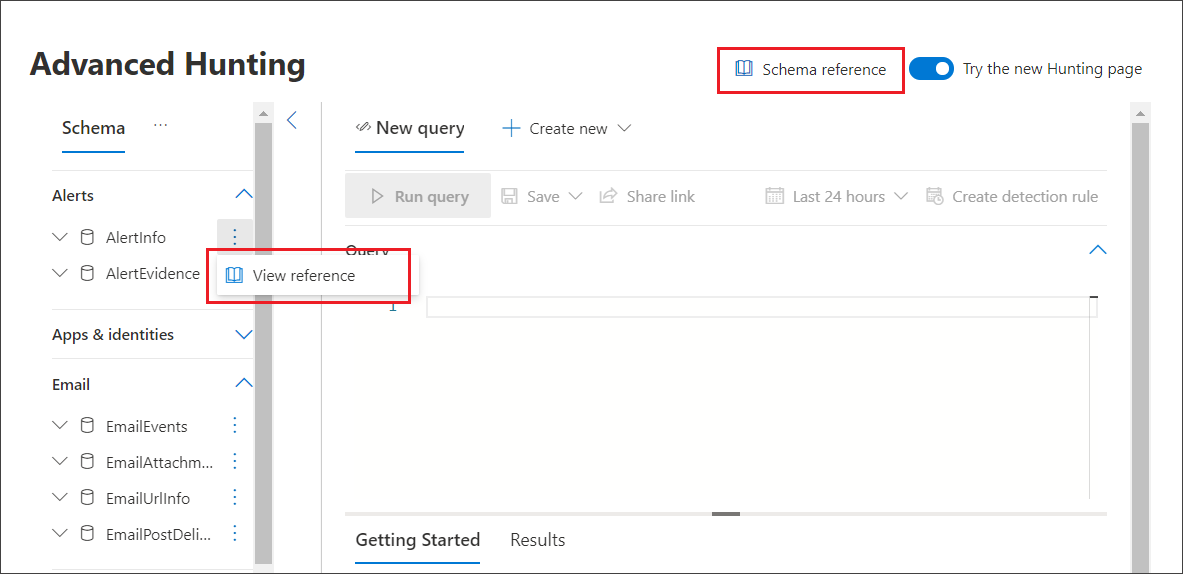
Untuk mengakses referensi skema dengan cepat, pilih tindakan Tampilkan referensi di samping nama tabel dalam representasi skema. Anda juga dapat memilih Referensi skema untuk mencari tabel.
Pelajari tabel skema
Referensi berikut mencantumkan semua tabel dalam skema. Setiap nama tabel ditautkan ke halaman yang menjelaskan nama kolom untuk tabel tersebut. Nama tabel dan kolom juga tercantum dalam Microsoft Defender XDR sebagai bagian dari representasi skema pada layar perburuan tingkat lanjut.
| nama tabel | Deskripsi |
|---|---|
| AADSignInEventsBeta | Microsoft Entra rincian masuk interaktif dan non-interaktif |
| AADSpnSignInEventsBeta | Microsoft Entra perwakilan layanan dan rincian masuk identitas terkelola |
| AgentsInfo (Pratinjau) | Informasi tentang agen AI dan propertinya dari berbagai platform |
| AIAgentsInfo (Pratinjau) | Informasi tentang agen AI yang dibuat dengan Microsoft Copilot Studio, termasuk konfigurasi agen dan detail kepemilikan |
| AlertEvidence | File, alamat IP, URL, pengguna, atau perangkat yang terkait dengan peringatan |
| AlertInfo | Pemberitahuan dari Microsoft Defender untuk Titik Akhir, Microsoft Defender untuk Office 365, Microsoft Defender for Cloud Apps, dan Microsoft Defender untuk Identitas, termasuk informasi tingkat keparahan dan kategorisasi ancaman |
| BehaviorEntities (Pratinjau) | Entitas (file, proses, perangkat, pengguna, dan lainnya) yang terlibat dalam perilaku dalam Microsoft Defender for Cloud Apps (tidak tersedia untuk GCC) dan Analitik Perilaku Pengguna dan Entitas (UEBA) |
| BehaviorInfo (Pratinjau) | Perilaku dari Microsoft Defender for Cloud Apps (tidak tersedia untuk GCC) dan Analitik Perilaku Pengguna dan Entitas (UEBA) |
| CallActivityEvents | Aktivitas yang dilakukan selama panggilan Microsoft Teams di organisasi Anda |
| CampaignInfo (Pratinjau) | Kampanye email yang diidentifikasi oleh Microsoft Defender untuk Office 365 |
| CloudAppEvents | Peristiwa yang melibatkan akun dan objek di Office 365 serta aplikasi dan layanan cloud lainnya |
| CloudAuditEvents | Peristiwa audit cloud untuk berbagai platform cloud yang dilindungi oleh Microsoft Defender untuk Cloud organisasi |
| CloudDnsEvents | Peristiwa aktivitas DNS dari lingkungan infrastruktur cloud |
| CloudPolicyEnforcementEvents (Pratinjau) | Keputusan evaluasi penegakan kebijakan dan metadata peristiwa pembatasan keamanan untuk berbagai platform cloud yang dilindungi oleh Microsoft Defender untuk Cloud organisasi |
| CloudProcessEvents (Pratinjau) | Peristiwa proses cloud untuk berbagai platform cloud yang dilindungi oleh Microsoft Defender organisasi untuk Kontainer |
| CloudStorageAggregatedEvents (Pratinjau) | Aktivitas penyimpanan cloud dan peristiwa terkait |
| DataSecurityBehaviors (Pratinjau) | Wawasan tentang perilaku pengguna yang berpotensi mencurigakan yang melanggar kebijakan yang ditentukan pengguna atau default yang dikonfigurasi dalam rangkaian solusi Microsoft Purview |
| DataSecurityEvents (Pratinjau) | Informasi tentang aktivitas pengguna yang melanggar kebijakan yang ditentukan pengguna atau default dalam rangkaian solusi Microsoft Purview |
| DeviceBaselineComplianceAssessment (Pratinjau) | Rekam jepret penilaian kepatuhan garis besar, yang menunjukkan status berbagai konfigurasi keamanan yang terkait dengan profil dasar pada perangkat |
| DeviceBaselineComplianceAssessmentKB (Pratinjau) | Informasi tentang berbagai konfigurasi keamanan yang digunakan oleh kepatuhan garis besar untuk menilai perangkat |
| DeviceBaselineComplianceProfiles (Pratinjau) | Profil garis besar yang digunakan untuk memantau kepatuhan garis besar perangkat |
| DeviceEvents | Beberapa jenis peristiwa, termasuk peristiwa yang dipicu oleh kontrol keamanan seperti antivirus Microsoft Defender dan perlindungan eksploitasi |
| DeviceFileCertificateInfo | Informasi sertifikat dari file yang ditandatangani diperoleh dari peristiwa verifikasi sertifikat di titik akhir |
| DeviceFileEvents | Pembuatan file, modifikasi, dan kejadian sistem file lainnya |
| DeviceImageLoadEvents | Peristiwa pemuatan DLL |
| DeviceInfo | Informasi komputer, termasuk informasi OS |
| DeviceLogonEvents | Proses masuk dan aktivitas autentikasi lainnya pada perangkat |
| DeviceNetworkEvents | Koneksi jaringan dan Kejadian terkait |
| DeviceNetworkInfo | Properti jaringan perangkat, termasuk adaptor fisik, alamat IP dan MAC, serta jaringan dan domain yang terhubung |
| DeviceProcessEvents | Pembuatan proses dan kejadian terkait |
| DeviceRegistryEvents | Pembuatan dan modifikasi entri registri |
| DeviceTvmBrowserExtensions (Pratinjau) | Penginstalan ekstensi browser yang ditemukan pada perangkat dari Pengelolaan Kerentanan Microsoft Defender |
| DeviceTvmBrowserExtensionsKB (Pratinjau) | Detail ekstensi browser dan informasi izin yang digunakan di halaman ekstensi browser Pengelolaan Kerentanan Microsoft Defender |
| DeviceTvmCertificateInfo (Pratinjau) | Informasi sertifikat untuk perangkat di organisasi dari Pengelolaan Kerentanan Microsoft Defender |
| DeviceTvmHardwareFirmware | Informasi perangkat keras dan firmware perangkat seperti yang diperiksa oleh Pengelolaan Kerentanan Defender |
| DeviceTvmInfoGathering | Pengelolaan Kerentanan Defender peristiwa penilaian termasuk konfigurasi dan status area permukaan serangan |
| DeviceTvmInfoGatheringKB | Metadata untuk peristiwa penilaian yang dikumpulkan dalam DeviceTvmInfogathering tabel |
| DeviceTvmSecureConfigurationAssessment | Pengelolaan Kerentanan Microsoft Defender peristiwa penilaian, menunjukkan status berbagai konfigurasi keamanan pada perangkat |
| DeviceTvmSecureConfigurationAssessmentKB | Pangkalan pengetahuan dari berbagai konfigurasi keamanan yang digunakan oleh Pengelolaan Kerentanan Microsoft Defender untuk menilai perangkat; termasuk pemetaan ke berbagai standar dan tolok ukur |
| DeviceTvmSoftwareEvidenceBeta | Info bukti tentang di mana perangkat lunak tertentu terdeteksi pada perangkat |
| DeviceTvmSoftwareInventory | Inventori perangkat lunak yang diinstal pada perangkat, termasuk informasi versi dan status akhir dukungan mereka |
| DeviceTvmSoftwareVulnerabilities | Kerentanan perangkat lunak yang ditemukan pada perangkat dan daftar pembaruan keamanan yang tersedia yang mengatasi setiap kerentanan |
| DeviceTvmSoftwareVulnerabilitiesKB | Pangkalan pengetahuan kerentanan yang diungkapkan secara publik, termasuk apakah kode eksploitasi tersedia untuk umum |
| DisruptionAndResponseEvents (Pratinjau) | Peristiwa gangguan serangan otomatis di Microsoft Defender XDR |
| EmailAttachmentInfo | Informasi tentang file yang dilampirkan ke email |
| EmailEvents | Peristiwa email Microsoft 365, termasuk pengiriman email dan pemblokiran email |
| PeristiwaPengirimanEmailSetelah | Peristiwa keamanan yang terjadi pasca-pengiriman, setelah Microsoft 365 mengirimkan email ke kotak surat penerima |
| EmailUrlInfo | Informasi tentang URL pada email |
| EntraIdSignInEvents | Microsoft Entra rincian masuk interaktif dan non-interaktif |
| EntraIdSpnSignInEvents | Microsoft Entra perwakilan layanan dan rincian masuk identitas terkelola |
| ExposureGraphEdges | Microsoft Security informasi tepi grafik paparan Manajemen Paparan memberikan visibilitas ke dalam hubungan antara entitas dan aset dalam grafik |
| ExposureGraphNodes | Microsoft Security informasi node grafik paparan Manajemen Paparan, tentang entitas organisasi dan propertinya |
| FileMaliciousContentInfo (Pratinjau) | File yang diproses oleh Microsoft Defender untuk Office 365 di SharePoint Online, OneDrive, dan Microsoft Teams. |
| GraphAPIAuditEvents | Microsoft Entra ID permintaan API yang dibuat ke Microsoft Graph API untuk sumber daya di penyewa |
| IdentityAccountInfo | Informasi akun dari berbagai sumber, termasuk Microsoft Entra ID. Tabel ini juga menyertakan informasi dan tautan ke identitas yang memiliki akun. |
| IdentityDirectoryEvents | Peristiwa yang melibatkan pengendali domain lokal yang menjalankan Direktori Aktif (AD). Tabel ini mencakup berbagai peristiwa terkait identitas dan peristiwa sistem pada pengendali domain. |
| IdentityEvents (Pratinjau) | Informasi tentang peristiwa identitas yang diperoleh dari penyedia layanan identitas cloud lainnya |
| IdentityInfo | Informasi akun dari berbagai sumber, termasuk ID Microsoft Entra |
| IdentityLogonEvents | Peristiwa autentikasi di Direktori Aktif dan layanan online Microsoft |
| IdentityQueryEvents | Kueri untuk objek Direktori Aktif, seperti pengguna, grup, perangkat, dan domain |
| Isi Pesan | Cuplikan pesan Microsoft Teams dan metadata pesan terkait |
| MessageEvents | Pesan yang dikirim dan diterima dalam organisasi Anda pada saat pengiriman |
| MessagePostDeliveryEvents | Peristiwa keamanan yang terjadi setelah pengiriman pesan Microsoft Teams di organisasi Anda |
| MessageUrlInfo | URL yang dikirim melalui pesan Microsoft Teams di organisasi Anda |
| OAuthAppInfo (Pratinjau) | aplikasi OAuth yang terhubung Microsoft 365 terdaftar di Microsoft Entra ID dan tersedia dalam kemampuan tata kelola aplikasi Defender for Cloud Apps |
| UrlClickEvents | Klik Tautan Aman dari pesan email, Teams, dan aplikasi Office 365 |
Topik terkait
- Gambaran umum perburuan tingkat lanjut
- Pelajari bahasa kueri
- Bekerja dengan hasil kueri
- Gunakan kueri bersama
- Berburu di seluruh perangkat, email, aplikasi, dan identitas
- Menerapkan praktik terbaik kueri
Tip
Apakah Anda ingin mempelajari lebih lanjut? Terlibatlah dengan komunitas Microsoft Security di Komunitas Teknologi kami: Microsoft Defender XDR Tech Community.