Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Infrastruktur hibrid mencakup komponen cloud dan lokal. Autentikasi hibrid memungkinkan pengguna mengakses sumber daya berbasis cloud dengan identitas mereka yang berasal dari lokal, atau mengakses sumber daya lokal dengan identitas berbasis cloud.
- Komponen cloud mencakup Microsoft Entra ID, Azure sumber daya dan layanan, aplikasi berbasis cloud organisasi Anda, dan aplikasi SaaS.
- komponen lokal termasuk aplikasi lokal, sumber daya seperti database SQL, dan penyedia identitas seperti Windows Server Direktori Aktif.
Penting
Saat Anda merencanakan ketahanan dalam infrastruktur hibrid Anda, kunci untuk meminimalkan dependensi dan titik kegagalan tunggal. Gangguan konektivitas lokal dan cloud dapat terjadi karena berbagai alasan, termasuk kegagalan perangkat keras, pemadaman listrik, bencana alam, dan serangan malware.
Microsoft menawarkan beberapa mekanisme untuk autentikasi hibrid untuk aplikasi yang terhubung ke Microsoft Entra. Jika organisasi Anda telah mengandalkan kata sandi Direktori Aktif dan autentikasi pass-through atau federasi untuk mengautentikasi pengguna, kami sarankan Anda menerapkan sinkronisasi hash kata sandi, jika memungkinkan.
- Password hash synch (PHS) menggunakan Microsoft Entra Connect untuk menyinkronkan identitas dan hash-of-the-hash kata sandi dari Windows Server AD ke Microsoft Entra ID. Ini memungkinkan pengguna untuk masuk ke Microsoft Entra untuk mengakses sumber daya berbasis cloud dengan kata sandi yang sama seperti yang diatur dalam Direktori Aktif. PHS memiliki dependensi pada AD hanya selama sinkronisasi, bukan selama autentikasi.
- Pass-through Authentication (PTA) mengalihkan pengguna ke Microsoft Entra ID untuk masuk. Kemudian, nama pengguna dan kata sandi divalidasi dengan Direktori Aktif lokal melalui agen yang diinstal di jaringan perusahaan. PTA memiliki keberadaan agen Microsoft Entra PTA yang berada di server lokal. Server tersebut harus dapat dijangkau selama autentikasi dan harus dapat menjangkau pengendali domain.
- Federation pelanggan menyebarkan layanan federasi seperti Layanan Federasi Direktori Aktif (AD FS) sebagai penyedia identitas. Microsoft Entra ID mengalihkan pengguna untuk mengautentikasi ke layanan federasi IdP, lalu memvalidasi pernyataan SAML yang dihasilkan oleh layanan federasi. Pengguna harus dapat terhubung ke penyedia identitas, dan IdP juga dapat mengandalkan Direktori Aktif.
- Microsoft Entra autentikasi berbasis sertifikat (CBA) memungkinkan Microsoft Entra mengautentikasi pengguna menggunakan sertifikat X.509 yang dikeluarkan oleh Enterprise Public Key Infrastructure (PKI) yang disimpan di Direktori Aktif, Microsoft Entra ID, atau keduanya. Dengan menggunakan CBA Microsoft Entra, pelanggan dapat menyederhanakan dan mengurangi dependensi pada komponen lokal dengan menghilangkan kebutuhan akan Layanan Federasi Direktori Aktif (AD FS).
Anda mungkin menggunakan satu atau beberapa metode tersebut di organisasi Anda. Untuk informasi selengkapnya, lihat Memilih metode autentikasi yang tepat untuk solusi identitas hibrid Microsoft Entra Anda. Artikel ini berisi pohon keputusan yang dapat membantu memutuskan metodologi Anda.
Sinkronisasi hash kata sandi
Opsi autentikasi hibrid paling sederhana dan paling tangguh untuk Microsoft Entra ID adalah Password Hash Synch Synchronization. Ini tidak memiliki dependensi infrastruktur identitas lokal saat memproses permintaan autentikasi. Setelah identitas dengan hash kata sandi disinkronkan ke Microsoft Entra ID, pengguna dapat mengautentikasi ke sumber daya Microsoft Entra dan cloud tanpa dependensi pada komponen identitas lokal.
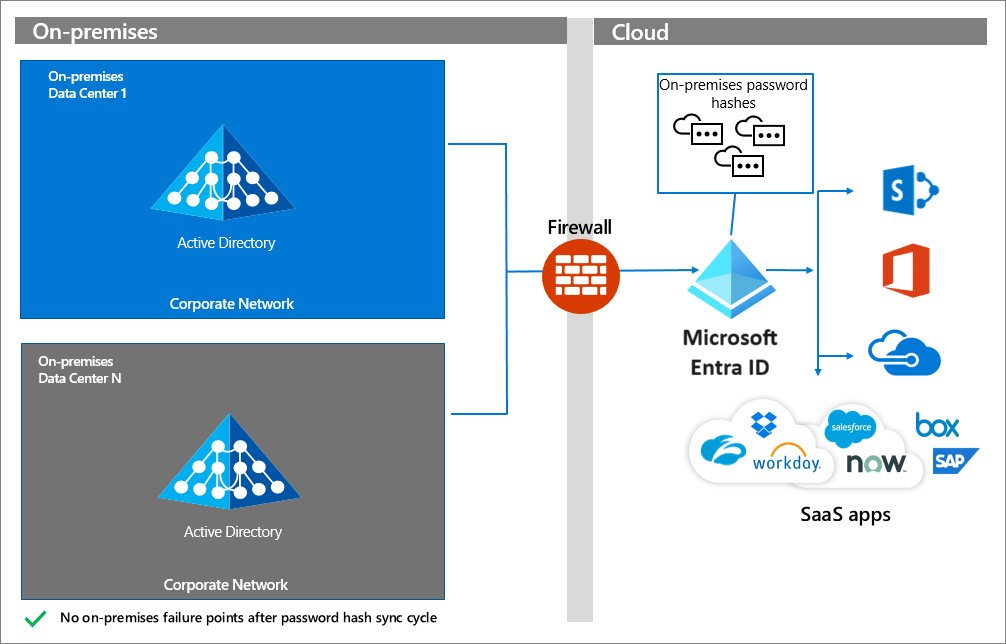
Jika Anda memilih opsi autentikasi ini, Anda tidak akan mengalami gangguan untuk akses ke Microsoft Entra dan sumber daya cloud lainnya saat komponen identitas lokal menjadi tidak tersedia.
Bagaimana cara menerapkan PHS?
Untuk mengimplementasikan PHS, lihat sumber daya berikut ini:
- Menerapkan sinkronisasi hash kata sandi dengan Microsoft Entra Connect
- Mengaktifkan sinkronisasi hash kata sandi
Jika persyaratan Anda sedemikian rupa sehingga Anda tidak dapat menggunakan PHS, gunakan Pass-through Authentication.
Autentikasi Langsung Lewat
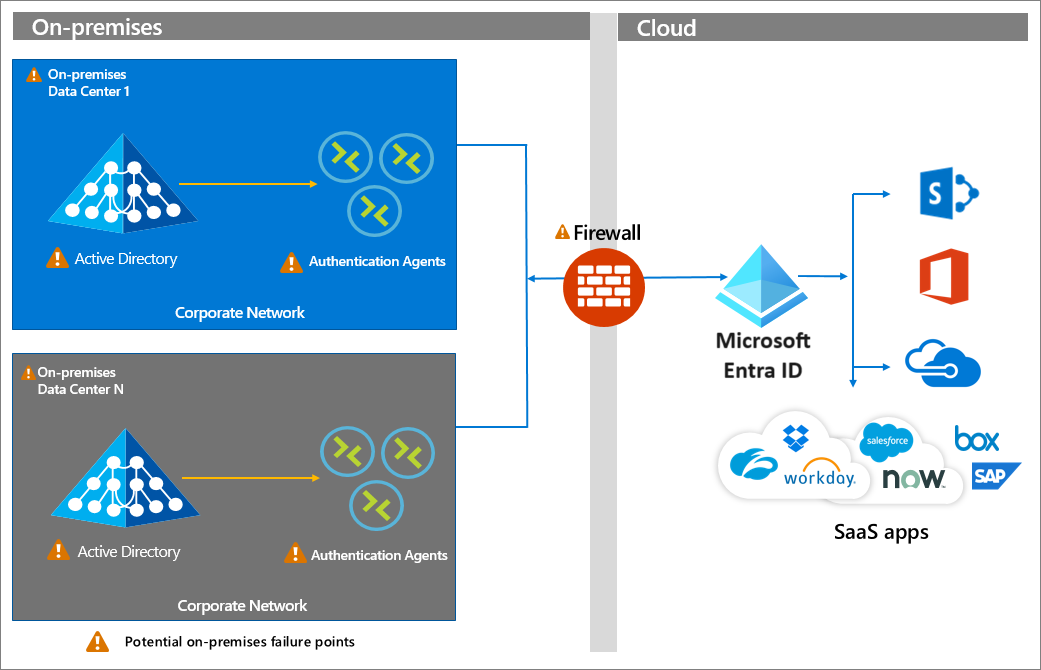
Autentikasi Pass-through bergantung pada agen autentikasi yang berada di-lokasi pada server. Koneksi persisten, atau bus layanan, ada antara Microsoft Entra ID dan agen PTA lokal. Firewall, server yang menghosting agen autentikasi, dan Windows Server Direktori Aktif lokal (atau penyedia identitas lainnya) adalah semua titik kegagalan potensial.
Bagaimana cara menerapkan PTA?
Untuk menerapkan Autentikasi Pass-through, lihat sumber daya berikut.
Jika Anda menggunakan PTA, tentukan topologi dengan ketersediaan tinggi.
Federasi
Federasi melibatkan pembuatan hubungan kepercayaan antara Microsoft Entra ID dan layanan federasi, yang mencakup pertukaran titik akhir, sertifikat penandatanganan token, dan metadata lainnya. Ketika permintaan diterima oleh Microsoft Entra ID, sistem membaca konfigurasi dan mengalihkan pengguna ke titik akhir yang dikonfigurasi. Pada saat itu, pengguna berinteraksi dengan layanan federasi, yang mengeluarkan pernyataan SAML yang divalidasi oleh Microsoft Entra ID.
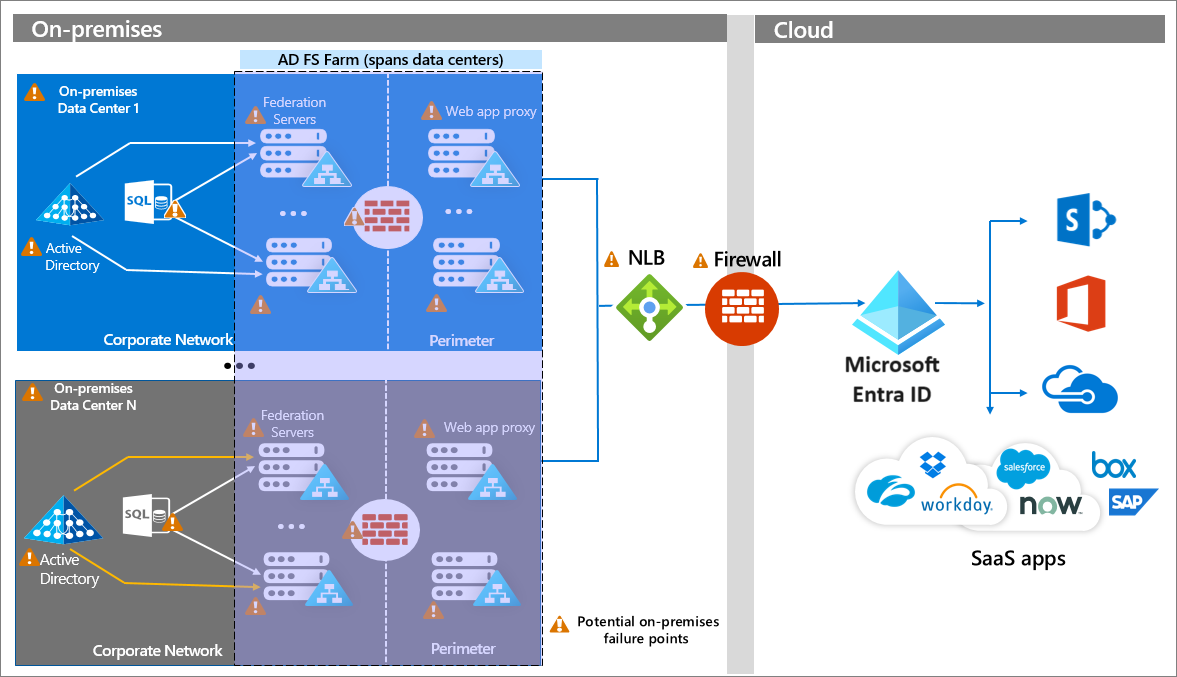
Diagram berikut memperlihatkan topologi penyebaran Layanan Federasi Direktori Aktif (AD FS) perusahaan yang mencakup federasi cadangan dan server proksi aplikasi web di beragam pusat data lokal. Konfigurasi ini bergantung pada komponen infrastruktur jaringan perusahaan seperti DNS, Network Load Balancing dengan kemampuan afinitas geografis, dan firewall. Semua komponen dan koneksi lokal rentan terhadap kegagalan. Kunjungi Dokumentasi Perencanaan Kapasitas AD FS untuk informasi lebih lanjut.
Catatan
Federasi memiliki jumlah dependensi lokal yang tinggi. Meskipun diagram ini menunjukkan Layanan Federasi Direktori Aktif (AD FS), penyedia identitas lokal lainnya tunduk pada pertimbangan desain serupa untuk mencapai ketersediaan tinggi, skalabilitas, dan failover.
Bagaimana cara menerapkan federasi?
Jika Anda menerapkan strategi autentikasi gabungan atau ingin membuatnya lebih tangguh, lihat sumber daya berikut.
- Apa itu autentikasi terfederasi
- Bagaimana cara kerja federasi
- Daftar kompatibilitas federasi Microsoft Entra
- Ikuti dokumentasi perencanaan kapasitas AD FS (Layanan Federasi Direktori Aktif)
- Deploying AD FS di Azure IaaS
- Mengaktifkan PHS bersama dengan federasi Anda
Sumber daya arsitektur terkait
Untuk arsitektur dan panduan penyebaran lainnya yang terkait dengan identitas hibrid, lihat:
- Rencana Penyebaran Microsoft Entra — panduan penyebaran untuk otentikasi, aplikasi, perangkat, dan skenario hibrid
- gambaran umum arsitektur Microsoft Entra — desain layanan, skalabilitas, ketersediaan berkelanjutan, dan arsitektur pusat data
- Arsitektur manajemen identitas dan akses di Azure — arsitektur referensi, implementasi dasar, dan panduan desain untuk identitas hibrida
- Mengintegrasikan Active Directory (AD) di lokasi dengan Microsoft Entra ID — arsitektur referensi penuh dengan diagram Visio yang dapat diunduh
- Pilih metode autentikasi yang tepat — pohon keputusan autentikasi untuk solusi identitas hibrid
- residensi Data untuk Microsoft Entra ID — lokasi penyimpanan data, sovereign cloud, dan batasan lingkungan
Langkah berikutnya
Sumber daya ketahanan untuk admin dan arsitek
- Membangun ketahanan dengan manajemen kredensial
- Membangun ketahanan dengan status perangkat
- Membangun ketahanan dengan menggunakan Evaluasi Akses Berkelanjutan (CAE)
- Membangun ketahanan dalam autentikasi pengguna eksternal
- Membangun ketahanan untuk aplikasi federasi Anda dengan pengguna yang dikolokasikan
- Membangun ketahanan dalam akses aplikasi dengan Proksi Aplikasi