Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menjelaskan cara menyiapkan dan menyebarkan aplikasi klien Akses Aman Global di perangkat iOS dan iPadOS. Untuk kesederhanaan, artikel ini mengacu pada iOS dan iPadOS sebagai iOS.
Klien Akses Aman Global disebarkan melalui Microsoft Defender untuk Titik Akhir di iOS. Klien Akses Aman Global di iOS menggunakan VPN yang bukan VPN biasa. Sebaliknya, ini adalah VPN lokal/berputar sendiri.
Perhatian
Menjalankan produk perlindungan titik akhir yang tidak Microsoft bersama Defender untuk Titik Akhir di iOS kemungkinan akan menyebabkan masalah performa dan kesalahan sistem yang tidak dapat diprediksi.
Prasyarat
- Untuk menggunakan klien iOS Akses Aman Global, konfigurasikan perangkat titik akhir iOS sebagai perangkat terdaftar Microsoft Entra.
- Untuk mengaktifkan Akses Aman Global untuk penyewa Anda, lihat persyaratan lisensi. Jika perlu, Anda dapat membeli lisensi atau mendapatkan lisensi uji coba.
- Mendaftarkan penyewa ke Akses Aman Global, dan konfigurasikan satu atau beberapa profil penerusan trafik. Untuk informasi selengkapnya, lihat Akses area Akses Aman Global dari pusat admin Microsoft Entra.
- Untuk mengaktifkan pengalaman akses menyeluruh (SSO) Kerberos, buat dan sebarkan profil untuk ekstensi aplikasi SSO iOS.
Persyaratan
Persyaratan jaringan
Agar Microsoft Defender untuk Titik Akhir di iOS dapat berfungsi ketika tersambung ke jaringan, Anda harus mengonfigurasi firewall/proksi untuk mengaktifkan akses ke URL layanan Microsoft Defender untuk Titik Akhir. Microsoft Defender untuk Titik Akhir di iOS tersedia di App Store Apple.
Catatan
Microsoft Defender untuk Titik Akhir pada iOS tidak didukung pada perangkat yang tidak memiliki pengguna atau perangkat bersama.
Persyaratan sistem
Perangkat iOS (ponsel atau tablet) harus memenuhi persyaratan berikut:
- Perangkat menjalankan iOS 16.0 atau yang lebih baru.
- Perangkat ini memiliki aplikasi Microsoft Authenticator atau aplikasi Intune Company Portal.
- Jika perangkat diawasi, perangkat harus terdaftar untuk menerapkan kebijakan kepatuhan perangkat Intune.
Pembatasan yang diketahui
Untuk informasi terperinci tentang masalah dan batasan yang diketahui, lihat Batasan yang diketahui untuk Akses Aman Global.
Langkah-langkah penginstalan
Mendistribusikan pada perangkat yang terdaftar dengan Device Administrator menggunakan Microsoft Intune
Di pusat admin Microsoft Intune, buka Apps>iOS/iPadOS>Tambahkan>iOS store app. Lalu pilih Pilih.
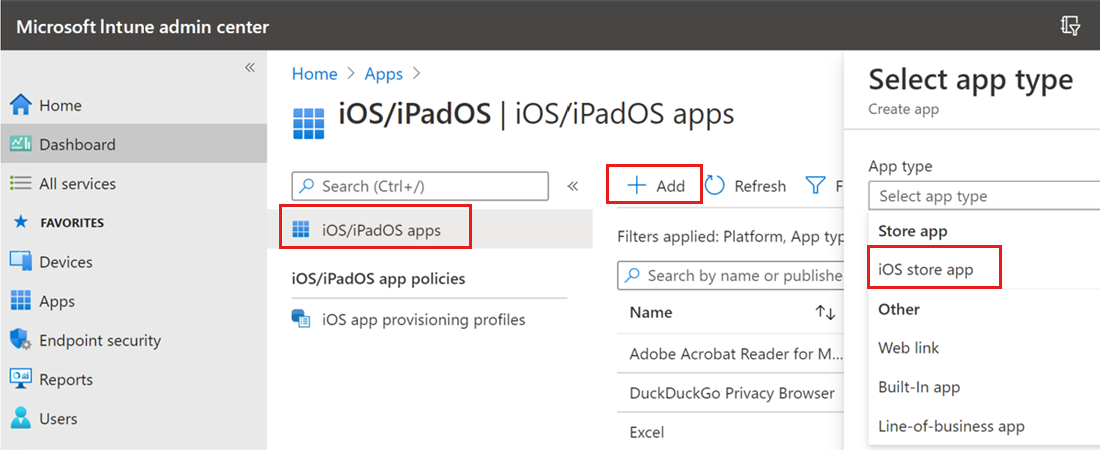
Pada halaman Tambahkan aplikasi, pilih Search App Store dan masukkan Microsoft Defender di bilah pencarian.
Dalam hasil pencarian, pilih Microsoft Defender lalu pilih Pilih.
Pilih iOS 16.0 sebagai sistem operasi minimum. Tinjau informasi lainnya tentang aplikasi, lalu pilih Berikutnya.
Di bagian Penugasan , buka bagian Diperlukan dan pilih Tambahkan grup.
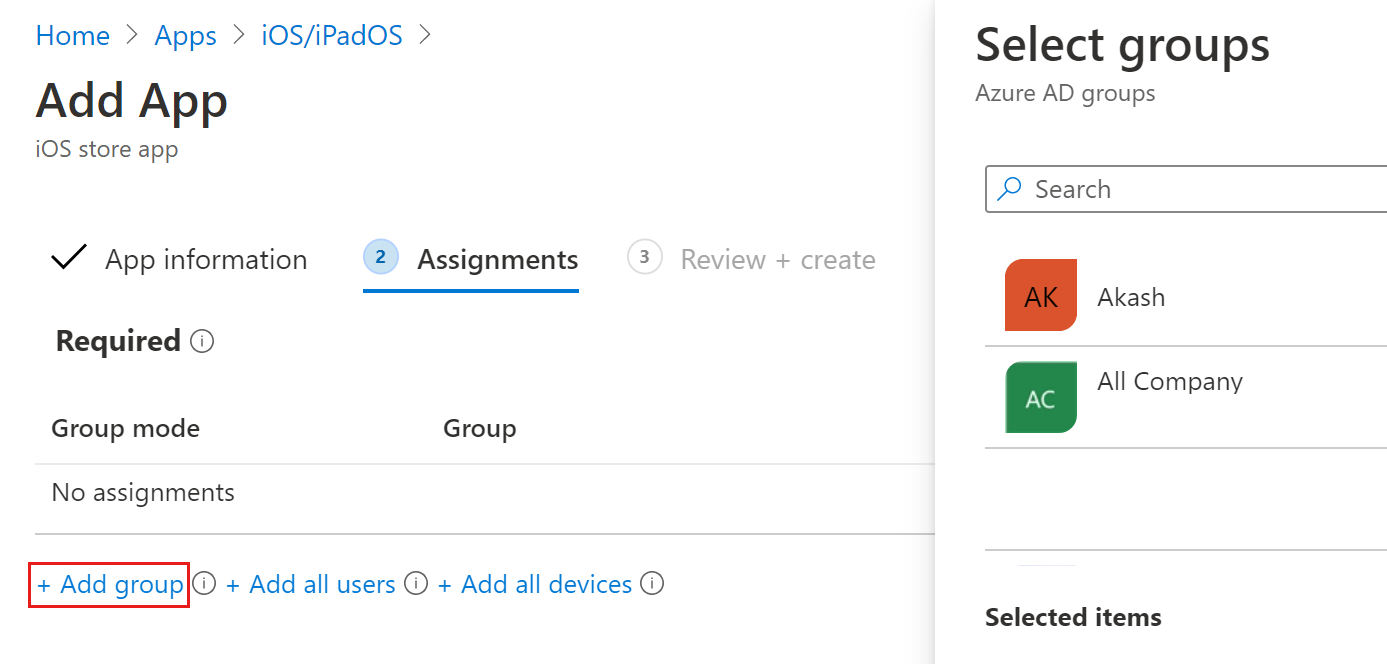
Pilih grup pengguna yang akan dipilih dengan menggunakan aplikasi Defender for Endpoint di iOS.
Catatan
Grup pengguna yang dipilih harus terdiri dari pengguna terdaftar Microsoft Intune.
Pilih Pilih, lalu pilih Berikutnya.
Di bagian Tinjau + Buat , verifikasi bahwa semua informasi yang dimasukkan sudah benar lalu pilih Buat. Setelah beberapa saat, aplikasi Defender untuk Titik Akhir berhasil dibuat, dan pemberitahuan muncul di sudut kanan atas halaman.
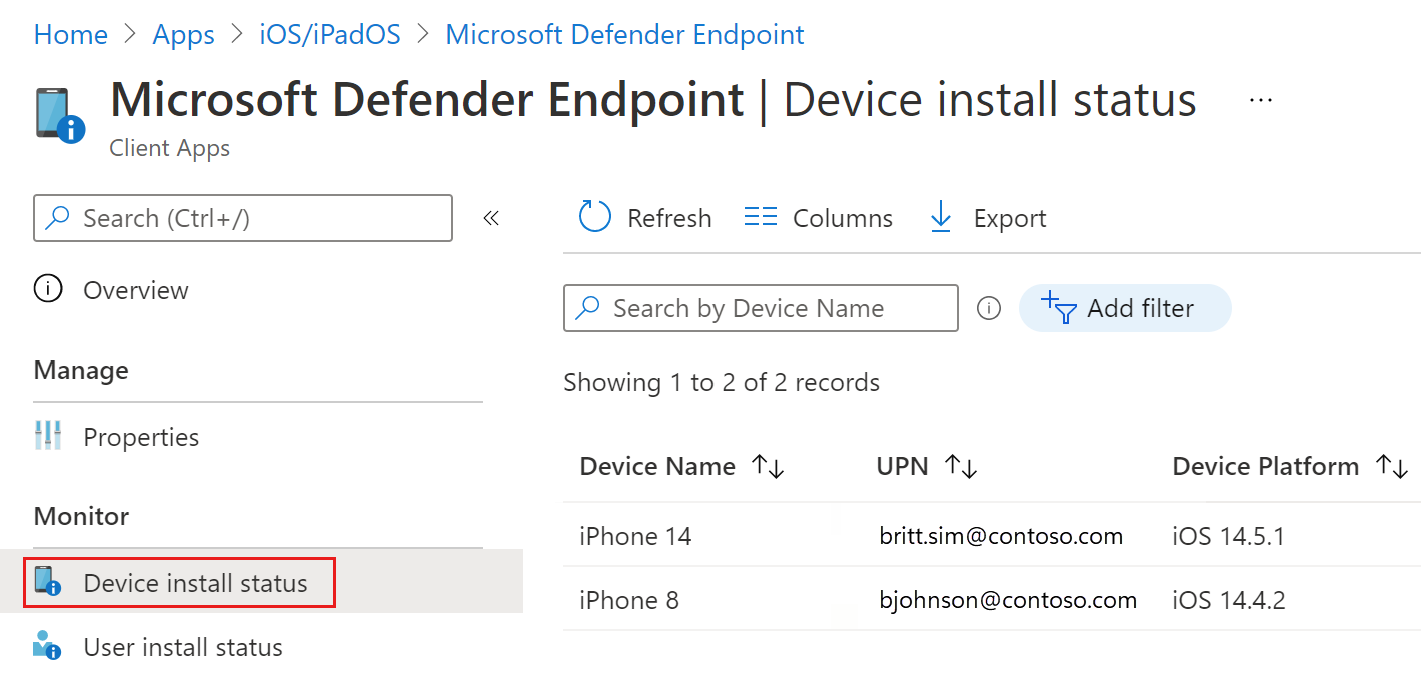
Pada halaman informasi aplikasi, di bagian Monitor , pilih Status penginstalan perangkat untuk memverifikasi bahwa penginstalan perangkat berhasil diselesaikan.
Membuat profil VPN dan mengonfigurasi Akses Aman Global untuk Microsoft Defender untuk Titik Akhir
Di pusat admin Microsoft Intune, buka Devices>Konfigurasi>Buat> Kebijakan Baru.
Atur Platform ke iOS/iPadOS, Jenis profil ke Templat, dan Nama templat ke VPN.
Pilih Buat.
Masukkan nama untuk profil, lalu pilih Berikutnya.
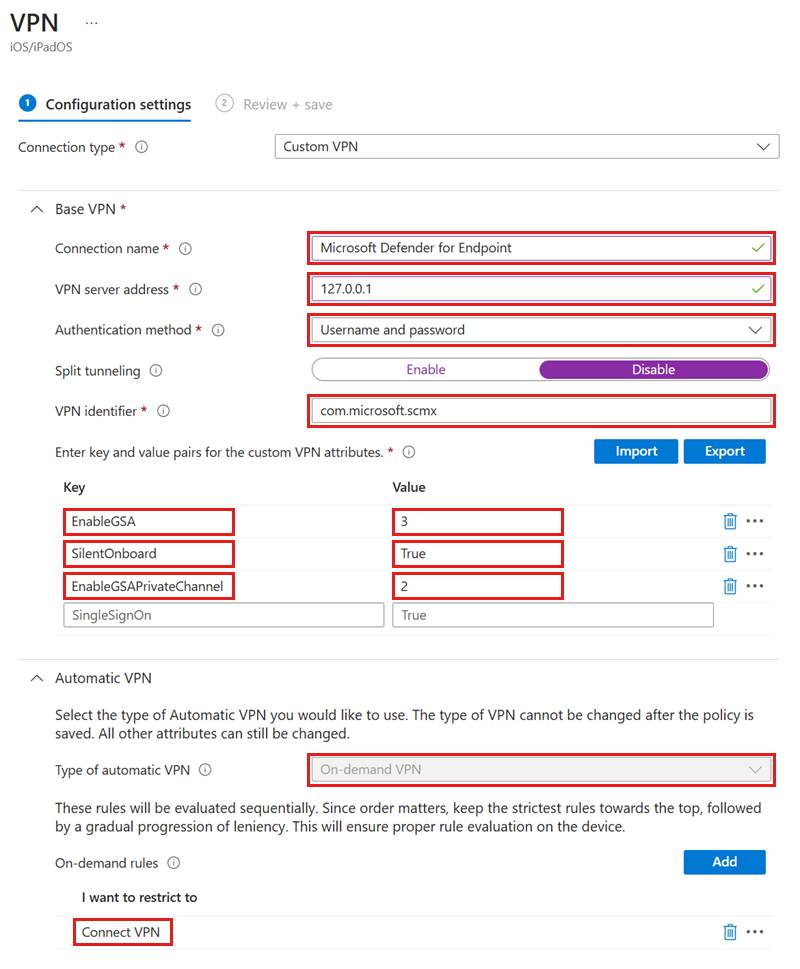
Atur Jenis koneksi ke VPN Kustom.
Di bagian VPN Dasar , masukkan informasi berikut:
- nama Koneksi: Microsoft Defender untuk Titik Akhir
- Alamat server VPN: 127.0.0.1
- Metode autentikasi: Nama pengguna dan kata sandi
- Penerowongan terpisah: Nonaktifkan
- Pengidentifikasi VPN: com.microsoft.scmx
Dalam kotak untuk pasangan kunci/nilai:
Tambahkan kunci
EnableGSAdan atur nilai yang sesuai dari tabel berikut:Kunci Nilai Detail-detail EnableGSATidak ada nilai Akses Aman Global secara default ke nilai perilaku 1. 0Akses Aman Global tidak diaktifkan dan petak peta tidak terlihat. 1Petak Akses Aman Global terlihat dan secara default berada dalam status dinonaktifkan. Pengguna dapat mengaktifkan atau menonaktifkan petak dengan menggunakan tombol. 2Petak Akses Aman Global terlihat dan secara default dalam keadaan aktif. Pengguna dapat mengaktifkan atau menonaktifkan kotak dengan menggunakan tombol pengalih di aplikasi. 3Petak Akses Aman Global terlihat dan secara default dalam keadaan aktif. Pengguna tidak dapat menonaktifkan Akses Aman Global. Tambahkan kunci
SilentOnboarddan atur nilai keTrue.Tambahkan lebih banyak pasangan kunci/nilai sesuai kebutuhan (opsional). Jika Anda menambahkan kunci
EnableGSAPrivateChannel, pilih salah satu nilai berikut:Kunci Nilai Detail-detail EnableGSAPrivateChannelTidak ada nilai Gunakan opsi yang telah dikonfigurasi EnableGSA.0Akses Privat tidak diaktifkan dan opsi pengalih tidak terlihat oleh pengguna. 1Tombol Akses Privat terlihat dan default ke status dinonaktifkan. Pengguna dapat mengaktifkan atau menonaktifkannya. 2Tombol Akses Privat terlihat dan secara default dalam status diaktifkan. Pengguna dapat mengaktifkan atau menonaktifkannya. 3Tombol Akses Privat terlihat tetapi tidak tersedia, dan defaultnya ke status diaktifkan. Pengguna tidak dapat menonaktifkan Akses Privat.
Untuk Jenis VPN otomatis, pilih VPN sesuai permintaan.
Untuk Aturan sesuai permintaan, pilih Tambahkan lalu:
- Atur Saya ingin melakukan hal berikut ke Sambungkan VPN.
- Atur Saya ingin membatasi ke Semua domain.
Untuk mencegah pengguna menonaktifkan VPN, atur Blokir pengguna agar tidak menonaktifkan VPN otomatis ke Ya. Secara default, pengaturan ini tidak dikonfigurasi, dan pengguna hanya dapat menonaktifkan VPN di pengaturan.
Pilih Berikutnya dan tetapkan profil ke pengguna yang ditargetkan.
Di bagian Tinjau + Buat , verifikasi bahwa semua informasi sudah benar lalu pilih Buat.
Setelah konfigurasi selesai dan disinkronkan dengan perangkat, tindakan berikut terjadi pada perangkat iOS yang ditargetkan:
- Microsoft Defender untuk Titik Akhir disebarkan dan dipasang secara diam-diam.
- Perangkat tercantum di portal Defender for Endpoint.
- Pemberitahuan provisi dikirim ke perangkat pengguna.
- Akses Aman Global dan fitur lain yang dikonfigurasi Microsoft Defender untuk Titik Akhir diaktifkan.
Mengonfirmasi Akses Aman Global muncul di aplikasi Defender
Karena klien Akses Aman Global untuk iOS terintegrasi dengan Microsoft Defender untuk Titik Akhir, sangat membantu untuk memahami pengalaman pengguna. Klien muncul di dasbor Defender setelah Anda melakukan onboarding ke Akses Aman Global.
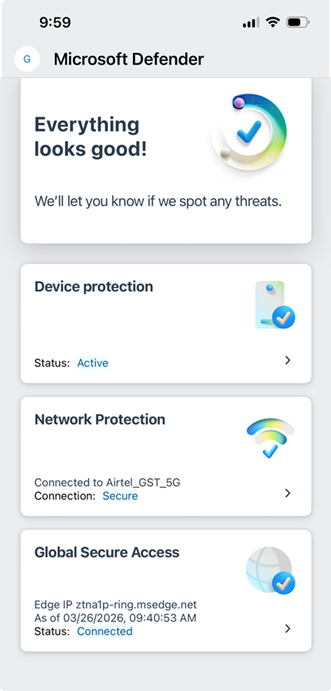
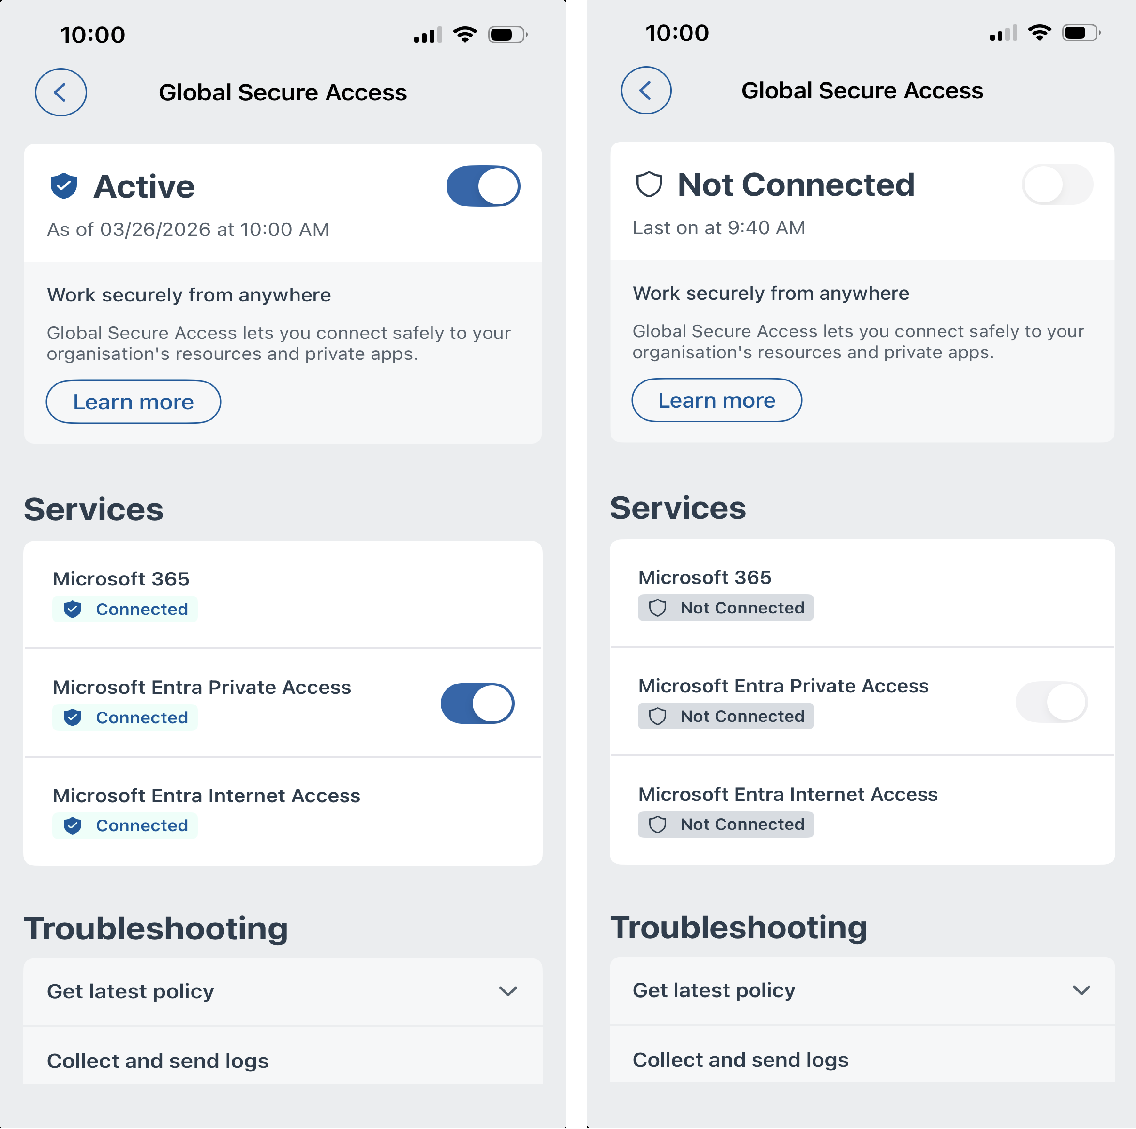
Anda dapat mengaktifkan atau menonaktifkan klien Akses Aman Global untuk iOS dengan mengatur EnableGSA kunci di profil VPN. Pengguna dapat mengaktifkan atau menonaktifkan layanan individual atau klien itu sendiri berdasarkan pengaturan konfigurasi, dengan menggunakan tombol yang sesuai.
Pemecahan Masalah
Jika petak peta Akses Aman Global tidak muncul di aplikasi Defender setelah Anda melakukan onboarding penyewa, buka kembali aplikasi Defender.
Jika akses ke aplikasi Akses Privat menunjukkan kesalahan batas waktu koneksi setelah berhasil masuk interaktif, muat ulang aplikasi (atau refresh browser web).
Konten terkait
- Memecahkan masalah klien seluler Akses Aman Global: Diagnostik tingkat lanjut
- Memecahkan masalah klien seluler Akses Aman Global dengan utilitas Pemeriksaan kesehatan
- Microsoft Defender untuk Endpoint pada iOS
- Terapkan Microsoft Defender untuk Titik Akhir untuk iOS dengan Microsoft Intune
- Menginstal klien Akses Aman Global untuk macOS
- Install klien Akses Aman Global untuk Windows
- Menginstal klien Akses Aman Global untuk Android