Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Autentikasi multifaktor eksternal (MFA), yang sebelumnya dikenal sebagai metode autentikasi eksternal, memungkinkan pengguna memilih penyedia eksternal untuk memenuhi persyaratan MFA saat mereka masuk dengan akun kerja atau sekolah. MICROSOFT Entra ID terus menangani evaluasi kebijakan penuh dan keputusan akses sebagai sarana kontrol identitas.
Metadata yang diperlukan untuk mengonfigurasi MFA eksternal
Untuk mengonfigurasi MFA eksternal, Anda memerlukan informasi berikut dari penyedia autentikasi eksternal Anda:
ID Aplikasi umumnya merupakan aplikasi multipenyewa dari penyedia Anda, yang digunakan sebagai bagian dari integrasi. Anda perlu memberikan persetujuan admin untuk aplikasi ini di tenant Anda.
Client ID adalah pengidentifikasi yang diberikan oleh penyedia Anda yang digunakan sebagai bagian dari integrasi autentikasi untuk mengidentifikasi ID Microsoft Entra yang meminta autentikasi.
URL Discovery adalah endpoint penemuan untuk OpenID Connect (OIDC) dari penyedia autentikasi eksternal.
Untuk informasi selengkapnya tentang cara menyiapkan pendaftaran aplikasi, lihat Mengonfigurasi penyedia autentikasi eksternal baru dengan ID Microsoft Entra.
Penting
Pastikan bahwa properti kid (Key ID) dikodekan base64 di header JSON Web Token (JWT) pada id_token dan di JSON Web Key Set (JWKS) yang diambil dari jwks_uri milik penyedia. Penyelarasan pengodean ini sangat penting untuk validasi tanda tangan token yang mulus selama proses autentikasi. Ketidakselarasan dapat mengakibatkan masalah dengan pencocokan kunci atau validasi tanda tangan.
Mengelola MFA eksternal di pusat admin Microsoft Entra
MFA eksternal dikelola dengan kebijakan metode Autentikasi ID Microsoft Entra, sama seperti metode bawaan.
Mengonfigurasi MFA eksternal di pusat admin
Sebelum Mengonfigurasi MFA eksternal di pusat admin, pastikan Anda memiliki metadata untuk mengonfigurasi MFA eksternal.
Masuk ke pusat admin Microsoft Entra sebagai minimal Administrator Kebijakan Autentikasi.
Telusuri ke metode >Entra ID>Tambahkan MFA eksternal.

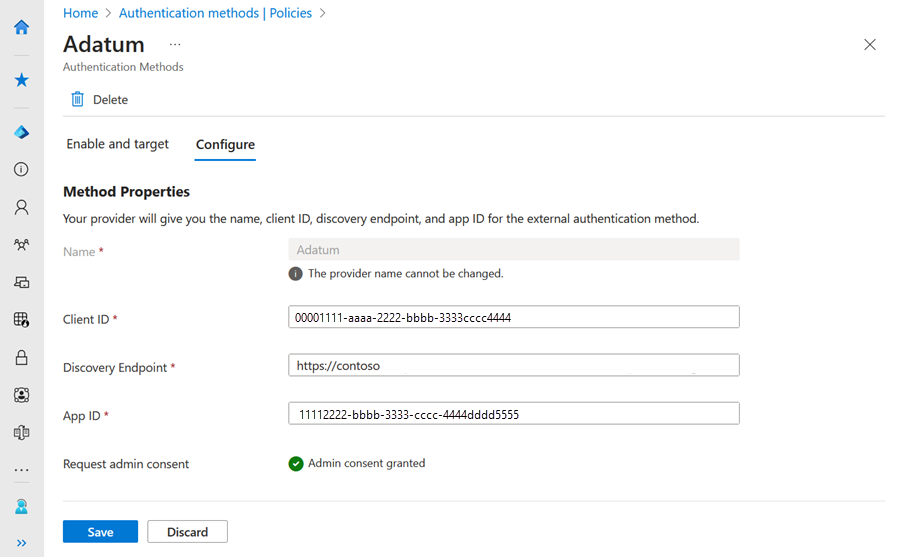
Tambahkan properti metode berdasarkan informasi konfigurasi dari penyedia Anda. Contohnya:
- Nama: Adatum
- ID Klien: 00001111-aaaa-2222-bbbb-3333cc4444
- Titik Akhir Penemuan:
https://adatum.com/.well-known/openid-configuration - ID Aplikasi: 111122222-bbbb-3333-cc-4444ddddd5555
Penting
Pengguna melihat nama tampilan di pemilih metode. Anda tidak dapat mengubah nama setelah membuat metode. Nama tampilan harus unik.
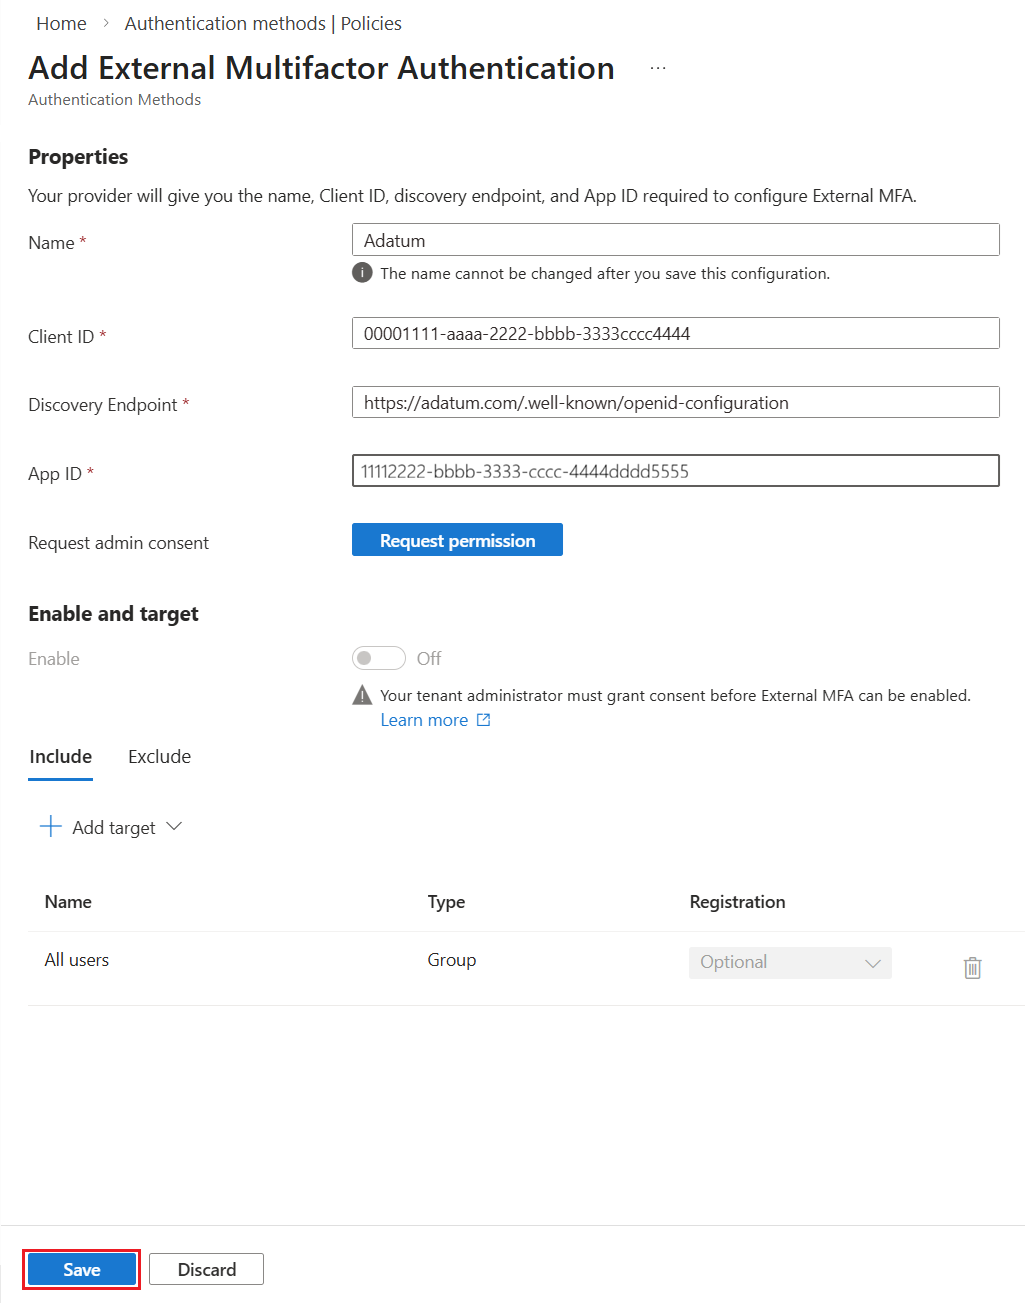
Anda memerlukan setidaknya peran Administrator Peran Istimewa untuk memberikan persetujuan admin untuk aplikasi penyedia. Jika Anda tidak memiliki peran yang diperlukan untuk memberikan persetujuan, Anda masih dapat menyimpan metode autentikasi, tetapi Anda tidak dapat mengaktifkannya sampai persetujuan diberikan.
Setelah Anda memasukkan nilai dari penyedia Anda, tekan tombol untuk meminta persetujuan admin diberikan ke aplikasi sehingga dapat membaca info yang diperlukan dari pengguna untuk mengautentikasi dengan benar. Anda diminta untuk masuk menggunakan akun yang memiliki izin admin dan memberikan aplikasi penyedia izin yang diperlukan.
Setelah Anda masuk, pilih Terima untuk memberikan persetujuan admin:
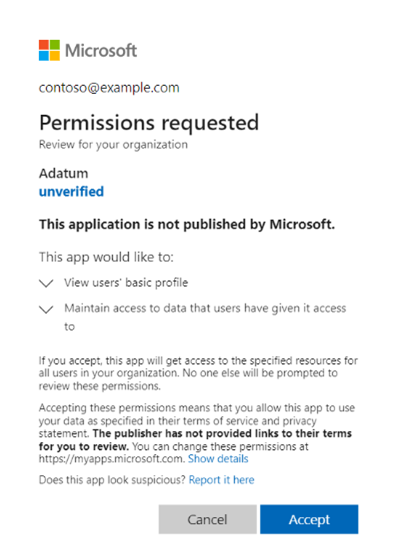
Anda dapat melihat izin yang diminta aplikasi penyedia sebelum memberikan persetujuan. Setelah Anda memberikan persetujuan admin dan perubahan mereplikasi, halaman di-refresh untuk menunjukkan bahwa persetujuan admin diberikan.
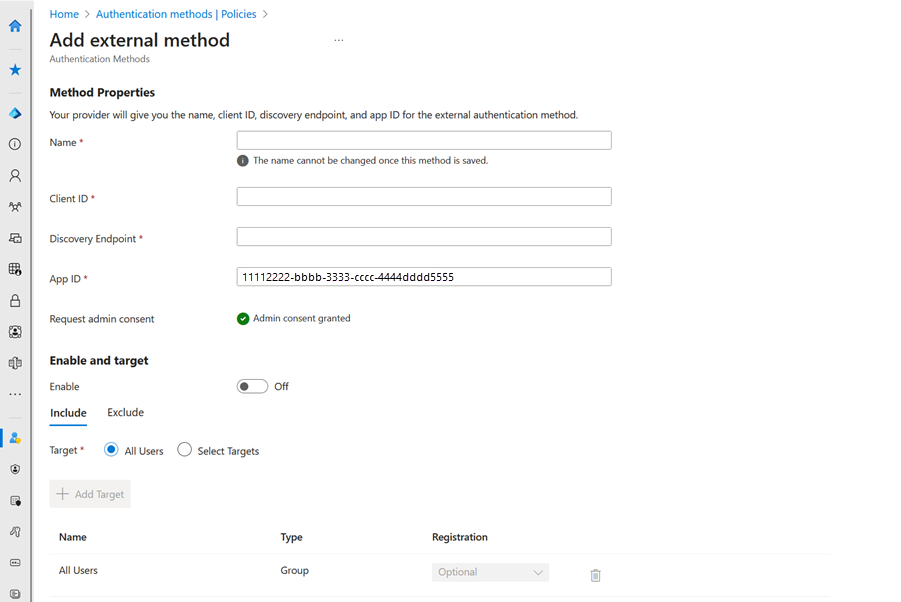
Jika aplikasi memiliki izin, maka Anda juga dapat mengaktifkan metode sebelum menyimpan. Jika tidak, Anda perlu menyimpan metode dalam status dinonaktifkan, dan mengaktifkan setelah aplikasi diberikan persetujuan.
Setelah metode diaktifkan, semua pengguna dalam cakupan dapat memilih metode untuk perintah MFA apa pun. Jika aplikasi dari penyedia tidak memiliki persetujuan, maka proses masuk apa pun akan gagal.
Jika aplikasi dihapus atau tidak lagi memiliki izin, pengguna akan melihat kesalahan dan masuk gagal. Metode tidak dapat digunakan.
Mengelola MFA eksternal di pusat admin
Untuk mengelola MFA eksternal Anda di pusat admin Microsoft Entra, buka kebijakan Metode autentikasi. Pilih nama metode untuk membuka opsi konfigurasi. Anda dapat memilih pengguna mana yang disertakan dan dikecualikan dari menggunakan metode ini.
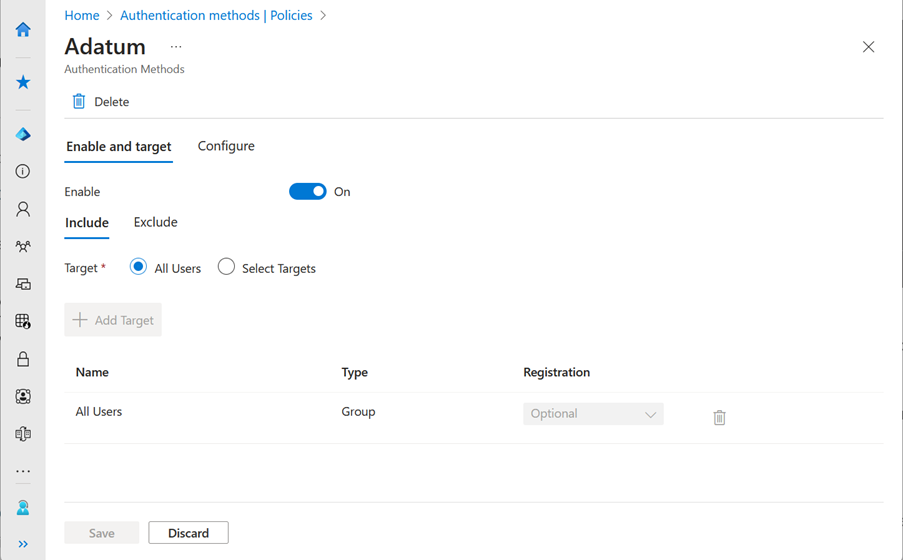
Menghapus MFA eksternal di pusat admin
Jika Anda tidak lagi ingin pengguna Anda dapat menggunakan MFA eksternal, Anda dapat:
- Atur Aktifkan ke Nonaktif untuk menyimpan konfigurasi metode
- Pilih Hapus untuk menghapus metode
Mengelola MFA eksternal menggunakan Microsoft Graph
Untuk mengelola kebijakan metode Autentikasi dengan menggunakan Microsoft Graph, Anda memerlukan Policy.ReadWrite.AuthenticationMethod izin. Untuk informasi selengkapnya, lihat Memperbarui authenticationMethodsPolicy.
Pengalaman pengguna
Pengguna yang diaktifkan untuk MFA eksternal dapat menggunakannya saat mereka masuk dan autentikasi multifaktor diperlukan.
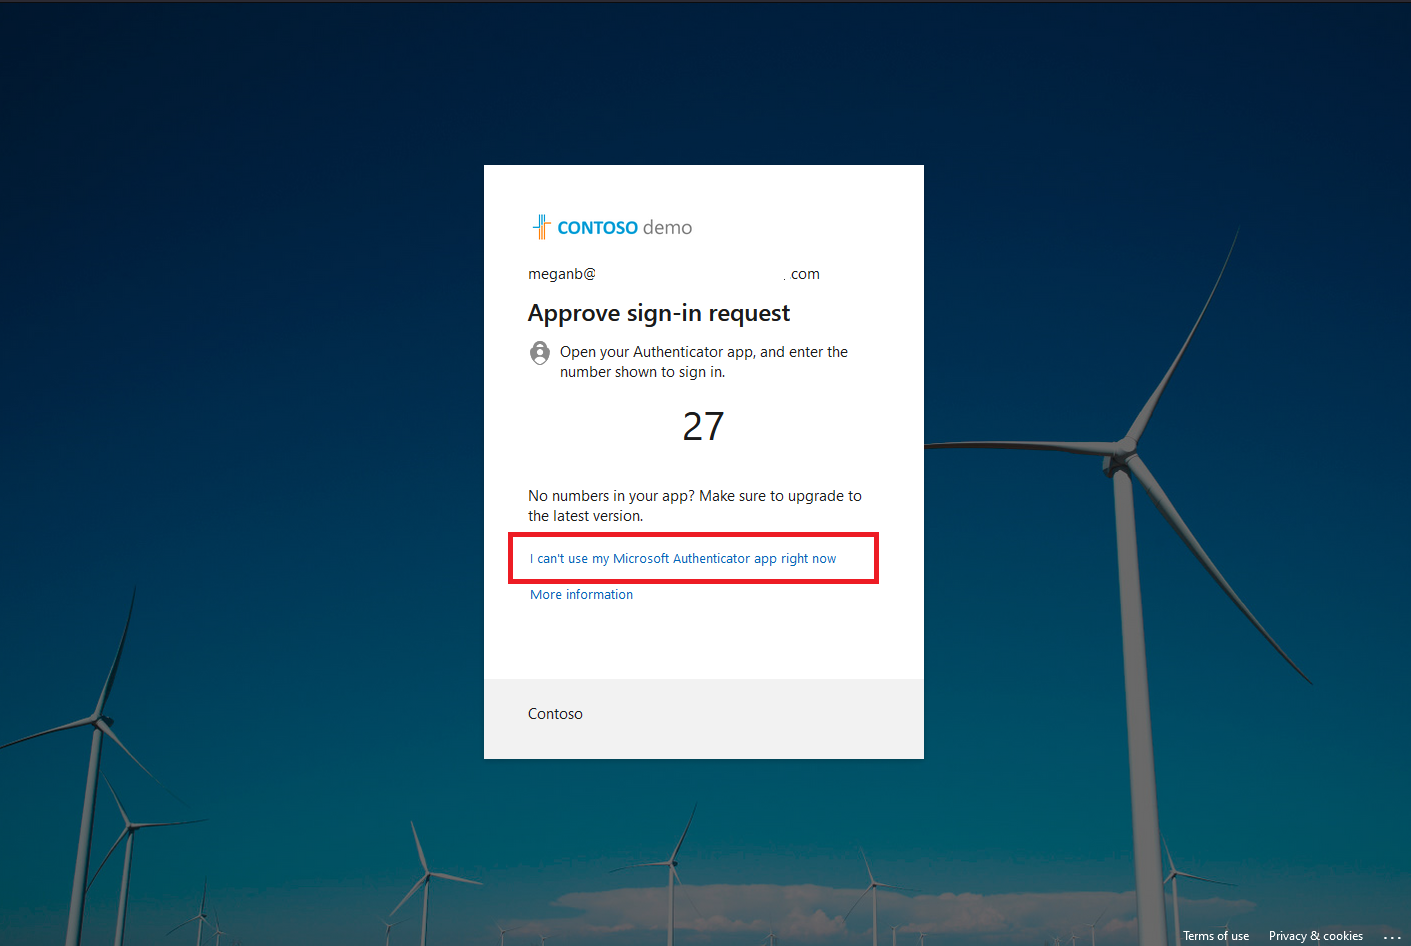
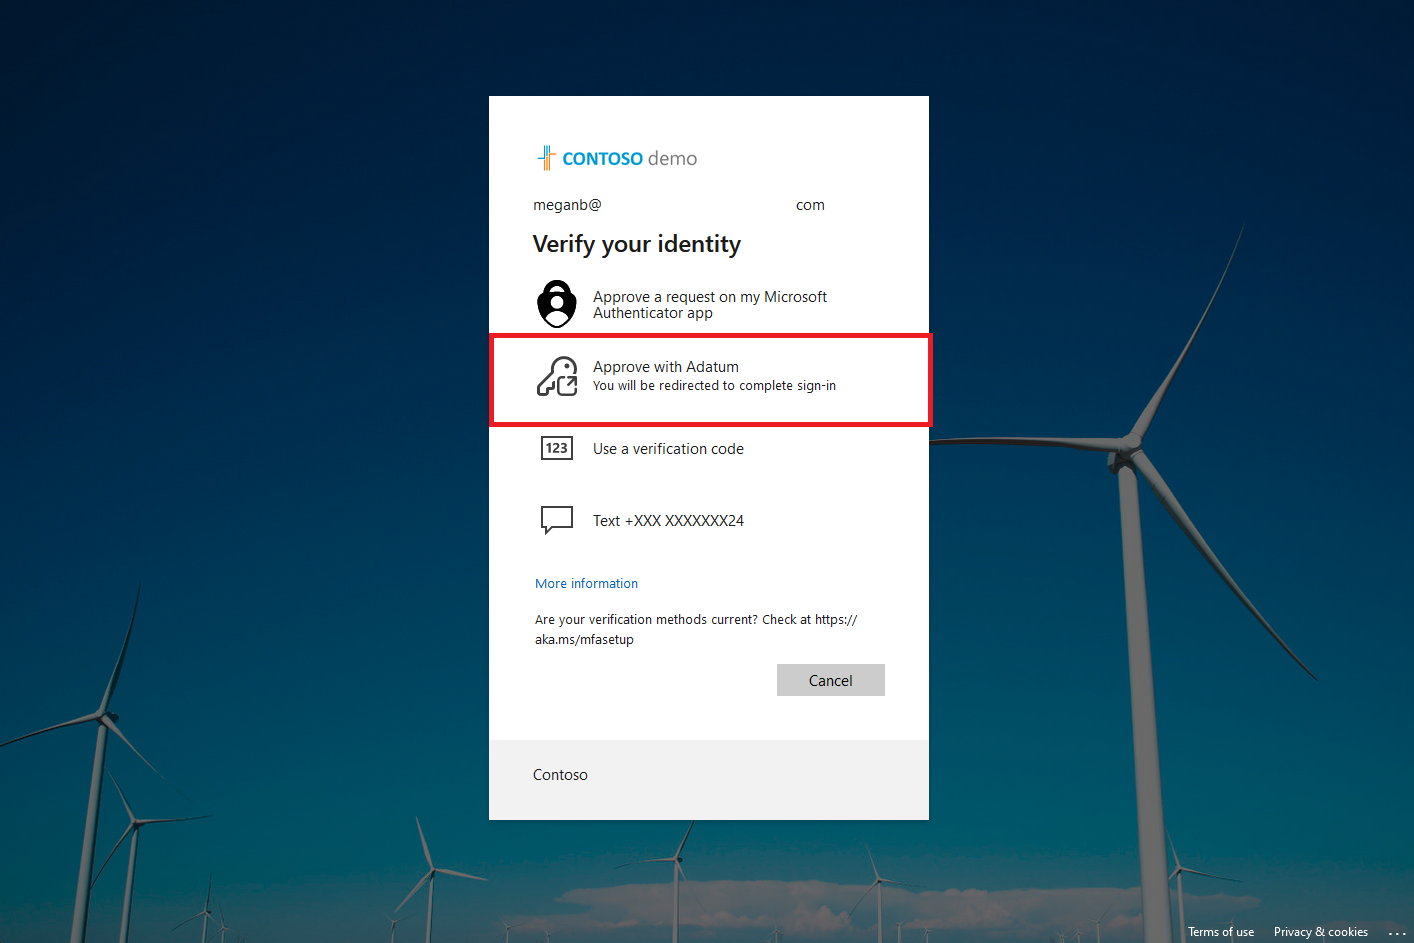
Jika pengguna memiliki cara lain untuk masuk dan autentikasi pilihan sistem diaktifkan, metode lain tersebut muncul secara default. Pengguna dapat memilih untuk menggunakan metode yang berbeda, lalu memilih MFA eksternal. Misalnya, jika pengguna mengaktifkan Authenticator sebagai metode lain, mereka akan dimintai pencocokan angka.
Jika pengguna tidak mengaktifkan metode lain, mereka hanya dapat memilih MFA eksternal. Mereka dialihkan ke penyedia autentikasi eksternal untuk menyelesaikan autentikasi.
Pendaftaran metode autentikasi untuk MFA eksternal
Pengguna yang merupakan anggota grup yang diaktifkan untuk penggunaan MFA eksternal dapat menggunakan MFA eksternal untuk memenuhi kebutuhan MFA. Pengguna ini tidak disertakan dalam laporan tentang pendaftaran metode autentikasi.
Cara pengguna mendaftarkan MFA eksternal mereka di informasi keamanan
Pengguna dapat mengikuti langkah-langkah ini untuk mendaftarkan MFA eksternal di Info keamanan:
- Masuk ke Info keamanan.
- Pilih + Tambahkan metode masuk.
- Saat diminta untuk memilih metode masuk dari daftar opsi yang tersedia, pilih Metode Autentikasi Eksternal.
- Pilih Berikutnya di layar konfirmasi.
- Selesaikan tantangan faktor kedua dengan penyedia eksternal. Jika berhasil, pengguna dapat melihat MFA eksternal yang tercantum pada metode login mereka.
Cara pengguna mendaftar MFA eksternal mereka menggunakan panduan pendaftaran
Saat pengguna masuk, panduan pendaftaran membantu mereka mendaftarkan metode MFA eksternal yang diizinkan untuk mereka gunakan. Jika mereka diaktifkan untuk metode autentikasi lainnya, mereka mungkin perlu memilih Saya ingin menyiapkan metode yang berbeda>Metode Autentikasi Eksternal untuk melanjutkan. Mereka perlu mengautentikasi dengan penyedia MFA eksternal mereka untuk mendaftarkan MFA eksternal di ID Microsoft Entra.
Jika autentikasi berhasil, pesan mengonfirmasi pendaftaran selesai dan MFA eksternal terdaftar. Pengguna dialihkan ke sumber daya yang ingin mereka akses.
Jika autentikasi gagal, pengguna dialihkan kembali ke wizard pendaftaran, dan halaman pendaftaran menampilkan pesan kesalahan. Pengguna dapat mencoba lagi, atau memilih cara lain untuk masuk jika diaktifkan untuk metode lain.
Cara admin mendaftarkan MFA eksternal untuk pengguna
Admin dapat mendaftarkan pengguna untuk MFA eksternal. Jika mereka mendaftarkan pengguna untuk MFA eksternal, pengguna tidak perlu mendaftarkan MFA eksternal mereka di Info keamanan atau dengan menggunakan wizard pendaftaran.
Admin juga dapat menghapus pendaftaran atas nama pengguna. Mereka dapat menghapus pendaftaran untuk membantu pengguna dalam skenario pemulihan karena tanda berikutnya memicu pendaftaran baru. Mereka dapat menghapus pendaftaran MFA eksternal di pusat admin Microsoft Entra atau dengan Microsoft Graph. Admin dapat membuat skrip PowerShell untuk memperbarui status pendaftaran beberapa pengguna sekaligus.
Di pusat admin Microsoft Entra:
- Pilih Pengguna>Semua pengguna.
- Pilih pengguna yang perlu didaftarkan untuk MFA eksternal.
- Di menu Pengguna, pilih Metode Autentikasi, dan pilih + Tambahkan Metode Autentikasi.
- Pilih Metode autentikasi eksternal.
- Pilih satu atau beberapa metode MFA eksternal, dan pilih Simpan.
- Pesan keberhasilan muncul, dan metode yang Anda pilih sebelumnya tercantum dalam metode autentikasi yang dapat digunakan.
Praktik Terbaik untuk menggunakan MFA eksternal dan Akses Bersyarat
Ada beberapa faktor yang penting untuk dipertimbangkan saat menggunakan MFA eksternal dan Akses Bersyarat.
Menggunakan kontrol kustom MFA eksternal dan Akses Kondisional secara paralel
MFA eksternal dan kontrol kustom dapat beroperasi secara paralel. Microsoft menyarankan agar admin mengonfigurasi dua kebijakan Akses Bersyarat.
- Satu kebijakan untuk menerapkan kontrol kustom
- Kebijakan lain dengan pemberian MFA diperlukan
Sertakan grup uji pengguna untuk setiap kebijakan, tetapi tidak keduanya. Jika pengguna disertakan dalam kedua kebijakan, atau kebijakan apa pun dengan kedua kondisi tersebut, maka pengguna diwajibkan untuk memenuhi MFA saat masuk. Mereka juga harus memenuhi kontrol khusus, yang membuat mereka dialihkan ke penyedia eksternal untuk kedua kalinya.
Menggunakan MFA eksternal dengan kebijakan Frekuensi masuk di Akses Bersyarat
Penelitian kami memperkuat pentingnya menyelaraskan permintaan MFA dengan niat pengguna. Dengan MFA eksternal, pengguna dialihkan ke penyedia MFA mereka berdasarkan persyaratan kesegaran MFA yang dikonfigurasi melalui kebijakan frekuensi masuk Akses Bersyarat. Autentikasi ulang yang terlalu sering tidak disarankan, karena dapat berdampak negatif pada pengalaman pengguna, mengurangi produktivitas, dan meningkatkan risiko pengelabuan dengan mengkondisikan pengguna untuk memasukkan kredensial tanpa pengamatan. Sebaiknya ikuti panduan autentikasi ulang saat mengonfigurasi kebijakan frekuensi masuk.
FAQ
Pertanyaan: Mengapa MFA eksternal tidak berfungsi pada Windows 10 selama penyiapan perangkat?
Jawaban: Jika Anda menyiapkan perangkat yang menjalankan Windows 10 dengan menggunakan identitas khusus MFA eksternal, Anda mungkin mengalami masalah di mana pengalaman penyiapan Out-of-Box (OOB) gagal dan mencegah Anda melanjutkan masuk.
Perilaku ini terjadi karena Windows 10 tidak secara asli mendukung MFA eksternal selama OOBE (Pengalaman Di Luar Kotak).
Microsoft tidak lagi mendukung Windows 10 (https://www.microsoft.com/windows/end-of-support?msockid=26a3312b6b246f501ec624846a4f6e11), dan tidak ada rencana untuk memperluas dukungan MFA eksternal ke dalamnya.
Untuk menggunakan MFA eksternal untuk masuk, tingkatkan ke Windows 11.
Langkah berikutnya
Untuk informasi selengkapnya tentang cara mengelola metode autentikasi, lihat Mengelola metode autentikasi untuk ID Microsoft Entra.
Untuk referensi penyedia MFA eksternal, lihat Referensi penyedia metode eksternal autentikasi multifaktor Microsoft Entra.