Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Cara terbaik untuk mengonfigurasi otoritas sertifikat (CA) adalah dengan penyimpanan kepercayaan berbasis PKI. Anda dapat mendelegasikan konfigurasi dengan penyimpanan kepercayaan berbasis PKI ke peran dengan hak istimewa paling sedikit. Untuk informasi selengkapnya lihat, Langkah 1: Mengonfigurasi otoritas sertifikat dengan penyimpanan kepercayaan berbasis PKI.
Sebagai alternatif, Administrator Global dapat mengikuti langkah-langkah dalam topik ini untuk mengonfigurasi CA dengan menggunakan pusat admin Microsoft Entra, atau MICROSOFT Graph REST API dan kit pengembangan perangkat lunak (SDK) yang didukung, seperti Microsoft Graph PowerShell.
Penting
Microsoft menyarankan agar Anda menggunakan peran dengan izin terkecil. Praktik ini membantu meningkatkan keamanan untuk organisasi Anda. Administrator Global adalah peran yang sangat istimewa yang harus dibatasi pada skenario darurat atau ketika Anda tidak dapat menggunakan peran yang ada.
Infrastruktur kunci publik (PKI) atau admin PKI harus dapat memberikan daftar CA yang menerbitkan.
Untuk memastikan Anda mengonfigurasi semua CA, buka sertifikat pengguna dan klik tab Jalur sertifikasi . Pastikan setiap CA hingga akar diunggah ke penyimpanan kepercayaan ID Microsoft Entra. Autentikasi berbasis sertifikat (CBA) Microsoft Entra gagal jika ada CA yang hilang.
Mengonfigurasi otoritas sertifikat menggunakan pusat admin Microsoft Entra
Untuk mengonfigurasi otoritas sertifikat untuk mengaktifkan CBA di pusat admin Microsoft Entra, selesaikan langkah-langkah berikut:
Penting
Microsoft menyarankan agar Anda menggunakan peran dengan izin terkecil. Praktik ini membantu meningkatkan keamanan untuk organisasi Anda. Administrator Global adalah peran yang sangat istimewa yang harus dibatasi pada skenario darurat atau ketika Anda tidak dapat menggunakan peran yang ada.
Masuk ke pusat admin Microsoft Entra sebagai Administrator Global.
Telusuri ke Entra ID>Skor Keamanan Identitas>Otoritas Sertifikat.
Untuk mengunggah CA, pilih Unggah:
Pilih file CA.
Pilih Ya jika CA adalah sertifikat akar, jika tidak pilih Tidak.
Untuk URL Daftar Pencabutan Sertifikat, atur URL yang menghadap internet untuk CRL dasar CA yang berisi semua sertifikat yang dicabut. Jika URL tidak diatur, autentikasi dengan sertifikat yang dicabut tidak gagal.
Untuk URL Daftar Pencabutan Sertifikat Delta, atur URL publik untuk CRL yang berisi semua sertifikat yang dicabut sejak CRL dasar utama terakhir diterbitkan.
Pilih Tambahkan.
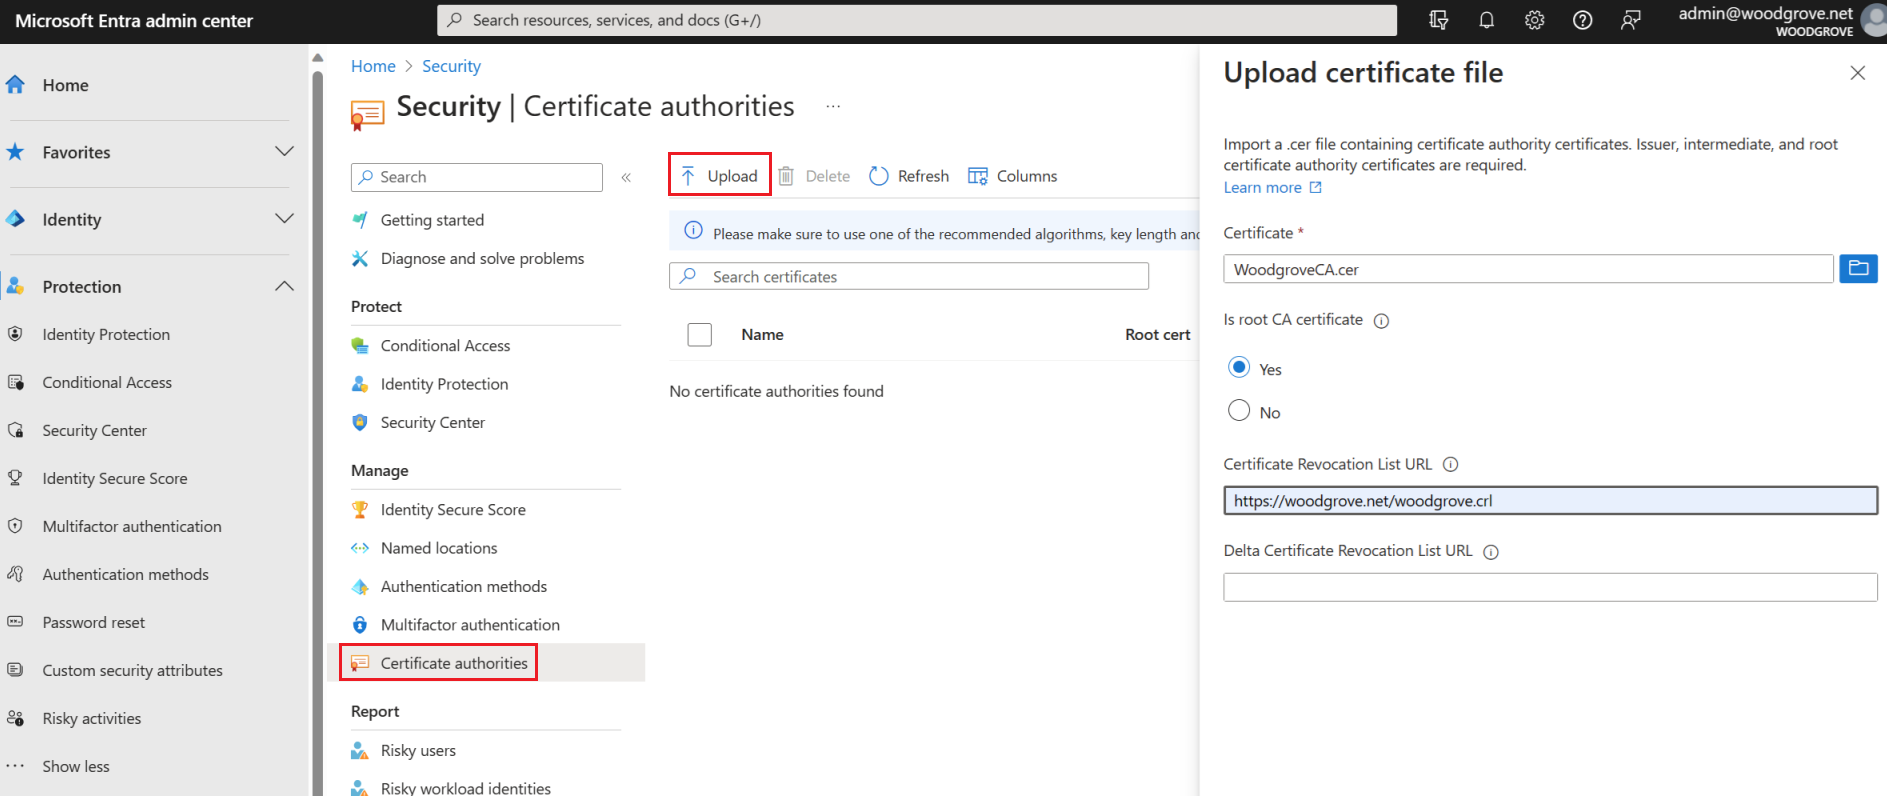
Untuk menghapus sertifikat CA, pilih sertifikat dan pilih Hapus.
Pilih Kolom untuk menambahkan atau menghapus kolom.
Catatan
Unggahan CA baru gagal jika ada CA yang sudah kedaluwarsa. Anda harus menghapus CA yang kedaluwarsa, dan mencoba kembali untuk mengunggah CA baru.
Mengonfigurasi otoritas sertifikat (CA) menggunakan PowerShell
Hanya satu CRL Distribution Point (CDP) untuk CA tepercaya yang didukung. CDP hanya bisa menjadi URL HTTP. URL Protokol Status Sertifikat Online (OCSP) atau Lightweight Directory Access Protocol (LDAP) tidak didukung.
Untuk mengonfigurasi otoritas sertifikat Anda di ID Microsoft Entra, untuk setiap otoritas sertifikat, unggah hal berikut:
- Bagian publik sertifikat, dalam format .cer
- URL yang mengarah ke internet tempat Daftar Pencabutan Sertifikat (CRL) berada
Skema untuk otoritas sertifikat tampak sebagai berikut:
    class TrustedCAsForPasswordlessAuth
    {
       CertificateAuthorityInformation[] certificateAuthorities;
    }

    class CertificateAuthorityInformation

    {
        CertAuthorityType authorityType;
        X509Certificate trustedCertificate;
        string crlDistributionPoint;
        string deltaCrlDistributionPoint;
        string trustedIssuer;
        string trustedIssuerSKI;
    }

    enum CertAuthorityType
    {
        RootAuthority = 0,
        IntermediateAuthority = 1
    }
Untuk konfigurasi, Anda dapat menggunakan Microsoft Graph PowerShell:
Mulai Windows PowerShell dengan hak administrator.
Instal Microsoft Graph PowerShell:
Install-Module Microsoft.Graph
Sebagai langkah awal konfigurasi, Anda perlu membangun koneksi dengan penyewa Anda. Segera setelah koneksi dengan penyewa terbentuk, Anda dapat meninjau, menambahkan, menghapus, dan mengubah otoritas sertifikat yang terpercaya yang ditentukan dalam direktori Anda.
Sambungkan
Untuk membuat koneksi dengan penyewa Anda, gunakan Connect-MgGraph:
Connect-MgGraph
Mengambil
Untuk mengambil otoritas sertifikat tepercaya yang ditentukan di direktori Anda, gunakan Get-MgOrganizationCertificateBasedAuthConfiguration.
Get-MgOrganizationCertificateBasedAuthConfiguration
Menambahkan
Catatan
Pengunggahan CA baru akan gagal ketika salah satu CA yang ada kedaluwarsa. Admin Penyewa harus menghapus CA yang kedaluwarsa lalu mengunggah CA baru.
Ikuti langkah-langkah sebelumnya untuk menambahkan CA di pusat admin Microsoft Entra.
Jenis Otoritas
- Gunakan 0 untuk menunjukkan otoritas sertifikat Akar
- Gunakan 1 untuk menunjukkan otoritas sertifikat Perantara atau Penerbit.
crlDistributionPoint
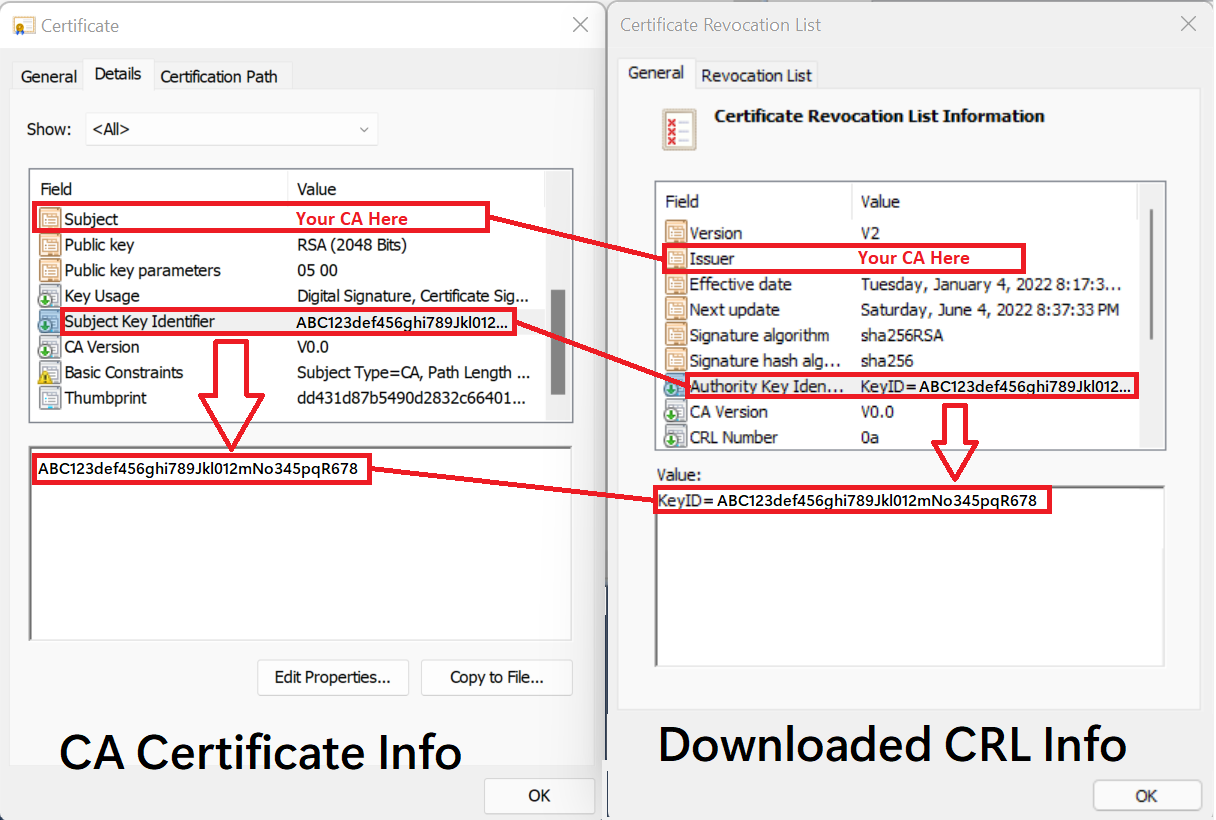
Unduh CRL dan bandingkan sertifikat CA dan informasi CRL. Pastikan nilai crlDistributionPoint dalam contoh PowerShell sebelumnya valid untuk CA yang ingin Anda tambahkan.
Tabel dan grafik berikut menunjukkan cara memetakan informasi dari sertifikat CA ke atribut CRL yang diunduh.
| Informasi Sertifikat CA | = | Info CRL yang diunduh |
|---|---|---|
| Subjek | = | Penerbit |
| Pengidentifikasi Kunci Subjek | = | Pengidentifikasi Kunci Otoritas (KeyID) |
Tips
Nilai untuk crlDistributionPoint dalam contoh sebelumnya adalah lokasi http untuk Daftar Pencabutan Sertifikat (CRL) CA. Nilai ini dapat ditemukan di beberapa tempat:
- Dalam atribut CRL Distribution Point (CDP) dari sebuah sertifikat yang diterbitkan oleh CA.
Jika CA penerbit menjalankan Windows Server:
Untuk informasi selengkapnya, lihat Memahami proses pencabutan sertifikat.
Mengonfigurasi otoritas sertifikat menggunakan API Microsoft Graph
API Microsoft Graph dapat digunakan untuk mengonfigurasi otoritas sertifikat. Untuk memperbarui penyimpanan kepercayaan Microsoft Entra Certificate Authority, ikuti langkah-langkah di perintah MSGraph certificatebasedauthconfiguration.
Memvalidasi konfigurasi Otoritas Sertifikat
Pastikan konfigurasi memungkinkan Microsoft Entra CBA untuk:
- Memvalidasi rantai kepercayaan CA
- Dapatkan daftar pencabutan sertifikat (CRL) dari otoritas sertifikat yang dikonfigurasi pada titik distribusi CRL (CDP).
Untuk memvalidasi konfigurasi CA, instal modul MSIdentity Tools PowerShell, dan jalankan Test-MsIdCBATrustoreConfiguration. Cmdlet PowerShell ini meninjau konfigurasi CA penyewa Microsoft Entra. Ini melaporkan kesalahan dan peringatan untuk kesalahan konfigurasi umum.
Konten terkait
Cara mengonfigurasi autentikasi berbasis sertifikat Microsoft Entra