Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Dalam artikel ini, Anda mempelajari cara membuat pintasan Azure Blob Storage di dalam Fabric lakehouse.
Untuk gambaran umum pintasan, lihat Pintasan OneLake. Untuk membuat pintasan secara programatik, lihat API REST pintasan OneLake.
Prasyarat
- Sebuah rumah danau di Fabric. Jika Anda tidak memiliki lakehouse, buat dengan mengikuti langkah-langkah berikut: Buat lakehouse.
- Akun Azure Storage dengan data dalam kontainer.
Membuat jalan pintas
Buka rumah tepi danau di Fabric.
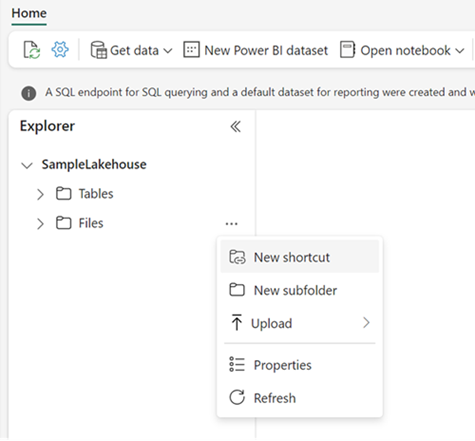
Klik kanan pada direktori di panel Penjelajah di lakehouse.
Pilih Pintasan Baru.
Pilih sumber
Saat Anda membuat pintasan di lakehouse, jendela Pintasan baru terbuka untuk membimbing Anda melalui detail konfigurasi.
Pada jendela Pintasan Baru, di bawah Sumber Eksternal, pilih Azure Blob Storage.
Pilih Koneksi yang sudah ada atau Buat koneksi baru, bergantung pada apakah akun Penyimpanan ini sudah tersambung di OneLake Anda.
Untuk koneksi yang Sudah Ada, pilih koneksi dari menu drop-down.
Untuk Membuat koneksi baru, berikan pengaturan koneksi berikut.
Ladang Deskripsi Nama akun atau URL Nama akun penyimpanan blob Anda. Connection Nilai default, Buat koneksi baru. Nama koneksi Nama untuk koneksi Azure Blob Storage Anda. Layanan ini menghasilkan nama koneksi yang disarankan berdasarkan nama akun penyimpanan, tetapi Anda dapat mengganti dengan nama pilihan Anda. Jenis autentikasi Pilih model otorisasi dari menu drop-down yang ingin Anda gunakan untuk menyambungkan ke akun Penyimpanan. Model yang didukung adalah: kunci akun, akun organisasi, Anonim, Tanda Tangan Akses Bersama (SAS), perwakilan layanan, dan identitas ruang kerja. Setelah Anda memilih model, isi kredensial yang diperlukan. Untuk informasi selengkapnya, lihat Otorisasi. Pilih Selanjutnya.
Jelajahi ke lokasi yang dituju untuk pintasan.
Jika Anda memberikan nama akun penyimpanan dalam detail koneksi, semua kontainer yang tersedia akan muncul di tampilan navigasi. Jika Anda menentukan kontainer di URL koneksi, hanya kontainer yang ditentukan dan kontennya yang muncul dalam tampilan navigasi.
Navigasikan akun penyimpanan dengan memilih folder atau memperluas folder untuk melihat item turunannya.
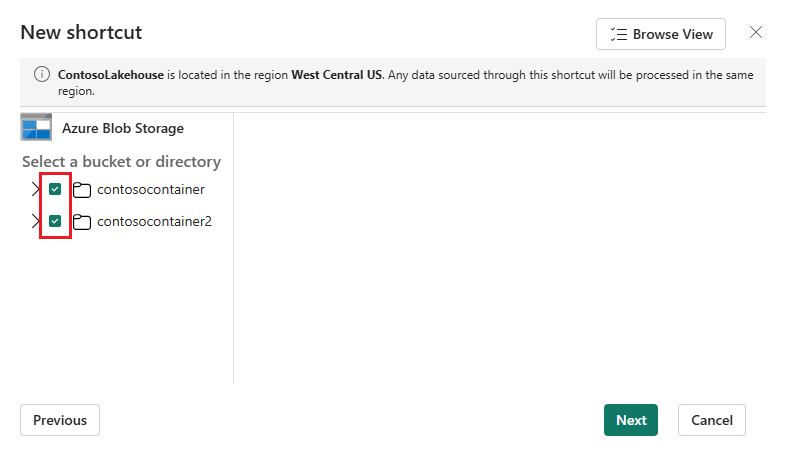
Pilih satu atau beberapa lokasi target dengan memilih kotak centang di samping folder dalam tampilan navigasi. Kemudian, pilih Berikutnya.
Pada halaman tinjauan, verifikasi pilihan Anda. Di sini Anda dapat melihat setiap pintasan yang akan dibuat. Di kolom Tindakan, Anda dapat memilih ikon pensil untuk mengedit nama pintasan. Anda dapat memilih ikon tempat sampah untuk menghapus pintasan.
Pilih Buat.
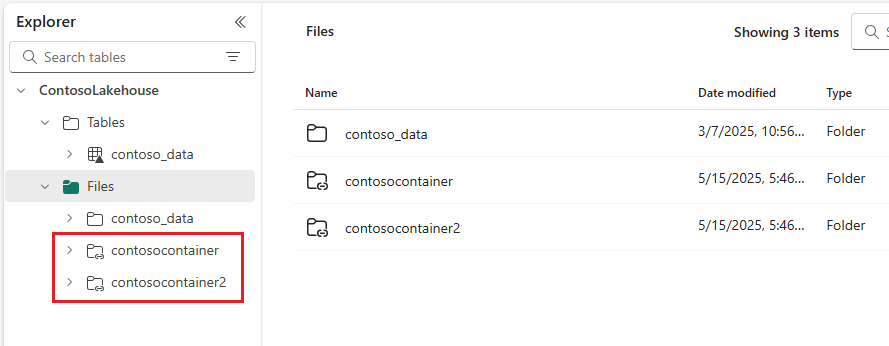
Lakehouse akan menyegarkan secara otomatis. Pintasan atau pintasan muncul di panel Explorer .
Akses
Jalan pintas Azure Blob Storage dapat menunjuk ke nama akun atau URL untuk akun Penyimpanan.
Contoh: accountname atau https://accountname.blob.core.windows.net/
Authorization
Pintasan penyimpanan blob menggunakan model otorisasi yang didelegasikan. Dalam model ini, pembuat pintasan menentukan kredensial untuk pintasan dan semua akses ke pintasan tersebut diotorisasi menggunakan kredensial tersebut. Pintasan blob mendukung jenis otorisasi yang didelegasikan berikut:
- Akun organisasi - harus memiliki peran Pembaca Data Blob Penyimpanan, Kontributor Data Blob Penyimpanan, atau Pemilik Data Blob Penyimpanan di akun penyimpanan; atau peran Delegator pada akun penyimpanan ditambah akses file atau direktori yang diberikan dalam akun penyimpanan.
- Pokok layanan - harus memiliki peran Storage Blob Data Reader, Storage Blob Data Contributor, atau Storage Blob Data Owner pada akun penyimpanan; atau peran Delegator pada akun penyimpanan, ditambah akses ke file atau direktori yang telah diberikan dalam akun penyimpanan.
- Identitas ruang kerja - harus memiliki peran Pembaca Data Blob Penyimpanan, Kontributor Data Blob Penyimpanan, atau Pemilik Data Blob Penyimpanan di akun penyimpanan; atau peran Delegator pada akun penyimpanan ditambah akses file atau direktori yang diberikan di dalam akun penyimpanan.
- Tanda Tangan Akses Bersama (SAS) - harus menyertakan setidaknya izin berikut: Baca, Daftar, dan Jalankan.