Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Berlaku untuk Power Platform rekomendasi daftar periksa Well-Architected Security:
| SE:11 | Tentukan dan uji prosedur respons insiden yang efektif yang mencakup spektrum insiden, mulai dari masalah lokal hingga pemulihan bencana. Tentukan dengan jelas tim atau individu mana yang menjalankan prosedur. |
|---|
Panduan ini menjelaskan rekomendasi untuk menerapkan respons insiden keamanan untuk beban kerja. Jika ada kompromi keamanan pada sistem, pendekatan respons insiden sistematis membantu mengurangi waktu yang diperlukan untuk mengidentifikasi, mengelola, dan mengurangi insiden keamanan. Insiden ini dapat mengancam kerahasiaan, integritas, dan ketersediaan sistem dan data perangkat lunak.
Sebagian besar perusahaan memiliki tim operasi keamanan pusat (juga dikenal sebagai Pusat Operasi Keamanan [SOC], atau SecOps). Tanggung jawab tim operasi keamanan adalah mendeteksi, memprioritaskan, dan memilah potensi serangan dengan cepat. Tim juga memantau data telemetri terkait keamanan dan menyelidiki pelanggaran keamanan.
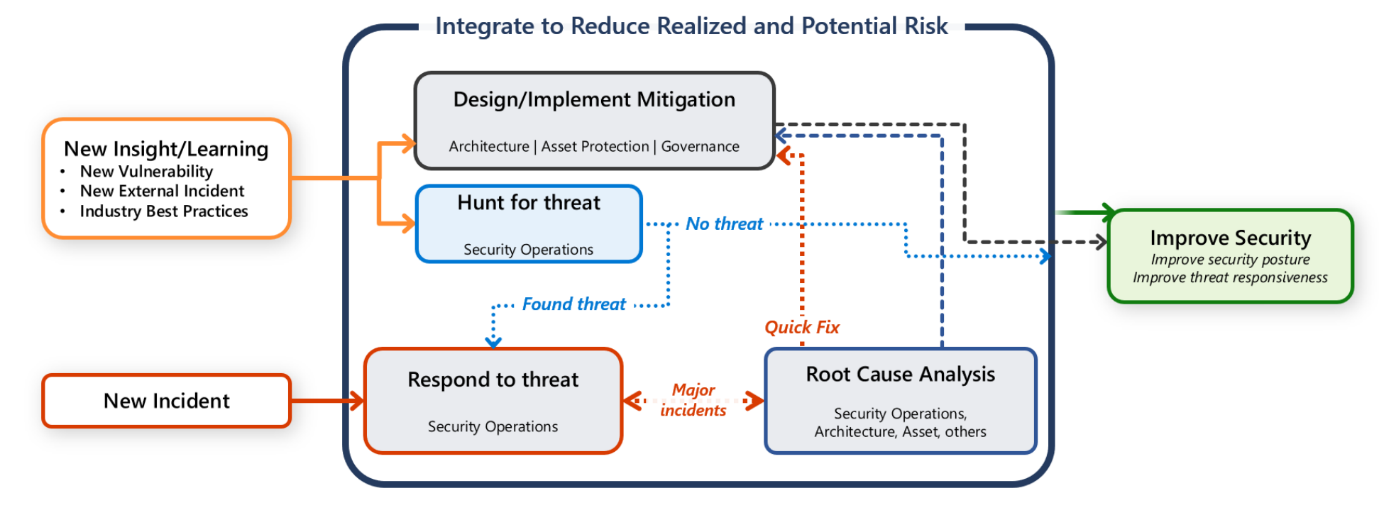
Namun, Anda juga memiliki tanggung jawab untuk melindungi beban kerja Anda. Penting bahwa aktivitas komunikasi, investigasi, dan berburu apa pun merupakan upaya kolaboratif antara tim beban kerja dan tim SecOps.
Panduan ini memberikan rekomendasi bagi Anda dan tim beban kerja Anda untuk membantu Anda mendeteksi, memilah, dan menyelidiki serangan dengan cepat.
Definisi
| Istilah | Devinisi |
|---|---|
| Peringatan | Pemberitahuan yang berisi informasi tentang suatu insiden. |
| Ketepatan peringatan | Keakuratan data yang menentukan peringatan. Pemberitahuan fidelitas tinggi berisi konteks keamanan yang diperlukan untuk mengambil tindakan segera. Peringatan fidelitas rendah kekurangan informasi atau mengandung kebisingan. |
| Positif palsu | Peringatan yang menunjukkan insiden yang tidak terjadi. |
| Insiden | Peristiwa yang menunjukkan akses tidak sah ke sistem. |
| Respons insiden | Proses yang mendeteksi, merespons, dan mengurangi risiko yang terkait dengan suatu insiden. |
| Triase | Operasi respons insiden yang menganalisis masalah keamanan dan memprioritaskan mitigasinya. |
Strategi desain utama
Anda dan tim Anda melakukan operasi respons insiden saat sinyal atau peringatan menunjukkan potensi insiden keamanan. Peringatan fidelitas tinggi berisi konteks keamanan yang cukup yang memudahkan analis untuk membuat keputusan. Peringatan fidelitas tinggi menghasilkan jumlah positif palsu yang rendah. Panduan ini mengasumsikan bahwa sistem pemberitahuan memfilter sinyal fidelitas rendah dan berfokus pada pemberitahuan fidelitas tinggi yang mungkin mengindikasikan insiden nyata.
Menetapkan pemberitahuan insiden
Pemberitahuan keamanan harus menjangkau orang yang sesuai di tim dan di organisasi Anda. Tetapkan titik kontak yang ditunjuk di tim beban kerja Anda untuk menerima pemberitahuan insiden. Pemberitahuan ini harus menyertakan informasi sebanyak mungkin tentang sumber daya yang disusupi dan sistem. Pemberitahuan harus menyertakan langkah selanjutnya, sehingga tim Anda dapat mempercepat tindakan.
Sebaiknya catat dan mengelola pemberitahuan dan tindakan insiden dengan menggunakan alat khusus yang menyimpan jejak audit. Dengan menggunakan alat standar, Anda dapat menyimpan bukti yang mungkin diperlukan untuk penyelidikan hukum potensial. Carilah peluang untuk menerapkan otomatisasi yang dapat mengirim notifikasi berdasarkan tanggung jawab pihak yang bertanggung jawab. Pertahankan rantai komunikasi dan pelaporan yang jelas selama insiden.
Manfaatkan solusi manajemen peristiwa informasi keamanan (SIEM) dan solusi respons otomatis orkestrasi keamanan (SOAR) yang disediakan organisasi Anda. Atau, Anda dapat membeli alat manajemen insiden dan mendorong organisasi Anda untuk menstandarkannya untuk semua tim beban kerja.
Selidiki dengan tim triase
Anggota tim yang menerima pemberitahuan insiden bertanggung jawab untuk menyiapkan proses triase yang melibatkan orang yang sesuai berdasarkan data yang tersedia. Tim triase, sering disebut tim jembatan, harus menyetujui mode dan proses komunikasi. Apakah insiden ini memerlukan diskusi asinkron atau panggilan jembatan? Bagaimana seharusnya tim melacak dan mengkomunikasikan kemajuan investigasi? Di mana tim dapat mengakses aset insiden?
Respons insiden adalah alasan penting untuk memperbarui dokumentasi, seperti tata letak arsitektur sistem, informasi pada tingkat komponen, klasifikasi privasi atau keamanan, pemilik, dan titik kontak utama. Jika informasinya tidak akurat atau ketinggalan zaman, tim jembatan membuang-buang waktu berharga untuk mencoba memahami cara kerja sistem, siapa yang bertanggung jawab atas setiap area, dan apa efek dari peristiwa tersebut.
Untuk penyelidikan lebih lanjut, libatkan orang yang sesuai. Anda dapat menyertakan manajer insiden, petugas keamanan, atau prospek yang berpusat pada beban kerja. Agar triase tetap fokus, kecualikan orang yang berada di luar ruang lingkup masalah. Terkadang tim terpisah menyelidiki insiden tersebut. Mungkin ada tim yang awalnya menyelidiki masalah ini dan mencoba mengurangi insiden tersebut, dan tim khusus lain yang mungkin melakukan forensik untuk penyelidikan mendalam untuk memastikan masalah yang luas. Anda dapat mengkarantina lingkungan beban kerja untuk memungkinkan tim forensik melakukan investigasi mereka. Dalam beberapa kasus, tim yang sama mungkin menangani seluruh penyelidikan.
Pada tahap awal, tim triase bertanggung jawab untuk menentukan vektor potensial dan pengaruhnya terhadap kerahasiaan, integritas, dan ketersediaan (juga disebut CIA) sistem.
Dalam kategori CIA, tetapkan tingkat keparahan awal yang menunjukkan kedalaman kerusakan dan urgensi perbaikan. Tingkat ini diperkirakan akan berubah seiring waktu karena lebih banyak informasi ditemukan dalam tingkat triase.
Dalam fase penemuan, penting untuk menentukan tindakan dan rencana komunikasi segera. Apakah ada perubahan pada status sistem yang berjalan? Bagaimana serangan itu dapat dikendalikan untuk menghentikan eksploitasi lebih lanjut? Apakah tim perlu mengirimkan komunikasi internal atau eksternal, seperti pengungkapan yang bertanggung jawab? Pertimbangkan waktu deteksi dan respons. Anda mungkin diwajibkan secara hukum untuk melaporkan beberapa jenis pelanggaran kepada otoritas pengatur dalam jangka waktu tertentu, yang seringkali berjam-jam atau berhari-hari.
Jika Anda memutuskan untuk mematikan sistem, langkah selanjutnya mengarah ke proses pemulihan bencana (DR) beban kerja.
Jika Anda tidak mematikan sistem, tentukan cara memulihkan insiden tanpa memengaruhi fungsionalitas sistem.
Pulihkan dari insiden
Perlakukan insiden keamanan seperti bencana. Jika remediasi memerlukan pemulihan lengkap, gunakan mekanisme DR yang tepat dari perspektif keamanan. Proses pemulihan harus mencegah kemungkinan kekambuhan. Jika tidak, pemulihan dari cadangan yang rusak akan memperkenalkan kembali masalah tersebut. Menyebarkan ulang sistem dengan kerentanan yang sama mengarah pada insiden yang sama. Memvalidasi langkah dan proses failover dan failback.
Jika sistem tetap berfungsi, nilai efeknya pada bagian sistem yang sedang berjalan. Terus memantau sistem untuk memastikan bahwa target keandalan dan kinerja lainnya terpenuhi atau disesuaikan kembali dengan menerapkan proses degradasi yang tepat. Jangan mengorbankan privasi karena mitigasi.
Diagnosis adalah proses interaktif sampai vektor, dan potensi perbaikan dan penggantian, diidentifikasi. Setelah diagnosis, tim mengerjakan remediasi, yang mengidentifikasi dan menerapkan perbaikan yang diperlukan dalam jangka waktu yang dapat diterima.
Metrik pemulihan mengukur berapa lama waktu yang dibutuhkan untuk memperbaiki masalah. Jika terjadi penutupan, mungkin ada urgensi mengenai waktu perbaikan. Untuk menstabilkan sistem, perlu waktu untuk menerapkan perbaikan, tambalan, dan pengujian, serta menyebarkan pembaruan. Tentukan strategi penahanan untuk mencegah kerusakan lebih lanjut dan penyebaran insiden. Mengembangkan prosedur pemberantasan untuk sepenuhnya menghilangkan ancaman dari lingkungan.
Pengorbanan: Ada pengorbanan antara target keandalan dan waktu remediasi. Selama insiden, kemungkinan Anda tidak memenuhi persyaratan nonfungsional atau fungsional lainnya. Misalnya, Anda mungkin perlu menonaktifkan bagian sistem saat menyelidiki insiden tersebut, atau bahkan mungkin perlu menonaktifkan seluruh sistem hingga Anda menentukan cakupan insiden tersebut. Pembuat keputusan bisnis perlu secara eksplisit memutuskan apa target yang dapat diterima selama insiden. Tentukan dengan jelas orang yang bertanggung jawab atas keputusan itu.
Belajar dari insiden
Insiden mengungkap kesenjangan atau titik rentan dalam desain atau implementasi. Ini adalah peluang peningkatan yang didorong oleh pelajaran dalam aspek desain teknis, otomatisasi, proses pengembangan produk yang mencakup pengujian, dan efektivitas proses respons insiden. Pertahankan catatan insiden terperinci, termasuk tindakan yang diambil, garis waktu, dan temuan.
Kami sangat menyarankan agar Anda melakukan tinjauan pasca-insiden terstruktur, seperti analisis akar penyebab dan retrospektif. Lacak dan prioritaskan hasil tinjauan tersebut, dan pertimbangkan untuk menggunakan apa yang Anda pelajari dalam desain beban kerja di masa mendatang.
Rencana peningkatan harus mencakup pembaruan latihan dan pengujian keamanan, seperti latihan kelangsungan bisnis dan pemulihan bencana (BCDR). Gunakan kompromi keamanan sebagai skenario untuk melakukan latihan BCDR. Latihan dapat memvalidasi cara kerja proses yang didokumentasikan. Seharusnya tidak ada beberapa buku pedoman respons insiden. Gunakan satu sumber yang dapat Anda sesuaikan berdasarkan ukuran insiden dan seberapa luas atau terlokalisasi efeknya. Latihan didasarkan pada situasi hipotetis. Lakukan latihan di lingkungan berisiko rendah, dan sertakan fase pembelajaran dalam latihan.
Lakukan tinjauan pasca-insiden, atau postmortem, untuk mengidentifikasi kelemahan dalam proses respons dan area yang perlu diperbaiki. Berdasarkan pelajaran yang Anda pelajari dari insiden tersebut, perbarui rencana respons insiden (IRP) dan kontrol keamanan.
Kirim komunikasi yang diperlukan
Terapkan rencana komunikasi untuk memberi tahu pengguna tentang gangguan dan untuk memberi tahu pemangku kepentingan internal tentang remediasi dan perbaikan. Orang lain di organisasi Anda perlu diberi tahu tentang perubahan apa pun pada garis besar keamanan beban kerja untuk mencegah insiden di masa mendatang.
Buat laporan insiden untuk penggunaan internal dan, jika perlu, untuk kepatuhan terhadap peraturan atau tujuan hukum. Selain itu, adopsi laporan format standar (templat dokumen dengan bagian yang ditentukan) yang digunakan tim SOC untuk semua insiden. Pastikan bahwa setiap insiden memiliki laporan yang terkait dengannya sebelum Anda menutup penyelidikan.
Power Platform Fasilitasi
Bagian berikut menjelaskan mekanisme yang dapat Anda terapkan sebagai bagian dari prosedur respons insiden keamanan Anda.
Halaman keamanan di Power Platform pusat admin
Halaman > Ringkasan Keamanan di Power Platform pusat admin dirancang untuk meningkatkan keamanan organisasi Anda dan menyederhanakan manajemen. Ini menyediakan lokasi terpusat tempat Anda dapat melihat dan mengelola rekomendasi keamanan, menilai skor keamanan, dan menerapkan kebijakan proaktif untuk melindungi organisasi Anda. Tinjau halaman ini dan identifikasi rekomendasi berdampak yang dihasilkan sistem. Rekomendasi ini didasarkan pada praktik terbaik untuk meningkatkan skor keamanan penyewa.
Microsoft Sentinel
Solusi Microsoft Sentinel untuk Microsoft Power Platform memungkinkan pelanggan mendeteksi berbagai aktivitas yang mencurigakan, termasuk:
- Power Apps eksekusi dari geografi yang tidak sah
- Penghancuran data yang mencurigakan oleh Power Apps
- Penghapusan massal Power Apps
- Serangan phishing yang dilakukan melalui Power Apps
- Power Automate mengalirkan aktivitas dengan karyawan yang berangkat
- Microsoft Power Platform konektor yang ditambahkan ke lingkungan
- Memperbarui atau menghapus Microsoft Power Platform kebijakan data
Untuk informasi selengkapnya, lihat solusi Microsoft Sentinel untuk Microsoft Power Platform gambaran umum.
Pengelogan Aktivitas Microsoft Purview
Power Apps, Power Automate, Konektor, Pencegahan Kebocoran Data, dan Power Platform pengelogan aktivitas administratif dilacak dan dilihat dari portal kepatuhan Microsoft Purview.
Selengkapnya:
- Power Apps Pencatatan aktivitas
- Power Automate Pencatatan aktivitas
- Copilot Studio Pencatatan aktivitas
- Power Pages Pencatatan aktivitas
- Power Platform Pengelogan aktivitas konektor
- Pencatatan aktivitas kebijakan data
- Melihat Power Platform log administratif menggunakan solusi audit di Microsoft Purview
- Microsoft Dataverse dan pengelogan aktivitas aplikasi berbasis model
Customer Lockbox
Sebagian besar operasi, dukungan, dan pemecahan masalah yang dilakukan oleh personel Microsoft (termasuk subprosesor) tidak memerlukan akses ke data pelanggan. Power Platform Dengan Customer Lockbox, Microsoft menyediakan antarmuka bagi pelanggan untuk meninjau dan menyetujui (atau menolak) permintaan akses data dalam kesempatan langka ketika akses data ke data pelanggan diperlukan. Data tersebut digunakan dalam kasus-kasus yang memerlukan teknisi Microsoft untuk mengakses data pelanggan, baik dalam merespons tiket dukungan yang diawali pelanggan maupun masalah yang diidentifikasi oleh Microsoft. Untuk informasi selengkapnya, lihat Mengakses data pelanggan dengan aman menggunakan Customer Lockbox di Power Platform dan Dynamics 365.
Pembaruan keamanan
Tim Layanan secara teratur melakukan hal berikut untuk memastikan keamanan sistem:
- Pemindaian layanan untuk mengidentifikasi kemungkinan kerentanan keamanan.
- Penilaian layanan untuk memastikan bahwa kontrol keamanan utama beroperasi secara efektif.
- Evaluasi layanan untuk menentukan paparan kerentanan apa pun yang diidentifikasi oleh Pusat Respons Keamanan Microsoft (MSRC), yang secara teratur memantau situs kesadaran kerentanan eksternal.
Tim ini juga mengidentifikasi dan melacak masalah yang diidentifikasi, dan mengambil tindakan cepat untuk mengurangi risiko bila diperlukan.
Bagaimana cara mengetahui tentang pembaruan keamanan?
Karena tim Layanan berusaha untuk menerapkan mitigasi risiko dengan cara yang tidak memerlukan waktu henti layanan, administrator biasanya tidak melihat pemberitahuan Pusat Pesan untuk pembaruan keamanan. Jika pembaruan keamanan memang memerlukan dampak layanan, pembaruan tersebut dianggap sebagai pemeliharaan terencana, dan akan diposting dengan perkiraan durasi dampak, dan jendela saat pekerjaan akan terjadi.
Untuk informasi selengkapnya tentang keamanan, lihat Pusat Kepercayaan Microsoft.
Mengelola jendela pemeliharaan Anda
Microsoft secara teratur melakukan pembaruan dan pemeliharaan untuk memastikan keamanan, performa, ketersediaan, serta untuk menyediakan fitur dan fungsionalitas baru. Proses pembaruan ini akan memberikan peningkatan keamanan dan layanan minor secara mingguan, dengan setiap pembaruan yang bergulir di kawasan demi kawasan sesuai jadwal penyebaran yang aman, yang disusun di Stasiun. Untuk informasi tentang jendela pemeliharaan default Anda untuk lingkungan, lihat Kebijakan dan Komunikasi untuk insiden layanan. Lihat juga Mengelola jendela pemeliharaan Anda.
Pastikan portal pendaftaran Azure menyertakan informasi kontak administrator sehingga operasi keamanan dapat diberi tahu secara langsung melalui proses internal. Untuk informasi selengkapnya, lihat Memperbarui pengaturan pemberitahuan.
Penyelarasan organisasi
Cloud Adoption Framework for Azure memberikan panduan tentang perencanaan respons insiden dan operasi keamanan. Untuk informasi selengkapnya, lihat Operasi keamanan.
Informasi terkait
- Solusi Microsoft Sentinel untuk Microsoft Power Platform gambaran umum
- Membuat insiden secara otomatis dari pemberitahuan keamanan Microsoft
- Lakukan perburuan ancaman end-to-end dengan menggunakan fitur Perburuan
- Menggunakan Hunt untuk melakukan perburuan ancaman proaktif end-to-end di Microsoft Sentinel
- Gambaran umum respons insiden
Daftar periksa keamanan
Lihat rangkaian lengkap rekomendasi.