Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questa guida introduttiva illustra come creare e distribuire un'istanza del servizio FHIR tramite il portale di Azure. Il portale di Azure offre un'interfaccia Web con flussi di lavoro guidati, rendendolo uno strumento efficiente per la distribuzione del servizio FHIR®.
Prerequisiti
Una sottoscrizione di Azure. Se non si ha un account Azure, creare un account gratuito prima di iniziare.
Un'area di lavoro dei Servizi dati sanitari di Azure. Per creare e distribuire un'area di lavoro, vedere Distribuire un'area di lavoro nel portale di Azure.
Creare e distribuire un nuovo servizio FHIR
Vai alla risorsa dello spazio di lavoro di Azure Health Data Services.
Scegliere Servizi>FHIR dal menu.
Selezionare + Aggiungi servizio FHIR.
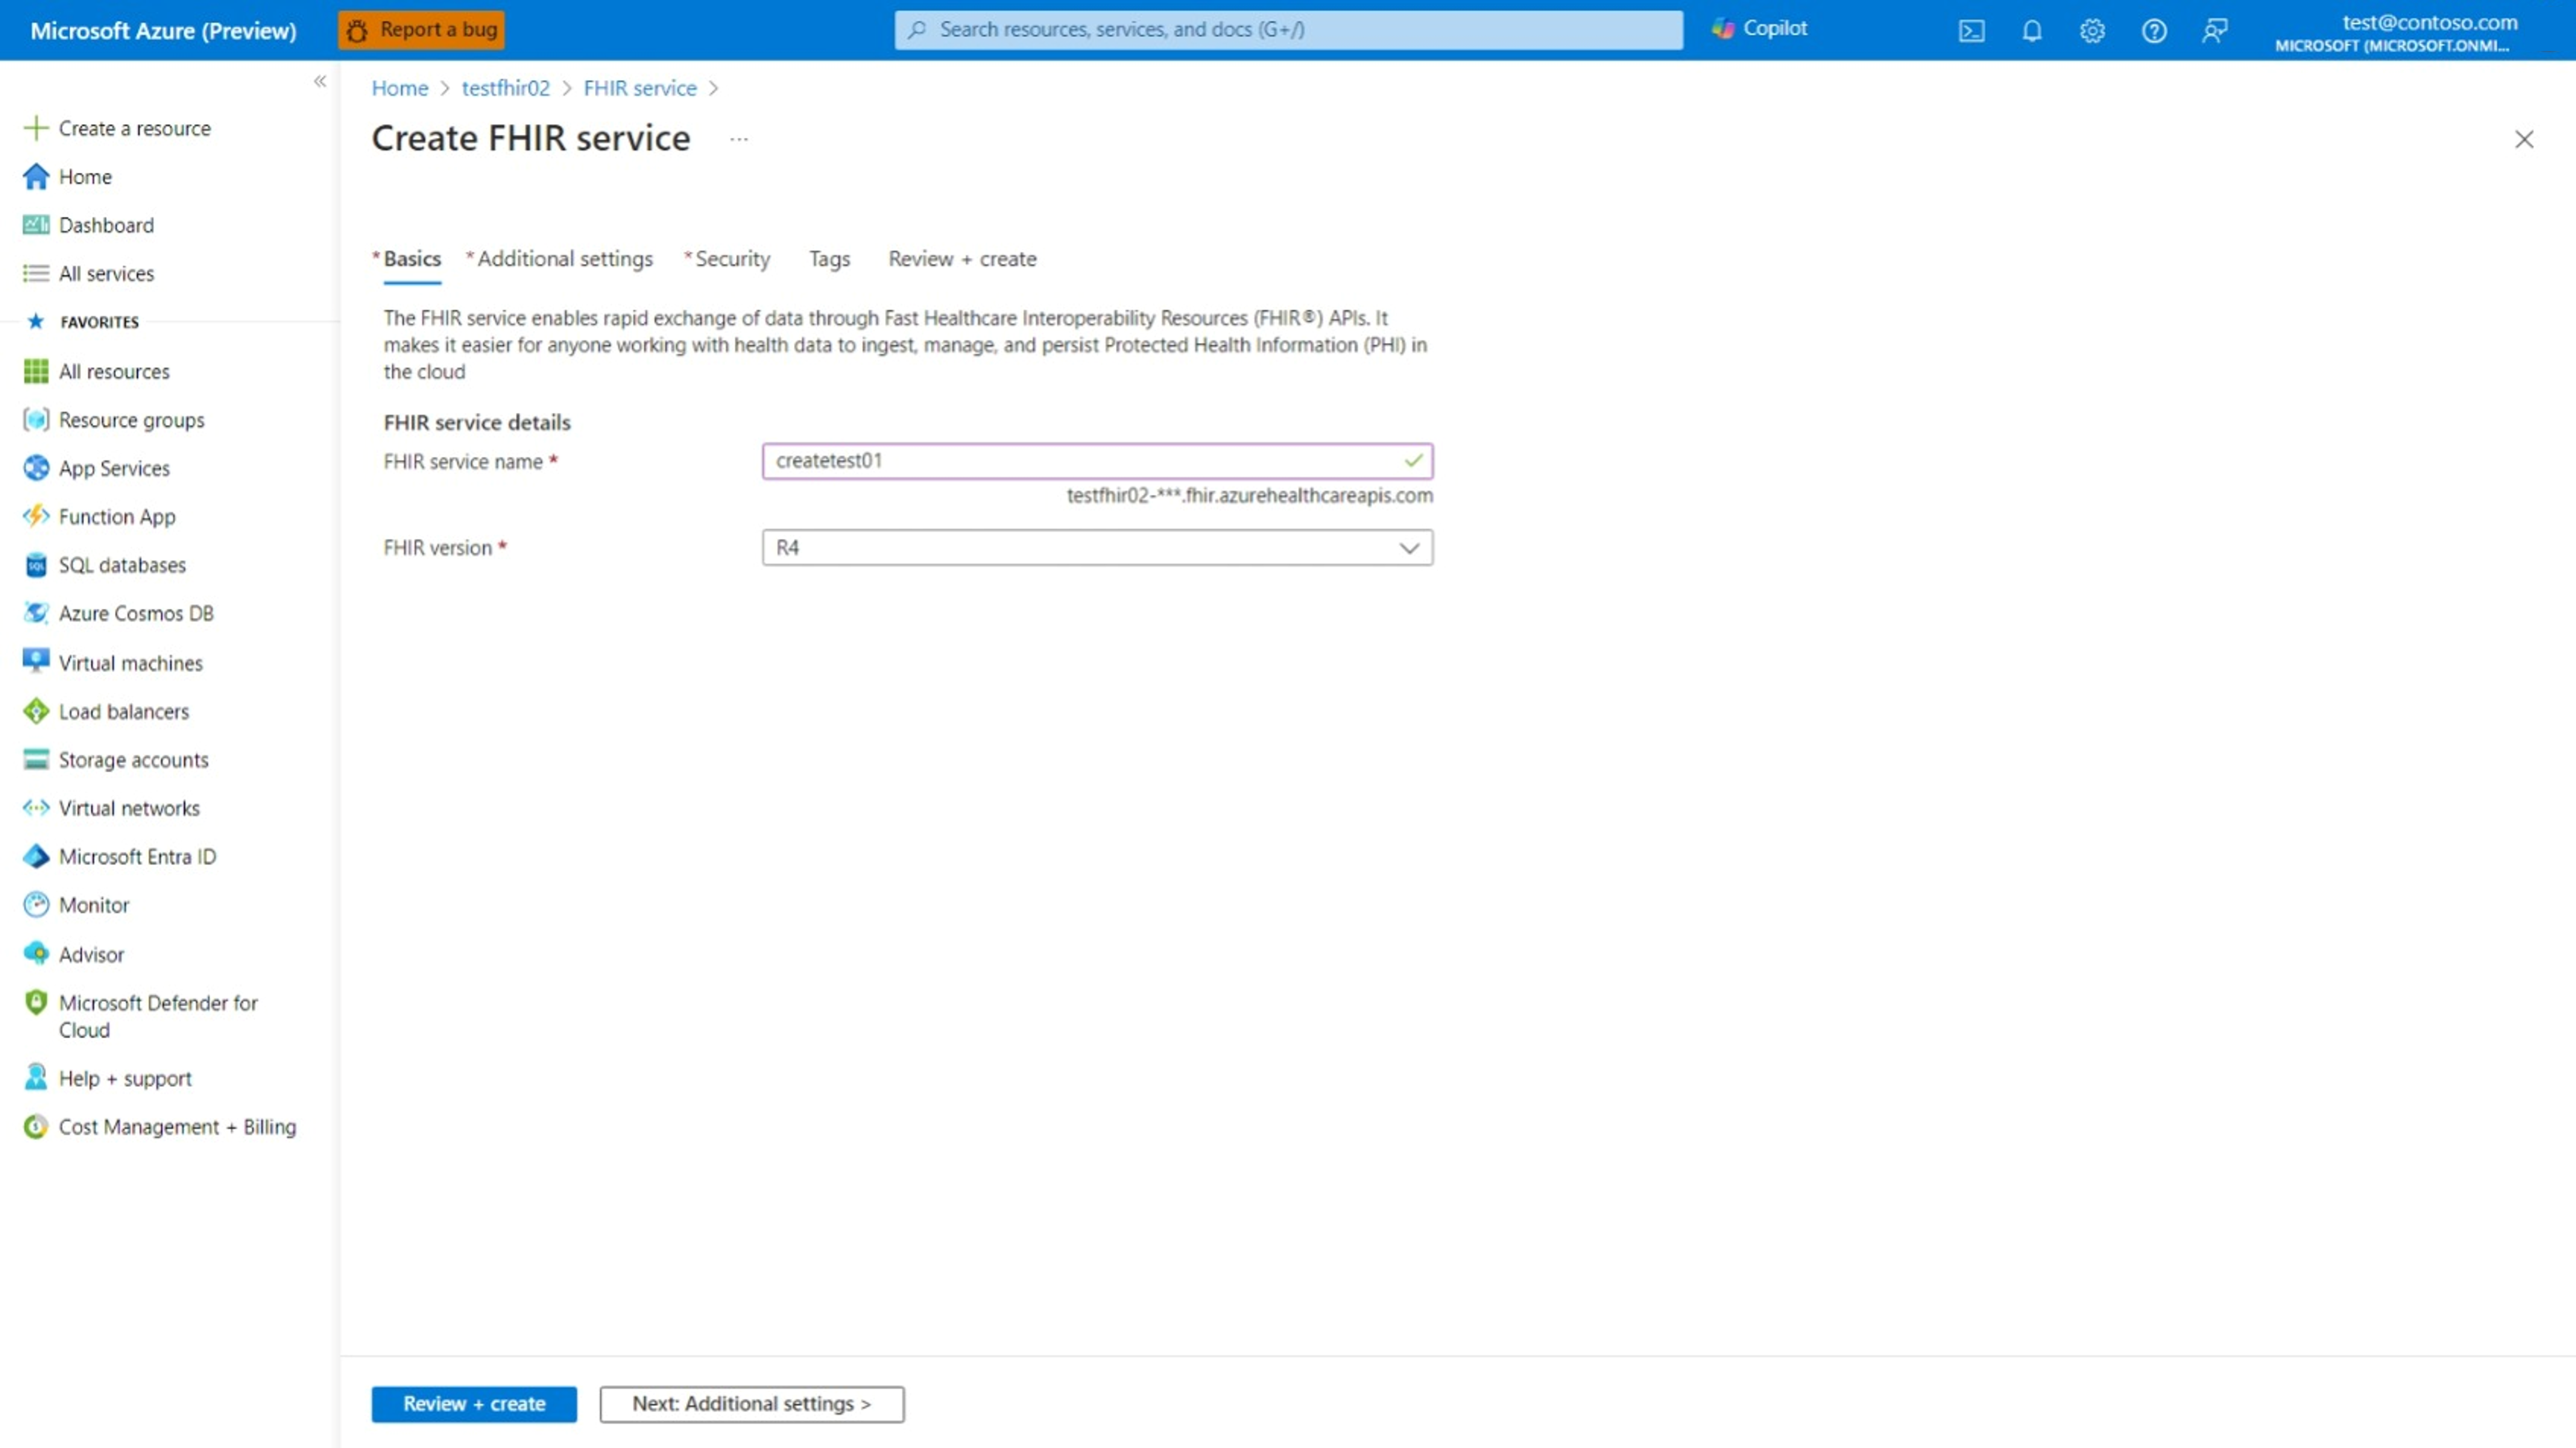
Scheda delle nozioni di base: assegnare al servizio FHIR un nome descrittivo e univoco. Selezionare la versione FHIR (STU3 o R4) e quindi scegliere Avanti: Impostazioni aggiuntive.
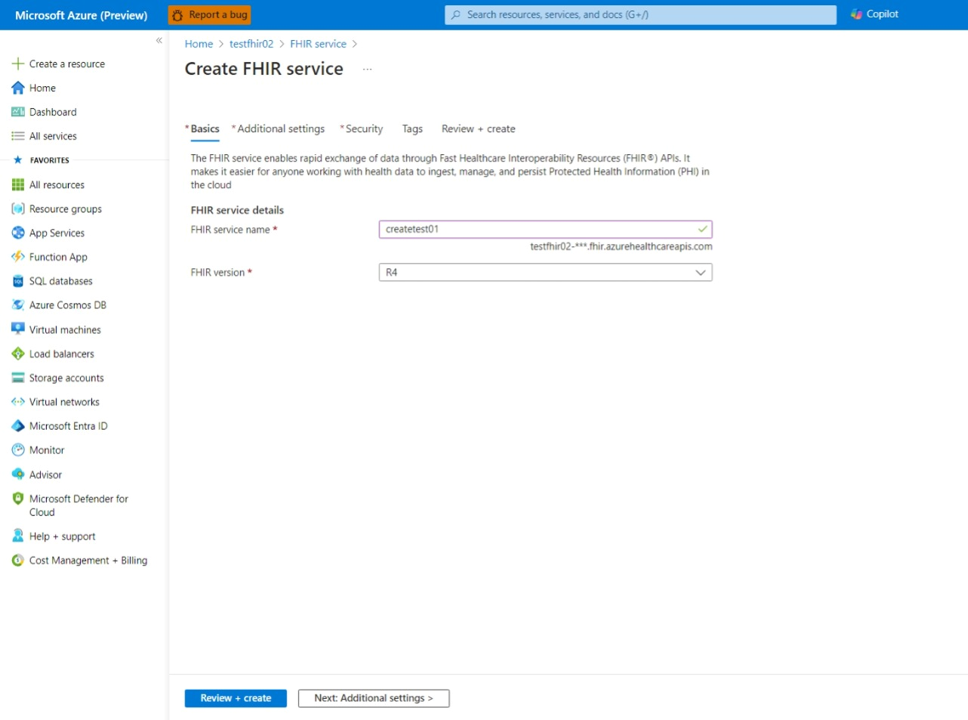
Scheda Impostazioni aggiuntive (facoltativo): questa scheda consente di:
Visualizza impostazioni di autenticazione: la configurazione predefinita per il servizio FHIR è Usa il controllo degli accessi in base al ruolo di Azure per assegnare ruoli del piano dati. Se configurata in questa modalità, l'autorità per il servizio FHIR viene impostata sul tenant di Microsoft Entra per la sottoscrizione.
Integrazione con provider non Microsoft Entra ID (facoltativo): usare questa opzione quando è necessario configurare fino a due provider di identità non Microsoft Entra ID per autenticare e accedere alle risorse FHIR con ambiti SMART on FHIR.
Impostazione dei criteri di controllo delle versioni (facoltativo): i criteri di controllo delle versioni controllano l'impostazione della cronologia per il servizio FHIR a livello di sistema o a livello di singolo tipo di risorsa. Per altre informazioni, vedere Gestione delle versioni di FHIR. Scegliere Avanti: Sicurezza.
Nella scheda Impostazioni di protezione esaminare i campi.
Per impostazione predefinita, i dati vengono crittografati con chiavi gestite da Microsoft. Per un maggiore controllo sulle chiavi di crittografia, è possibile fornire chiavi gestite dal cliente da usare per la crittografia dei dati. Le chiavi gestite dal cliente devono essere archiviate in un Azure Key Vault. È possibile creare chiavi personalizzate e archiviarle in un Key Vault di Azure oppure usare le API di Azure Key Vault per generare chiavi. Per altre informazioni, vedere Configurare le chiavi gestite dal cliente per il servizio FHIR. Fai clic su Avanti: Tag.
Nella scheda Tag (facoltativo) immettere i tag.
I tag sono coppie nome e valore usate per la categorizzazione delle risorse e non sono necessarie. Per altre informazioni, vedere Usare i tag per organizzare le risorse di Azure e la gerarchia di gestione.
Scegliere Rivedi e crea per avviare il processo di convalida. Attendere fino a quando non viene visualizzato un messaggio di conferma del completamento della distribuzione. Esaminare la schermata di conferma e quindi scegliere Crea per avviare la distribuzione.
Il processo di distribuzione potrebbe richiedere alcuni minuti. Al termine della distribuzione, viene visualizzato un messaggio di conferma.
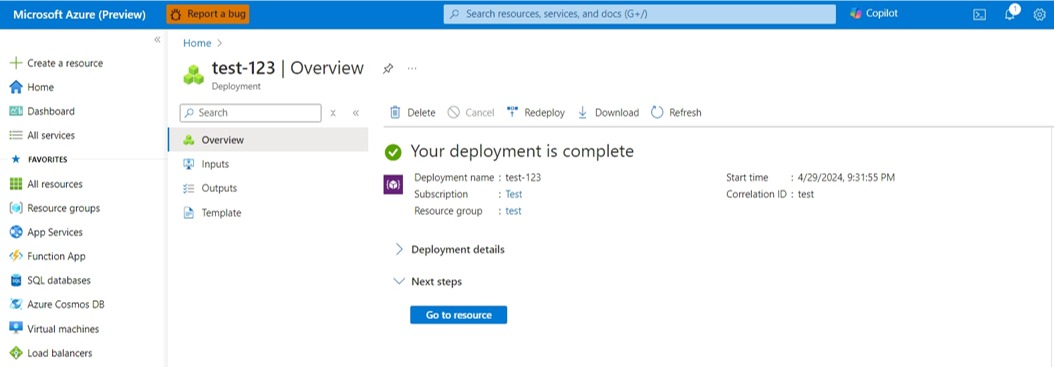
Convalidare la distribuzione
Nella pagina di conferma della distribuzione, selezionare Vai alla risorsa. Copiare l'endpoint dei metadati FHIR e incollare in un browser per recuperare la dichiarazione delle capacità dal nuovo servizio FHIR.
Pulire le risorse
Per evitare di incorrere in costi, è possibile eliminare le risorse non necessarie eliminando il servizio FHIR o il relativo gruppo di risorse o area di lavoro contenitore.
Passo successivo
Nota
FHIR® è un marchio registrato di HL7 ed è usato con l'autorizzazione di HL7.