Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questo articolo ti aiuta a configurare il Client VPN Azure per connettersi a una rete virtuale utilizzando una VPN Gateway VPN point-to-site (P2S) e l'autenticazione Microsoft Entra ID. L'autenticazione Microsoft Entra ID richiede il protocollo OpenVPN® e il client VPN Azure. Seleziona Windows o macOS per i passaggi di configurazione, oppure Linux per le guide per il pensionamento e la migrazione. Per altre informazioni sulle connessioni da punto a sito, vedere Informazioni sulle connessioni da punto a sito.
I passaggi in questo articolo si applicano all'autenticazione Microsoft Entra ID utilizzando l'app Azure VPN Client registrata da Microsoft con i valori associati App ID e Audience. Questo articolo non si applica all'app client VPN di Azure precedente registrata manualmente per il tenant. Per altre informazioni, vedere Informazioni sulla VPN da punto a sito - Autenticazione di Microsoft Entra ID.
Prerequisiti
Configurare il Gateway VPN per le connessioni VPN da punto a sito che specificano l'autenticazione di Microsoft Entra ID. Consulta Configurare un gateway VPN da punto a sito per l'autenticazione di Microsoft Entra ID.
Il client VPN Azure supporta Windows modalità FIPS utilizzando l'hotfix KB4577063.
Sebbene sia possibile che il client VPN di Azure per Windows funzioni in altre versioni del sistema operativo, il client VPN di Azure per Windows è supportato solo nelle versioni seguenti:
- Versioni Windows supportate: Windows 11 su architetture x64, x86 e ARM64.
Flusso di lavoro di Windows
Questo articolo continua dalla procedura Configurare un gateway VPN da sito a sito per l'autenticazione con Microsoft Entra ID. Questa sezione ti aiuta:
- Scaricare e installare il client VPN di Azure per Windows.
- Estrarre i file di configurazione del profilo del client VPN.
- Aggiornare i file di configurazione del profilo con un valore del gruppo di destinatari personalizzato (se applicabile).
- Importare le impostazioni del profilo client nel client VPN.
- Creare una connessione e connettersi ad Azure.
Scarica il client VPN Azure per Windows
Le funzionalità e le impostazioni disponibili per il client VPN di Azure dipendono dalla versione del client in uso. Per informazioni sulla versione del client VPN di Azure, vedere Versioni del client VPN di Azure.
Scaricare la versione più recente dei file di installazione del client VPN di Azure usando uno dei collegamenti seguenti:
Usare i file di installazione del client per installare: https://aka.ms/azvpnclientdownload.
Installare direttamente, quando è stato eseguito l'accesso in un computer client: Microsoft Store.
Eseguire l'installazione con Gestione pacchetti windows (WinGet). È possibile eseguire il comando seguente per installare e ottenere altre informazioni sul metodo WinGet in questo documento.
winget install Microsoft.AzureVPNClient --source winget
Installare il client VPN di Azure in ogni computer.
Verificare che il client VPN di Azure disponga dell'autorizzazione per l'esecuzione in background. Per i passaggi, vedere App in background di Windows.
Per verificare la versione del client installata, aprire il client VPN di Azure. Passare alla parte inferiore del client e selezionare ... -> ? Aiuto. Nel riquadro a destra è possibile visualizzare il numero di versione del client.
Estrazione dei file di configurazione del profilo client Windows
Per configurare il profilo client VPN di Azure, è prima necessario scaricare il pacchetto di configurazione del profilo client VPN dal gateway di connessione da punto a sito di Azure. Questo pacchetto è specifico del gateway VPN configurato e contiene le impostazioni necessarie per configurare il client VPN. Se è stata usata la procedura di configurazione del server da punto a sito come indicato nella sezione Prerequisiti, il pacchetto di configurazione del profilo client VPN che contiene i file di configurazione del profilo VPN è già stato generato e scaricato. Se è necessario generare i file di configurazione, vedere Scaricare il pacchetto di configurazione del profilo client VPN.
Dopo aver ottenuto il pacchetto di configurazione del profilo client VPN, estrarre il file ZIP. Il file ZIP contiene la cartella AzureVPN. La cartella AzureVPN contiene il file azurevpnconfig_aad.xml o il file azurevpnconfig.xml, a seconda che la configurazione da punto a sito includa più tipi di autenticazione o meno. Se non vengono visualizzati azurevpnconfig_aad.xml o azurevpnconfig.xml o non si dispone di una cartella AzureVPN, verificare che il gateway VPN sia configurato per l'uso del tipo di tunnel OpenVPN e che sia selezionata l'autenticazione di Azure Active Directory (Microsoft Entra ID).
Modifica file di configurazione del profilo Windows
Se la configurazione P2S utilizza un audience personalizzato con l'ID dell'app registrato presso Microsoft, è possibile ricevere popup ogni volta che ci si connette che richiedono di inserire nuovamente le credenziali e completare l'autenticazione. La ripetizione dei tentativi di autenticazione risolve in genere il problema. Ciò si verifica perché il profilo client VPN richiede sia l'ID gruppo di destinatari personalizzato che l'ID applicazione Microsoft. Per evitare questo problema, modificare il file di configurazione del profilo .xml in modo da includere sia l'ID applicazione personalizzato che l'ID applicazione Microsoft.
Note
Questo passaggio è necessario per le configurazioni del gateway P2S che usano un valore di pubblico personalizzato e l'app registrata è associata all'ID dell'app client VPN di Azure, registrato da Microsoft. ** È possibile ignorare questo passaggio se non si applica alla configurazione del gateway P2S.
Per modificare il file di configurazione del client VPN di Azure .xml, aprire il file usando un editor di testo, ad esempio Blocco note.
Aggiungere quindi il valore per
applicationide salvare le modifiche. Nell'esempio seguente viene illustrato il valorec632b3df-fb67-4d84-bdcf-b95ad541b5c8dell'ID applicazione .Esempio
<aad>
   <audience>{customAudienceID}</audience>
   <issuer>https://sts.windows.net/{tenant ID value}/</issuer>
   <tenant>https://login.microsoftonline.com/{tenant ID value}/</tenant>
   <applicationid>c632b3df-fb67-4d84-bdcf-b95ad541b5c8</applicationid>
</aad>
Per i profili client VPN di Windows Azure, è abilitato un campo aggiuntivo per l'accesso Single Sign-On (SSO) del dispositivo per semplificare l'autenticazione utente. Per altre informazioni, vedere Client VPN di Azure e SSO del dispositivo.
Configura il Client VPN Azure per Windows e connettiti
Note
È in corso la sostituzione dei campi del client VPN di Azure relativi ad Azure Active Directory con Microsoft Entra ID. Se in questo articolo si fa riferimento a campi di Microsoft Entra ID, ma tali valori non sono ancora visualizzati nel client, selezionare i valori di Azure Active Directory corrispondenti.
Aprire il client VPN di Azure.
Selezionare + nella parte inferiore sinistra della pagina, quindi selezionare Importa.
Passare alla cartella che contiene la configurazione del profilo client VPN di Azure estratta. Aprire la cartella AzureVPN e selezionare il file di configurazione del profilo client (azurevpnconfig_aad.xml o azurevpnconfig.xml). Selezionare Apri per importare il file.
Nella pagina del profilo client si noti che molte delle impostazioni sono già specificate. Le impostazioni preconfigurate sono contenute nel pacchetto del profilo client VPN importato. Anche se la maggior parte delle impostazioni è già specificata, è necessario configurare le impostazioni specifiche per il computer client.
Modificare il nome della connessione (facoltativo). In questo esempio si noti che il valore Audience visualizzato è il valore associato all'ID app client VPN di Azure registrato da Microsoft. Il valore in questo campo deve corrispondere al valore che il gateway VPN da punto a sito è configurato per utilizzare.
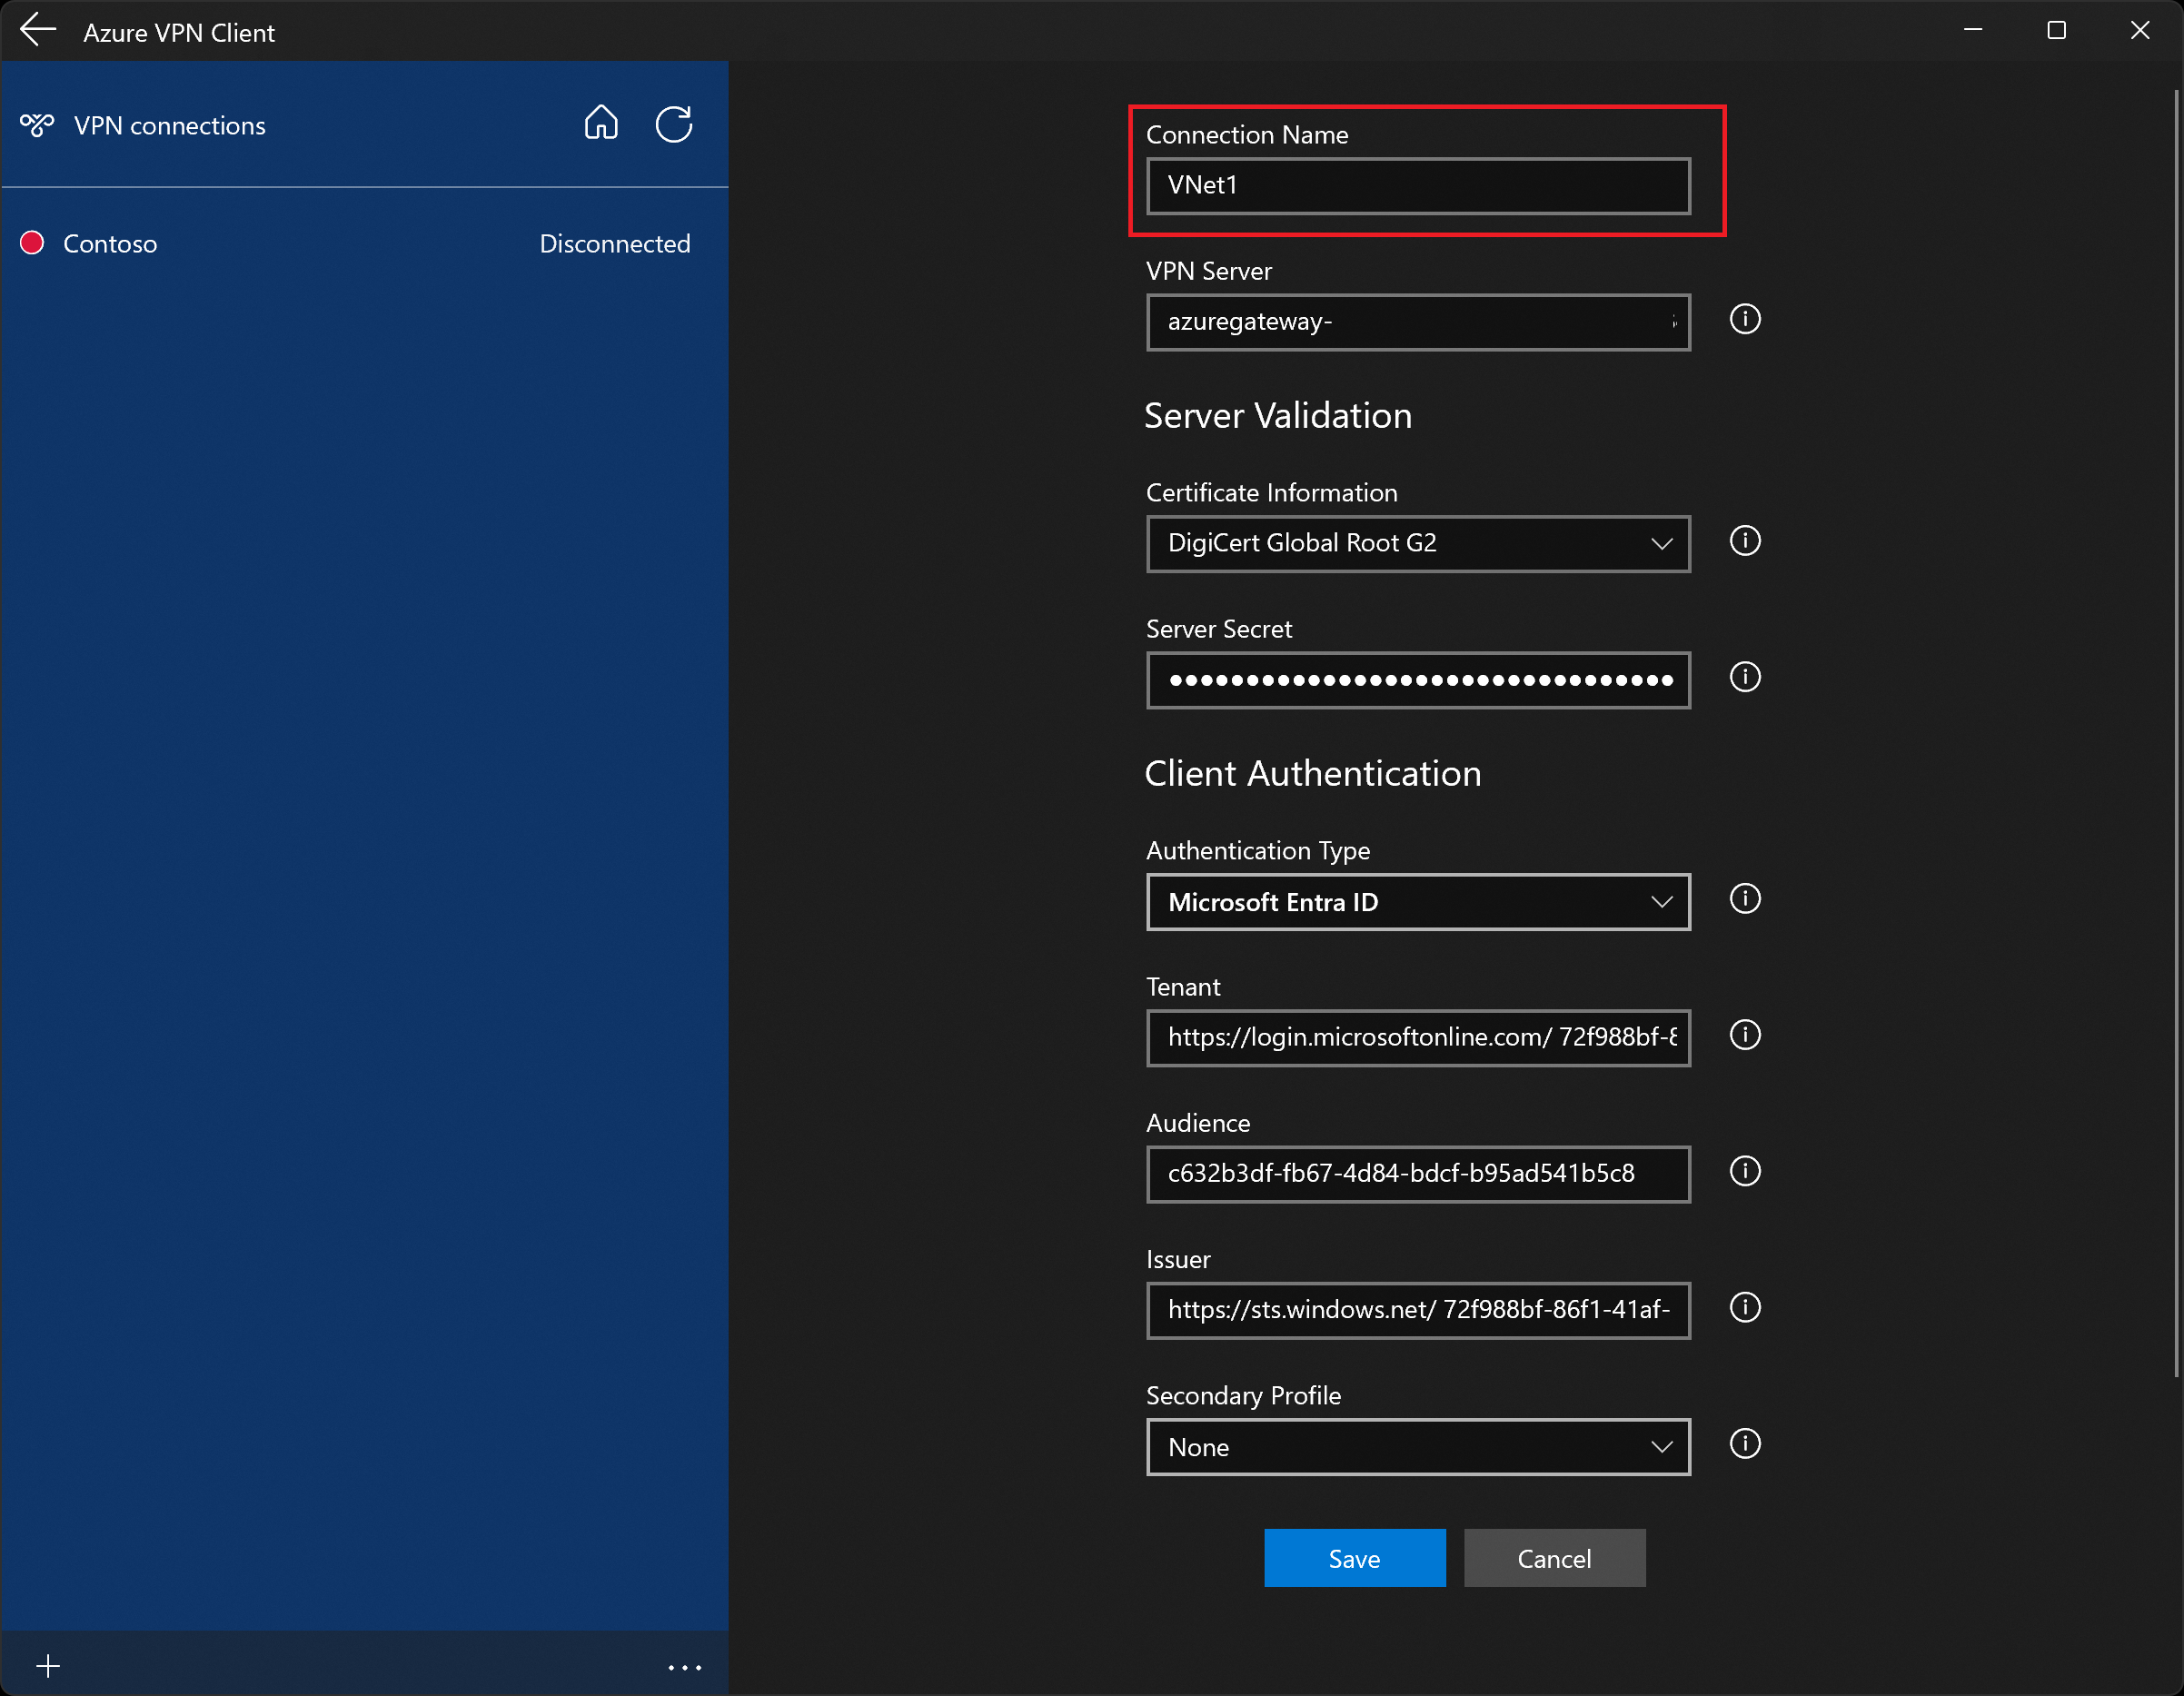
fare clic su Salva per salvare il profilo di connessione.
Nel riquadro sinistro selezionare il profilo di connessione da usare. Fare quindi clic su Connetti per avviare la connessione.
Eseguire l'autenticazione usando le proprie credenziali, se richiesto.
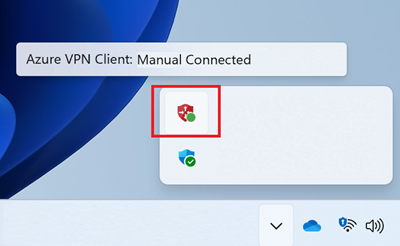
Una volta stabilita la connessione, l'icona diventerà verde mostrerà lo stato Connesso.
-
La barra di sistema del client VPN di Azure, disponibile nella versione 4.0.0.0 e successive, consente di chiudere l'applicazione client VPN di Azure mantenendo attiva la connessione. Quando si chiude l'applicazione, è possibile visualizzare l'applicazione nell'area di notifica di Windows. È possibile riaprire l'app client VPN di Azure in modalità compatta facendo clic sull'icona della barra.
Esportare e distribuire un profilo client
Dopo aver creato un profilo di lavoro, se è necessario distribuirlo ad altri utenti, è possibile esportarlo seguendo questa procedura:
Evidenziare il profilo client VPN da esportare, selezionare l'icona ... e quindi selezionare Esporta.
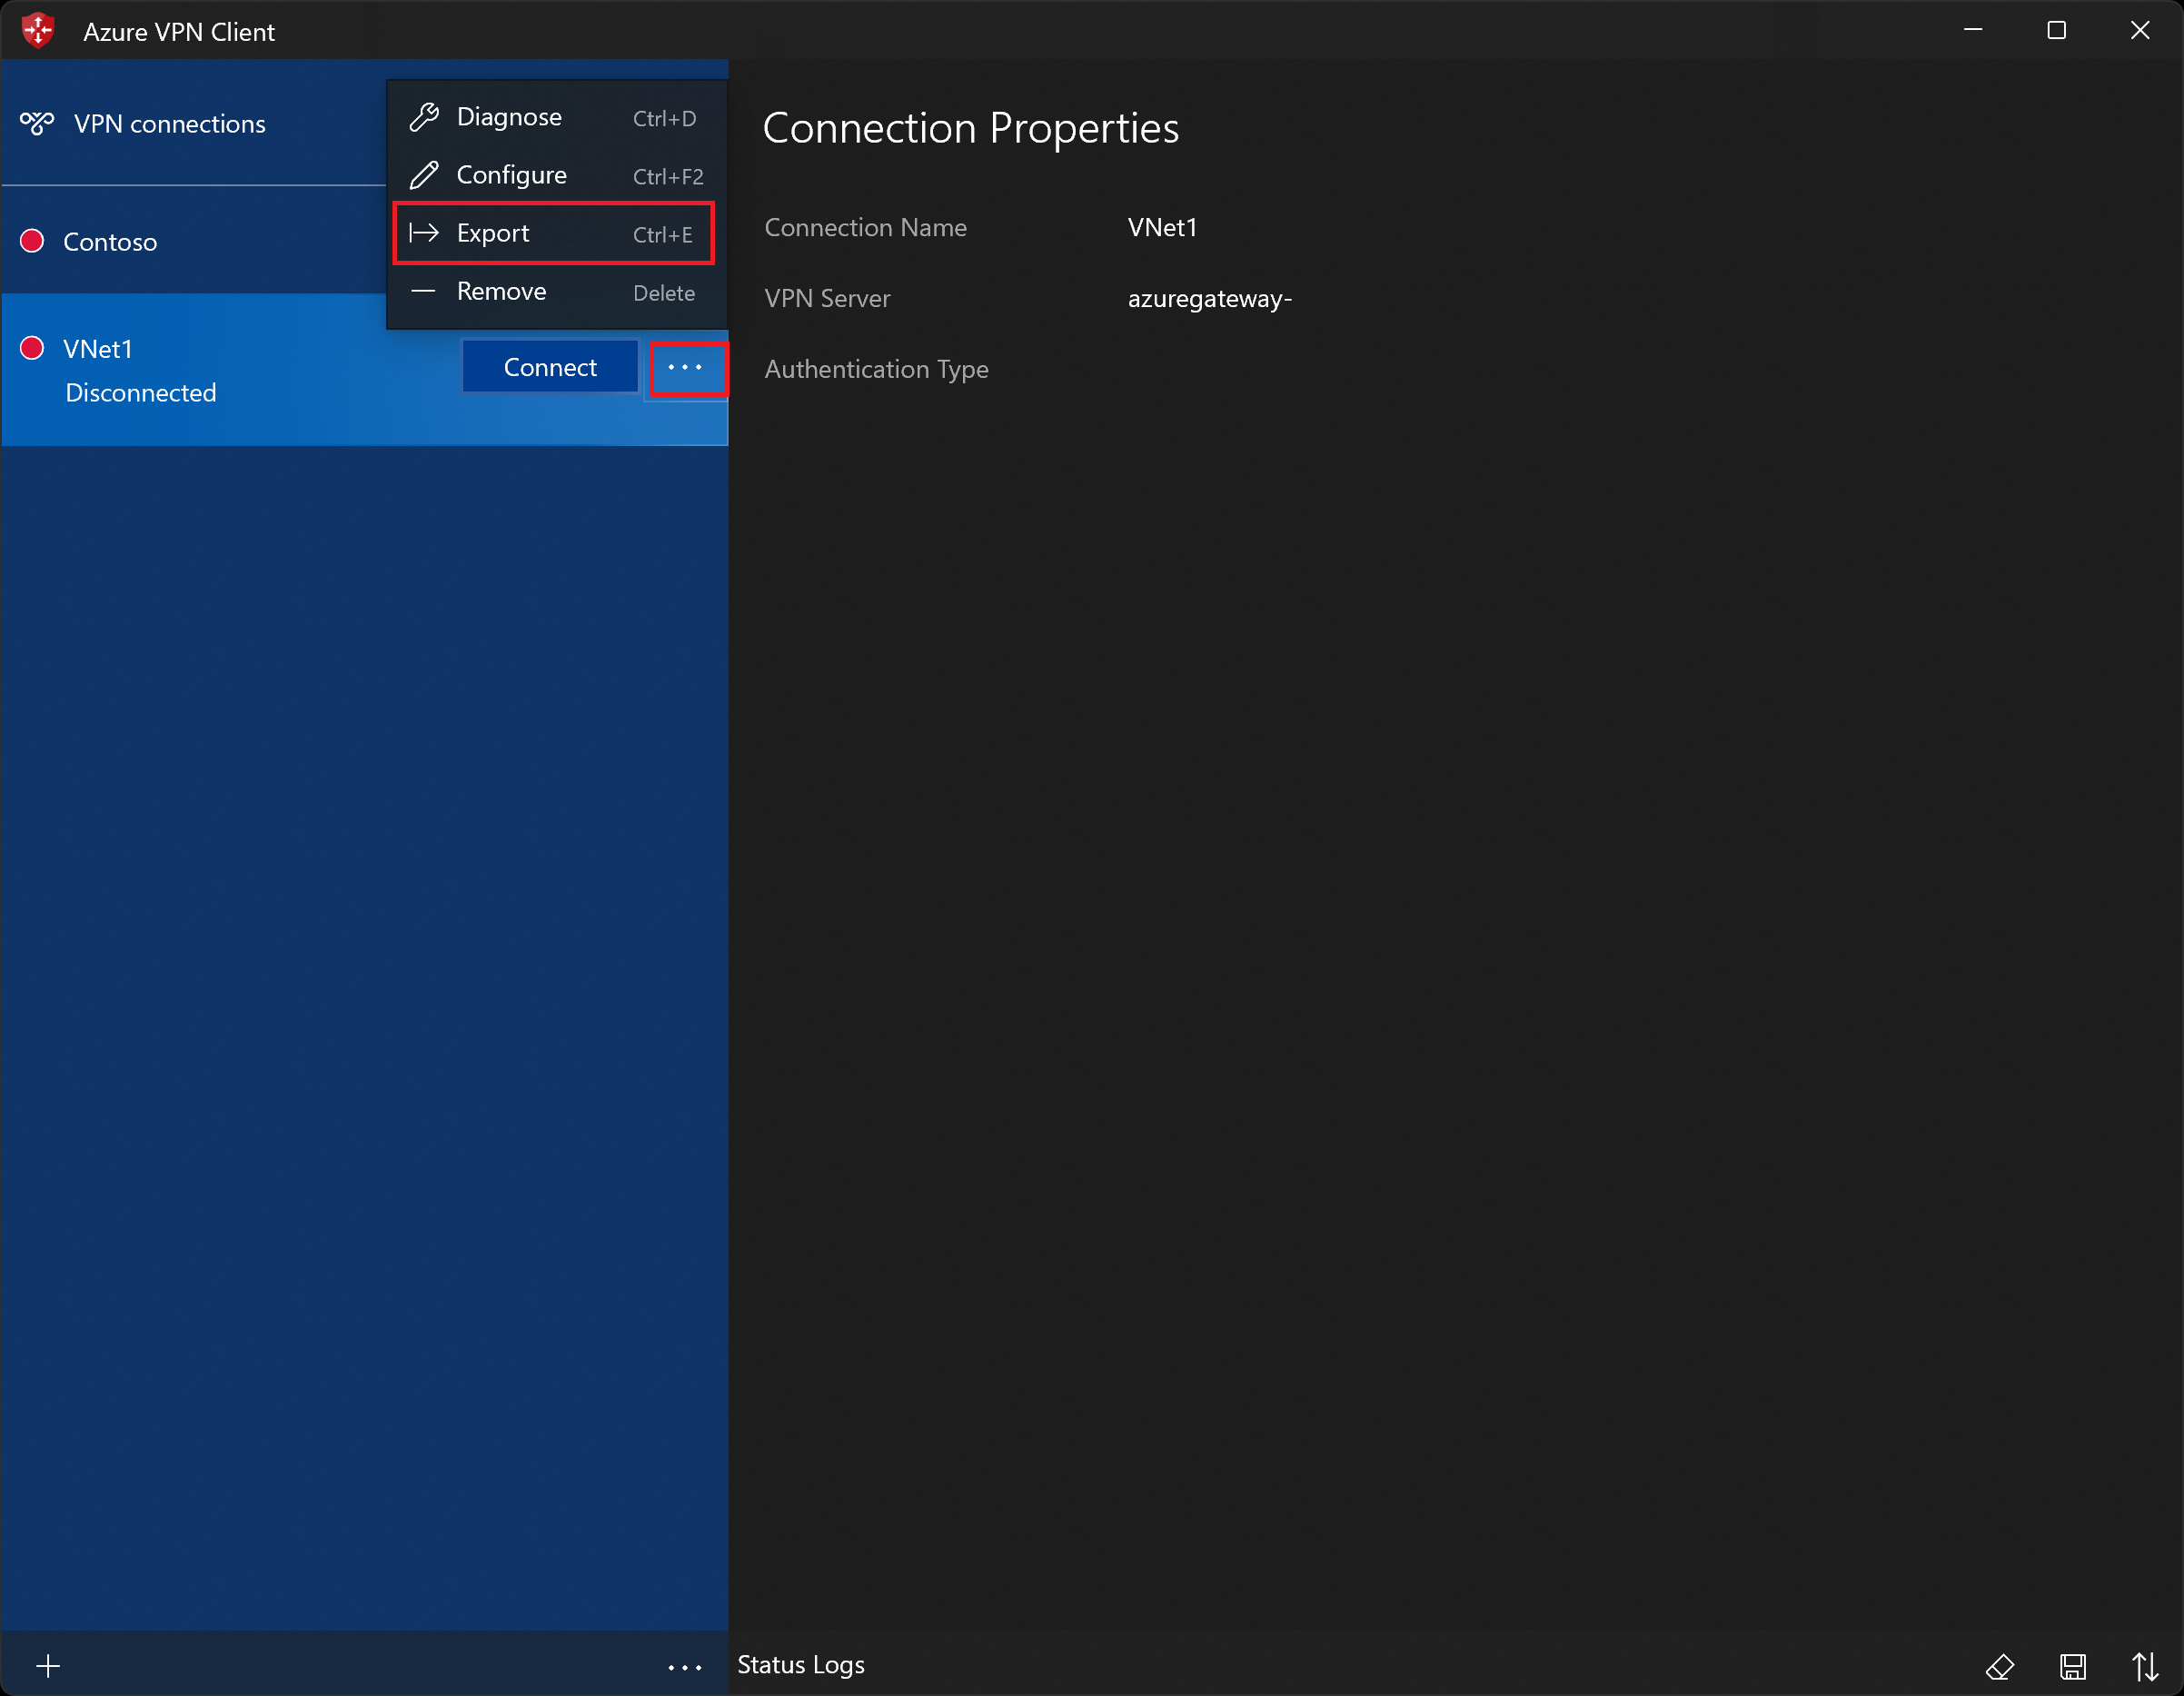
Selezionare il percorso in cui salvare il profilo, lasciare invariato il nome del file e quindi selezionare Salva per salvare il file XML.
Eliminare un profilo client
Evidenziare il profilo client VPN che si vuole esportare, selezionare ..., quindi selezionare Rimuovi.
Nel popup di conferma selezionare Rimuovi per procedere all'eliminazione.
Lavorare con le connessioni Windows
Connettersi automaticamente
È possibile configurare la connessione per connettersi automaticamente con Always-On.
Nella home page del client VPN selezionare Impostazioni VPN. Se vedi la finestra di dialogo per cambiare app, seleziona Sì.
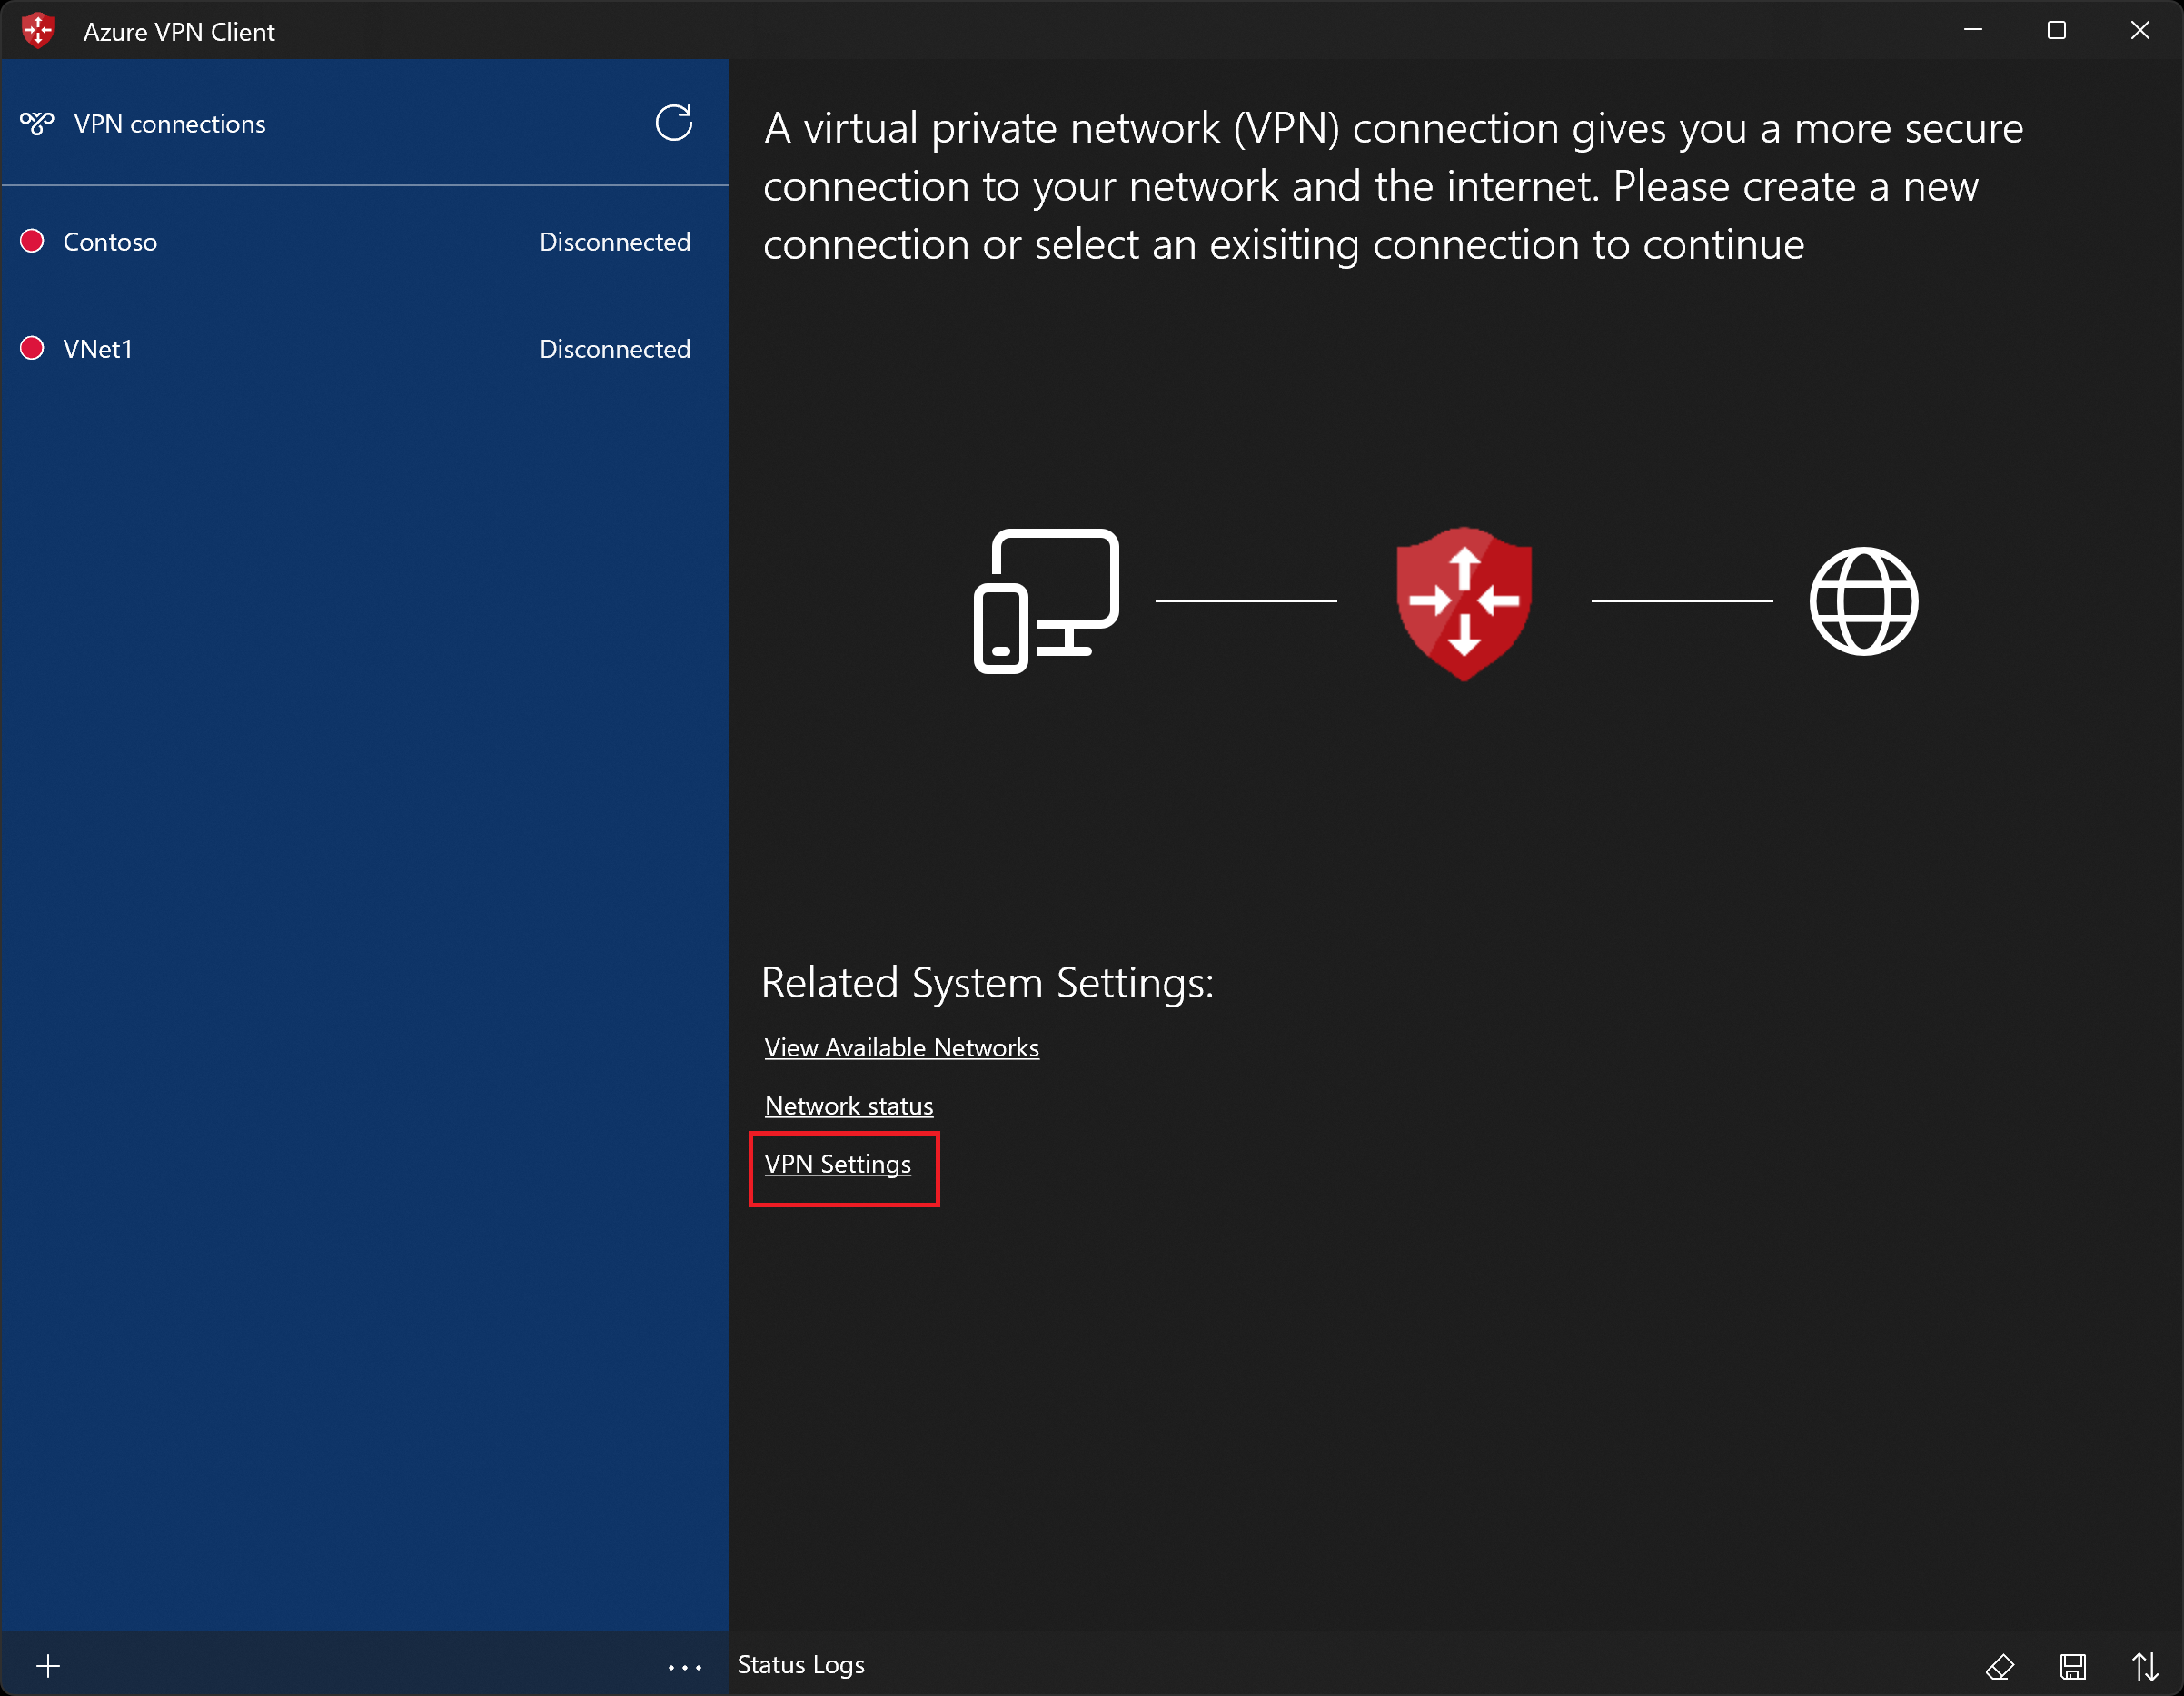
Se il profilo da configurare è connesso, disconnettere la connessione, evidenziare il profilo e selezionare la casella di controllo Connetti automaticamente .
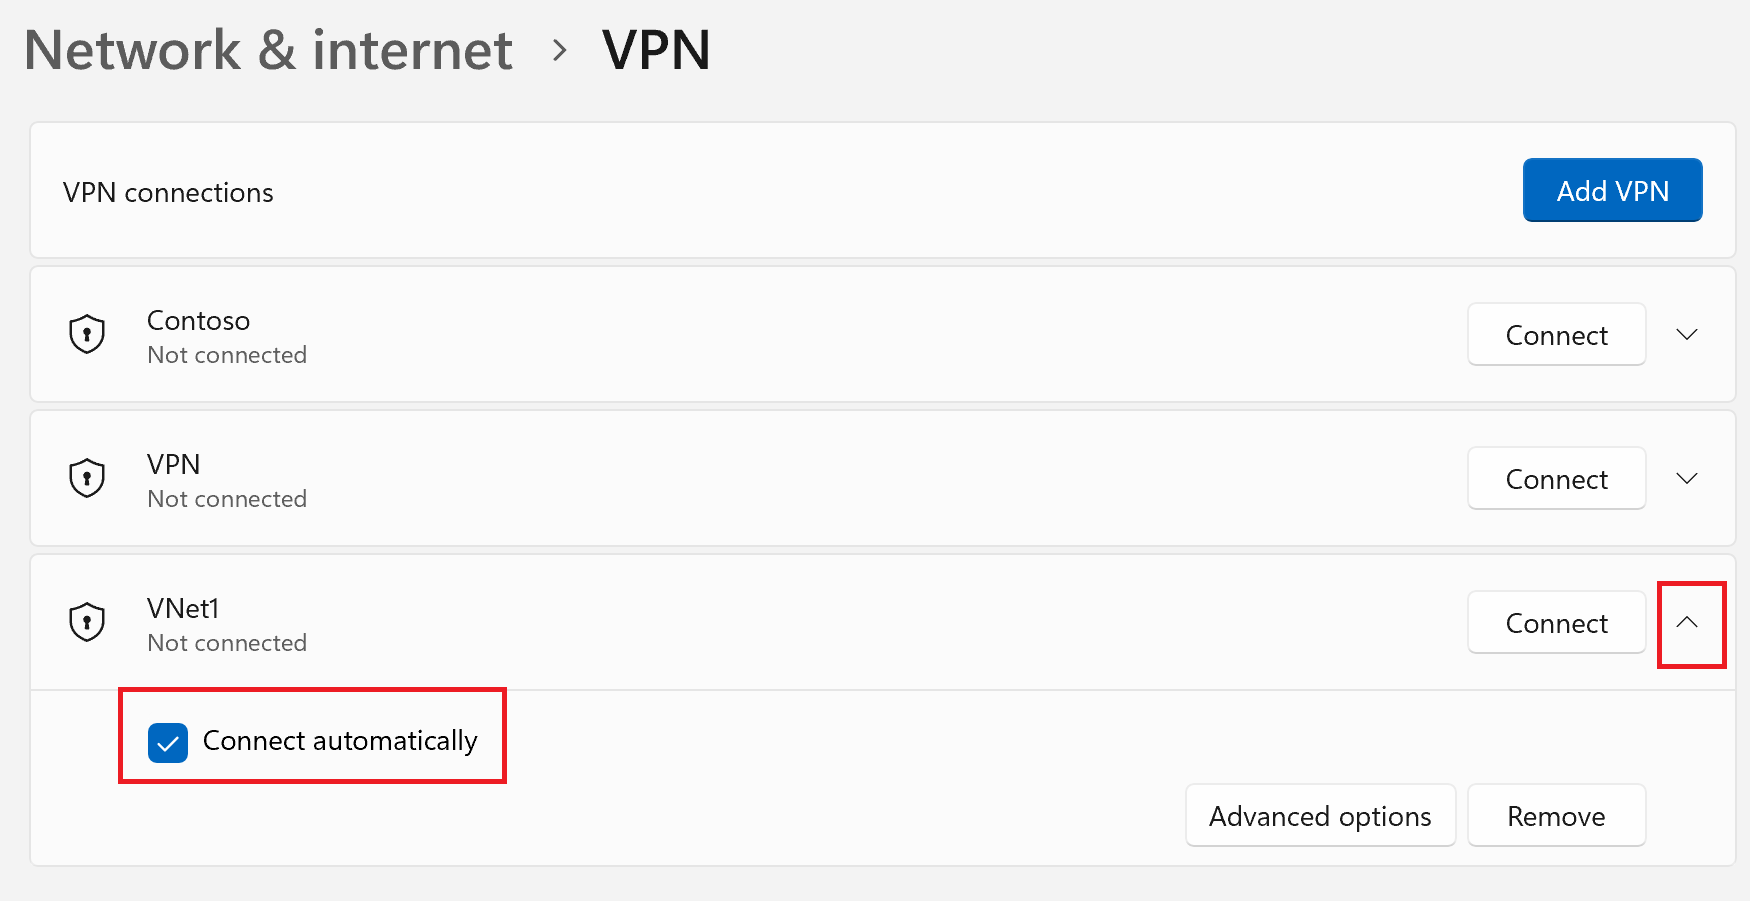
Selezionare Connetti per avviare la connessione VPN.
Diagnosticare i problemi di connessione
Verifica dei prerequisiti
Se il tuo client VPN Azure è la versione 4.0.0.0 o successiva, puoi eseguire un controllo dei prerequisiti per verificare che il tuo computer abbia configurato e installato gli elementi necessari per connettersi con successo. Per visualizzare il numero di versione di un Client VPN di Azure installato, avviare il client e selezionare Guida.
- Seleziona ... in fondo alla pagina del client VPN di Azure, poi seleziona Prerequisiti.
- Nella pagina Test Application Prerequisites (Prerequisiti dell'applicazione di test ) selezionare Run Prerequisites Test (Esegui test prerequisiti).
- Risolvere eventuali problemi e riprovare a connettersi. Per altre informazioni, vedere Controllo dei prerequisiti del client VPN di Azure.
Strumento di diagnostica
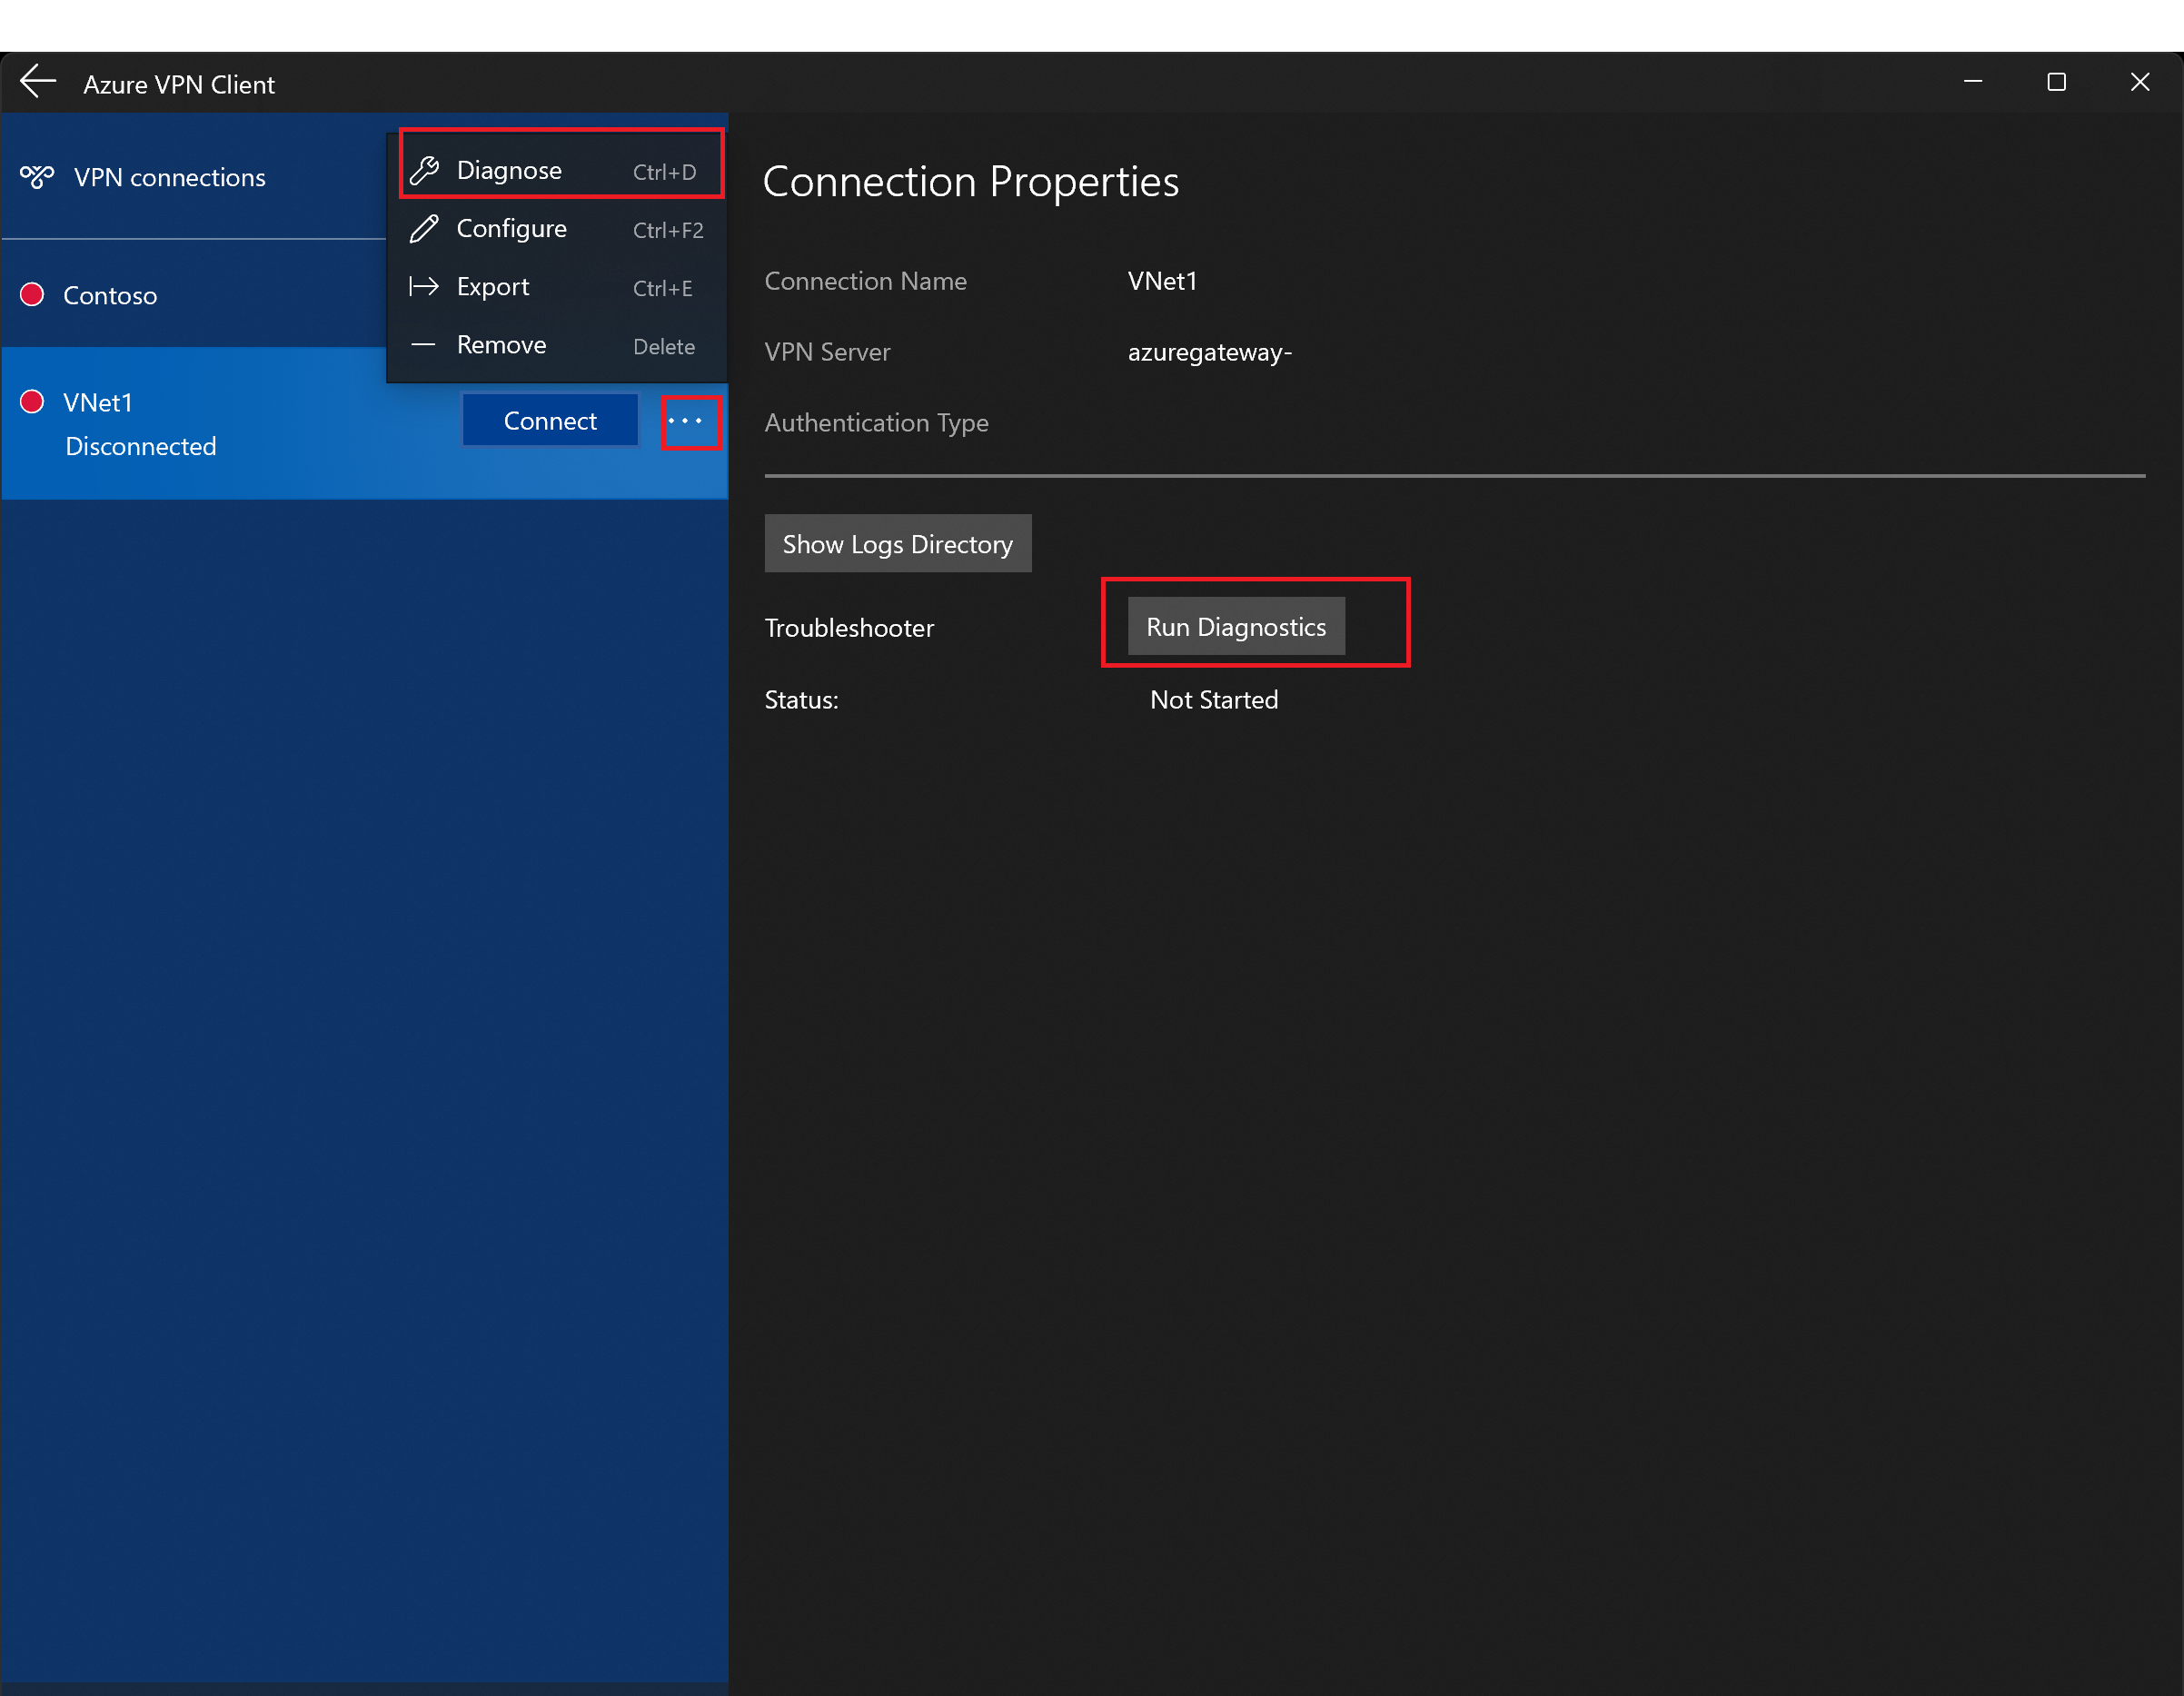
Selezionare ... accanto alla connessione VPN che si vuole diagnosticare per visualizzare il menu. Selezionare quindi Diagnosi.
Nella pagina Proprietà connessione selezionare Esegui diagnostica. Se richiesto, accedere con le credenziali, quindi visualizzare i risultati.
Configura le impostazioni personalizzate di Windows: DNS e routing
È possibile configurare il client VPN di Azure con impostazioni di configurazione facoltative, ad esempio server DNS aggiuntivi, DNS personalizzato, tunneling forzato, route personalizzate e altre impostazioni. Per altre informazioni, vedere Client VPN di Azure - Impostazioni facoltative.
Configura l'SSO del dispositivo per Windows
Il Device Single Sign On (SSO) permette agli utenti di accedere ai propri dispositivi una sola volta e utilizzare quell'autenticazione utilizzando il client VPN Azure. Per i passaggi, consulta Configura SSO del dispositivo per Windows - Azure VPN Client – Autenticazione Microsoft Entra ID.
L'autenticazione Microsoft Entra ID supporta solo connessioni con protocollo OpenVPN e richiede il client VPN Azure. Il client VPN Azure per macOS non è disponibile in Francia e Cina a causa delle normative e dei requisiti locali.
Verificare che il computer client esegua un sistema operativo supportato in un processore supportato.
- Versioni di macOS supportate: 15 (Sequoia), 14 (Sonoma), 13 (Ventura), 12 (Monterey)
- Processori supportati: x64, Arm64
Se il dispositivo dispone di un chip serie M e di una versione del client VPN precedente a 2.7.101, è necessario installare il software Rosetta. Per altre informazioni, vedere l'articolo del Supporto Apple
Se si sta usando la versione 2.7.101 del client VPN di Azure (o una versione successiva), non è necessario installare il software Rosetta.
Flusso di lavoro
- Scaricare e installare il client VPN di Azure per macOS.
- Estrarre i file di configurazione del profilo del client VPN.
- Importare le impostazioni del profilo client nel client VPN.
- Creare una connessione e connettersi ad Azure.
Scaricare il client VPN di Azure
- Scaricare il client VPN di Azure più recente da Apple Store.
- Installare il client nel computer.
Estrarre i file di configurazione del profilo client
Individua il pacchetto di configurazione del profilo client VPN generato. Se è necessario generare nuovamente questi file, vedere la sezione Prerequisiti . Il pacchetto di configurazione del profilo client VPN contiene i file di configurazione del profilo VPN.
Quando si genera e si scarica un pacchetto di configurazione del profilo client VPN, tutte le impostazioni di configurazione necessarie per i client VPN sono contenute in un file ZIP di configurazione del profilo client VPN. I file di configurazione del profilo del client VPN sono specifici per la configurazione del gateway VPN da punto a sito della rete virtuale. Se vengono apportate modifiche alla configurazione VPN da punto a sito dopo la generazione dei file, ad esempio modifiche al tipo di autenticazione o al tipo di protocollo VPN, è necessario generare nuovi file di configurazione del profilo client VPN e applicare la nuova configurazione a tutti i client VPN da connettere.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN e aprire la cartella AzureVPN . In questa cartella verranno visualizzati il file azurevpnconfig_aad.xml o il file azurevpnconfig.xml, a seconda che la configurazione da punto a sito includa più tipi di autenticazione. Il file XML contiene le impostazioni da usare per configurare il profilo client VPN.
Modificare i file di configurazione del profilo
Se la configurazione P2S utilizza un audience personalizzato con l'ID dell'app registrato presso Microsoft, è possibile ricevere popup ogni volta che ci si connette che richiedono di inserire nuovamente le credenziali e completare l'autenticazione. La ripetizione dei tentativi di autenticazione risolve in genere il problema. Ciò si verifica perché il profilo client VPN richiede sia l'ID gruppo di destinatari personalizzato che l'ID applicazione Microsoft. Per evitare questo problema, modificare il file di configurazione del profilo .xml in modo da includere sia l'ID applicazione personalizzato che l'ID applicazione Microsoft.
Note
Questo passaggio è necessario per le configurazioni del gateway P2S che usano un valore di pubblico personalizzato e l'app registrata è associata all'ID dell'app client VPN di Azure, registrato da Microsoft. ** È possibile ignorare questo passaggio se non si applica alla configurazione del gateway P2S.
Per modificare il file di configurazione del client VPN di Azure .xml, aprire il file usando un editor di testo, ad esempio Blocco note.
Aggiungere quindi il valore per
applicationide salvare le modifiche. Nell'esempio seguente viene illustrato il valorec632b3df-fb67-4d84-bdcf-b95ad541b5c8dell'ID applicazione .Esempio
<aad>
   <audience>{customAudienceID}</audience>
   <issuer>https://sts.windows.net/{tenant ID value}/</issuer>
   <tenant>https://login.microsoftonline.com/{tenant ID value}/</tenant>
   <applicationid>c632b3df-fb67-4d84-bdcf-b95ad541b5c8</applicationid>
</aad>
Per i profili client VPN di Windows Azure, è abilitato un campo aggiuntivo per l'accesso Single Sign-On (SSO) del dispositivo per semplificare l'autenticazione utente. Per altre informazioni, vedere Client VPN di Azure e SSO del dispositivo.
Importare file di configurazione del profilo client VPN
Note
È in corso la sostituzione dei campi del client VPN di Azure relativi ad Azure Active Directory con Microsoft Entra ID. Se in questo articolo si fa riferimento a campi di Microsoft Entra ID, ma tali valori non sono ancora visualizzati nel client, selezionare i valori di Azure Active Directory corrispondenti.
Nella pagina Client VPN di Azure selezionare Importa.
Passare alla cartella contenente il file da importare, selezionarla, quindi fare clic su Apri.
In questa schermata si noti che i valori di connessione vengono popolati usando i valori disponibili nel file di configurazione del client VPN importato.
- Verificare che il valore Informazioni sul certificato sia DigiCert Global Root G2 anziché il valore predefinito o nessun valore. Modificare il valore se necessario.
- Si noti che i valori di Autenticazione client sono allineati ai valori usati per configurare il gateway VPN per l'autenticazione di Microsoft Entra ID. Questo campo deve corrispondere al valore impostato nel gateway.
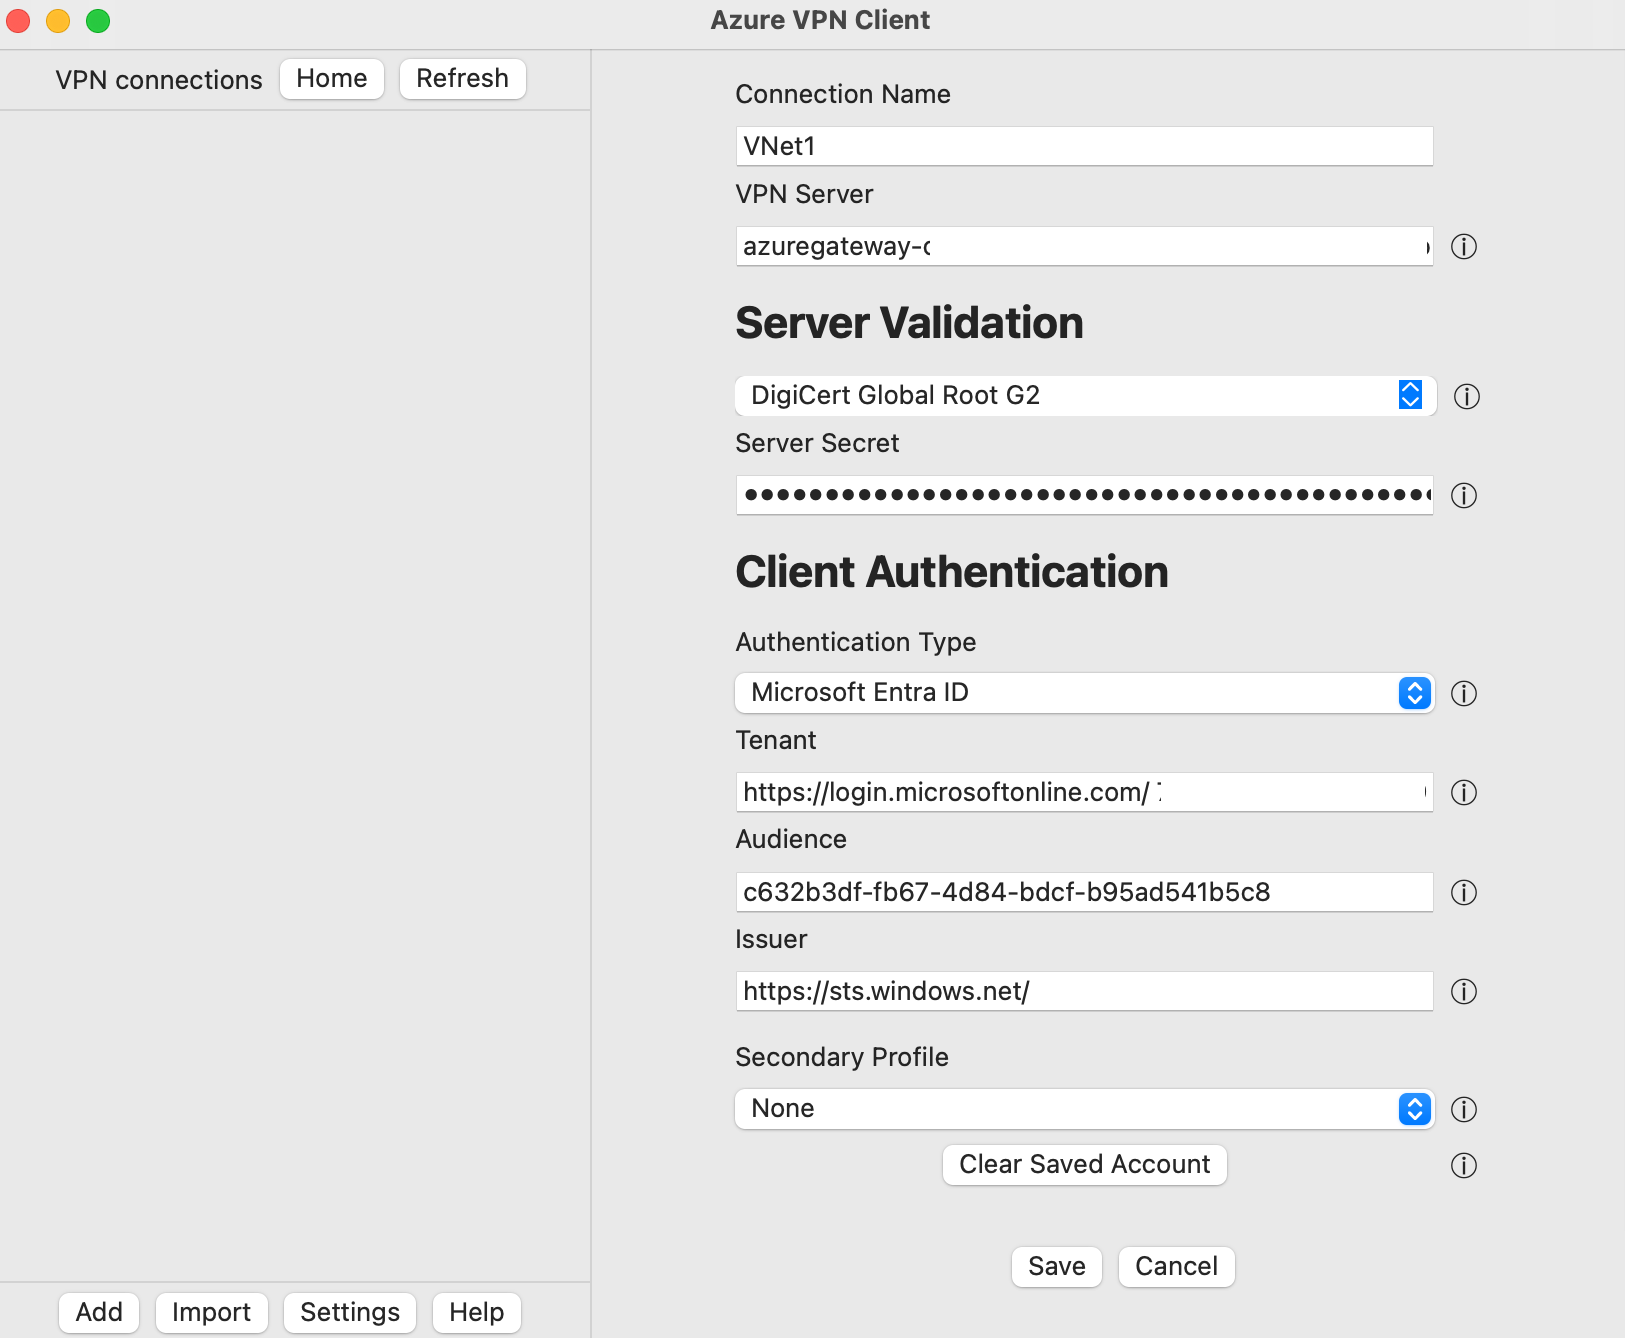
Fare clic su Salva per salvare la configurazione del profilo di connessione.
Nel riquadro Connessioni VPN selezionare il profilo di connessione salvato. e quindi fare clic su Connetti.
Dopo la connessione, lo stato passa a Connesso. Per disconnettersi dalla sessione, fare clic su Disconnetti.
Creare manualmente una connessione
Aprire il client VPN di Azure. Nella parte inferiore del client selezionare Aggiungi per creare una nuova connessione.
Nella pagina Client VPN di Azure è possibile configurare le impostazioni del profilo. Modificare il valore Informazioni sul certificato in modo che sia DigiCert Global Root G2 anziché il valore predefinito o nessun valore, quindi fare clic su Salva.
Configura le impostazioni seguenti:
- Nome connessione: il nome che si vuole usare per fare riferimento al profilo di connessione.
- Server VPN: il nome che si vuole usare per fare riferimento al server. Non è necessario che il nome scelto corrisponda al nome formale di un server.
-
Validazione del server
- Informazioni sul certificato: DigiCert Global Root G2
- Segreto server: segreto del server.
-
Autenticazione client
- Tipo di autenticazione: Microsoft Entra ID
- Tenant: nome del tenant.
-
Audience: Il valore Audience deve corrispondere al valore configurato per essere usato dal gateway da punto a sito (P2S). In genere, questo valore è
c632b3df-fb67-4d84-bdcf-b95ad541b5c8. - Autorità di certificazione: nome dell'autorità di certificazione.
Dopo aver compilato i campi, fare clic su Salva.
Nel riquadro Connessioni VPN selezionare il profilo di connessione configurato. e quindi fare clic su Connetti.
Rimuovere un profilo di connessione VPN
È possibile rimuovere il profilo di connessione VPN dal computer.
- Aprire il client VPN di Azure.
- Selezionare la connessione VPN da rimuovere, quindi fare clic su Rimuovi.
Impostazioni opzionali del client macOS
Puoi configurare il Client VPN Azure con impostazioni opzionali, come server DNS aggiuntivi, DNS personalizzati, tunneling forzato e percorsi personalizzati. Per una descrizione delle impostazioni e dei passaggi di configurazione disponibili, vedere Impostazioni facoltative del client VPN di Azure.
Importante
Il client VPN Azure per Linux (Anteprima) è stato ritirato il 31 agosto 2026. Dopo questa data, il cliente non è più supportato. Per maggiori informazioni, consulta la panoramica e la guida alla migrazione di Azure VPN Client per Linux Retirement per Gateway VPN e rete WAN virtuale.
L'autenticazione Microsoft Entra ID su Linux era disponibile solo tramite il ritirato Azure VPN Client per Linux. Le alternative supportate a OpenVPN e strongSwan non supportano l'autenticazione Microsoft Entra ID con connessioni Gateway VPN di Azure P2S.
Per continuare a usare Linux, cambia il gateway con un metodo di autenticazione supportato e migra su un client supportato. Per le opzioni disponibili e i passaggi di migrazione, vedi Migrate from the Azure VPN Client for Linux.
Se è richiesta l'autenticazione Microsoft Entra ID, utilizza il Client VPN Azure per Windows o macOS.
Passaggi successivi
- Per altre informazioni sul gateway VPN, vedere Domande frequenti sul gateway VPN.
- Per altre informazioni sulle connessioni da punto a sito, vedere Informazioni sulle connessioni da punto a sito.