Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Per connettersi a una rete virtuale tramite connessione da punto a sito (P2S), è necessario configurare il dispositivo client da cui si effettuerà la connessione. Questo articolo ti aiuta a configurare un client VPN per connessioni point-to-site che utilizzano l'autenticazione certificata. Seleziona il sistema operativo del client che vuoi configurare.
Prima di iniziare
Prima di iniziare i passaggi della configurazione del client, verificare di essere nell'articolo corretto sulla configurazione del client VPN. La tabella seguente illustra gli articoli di configurazione disponibili per i client VPN da punto a sito del Gateway VPN. I passaggi variano a seconda del tipo di autenticazione, del tipo di tunnel e del sistema operativo client.
| Metodo di autenticazione | Tipo di tunnel | Sistema operativo client | Client VPN |
|---|---|---|---|
| Certificate | |||
| IKEv2, SSTP, OpenVPN | Windows, macOS, Linux, iOS | Configurazione del client VPN - autenticazione certificata | |
| Microsoft Entra ID | |||
| OpenVPN | Windows | Client VPN di Azure | |
| OpenVPN | macOS | Client VPN di Azure |
Prerequisiti
Questo articolo presuppone che tu abbia già svolto i seguenti prerequisiti:
- Hai creato e configurato il tuo gateway VPN per l'autenticazione del certificato point-to-site e il tipo di tunnel richiesto dal client che vuoi configurare. Per la procedura, vedere Configurare le impostazioni del server per le connessioni del Gateway VPN da punto a sito - Autenticazione del certificato.
- Sono stati generati e scaricati i file di configurazione del client VPN. Per la procedura, vedere Generare file di configurazione del profilo client VPN.
- Puoi generare certificati client o acquisire i certificati client necessari per l'autenticazione. Per informazioni sul lavoro con i certificati, vedi Point-to-site: Genera certificati.
Windows
I client Windows possono connettersi utilizzando il client VPN nativo (tipo tunnel IKEv2/SSTP) o il tipo di tunnel OpenVPN utilizzando il client VPN Azure, il client OpenVPN 2.x o OpenVPN Connect 3.x.
Client VPN nativo
Se il tuo gateway VPN point-to-site (P2S) è configurato per usare IKEv2/SSTP e l'autenticazione per certificati, puoi connetterti alla tua rete virtuale usando il client VPN nativo che fa parte del tuo sistema operativo Windows.
Workflow
- Se non è già stato fatto, generare e installare i certificati client.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il client VPN nativo già installato nel computer Windows.
- Connettersi ad Azure.
Generare e installare certificati client
Per l'autenticazione dei certificati, devi installare un certificato client su ciascun computer client. Devi esportare il certificato client che vuoi usare con la chiave privata e includere tutti i certificati nel percorso di certificazione. Per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
In molti casi, puoi installare il certificato client direttamente sul computer client cliccando doppiamente su di esso. Tuttavia, per alcune configurazioni client OpenVPN, potrebbe essere necessario estrarre informazioni dal certificato client per completare la configurazione.
- Per informazioni sul lavoro con i certificati, vedi Point-to-site: Genera certificati.
- Per visualizzare un certificato client installato, aprire Gestire i certificati utente. Il certificato client è installato in Utente corrente\Personale\Certificati.
Installare il certificato client
Ogni computer ha bisogno di un certificato client per l'autenticazione. Se il certificato client non è già installato sul computer locale, puoi installarlo seguendo i seguenti passaggi:
- Individuare il certificato client. Per altre informazioni sui certificati client, vedere Installare i certificati client.
- Installare il certificato client. In genere, per questa operazione è sufficiente fare doppio clic sul file del certificato e specificare una password (se richiesta).
Visualizzare i file di configurazione
Il pacchetto di configurazione del profilo client VPN contiene cartelle specifiche. I file all'interno delle cartelle contengono le impostazioni necessarie per configurare il profilo client VPN nel computer client. I file e le impostazioni in essi contenute sono specifici per il gateway VPN e per il tipo di autenticazione e di tunnel che il gateway VPN è configurato per utilizzare.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato. Per l'autenticazione dei certificati e IKEv2/SSTP, si vedono i seguenti file:
- WindowsAmd64 e WindowsX86, contenenti rispettivamente i pacchetti di installazione a 64 e 32 bit per Windows. Il pacchetto del programma di installazione WindowsAmd64 è valido per tutti i client Windows a 64 bit supportati, non solo AMD.
- Generic, contenente le informazioni generali usate per creare una propria configurazione del client VPN. La cartella Generic è disponibile se nel gateway è stato configurato IKEv2 o SSTP + IKEv2. Se è configurato solo SSTP, la cartella Generic non è presente.
Configura il profilo client VPN
Per connetterti, devi prima configurare il client VPN con le impostazioni richieste. Configura il profilo client VPN usando le impostazioni nel pacchetto di configurazione client VPN. Le impostazioni nel pacchetto sono specifiche per il gateway VPN a cui ti connetti.
È possibile usare lo stesso pacchetto di configurazione del client VPN in ogni computer client Windows, a condizione che la versione corrisponda all'architettura del client. Per un elenco dei sistemi operativi client supportati, consulta la sezione "point-to-site" delle FAQ di Gateway VPN.
Annotazioni
Devi avere i diritti di Amministratore sul computer client Windows da cui vuoi connetterti.
Installa il pacchetto di configurazione del client VPN
- Selezionare i file di configurazione del client VPN che corrispondono all'architettura del computer Windows. Per un'architettura con processore a 64 bit, scegliere il pacchetto di installazione
VpnClientSetupAmd64. Per un'architettura con processore a 32 bit, scegliere il pacchetto di installazioneVpnClientSetupX86. - Fare doppio clic sul pacchetto per installarlo. Se vedi un pop-up SmartScreen, seleziona Altre informazioni e poi Esegui comunque.
Connect
Connettiti alla tua rete virtuale tramite una VPN point-to-site.
- Vai nelle impostazioni VPN e trova la connessione VPN che hai creato. Ha lo stesso nome della tua rete virtuale. Selezionare Connetti. Potrebbe essere visualizzato un messaggio popup. Selezionare Continua per usare privilegi elevati.
- Nella pagina Stato connessione selezionare Connetti per avviare la connessione. Se viene visualizzato un Seleziona certificato dello schermo, verificare che il certificato client visualizzato sia quello che si desidera utilizzare per la connessione. In caso contrario, usare la freccia a discesa per selezionare il certificato corretto e quindi selezionare OK.
Azure VPN Client
Se il gateway VPN da punto a sito è configurato per usare OpenVPN e l'autenticazione del certificato, è possibile connettersi alla rete virtuale usando il client VPN di Azure.
Sebbene sia possibile che il client VPN di Azure per Windows funzioni in altre versioni del sistema operativo, il client VPN di Azure per Windows è supportato solo nelle versioni seguenti:
- Versioni Windows supportate: Windows 11 su architetture x64, x86 e ARM64.
Requisiti di connessione
Per connettersi ad Azure, per ogni computer client che si connette sono necessari gli elementi seguenti:
- Il software Azure VPN Client installato su ogni computer client.
- Il profilo Azure Client VPN configurato utilizzando le impostazioni nel file di configurazioneazurevpnconfig.xml o azurevpnconfig_cert.xml scaricato.
- Un certificato client installato localmente sul computer client.
Generare e installare certificati client
Per l'autenticazione dei certificati, installa un certificato client su ciascun computer client. Esporta il certificato client che vuoi usare con la chiave privata e includi tutti i certificati nel percorso di certificazione. Per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
- Per informazioni sull'uso dei certificati, vedere Da punto a sito: Generare certificati.
- Per visualizzare un certificato client installato, aprire Gestire i certificati utente. Il certificato client è installato in Utente corrente\Personale\Certificati.
Installare il certificato client
Ogni computer ha bisogno di un certificato client per l'autenticazione. Se il certificato client non è già installato sul computer locale, puoi installarlo seguendo i seguenti passaggi:
- Individuare il certificato client. Per altre informazioni sui certificati client, vedere Installare i certificati client.
- Installare il certificato client. In genere, per questa operazione è sufficiente fare doppio clic sul file del certificato e specificare una password (se richiesta).
Visualizzare i file di configurazione
Il pacchetto di configurazione del profilo client VPN contiene cartelle specifiche. I file all'interno delle cartelle contengono le impostazioni necessarie per configurare il profilo client VPN nel computer client. I file e le impostazioni in essi contenute sono specifici per il gateway VPN e per il tipo di autenticazione e di tunnel che il gateway VPN è configurato per utilizzare.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato. Per l'autenticazione dei certificati e OpenVPN, vedi la cartella AzureVPN . In questa cartella vedi il file azurevpnconfig_cert.xml o il fileazurevpnconfig.xml , a seconda che la configurazione P2S includa più tipi di autenticazione. Il file XML contiene le impostazioni da usare per configurare il profilo client VPN.
Se non viene visualizzato alcun file o non si dispone di una cartella AzureVPN, verificare che il gateway VPN sia configurato per usare il tipo di tunnel OpenVPN e che sia selezionata l'autenticazione del certificato.
Scaricare il client VPN di Azure
Le funzionalità e le impostazioni disponibili per il client VPN Azure dipendono dalla versione del client che stai usando. Per informazioni sulle versioni del client VPN di Azure, vedere l'articolo Versioni del client VPN di Azure .
Scaricare la versione più recente dei file di installazione del client VPN di Azure usando uno dei collegamenti seguenti:
- Usare i file di installazione del client per installare: https://aka.ms/azvpnclientdownload.
- Installare direttamente, quando è stato eseguito l'accesso in un computer client: Microsoft Store.
- Eseguire l'installazione con Gestione pacchetti windows (WinGet). È possibile eseguire il comando seguente per installare e ottenere altre informazioni sul metodo WinGet in questo documento.
winget install Microsoft.AzureVPNClient --source winget
Installare il client VPN di Azure in ogni computer.
Verificare che il client VPN di Azure disponga dell'autorizzazione per l'esecuzione in background. Per i passaggi, vedere App in background di Windows.
Per verificare la versione del client installata, aprire il client VPN di Azure. Passare alla parte inferiore del client e selezionare ... -> ? Aiuto. Nel riquadro a destra è possibile visualizzare il numero di versione del client.
Configurare il client VPN di Azure e connettersi
Aprire il client VPN di Azure.
Selezionare + nella parte inferiore sinistra della pagina, quindi selezionare Importa.
Nella finestra passare al file azurevpnconfig.xml o azurevpnconfig_cert.xml, a seconda della configurazione. Selezionare il file e quindi selezionare Apri.
Nella pagina del profilo client si noti che molte delle impostazioni sono già specificate. Le impostazioni preconfigurate sono contenute nel pacchetto del profilo client VPN importato. Anche se la maggior parte delle impostazioni è già specificata, è necessario configurare le impostazioni specifiche per il computer client.
Dal menu a tendina Informazioni sul certificato, selezionare il nome del certificato figlio (il certificato client). Ad esempio, P2SChildCert. Per questo esercizio, per profilo secondario selezionare Nessuno.
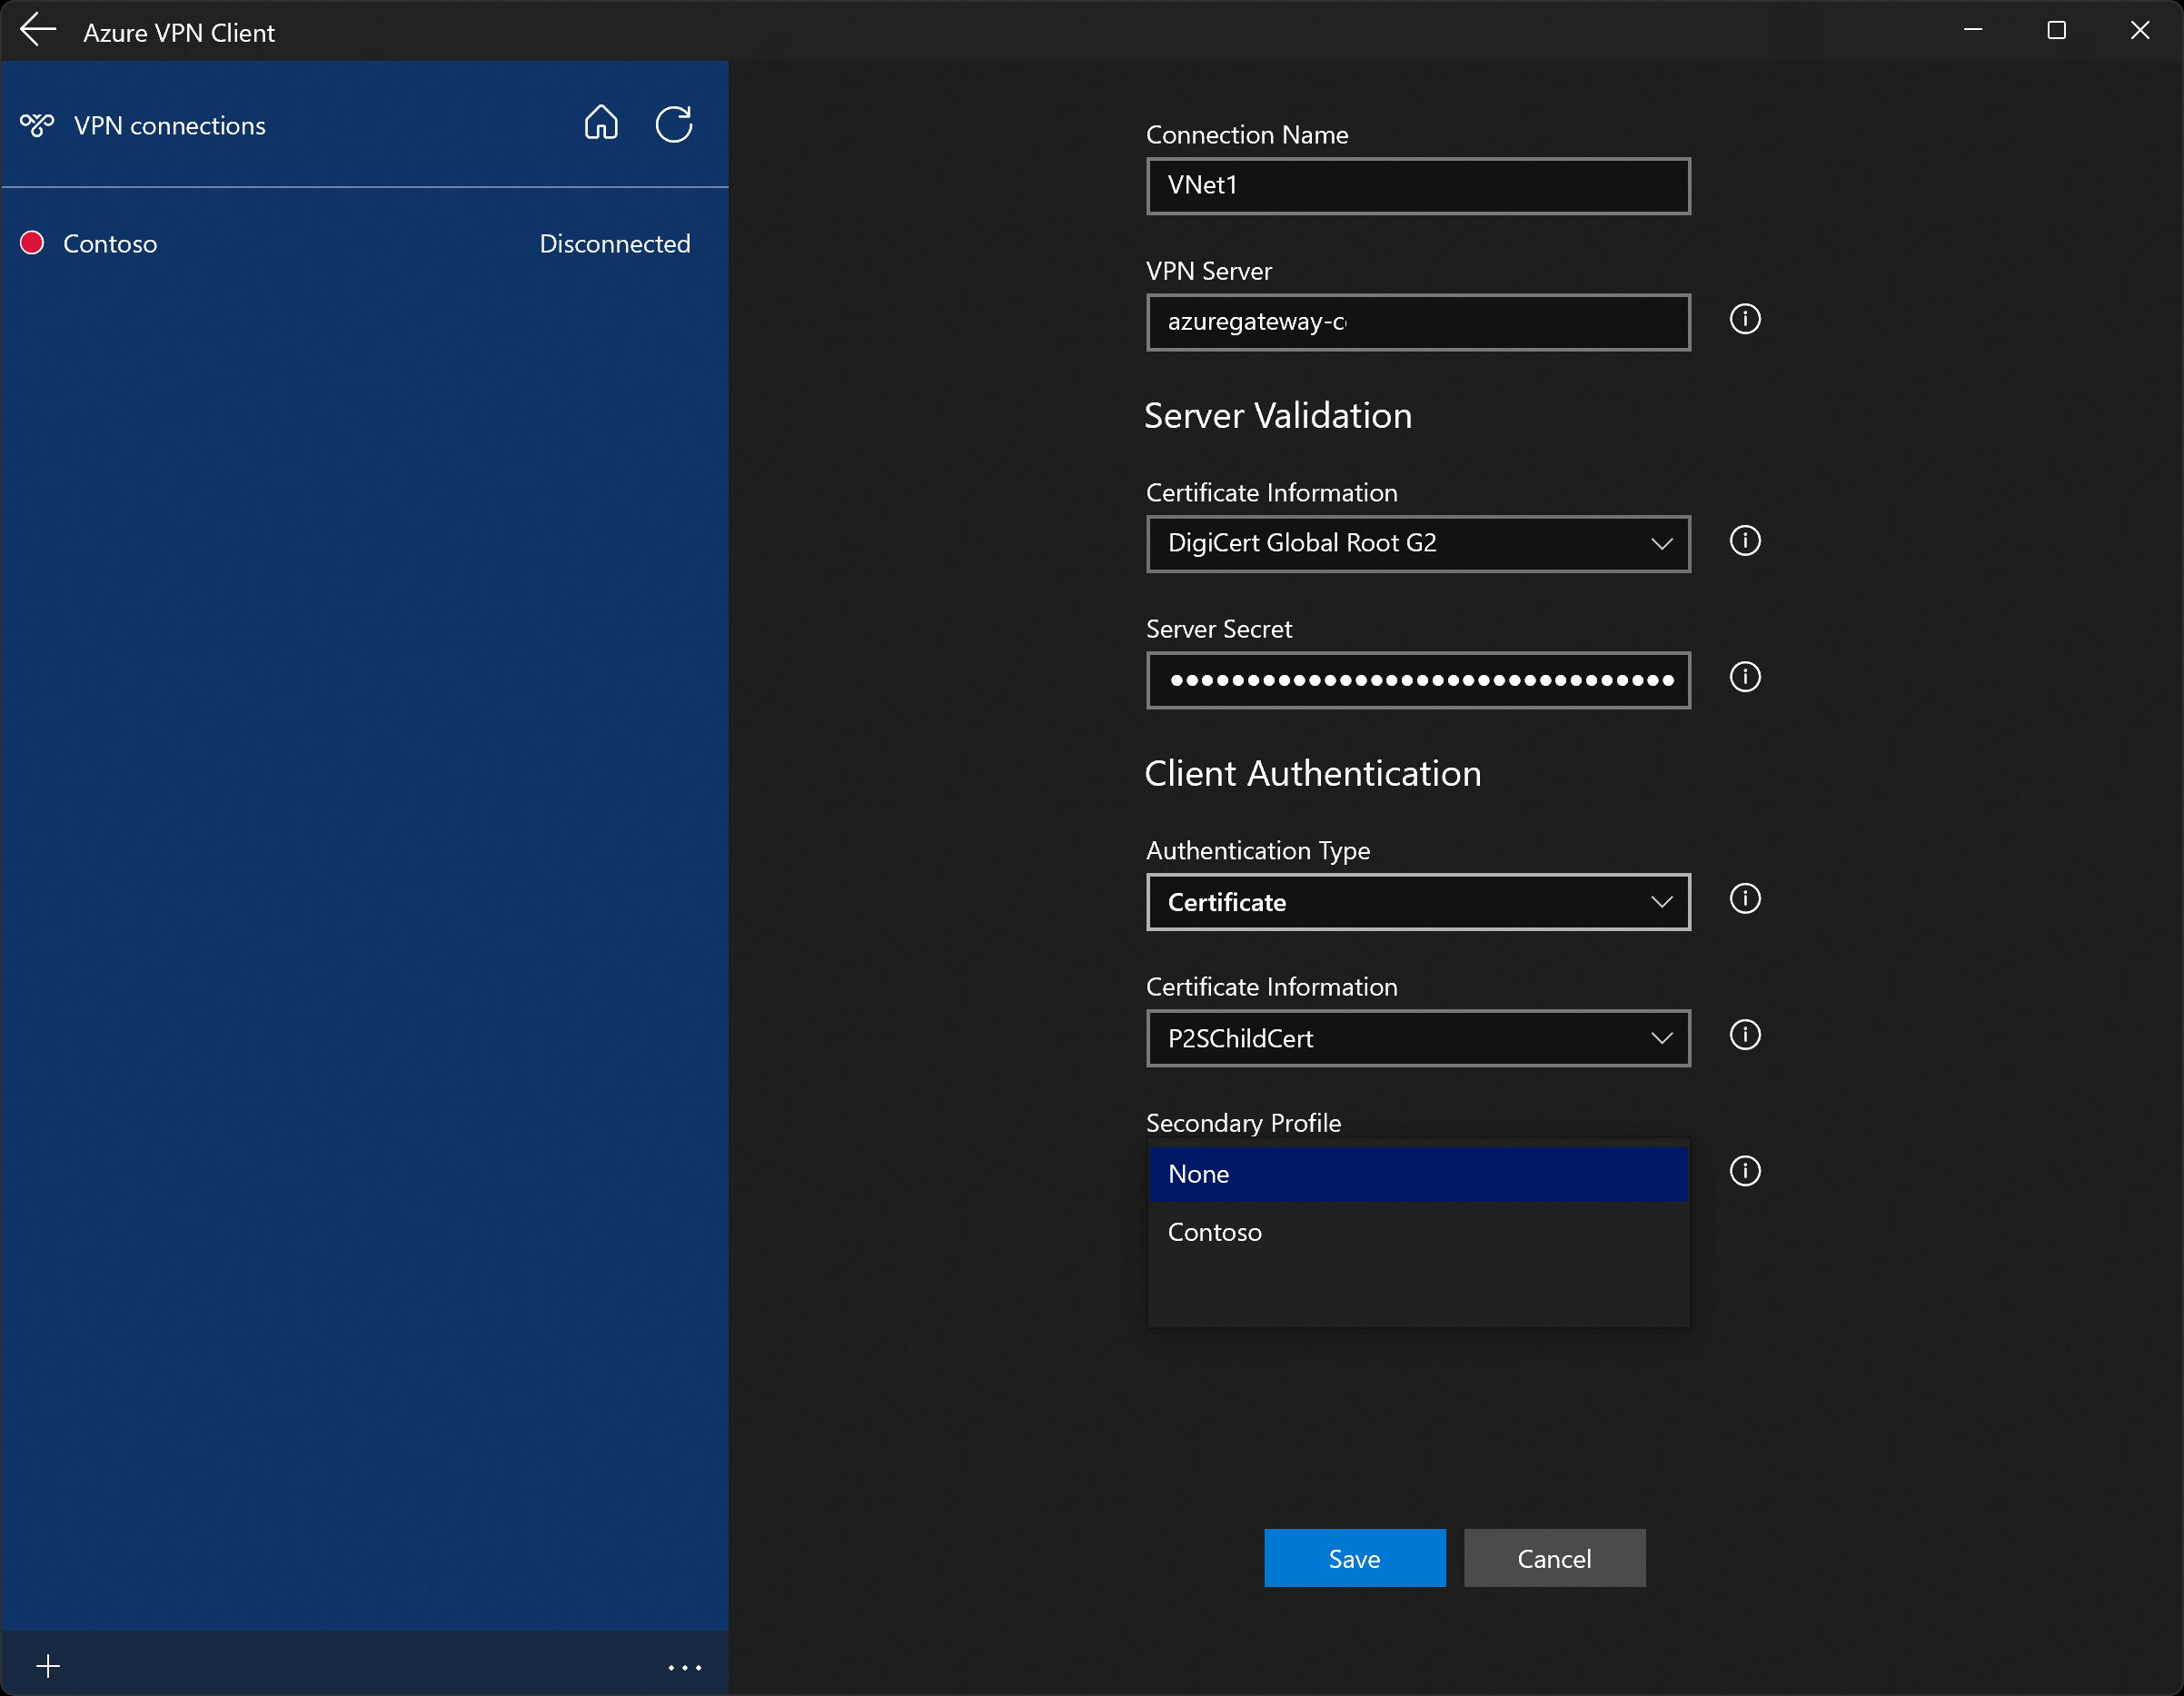
Se non viene visualizzato un certificato client nel menu a discesa Informazioni sul certificato, annullare l'importazione della configurazione e risolvere il problema prima di procedere. È possibile che una delle cose seguenti sia vera:
- Il certificato client non è installato localmente nel computer client.
- Nel computer locale sono installati più certificati esattamente con lo stesso nome (scenario comune negli ambienti di test).
- Il certificato figlio è danneggiato.
Dopo la convalida dell'importazione (importazione senza errori), selezionare Salva.
Nel riquadro sinistro individuare la Connessione VPN e quindi selezionare Connetti.
-
La barra di sistema del client VPN di Azure, disponibile nella versione 4.0.0.0 e successive, consente di chiudere l'applicazione client VPN di Azure mantenendo attiva la connessione. Quando si chiude l'applicazione, è possibile visualizzare l'applicazione nell'area di notifica di Windows. È possibile riaprire l'app client VPN di Azure in modalità compatta facendo clic sull'icona della barra.


Se riscontri problemi di connessione e stai usando la versione 4.0.0.0 o successiva del Client VPN Azure, seleziona ... in fondo alla pagina del Client VPN Azure, e poi seleziona Prerequisiti. Nella pagina Test Application Prerequisites (Prerequisiti dell'applicazione di test ) selezionare Run Prerequisites Test (Esegui test prerequisiti). Risolvere eventuali problemi e riprovare a connettersi. Per altre informazioni, vedere Controllo dei prerequisiti del client VPN di Azure.
Esportare e distribuire un profilo client
Dopo aver creato un profilo di lavoro, se è necessario distribuirlo ad altri utenti, è possibile esportarlo seguendo questa procedura:
Evidenziare il profilo client VPN da esportare, selezionare l'icona ... e quindi selezionare Esporta.

Selezionare il percorso in cui salvare il profilo, lasciare invariato il nome del file e quindi selezionare Salva per salvare il file XML.

Eliminare un profilo client
Evidenziare il profilo client VPN che si vuole esportare, selezionare ..., quindi selezionare Rimuovi.
Nel popup di conferma selezionare Rimuovi per procedere all'eliminazione.
Configurare un profilo secondario
Il client VPN di Azure offre disponibilità elevata per i profili client. L'aggiunta di un profilo client secondario offre al client un modo più resiliente per accedere alla VPN. Se si verifica un'interruzione dell'area o un errore di connessione al profilo client VPN primario, il client VPN di Azure si connette automaticamente al profilo client secondario senza causare interruzioni. Questa funzionalità richiede la versione del client VPN di Azure 2.2124.51.0 o successiva.
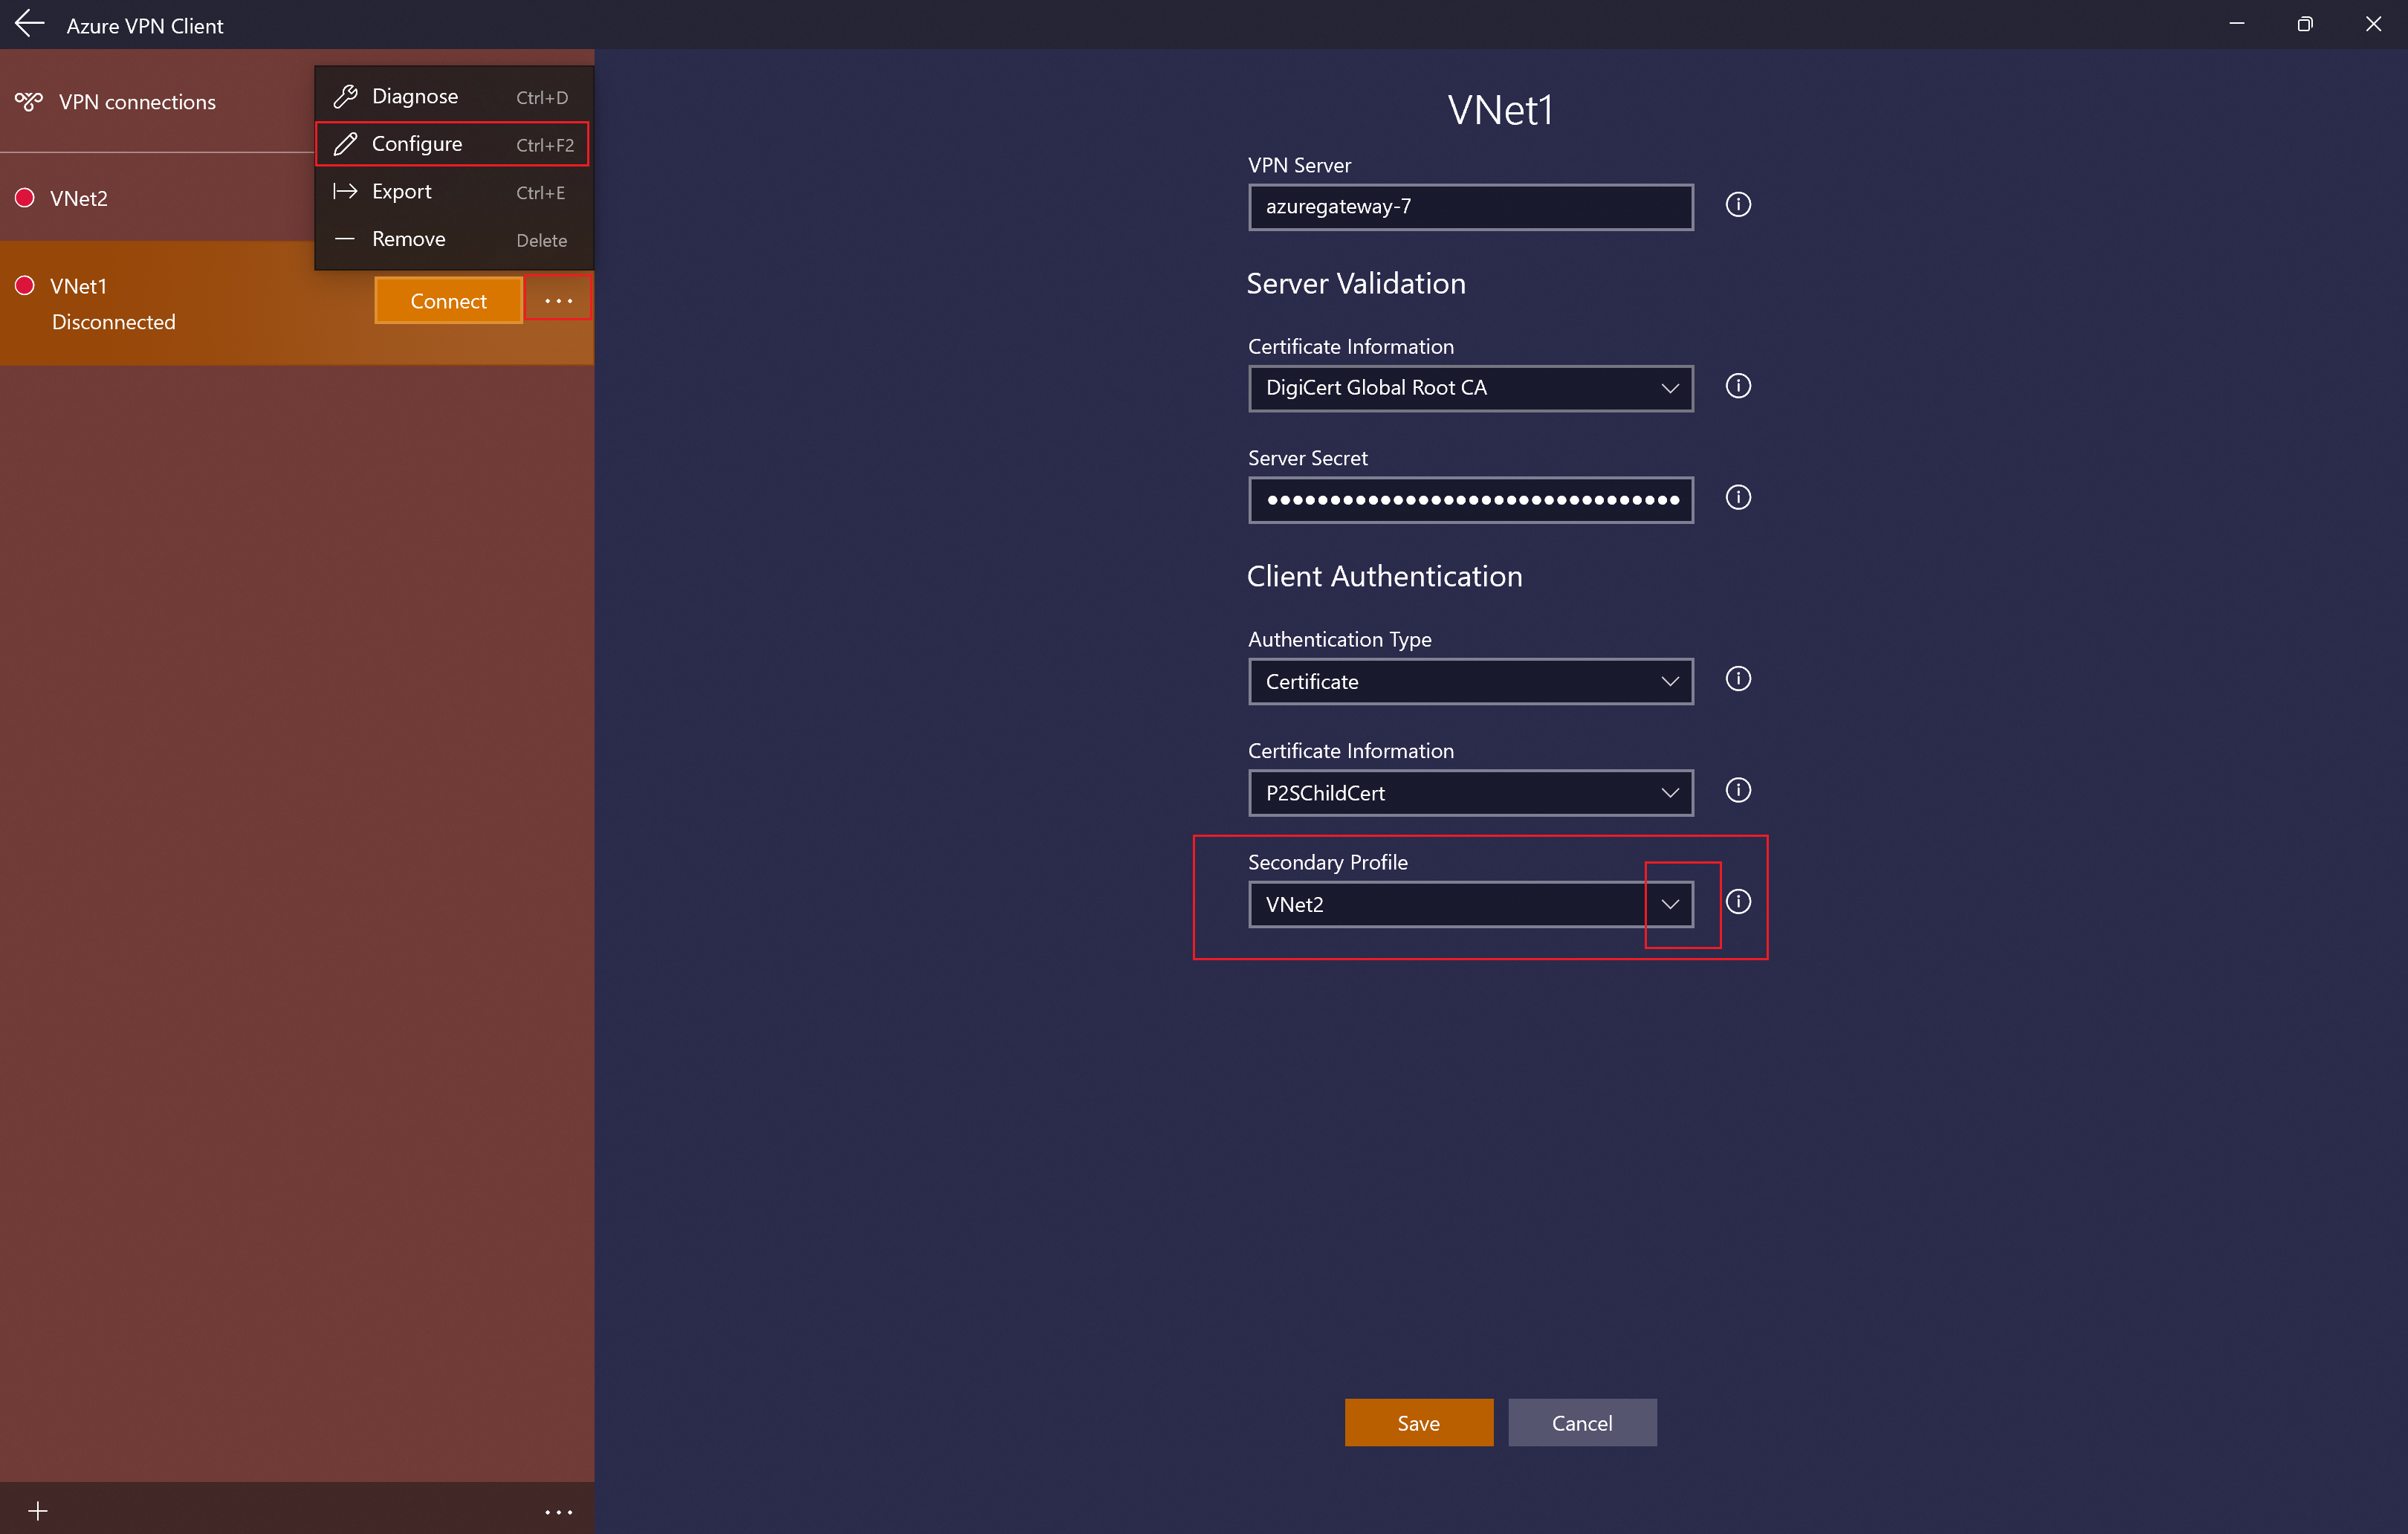
Per questo esempio, si aggiungerà un profilo secondario a un profilo già esistente. Se il client non riesce a connettersi a VNet1, si connetterà automaticamente a Contoso senza causare interruzioni.
Aggiungere un altro profilo client VPN al client VPN di Azure. Per questo esempio è stato importato un file di profilo client VPN ed è stata aggiunta una connessione a Contoso.
Passare quindi al profilo di VNet1, fare clic su "..." e quindi su Configura.
Nell'elenco a discesa Profilo secondario selezionare il profilo per Contoso. Fare quindi clic su Salva per salvare le impostazioni.

Lavorare con le connessioni
Per connettersi automaticamente
Questi passaggi consentono di configurare la connessione per connettersi automaticamente con Always-On.
Nella home page del client VPN selezionare Impostazioni VPN. Se vedi la finestra di dialogo per cambiare app, seleziona Sì.

Se il profilo da configurare è connesso, disconnettere la connessione, evidenziare il profilo e selezionare la casella di controllo Connetti automaticamente .

Selezionare Connetti per avviare la connessione VPN.


Diagnosticare i problemi di connessione
Verifica dei prerequisiti
Se il tuo client VPN Azure è la versione 4.0.0.0 o successiva, puoi eseguire un controllo dei prerequisiti per verificare che il tuo computer abbia configurato e installato gli elementi necessari per connettersi con successo. Per visualizzare il numero di versione di un Client VPN di Azure installato, avviare il client e selezionare Guida.
- Seleziona ... in fondo alla pagina del client VPN di Azure e seleziona Prerequisiti.
- Nella pagina Test Application Prerequisites (Prerequisiti dell'applicazione di test ) selezionare Run Prerequisites Test (Esegui test prerequisiti).
- Risolvere eventuali problemi e riprovare a connettersi. Per altre informazioni, vedere Controllo dei prerequisiti del client VPN di Azure.
Strumento di diagnostica
Selezionare ... accanto alla connessione VPN che si vuole diagnosticare per visualizzare il menu. Selezionare quindi Diagnosi.
Nella pagina Proprietà connessione selezionare Esegui diagnostica. Se richiesto, accedere con le credenziali, quindi visualizzare i risultati.


Impostazioni personalizzate: DNS e routing
È possibile configurare il client VPN di Azure con impostazioni di configurazione facoltative, ad esempio più server DNS, DNS personalizzato, tunneling forzato, route personalizzate e altre impostazioni. Per una descrizione delle impostazioni e dei passaggi di configurazione disponibili, vedere Impostazioni facoltative del client VPN di Azure.
OpenVPN Client 2.x
Se il tuo gateway VPN point-to-site (P2S) è configurato per utilizzare OpenVPN e l'autenticazione per certificati, puoi connetterti alla tua rete virtuale utilizzando l'OpenVPN Client 2.4 e superiori. Per i client OpenVPN Connect 3.x, consulta invece la sezione OpenVPN Client 3.x .
Annotazioni
Il client OpenVPN è gestito in modo indipendente e non è sotto il controllo di Microsoft. Ciò significa che Microsoft non supervisiona il codice, le compilazioni, la roadmap o gli aspetti legali. Se incontri bug o problemi con il client OpenVPN, contatta direttamente l'assistenza OpenVPN Inc. Le linee guida in questo articolo sono fornite "così com'è" e non sono state validate da OpenVPN Inc. Aiutano i clienti che già conoscono il client e vogliono usarlo per connettersi all'Gateway VPN di Azure in una configurazione Point-to-Site VPN.
Requisiti di connessione
Per connettersi ad Azure utilizzando il client OpenVPN e l'autenticazione dei certificati, ogni computer client di collegamento richiede i seguenti elementi:
- Il software client OpenVPN installato e configurato su ciascun computer client.
- Un certificato client installato localmente sul computer client.
Workflow
Il flusso di lavoro per questa sezione è:
- Genera e installa certificati client se non l'hai già fatto.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il cliente OpenVPN.
- Connettersi ad Azure.
Generare e installare certificati client
Per l'autenticazione dei certificati, installa un certificato client su ciascun computer client. Esporta il certificato client che vuoi usare con la chiave privata e includi tutti i certificati nel percorso di certificazione. Per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
In molti casi, puoi installare il certificato client direttamente sul computer client cliccando doppiamente su di esso. Tuttavia, per alcune configurazioni client OpenVPN, potrebbe essere necessario estrarre informazioni dal certificato client per completare la configurazione.
- Per informazioni sull'uso dei certificati, vedere Da punto a sito: Generare certificati.
- Per visualizzare un certificato client installato, aprire Gestire i certificati utente. Il certificato client è installato in Utente corrente\Personale\Certificati.
Installare il certificato client
Ogni computer ha bisogno di un certificato client per l'autenticazione. Se non avete già installato il certificato client sul computer locale, seguite i seguenti passaggi per installarlo:
- Individuare il certificato client. Per altre informazioni sui certificati client, vedere Installare i certificati client.
- Installare il certificato client. In genere, è possibile installare un certificato facendo doppio clic sul file del certificato e specificando una password (se necessario).
- Utilizzare il certificato client più avanti in questo esercizio per configurare le impostazioni del profilo client OpenVPN Connect.
Visualizzare i file di configurazione del profilo client
Il pacchetto di configurazione del profilo client VPN contiene cartelle specifiche. I file all'interno delle cartelle contengono le impostazioni necessarie per configurare il profilo client VPN nel computer client. I file e le impostazioni in essi contenute sono specifici per il gateway VPN e per il tipo di autenticazione e di tunnel che il gateway VPN è configurato per utilizzare.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato. Per l'autenticazione dei certificati e OpenVPN, dovresti vedere la cartella OpenVPN . Se la cartella non viene visualizzata, verificare quanto segue:
- Verificare che il gateway VPN sia configurato per l'uso del tipo di tunnel OpenVPN.
- Se usi l'autenticazione Microsoft Entra, potresti non avere una cartella OpenVPN. Vedere invece l'articolo sulla configurazione di Microsoft Entra ID.
Configurare il client
Scarica e installa il client OpenVPN (versione 2.4 o superiore) dal sito ufficiale di OpenVPN.
Individuare il pacchetto di configurazione del profilo client VPN generato e scaricato nel computer. Estrai il pacchetto. Passare alla cartella OpenVPN e aprire il file di configurazione vpnconfig.ovpn tramite Blocco note.
Individua quindi il certificato figlio creato. Se il certificato non è disponibile, usare uno dei collegamenti seguenti per la procedura per esportare il certificato. Le informazioni sul certificato verranno usate nel passaggio successivo.
- Istruzioni per il gateway VPN
- Istruzioni per la rete WAN virtuale
Dal certificato figlio, estrarre la chiave privata e l’impronta digitale in formato Base64 dal .pfx. È possibile eseguire questa operazione in vari modi. Un modo consiste nell'usare OpenSSL nel computer. Il file profileinfo.txt contiene la chiave privata e l'impronta digitale dell'autorità di certificazione (CA) e del certificato client. Assicurarsi di utilizzare l'impronta digitale del certificato client.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Passare al file vpnconfig.ovpn aperto nel Blocco note. Completare la sezione tra
<cert>e</cert>, ottenendo i valori per$CLIENT_CERTIFICATE,$INTERMEDIATE_CERTIFICATE, e$ROOT_CERTIFICATEcome mostrato nell'esempio seguente.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $INTERMEDIATE_CERTIFICATE (optional) $ROOT_CERTIFICATE </cert>- Aprire profileinfo.txt dal passaggio precedente nel Blocco note. È possibile identificare ogni certificato esaminando la riga
subject=. Ad esempio, se il certificato figlio è denominato P2SChildCert, il certificato client si troverà dopo l'attributosubject=CN = P2SChildCert. - Per ogni certificato nella catena, copiare il testo, incluso quello compreso tra "-----BEGIN CERTIFICATE-----" e "-----END CERTIFICATE-----".
- Includere un valore
$INTERMEDIATE_CERTIFICATEsolo se si dispone di un certificato intermedio nel file profileinfo.txt.
- Aprire profileinfo.txt dal passaggio precedente nel Blocco note. È possibile identificare ogni certificato esaminando la riga
Aprire il file profileinfo.txt nel Blocco note. Per ottenere la chiave privata, selezionare il testo (incluso e tra) "-----BEGIN PRIVATE KEY-----" e "-----END PRIVATE KEY-----" e copiarlo.
Tornare al file vpnconfig.ovpn nel Blocco note e trovare questa sezione. Incollare la chiave privata sostituendo tutti gli elementi tra
<key>e</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Se stai usando la versione 2.6 del client OpenVPN, aggiungi l'opzione "disable-dco" al profilo. Questa opzione non sembra essere retrocompatibile con le versioni precedenti, quindi dovrebbe essere aggiunta solo al client OpenVPN versione 2.6.
Lasciare invariati tutti gli altri campi. Usare la configurazione compilata nel client per connettersi alla VPN.
Copia il file vpnconfig.ovpn nella cartella C:\Program Files\OpenVPN\config.
Fare clic con il pulsante destro del mouse sull'icona OpenVPN nella barra delle applicazioni e fare clic su Connetti.
OpenVPN Client 3.x
Se il tuo gateway VPN point-to-site (P2S) è configurato per utilizzare OpenVPN e autenticazione per certificati, puoi connetterti alla tua rete virtuale utilizzando il client OpenVPN Connect 3.x. Ci sono alcune differenze di configurazione tra il client OpenVPN 2.x e il client OpenVPN Connect 3.x. Questa sezione si concentra sul client OpenVPN Connect 3.x.
Annotazioni
Il client OpenVPN viene gestito in modo indipendente e non sotto il controllo di Microsoft. Ciò significa che Microsoft non supervisiona il codice, le compilazioni, la roadmap o gli aspetti legali. Se i clienti riscontrano bug o problemi con il client OpenVPN, devono contattare direttamente il supporto di OpenVPN Inc. Le linee guida in questo articolo sono fornite 'così com'è' e non sono state validate da OpenVPN Inc. Sono pensate per aiutare i clienti che già conoscono il client e desiderano utilizzarlo per connettersi all'Gateway VPN di Azure in una configurazione Point-to-Site VPN.
Requisiti di connessione
Per connettersi ad Azure usando il client OpenVPN Connect 3.x usando l'autenticazione del certificato, per ogni computer client di connessione sono necessari gli elementi seguenti:
- Il software client OpenVPN Connect deve essere installato e configurato in ogni computer client.
- Il computer client deve avere un certificato client installato localmente.
- Se la catena di certificati include un certificato intermedio, vedere prima la sezione Certificati intermedi per verificare che la configurazione del gateway VPN da punto a sito sia configurata per supportare questa catena di certificati. Il comportamento di autenticazione del certificato per i client 3.x è diverso dalle versioni precedenti, in cui è possibile specificare il certificato intermedio nel profilo client.
Workflow
Il flusso di lavoro per questa sezione è:
- Generare e installare i certificati client, se non è già stato fatto.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il client OpenVPN Connect.
- Connettersi ad Azure.
Generare e installare certificati client
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
In molti casi, è possibile installare il certificato client direttamente nel computer client facendo doppio clic. Tuttavia, per alcune configurazioni client OpenVPN, potresti dover estrarre informazioni dal certificato client per completare la configurazione.
- Per informazioni sull'uso dei certificati, vedere Da punto a sito: Generare certificati.
- Per visualizzare un certificato client installato, aprire Gestire i certificati utente. Il certificato client è installato in Utente corrente\Personale\Certificati.
Installare il certificato client
Ogni computer ha bisogno di un certificato client per l'autenticazione. Se il certificato client non è già installato nel computer locale, è possibile installarlo seguendo questa procedura:
- Individuare il certificato client. Per altre informazioni sui certificati client, vedere Installare i certificati client.
- Installare il certificato client. In genere, è possibile installare un certificato facendo doppio clic sul file del certificato e specificando una password (se necessario).
- Il certificato client verrà usato anche più avanti in questo esercizio per configurare le impostazioni del profilo client OpenVPN Connect.
Visualizzare i file di configurazione
Il pacchetto di configurazione del profilo client VPN contiene cartelle specifiche. I file all'interno delle cartelle contengono le impostazioni necessarie per configurare il profilo client VPN nel computer client. I file e le impostazioni in essi contenute sono specifici per il gateway VPN e per il tipo di autenticazione e di tunnel che il gateway VPN è configurato per utilizzare.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato. Per l'autenticazione del certificato e OpenVPN, verrà visualizzata la cartella OpenVPN . Se la cartella non viene visualizzata, verificare quanto segue:
- Verificare che il gateway VPN sia configurato per l'uso del tipo di tunnel OpenVPN.
- Se si usa l'autenticazione microsoft Entra ID, potrebbe non essere disponibile una cartella OpenVPN. Vedere invece l'articolo sulla configurazione di Microsoft Entra ID.
Configurare il client
Scaricare e installare il client OpenVPN versione 3.x dal sito Web OpenVPN ufficiale.
Individuare il pacchetto di configurazione del profilo client VPN generato e scaricato nel computer. Estrai il pacchetto. Passare alla cartella OpenVPN e aprire il file di configurazione vpnconfig.ovpn tramite Blocco note.
Individua quindi il certificato figlio creato. Se il certificato non è disponibile, usare uno dei collegamenti seguenti per la procedura per esportare il certificato. Le informazioni sul certificato verranno usate nel passaggio successivo.
- Istruzioni per il gateway VPN
- Istruzioni per la rete WAN virtuale
Dal certificato figlio, estrarre la chiave privata e l’impronta digitale in formato Base64 dal .pfx. È possibile eseguire questa operazione in vari modi. Un modo consiste nell'usare OpenSSL nel computer. Il file profileinfo.txt contiene la chiave privata e l'impronta digitale dell'autorità di certificazione (CA) e del certificato client. Assicurarsi di utilizzare l'impronta digitale del certificato client.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Passare al file vpnconfig.ovpn aperto nel Blocco note. Compilare la sezione tra
<cert>e</cert>, ottenendo i valori per$CLIENT_CERTIFICATEe$ROOT_CERTIFICATEcome illustrato nell'esempio seguente.# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENT_CERTIFICATE $ROOT_CERTIFICATE </cert>- Aprire profileinfo.txt dal passaggio precedente nel Blocco note. È possibile identificare ogni certificato esaminando la riga
subject=. Ad esempio, se il certificato figlio è denominato P2SChildCert, il certificato client si troverà dopo l'attributosubject=CN = P2SChildCert. - Per ogni certificato nella catena, copiare il testo, incluso quello compreso tra "-----BEGIN CERTIFICATE-----" e "-----END CERTIFICATE-----".
- Aprire profileinfo.txt dal passaggio precedente nel Blocco note. È possibile identificare ogni certificato esaminando la riga
Aprire il file profileinfo.txt nel Blocco note. Per ottenere la chiave privata, selezionare il testo (incluso e tra) "-----BEGIN PRIVATE KEY-----" e "-----END PRIVATE KEY-----" e copiarlo.
Tornare al file vpnconfig.ovpn nel Blocco note e trovare questa sezione. Incollare la chiave privata sostituendo tutti gli elementi tra
<key>e</key>.# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Commentare la riga "log openvpn.log". Se non è commentato, il client OpenVPN segnala che l'opzione log non è più supportata. Consulta l'esempio di profilo utente per vedere come commentare la riga di log. Dopo aver commentato la riga di log, è comunque possibile accedere ai log tramite l'interfaccia client OpenVPN. Per accedere, fare clic sull'icona del log nell'angolo superiore destro dell'interfaccia utente client. Microsoft consiglia ai clienti di controllare la documentazione di OpenVPN connect per il percorso del file di log perché la registrazione è controllata dal client OpenVPN.
Lasciare invariati tutti gli altri campi. Usare la configurazione compilata nel client per connettersi alla VPN.
Importare il file vpnconfig.ovpn nel client OpenVPN.
Fare clic con il pulsante destro del mouse sull'icona OpenVPN nella barra delle applicazioni e fare clic su Connetti.
Esempio di profilo utente
L'esempio seguente mostra un file di configurazione del profilo utente per i client OpenVPN Connect 3.x. Questo esempio mostra il file di log commentato e l'opzione "ping-restart 0" aggiunta per evitare riconnessioni periodiche dovute al mancato invio di traffico al client.
client
remote <vpnGatewayname>.ln.vpn.azure.com 443
verify-x509-name <IdGateway>.ln.vpn.azure.com name
remote-cert-tls server
dev tun
proto tcp
resolv-retry infinite
nobind
auth SHA256
cipher AES-256-GCM
persist-key
persist-tun
tls-timeout 30
tls-version-min 1.2
key-direction 1
#log openvpn.log
#inactive 0
ping-restart 0
verb 3
# P2S CA root certificate
<ca>
-----BEGIN CERTIFICATE-----
……
……..
……..
……..
-----END CERTIFICATE-----
</ca>
# Pre Shared Key
<tls-auth>
-----BEGIN OpenVPN Static key V1-----
……..
……..
……..
-----END OpenVPN Static key V1-----
</tls-auth>
# P2S client certificate
# Please fill this field with a PEM formatted client certificate
# Alternatively, configure 'cert PATH_TO_CLIENT_CERT' to use input from a PEM certificate file.
<cert>
-----BEGIN CERTIFICATE-----
……..
……..
……..
-----END CERTIFICATE-----
</cert>
# P2S client certificate private key
# Please fill this field with a PEM formatted private key of the client certificate.
# Alternatively, configure 'key PATH_TO_CLIENT_KEY' to use input from a PEM key file.
<key>
-----BEGIN PRIVATE KEY-----
……..
……..
……..
-----END PRIVATE KEY-----
</key>
Certificati intermedi
Se la catena di certificati include certificati intermedi, è necessario caricare i certificati intermedi nel gateway VPN di Azure. Questo è il metodo preferito da usare, indipendentemente dal client VPN da cui si sceglie di connettersi. Nelle versioni precedenti è possibile specificare i certificati intermedi nel profilo utente. Questa funzionalità non è più supportata nel client OpenVPN Connect versione 3.x.
Quando si utilizzano certificati intermedi, il certificato intermedio deve essere caricato dopo il certificato radice.

Riconnessioni
Se si verificano riconnessioni periodiche a causa dell'assenza di traffico inviato al client, è possibile aggiungere l'opzione "ping-restart 0" al profilo per evitare che le disconnessioni causino riconnessioni. Questo è descritto nella documentazione OpenVPN Connect come segue: --ping-restart n Similar to --ping-exit, but trigger a SIGUSR1 restart after n seconds pass without reception of a ping or other packet from remote.
Vedere l'esempio profilo utente per un esempio di come aggiungere questa opzione.
macOS
I client macOS possono connettersi utilizzando il client VPN nativo (tipo tunnel IKEv2) o un client OpenVPN (tipo tunnel OpenVPN).
Client VPN nativo
Se il tuo gateway VPN point-to-site (P2S) è configurato per usare IKEv2 e autenticazione tramite certificato, puoi connetterti alla tua rete virtuale usando il client VPN nativo che fa parte del tuo sistema operativo macOS.
Annotazioni
Il tuo gateway VPN deve utilizzare uno SKU diverso dal Basic.
Workflow
- Genera certificati client se non l'hai già fatto.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Certificati di installazione.
- Configura il client VPN nativo che è già installato sul tuo sistema operativo.
- Connettersi ad Azure.
Generare certificati
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
Per informazioni sull'uso dei certificati, vedere Generare ed esportare certificati.
Visualizza i file di configurazione del profilo client VPN
Tutte le impostazioni di configurazione necessarie per i client VPN sono contenute in un file zip di configurazione del profilo client VPN. È possibile generare i file di configurazione del profilo client usando PowerShell oppure il portale di Azure. Entrambi i metodi restituiscono lo stesso file con estensione zip.
I file di configurazione del profilo client VPN sono specifici della configurazione del gateway VPN da punto a sito per la rete virtuale. Se vengono apportate modifiche alla configurazione VPN da punto a sito dopo la generazione dei file, ad esempio modifiche al tipo di autenticazione o al tipo di protocollo VPN, è necessario generare nuovi file di configurazione del profilo client VPN e applicare la nuova configurazione a tutti i client VPN da connettere.
Decomprimere il file per visualizzare le cartelle. Quando configuri i client nativi macOS, usi i file nella cartella Generic . La cartella Generic è presente se IKEv2 era configurata sul gateway. Se la cartella Generic non viene visualizzata, controllare gli elementi seguenti, quindi generare di nuovo il file ZIP.
- Controlla il tipo di tunnel per la tua configurazione. È probabile che come tipo di tunnel non sia stato selezionato IKEv2.
La cartella Generic contiene i seguenti file.
- VpnSettings.xml, che contiene impostazioni importanti come l'indirizzo del server e il tipo di tunnel.
- VpnServerRoot.cer, che contiene il certificato radice necessario per convalidare il gateway VPN di Azure durante la configurazione della connessione da punto a sito.
Installare i certificati
Avrai bisogno sia del certificato root che del certificato figlio installati sul tuo Mac. Il certificato figlio deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione.
Certificato radice
- Copia il file di certificazione root (il file .cer) - sul tuo Mac. Fare doppio clic sul certificato. A seconda del tuo sistema operativo, il certificato si installerà automaticamente oppure vedrai la pagina Aggiungi Certificati .
- Se vedi la pagina Aggiungi Certificati , per Portachiavi: clicca sulle frecce e seleziona accedi dal menu a tendina.
- Clicca su Aggiungi per importare il file.
Certificato del cliente
Il certificato client (file .pfx) viene utilizzato per l'autenticazione ed è necessario. Di solito, puoi semplicemente cliccare sul certificato client per installare.
Verifica l'installazione dei certificati
Verifica che sia il client che il certificato root siano installati.
- Apri l'accesso al portachiavi.
- Vai nella scheda Certificati .
- Verifica che sia il client che il certificato root siano installati.
Configurare il profilo del client VPN
Usa i passaggi della Guida utente Mac appropriati per la versione del tuo sistema operativo per aggiungere una configurazione di profilo client VPN con le seguenti impostazioni.
Seleziona IKEv2 come tipo di VPN.
Per il nome visualizzato, seleziona un nome amichevole per il profilo.
Per sia l'Indirizzo del Server che per l'ID Remoto, usa il valore del tag VpnServer nel fileVpnSettings.xml .

Per le impostazioni di autenticazione , seleziona Certificato.
Per il certificato, scegli il certificato figlio che vuoi utilizzare per l'autenticazione. Se hai più certificati, puoi selezionare Mostra Certificato per vedere maggiori informazioni su ciascun certificato.
Per l'ID locale, digita il nome del certificato figlio che hai selezionato.

Una volta finito di configurare il profilo client VPN, salva il profilo.
Connect
I passaggi per connettersi sono specifici per la versione del sistema operativo macOS. Consulta la Guida Utente Mac. Seleziona la versione del sistema operativo che stai usando e segui i passaggi per connetterti.
Una volta stabilita la connessione, lo stato appare come Collegato. L'indirizzo IP viene allocato dal pool di indirizzi client VPN.
Client OpenVPN
Questa sezione ti aiuta a connetterti alla tua rete virtuale Azure (VNet) su macOS tramite un client OpenVPN, utilizzando Gateway VPN point-to-site (P2S) e l'autenticazione tramite certificato.
Requisiti di connessione
Per connettersi ad Azure con il client OpenVPN usando l'autenticazione del certificato, per ogni client che si connette sono necessari gli elementi seguenti:
- Il software client VPN aperto deve essere installato e configurato in ogni client.
- Il client deve avere un certificato client installato localmente.
Workflow
- Installare il client OpenVPN.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il cliente OpenVPN.
- Connettersi ad Azure.
Generare certificati client
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione.
Per informazioni sull'uso dei certificati, vedere Da punto a sito: Generare certificati - Linux.
Configurare il client OpenVPN
Nell'esempio seguente viene usato TunnelBlick.
Importante
Solo macOS 10.13 e versioni successive è supportato con il protocollo OpenVPN.
Annotazioni
Il client OpenVPN versione 2.6 non è ancora supportato.
Scaricare e installare un client OpenVPN, ad esempio TunnelBlick.
Scaricare il pacchetto del profilo client VPN dal portale di Azure.
Decomprimere il profilo. Aprire il file di configurazione vpnconfig.ovpn dalla cartella OpenVPN in un editor di testo.
Compilare la sezione del certificato client P2S con la chiave pubblica del certificato client P2S in formato base64. In un certificato in formato PEM è possibile aprire il file con estensione cer e copiare la chiave in formato Base 64 tra le intestazioni del certificato.
Compilare la sezione della chiave privata con la chiave privata del certificato client P2S in formato base64. Per informazioni su come estrarre una chiave privata, vedere Esportare la propria chiave privata nel sito di OpenVPN.
Lasciare invariati tutti gli altri campi. Usare la configurazione compilata nel client per connettersi alla VPN.
Fare doppio clic sul file del profilo per creare il profilo in Tunnelblick.
Avviare Tunnelblick dalla cartella delle applicazioni.
Fare clic sull'icona Tunnelblick nella barra delle applicazioni e selezionare l'opzione di connessione.
Linux
I client Linux possono connettersi usando strongSwan (tipo tunnel IKEv2) o OpenVPN (tipo tunnel OpenVPN) sia con il client VPN Azure sia con un client OpenVPN.
strongSwan
Questa sezione ti aiuta a connetterti alla tua rete virtuale Azure (VNet) utilizzando la VPN point-to-site (P2S) di Gateway VPN e l'autenticazione tramite certificato da un client Ubuntu Linux usando strongSwan.
Requisiti di connessione
Per connettersi ad Azure usando il client strongSwan e l'autenticazione del certificato tramite il tipo di tunnel IKEv2, per ogni client che si connette sono necessari gli elementi seguenti:
- Ogni client deve essere configurato per l'uso di strongSwan.
- Il client deve avere i certificati corretti installati in locale.
Workflow
Il flusso di lavoro per questo articolo è:
- Installare strongSwan.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Individuare gli eventuali certificati del client necessari.
- Configurare strongSwan.
- Connettersi ad Azure.
Informazioni sui certificati
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
Per altre informazioni sui certificati per Linux, vedere gli articoli seguenti:
Installa strongSwan
Per specificare i comandi, è stata usata la configurazione seguente:
- Computer: Ubuntu Server 18.04
- Dipendenze: strongSwan
Per installare la configurazione strongSwan richiesta, eseguire i comandi seguenti:
sudo apt-get update
sudo apt-get upgrade
sudo apt install strongswan
sudo apt install strongswan-pki
sudo apt install libstrongswan-extra-plugins
sudo apt install libtss2-tcti-tabrmd0
Visualizza i file di configurazione del profilo client di strongSwan VPN
Quando si genera un pacchetto di configurazione del profilo client VPN, tutte le impostazioni di configurazione necessarie per i client VPN sono contenute in un file ZIP di configurazione del profilo client VPN. I file di configurazione del profilo client VPN sono specifici della configurazione del gateway VPN da punto a sito per la rete virtuale. Se vengono apportate modifiche alla configurazione VPN da punto a sito dopo la generazione dei file, ad esempio modifiche al tipo di autenticazione o al tipo di protocollo VPN, è necessario generare nuovi file di configurazione del profilo client VPN e applicare la nuova configurazione a tutti i client VPN da connettere.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato e scaricato. Tutte le informazioni necessarie per la configurazione sono disponibili nella cartella Generic. Azure non fornisce un file mobileconfig per questa configurazione.
Se la cartella Generic non viene visualizzata, controllare gli elementi seguenti, quindi generare di nuovo il file ZIP.
- Controlla il tipo di tunnel per la tua configurazione. È probabile che come tipo di tunnel non sia stato selezionato IKEv2.
- Nel gateway VPN, verifica che lo SKU non sia di tipo Basic. Lo SKU Basic del gateway VPN non supporta IKEv2. Selezionare quindi IKEv2 e generare di nuovo il file ZIP per recuperare la cartella Generic.
La cartella Generic contiene i file seguenti:
- VpnSettings.xml, che contiene impostazioni importanti come l'indirizzo del server e il tipo di tunnel.
- VpnServerRoot.cer, che contiene il certificato radice necessario per convalidare il gateway VPN di Azure durante la configurazione della connessione da punto a sito.
Configurare il client VPN
Dopo aver visualizzato i file del profilo client VPN, continuare con la procedura che si intende usare:
Passaggi della GUI
Questa sezione illustra la configurazione con l'interfaccia utente grafica di strongSwan. Le istruzioni seguenti sono state create in Ubuntu 18.0.4. Ubuntu 16.0.10 non supporta l'interfaccia utente grafica di strongSwan. Se si intende comunque usare Ubuntu 16.0.10, sarà necessario ricorrere alla riga di comando. A seconda delle versioni di Linux e strongSwan in uso, è possibile che le schermate riportate negli esempi seguenti non corrispondano a quelle effettivamente visualizzate.
Aprire il Terminale per installare strongSwan e il relativo gestore di rete eseguendo il comando riportato nell'esempio.
sudo apt install network-manager-strongswanScegliere Impostazioni e quindi Rete. Selezionare il pulsante + per creare una nuova connessione.
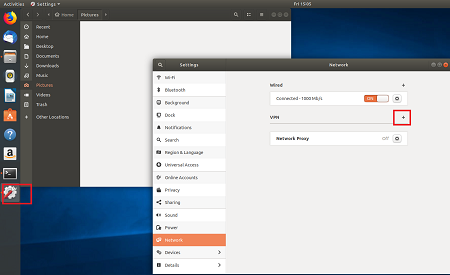
Nella pagina Aggiungi VPN selezionare IPsec/IKEv2 (strongSwan) dal menu e fare doppio clic.
Nella pagina Aggiungi VPN, aggiungere un nome per la connessione VPN.
Aprire il file VpnSettings.xml dalla cartella Generic contenuta nei file del pacchetto di configurazione del profilo client VPN scaricato. Trovare il tag denominato VpnServer e copiare il nome, che inizia con "azuregateway" e termina con ".cloudapp.net".
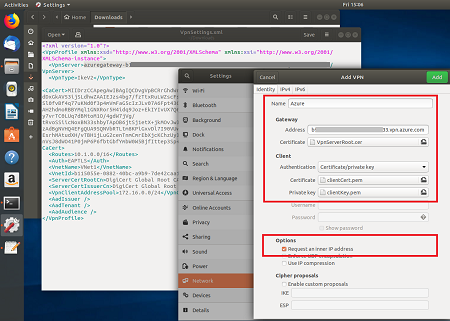
Incollare il nome nel campo Indirizzo della nuova connessione VPN nella sezione Gateway. Successivamente, selezionare l'icona della cartella alla fine del campo Certificate (Certificato), passare alla cartella Generic e selezionare il file VpnServerRoot.
Nella sezione Client della connessione, per Authentication (Autenticazione) selezionare Certificate/private key (Certificato/Chiave privata). Per Certificate (Certificato) e Private key (Chiave privata) scegliere il certificato e la chiave privata creati in precedenza. In Options (Opzioni) selezionare Request an inner IP address (Richiedi un indirizzo IP interno). Quindi selezionare Aggiungi.
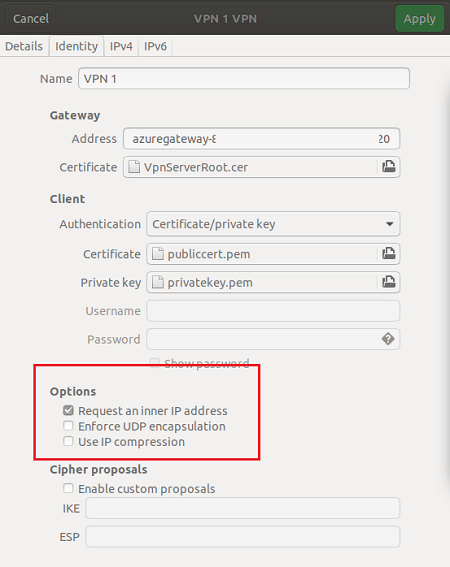
Attivare la connessione.


Passaggi della CLI
Questa sezione illustra la configurazione con l'interfaccia della riga di comando di strongSwan.
Dalla cartella Generic dei file di configurazione del profilo client VPN, copiare o spostare VpnServerRoot.cer in /etc/ipsec.d/cacerts.
Copiare o spostare i file generati rispettivamente in /etc/ipsec.d/certs e /etc/ipsec.d/private/. Questi file sono il certificato client e la chiave privata e devono trovarsi nelle directory corrispondenti. Usare i comandi seguenti:
sudo cp ${USERNAME}Cert.pem /etc/ipsec.d/certs/ sudo cp ${USERNAME}Key.pem /etc/ipsec.d/private/ sudo chmod -R go-rwx /etc/ipsec.d/private /etc/ipsec.d/certsEseguire il comando seguente per prendere nota del nome host. Questo valore verrà usato nel passaggio successivo.
hostnamectl --staticAprire il file VpnSettings.xml e copiare il valore di
<VpnServer>. Questo valore verrà usato nel passaggio successivo.Modificare i valori nell'esempio seguente, quindi aggiungere l'esempio alla configurazione /etc/ipsec.conf.
conn azure keyexchange=ikev2 type=tunnel leftfirewall=yes left=%any # Replace ${USERNAME}Cert.pem with the key filename inside /etc/ipsec.d/certs directory. leftcert=${USERNAME}Cert.pem leftauth=pubkey leftid=%client # use the hostname of your machine with % character prepended. Example: %client right= #Azure VPN gateway address. Example: azuregateway-xxx-xxx.vpn.azure.com rightid=% #Azure VPN gateway FQDN with % character prepended. Example: %azuregateway-xxx-xxx.vpn.azure.com rightsubnet=0.0.0.0/0 leftsourceip=%config auto=add esp=aes256gcm16Aggiungere i valori dei segreti a /etc/ipsec.secrets.
Il nome del file PEM deve corrispondere a quello usato in precedenza come file di chiave client.
: RSA ${USERNAME}Key.pem # Replace ${USERNAME}Key.pem with the key filename inside /etc/ipsec.d/private directory.Eseguire i comandi seguenti:
sudo ipsec restart sudo ipsec up azure
Azure VPN Client
Importante
Il client VPN Azure per Linux (Anteprima) è stato ritirato il 31 agosto 2026. Dopo questa data, il cliente non è più supportato. Per maggiori informazioni, consulta la panoramica e la guida alla migrazione di Azure VPN Client per Linux Retirement per Gateway VPN e rete WAN virtuale.
Questa sezione ti aiuta a connetterti alla tua rete virtuale Azure (VNet) dal Client VPN Azure per Linux utilizzando l'autenticazione del certificato punto a sito (P2S) del Gateway VPN. Il client VPN di Azure per Linux richiede il tipo di tunnel OpenVPN.
Prima del ritiro, il client VPN Azure per Linux (Preview) supportava solo le seguenti versioni:
- Ubuntu 20.04
- Ubuntu 22.04
Sebbene il client potesse aver lavorato su altre distribuzioni e versioni, il supporto era limitato alle versioni elencate in precedenza.
Requisiti di connessione
Per connettersi ad Azure usando il client VPN di Azure e l'autenticazione del certificato, per ogni client che si connette sono necessari gli elementi seguenti:
- Il software del client VPN di Azure deve essere installato e configurato in ogni client.
- Il client deve avere i certificati corretti installati in locale.
Workflow
Il flusso di lavoro per questo articolo è:
- Generare e installare i certificati client.
- Individuare e visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Scaricare e configurare il client VPN di Azure per Linux.
- Connettersi ad Azure.
Generare certificati
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
Generare i dati del certificato pubblico e la chiave privata del client nel formato PEM usando i comandi seguenti. Per eseguire i comandi, è necessario avere il certificato radice pubblico caCert.pem e la chiave privata del certificato radice caKey.pem. Per altre informazioni, vedere Generare ed esportare certificati - Linux - OpenSSL.
Annotazioni
Microsoft consiglia di usare il flusso di autenticazione più sicuro disponibile. Il flusso di autenticazione descritto in questa procedura richiede un livello di attendibilità molto elevato nell'applicazione e comporta rischi non presenti in altri flussi. È consigliabile usare questo flusso solo quando altri flussi più sicuri, ad esempio le identità gestite, non sono validi.
export PASSWORD="password"
export USERNAME=$(hostnamectl --static)
# Generate a private key
openssl genrsa -out "${USERNAME}Key.pem" 2048
# Generate a CSR
openssl req -new -key "${USERNAME}Key.pem" -out "${USERNAME}Req.pem" -subj "/CN=${USERNAME}"
# Sign the CSR using the CA certificate and key
openssl x509 -req -days 365 -in "${USERNAME}Req.pem" -CA caCert.pem -CAkey caKey.pem -CAcreateserial -out "${USERNAME}Cert.pem" -extfile <(echo -e "subjectAltName=DNS:${USERNAME}\nextendedKeyUsage=clientAuth")
Visualizza i file di configurazione del profilo Azure VPN Client
Quando si genera e si scarica un pacchetto di configurazione del profilo client VPN, tutte le impostazioni di configurazione necessarie per i client VPN sono contenute in un file ZIP di configurazione del profilo client VPN. I file di configurazione del profilo client VPN sono specifici della configurazione del gateway VPN da punto a sito per la rete virtuale. Se vengono apportate modifiche alla configurazione VPN da punto a sito dopo la generazione dei file, ad esempio modifiche al tipo di autenticazione o al tipo di protocollo VPN, è necessario generare nuovi file di configurazione del profilo client VPN e applicare la nuova configurazione a tutti i client VPN da connettere.
Individuare e decomprimere il pacchetto di configurazione del profilo client VPN generato e scaricato (elencato nei prerequisiti). Aprire la cartella AzureVPN. In questa cartella verranno visualizzati il file azurevpnconfig_cert.xml o il file azurevpnconfig.xml, a seconda che la configurazione da punto a sito includa più tipi di autenticazione. Il file XML contiene le impostazioni da usare per configurare il profilo client VPN.
Se non viene visualizzato alcun file o non si dispone di una cartella AzureVPN, verificare che il gateway VPN sia configurato per usare il tipo di tunnel OpenVPN e che sia selezionata l'autenticazione del certificato.
Scaricare il client VPN di Azure
Aggiungere l'elenco di repository Microsoft e installare il client VPN di Azure per Linux usando i comandi seguenti:
# install curl utility
sudo apt-get install curl
# Install Microsoft's public key
curl -sSl https://packages.microsoft.com/keys/microsoft.asc | sudo tee /etc/apt/trusted.gpg.d/microsoft.asc
# Install the production repo list for focal
# For Ubuntu 20.04
curl https://packages.microsoft.com/config/ubuntu/20.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-focal-prod.list
# Install the production repo list for jammy
# For Ubuntu 22.04
curl https://packages.microsoft.com/config/ubuntu/22.04/prod.list | sudo tee /etc/apt/sources.list.d/microsoft-ubuntu-jammy-prod.list
sudo apt-get update
sudo apt-get install microsoft-azurevpnclient
Per ulteriori informazioni sul repository, vedi Repository software Linux per i prodotti Microsoft.
Configurare il profilo del client VPN di Azure
Aprire il client VPN di Azure.
Nella parte inferiore sinistra della pagina del client VPN Linux selezionare Importa.

Nella finestra passare al file azurevpnconfig.xml o azurevpnconfig_cert.xml, selezionarlo e quindi selezionare Apri.
Per aggiungere i Dati pubblici del certificato client, usare la selezione file e individuare i file con estensione pem correlati.

Per aggiungere la Chiave privata del certificato client, usa il selettore e seleziona il percorso del file del certificato nella casella di testo della chiave privata, con estensione .pem.
Dopo la convalida dell'importazione (importazione senza errori), selezionare Salva.
Nel riquadro sinistro individuare il profilo di connessione VPN creato. Selezionare Connetti.
Quando il client è connesso correttamente, lo stato viene visualizzato come Connesso con un'icona verde.
È possibile visualizzare il riepilogo dei log di connessione nei Log di stato nella schermata principale del client VPN.


Disinstallare il client VPN di Azure
Se si vuole disinstallare il client VPN di Azure, usare il comando seguente nel terminale:
sudo apt remove microsoft-azurevpnclient
Client OpenVPN
Questa sezione ti aiuta a connetterti alla tua rete virtuale Azure (VNet) utilizzando il Gateway VPN point-to-site (P2S) e l'autenticazione tramite certificato da Linux tramite un client OpenVPN.
Requisiti di connessione
Per connettersi ad Azure con il client OpenVPN usando l'autenticazione del certificato, per ogni client che si connette sono necessari gli elementi seguenti:
- Il software client VPN aperto deve essere installato e configurato in ogni client.
- Il client deve avere i certificati corretti installati in locale.
Workflow
- Installare il client OpenVPN.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il cliente OpenVPN.
- Connettersi ad Azure.
Informazioni sui certificati
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
Il client OpenVPN in questa sezione utilizza certificati esportati con un formato .pfx . È possibile esportare un certificato client con facilità in questo formato usando le istruzioni Windows. VedereEsportare un certificato client - pfx. Se non si dispone di un computer Windows, come soluzione alternativa, è possibile usare una VM Windows di piccole dimensioni per esportare i certificati nel formato .pfx necessario. In questo momento, le istruzioni Linux OpenSSL fornite restituiscono solo il formato .pem.
Passaggi di configurazione
Questa sezione illustra come configurare i client Linux per l'autenticazione del certificato che usa il tipo di tunnel OpenVPN. Per connettersi ad Azure, scaricare il client OpenVPN e configurare il profilo di connessione.
Annotazioni
Il client OpenVPN versione 2.6 non è ancora supportato.
Aprire una nuova sessione del terminale. È possibile aprire una nuova sessione premendo contemporaneamente CTRL + ALT + T.
Immettere il comando seguente per installare i componenti necessari:
sudo apt-get install openvpn sudo apt-get -y install network-manager-openvpn sudo service network-manager restartPassare quindi alla cartella del profilo client VPN e decomprimerla per visualizzare i file.
Esportare il certificato client P2S creato e caricato nella configurazione P2S del gateway. Per la procedura, vedere Gateway VPN da punto a sito.
Estrarre la chiave privata e l'impronta digitale base64 dal file .pfx. È possibile eseguire questa operazione in vari modi. Un modo consiste nell'usare OpenSSL nel computer.
openssl pkcs12 -in "filename.pfx" -nodes -out "profileinfo.txt"Il file profileinfo.txt contiene la chiave privata e l'identificazione personale per l'Autorità di certificazione e il certificato client. Assicurarsi di utilizzare l'impronta digitale del certificato client.
Aprire profileinfo.txt in un editor di testo. Per ottenere l'identificazione personale del certificato client (figlio), selezionare il testo compreso tra "-----BEGIN CERTIFICATE-----" e "-----END CERTIFICATE-----" (inclusi) per il certificato figlio e copiarlo. È possibile identificare il certificato figlio dalla riga subject=/.
Apri il file vpnconfig.ovpn e trova la sezione nell'esempio seguente. Sostituire tutti gli elementi tra "cert" e "/cert".
# P2S client certificate # please fill this field with a PEM formatted cert <cert> $CLIENTCERTIFICATE </cert>Aprire il file profileinfo.txt in un editor di testo. Per ottenere la chiave privata, selezionare il testo compreso tra "-----BEGIN PRIVATE KEY-----" e "-----END PRIVATE KEY-----" e copiarlo.
Aprire il file vpnconfig.ovpn in un editor di testo e trovare questa sezione. Incollare la chiave privata sostituendo tutto il testo compreso tra "key" e "/key".
# P2S client root certificate private key # please fill this field with a PEM formatted key <key> $PRIVATEKEY </key>Lasciare invariati tutti gli altri campi. Usare la configurazione compilata nel client per connettersi alla VPN.
Per connettersi usando la riga di comando, digitare il comando seguente:
sudo openvpn --config <name and path of your VPN profile file>&Per disconnettersi tramite la riga di comando, digitare il comando seguente:
sudo pkill openvpnPer connettersi usando l'interfaccia utente grafica, passare alle impostazioni di sistema.
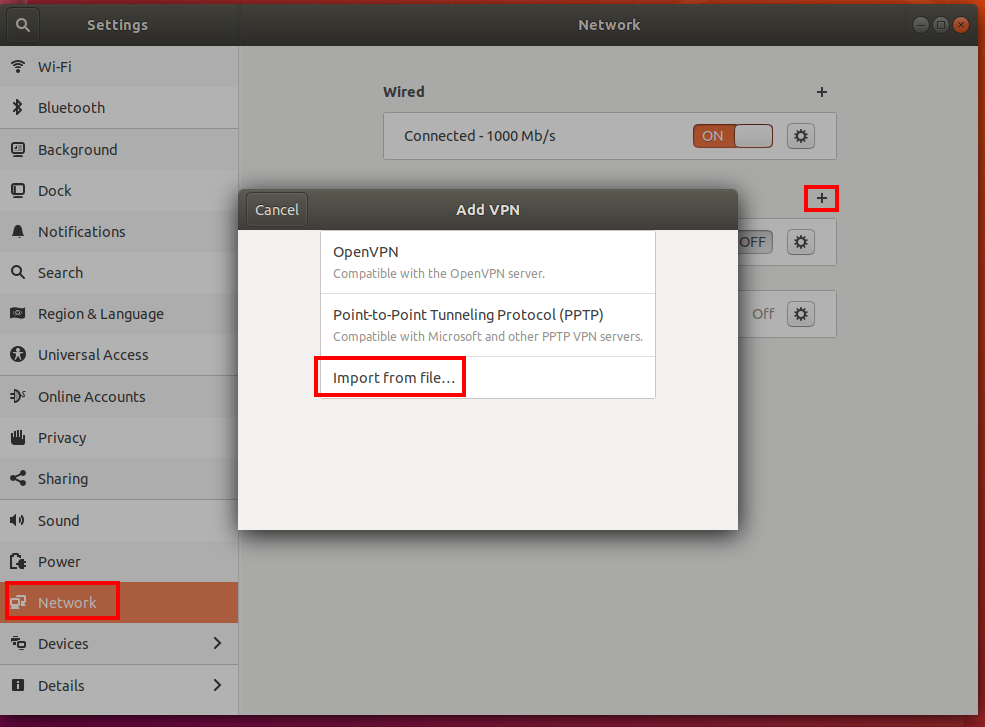
Selezionare + per aggiungere una nuova connessione VPN.
In Aggiungi VPN selezionare Importa da file….
Passare al file del profilo e fare doppio clic oppure fare clic su Apri.
Selezionare Aggiungi nella finestra Aggiungi VPN.
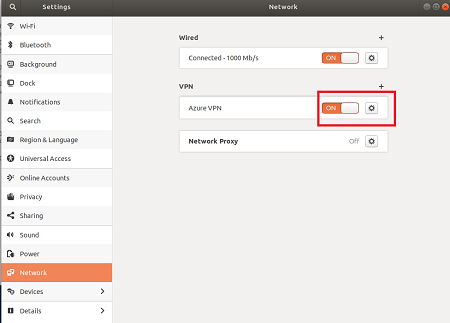
La VPN può essere connessa selezionando ON nella pagina Network Settings (Impostazioni di rete), o sotto l'icona di rete nell'area di notifica.

iOS
Questa sezione ti aiuta a connetterti alla tua rete virtuale Azure (VNet) utilizzando il Gateway VPN point-to-site (P2S) e l'autenticazione con certificato su iOS tramite un client OpenVPN.
Requisiti di connessione
Per connettersi ad Azure con il client OpenVPN usando l'autenticazione del certificato, per ogni client che si connette sono necessari gli elementi seguenti:
- Il software client VPN aperto deve essere installato e configurato in ogni client.
- Il client deve avere un certificato client installato localmente.
Workflow
- Installare il client OpenVPN.
- Visualizzare i file di configurazione del profilo client VPN contenuti nel pacchetto di configurazione del profilo client VPN generato.
- Configurare il cliente OpenVPN.
- Connettersi ad Azure.
Generare certificati client
Per l'autenticazione del certificato è necessario installare un certificato client in ogni computer client. Il certificato client che si vuole usare deve essere esportato con la chiave privata e deve contenere tutti i certificati nel percorso di certificazione. Inoltre, per alcune configurazioni, è anche necessario installare le informazioni sul certificato radice.
Per informazioni sull'uso dei certificati, vedere Da punto a sito: Generare certificati - Linux.
Configurare il client OpenVPN
L'esempio seguente usa OpenVPN Connect dall'App Store.
Importante
Solo iOS 11.0 e versioni successive è supportato con il protocollo OpenVPN.
Annotazioni
Il client OpenVPN versione 2.6 non è ancora supportato.
Installare il client OpenVPN (versione 2.4 o successiva) dall'App Store. La versione 2.6 non è ancora supportata.
Se non è già stato fatto, scaricare il pacchetto del profilo client VPN dal portale di Azure.
Decomprimere il profilo. Aprire il file di configurazione vpnconfig.ovpn dalla cartella OpenVPN in un editor di testo.
Compilare la sezione del certificato client P2S con la chiave pubblica del certificato client P2S in formato base64. In un certificato in formato PEM è possibile aprire il file con estensione cer e copiare la chiave in formato Base 64 tra le intestazioni del certificato.
Compilare la sezione della chiave privata con la chiave privata del certificato client P2S in formato base64. Per informazioni su come estrarre una chiave privata, vedere Esportare la propria chiave privata nel sito di OpenVPN.
Lasciare invariati tutti gli altri campi.
Inviare tramite posta elettronica il file di profilo (.ovpn) all'account di posta elettronica configurato nell'app di posta elettronica sull'iPhone.
Aprire il messaggio di posta elettronica nell'app di posta elettronica sull'iPhone e toccare il file allegato.
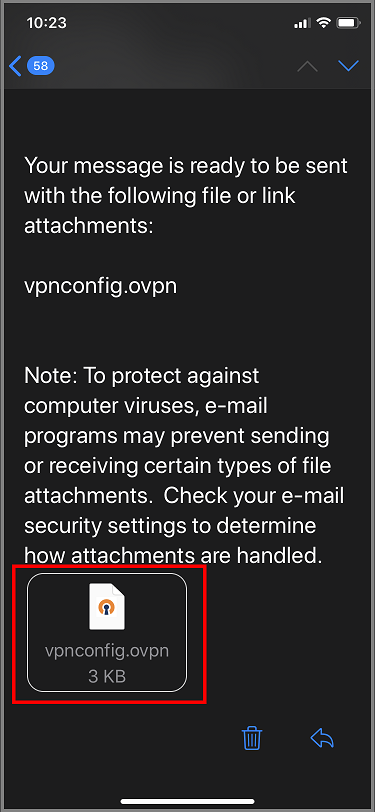
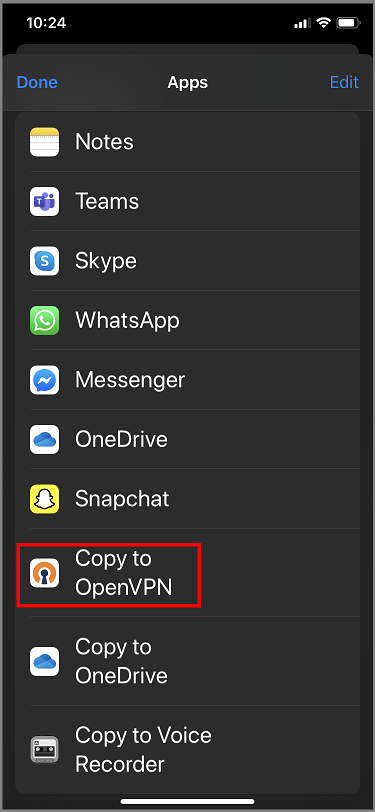
Toccare Altro se non si vede l’opzione Copia in OpenVPN.
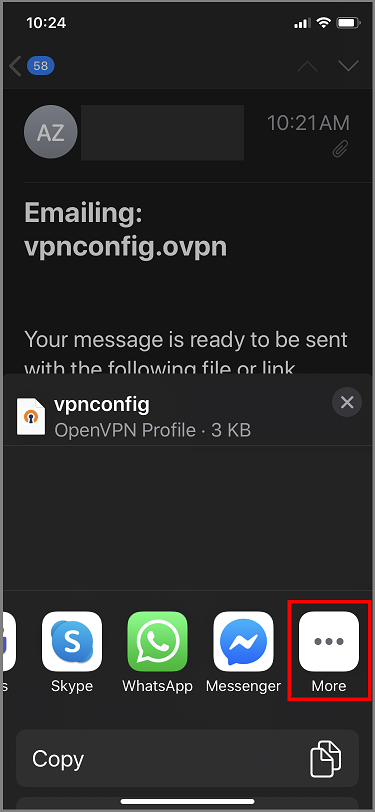
Tocca Copia su OpenVPN.
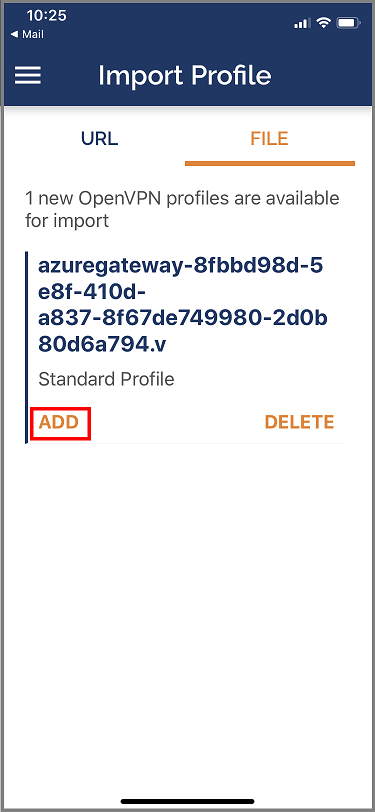
Toccare AGGIUNGI nella pagina Importa profilo
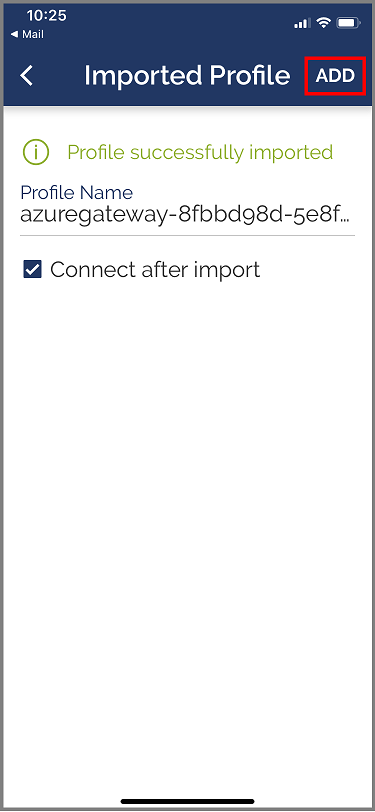
Toccare AGGIUNGI nella pagina Profilo importato
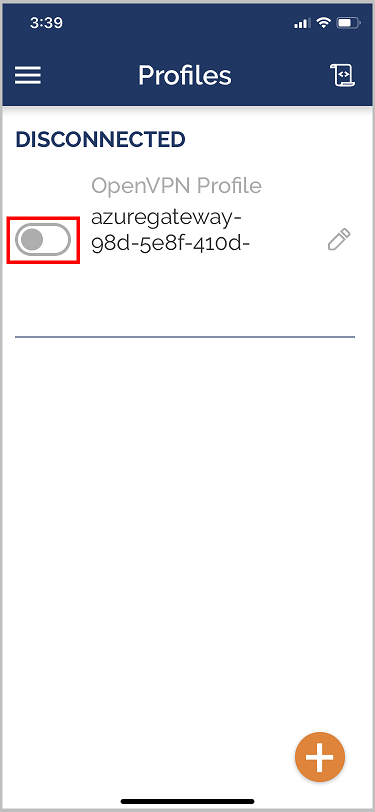
Avviare l'app OpenVPN e scorrere verso destra l'interruttore nella pagina Profilo a destra per connettersi


Passaggi successivi
Continuare configurando eventuali impostazioni aggiuntive per il server o la connessione. Vedere Procedura di configurazione da punto a sito.