Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Tipicamente, crei e gestisci le policy di sicurezza degli endpoint nel centro di amministrazione Microsoft Intune. Intune può applicare queste politiche ai dispositivi registrati. Con la gestione delle impostazioni di sicurezza di Defender for Endpoint, Intune può anche applicare le policy supportate ai dispositivi che sono integrati su Defender for Endpoint ma non sono registrati in Intune.
Dopo aver configurato la connessione tra Intune e Defender for Endpoint e abilitato la gestione delle impostazioni di sicurezza come descritto in Manage Defender for Endpoint security settings, puoi anche creare e gestire le politiche di sicurezza degli endpoint supportate nel portale Microsoft Defender.
La gestione delle politiche di sicurezza degli endpoint nel portale Defender presenta i seguenti vantaggi:
- Lavorare da una singola console.
- Applica una policy sia ai dispositivi registrati in Intune sia ai dispositivi gestiti tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint.
- Gestire le impostazioni di sicurezza usando Defender per le autorizzazioni degli endpoint anziché un ruolo di amministratore completo di Intune.
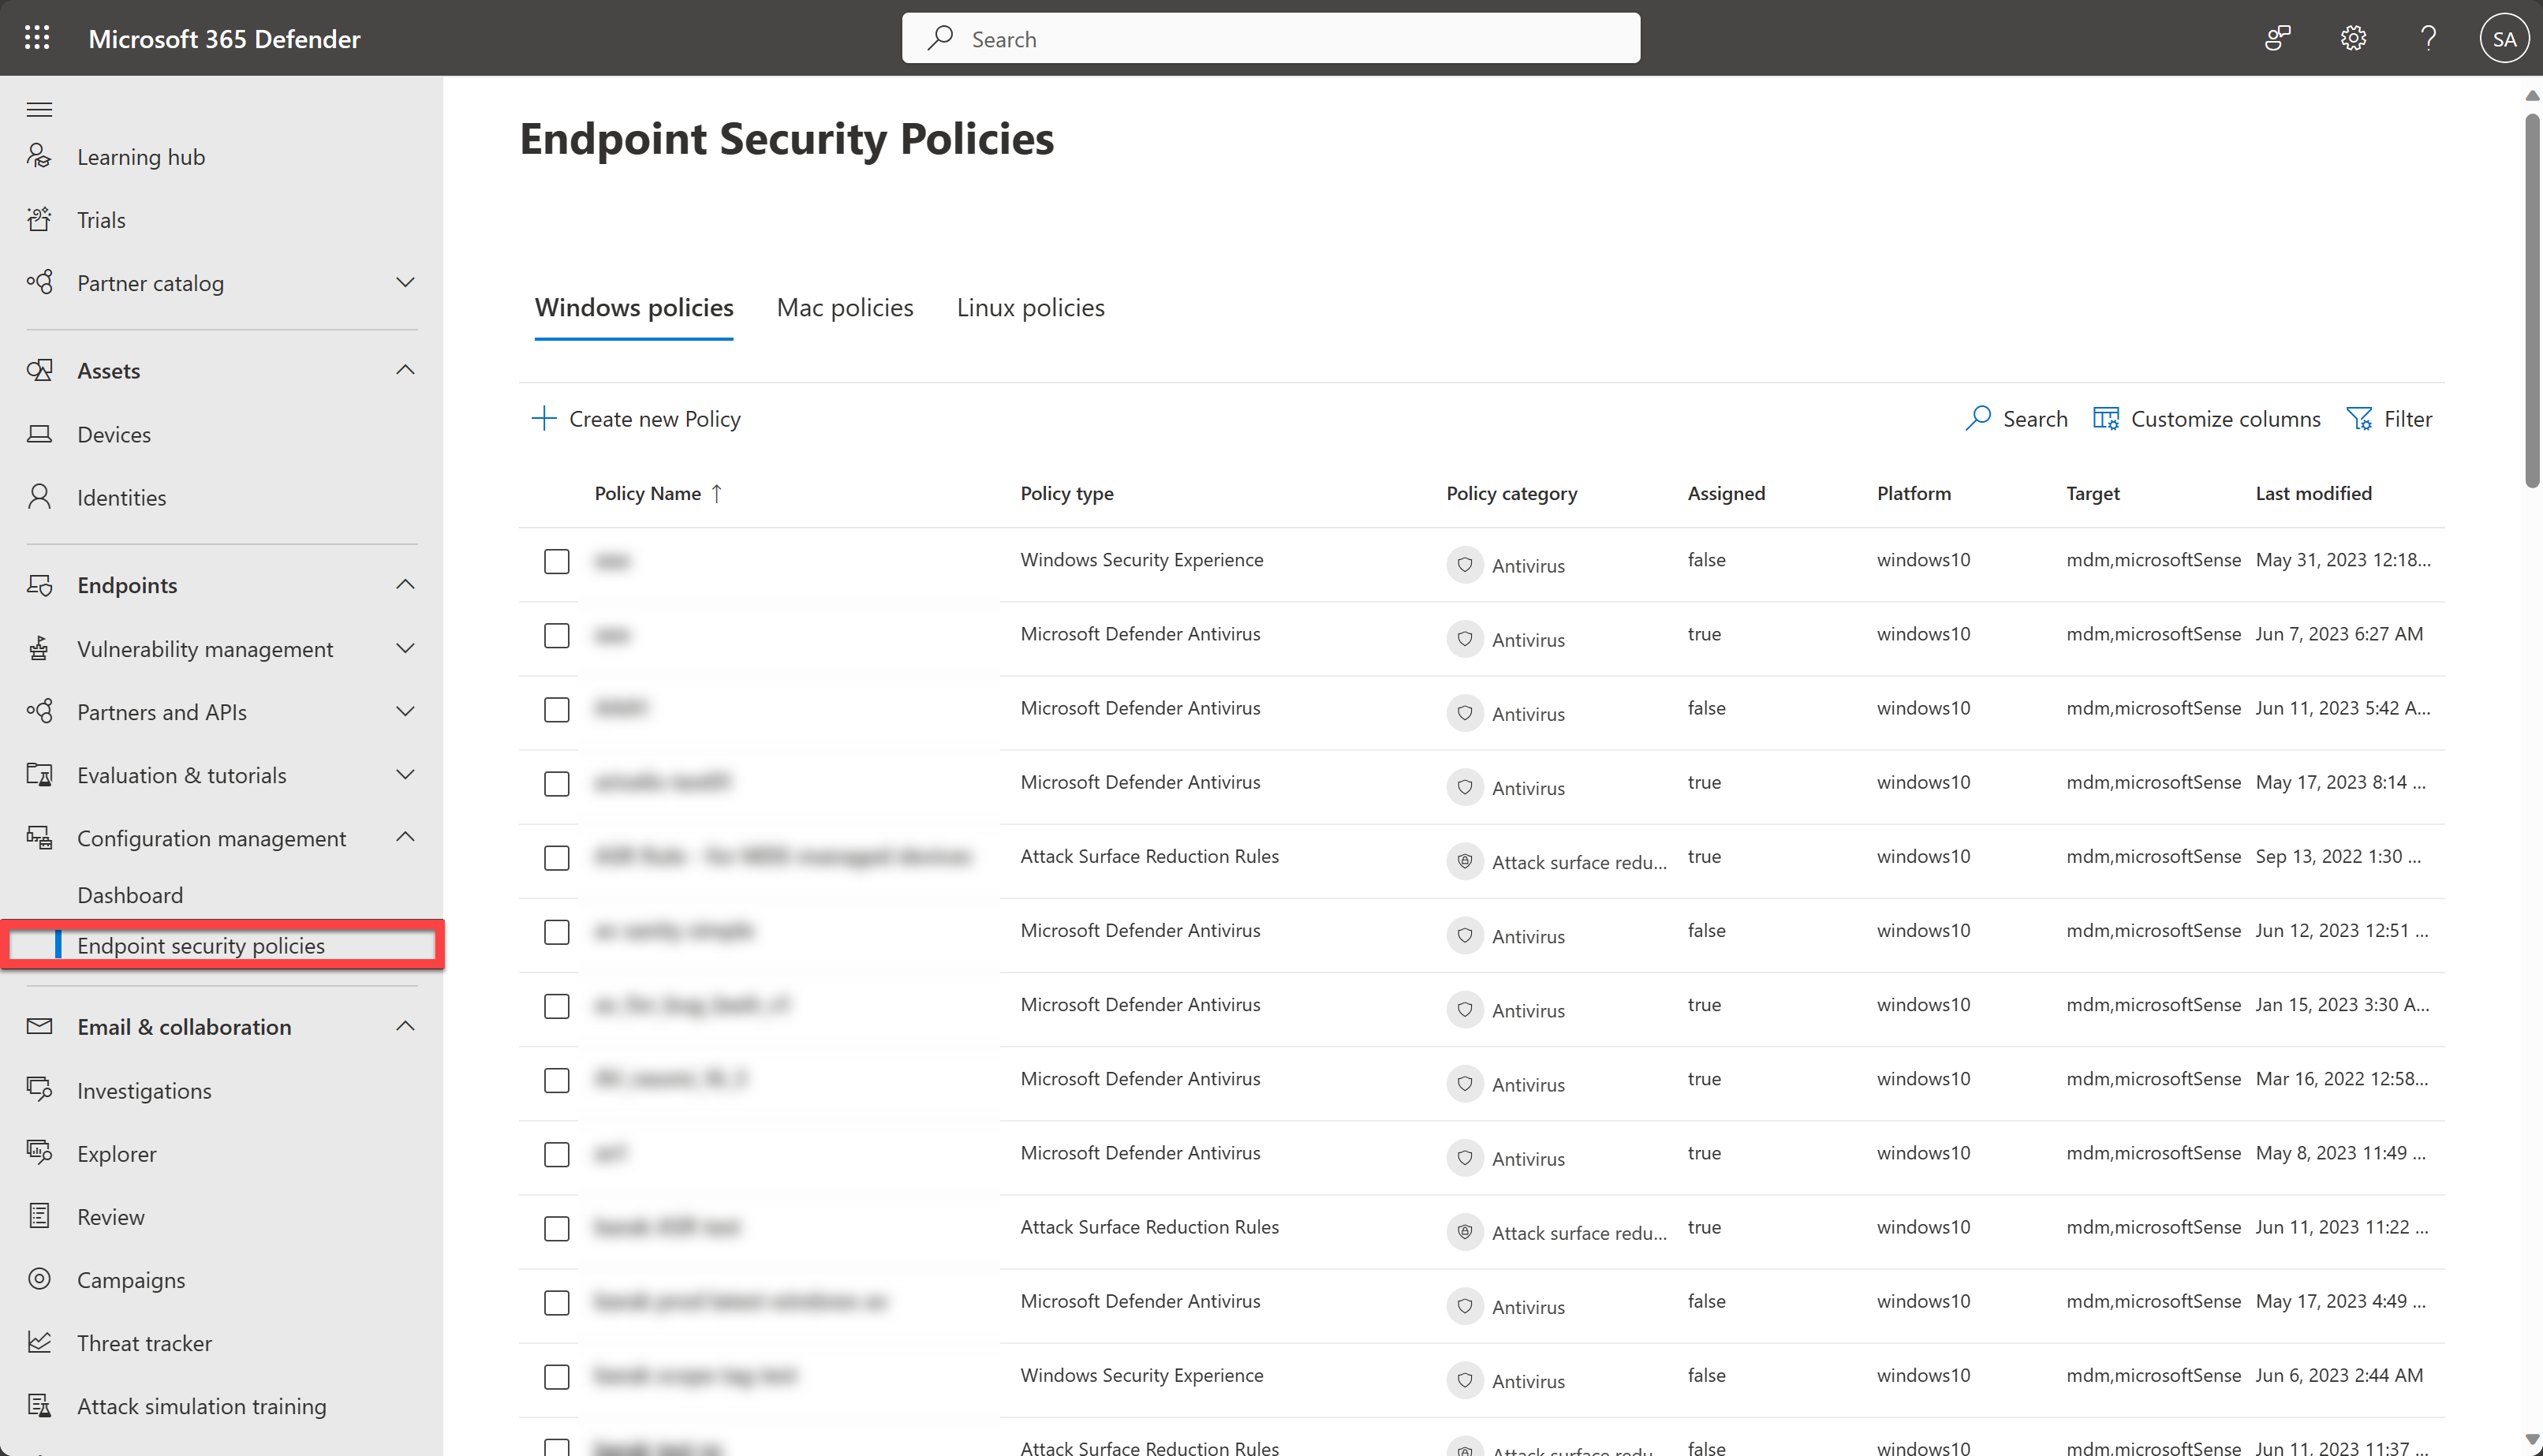
Utilizza le procedure in questo articolo per creare e gestire le politiche nella pagina delle politiche di sicurezza degli endpoint nel portale Microsoft Defender a https://security.microsoft.com/policy-inventory.
Prerequisiti
Hai bisogno dei permessi appropriati per completare le procedure descritte in questo articolo.
- Le autorizzazioni devono essere applicate a tutti i dispositivi. Se l'ambito del ruolo è limitato a gruppi di dispositivi specifici, non è possibile aprire la pagina Criteri di sicurezza degli endpoint .
- Indipendentemente da quale delle opzioni seguenti consenta l'accesso, l'elenco dei criteri visualizzato nel portale Microsoft Defender è determinato dalle assegnazioni del controllo degli accessi in base al ruolo (RBAC) di Intune.
Sono disponibili le opzioni seguenti per assegnare le autorizzazioni necessarie:
Microsoft Defender: controllo degli accessi in base al ruolo unificato (RBAC):
- Creare e gestire i criteri: Autorizzazione e impostazioni/Impostazioni di sicurezza/Impostazioni di sicurezza principali (gestione)
- Accesso in sola lettura ai criteri: autorizzazione e impostazioni/Impostazioni di sicurezza/Impostazioni di sicurezza principali (lettura)
Controllo degli accessi basato sui ruoli (RBAC) di Microsoft Intune: Microsoft consiglia il ruolo predefinito di Intune Endpoint Security Manager per allineare il livello delle autorizzazioni tra Intune e il portale Microsoft Defender.
Microsoft Entra autorizzazioni: l'appartenenza ai ruoli amministratore globale, amministratore*della sicurezza o amministratore di Intune fornisce agli utenti le autorizzazioni e le autorizzazioni necessarie per altre funzionalità in Microsoft 365.
Importante
* Microsoft sostiene fortemente il principio dei privilegi minimi. L'assegnazione degli account solo alle autorizzazioni minime necessarie per eseguire le attività consente di ridurre i rischi per la sicurezza e di rafforzare la protezione complessiva dell'organizzazione. Amministratore globale è un ruolo con privilegi elevati che è consigliabile limitare agli scenari di emergenza o quando non è possibile usare un ruolo diverso.
Politiche di sicurezza degli endpoint supportate
La tabella seguente elenca i tipi di criteri di sicurezza degli endpoint che è possibile gestire e le piattaforme supportate da ogni tipo:
Note
Non puoi utilizzare la gestione delle policy di sicurezza degli endpoint su dispositivi che eseguono un sensore fornito dal Microsoft Monitoring Agent (MMA). Per informazioni su come aggiornare questi dispositivi, vedere Usare lo strumento di distribuzione di Defender per distribuire la sicurezza degli endpoint di Defender.
Inoltre, solo la policy Microsoft Defender Antivirus è supportata su Windows 7 SP1 e Windows Server 2008 R2 SP1.
| Policy | Windows | macOS | Linux |
|---|---|---|---|
| Regole per la riduzione della superficie di attacco (RSA) | Sì | ||
| controlli di aggiornamento di Defender | Sì | ||
| Controllo dispositivo | Sì¹ | ||
| Rilevamento e risposta degli endpoint (EDR) | Sì | Sì | Sì |
| Protezione in runtime degli agenti AI di Microsoft Defender | Sì | ||
| Microsoft Defender Antivirus | Yes | Yes | Yes |
| Esclusioni di Microsoft Defender Antivirus | Yes | Yes | Yes |
| Microsoft Defender Firewall | Sì | ||
| regole del firewall Microsoft Defender | Sì | ||
| Esclusioni globali di Microsoft Defender (antivirus ed EDR) | Sì | ||
| esperienza di protezione di Windows | Sì |
¹ Le politiche di controllo dei dispositivi sono disponibili nel portale Defender, ma si applicano solo ai dispositivi registrati in Microsoft Intune. Non si applicano ai dispositivi gestiti solo tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint.
Creare criteri di sicurezza degli endpoint
Per creare un criterio di sicurezza degli endpoint, seguire questa procedura:
Nella pagina Criteri di sicurezza degli endpoint del portale di Microsoft Defender in https://security.microsoft.com/policy-inventoryselezionare
 Crea nuovi criteri.
La scheda da cui inizi non conta perché puoi creare una policy per qualsiasi sistema operativo da qualsiasi scheda. Dopo la creazione, la policy appare nella scheda del sistema operativo.
Nel riquadro a comparsa Crea un nuovo criterio visualizzato scegliere tra le opzioni seguenti:
Selezionare la piattaforma: scegliere uno dei valori seguenti:
- Windows
- macOS
- Linux
Dopo aver selezionato la piattaforma, viene visualizzato Seleziona modello . Per i template disponibili su ciascuna piattaforma, vedi Politiche di sicurezza endpoint supportate.
Dopo aver selezionato un modello, selezionare Crea criterio.
Viene aperta la creazione guidata criteri. Nella pagina Informazioni di base è possibile configurare le impostazioni seguenti:
- Nome: immettere un nome univoco descrittivo per il criterio.
- Descrizione: immettere una descrizione opzionale per il criterio.
Al termine della pagina Informazioni di base , selezionare Avanti.
Nella pagina delle impostazioni di configurazione , le impostazioni disponibili dipendono dalla piattaforma di policy e dal template.
È possibile usare la
 casella di ricerca per trovare le impostazioni.
Al termine della pagina Impostazioni di configurazione , selezionare Avanti.
Nella pagina Assegnazioni usare la
casella Cerca per trovare e selezionare un gruppo a cui assegnare i criteri. Le assegnazioni di policy Intune utilizzano gruppi di sicurezza Microsoft Entra. Per informazioni sui tipi di gruppi supportati e sull'appartenenza, vedi Usa i gruppi per organizzare utenti e dispositivi per Microsoft Intune.Importante
Per i dispositivi gestiti tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint (dispositivi di cui è stato eseguito l'onboarding in Defender per Endpoint ma non registrati in Intune), le assegnazioni supportano solo gli oggetti dispositivo. Assegnare il criterio ai gruppi di dispositivi di Microsoft Entra, non ai gruppi di utenti, perché l'assegnazione agli utenti non è supportata per questi dispositivi. Per i dispositivi registrati in Intune, è possibile assegnare i criteri ai gruppi di utenti o ai gruppi di dispositivi.
Dopo aver selezionato un gruppo, nella pagina vengono visualizzate le informazioni seguenti:
- Gruppo: nome del gruppo.
- Membri del gruppo: numero di dispositivi e utenti interessati.
- Tipo di destinazione: è possibile selezionare Includi (impostazione predefinita) o Escludi per includere o escludere i membri del gruppo dai criteri.
Ripeti questo passaggio per assegnare più gruppi.
Al termine della pagina Assegnazioni , selezionare Avanti.
Nella pagina Revisione e crea controllare le impostazioni. Usare il pulsante Indietro per modificare le impostazioni.
Al termine della pagina Rivedi e crea , selezionare Salva.
Al termine della creazione dei criteri, vengono visualizzate le impostazioni dettagliate dei criteri come se fosse stata selezionata nella pagina Criteri di sicurezza degli endpoint .
Note
La policy wizard del portale Defender non supporta tag di ambito o filtri di assegnazione. Per utilizzare queste funzionalità, crea o modifica la policy nel centro di amministrazione Microsoft Intune.
Modificare un criterio di sicurezza degli endpoint
Per modificare i criteri di sicurezza degli endpoint, seguire questa procedura:
Nella pagina Criteri di sicurezza degli endpoint nel portale di Defender selezionare una scheda disponibile:
- Criteri di Windows: https://security.microsoft.com/policy-inventory o https://security.microsoft.com/policy-inventory?osPlatform=Windows.
- Criteri macOS: https://security.microsoft.com/policy-inventory?osPlatform=Mac.
- Criteri di Linux: https://security.microsoft.com/policy-inventory?osPlatform=Linux.
Nella scheda appropriata selezionare il criterio usando uno dei metodi seguenti:
- Selezionare la casella di controllo accanto al criterio e quindi selezionare l'azione
 Modifica visualizzata.
- Selezionare il nome del criterio (collegamento). Nella pagina dei criteri visualizzata selezionare Modifica.
- Seleziona un punto qualsiasi della riga diverso dalla casella di controllo o dal nome del criterio. Nel riquadro a comparsa dei dettagli dei criteri visualizzato selezionare Modifica.
- Selezionare la casella di controllo accanto al criterio e quindi selezionare l'azione
Nella policy wizard, rivedi o modifica le pagine Base, Impostazioni di Configurazione e Assegnazioni . Nella pagina Revisione + crea , rivedi la policy e poi seleziona Salva.
La pagina della policy si apre dopo che le modifiche sono state salvate.
Verificare i criteri di sicurezza degli endpoint
Per verificare che sia stato creato correttamente un criterio, verificare che il criterio sia elencato nella scheda appropriata della pagina Criteri di sicurezza degli endpoint nel portale di Defender all'indirizzo .https://security.microsoft.com/policy-inventory
Selezionare il nome del criterio (collegamento) per aprire la pagina dei criteri. La pagina dei criteri riepiloga lo stato del criterio. È possibile visualizzare lo stato del criterio, i dispositivi a cui si applica e i gruppi assegnati.
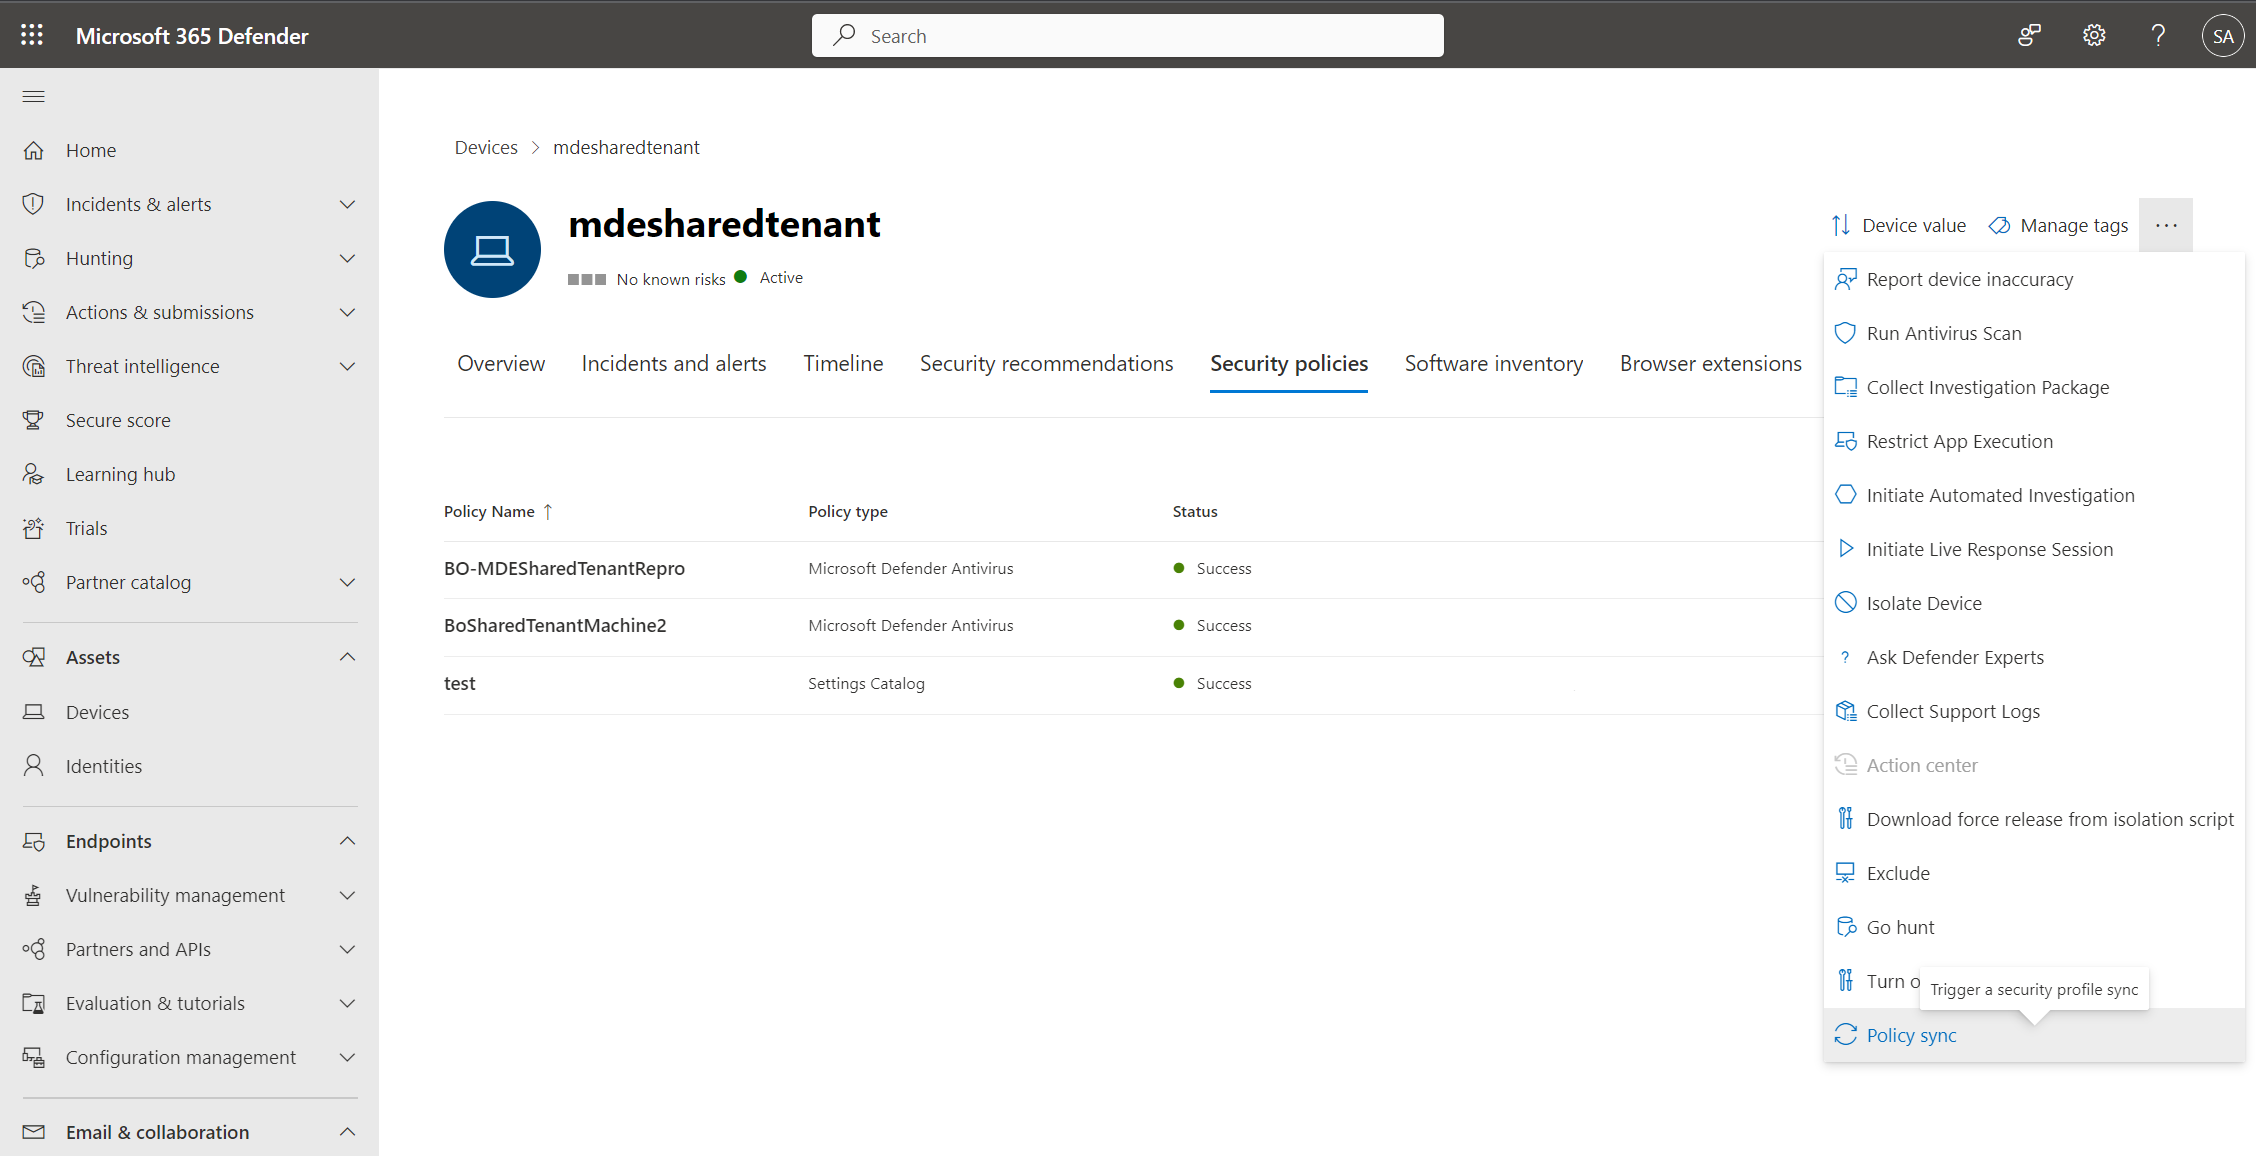
I dispositivi gestiti tramite Defender per la gestione delle impostazioni di sicurezza degli endpoint si aggiornano con Intune ogni 90 minuti per gli aggiornamenti delle policy. Per richiedere una sincronizzazione dei criteri su richiesta:
- Nella scheda appropriata della pagina Inventario dispositivi nel portale di Defender selezionare https://security.microsoft.com/machinesil valore Nome del dispositivo.
- Nella pagina dell'entità del dispositivo che si apre, seleziona
 Più azioni e poi seleziona
 Policy sync.
I criteri devono essere applicati in circa 10 minuti.
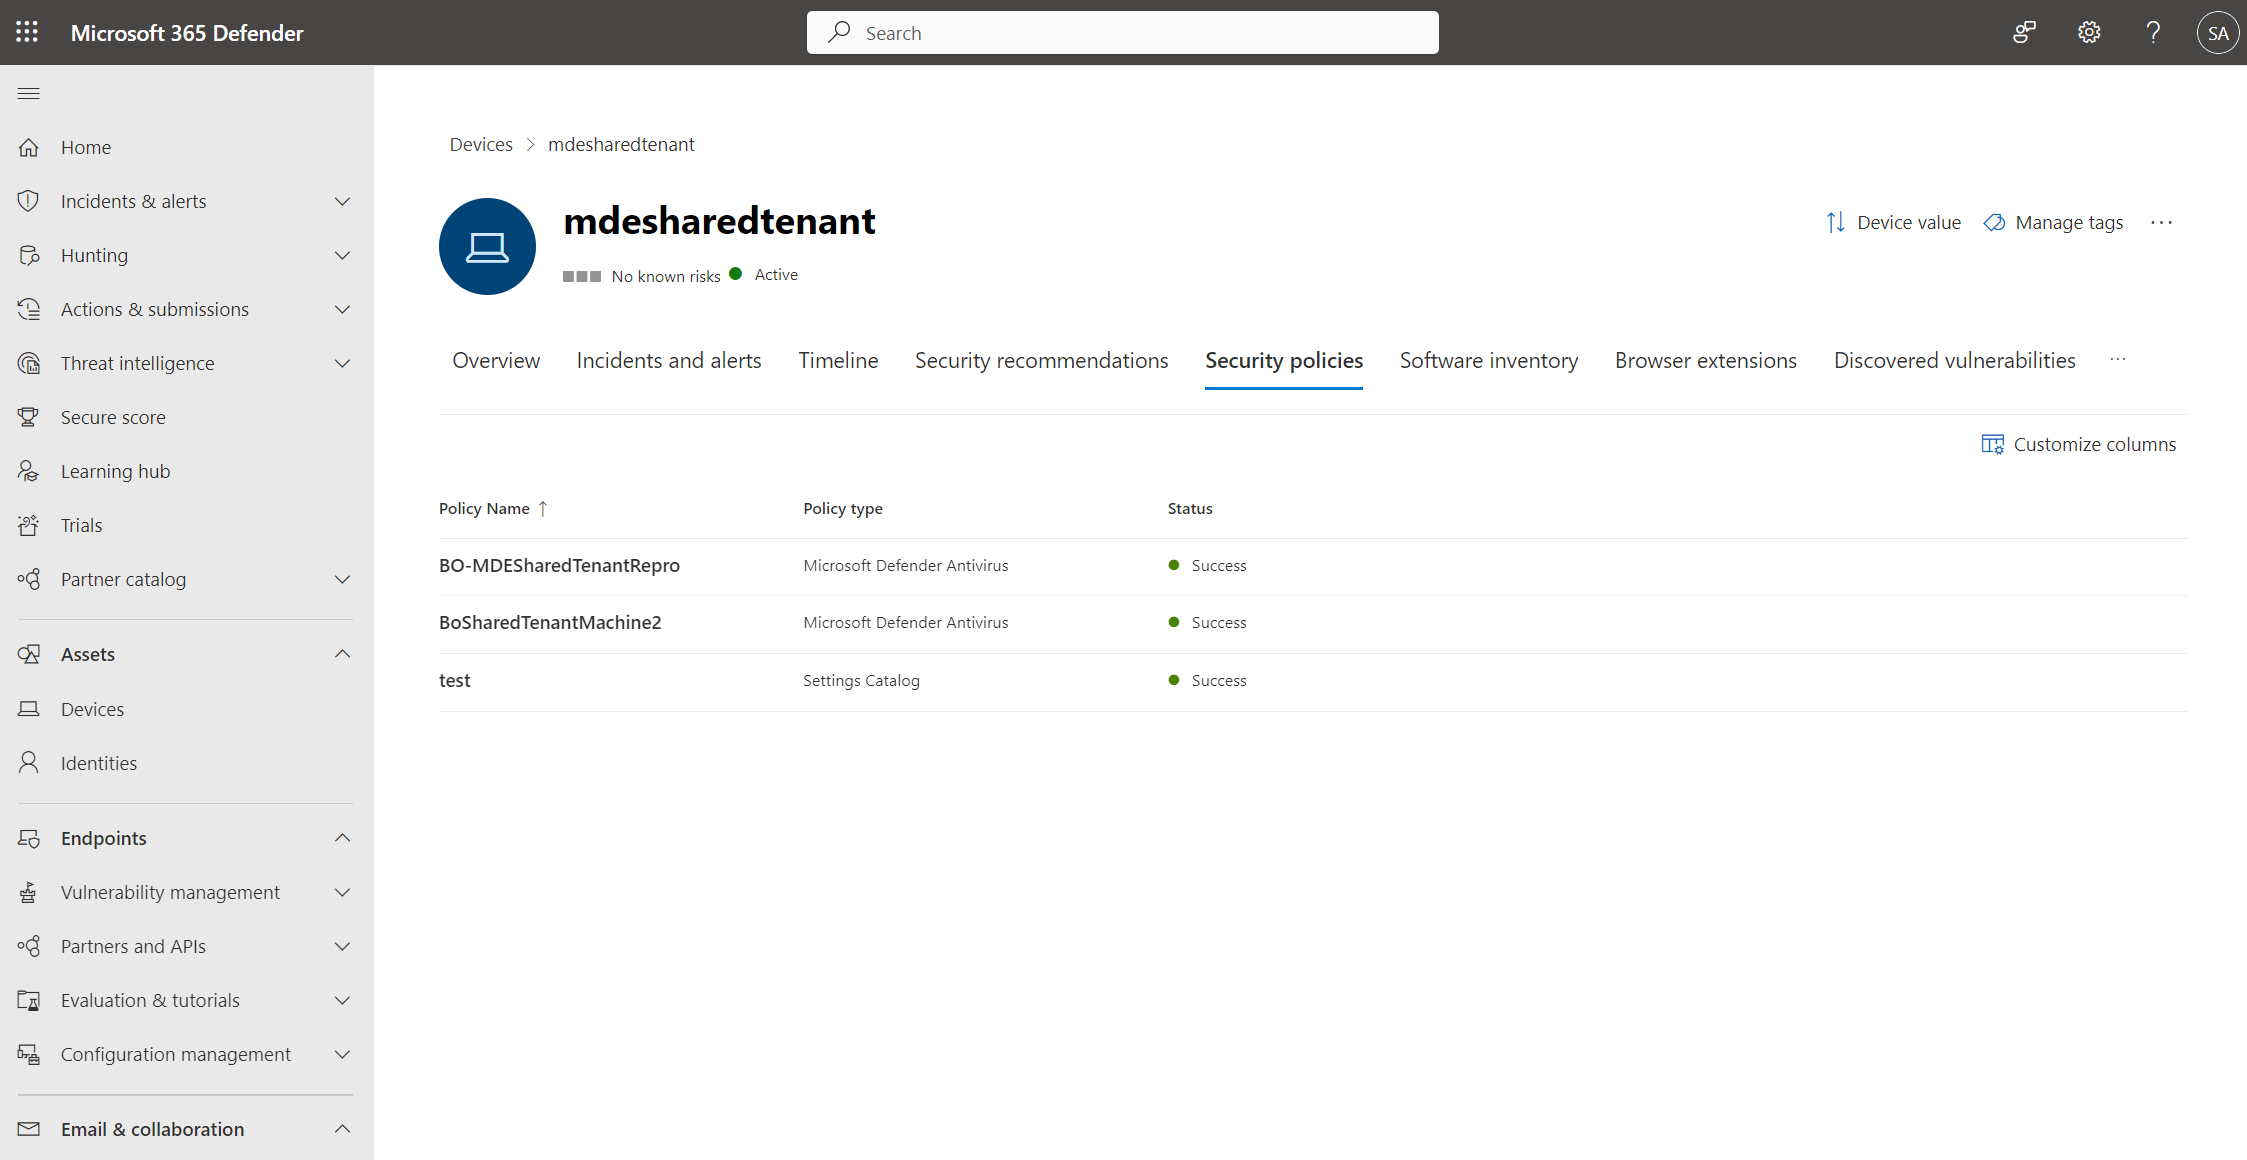
Durante un'indagine, utilizza la scheda Politiche di Sicurezza nella sezione Gestione Configurazione della pagina dell'entità del dispositivo per visualizzare le policy applicate al dispositivo. Per ulteriori informazioni, vedere Esaminare i dispositivi.