Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Il portale di Microsoft Defender in https://security.microsoft.com combina protezione, rilevamento, indagine e risposta alle minacce nell'intera organizzazione e in tutti i relativi componenti, in una posizione centrale. Il portale di Defender enfatizza l'accesso rapido alle informazioni, i layout più semplici e l'unione delle informazioni correlate per facilitarne l'uso. Comprende Microsoft Defender XDR e caratteristiche e funzionalità di altre soluzioni di sicurezza Microsoft per cui è stato eseguito il provisioning dell'accesso.
Per altre informazioni sui servizi che fanno parte del portale di Microsoft Defender, vedere le risorse seguenti:
- Microsoft Defender per endpoint nel portale di Microsoft Defender
- Microsoft Defender per Office 365 nel portale di Microsoft Defender
- Microsoft Defender per identità nel portale Microsoft Defender
- Microsoft Defender for Cloud Apps nel portale di Microsoft Defender
- Integrazione di Microsoft Defender per il cloud con Microsoft Defender
- Avvisi di Prevenzione della perdita di dati di Microsoft Purview nel portale Microsoft Defender
- Gestione delle vulnerabilità di Microsoft Defender nel portale di Microsoft Defender
- Esperienza integrata di Microsoft Security Copilot nel portale di Microsoft Defender
- Microsoft Defender per il monitoraggio aziendale IoT nel portale di Microsoft Defender
- Microsoft Sentinel nel portale di Microsoft Defender
- Avvisi di Gestione dei rischi insider di Microsoft Purview nel portale di Microsoft Defender
Importante
Microsoft Sentinel è disponibile a livello generale nel portale di Microsoft Defender, con o senza Microsoft Defender XDR o una licenza E5. Per altre informazioni, vedere Microsoft Sentinel nel portale di Microsoft Defender.
Dopo il 31 marzo 2027, Microsoft Sentinel non sarà più supportato nel portale di Azure e sarà disponibile solo nel portale di Microsoft Defender.
Se attualmente si usa Microsoft Sentinel nel portale di Azure, è consigliabile iniziare a pianificare la transizione al portale di Defender per garantire una transizione senza problemi e sfruttare appieno l'esperienza di operazioni di sicurezza unificata offerta da Microsoft Defender. Per altre informazioni, vedere Eseguire la transizione dell'ambiente Microsoft Sentinel al portale di Defender e Pianificare il passaggio al portale di Microsoft Defender per tutti i clienti Microsoft Sentinel (blog).
Guardare questo breve video per informazioni sul portale di Defender.
Cosa aspettarsi
Microsoft Defender correla i segnali provenienti da varie soluzioni di sicurezza Microsoft nel portale Microsoft Defender per aiutare i team di sicurezza a indagare e rispondere agli attacchi in un insieme di esperienze unificate per:
- Incidenti e avvisi
- Caccia
- Azioni & invii
- Analisi delle minacce
Il portale Microsoft Defender enfatizza l'unità, la chiarezza e gli obiettivi comuni. Anche la ricerca di entità e notifiche viene unificata nel portale.
Nota
Nel portale di Microsoft Defender i clienti visualizzano solo le funzionalità di sicurezza incluse nella sottoscrizione. Ad esempio, se si dispone di Defender per Office 365 ma non di Defender per endpoint, vengono visualizzate le caratteristiche e le funzionalità di Defender per Office 365, ma non quelle relative alla protezione dei dispositivi.
Indagini su eventi imprevisti e avvisi
Microsoft Defender correla avvisi ed eventi provenienti da tutte le soluzioni di sicurezza Microsoft su tutte le risorse dell'intera tua organizzazione in incidenti. Gli eventi imprevisti sono una raccolta di avvisi correlati a una singola minaccia o attacco. Gli eventi imprevisti vengono classificati in ordine di priorità in base alla gravità della minaccia e al potenziale impatto sull'organizzazione.
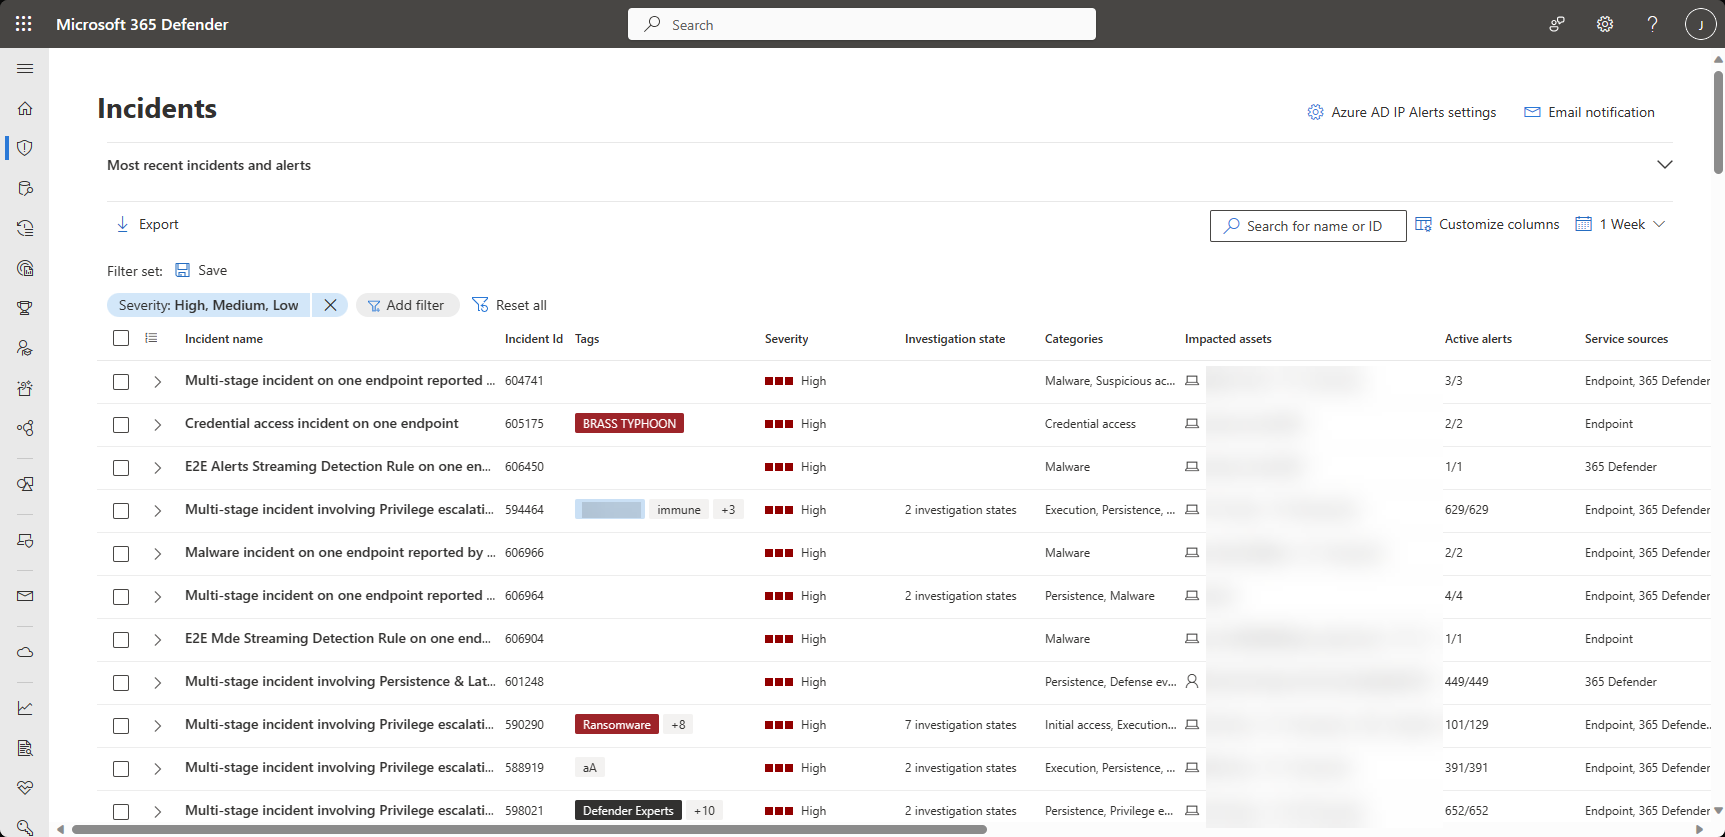
Se si seleziona un nome di evento imprevisto, viene visualizzata una pagina che illustra il valore della centralizzazione delle informazioni di sicurezza man mano che si ottengono informazioni dettagliate migliori sull'estensione completa di una minaccia, dalla posta elettronica all'identità, agli endpoint.
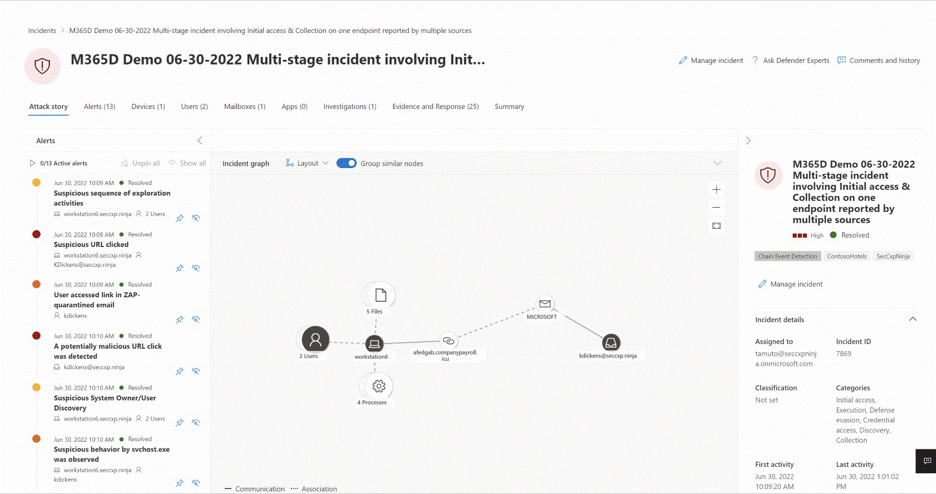
Prendere il tempo necessario per esaminare gli eventi imprevisti nell'ambiente, eseguire il drill-down in ogni avviso e provare a comprendere come accedere alle informazioni e determinare i passaggi successivi nell'analisi.
Per altre informazioni, vedere Eventi imprevisti nel portale di Microsoft Defender.
Caccia
È possibile creare regole di rilevamento personalizzate e cercare minacce specifiche nell'ambiente. La ricerca usa uno strumento di ricerca delle minacce basato su query che consente di controllare in modo proattivo gli eventi nell'organizzazione per individuare gli indicatori di minaccia e le entità. Queste regole vengono eseguite automaticamente per verificare e quindi rispondere a sospette attività di violazione, computer non configurati correttamente e altri risultati.
Per altre informazioni, vedere Ricerca proattiva di minacce con ricerca avanzata in Microsoft Defender.
Azioni e invii
Le azioni sono attività eseguite sulle entità nel portale di Microsoft Defender. Le azioni possono essere eseguite su un asset come un dispositivo o un utente, possono essere eseguite su una singola entità o su più entità contemporaneamente ed essere eseguite manualmente o automaticamente.
Le azioni automatizzate sono funzionalità di Microsoft Defender che consentono di gestire automaticamente avvisi e incidenti e di rispondere rapidamente agli attacchi. Le azioni automatizzate includono:
Queste azioni possono essere esaminate e gestite nella pagina Centro notifiche del portale di Microsoft Defender.
È possibile inviare file, allegati di posta elettronica e posta elettronica, URL o messaggi di Teams nella pagina Invii a Microsoft per ulteriori analisi. Per altre informazioni, vedere la guida all'invio.
Analisi delle minacce
L'analisi delle minacce è la soluzione di threat intelligence di Microsoft Defender sviluppata da esperti ricercatori di sicurezza Microsoft. È progettato per aiutare i team di sicurezza a essere il più efficienti possibile, affrontando minacce emergenti come:
- Attori di minaccia attivi e relative campagne
- Tecniche di attacco popolari e nuove
- Vulnerabilità critiche
- Le superfici di attacco comuni
- I malware prevalenti
Impostazioni di Microsoft Defender
Puoi gestire le impostazioni di Microsoft Defender nella pagina Impostazioni > Microsoft Defender XDR nel portale Microsoft Defender. Nella pagina delle impostazioni è possibile configurare quanto segue:
- Email notifiche per eventi imprevisti, azioni di risposta e report di analisi delle minacce.
- Autorizzazioni e ruoli
- API di streaming
- Gestione delle regole degli asset
- Ottimizzazione degli avvisi
- Gestione degli asset critici
Ricerca unificata e notifiche
Ricerca globale
La funzione di ricerca del portale Microsoft Defender si trova nella parte superiore della pagina. Durante la digitazione, vengono forniti suggerimenti in modo che sia più facile trovare le entità. La pagina dei risultati della ricerca avanzata centralizza i risultati di tutte le entità.

I risultati della ricerca vengono categorizzati in base alle sezioni correlate ai termini di ricerca. È possibile eseguire ricerche tra le entità seguenti nel portale di Microsoft Defender:
- Dispositivi: supportati per Defender per endpoint, Defender per identità, Defender per cloud e Microsoft Sentinel.
- Utenti - supportati per Defender for Endpoint, Defender for Identity, Defender for Cloud Apps e Microsoft Sentinel.
-
Files, indirizzi IP e URL: le stesse funzionalità di Defender per endpoint.
Nota
Le ricerche IP e URL si basano sulla corrispondenza esatta e non vengono visualizzate nella pagina dei risultati della ricerca, che conducono direttamente alla pagina dell'entità.
- Gestione delle vulnerabilità di Microsoft Defender: le stesse funzionalità di Defender per endpoint (vulnerabilità, software e raccomandazioni).
La ricerca fornisce anche i risultati dei collegamenti pertinenti nel portale di Microsoft Tech Community, la documentazione pertinente in Microsoft Learn, gli elementi di spostamento all'interno del portale e un collegamento in cui è possibile fornire commenti e suggerimenti. La cronologia di ricerca viene archiviata nel browser ed è accessibile per i prossimi 30 giorni.
Notifiche
Le notifiche sono messaggi che informano l'utente su eventi o aggiornamenti importanti nel portale di Defender. Consentono di rimanere aggiornati sulle attività di sicurezza e sugli avvisi.

Le notifiche si trovano nella barra superiore dell'interfaccia utente del portale. È possibile accedervi facendo clic sull'icona di notifica, che sembra un campanello. Un numero sull'icona indica che si dispone di quel numero di notifiche non lette.
Le notifiche possono indicare i vari tipi di eventi o aggiornamenti:
- Operazione riuscita: quando un'azione o un'attività è stata completata correttamente, ad esempio l'analisi di un dispositivo o l'applicazione di un criterio.
- In corso: quando è in corso un'azione.
- Informazioni: quando sono presenti alcune informazioni che potrebbero risultare utili.
- Avviso: quando si verifica un potenziale problema o un rischio di cui tenere conto, ad esempio un dispositivo non conforme o un criterio che deve essere aggiornato.
- Errore: quando si verifica un errore o un guasto che richiede la tua attenzione, ad esempio quando un incidente viene eliminato o unito, una scansione non riesce o un criterio non può essere applicato.
Ogni notifica include un titolo e un contenuto che forniscono informazioni rilevanti sull'evento o l'aggiornamento. Ogni notifica ha anche un timestamp che mostra quando è stata generata la notifica.
È possibile nascondere le notifiche dalla visualizzazione. È possibile ignorare una singola notifica facendo clic sull'icona x sul lato destro della notifica. Puoi anche ignorare tutte le notifiche nell'elenco con un solo clic usando ignora tutte le notifiche nella parte superiore del pannello di notifica.
La chiusura di una notifica non la elimina dal portale. È sempre possibile visualizzare le notifiche ignorate selezionando Mostra ignorata nella parte inferiore del pannello di notifica.
Le notifiche vengono ordinate in base all'ora generata nel pannello di notifica, con quelle più recenti visualizzate per prime. È possibile scorrere l'elenco delle notifiche per visualizzare quelle precedenti.
Formazione per gli analisti della sicurezza
Con questo percorso di apprendimento di Microsoft Learn, puoi comprendere Microsoft Defender e come possa aiutare a identificare, controllare e risolvere le minacce alla sicurezza.
| Formazione: | Attenuare le minacce usando Microsoft Defender XDR |
|---|---|

|
Analizzare i dati sulle minacce nei domini e correggere rapidamente le minacce con l'orchestrazione e l'automazione predefinite in Microsoft Defender XDR. Questo percorso di apprendimento è allineato all'esame SC-200: Microsoft Security Operations Analyst. 9 ore e 31 minuti - Percorso di apprendimento - 11 moduli |
Vedere anche
Consiglio
Vuoi saperne di più? Interagisci con la community Microsoft Security nella nostra Tech Community: Microsoft Defender XDR Tech Community.