Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Microsoft Defender si integra con Microsoft Agent 365 per proteggere gli agenti di intelligenza artificiale nell'organizzazione. Dopo aver completato l'onboarding ad Agent 365, attiva la sicurezza degli agenti di intelligenza artificiale per rilevare, proteggere e rispondere alle minacce che prendono di mira gli agenti nel tenant. Per una panoramica delle funzionalità di sicurezza degli agenti, vedere Proteggere gli agenti di intelligenza artificiale usando Microsoft Defender.
L'onboarding prevede l'abilitazione della raccolta dei dati, la connessione del connettore dell'app Microsoft 365 e l'onboarding di Copilot Studio per la protezione in tempo reale.
Prerequisiti
Prima di iniziare, assicurarsi di avere:
- Effettuare l'onboarding a Microsoft Agent 365.
- Gli agenti locali vengono caricati separatamente dagli agenti cloud. Per includere agenti IA locali in esecuzione sugli endpoint, configura la protezione del runtime degli agenti IA in Microsoft Defender per endpoint. Microsoft Defender per endpoint deve essere eseguito in modalità attiva.
- Ruolo amministratore della sicurezza o superiore in Microsoft Entra ID.
- Per la protezione in tempo reale di Copilot Studio, è necessaria la collaborazione con un amministratore di Power Platform.
Collegare le fonti di dati
Per configurare le origini dati usate da Microsoft Defender per individuare, analizzare e proteggere gli agenti di intelligenza artificiale nel tenant:
Accedere al portale Microsoft Defender.
Vai a Impostazioni>Sicurezza per l'IA>Introduzione.
Quando si esegue l'onboarding in Agent 365, la sicurezza per gli agenti di intelligenza artificiale viene abilitata automaticamente, tra cui l'individuazione dell'agente di intelligenza artificiale, la valutazione del comportamento di sicurezza e il rilevamento delle minacce. L'interruttore Abilita è attivato per impostazione predefinita. Per interrompere la raccolta dei dati per gli agenti di intelligenza artificiale, passare a Disattivato.
Una checklist di configurazione mostra lo stato delle origini dati obbligatorie e facoltative. Agent 365 offre visibilità unificata sugli agenti di intelligenza artificiale e viene contrassegnato come Fatto automaticamente.
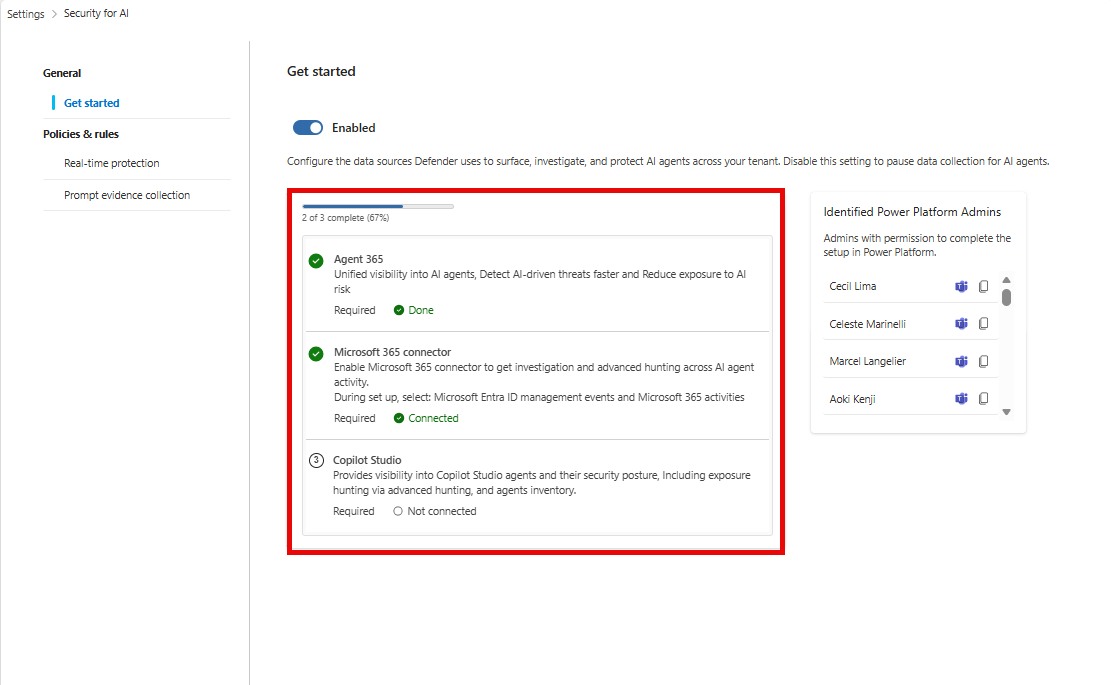
Abilitare il connettore Microsoft 365 per ottenere funzionalità di analisi e ricerca avanzate per l'attività dell'agente di intelligenza artificiale:
Nella pagina Per iniziare, selezionare il passaggio connettore Microsoft 365.
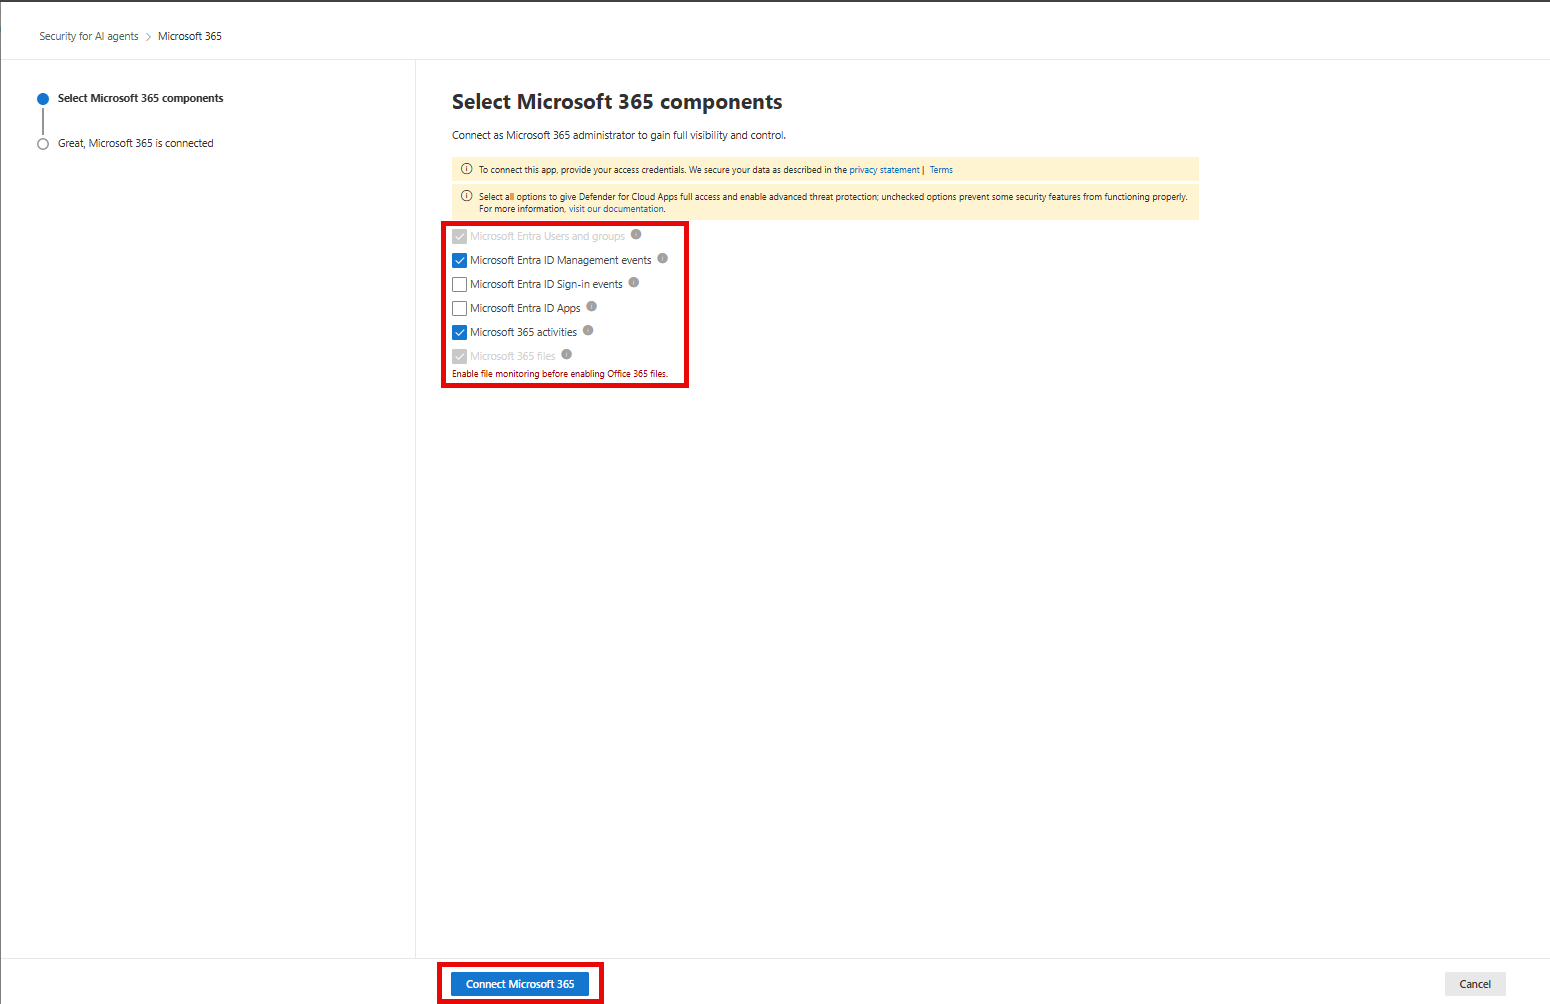
Nel passaggio Seleziona componenti Microsoft 365 selezionare almeno i due componenti necessari per il monitoraggio dell'agente di intelligenza artificiale:
- eventi di gestione Microsoft Entra ID: controlla le attività amministrative eseguite in Microsoft Entra ID.
- Microsoft 365 attività: attività di controllo eseguite dagli utenti nelle app di Microsoft 365.
Microsoft Entra Utenti e gruppi è un prerequisito per tutte le funzionalità di monitoraggio ed è selezionato per impostazione predefinita.
Selezionare Connetti Microsoft 365 per completare la configurazione del connettore.
Quando il connettore è attivo, il relativo stato viene visualizzato come Connesso.
Note
Per gli agenti Copilot Studio, se il connettore Microsoft 365 non è connesso, la protezione in tempo reale continua a bloccare le attività sospette durante il runtime, ma gli avvisi e gli eventi imprevisti correlati a queste azioni non vengono visualizzati nel portale di Microsoft Defender.
Connettere Copilot Studio per abilitare la protezione in tempo reale per gli agenti Copilot Studio:
Nella pagina Attività iniziali selezionare il passaggio Copilot Studio. Viene visualizzato il riquadro di protezione in tempo reale Copilot Studio.
Imposta protezione in tempo reale su Attivato.
Questa integrazione consente Microsoft Defender di analizzare le chiamate degli strumenti dell'agente in tempo reale, rilevare i rischi di sicurezza (comportamenti sospetti o attacchi cross-prompt injection) e bloccare azioni dannose. Se viene rilevato un comportamento sospetto, l'azione di risposta viene bloccata e viene generato un avviso nelle code di avvisi e incidenti di Microsoft Defender.
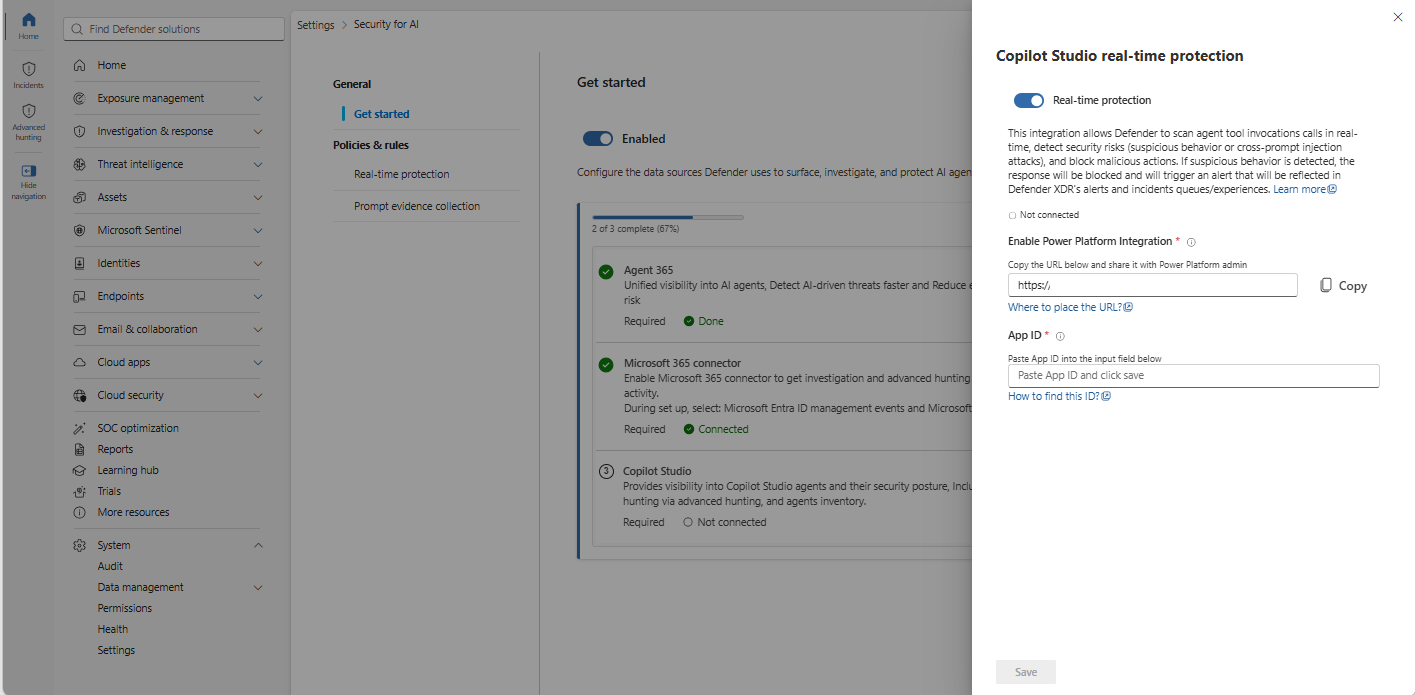
In Abilita integrazione di Power Platform copiare l'URL specificato e condividerlo con l'amministratore di Power Platform.
Collabora con l'amministratore di Power Platform per completare i passaggi di onboarding in Power Platform. Per istruzioni dettagliate, vedere Abilitare il rilevamento e la protezione delle minacce esterne per Copilot Studio agenti personalizzati.
Assicurarsi che l'amministratore di Power Platform utilizzi lo stesso ID app usato nell'applicazione Microsoft Entra ID.
Ottenere l'ID app dall'amministratore di Power Platform, incollarlo nel campo ID app nel portale di Defender e quindi selezionare Salva.
Note
Se di recente è stato modificato l'ID app in Power Platform, la propagazione dell'aggiornamento può richiedere fino a un minuto. Se si verifica un errore di convalida durante il salvataggio del valore aggiornato, attendere un breve periodo di tempo e riprovare.
Quando l'amministratore di Power Platform completa i passaggi di onboarding, il passaggio Copilot Studio mostra lo stato Connesso nella pagina Attività iniziali.
La pagina Attività iniziali mostra anche un elenco di amministratori identificati di Power Platform che dispongono dell'autorizzazione per completare la configurazione in Power Platform.
Passaggi successivi
Una volta completato l'onboarding, esplora queste funzionalità: