Riconoscere i propri dati
La prima sfida che molte organizzazioni devono affrontare è capire che tipo di dati hanno e dove risiedono. Prima di proteggere i dati sensibili, è necessaria una visibilità completa nell'ambiente. Questo processo inizia con l'identificazione, la classificazione e la gestione dei dati sensibili. Ecco un framework generale che guida il processo:
Descrivere le categorie di informazioni riservate da proteggere: per iniziare, identificare i tipi di dati sensibili nell'organizzazione, ad esempio dati finanziari, record dei clienti o proprietà intellettuale. Determinare quindi il livello di protezione richiesto da ogni tipo.
Individuare e classificare i dati sensibili: usando strumenti come tipi di informazioni sensibili e classificatori sottoponibili a training, è possibile individuare ed etichettare automaticamente i dati sensibili per garantirne la sicurezza.
Visualizzare e gestire gli elementi sensibili: una volta classificati, i dati sensibili possono essere monitorati e gestiti per tutto il ciclo di vita usando criteri e strumenti centralizzati.
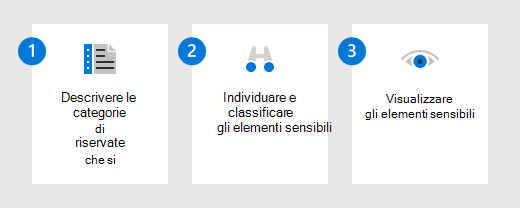
Man mano che si esegue questa procedura, considerare queste domande per perfezionare la strategia:
- Chi è proprietario dei dati?
- Quali tipi di dati sono disponibili?
- Dove sono i dati?
- Perché costituisce un rischio?
- Quali metodi è possibile utilizzare per classificare i dati?
- Dove è possibile classificare i dati?
- Come posso sapere cosa accade ai dati durante il loro ciclo di vita?
Dopo aver compreso i passaggi di base, verrà illustrato il modo in cui Microsoft Purview abilita la classificazione dei dati tramite i relativi strumenti e criteri. Questi concetti consentono di individuare, proteggere e gestire i dati sensibili nell'ambiente.
Concetti relativi alla classificazione dei dati
La classificazione implica l'identificazione e l'etichettatura del contenuto nell'organizzazione per comprendere meglio il panorama dei dati.
Tipi di informazioni sensibili
I tipi di informazioni sensibili consentono di rilevare ed etichettare automaticamente i tipi comuni di dati sensibili. Ciò consente di garantire che i dati sensibili vengano identificati e protetti automaticamente, riducendo il rischio di violazioni dei dati. Microsoft Purview offre oltre 300 modelli predefiniti, ad esempio numeri di carta di credito, numeri di previdenza sociale e altri dati regolamentati. Questi modelli vengono identificati tramite espressioni regolari o funzioni. Per le organizzazioni con esigenze specifiche, è possibile creare tipi di informazioni sensibili personalizzati per acquisire dati proprietari o specializzati.
Classificatori sottoponibili a training
I classificatori sottoponibili a training usano l'intelligenza artificiale e l'apprendimento automatico per identificare i contenuti specifici dell'organizzazione, ad esempio i contratti o i record dei clienti, senza basarsi esclusivamente sulla corrispondenza dei modelli. Questi classificatori riducono il rischio di mancati contenuti sensibili che non rientrano nei modelli standard, offrendo una protezione più completa.
Corrispondenza esatta dei dati (EDM)
La corrispondenza esatta dei dati (EDM) offre un modo estremamente accurato per identificare le informazioni sensibili associando valori di dati specifici e predefiniti da un'origine dati sicura. Ciò è particolarmente utile quando l'organizzazione gestisce dati altamente sensibili e strutturati, ad esempio ID dipendente o numeri di conto cliente. EDM consente di evitare falsi positivi puntando con precisione a dati specifici, anziché basarsi su modelli o parole chiave generali.
Strumenti di esplorazione e monitoraggio dei dati
Dopo aver classificato i dati, è importante monitorare ed esplorare il modo in cui vengono archiviati, accessibili e usati nell'intera organizzazione.
Esplora dati e contenuto
I dati e gli esplora contenuto offrono una visualizzazione completa della posizione in cui vengono archiviati i dati sensibili nell'organizzazione. Questi dati sono classificati in base ai tipi, ad esempio numeri di carta di credito o informazioni sull'integrità. Questo strumento consente di comprendere dove si trovano i dati sensibili e di modificare le strategie di protezione di conseguenza, consentendo di eseguire il mapping del profilo di rischio.
Esplora attività
Esplora attività fornisce informazioni dettagliate sull'accesso e sull'uso dei dati sensibili. Tiene traccia di attività quali chi ha eseguito l'accesso a file specifici, quali azioni sono state eseguite su tali file e dove potrebbero trovarsi potenziali rischi. Questo livello di visibilità nell'attività dei dati garantisce che i dati classificati vengano gestiti in modo appropriato e consente di identificare e attenuare i potenziali rischi.