Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Sommario
Questo articolo elenca i problemi comuni di connessione da punto a sito che l'utente potrebbe riscontrare. Discute anche le possibili cause e soluzioni per questi problemi.
Errore del client VPN: non è stato possibile trovare un certificato
Sintomo
Quando si tenta di connettersi a una rete virtuale Azure usando il client VPN, viene visualizzato il messaggio di errore seguente:
Impossibile trovare un certificato utilizzabile con il protocollo EAP (Extensible Authentication Protocol). (Errore 798)
Motivo
Questo problema si verifica se il certificato client non è presente in Certificates - Current User\Personal\Certificates (Certificati - Utente corrente\Personale\Certificati).
Soluzione
Per risolvere il problema, seguire questa procedura:
Aprire Gestione certificati: selezionare Start, digitare Gestisci certificati computer e quindi selezionare Gestisci certificati computer nel risultato della ricerca.
Assicurarsi che i certificati seguenti siano nel percorso corretto:
Certificate Ubicazione AzureClient.pfx Utente corrente\Personale\Certificati AzureRoot.cer Computer locale\Autorità di certificazione radice attendibili Andare a C:\Users<NomeUtente>>\AppData\Roaming\Microsoft\Network\Connections\Cm<GUID>> e installare manualmente il certificato ( file *.cer) nell'archivio dell'utente e del computer.
Se è stato appena aggiornato o installato un nuovo certificato, riavviare il computer client per assicurarsi che venga usato il nuovo certificato.
Per altre informazioni su come installare il certificato client, vedere Generare ed esportare i certificati per le connessioni da punto a sito.
Annotazioni
Quando si importa il certificato client, non selezionare l'opzione Abilita protezione avanzata della chiave privata.
Non è stato possibile stabilire la connessione di rete tra il computer e il server VPN perché il server remoto non risponde
Sintomo
Quando si tenta di connettersi a un gateway di rete virtuale Azure usando IKEv2 in Windows, viene visualizzato il messaggio di errore seguente:
Non è stato possibile stabilire la connessione di rete tra il computer e il server VPN perché il server remoto non risponde
Motivo
Questo problema si verifica se la versione di Windows non supporta la frammentazione IKE.
Soluzione
Windows 10 e Server 2016 supportano IKEv2. Tuttavia, per usare IKEv2, è necessario installare gli aggiornamenti e impostare un valore di chiave del Registro di sistema in locale. Le versioni del sistema operativo precedenti a Windows 10 non sono supportate e possono usare solo SSTP.
Per preparare Windows 10 o Server 2016 per IKEv2:
Installare l'aggiornamento.
Versione del sistema operativo Date Numero/collegamento Windows Server 2016
Windows 10 versione 160717 gennaio 2018 KB4057142 Windows 10 versione 1703 17 gennaio 2018 KB4057144 Windows 10 versione 1709 22 marzo 2018 KB4089848 Impostare il valore della chiave del Registro di sistema. Creare o impostare la chiave
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\RasMan\ IKEv2\DisableCertReqPayloadREG_DWORD nel Registro di sistema a 1.
Errore del client VPN: Il messaggio ricevuto era imprevisto o con formattazione scorretta
Sintomo
Quando si tenta di connettersi a una rete virtuale Azure usando il client VPN, viene visualizzato il messaggio di errore seguente:
Il messaggio ricevuto era imprevisto o con formattazione scorretta. (Errore 0x80090326)
Motivo
Questo problema si verifica in presenza di una delle condizioni seguenti:
- Hai configurato in modo errato le route definite dall'utente (UDR) con la route predefinita nella Subnet del gateway.
- Non si carica la chiave pubblica del certificato radice nel gateway VPN Azure.
- La chiave è danneggiata o scaduta.
Soluzione
Per risolvere il problema, seguire questa procedura:
- Rimuovere UDR dalla subnet del gateway. Assicurarsi che l'UDR (route definita dall'utente) inoltri tutto il traffico correttamente.
- Controllare lo stato del certificato radice nel portale di Azure per verificare se è stato revocato. Se non viene revocato, provare a eliminare il certificato radice e ricaricarlo. Per altre informazioni, vedere Creare certificati.
Errore del client VPN: Una catena di certificati è stata elaborata ma terminata
Sintomo
Quando si tenta di connettersi a una rete virtuale Azure usando il client VPN, viene visualizzato il messaggio di errore seguente:
Una catena di certificati è stata elaborata, ma termina con un certificato radice non considerato attendibile dal provider di attendibilità.
Soluzione
Assicurarsi che i certificati seguenti siano nel percorso corretto:
Certificate Ubicazione AzureClient.pfx Utente corrente\Personale\Certificati Azuregateway-GUID.cloudapp.net Utente corrente\Autorità di certificazione radice attendibili AzureGateway-GUID.cloudapp.net, AzureRoot.cer Computer locale\Autorità di certificazione radice attendibili Se i certificati sono già presenti nella posizione, provare a eliminarli e reinstallarli. Il certificato azuregateway-GUID.cloudapp.net si trova nel pacchetto di configurazione del client VPN scaricato dal portale di Azure. Per estrarre i file dal pacchetto, è possibile usare un archiver di file.
Errore di download del file: l'URI di destinazione non è specificato
Sintomo
Viene visualizzato il messaggio di errore seguente:
Errore di download del file. L'URI di destinazione non è specificato.
Motivo
Questo problema si verifica a causa di un tipo di gateway non corretto.
Soluzione
Il tipo di gateway VPN deve essere VPN e il tipo di VPN deve essere RouteBased.
Errore del client VPN: lo script personalizzato di Azure VPN non è riuscito
Sintomo
Quando si tenta di connettersi a una rete virtuale Azure usando il client VPN, viene visualizzato il messaggio di errore seguente:
Custom script (to update your routing table) failed. (Impossibile eseguire lo script personalizzato per aggiornare la tabella di routing). (Errore 8007026f)
Motivo
Questo problema si verifica se si tenta di aprire la connessione VPN da sito a punto usando un collegamento.
Soluzione
Aprire direttamente il pacchetto VPN invece di aprirlo dalla scorciatoia.
Il profilo VPN viene eliminato ripetutamente e ricreato in Windows 11
Sintomo
- La connessione VPN si disconnette durante o poco dopo una sincronizzazione di Intune.
- Il profilo VPN sembra essere eliminato e quindi sottoposto a nuovo provisioning, anche se non sono state apportate modifiche alla configurazione.
- Questo comportamento viene osservato principalmente nei dispositivi Windows 11.
Motivo
Questo problema si verifica a causa di differenze nel modo in cui Intune e Windows gestire il codice XML del profilo VPN:
- Durante una sincronizzazione di Intune, Intune confronta il profilo VPN assegnato al dispositivo con il profilo attualmente presente nel sistema.
- Windows non archivia il codice XML del profilo VPN originale esattamente come è stato fornito a Intune. Quando viene eseguita una query, Windows rigenera la rappresentazione XML del profilo.
- Il codice XML rigenerato potrebbe differire nella formattazione, nell'ordinamento o nella normalizzazione rispetto al codice XML originale caricato in Intune.
- Anche se la configurazione VPN effettiva è la stessa, queste differenze di formattazione possono causare la modifica del profilo da parte di Intune.
- Quando Intune rileva una differenza, elimina il profilo VPN esistente ed effettua il provisioning di un nuovo profilo, causando la disconnessione della connessione VPN.
Soluzione
Per evitare l'eliminazione e la ricreazione non necessarie del profilo VPN, assicurarsi che il profilo XML usato in Intune corrisponda al formato generato da Windows. L'approccio consigliato consiste nell'estrarre il codice XML del profilo da un dispositivo in cui è già stato effettuato il provisioning e il corretto funzionamento del profilo VPN.
Effettuare il provisioning di un profilo VPN tramite Intune che include tutte le impostazioni necessarie.
In un dispositivo Windows con il profilo applicato correttamente aprire PowerShell e recuperare l'elenco dei profili VPN di cui è stato effettuato il provisioning:
$vpns = Get-CimInstance -Namespace root\cimv2\mdm\dmmap -ClassName MDM_VPNv2_01Identificare il profilo corretto esaminando il valore InstanceID:
$vpns[0].InstanceIDEsportare il file XML del profilo in un file:
[System.IO.File]::WriteAllText("VPN-Corrected.xml", $vpns[0].ProfileXML)Usare il file XML esportato come definizione del profilo VPN in Intune.
L'uso del codice XML generato da Windows consente di garantire la coerenza tra il profilo archiviato nel dispositivo e il profilo valutato da Intune, riducendo la probabilità di eliminazione del profilo e disconnessioni VPN durante la sincronizzazione.
Non è possibile installare il client VPN
Motivo
È necessario un certificato aggiuntivo per considerare attendibile il gateway VPN per la rete virtuale. Il portale di Azure include questo certificato nel pacchetto di configurazione del client VPN generato.
Soluzione
Estrarre il pacchetto di configurazione del client VPN e trovare il file con estensione CER. Per installare il certificato, seguire questa procedura:
- Aprire mmc.exe.
- Aggiungere lo snap-in Certificati.
- Selezionare l'account Computer per il computer locale.
- Fare clic con il pulsante destro del mouse sul nodo Autorità di certificazione radice attendibili. Fare clic su All-Task>Importa e individuare il file .cer estratto dal pacchetto di configurazione del client VPN.
- Riavviare il computer.
- Provare a installare il client VPN.
Azure errore del portale: non è stato possibile salvare il gateway VPN e i dati non sono validi
Sintomo
Quando si tenta di salvare le modifiche per il gateway VPN nel portale di Azure, viene visualizzato il messaggio di errore seguente:
Non è stato possibile salvare il gateway di rete virtuale <nome gateway>. I dati per l'<ID certificato> non sono validi.
Motivo
Questo problema può verificarsi se la chiave pubblica del certificato radice caricata contiene caratteri non validi, ad esempio uno spazio.
Soluzione
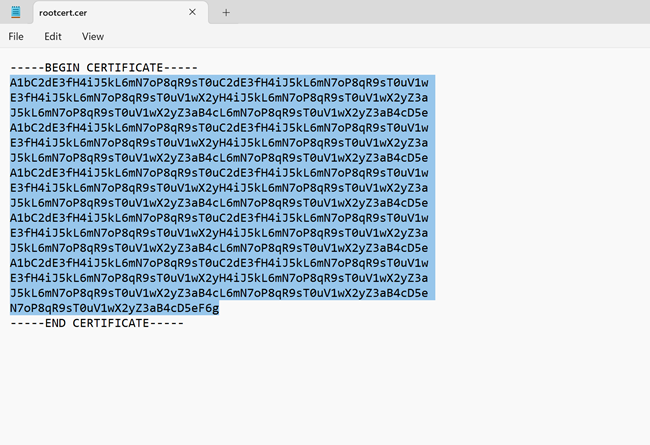
Verificare che i dati nel certificato non contengano caratteri non validi, ad esempio interruzioni di riga, quali ritorni a capo. L'intero valore deve essere un'unica riga lunga. L'esempio seguente illustra l'area da copiare all'interno del certificato:
Azure errore del portale: non è stato possibile salvare il gateway VPN e il nome della risorsa non è valido
Sintomo
Quando si tenta di salvare le modifiche per il gateway VPN nel portale di Azure, viene visualizzato il messaggio di errore seguente:
Non è stato possibile salvare il gateway di rete virtuale <nome gateway>. Il nome della risorsa <nome del certificato che si sta tentando di caricare> non è valido.
Motivo
Questo problema si verifica perché il nome del certificato contiene caratteri non validi, ad esempio uno spazio.
errore del portale di Azure: errore di download del file del pacchetto VPN 503
Sintomo
Quando si prova a scaricare il pacchetto di configurazione del client VPN, viene visualizzato il messaggio di errore seguente:
Non è stato possibile scaricare il file. Dettagli errore: errore 503. Il server è occupato.
Soluzione
Questo errore può essere causato da un problema di rete temporaneo. Provare di nuovo a scaricare il pacchetto VPN dopo alcuni minuti.
Aggiornamento di Gateway VPN di Azure: tutti i client point-to-site non riescono a connettersi
Motivo
È trascorso oltre il 50% del periodo di validità del certificato, quindi viene rinnovato.
Soluzione
Per risolvere questo problema, scaricare nuovamente e ridistribuire il pacchetto da punto a sito in tutti i client.
Troppi client VPN connessi contemporaneamente
È stato raggiunto il numero massimo di connessioni. È possibile visualizzare il numero totale di client connessi nel portale di Azure.
Il client VPN non riesce ad accedere alle condivisioni file di rete
Sintomo
Il client VPN si connette alla rete virtuale Azure. Tuttavia, il client non riesce ad accedere alle condivisioni di rete.
Motivo
Per l'accesso alle condivisioni file, viene usato il protocollo SMB. Quando si avvia la connessione, il client VPN aggiunge le credenziali della sessione e si verifica l'errore. Dopo aver stabilito la connessione, il client usa le credenziali della cache per l'autenticazione Kerberos. Questo processo avvia le query al Centro distribuzione chiavi, ovvero un controller di dominio, per ottenere un token. Poiché il client si connette da Internet, potrebbe non riuscire a raggiungere il controller di dominio. Pertanto non riesce a effettuare il failover da Kerberos a NTLM.
L'unica volta in cui vengono richieste le credenziali al client è quando dispone di un certificato valido, con SAN=UPN, rilasciato dal dominio in cui viene aggiunto. Il client deve anche essere fisicamente connesso alla rete di dominio. In questo caso, il client cerca di usare il certificato e raggiunge il controller di dominio. Il Centro distribuzione chiavi restituisce quindi un errore "KDC_ERR_C_PRINCIPAL_UNKNOWN". Il client è costretto a effettuare il failover a NTLM.
Soluzione
Per risolvere il problema, disabilitare la memorizzazione nella cache delle credenziali di dominio dalla sottochiave del registro di sistema seguente:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\DisableDomainCreds - Set the value to 1
Non è possibile trovare la connessione VPN da punto a sito in Windows dopo aver reinstallato il client VPN
Sintomo
Si rimuove la connessione VPN da punto a sito e quindi si reinstalla il client VPN. In questo caso, la connessione VPN non viene configurata correttamente. La connessione VPN non viene visualizzata nelle impostazioni Network connections in Windows.
Soluzione
Per risolvere il problema, eliminare i file di configurazione del client VPN precedenti da C:\Users\UserName\AppData\Roaming\Microsoft\Network\Connections<VirtualNetworkId> quindi eseguire di nuovo il programma di installazione del client VPN.
Il client VPN da punto a sito non è in grado di risolvere il nome di dominio completo delle risorse nel dominio locale
Sintomo
Quando il client si connette a Azure usando la connessione VPN da punto a sito, non può risolvere il nome di dominio completo delle risorse nel dominio locale.
Motivo
Il client VPN da punto a sito usa in genere DNS di Azure server configurati nella rete virtuale Azure. I server DNS di Azure hanno la precedenza sui server DNS locali configurati nel client (a meno che la metrica dell'interfaccia Ethernet non sia inferiore), quindi tutte le query DNS vengono inviate ai server DNS di Azure. Se i server DNS di Azure non dispongono dei record per le risorse locali, la query ha esito negativo.
Soluzione
Per risolvere il problema, assicurarsi che i server DNS di Azure usati nella rete virtuale Azure possano risolvere i record DNS per le risorse locali. A tale scopo, è possibile usare server di inoltro DNS o server di inoltro condizionali. Per ulteriori informazioni, vedere Risoluzione dei nomi tramite il proprio server DNS.
Viene stabilita la connessione VPN da punto a sito, ma non è ancora possibile connettersi alle risorse Azure
Motivo
Questo problema si verifica se il client VPN non ottiene le route dal gateway VPN Azure.
Soluzione
Per risolvere questo problema, reset Azure gateway VPN. Per assicurarsi che vengano usate le nuove route, scaricare nuovamente i client VPN da punto a sito dopo la configurazione corretta del peering di rete virtuale.
Errore: "La funzione di revoca non è in grado di completare il controllo di revoca perché il server di revoca è offline. (Errore 0x80092013)"
Cause
Questo messaggio di errore viene visualizzato se il client non può accedere a http://crl3.digicert.com/ssca-sha2-g1.crl e http://crl4.digicert.com/ssca-sha2-g1.crl. La verifica delle revoche richiede l'accesso a questi due siti. Questo problema si verifica in genere nel client che ha un server proxy configurato. In alcuni ambienti, se le richieste non passano attraverso il server proxy, il firewall perimetrale le nega.
Soluzione
Controllare le impostazioni del server proxy. Assicurarsi che il client possa accedere a http://crl3.digicert.com/ssca-sha2-g1.crl e http://crl4.digicert.com/ssca-sha2-g1.crl.
Errore del client VPN: Impossibile stabilire la connessione a causa di un criterio configurato nel server RAS/VPN. (errore 812)
Motivo
Questo errore si verifica se il server RADIUS usato per l'autenticazione del client VPN ha impostazioni non corrette o Azure Gateway non riesce a raggiungere il server RADIUS.
Soluzione
Assicurarsi che il server RADIUS sia configurato correttamente. Per maggiori informazioni, vedere Integrare l'autenticazione RADIUS con il server Azure Multi-Factor Authentication.
"Errore 405" quando si scarica il certificato radice da Gateway VPN
Motivo
Non hai installato il certificato radice. Installare il certificato radice nell'archivio certificati attendibili del client.
Errore del client VPN: Impossibile stabilire la connessione remota. Tentativi di tunnel VPN non riusciti. (errore 800)
Motivo
Il driver della scheda di interfaccia di rete non è aggiornato.
Soluzione
Aggiornare il driver della scheda di interfaccia di rete:
- Selezionare Start, digitare Gestione dispositivi e selezionarlo nell'elenco dei risultati. Se viene chiesto di immettere la password amministratore o di confermare l'operazione, digitare la password o confermare.
- Nella categoria Schede di rete, individuare la scheda di rete che si desidera aggiornare.
- Fare doppio clic sul nome del dispositivo, selezionare Aggiorna driver e selezionare Cerca automaticamente il software driver aggiornato.
- Se Windows non trova un nuovo driver, è possibile provare a cercarne uno nel sito Web del produttore del dispositivo e seguire le istruzioni.
- Riavviare il computer e riprovare la connessione.
Errore del client VPN: l'autenticazione con Microsoft Entra scaduta
Se si usa Microsoft Entra ID'autenticazione, è possibile che si verifichi uno degli errori seguenti:
L'autenticazione con Microsoft Entra è scaduta. Per acquisire un nuovo token, è necessario eseguire di nuovo l'autenticazione in Entra. Il timeout di autenticazione può essere ottimizzato dall'amministratore.
o
L'autenticazione con Microsoft Entra è scaduta, quindi è necessario ripetere l'autenticazione per acquisire un nuovo token. Riprovare a connettersi. I criteri di autenticazione e il timeout vengono configurati dall'amministratore nel tenant entra.
Motivo
La connessione da punto a sito è disconnessa perché il token di aggiornamento corrente è scaduto o diventa non valido. Non è possibile recuperare nuovi token di accesso per l'autenticazione dell'utente.
Quando un client VPN Azure tenta di stabilire una connessione con un gateway VPN Azure usando l'autenticazione Microsoft Entra ID, è necessario un token di accesso per autenticare l'utente. Questo token viene rinnovato circa ogni ora. Un token di accesso valido può essere emesso solo quando l'utente dispone di un token di aggiornamento valido. Se l'utente non ha un token di aggiornamento valido, la connessione viene disconnessa.
Diversi motivi possono causare la scadenza o la validità del token di aggiornamento. Controllare i log di accesso di User Entra per il debug. Per altre informazioni, vedere Microsoft Entra log di accesso.
Scadenza del token di aggiornamento
- I token di aggiornamento scadono dopo 90 giorni per impostazione predefinita. Dopo 90 giorni, gli utenti devono riconnettersi per ottenere un nuovo token di aggiornamento.
- Gli amministratori tenant entra possono aggiungere criteri di accesso condizionale per la frequenza di accesso che attivano la riautenticazione periodica ogni 'X' ore. (Il token di aggiornamento scade nelle ore 'X'). Utilizzando criteri di accesso condizionale personalizzati, gli utenti devono effettuare un accesso interattivo ogni 'X' ore. Per altre informazioni, vedere Aggiornare i token in Microsoft Identity Platform e Configurare i criteri sulla durata delle sessioni adattive.
- I token di aggiornamento scadono dopo 90 giorni per impostazione predefinita. Dopo 90 giorni, gli utenti devono riconnettersi per ottenere un nuovo token di aggiornamento.
Il token di aggiornamento non è valido
- L'utente è stato rimosso dal tenant.
- Le credenziali dell'utente cambiano.
- L'amministratore del tenant Entra revoca le sessioni.
- Il dispositivo è diventato non conforme (se si tratta di un dispositivo gestito).
- Altri criteri Entra configurati dagli amministratori di Entra che richiedono agli utenti di usare periodicamente l'accesso interattivo.
Soluzione
In questi scenari, gli utenti devono riconnettersi. Questa azione attiva un processo di accesso interattivo in Microsoft Entra che rilascia un nuovo token di aggiornamento e un token di accesso.
Azure client VPN con l'autenticazione Entra ID non richiede all'utente di ripetere l'autenticazione ogni volta che si disconnette
Motivo
Un client VPN Azure che si connette tramite l'autenticazione da punto a sito con Entra ID non richiede la riautenticazione interattiva quando si disconnette.
Impostare la frequenza di accesso consigliata (SIF) o la durata di validità del token di aggiornamento su un valore superiore a 2 ore per un'esperienza ottimale con il client VPN di Azure, in base a ciò che funziona meglio per le proprie esigenze. Questa impostazione mantiene la connessione senza dover ripetere l'autenticazione in modo interattivo.
Non impostare il SIF su "ogni volta", perché richiede la riautenticazione interattiva ogni ora e causa frequenti disconnessioni.
Quando la cache di accesso è abilitata (impostazione predefinita), il token viene archiviato in una risorsa di archiviazione permanente. Questa risorsa di archiviazione consente la riconnessione senza autenticazione interattiva anche dopo la disconnessione, purché il token di aggiornamento sia valido. Questa condizione indica che la durata della riconnessione rientra nell'intervallo di scadenza del token di aggiornamento o SIF.
Soluzione
Per assicurarsi che il client VPN Azure richieda la riautenticazione ogni volta che si disconnette, utilizzare l'opzione cache di accesso disabilitata nel client VPN Azure (versione 4.0.0.0 e successive). Modificare l'impostazione cachesigninuser del profilo utente (XML) su false.
<azvpnprofile>
    <clientauth>
      <aad>
          <cachesigninuser>false</cachesigninuser>
      </aad>
    </clientauth>
</azvpnprofile>
Quando si disabilita la cache di accesso, il token viene archiviato nell'archiviazione in memoria ed è valido per una connessione (o sessione), indipendentemente dalla durata (da 30 minuti a 90 giorni). Una volta disconnessa la connessione, il token in memoria viene eliminato. La durata di una connessione dipende dall'ora di scadenza del token di aggiornamento o dal SIF.
Errore del client VPN: Chiamata del nome< della connessione >VPN, Stato = Piattaforma VPN non ha attivato la connessione
È anche possibile che venga visualizzato l'errore seguente in Visualizzatore eventi da RasClient: "L'utente <User> ha composto una connessione denominata <VPN Connection Name> che è fallita. Il codice di errore restituito in caso di errore è 1460".
Motivo
Il Client VPN di Azure non ha l'autorizzazione dell'app App in background abilitata in Impostazioni app di Windows.
Soluzione
- In Windows passare a Impostazioni>Privacy>App in background.
- Impostare Consenti l'esecuzione delle app in background su Sì.
Errore: "Errore di download del file. L'URI di destinazione non è specificato"
Motivo
Questo errore si verifica quando si configura un tipo di gateway non corretto.
Soluzione
Impostare il tipo di gateway VPN Azure su VPN e il tipo di VPN su RouteBased.
Il programma di installazione del pacchetto VPN non viene completato
Motivo
Le installazioni precedenti del client VPN possono causare questo problema.
Soluzione
Eliminare i file di configurazione dei client VPN precedenti da C:\Users\UserName\AppData\Roaming\Microsoft\Network\Connections<VirtualNetworkId> ed eseguire di nuovo il programma di installazione del client VPN.
Il client VPN si iberna o dorme
Soluzione
Controllare le impostazioni di sospensione e ibernazione nel computer in cui è in esecuzione il client VPN.
Non riesco a risolvere i record nelle zone DNS private usando il risolutore privato dai client punto-a-sito.
Sintomo
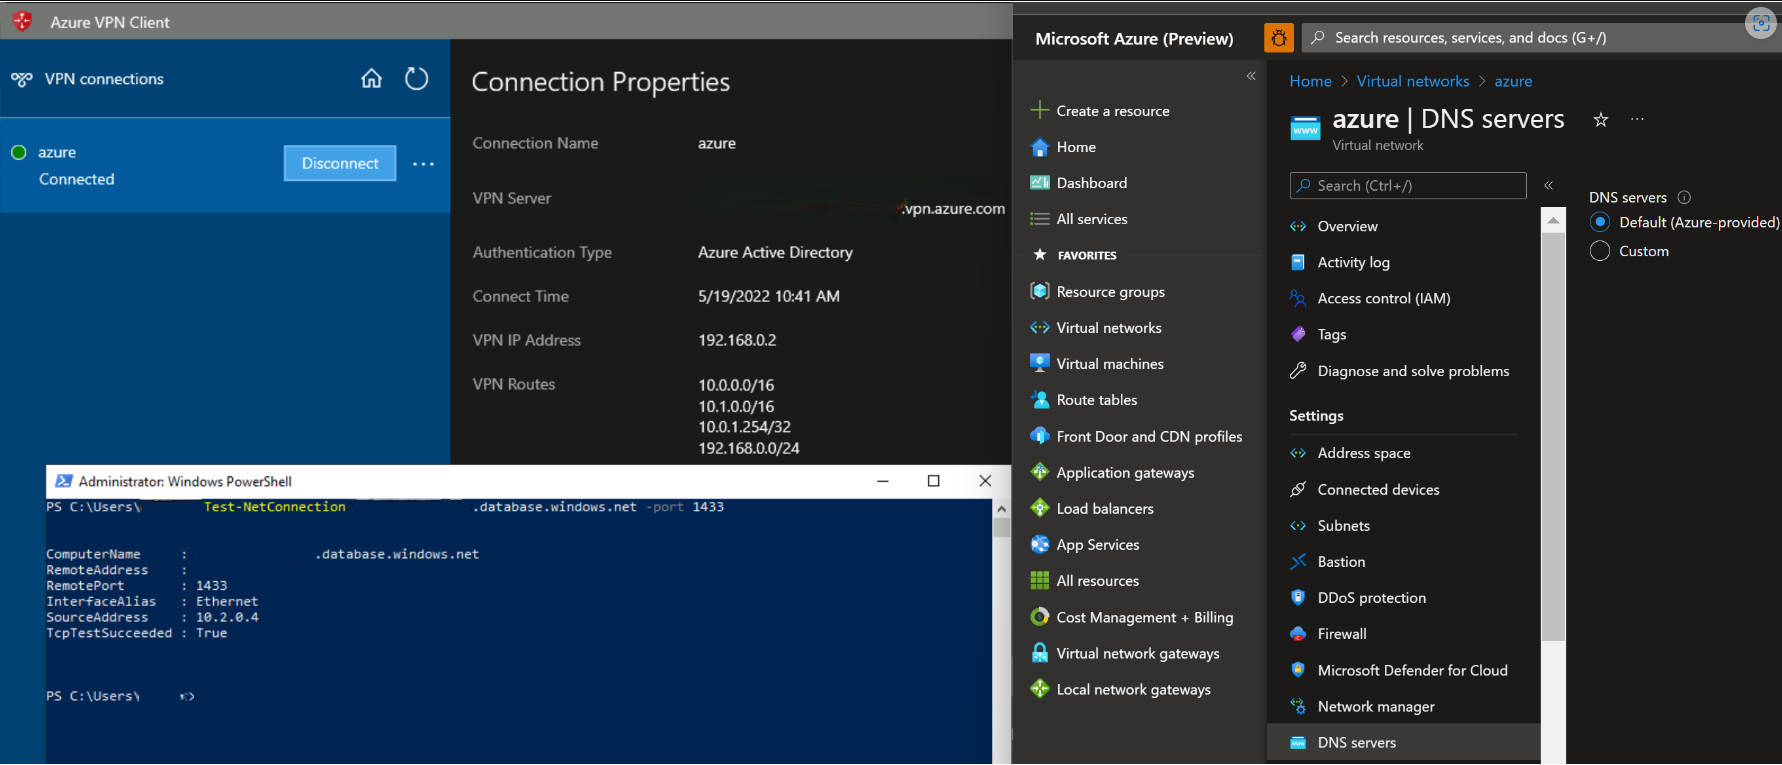
Quando si usa il server DNS Azure fornito (168.63.129.16) nella rete virtuale, i client da punto a sito non possono risolvere i record nelle zone DNS privato (inclusi gli endpoint privati).
Motivo
Solo la piattaforma Azure può risolvere l'indirizzo IP del server DNS di Azure (168.63.129.16).
Soluzione
Per risolvere i record da una zona DNS privato, seguire questa procedura:
Configurando l'indirizzo IP in ingresso del sistema di risoluzione privato come server DNS personalizzati nella rete virtuale, è possibile risolvere i record nella zona DNS privata (inclusi quelli creati da endpoint privati). Le zone di DNS privato devono essere associate alla rete virtuale con sistema di risoluzione privato.
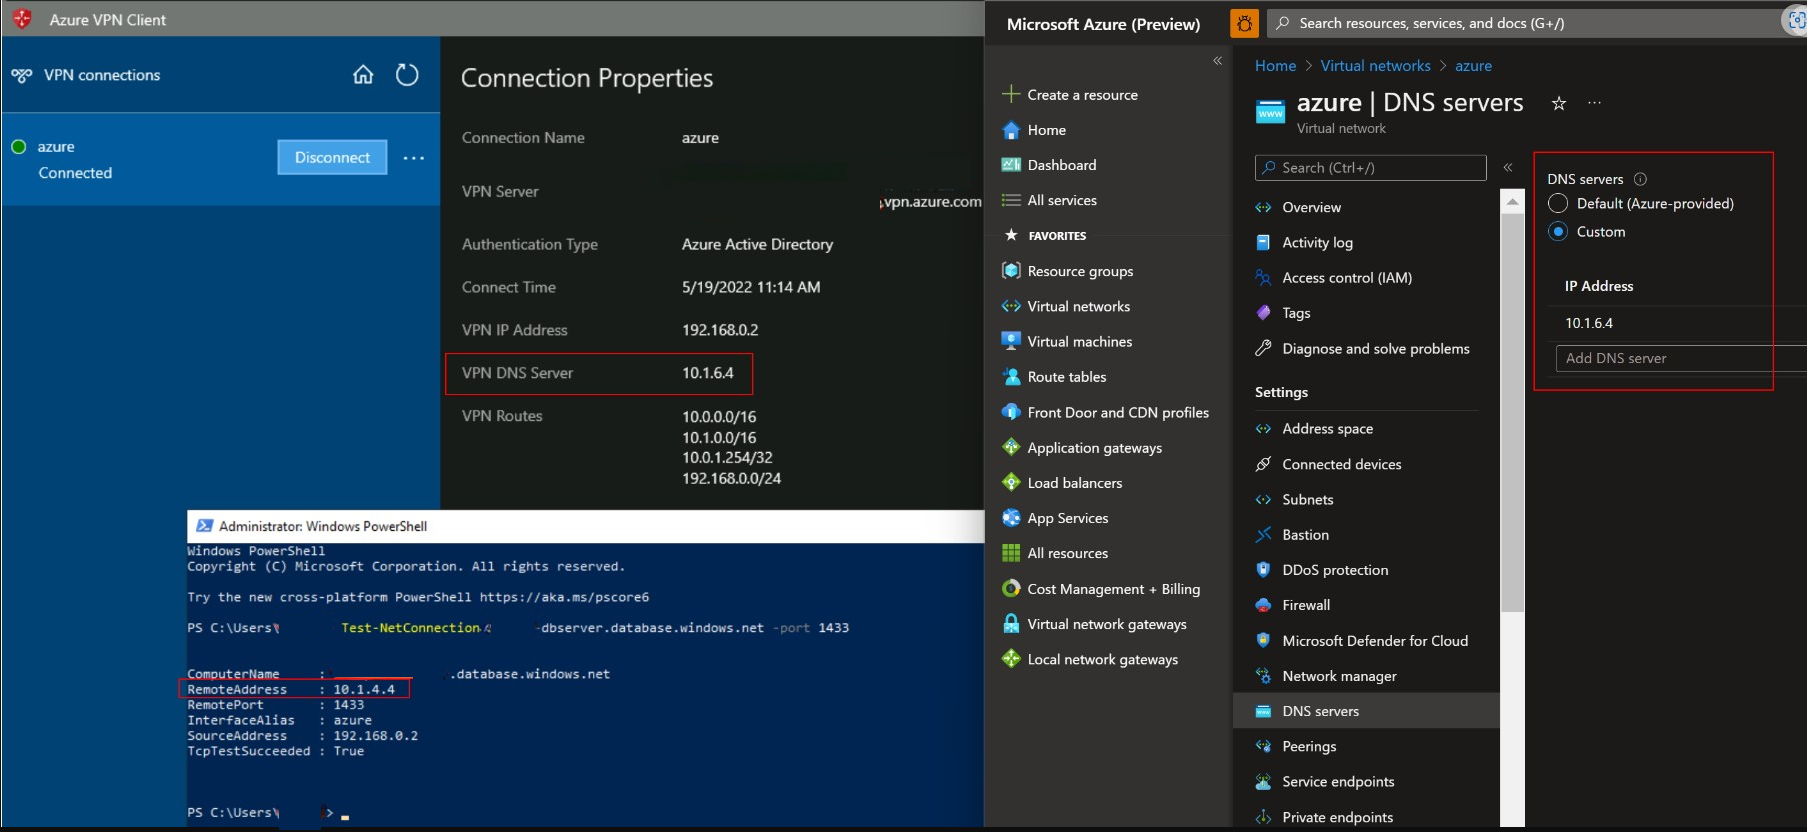
Per impostazione predefinita, il gateway VPN esegue il push dei server DNS configurati in una rete virtuale per i client da punto a sito. Quando si configurano gli indirizzi IP in ingresso del risolutore privato come server DNS personalizzati nella rete virtuale, questi indirizzi IP vengono automaticamente distribuiti ai client come server DNS della VPN. È possibile risolvere facilmente i record dalle zone DNS private (inclusi gli endpoint privati).