Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questo articolo illustra in dettaglio il Centro di amministrazione di Active Directory aggiornato con il Cestino di Active Directory, i criteri password con granularità fine e il Visualizzatore cronologia di Windows PowerShell, tra cui architettura, esempi per attività comuni e informazioni sulla risoluzione dei problemi. Per un'introduzione, vedere Introduzione ai miglioramenti del Centro di Amministrazione di Active Directory (Livello 100).
Architettura del Centro di amministrazione di Active Directory
File eseguibili e DLL del Centro di amministrazione di Active Directory
Il modulo e l'architettura sottostante del Centro di amministrazione di Active Directory non sono stati modificati con il Cestino di Active Directory, i criteri di password a granularità fine e le funzionalità del visualizzatore di cronologia.
- Microsoft.ActiveDirectory.Management.UI.dll
- Microsoft.ActiveDirectory.Management.UI.resources.dll
- Microsoft.ActiveDirectory.Management.dll
- Microsoft.ActiveDirectory.Management.resources.dll
- ActiveDirectoryPowerShellResources.dll
Il livello sottostante di Windows PowerShell e le operazioni per la funzionalità del Cestino sono illustrati di seguito:
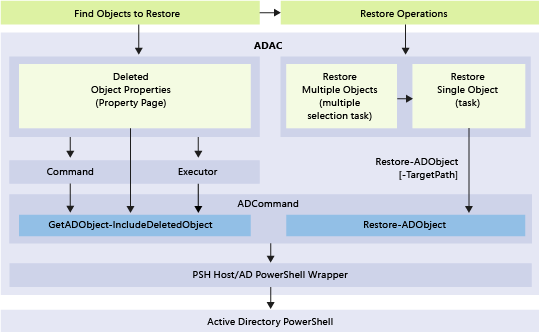
Abilitazione e gestione del Cestino di Active Directory tramite il Centro di amministrazione di Active Directory
Capabilities
- Il Centro di amministrazione di Active Directory in Windows Server 2012 o versione successiva consente di configurare e gestire il cestino di Active Directory per qualsiasi partizione di dominio in una foresta. Non è più necessario usare Windows PowerShell o Ldp.exe per abilitare il Cestino di Active Directory o ripristinare gli oggetti nelle partizioni di dominio.
- Il Centro di Amministrazione di Active Directory offre criteri di filtro avanzati per semplificare il ripristino mirato in ambienti di grandi dimensioni con molti oggetti eliminati intenzionalmente.
Limitations
Poiché il Centro di amministrazione di Active Directory può gestire solo le partizioni di dominio, non può ripristinare gli oggetti eliminati dalle partizioni DNS di configurazione, dns di dominio o dns della foresta. Non è possibile eliminare oggetti dalla partizione schema. Per ripristinare oggetti da partizioni non di dominio, usare Restore-ADObject.
Il Centro di amministrazione di Active Directory non può ripristinare sottoalberi di oggetti in un'unica azione. Se ad esempio si elimina un'unità organizzativa con unità organizzative, utenti, gruppi e computer annidati, il ripristino dell'unità organizzativa di base non ripristina gli oggetti figli.
Note
L'operazione di ripristino batch del Centro di amministrazione di Active Directory esegue un "migliore sforzo possibile" nel ordinare gli oggetti eliminati solo all'interno della selezione, quindi gli elementi padre vengono ordinati rispetto agli elementi figlio per l'elenco di ripristino. Nei casi di test semplici, i sotto-alberi degli oggetti possono essere ripristinati con un'unica azione. Tuttavia, casi limite, ad esempio una selezione che contiene alberi parziali (alberi con alcuni nodi padre mancanti perché eliminati) o casi di errore, ad esempio ignorare gli oggetti figlio quando il ripristino del nodo padre non riesce, potrebbero non funzionare come previsto. Per questo motivo, è consigliabile ripristinare sempre i sottoalberi degli oggetti come azione separata dopo aver ripristinato gli oggetti genitori.
Il Cestino di Active Directory richiede un livello di funzionalità della foresta Windows Server 2008 R2 ed è necessario essere membri del gruppo Enterprise Admins. Dopo aver abilitato il Cestino di Active Directory, non è possibile disabilitarlo. Il cestino di Active Directory aumenta le dimensioni del database di Active Directory (NTDS.DIT) in ogni controller di dominio nella foresta di Active Directory. Lo spazio su disco usato dal cestino continua ad aumentare nel tempo, in quanto conserva gli oggetti e tutti i dati degli attributi.
Abilitazione del Cestino di Active Directory utilizzando il Centro di amministrazione di Active Directory
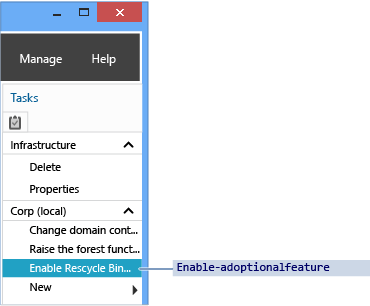
Per abilitare il Cestino di Active Directory, aprire il Centro di amministrazione di Active Directory e selezionare il nome della foresta dal riquadro di spostamento. Nel riquadro Attività selezionare Abilita Cestino.
Verrà visualizzata la finestra di dialogo Abilita conferma Cestino del Centro di amministrazione di Active Directory. La finestra di dialogo indica che l'abilitazione del cestino è irreversibile. Selezionare OK per abilitare il Cestino di Active Directory. Il Centro di amministrazione di Active Directory mostra un'altra finestra di dialogo per ricordare che il Cestino di Active Directory non è completamente funzionante fino a quando tutti i controller di dominio non replicano la modifica della configurazione.
Important
L'opzione per abilitare il Cestino di Active Directory non è disponibile se:
- Il livello di funzionalità della foresta è minore di Windows Server 2008 R2.
- È già abilitato.
Il cmdlet di Windows PowerShell per Active Directory equivalente è:
Enable-ADOptionalFeature
Per altre informazioni sull'uso di Windows PowerShell per abilitare il Cestino di Active Directory, vedere la guida dettagliata al Cestino di Active Directory.
Gestione del Cestino di Active Directory tramite il Centro di Amministrazione di Active Directory
In questa sezione viene utilizzato l'esempio di un dominio esistente denominato corp.contoso.com. Questo dominio organizza gli utenti in un'unità organizzativa padre denominata UserAccounts. L'unità organizzativa UserAccounts contiene tre unità organizzative figlio denominate dal reparto. Ognuna di queste UO figlio contiene altre UO, utenti e gruppi.
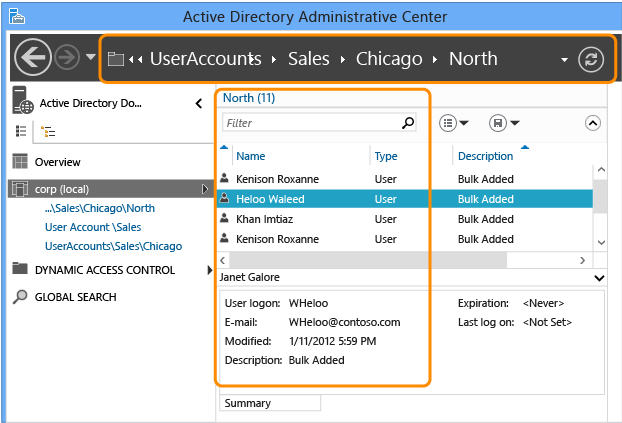
Archiviazione e filtro
Il Cestino di Active Directory conserva tutti gli oggetti eliminati nella foresta. Salva questi oggetti in base all'attributo msDS-deletedObjectLifetime , che per impostazione predefinita è impostato in modo che corrisponda all'attributo tombstoneLifetime della foresta. In qualsiasi foresta creata con Windows Server 2003 SP1 o versione successiva, il valore di tombstoneLifetime è impostato su 180 giorni per impostazione predefinita. In qualsiasi foresta aggiornata da Windows 2000 o installata con Windows Server 2003 (nessun Service Pack), l'attributo tombstoneLifetime predefinito non è impostato e Windows usa quindi il valore predefinito interno di 60 giorni. Tutto questo è configurabile. È possibile usare il Centro di amministrazione di Active Directory per ripristinare gli oggetti eliminati dalle partizioni del dominio della foresta. È necessario continuare a usare il cmdlet Restore-ADObject per ripristinare gli oggetti eliminati da altre partizioni, ad esempio la partizione di configurazione. L'abilitazione del Cestino di Active Directory rende visibile il contenitore Oggetti eliminati in ogni partizione di dominio nel Centro di amministrazione di Active Directory.
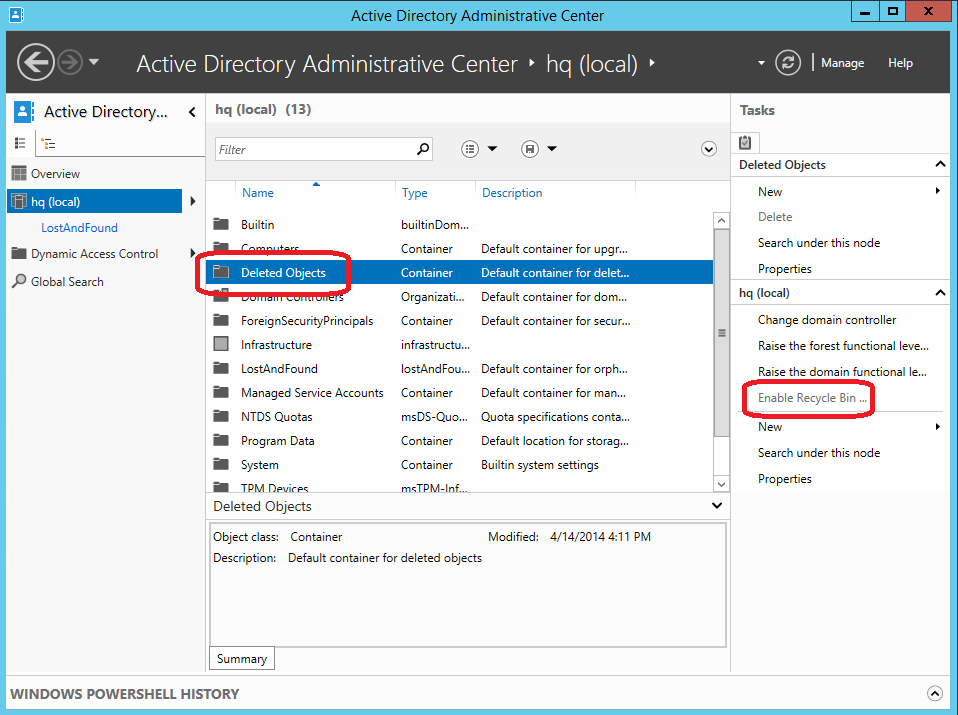
Il contenitore Oggetti eliminati mostra tutti gli oggetti ripristinabili nella partizione di dominio. Gli oggetti eliminati precedenti a msDS-deletedObjectLifetime sono noti come oggetti riciclati. Il Centro di amministrazione di Active Directory non mostra oggetti riciclati e non è possibile ripristinare questi oggetti tramite il Centro di amministrazione di Active Directory.
Per una spiegazione più approfondita dell'architettura e delle regole di elaborazione del Cestino di Active Directory, vedere Il Cestino di Active Directory: informazioni, implementazione, procedure consigliate e risoluzione dei problemi.
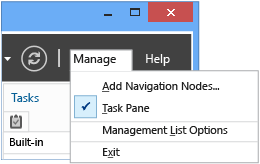
Il Centro di amministrazione di Active Directory limita artificialmente il numero predefinito di oggetti restituito da un contenitore a 20.000 oggetti. È possibile aumentare questo limite fino a 100.000 oggetti selezionando il menu Gestisci e quindi selezionando Opzioni elenco di gestione.
Restoration
Filtering
Il Centro di amministrazione di Active Directory offre potenti criteri e opzioni di filtro con i quali è necessario acquisire familiarità prima di usarli per un ripristino reale. Nel relativo ciclo di vita, i domini eliminano intenzionalmente molti oggetti. Poiché la durata dell'oggetto eliminato è probabilmente di 180 giorni, non è possibile ripristinare tutti gli oggetti quando si verifica un incidente.
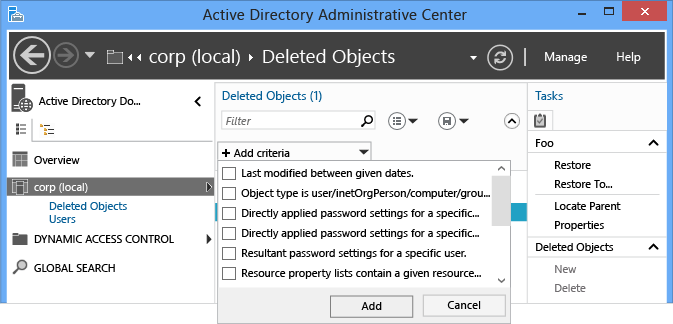
Anziché scrivere filtri LDAP complessi e convertire i valori UTC in date e ore, usare il menu Filtro di base e avanzato per elencare solo gli oggetti pertinenti. Se si conosce il giorno dell'eliminazione, i nomi degli oggetti o altri dati chiave, è consigliabile usarli per filtrare i dati. Attivare o disattivare le opzioni di filtro avanzate selezionando la freccia di espansione a destra della casella di ricerca.
L'operazione di ripristino supporta tutte le opzioni dei criteri di filtro standard, come qualsiasi altra ricerca. In genere, i filtri incorporati importanti per il ripristino di oggetti sono:
- ANR (risoluzione dei nomi ambigua, non elencata nel menu, ma viene usata quando si digita nella casella Filtro )
- Ultima modifica compresa nell'intervallo di date specificato
- L'oggetto è Utente/inetOrgPerson/Computer/Gruppo/Unità organizzativa
- Name
- Quando è stata eliminata
- Ultimo padre noto
- Type
- Description
- City
- Country/region
- Department
- ID dipendente
- Nome di battesimo
- Titolo di lavoro
- Cognome
- Nome account SAM
- State/Province
- Numero telefonico
- UPN
- CAP
È possibile aggiungere più criteri. Ad esempio, è possibile trovare tutti gli oggetti utente eliminati il 24 settembre 2012 da Chicago, Illinois, con un ruolo di manager.
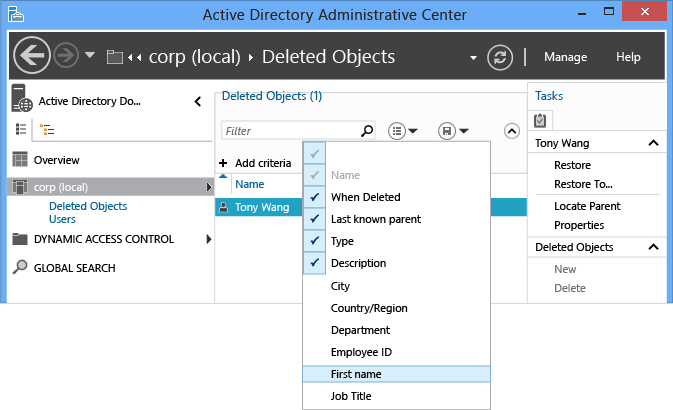
È anche possibile aggiungere, modificare o riordinare le intestazioni di colonna per visualizzare più dettagli durante la valutazione degli oggetti da recuperare.
Per altre informazioni su ANR, vedere Attributi ANR.
Oggetto singolo
Il ripristino di oggetti eliminati può essere da sempre eseguito con una singola operazione e il Centro di amministrazione di Active Directory la semplifica ulteriormente. Per ripristinare un oggetto eliminato, ad esempio un singolo utente:
- Nel riquadro di spostamento del Centro di amministrazione di Active Directory, selezionare il nome di dominio.
- Fare doppio clic su Oggetti eliminati nell'elenco di gestione.
- Fare clic con il pulsante destro del mouse sull'oggetto e quindi scegliere Ripristina oppure selezionare Ripristina nel riquadro Attività .
L'oggetto viene ripristinato nella posizione originale.
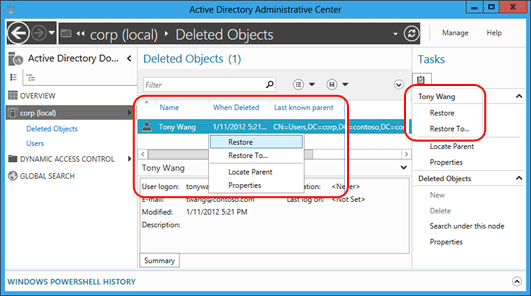
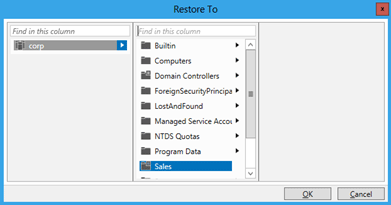
Selezionare Ripristina per modificare il percorso di ripristino. Questa opzione è utile se anche il contenitore padre dell'oggetto eliminato è stato eliminato, ma non si vuole ripristinare l'elemento padre.
Molteplici oggetti peer
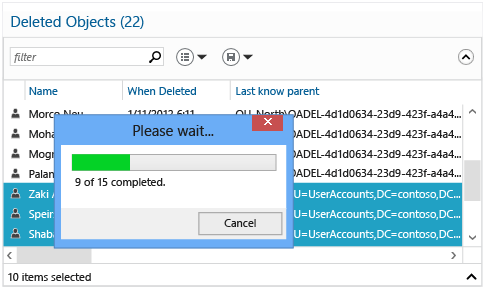
È possibile ripristinare più oggetti a livello di peer, ad esempio tutti gli utenti in un'unità organizzativa. Tenere premuto CTRL e selezionare uno o più oggetti eliminati da ripristinare. Selezionare Ripristina nel riquadro Attività. È anche possibile selezionare tutti gli oggetti visualizzati tenendo premuto CTRL e A o un intervallo di oggetti utilizzando MAIUSC e facendo clic.
Più oggetti padre e figlio
È fondamentale comprendere il processo di ripristino per un ripristino con più oggetti padre e figlio, in quanto il Centro di amministrazione di Active Directory non consente di ripristinare un albero annidato di oggetti eliminati con un'unica operazione.
- Ripristinare l'oggetto eliminato più in alto in un albero.
- Ripristinare gli elementi figlio immediati di quell'oggetto padre.
- Ripristina gli elementi figlio immediati di quei oggetti padre.
- Ripetere l'operazione fino al ripristino di tutti gli oggetti.
Non è possibile ripristinare un oggetto figlio prima di ripristinare il relativo elemento padre. Questo tentativo di ripristino restituisce l'errore seguente:
The operation could not be performed because the object's parent is either uninstantiated or deleted.
L'attributo Ultimo padre noto mostra la relazione padre di ogni oggetto. L'attributo Ultimo padre noto passa dal percorso eliminato al percorso ripristinato quando aggiorni il Centro di amministrazione di Active Directory dopo aver ripristinato un padre. Pertanto, è possibile ripristinare l'oggetto figlio quando la posizione di un oggetto padre non visualizza più il nome distinto del contenitore dell'oggetto eliminato.
Ecco uno scenario in cui un amministratore elimina accidentalmente l'OU Sales, che contiene OUs e utenti sottostanti.
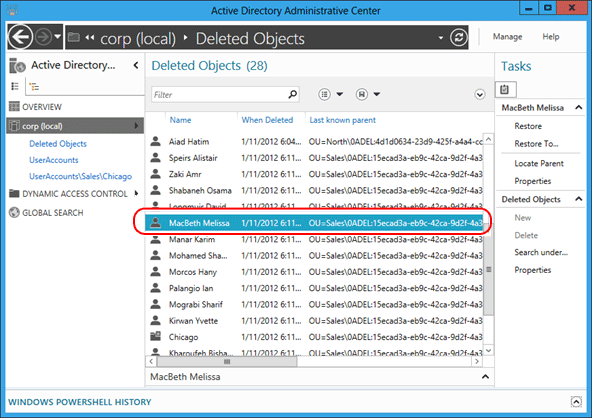
Prima di tutto, controllare il valore dell'attributo Last Known Parent per tutti gli utenti eliminati e come viene letto OU=Sales\0ADEL:<guid+container oggetto eliminato nome distinto>:
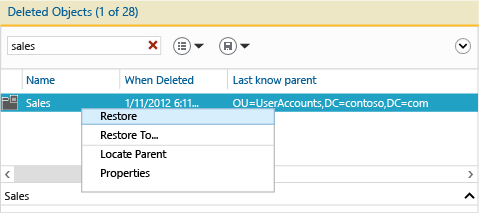
Filtrare in base al nome ambiguo Sales per visualizzare l'unità organizzativa eliminata, che verrà quindi ripristinata:
Aggiornare il Centro di Amministrazione di Active Directory per vedere che l'attributo Ultimo Genitore Noto dell'oggetto utente eliminato è cambiato nel nome distinto dell'unità organizzativa ripristinata Sales.
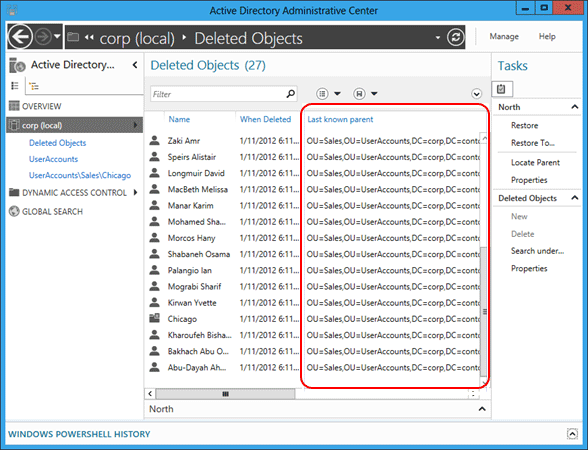
Filtrare in base a tutti gli utenti Sales. Tenere premuto CTRL + A per selezionare tutti gli utenti Vendite eliminati. Selezionare Ripristina per spostare gli oggetti dal contenitore Oggetti eliminati all'unità organizzativa Sales con le appartenenze ai gruppi e gli attributi intatti.
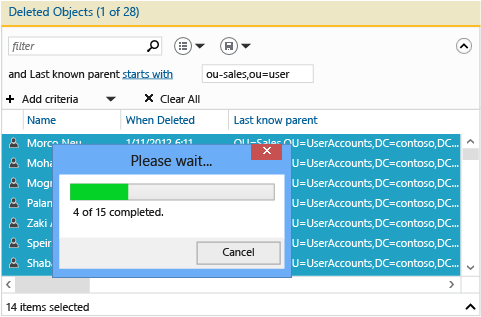
Se l'unità organizzativa Sales conteneva unità organizzative figlio proprie, è necessario ripristinare le unità organizzative figlio prima di ripristinare i figli e così via.
Per ripristinare tutti gli oggetti eliminati annidati specificando un contenitore padre eliminato, vedere Appendice B: Ripristinare più oggetti Active Directory eliminati (script di esempio).
Il cmdlet di Windows PowerShell per Active Directory per il ripristino degli oggetti eliminati è:
Restore-ADObject
La funzionalità del cmdlet Restore-ADObject non è stata modificata nel passaggio da Windows Server 2008 R2 a Windows Server 2012.
Filtro lato server
È possibile che nel tempo il contenitore Oggetti eliminati accumuli più di 20.000 oggetti (o anche 100.000) in aziende di medie e grandi dimensioni e abbia difficoltà a mostrare tutti gli oggetti. Poiché il meccanismo di filtro nel Centro di amministrazione di Active Directory si basa sul filtro lato client, non può visualizzare questi oggetti aggiuntivi. Per aggirare questa limitazione, è possibile eseguire una ricerca sul lato server nel modo seguente:
- Fare clic con il pulsante destro del mouse sul contenitore Oggetti eliminati e scegliere Cerca in questo nodo.
- Selezionare la freccia di espansione per esporre il menu +Aggiungi criteri, selezionare +Aggiungi e aggiungere Ultima modifica tra le date specificate. L'ora dell'ultima modifica (attributo whenChanged ) è un'approssimazione ravvicinata del tempo di eliminazione. Nella maggior parte degli ambienti, sono identici. Questa query consente di eseguire una ricerca sul lato server.
- Individuare gli oggetti eliminati da ripristinare usando ulteriori filtri di visualizzazione, ordinamento e così via, nei risultati e quindi ripristinarli normalmente.
Configurazione e gestione di criteri password con granularità fine tramite il Centro di amministrazione di Active Directory
Configurazione di criteri password dettagliati
Il Centro di amministrazione di Active Directory consente di creare e gestire oggetti FGPP (Fine GrainEd Password Policy). Windows Server 2008 ha introdotto la funzionalità FGPP, ma Windows Server 2012 ha la prima interfaccia di gestione grafica per essa. Si applicano criteri password con granularità fine a livello di dominio e abilita l'override della singola password di dominio richiesta da Windows Server 2003. Se si crea un file FGPP diverso con impostazioni diverse, singoli utenti o gruppi ottengono criteri password diversi in un dominio.
Per informazioni sui criteri delle password a grana fine, vedere Guida dettagliata ai criteri di password e blocco dell'account di Active Directory Domain Services Fine-Grained (Windows Server 2008 R2).
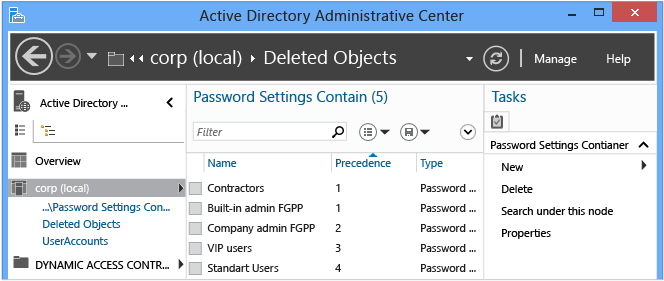
Nel riquadro di spostamento selezionare Visualizzazione albero, selezionare il dominio, selezionare Sistema e quindi selezionare Contenitore Impostazioni password. Nel riquadro Attività selezionare Nuovo e quindi impostazioni password.
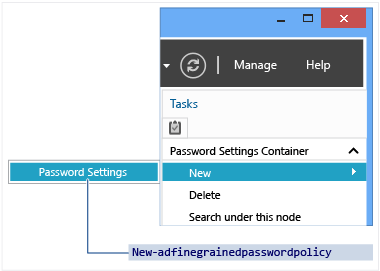
Gestione delle politiche delle password a granularità fine
La creazione di un nuovo file FGPP o la modifica di una esistente consente di visualizzare l'editor Impostazioni password . Da qui è possibile configurare tutti i criteri per le password desiderati esattamente come in Windows Server 2008 o in Windows Server 2008 R2, solo che ora questa operazione viene eseguita nell'apposito editor.
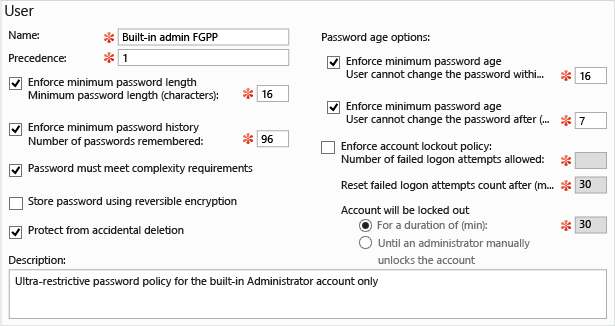
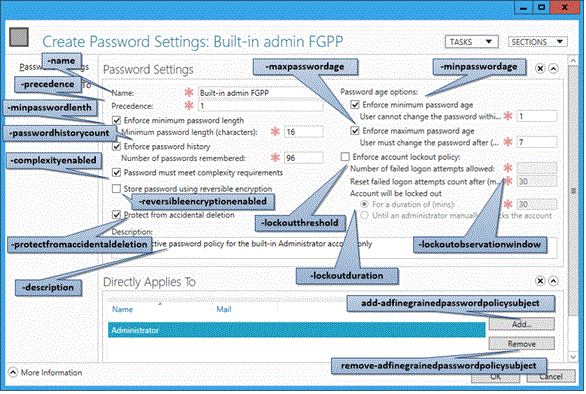
Compilare tutti i campi obbligatori (asterisco rosso) e tutti i campi facoltativi, quindi selezionare Aggiungi per impostare gli utenti o i gruppi che ricevono questo criterio. I criteri granulari delle password (FGPP) sostituiscono le impostazioni predefinite dei criteri di dominio per le entità di sicurezza specificate. Nello screenshot precedente, un criterio restrittivo si applica solo all'account amministratore predefinito, per evitare la compromissione. Il criterio è troppo complesso per essere applicato a utenti standard, ma è perfetto per un account ad alto rischio usato esclusivamente dai professionisti IT.
È inoltre possibile impostare le precedenze e definire gli utenti e i gruppi a cui verrà applicato il criterio all'interno di un determinato dominio.
I cmdlet di Windows PowerShell di Active Directory per i criteri delle password con granularità fine sono:
Add-ADFineGrainedPasswordPolicySubject
Get-ADFineGrainedPasswordPolicy
Get-ADFineGrainedPasswordPolicySubject
New-ADFineGrainedPasswordPolicy
Remove-ADFineGrainedPasswordPolicy
Remove-ADFineGrainedPasswordPolicySubject
Set-ADFineGrainedPasswordPolicy
La funzionalità dei cmdlet per i criteri password con granularità fine non è cambiata tra Windows Server 2008 R2 e Windows Server 2012. Il diagramma seguente illustra gli argomenti associati per i cmdlet:
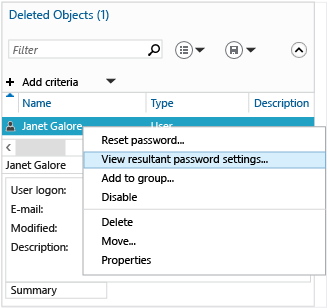
Il Centro di amministrazione di Active Directory consente di individuare il set risultante dei criteri granulari per le password (FGPP) applicati per un utente specifico. Fare clic con il pulsante destro del mouse su qualsiasi utente e selezionare Visualizza impostazioni password risultante per aprire la pagina Impostazioni password applicabile all'utente tramite assegnazione implicita o esplicita:
Esaminando le proprietà di qualsiasi utente o gruppo vengono visualizzate le impostazioni password associate direttamente, ovvero gli FGPP assegnati in modo esplicito:
Screenshot che evidenzia la sezione delle impostazioni delle password associate direttamente.
L'assegnazione FGPP implicita non viene visualizzata qui. A tale scopo, è necessario usare l'opzione Visualizza impostazioni password risultante .
Uso del Visualizzatore della cronologia di Windows PowerShell del Centro di amministrazione di Active Directory
Windows PowerShell rappresenta la gestione di Windows del futuro. La sovrapposizione di strumenti grafici su un framework di automazione delle attività rende coerente ed efficiente la gestione dei sistemi distribuiti più complessi. Per sfruttare il potenziale offerto da Windows PowerShell e ottimizzare gli investimenti IT, è necessario comprenderne il funzionamento.
Il Centro di amministrazione di Active Directory ora offre la cronologia completa di tutti i cmdlet di Windows PowerShell eseguiti, con i relativi argomenti e valori. È possibile copiare la cronologia dei cmdlet altrove per esaminarli, modificarli e riutilizzarli. È possibile creare note sulle attività per isolare i risultati di Windows PowerShell per i comandi del Centro di amministrazione di Active Directory. È anche possibile filtrare la cronologia per trovare punti di interesse.
Lo scopo del Visualizzatore cronologia di Windows PowerShell del Centro di amministrazione di Active Directory è quello di apprendere tramite esperienza pratica.
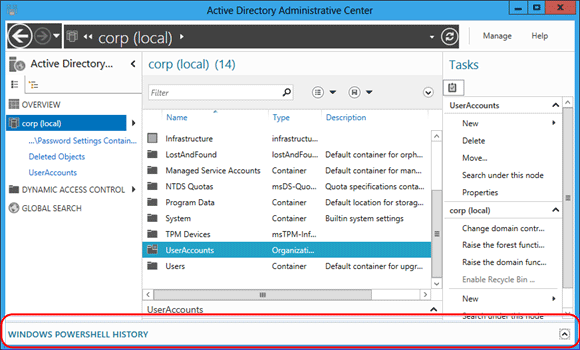
Selezionare la freccia per visualizzare il Visualizzatore cronologia di Windows PowerShell.
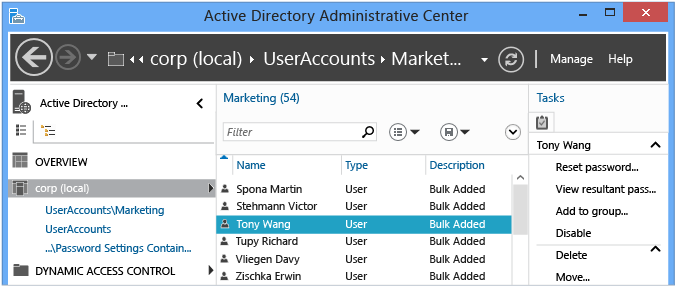
Creare quindi un utente o modificare l'appartenenza di un gruppo. Il visualizzatore della cronologia viene aggiornato continuamente con una visualizzazione compressa di ogni cmdlet eseguito dal Centro di amministrazione di Active Directory con gli argomenti specificati.
Espandere le righe a cui si è interessati per visualizzare tutti i valori forniti agli argomenti del cmdlet:
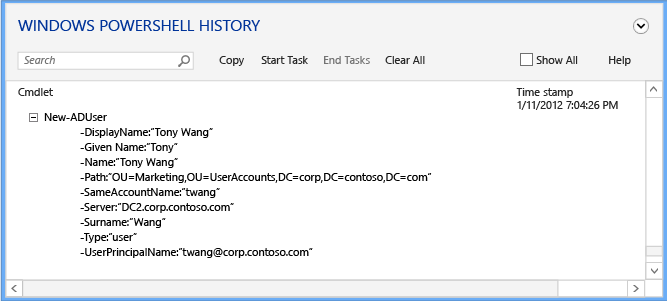
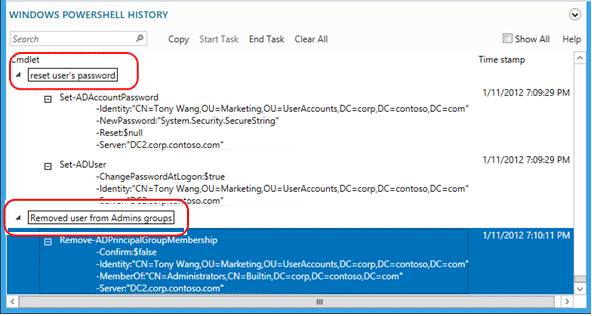
Selezionare Avvia attività per creare una notazione manuale prima di usare il Centro di amministrazione di Active Directory per creare, modificare o eliminare un oggetto. Digitare cosa stavi facendo. Al termine della modifica, selezionare Termina attività. La nota attività raggruppa tutte le azioni eseguite in una nota collapible che è possibile usare per una migliore comprensione.
Ad esempio, per visualizzare i comandi di Windows PowerShell usati per modificare la password di un utente e rimuovere l'utente da un gruppo:
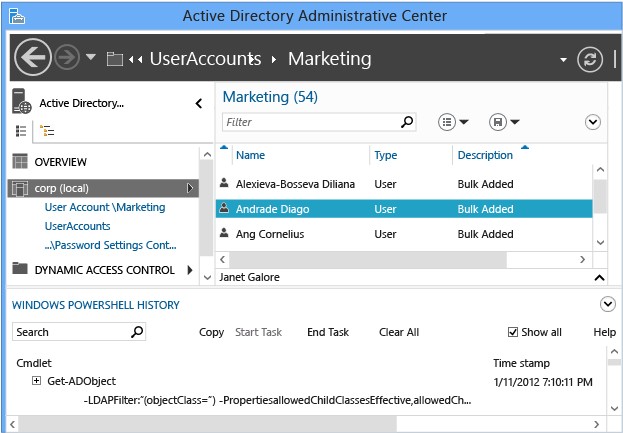
Se si seleziona la casella Mostra tutto , vengono visualizzati anche i cmdlet di Windows PowerShell verbo Get-* che recuperano solo i dati.
Il visualizzatore cronologia mostra i comandi letterali eseguiti dal Centro di amministrazione di Active Directory. È possibile notare che alcuni cmdlet sembrano essere eseguiti inutilmente. Ad esempio, è possibile creare un nuovo utente con:
New-ADUser
La progettazione del Centro di amministrazione di Active Directory richiedeva un utilizzo minimo del codice e la modularità. Di conseguenza, invece di un set di funzioni per la creazione dei nuovi utenti e di un altro set per la modifica degli utenti esistenti, esegue tutte le funzioni e le concatena con i cmdlet. Tenere presente questo concetto durante l'apprendimento di Windows PowerShell per Active Directory. Questa può anche essere considerata una tecnica di apprendimento che consente di visualizzare come è facile usare Windows PowerShell per completare un'attività.
Gestire domini diversi nel Centro di amministrazione di Active Directory
Quando si apre centro di amministrazione di Active Directory, il dominio a cui si è attualmente connessi in questo computer (dominio locale) viene visualizzato nel riquadro di spostamento centro di amministrazione di Active Directory (riquadro sinistro). A seconda dei diritti del set corrente di credenziali di accesso, è possibile visualizzare o gestire gli oggetti di Active Directory in questo dominio locale.
È anche possibile usare lo stesso set di credenziali di accesso e la stessa istanza del Centro di amministrazione di Active Directory per visualizzare o gestire oggetti di Active Directory in qualsiasi altro dominio della stessa foresta o un dominio in un'altra foresta con un trust stabilito con il dominio locale. Sono supportati sia i trust unidirezionali che quelli bidirezionali. Per completare questa procedura non è necessaria l'appartenenza ad alcun gruppo.
Note
Se esiste un trust unidirezionale tra il dominio A e il dominio B tramite cui gli utenti nel dominio A possono accedere alle risorse nel dominio B, ma gli utenti nel dominio B non possono accedere alle risorse nel dominio A, se si esegue il Centro di amministrazione di Active Directory nel computer in cui dominio A è il dominio locale, è possibile connettersi al dominio B con il set corrente di credenziali di accesso e nella stessa istanza del Centro di amministrazione di Active Directory.
Tuttavia, se si esegue centro di amministrazione di Active Directory nel computer in cui il dominio B è il dominio locale, non è possibile connettersi al dominio A con lo stesso set di credenziali nella stessa istanza del Centro di amministrazione di Active Directory.
Windows Server 2012: per gestire un dominio esterno nell'istanza selezionata del Centro di amministrazione di Active Directory usando il set corrente di credenziali di accesso
Per aprire centro di amministrazione di Active Directory, in Server Manager selezionare Strumenti e quindi centro di amministrazione di Active Directory.
Per aprire Aggiungi nodi di spostamento, selezionare Gestisci e quindi aggiungi nodi di spostamento.
In Aggiungi nodi di spostamento, selezionare Connetti ad altri domini.
In Connetti a digitare il nome del dominio esterno che si vuole gestire ,ad esempio
contoso.com, e quindi selezionare OK.Dopo aver effettuato la connessione al dominio esterno, esplorare le colonne della finestra Aggiungi nodi di spostamento, selezionare il contenitore o i contenitori da aggiungere al riquadro di spostamento del Centro di amministrazione di Active Directory e quindi selezionare OK.
Windows Server 2008 R2: per gestire un dominio esterno nell'istanza selezionata del Centro di amministrazione di Active Directory usando il set corrente di credenziali di accesso
Per aprire Centro di amministrazione di Active Directory, selezionare Start, Strumenti di amministrazione e quindi Centro di amministrazione di Active Directory.
Tip
Un altro modo per aprire il Centro di amministrazione di Active Directory consiste nel selezionare Avvia, selezionare Esegui e quindi digitare dsac.exe.
Aprire quindi Aggiungi nodi di spostamento, nella parte superiore della finestra Centro di amministrazione di Active Directory selezionare Aggiungi nodi di spostamento.
Tip
Un altro modo per aprire Aggiungi nodi di spostamento consiste nel fare clic con il pulsante destro del mouse in un punto qualsiasi dello spazio vuoto nel riquadro di spostamento del Centro di amministrazione di Active Directory e quindi scegliere Aggiungi nodi di spostamento.
In Aggiungi nodi di spostamento, selezionare Connetti ad altri domini.
In Connetti a digitare il nome del dominio esterno che si vuole gestire ,ad esempio
contoso.com, e quindi selezionare OK.Dopo aver effettuato la connessione al dominio esterno, esplorare le colonne della finestra Aggiungi nodi di spostamento, selezionare il contenitore o i contenitori da aggiungere al riquadro di spostamento del Centro di amministrazione di Active Directory e quindi selezionare OK.
Gestire un dominio usando le credenziali di accesso diverse dal set corrente di credenziali di accesso
Per aprire centro di amministrazione di Active Directory al prompt dei comandi, digitare il comando seguente e quindi selezionare Invio:
runas /user:<domain\user> dsac
<domain\user> è il set di credenziali con cui si vuole aprire il Centro di amministrazione di Active Directory ed dsac è il nome file eseguibile del Centro di amministrazione di Active Directory.
Quando il Centro di amministrazione di Active Directory è aperto, passare al riquadro di spostamento per visualizzare o gestire il dominio di Active Directory.
Risoluzione dei problemi di gestione di Active Directory Domain Services
Opzioni di risoluzione dei problemi
Opzioni di registrazione
Nel Centro di amministrazione di Active Directory è ora presente la registrazione incorporata come parte di un file di configurazione per il tracciamento. Creare/modificare il file seguente nella stessa cartella del file dsac.exe:
dsac.exe.config
Creare il contenuto seguente:
<appSettings>
  <add key="DsacLogLevel" value="Verbose" />
</appSettings>
<system.diagnostics>
 <trace autoflush="false" indentsize="4">
  <listeners>
   <add name="myListener"
    type="System.Diagnostics.TextWriterTraceListener"
    initializeData="dsac.trace.log" />
   <remove name="Default" />
  </listeners>
 </trace>
</system.diagnostics>
I livelli di dettaglio per DsacLogLevel sono None, Error, Warning, Info e Verbose. Il nome del file di output è configurabile e viene scritto nella stessa cartella del file dsac.exe. L'output può indicare di più sul funzionamento del Centro di amministrazione di Active Directory, sui controller di dominio contattati, sui comandi di Windows PowerShell eseguiti, sulle risposte e su altri dettagli.
Ad esempio, quando si usa il livello Informazioni , che restituisce tutti i risultati tranne il livello di dettaglio di traccia:
DSAC.exe inizia.
Viene avviata la registrazione.
Il controller di dominio viene richiesto di restituire informazioni iniziali sul dominio.
[12:42:49][TID 3][Info] Command Id, Action, Command, Time, Elapsed Time ms (output), Number objects (output)
[12:42:49][TID 3][Info] 1, Invoke, Get-ADDomainController, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADDomainController-Discover:$null-DomainName:"CORP"-ForceDiscover:$null-Service:ADWS-Writable:$null
Controller di dominio DC1 ritornato dal dominio Corp.
PS Active Directory virtual drive caricato.
[12:42:49][TID 3][Info] 1, Output, Get-ADDomainController, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] Found the domain controller 'DC1' in the domain 'CORP'.
[12:42:49][TID 3][Info] 2, Invoke, New-PSDrive, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] New-PSDrive-Name:"ADDrive0"-PSProvider:"ActiveDirectory"-Root:""-Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 2, Output, New-PSDrive, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 3, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
Informazioni DSE della radice del dominio.
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 3, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 4, Invoke, Get-ADOptionalFeature, 2012-04-16T12:42:49
Ottenere informazioni sul Cestino di Active Directory del dominio.
[12:42:49][TID 3][Info] Get-ADOptionalFeature -LDAPFilter:"(msDS-OptionalFeatureFlags=1)" -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 4, Output, Get-ADOptionalFeature, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 5, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 5, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 6, Invoke, Get-ADRootDSE, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADRootDSE -Server:"dc1.corp.contoso.com"
[12:42:49][TID 3][Info] 6, Output, Get-ADRootDSE, 2012-04-16T12:42:49, 1
[12:42:49][TID 3][Info] 7, Invoke, Get-ADOptionalFeature, 2012-04-16T12:42:49
[12:42:49][TID 3][Info] Get-ADOptionalFeature -LDAPFilter:"(msDS-OptionalFeatureFlags=1)" -Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 7, Output, Get-ADOptionalFeature, 2012-04-16T12:42:50, 1
[12:42:50][TID 3][Info] 8, Invoke, Get-ADForest, 2012-04-16T12:42:50
Ottiene la foresta Active Directory.
[12:42:50][TID 3][Info] Get-ADForest -Identity:"corp.contoso.com" -Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 8, Output, Get-ADForest, 2012-04-16T12:42:50, 1
[12:42:50][TID 3][Info] 9, Invoke, Get-ADObject, 2012-04-16T12:42:50
Ottenere informazioni sullo schema per i tipi di crittografia supportati, FGPP e determinate informazioni utente.
[12:42:50][TID 3][Info] Get-ADObject
-LDAPFilter:"(|(ldapdisplayname=msDS-PhoneticDisplayName)(ldapdisplayname=msDS-PhoneticCompanyName)(ldapdisplayname=msDS-PhoneticDepartment)(ldapdisplayname=msDS-PhoneticFirstName)(ldapdisplayname=msDS-PhoneticLastName)(ldapdisplayname=msDS-SupportedEncryptionTypes)(ldapdisplayname=msDS-PasswordSettingsPrecedence))"
-Properties:lDAPDisplayName
-ResultPageSize:"100"
-ResultSetSize:$null
-SearchBase:"CN=Schema,CN=Configuration,DC=corp,DC=contoso,DC=com"
-SearchScope:"OneLevel"
-Server:"dc1.corp.contoso.com"
[12:42:50][TID 3][Info] 9, Output, Get-ADObject, 2012-04-16T12:42:50, 7
[12:42:50][TID 3][Info] 10, Invoke, Get-ADObject, 2012-04-16T12:42:50
Recupero di tutte le informazioni dell'oggetto dominio per mostrarle all'amministratore che ha fatto clic sul vertice del dominio.
[12:42:50][TID 3][Info] Get-ADObject
-IncludeDeletedObjects:$false
-LDAPFilter:"(objectClass=*)"
-Properties:allowedChildClassesEffective,allowedChildClasses,lastKnownParent,sAMAccountType,systemFlags,userAccountControl,displayName,description,whenChanged,location,managedBy,memberOf,primaryGroupID,objectSid,msDS-User-Account-Control-Computed,sAMAccountName,lastLogonTimestamp,lastLogoff,mail,accountExpires,msDS-PhoneticCompanyName,msDS-PhoneticDepartment,msDS-PhoneticDisplayName,msDS-PhoneticFirstName,msDS-PhoneticLastName,pwdLastSet,operatingSystem,operatingSystemServicePack,operatingSystemVersion,telephoneNumber,physicalDeliveryOfficeName,department,company,manager,dNSHostName,groupType,c,l,employeeID,givenName,sn,title,st,postalCode,managedBy,userPrincipalName,isDeleted,msDS-PasswordSettingsPrecedence
-ResultPageSize:"100"
-ResultSetSize:"20201"
-SearchBase:"DC=corp,DC=contoso,DC=com"
-SearchScope:"Base"
-Server:"dc1.corp.contoso.com"
L'impostazione del livello dettagliato mostra anche gli stack .NET per ogni funzione, ma questi non includono dati sufficienti per essere utili tranne quando si sta risolvendo la risoluzione dei problemi dopo che il dsac.exe subisce una violazione o un arresto anomalo dell'accesso. Le due cause probabili di questo problema sono le seguenti:
- I Servizi Web Active Directory non sono in esecuzione in alcun controller di dominio accessibile.
- Le comunicazioni di rete dal computer che esegue il Centro di amministrazione di Active Directory vengono bloccate ai Servizi Web di Active Directory.
Important
È disponibile anche una versione fuori banda del servizio denominata Gateway di gestione di Active Directory, che viene eseguita in Windows Server 2008 SP2 e Windows Server 2003 SP2.
I seguenti errori compaiono quando non sono disponibili istanze per il servizio Servizi Web Active Directory:
| Error | Operation |
|---|---|
| "Impossibile connettersi ad alcun dominio. Aggiornare la pagina o riprovare quando sarà disponibile una connessione." | Visualizzato all'avvio del Centro di amministrazione di Active Directory |
| Impossibile trovare un server disponibile nel dominio <nome dominio NetBIOS> che esegue Active Directory Web Services. | Visualizzato quando si tenta di selezionare un nodo di dominio nell'applicazione Centro di amministrazione di Active Directory |
Per risolvere questo problema, eseguire la procedura seguente:
Verificare che i Servizi Web di Active Directory siano avviati in almeno un controller di dominio nel dominio e preferibilmente in tutti i controller di dominio nella foresta. Assicurarsi che sia impostato per l'avvio automatico in tutti i controller di dominio.
Dal computer che esegue il Centro di amministrazione di Active Directory verificare che sia possibile individuare un server che esegue Servizi Web Active Directory eseguendo questi comandi NLTest.exe:
nltest /dsgetdc:<domain NetBIOS name> /ws /force
nltest /dsgetdc:<domain fully qualified DNS name> /ws /force
Se questi test hanno esito negativo anche se Servizi Web Active Directory è in esecuzione, il problema riguarda la risoluzione dei nomi o LDAP e non Servizi Web Active Directory o centro di amministrazione di Active Directory. Questo test ha esito negativo e viene visualizzato l'errore "1355 0x54B ERROR_NO_SUCH_DOMAIN" se Active Directory Web Services non è in esecuzione in alcun controller di dominio, quindi verificare attentamente prima di trarre conclusioni.
Nel controller di dominio restituito da Nltest eseguire il dump dell'elenco delle porte di ascolto con questo comando:
Netstat -anob > ports.txtEsaminare il file ports.txt e verificare che il servizio Servizi Web Active Directory sia in ascolto sulla porta 9389. Per esempio:
TCP    0.0.0.0:9389    0.0.0.0:0    LISTENING    1828
[Microsoft.ActiveDirectory.WebServices.exe]

TCP    [::]:9389       [::]:0       LISTENING    1828
[Microsoft.ActiveDirectory.WebServices.exe]
Se il servizio è in ascolto, convalidare le regole di Windows Firewall e assicurarsi che consentano l'ingresso TCP 9389. Per impostazione predefinita, i controller di dominio abilitano la regola del firewall "Servizi Web Active Directory (TCP-in)." Se il servizio non è in ascolto, verificare di nuovo che sia in esecuzione su questo server e riavviarlo. Verificare che non vi siano altri processi già in ascolto sulla porta 9389.
Installare NetMon o un'altra utilità di acquisizione di rete nel computer che esegue il Centro di amministrazione di Active Directory e nel controller di dominio restituito da Nltest. Raccogliere acquisizioni di rete simultanee da entrambi i computer, dove avvii il Centro di amministrazione di Active Directory e vedi l'errore prima di arrestare le acquisizioni. Verificare che il client sia in grado di inviare e ricevere dal controller di dominio sulla porta TCP 9389. Se i pacchetti vengono inviati ma non arrivano mai o arrivano e il controller di dominio risponde ma non raggiungono mai il client, è probabile che sia presente un firewall tra i computer della rete che rilascia pacchetti su tale porta. Questo firewall può essere software o hardware e può far parte di software non Microsoft Endpoint Protection (antivirus).