この記事では、Azure Migrateを使用して、Azure Private Link を使用してプライベート ネットワーク経由でサーバーを移行する方法について説明します。 Migration and modernization ツールを使用することで、Private Link を使用し、Azure ExpressRoute プライベート ピアリングまたはサイト間 (S2S) VPN 接続を介して、プライベートで安全に Azure Migrate に接続することができます。
この記事では、エージェントレス移行と共に、Migration およびモダン化ツール を使用して、オンプレミスの VMware VM をAzureに移行する方法について説明します。
Azure Migrate アプライアンスを設定する
移行およびモダン化ツールでは、VMware VM の検出、評価、エージェントレス移行を可能にする軽量の VMware VM アプライアンスを実行します。 検出と評価のチュートリアルに従った場合、アプライアンスは既に設定されています。 そうでない場合は、続行する前にアプライアンスを設定して構成します。
レプリケーションにプライベート接続を使用するには、プロジェクトのセットアップ時に前に作成したストレージ アカウントAzure Migrate使用するか、新しいキャッシュ ストレージ アカウントを作成してプライベート エンドポイントを構成します。 プライベート エンドポイントを使用して新しいストレージ アカウントを作成するには、「ストレージ アカウントのプライベート エンドポイント」を参照してください。
- プライベート エンドポイントを使用すると、Azure Migrate アプライアンスは、ExpressRoute プライベート ピアリングや VPN などのプライベート接続を使用してキャッシュ ストレージ アカウントに接続できます。 その後、プライベート IP アドレスでデータを直接転送できます。
Von Bedeutung
- Azure Migrate アプライアンスは、レプリケーション データに加えて、コントロール プレーン アクティビティのために Azure Migrate サービスと通信します。 これらのアクティビティには、レプリケーションの調整が含まれます。 Azure Migrate アプライアンスと Azure Migrate サービス間のコントロール プレーン通信は、Azure Migrate サービスのパブリック エンドポイント上のインターネット経由で引き続き行われます。
- ストレージ アカウントのプライベート エンドポイントには、Azure Migrate アプライアンスがデプロイされているネットワークからアクセスできる必要があります。
- キャッシュ ストレージ アカウントの BLOB サービス エンドポイントのAzure Migrate アプライアンスによる DNS クエリを、キャッシュ ストレージ アカウントに接続されているプライベート エンドポイントのプライベート IP アドレスに解決するように DNS を構成する必要があります。
- キャッシュ ストレージ アカウントは、パブリック エンドポイントでアクセス可能である必要があります。 Azure Migrateは、キャッシュ ストレージ アカウントのパブリック エンドポイントを使用して、ストレージ アカウントからレプリカマネージド ディスクにデータを移動します。
VM をレプリケートする
アプライアンスを設定して検出を完了したら、VMware VM のAzureへのレプリケートを開始できます。
次の図は、移行およびモダン化ツールを使用した、プライベート エンドポイントによるエージェントレスのレプリケーション ワークフローを示しています。
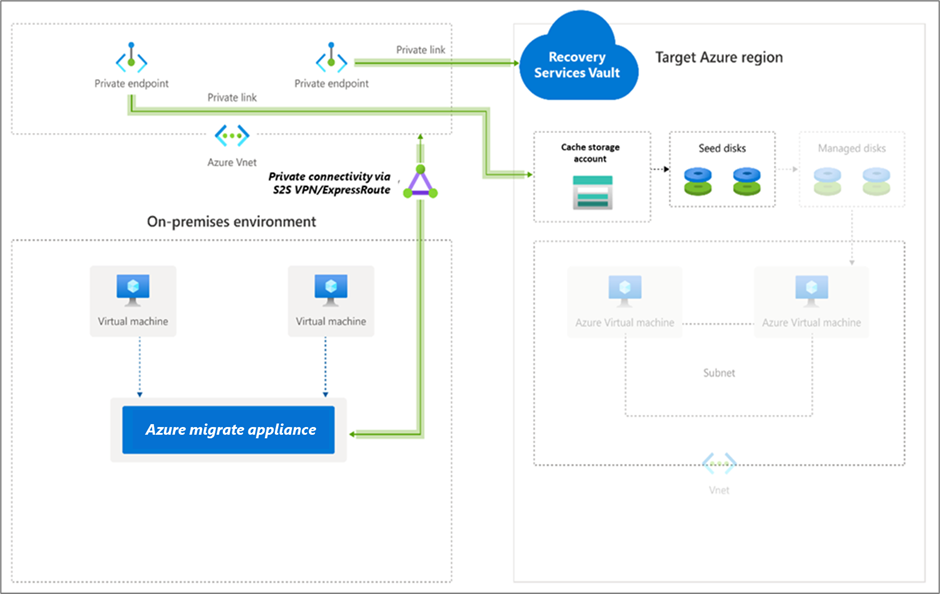
レプリケーションを有効にするには、次の手順に従います。
Azure Migrate プロジェクト >Execute>Migrations>Start Execution を選択します。
Specify intent ペインで、サーバーまたは仮想マシン (VM) を選択し、ターゲットとして vm Azure選択します。 既存の評価を選択するか、検出されたインベントリからサーバーを手動で選択できます。 [ ワークロードの選択方法 ] ドロップダウン メニューを使用して、この設定を構成します。
[ 検出方法] で、VMWare アプライアンスを選択します。 既にインストールされているアプライアンスが一覧に表示されます。 [エージェントレス移行] を選択し、[ 続行] をクリックします。
ワークロードで、レプリケートするサーバーを選択し、必要なセキュリティ設定を構成します。 1 回の選択で最大 10 台のサーバーを選択できます。
ターゲット設定で、移行後にAzure VM が存在するターゲット リージョンを選択します。
[レプリケーション ストレージ アカウント] のドロップダウン リストを使用して、プライベート リンク経由でレプリケートするためのストレージ アカウントを選択します。
注
選択したターゲット リージョン内のストレージ アカウントとAzure Migrate プロジェクト サブスクリプションのみが一覧表示されます。
次に、プライベート リンクを介したレプリケーションを有効にするために、ストレージ アカウント用のプライベート エンドポイントを作成します。 Azure Migrate アプライアンスがプライベート エンドポイント上のストレージ アカウントにネットワーク接続されていることを確認します。 ネットワーク接続を確認する方法について説明します。
注
- レプリケーションを有効にした後で、ストレージ アカウントを変更することはできません。
- レプリケーションを調整するために、Azure Migrate は、信頼された Microsoft サービスと Recovery Services ボールトのマネージド ID に、選択したストレージ アカウントへのアクセス権を付与します。
ヒント
ストレージ アカウントのプライベート リンク FQDN とプライベート IP アドレスを使用して、Azure Migrate アプライアンス上の DNS ホスト ファイルを編集することで、DNS レコードを手動で更新できます。
移行後にAzure VM が存在する Subscription と Resource グループを選択します。
仮想ネットワークで、移行されたAzure VM のAzure VNet/サブネットを選択します。
[可用性オプション] で、以下を選択します。
可用性ゾーン。移行されたマシンをリージョン内の特定の可用性ゾーンにピン留めします。 マルチノード アプリケーション層を形成するサーバーをAvailability Zonesに分散するには、このオプションを使用します。 このオプションを選択した場合は、[コンピューティング] タブで、選択した各マシンに使用する可用性ゾーンを指定する必要があります。このオプションは、移行用に選択されたターゲット リージョンがAvailability Zonesをサポートしている場合にのみ使用できます。
可用性セット。移行されたマシンを可用性セットに配置します。 このオプションを使用するには、選択されたターゲット リソース グループに 1 つ以上の可用性セットが必要です。
[インフラストラクチャ冗長は必要ありません] オプション (移行されたマシンに対してこれらの可用性構成がいずれも不要な場合)。
[Disk encryption type](ディスク暗号化の種類) で、以下を選択します。
プラットフォーム管理キーを使用した静止データ暗号化
カスタマー マネージド キーを使用した保存時の暗号化
プラットフォーム マネージド キーとカスタマー マネージド キーを使用した二重暗号化
注
CMK を使用して VM をレプリケートするには、ターゲット リソース グループの下に ディスク暗号化セットを作成 する必要があります。 ディスク暗号化セット オブジェクトは、マネージド ディスクを、SSE に使用する CMK を含むKey Vaultにマップします。
Azure ハイブリッド特典 では:
Azure ハイブリッド特典を適用しない場合は No を選択し、Next を選択します。
アクティブなソフトウェア アシュアランスまたはWindows Server サブスクリプションの対象となるWindows Serverマシンがあり>移行するマシンに特典を適用する場合は、
Yes Next を選択します。
[コンピューティング] で、VM の名前、サイズ、OS ディスクの種類、および可用性構成 (前の手順で選択した場合) を確認します。 VM は、Azure要件に準拠している必要があります。
VM サイズ: 評価の推奨事項を使用している場合は、VM サイズのドロップダウンに推奨サイズが表示されます。 それ以外の場合Azure Migrate、Azure サブスクリプション内の最も近い一致に基づいてサイズを選択します。 または、Azure VM サイズで手動サイズを選択します。
OS ディスク: VM の OS (ブート) ディスクを指定します。 OS ディスクは、オペレーティング システムのブートローダーとインストーラーがあるディスクです。
可用性ゾーン: 使用する可用性ゾーンを指定します。
可用性セット: 使用する可用性セットを指定します。
注
仮想マシンのセットごとに別の可用性オプションを選択する場合は、手順 1 に進み、仮想マシンの 1 つのセットのレプリケーションを開始した後に別の可用性オプションを選択して各手順を繰り返します。
Disks で、VM ディスクをAzureにレプリケートするかどうかを指定し、Azureでディスクの種類 (Standard SSD/HDD または Premium マネージド ディスク) を選択します。 次に、[次へ] を選択します。
[タグ] で、移行した仮想マシン、ディスク、NIC にタグを追加します。
[ レプリケーションの確認と開始] で設定を確認し、[ レプリケート ] を選択してサーバーの初期レプリケーションを開始します。 次に、手順に従って 移行を実行します。
初回のプロビジョニング
Azure Migrateでは、Azure Private Linkを使用してレプリケーション用の追加のリソースは作成されません (Service Bus、Key Vault、ストレージ アカウントは作成されません)。 Azure Migrateでは、選択したストレージ アカウントを使用して、レプリケーション データ、状態データ、オーケストレーション メッセージをアップロードします。
ストレージ アカウントのプライベート エンドポイントを作成する
プライベート ピアリングによる ExpressRoute を使用してレプリケートを行うには、キャッシュ ストレージ アカウントまたはレプリケーション ストレージ アカウントのプライベート エンドポイントを作成します (対象サブリソース: BLOB)。
注
プライベート エンドポイントは、汎用 v2 のストレージ アカウントでのみ作成できます。 価格情報については、「Azure ページ BLOB の価格」および「Azure Private Link の価格」を参照してください。
Azure Migrate プロジェクトのプライベート エンドポイントまたはこのネットワークに接続されている別の仮想ネットワークと同じ仮想ネットワーク内に、ストレージ アカウントのプライベート エンドポイントを作成します。
[はい] を選択して、プライベート DNS ゾーンと統合します。 プライベート DNS ゾーンは、プライベート リンク上で、仮想ネットワークからストレージ アカウントに接続をルーティングする際に利用されます。 [ はい ] を選択すると、DNS ゾーンが仮想ネットワークに自動的にリンクされます。 また、作成される新しい IP と FQDN を解決するために DNS レコードも追加されます。 プライベート DNS ゾーンの詳細を確認します。
プライベート エンドポイントを作成したユーザーがストレージ アカウント所有者でもある場合、プライベート エンドポイントの作成は自動承認されます。 そうでない場合、ストレージ アカウントの所有者がプライベート エンドポイントの使用を承認する必要があります。 要求されたプライベート エンドポイント接続を承認または拒否するには、ストレージ アカウント ページの [ ネットワーク] の [ プライベート エンドポイント接続] に移動します。
続行する前に、プライベート エンドポイントの接続状態を確認します。
オンプレミスのアプライアンスに、プライベート エンドポイントを介したストレージ アカウントへのネットワーク接続があることを確認します。 プライベート リンク接続を検証するには、Migrate アプライアンスのホストとなるオンプレミス サーバーからストレージ アカウント エンドポイント (プライベート リンク リソースの FQDN) の DNS 解決を実行し、その FQDN がプライベート IP アドレスに解決されることを確認します。 ネットワーク接続を確認する方法について説明 します。
次のステップ
- VM の移行
- 移行プロセスを完了します。
- 移行後のベスト プラクティスを確認します。