この記事では、Azureポータル、Azure PowerShell、またはAzure CLIを使ってAzure VPN Gateway用のボーダーゲートウェイプロトコル(BGP)を設定する方法を紹介します。 手順はBGP対応VPNゲートウェイ、クロスプレミスサイト間(S2S)接続、VNet対VNet接続をカバーします。
BGPはネットワーク間でルーティングおよび到達可能性の情報を交換します。 Azure VPNゲートウェイやオンプレミスのVPNデバイスはBGPピアまたは隣接ノードとして機能します。 これらのネットワークは、どのゲートウェイやルーターが特定のネットワークプレフィックスに到達できるかを特定するルートを交換します。 BGPは、あるBGPピアからゲートウェイが学習した経路を他のBGPピアに伝播することで、トランジットルーティングを提供することもできます。
BGP の利点の詳細と BGP を使用する場合の技術面の要件および考慮事項を理解するには、「BGP と Azure VPN Gateway について」をご覧ください。
作業の開始
この記事は3つの部分から成り立っています:VPNゲートウェイでBGPを設定する、S2S接続でBGPを設定する、そしてVNetからVNetに接続するBGPの設定です。 図1の位相を構築するために、3つのパートすべてを完成させます。 必要なゲートウェイや接続リソースが既に揃っている場合、個別のパーツを完了することも可能です。
図 1
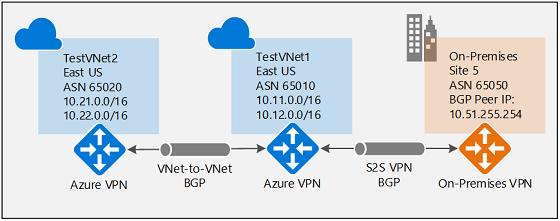
TestVNet2とTestVNet1間でBGPが無効化されると、TestVNet2はオンプレミスネットワークであるSite5のルートを学習できず、Site5と通信できません。 BGPを有効にすると、3つのネットワークすべてがS2S IPsecおよびVNet間接続を通じて通信できます。
前提条件
- Azure サブスクリプションを持っていることを確認します。 お持ちでない場合は、 無料アカウントを作成してください。
- ルートベースのVPNゲートウェイを使いましょう。 BGPはポリシーベースのVPNゲートウェイやBasic Gateway SKUではサポートされていません。
- 接続されたBGPピアごとに異なるASNを使いましょう。 AzureはデフォルトでASN 65515をVPNゲートウェイに割り当てます。 このASNはAzureゲートウェイで有効ですが、Azureが予約しており、オンプレミスのピアは再利用できません。 例ではAzureゲートウェイ用にASN 65010と65020を使用しています。
BGP構成の考慮事項
以下の考慮事項は、これら3つの展開方法すべてに適用されます。
- Azure
GatewaySubnetから1つのBGPピアIPアドレスをアクティブスタンバイVPNゲートウェイに、2つのアドレスをアクティブアクティブVPNゲートウェイに自動的に割り当てます。 - 32ビットASNを含む公開またはプライベートASNを使用してください。 Azureやインターネット割り当て番号管理局(IANA)によって予約されているASNは使わないでください。 サポートされている値と予約済みの値については、What ASNs can I use? を参照してください。
- オンプレミスのVPNデバイスが自動プライベートIPアドレス(APIPA)アドレスをBGPピアIPとして使用している場合は、
169.254.21.0169.254.22.255までの範囲内でカスタムAzure APIPA BGPアドレスを設定してください。 - カスタムAPIPA BGPアドレスは、オンプレミスのVPNデバイスおよび接続されたすべてのVPNゲートウェイ間で一意でなければなりません。
- APIPAアドレスを使うと、Azure VPN GatewayはBGPピアリングセッションを開始しません。 オンプレミスのVPNデバイスが接続を開始しなければなりません。
- ローカルネットワークゲートウェイがAPIPA BGPピアIPを使用している場合、VPN Gatewayは対応するカスタムAzure APIPAアドレスを使用します。 ピアが通常のプライベートIPアドレスを使用している場合、VPN Gateway自動的に割り当てられた
GatewaySubnetBGPピアアドレスを使用します。
Azure portal
1.TestVNet1 を作成する
仮想 ネットワークとVPNゲートウェイを作成 して、以下の値でTestVNet1を作成します。
- リソースグループ:TestRG1
- リージョン: 米国東部
- アドレス空間:10.11.0.0/16および10.12.0.0/16
- フロントエンドサブネット: 10.11.0.0/24
- バックエンドサブネット:10.12.0.0/24
- GatewaySubnet: 10.12.255.0/27
2.BGP を使用して TestVNet1 ゲートウェイを作成する
以下の設定により、図2に示されたBGP対応ゲートウェイが作成されます。
図 2
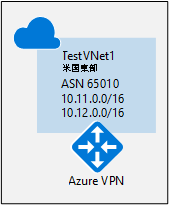
VPN ゲートウェイを作成・管理 し、以下の値を使ってゲートウェイを作成します:
- 名前: VNet1GW
- リージョン: 米国東部
- ゲートウェイの種類: VPN
- VPN の種類: ルート ベース
- SKU:
VpnGw2AZ - 仮想ネットワーク: TestVNet1
- パブリック IP アドレス: 新規作成
- パブリック IP アドレス名: VNet1GWIP
- パブリックIPアドレスSKU:標準
- 割り当て: 静的
- アクティブ-アクティブ モードを有効にする: 無効
- BGP の構成: 有効
- ASN: 65010
オンプレミスのピアが APIPA を使用するアクティブ/スタンバイ ゲートウェイの場合は、
169.254.21.2に、たとえば のような一意のアドレスを入力します。[Review + create](レビュー + 作成) を選択します。 検証が成功した後、[作成] を選択します。 展開には45分以上かかることもあります。
アクティブ-アクティブゲートウェイの場合、ポータルは両方のゲートウェイインスタンスのフィールドを表示し、複数のカスタムAPIPAアドレスを許可します。 各アドレスは一意で、許可範囲内に収まらなければなりません。 高度なアクティブアクティブAPIPAの例については、「 AWSでアクティブアクティブBGP接続の設定」を参照してください。
3. Azure BGPピアIPアドレスを取得する
- VNet1GWのリソースにアクセスしてください。
- コンフィギュレーションを選択します。
- ASN、パブリックIPアドレス、 BGPピアIPアドレスを記録します。 アクティブ-アクティブゲートウェイは両方のインスタンスのアドレスを表示します。
4. BGP を使用したオンプレミス間 S2S 接続を確立する
図3はローカルネットワークのゲートウェイと接続設定を示しています。
図 3
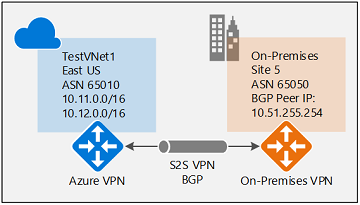
ローカル ネットワーク ゲートウェイを作成する
「 サイト間接続を作成」を使ってローカルネットワークゲートウェイを作成します。
基本ページに以下の値を入力 してください :
- 名前: Site5
- リージョン: 米国西部
- エンドポイントIPアドレス:オンプレミスのVPNデバイスのパブリックIPアドレス(例:128.9.9.9)
- アドレス空間:10.51.255.254/32
詳細ページに以下の値を入力してください:
- BGP 設定の構成: はい
- 自律システム番号 (AS 番号): 65050
- BGPピアIPアドレス:10.51.255.254
[確認と作成] を選択し、次に [作成] を選択します。
ASNおよびBGPのピアIPはオンプレミスのVPNデバイスと一致しなければなりません。 この接続がBGPのみを使用している場合、アドレス空間は空のままにできます。 BGPを使わない場合は、必要なアドレスプレフィックスをすべて入力してください。
S2S接続の作成または更新
- VNet1GWで 「Connections」を選択し、「 追加」を選択します。
- VNet1toSite5接続を作成し、Site5をローカルネットワークゲートウェイとして選択し、共有鍵を入力して 「BGPを有効にする」を選択します。
- 既存の接続でBGPを有効にするには、接続を開き、「設定」を選択し、「Enabled」に設定し、「保存」を選択してください。
オンプレミスのVPNデバイスにはSite5のASNとピアIP、Azure ASN 65010、そして記録したAzureピアIPを設定してください。 必要なオンプレミスのプレフィックスを宣伝し、デバイスが必要であればeBGPマルチホップを設定しましょう。
5. BGPとのVNet間接続を確立する
図4は完成した位相を示しています。
図4
TestVNet2で、米国東部に、次の値でTestRG2を作成します:- アドレス空間:
10.21.0.0/16と10.22.0.0/16 - フロントエンドサブネット:
10.21.0.0/24 - バックエンドサブネット:
10.22.0.0/24 - ゲートウェイサブネット:
10.22.255.0/27
- アドレス空間:
同じゲートウェイ手続きと以下の値を用いて
VNet2GWを作成します。- SKU:
VpnGw2AZ - パブリックIPアドレス名:
VNet2GWIP - パブリックIPアドレスSKU:標準
- 割り当て: 静的
- BGP の構成: 有効
- ASN:
65020
- SKU:
VNet1GWでは、VNet1toVNet2接続を作ります。 接続タイプとして VNet-to-VNet を選択し、2つ目のゲートウェイとしてVNet2GWを選択し、「 BGPを有効にする」を選択します。VNet2GWでは、VNet2toVNet1接続を作ります。VNet1GWを2つ目のゲートウェイとして選び、「BGPを有効にする」を選択してください。
Important
両方の接続でBGPを有効にしてください。 BGPがなければ、ルーティングは接続された2つの仮想ネットワークに限定され、Site5へのトランジットは提供されません。
Azure PowerShell
これらのコマンドはAzure Cloud Shellか、Azモジュール付きのローカルPowerShellセッションで実行してください。 この手続きは New-AzVirtualNetworkGateway、 New-AzLocalNetworkGateway、 New-AzVirtualNetworkGatewayConnectionを使用します。
1.TestVNet1 を作成する
TestVNet1の変数を宣言してください。
$Sub1 = "Replace_With_Your_Subscription_Name"
$RG1 = "TestRG1"
$Location1 = "East US"
$VNetName1 = "TestVNet1"
$FESubName1 = "FrontEnd"
$BESubName1 = "Backend"
$GWSubName1 = "GatewaySubnet"
$VNetPrefix11 = "10.11.0.0/16"
$VNetPrefix12 = "10.12.0.0/16"
$FESubPrefix1 = "10.11.0.0/24"
$BESubPrefix1 = "10.12.0.0/24"
$GWSubPrefix1 = "10.12.255.0/27"
$VNet1ASN = 65010
$GWName1 = "VNet1GW"
$GWIPName1 = "VNet1GWIP"
$GWIPconfName1 = "gwipconf1"
$Connection12 = "VNet1toVNet2"
$Connection15 = "VNet1toSite5"
接続してTestRG1を作成します。 このステップはフロー内でTestRG1を生成する唯一のコマンドです。
Connect-AzAccount
Select-AzSubscription -SubscriptionName $Sub1
New-AzResourceGroup -Name $RG1 -Location $Location1
TestVNet1とその3つのサブネットを作成します。
$fesub1 = New-AzVirtualNetworkSubnetConfig -Name $FESubName1 -AddressPrefix $FESubPrefix1
$besub1 = New-AzVirtualNetworkSubnetConfig -Name $BESubName1 -AddressPrefix $BESubPrefix1
$gwsub1 = New-AzVirtualNetworkSubnetConfig -Name $GWSubName1 -AddressPrefix $GWSubPrefix1

New-AzVirtualNetwork -Name $VNetName1 -ResourceGroupName $RG1 -Location $Location1 -AddressPrefix $VNetPrefix11,$VNetPrefix12 -Subnet $fesub1,$besub1,$gwsub1
2. PowerShellを用いてBGPでTestVNet1ゲートウェイを作成する
図 2
標準の静的パブリックIPアドレスとゲートウェイIP設定を作成します。
$gwpip1 = New-AzPublicIpAddress -Name $GWIPName1 -ResourceGroupName $RG1 -Location $Location1 -AllocationMethod Static -Sku Standard

$vnet1 = Get-AzVirtualNetwork -Name $VNetName1 -ResourceGroupName $RG1
$subnet1 = Get-AzVirtualNetworkSubnetConfig -Name "GatewaySubnet" -VirtualNetwork $vnet1
$gwipconf1 = New-AzVirtualNetworkGatewayIpConfig -Name $GWIPconfName1 -Subnet $subnet1 -PublicIpAddress $gwpip1
ASN 65010でルートベースのVpnGw2AZゲートウェイを作成します。 AzureゲートウェイにGatewaySubnet範囲内のプライベートBGPピアリングアドレスを割り当てます。
New-AzVirtualNetworkGateway -Name $GWName1 -ResourceGroupName $RG1 -Location $Location1 -IpConfigurations $gwipconf1 -GatewayType Vpn -VpnType RouteBased -GatewaySku VpnGw2AZ -Asn $VNet1ASN -EnableBgp $True
オンプレミスのBGPピアがAPIPAアドレスを使用している場合は、169.254.21.0から169.254.22.255までのカスタムAPIPA BGPアドレスAzure設定してください。 詳細については、 BGPとルーティングを参照してください。
3. Azure BGPピアIPアドレスを取得する
Cloud Shellのセッションがタイムアウトした場合は変数を再設定してください。
$RG1 = "TestRG1"
$GWName1 = "VNet1GW"
ゲートウェイを入手してBGP設定を記録してください。
$vnet1gw = Get-AzVirtualNetworkGateway -Name $GWName1 -ResourceGroupName $RG1
$vnet1gw.BgpSettingsText
出力はこの例に似ています。
$vnet1gw.BgpSettingsText
{
   "Asn": 65010,
   "BgpPeeringAddress": "10.12.255.30",
   "PeerWeight": 0
}
BgpPeeringAddress空ならゲートウェイ展開が終わるまで待ってから再試行してください。
4. BGP を使用したオンプレミス間 S2S 接続を確立する
図 3
Site5変数を宣言します。
$LNGIP5をオンプレミスのVPNデバイスのパブリックIPアドレスに置き換えてください。
$RG5 = "TestRG5"
$Location5 = "West US"
$LNGName5 = "Site5"
$LNGPrefix50 = "10.51.255.254/32"
$LNGIP5 = "4.3.2.1"
$LNGASN5 = 65050
$BGPPeerIP5 = "10.51.255.254"
リソース グループを作成します。
New-AzResourceGroup -Name $RG5 -Location $Location5
オンプレミスのASNとBGPピアアドレスでローカルネットワークゲートウェイを作成します。
New-AzLocalNetworkGateway -Name $LNGName5 -ResourceGroupName $RG5 -Location $Location5 -GatewayIpAddress $LNGIP5 -AddressPrefix $LNGPrefix50 -Asn $LNGASN5 -BgpPeeringAddress $BGPPeerIP5
両方のゲートウェイを手に入れてください。
$vnet1gw = Get-AzVirtualNetworkGateway -Name $GWName1 -ResourceGroupName $RG1
$lng5gw = Get-AzLocalNetworkGateway -Name $LNGName5 -ResourceGroupName $RG5
必要に応じて接続変数を再宣言してください。
$Connection15 = "VNet1toSite5"
$Location1 = "East US"
S2S接続を作成し、BGPを有効にしてください。
New-AzVirtualNetworkGatewayConnection -Name $Connection15 -ResourceGroupName $RG1 -VirtualNetworkGateway1 $vnet1gw -LocalNetworkGateway2 $lng5gw -Location $Location1 -ConnectionType IPsec -SharedKey 'AzureA1b2C3' -EnableBGP $True
オンプレミスデバイスをこれらの値で設定します。
- Site5 ASN            : 65050
- Site5 BGP IP         : 10.51.255.254
- Prefixes to announce : (for example) 10.51.0.0/16
- Azure VNet ASN       : 65010
- Azure VNet BGP IP    : 10.12.255.30
- Static route         : Add a route for 10.12.255.30/32, with the next hop set to the VPN tunnel interface
- eBGP Multihop        : Enable eBGP multihop if your device requires it
5. BGPとのVNet間接続を確立する
図4
TestVNet2 変数を宣言します。
$RG2 = "TestRG2"
$Location2 = "East US"
$VNetName2 = "TestVNet2"
$FESubName2 = "FrontEnd"
$BESubName2 = "Backend"
$GWSubName2 = "GatewaySubnet"
$VNetPrefix21 = "10.21.0.0/16"
$VNetPrefix22 = "10.22.0.0/16"
$FESubPrefix2 = "10.21.0.0/24"
$BESubPrefix2 = "10.22.0.0/24"
$GWSubPrefix2 = "10.22.255.0/27"
$VNet2ASN = 65020
$GWName2 = "VNet2GW"
$GWIPName2 = "VNet2GWIP"
$GWIPconfName2 = "gwipconf2"
$Connection21 = "VNet2toVNet1"
$Connection12 = "VNet1toVNet2"
TestVNet2とそのサブネットを作成します。
New-AzResourceGroup -Name $RG2 -Location $Location2

$fesub2 = New-AzVirtualNetworkSubnetConfig -Name $FESubName2 -AddressPrefix $FESubPrefix2
$besub2 = New-AzVirtualNetworkSubnetConfig -Name $BESubName2 -AddressPrefix $BESubPrefix2
$gwsub2 = New-AzVirtualNetworkSubnetConfig -Name $GWSubName2 -AddressPrefix $GWSubPrefix2

New-AzVirtualNetwork -Name $VNetName2 -ResourceGroupName $RG2 -Location $Location2 -AddressPrefix $VNetPrefix21,$VNetPrefix22 -Subnet $fesub2,$besub2,$gwsub2
標準の静的パブリックIPアドレスとゲートウェイIP設定を作成します。
$gwpip2 = New-AzPublicIpAddress -Name $GWIPName2 -ResourceGroupName $RG2 -Location $Location2 -AllocationMethod Static -Sku Standard

$vnet2 = Get-AzVirtualNetwork -Name $VNetName2 -ResourceGroupName $RG2
$subnet2 = Get-AzVirtualNetworkSubnetConfig -Name "GatewaySubnet" -VirtualNetwork $vnet2
$gwipconf2 = New-AzVirtualNetworkGatewayIpConfig -Name $GWIPconfName2 -Subnet $subnet2 -PublicIpAddress $gwpip2
ASN 65020で VNet2GW を作成してください。
New-AzVirtualNetworkGateway -Name $GWName2 -ResourceGroupName $RG2 -Location $Location2 -IpConfigurations $gwipconf2 -GatewayType Vpn -VpnType RouteBased -GatewaySku VpnGw2AZ -Asn $VNet2ASN -EnableBgp $True
必要なら変数を再設定しましょう。
$GWName1 = "VNet1GW"
$GWName2 = "VNet2GW"
$RG1 = "TestRG1"
$RG2 = "TestRG2"
$Connection12 = "VNet1toVNet2"
$Connection21 = "VNet2toVNet1"
$Location1 = "East US"
$Location2 = "East US"
両方の仮想ネットワーク ゲートウェイを取得します。
$vnet1gw = Get-AzVirtualNetworkGateway -Name $GWName1 -ResourceGroupName $RG1
$vnet2gw = Get-AzVirtualNetworkGateway -Name $GWName2 -ResourceGroupName $RG2
TestVNet1からTestVNet2へのつながりを作りましょう。
New-AzVirtualNetworkGatewayConnection -Name $Connection12 -ResourceGroupName $RG1 -VirtualNetworkGateway1 $vnet1gw -VirtualNetworkGateway2 $vnet2gw -Location $Location1 -ConnectionType Vnet2Vnet -SharedKey 'AzureA1b2C3' -EnableBgp $True
TestVNet2からTestVNet1へのつながりを作りましょう。
New-AzVirtualNetworkGatewayConnection -Name $Connection21 -ResourceGroupName $RG2 -VirtualNetworkGateway1 $vnet2gw -VirtualNetworkGateway2 $vnet1gw -Location $Location2 -ConnectionType Vnet2Vnet -SharedKey 'AzureA1b2C3' -EnableBgp $True
Important
両方の接続でBGPを有効にしてください。
Azure CLI
Azure Cloud Shell またはローカルにインストールした Azure CLI を使用します。 この手順は az network vnet-gateway create、 az network local-gateway create、 az network vpn-connection createを使用します。
前提条件
Azure Cloud Shell で Bash 環境を使用します。 詳細については、「Get started with Azure Cloud Shell」を参照してください。
CLI 参照コマンドをローカルで実行する場合は、Azure CLI を インストール します。 Windows または macOS で実行している場合は、Docker コンテナーで Azure CLI を実行することを検討してください。 詳細については、「Docker コンテナーで Azure CLI を実行する方法」を参照してください。
ローカル インストールを使用する場合は、az login コマンドを使用して Azure CLI にサインインします。 認証プロセスを完了するには、ターミナルに表示される手順に従います。 他のサインインオプションについては、「Azure CLI を使用して Azure に認証する」を参照してください。
初回使用時にインストールを求められたら、Azure CLI 拡張機能をインストールします。 拡張機能の詳細については、「Azure CLI で拡張機能を使用および管理する」を参照してください。
az version を実行して、インストールされているバージョンと依存ライブラリを検索します。 最新バージョンにアップグレードするには、az upgrade を実行します。
1.TestVNet1 を作成する
TestRG1を作成します。
az group create --name TestRG1 --location eastus
TestVNet1とFrontEndサブネットを作成します。
az network vnet create -n TestVNet1 -g TestRG1 --address-prefix 10.11.0.0/16 --subnet-name FrontEnd --subnet-prefix 10.11.0.0/24
2つ目のアドレス空間、 BackEnd サブネット、そして GatewaySubnetを加えます。
az network vnet update -n TestVNet1 --address-prefixes 10.11.0.0/16 10.12.0.0/16 -g TestRG1

az network vnet subnet create --vnet-name TestVNet1 -n BackEnd -g TestRG1 --address-prefix 10.12.0.0/24

az network vnet subnet create --vnet-name TestVNet1 -n GatewaySubnet -g TestRG1 --address-prefix 10.12.255.0/27
2. Azure CLI を使ってBGPでTestVNet1ゲートウェイを作成する
図 2
標準的な静的公共IPアドレスを作成します。
az network public-ip create -n GWPubIP -g TestRG1 --sku Standard --allocation-method Static
ASN 65010でルートベースのVpnGw2AZゲートウェイを作成します。 AzureゲートウェイにGatewaySubnet範囲内のプライベートBGPピアリングアドレスを割り当てます。
az network vnet-gateway create -n VNet1GW -l eastus --public-ip-address GWPubIP -g TestRG1 --vnet TestVNet1 --gateway-type Vpn --sku VpnGw2AZ --vpn-type RouteBased --asn 65010 --no-wait
オンプレミスのBGPピアがAPIPAアドレスを使用している場合は、169.254.21.0から169.254.22.255までのカスタムAPIPA BGPアドレスAzure設定してください。 詳細については、 BGPとルーティングを参照してください。
3. Azure BGPピアIPアドレスを取得する
ゲートウェイの設定をリストアップしてください。
az network vnet-gateway list -g TestRG1
bgpSettingsで値を記録してください。
"bgpSettings": {
  "asn": 65010,
  "bgpPeeringAddress": "10.12.255.30",
  "peerWeight": 0
}
bgpPeeringAddress空ならゲートウェイ展開が終わるまで待ってから再試行してください。
4. BGP を使用したオンプレミス間 S2S 接続を確立する
図 3
TestRG5とSite5ローカルネットワークゲートウェイを作成します。 ゲートウェイのパブリックIPアドレスを、オンプレミスのVPNデバイスのアドレスに置き換えてください。
az group create -n TestRG5 -l westus

az network local-gateway create --gateway-ip-address 23.99.221.164 -n Site5 -g TestRG5 --local-address-prefixes 10.51.255.254/32 --asn 65050 --bgp-peering-address 10.51.255.254
VNet1GWリソースIDを取得しましょう。
az network vnet-gateway show -n VNet1GW -g TestRG1
出力にはゲートウェイIDとBGP設定が含まれています。
{
  "activeActive": false,
  "bgpSettings": {
   "asn": 65010,
   "bgpPeeringAddress": "10.12.255.30",
   "peerWeight": 0
  },
  "enableBgp": true,
  "id": "/subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW"
}
IDの価値を記録します。
"id": "/subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW"
Site5リソースIDを取得しましょう。
az network local-gateway show -n Site5 -g TestRG5
VNet1ToSite5接続を作成し、--enable-bgpを使ってBGPを有効にしてください。
az network vpn-connection create -n VNet1ToSite5 -g TestRG1 --vnet-gateway1 /subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW --enable-bgp -l eastus --shared-key "abc123" --local-gateway2 /subscriptions/<subscription-ID>/resourceGroups/TestRG5/providers/Microsoft.Network/localNetworkGateways/Site5
オンプレミスデバイスをこれらの値で設定します。
- Site5 ASN            : 65050
- Site5 BGP IP         : 10.51.255.254
- Prefixes to announce : (for example) 10.51.0.0/16
- Azure VNet ASN       : 65010
- Azure VNet BGP IP    : 10.12.255.30
- Static route         : Add a route for 10.12.255.30/32, with the next hop set to the VPN tunnel interface
- eBGP Multihop        : Enable eBGP multihop if your device requires it
5. BGPとのVNet間接続を確立する
図4
TestRG2を作成します。
az group create -n TestRG2 -l eastus
TestVNet2とFrontEndサブネットを作成しましょう。
az network vnet create -n TestVNet2 -g TestRG2 --address-prefix 10.21.0.0/16 --subnet-name FrontEnd --subnet-prefix 10.21.0.0/24
2つ目のアドレス空間、 BackEnd サブネット、そして GatewaySubnetを加えます。
az network vnet update -n TestVNet2 --address-prefixes 10.21.0.0/16 10.22.0.0/16 -g TestRG2

az network vnet subnet create --vnet-name TestVNet2 -n BackEnd -g TestRG2 --address-prefix 10.22.0.0/24

az network vnet subnet create --vnet-name TestVNet2 -n GatewaySubnet -g TestRG2 --address-prefix 10.22.255.0/27
標準的な静的公共IPアドレスを作成します。
az network public-ip create -n GWPubIP2 -g TestRG2 --sku Standard --allocation-method Static
ASN 65020で VNet2GW を作成してください。
az network vnet-gateway create -n VNet2GW -l eastus --public-ip-address GWPubIP2 -g TestRG2 --vnet TestVNet2 --gateway-type Vpn --sku VpnGw2AZ --vpn-type RouteBased --asn 65020 --no-wait
VNet1GWリソースIDを取得しましょう。
az network vnet-gateway show -n VNet1GW -g TestRG1
リソースIDはこの値に似ています。
"/subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW"
VNet2GWリソースIDを取得しましょう。
az network vnet-gateway show -n VNet2GW -g TestRG2
TestVNet1からTestVNet2へのつながりを作りましょう。
az network vpn-connection create -n VNet1ToVNet2 -g TestRG1 --vnet-gateway1 /subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW --enable-bgp -l eastus --shared-key "abc123" --vnet-gateway2 /subscriptions/<subscription-ID>/resourceGroups/TestRG2/providers/Microsoft.Network/virtualNetworkGateways/VNet2GW
TestVNet2からTestVNet1へのつながりを作りましょう。
az network vpn-connection create -n VNet2ToVNet1 -g TestRG2 --vnet-gateway1 /subscriptions/<subscription-ID>/resourceGroups/TestRG2/providers/Microsoft.Network/virtualNetworkGateways/VNet2GW --enable-bgp -l eastus --shared-key "abc123" --vnet-gateway2 /subscriptions/<subscription-ID>/resourceGroups/TestRG1/providers/Microsoft.Network/virtualNetworkGateways/VNet1GW
Important
両方の接続で --enable-bgp を使いましょう。
次のステップ
BGP についての詳細は、「BGP および VPN Gateway について」を参照してください。